Sentry fonctionne-t-il en Chine ? Données d'erreur, résidence des données et PIPL
Sentry stocke vos événements d'erreur, session replays et données de performance uniquement dans sa région américaine (Iowa) ou européenne (Francfort) — jamais en Chine continentale — et ce choix est irréversible. Pour des utilisateurs chinois, ces événements emportent des données personnelles à travers la frontière, de sorte qu'utiliser Sentry est d'abord une question de transfert transfrontalier et de résidence des données au titre de la PIPL, non une question de vitesse.
Sentry fonctionne-t-il en Chine ?
Savoir si vous pouvez utiliser Sentry en Chine est d'abord une question de résidence des données et de données transfrontalières, non une question de vitesse. Sentry est de la surveillance d'erreurs et de performance — il ingère les événements que vos applications émettent, et ces événements emportent le contexte qui rend un plantage utile : adresses IP, identifiants d'utilisateurs, données de requête, voire des session replays complets.
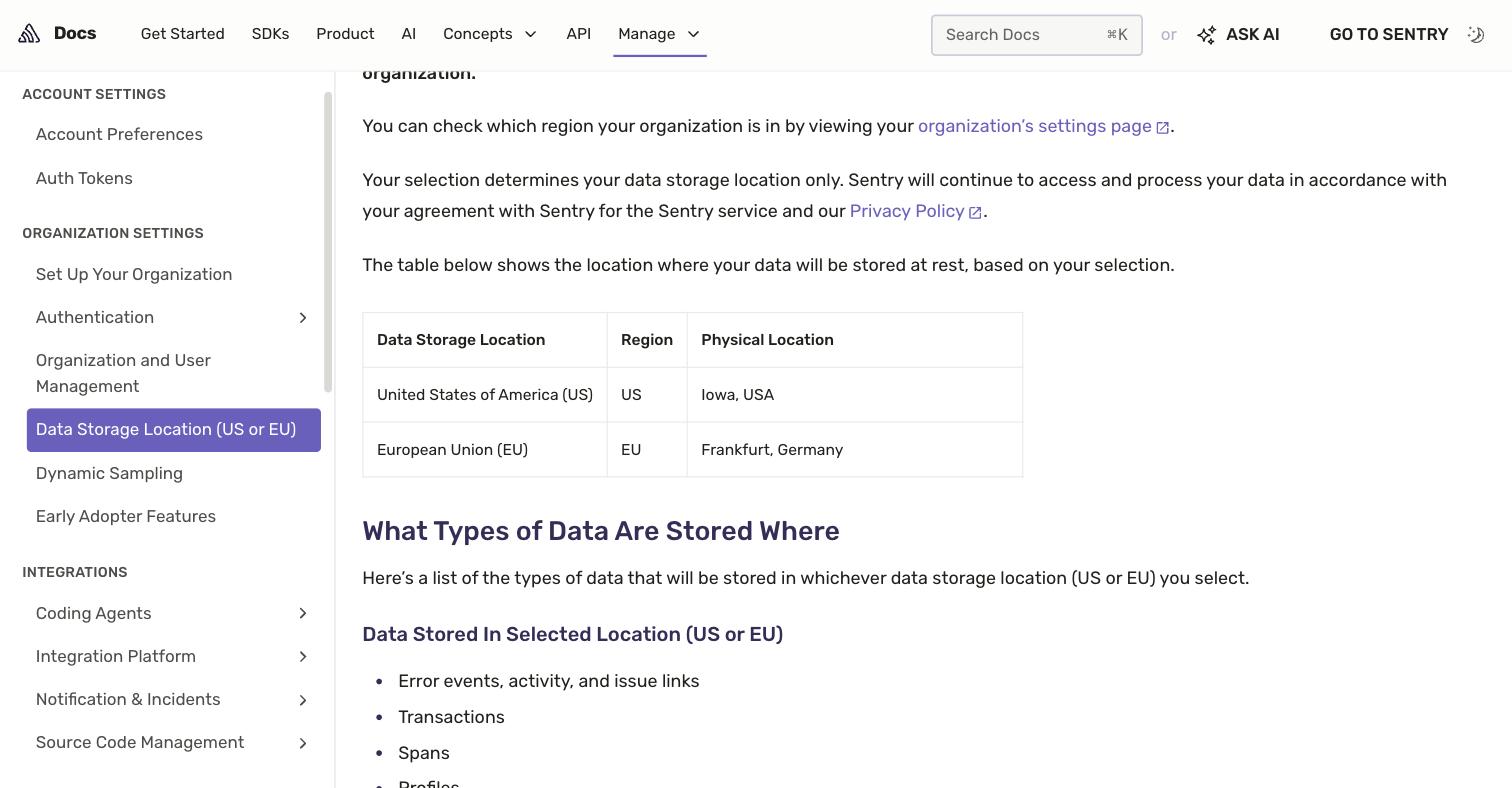
D'après la propre documentation Data Storage Location de Sentry, ces données ne sont gardées que dans la région que vous choisissez — les États-Unis (“Iowa, USA”) ou l'Union européenne (“Frankfurt, Germany”) — et “Once selected, your data storage location can't be changed.” Aucune n'est en Chine continentale. Ainsi, les événements de vos utilisateurs chinois sont envoyés vers un point d'ingestion à l'étranger et stockés à l'étranger : un transfert transfrontalier d'informations personnelles que la PIPL régit, nécessitant une information, un consentement distinct, un mécanisme de transfert, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, un stockage sur le territoire. Le tableau ci-dessous reprend les propres termes de Sentry et les règles qu'ils déclenchent.
Ceci est une image des risques, pas un verdict — vos obligations dépendent de vos volumes de données et de votre rôle. Notre équipe Chine peut cartographier votre exposition Sentry avec vous →
Aperçu de conformité
- ! Le tableau de bord est accessible, mais chaque événement capturé est envoyé en sortie vers un point d'ingestion à l'étranger — les données quittent la Chine par conception
- ✕ Stocke les événements d'erreur, session replays et données de performance uniquement aux États-Unis (Iowa) ou dans l'UE (Francfort) — aucune région en Chine continentale
- ! Ces événements portent couramment des données personnelles (adresses IP, contexte utilisateur), de sorte que le stockage à l'étranger est un transfert transfrontalier au titre de la PIPL
- ! Le choix de la région ne peut pas être changé par la suite, et certaines données de compte sont toujours gardées aux États-Unis quoi qu'il arrive
- ✓ Une voie de diffusion et de stockage conforme sur le territoire existe — sans reconstruction, sans migration
Ce que la documentation officielle de Sentry dit de la Chine
| Fait | Source primaire |
|---|---|
| Dans les propres termes de Sentry : les données d'une organisation Sentry sont stockées dans l'une de deux régions — les États-Unis (“Iowa, USA”) ou l'Union européenne (“Frankfurt, Germany”) — et “Once selected, your data storage location can't be changed.” Aucune des deux régions n'est en Chine continentale, et il n'y a aucune option de résidence des données en Chine continentale. | Sentry — Data Storage Location (US or EU), consulté le 2026-10-07 |
Les données détenues dans cette région à l'étranger sont la charge de surveillance elle-même : Sentry liste “Error events, activity, and issue links,” transactions, profils, logs et “Session replays” comme stockés dans l'emplacement que vous avez choisi, tandis qu'un ensemble de données de compte — “User accounts, notification settings, and 2FA authenticators,” jetons d'accès et paramètres d'organisation — est toujours gardé aux États-Unis quelle que soit la région que vous choisissez. Ces événements portent couramment des données personnelles — adresses IP, identifiants d'utilisateurs et données de requête — que Sentry traite lui-même dans son guide Scrubbing Sensitive Data et ses contrôles SDK (send_default_pii, hooks before-send). Tout ce qui n'est pas retiré avant de quitter l'appareil est stocké à l'étranger. | Sentry — Data Storage Location ; Scrubbing Sensitive Data, consulté le 2026-10-07 |
| Les données collectées auprès d'utilisateurs en Chine et stockées à Iowa ou à Francfort quittent le pays. La PIPL régit ce transfert transfrontalier : le responsable de traitement (vous, le client de Sentry — non Sentry) doit informer, obtenir un consentement distinct, et satisfaire un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. | PIPL chapitre III, articles 38 à 43 |
| L'exposition varie selon le volume et le rôle, non simplement avec l'usage de l'outil : au titre des règles transfrontalières de la CAC de mars 2024, un non-opérateur d'infrastructure d'information critique transférant moins de 100 000 personnes en informations personnelles non sensibles au cours d'une année civile est exempté de l'évaluation de sécurité, du contrat type et de la certification. | CAC — Règlement pour la promotion et l'encadrement des flux de données transfrontaliers, mars 2024 |
| Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées à l'intérieur de la Chine continentale (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Sentry ne publie aucune région en Chine continentale, de sorte que la seule manière de garder les données d'erreur de vos utilisateurs chinois en sol chinois est d'exécuter cette collecte et ce stockage sur une infrastructure à l'intérieur du continent — et mettre cela en place légalement est ce qui fait entrer une déclaration ICP dans l'image. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) ; Sentry — Data Storage Location (aucune région sur le continent), consulté le 2026-10-07 |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public en Chine continentale, la question décisive à propos de Sentry n’est pas la vitesse de chargement du tableau de bord — c’est de savoir où les données que Sentry collecte sont autorisées à résider. Sentry est de la surveillance d’erreurs et de performance : vos applications émettent des événements, et ces événements emportent le détail qui rend un plantage digne d’être lu — adresses IP, identifiants d’utilisateurs, données de requête, et, avec Session Replay, un enregistrement de la session de l’utilisateur. Sentry stocke ces données uniquement dans la région que vous choisissez à la création de l’organisation, et il n’en nomme que deux : les États-Unis et l’Union européenne. Aucune n’est en Chine continentale. La question n’est donc pas l’accessibilité — c’est que chaque événement d’un utilisateur chinois est envoyé à l’étranger pour y être stocké, ce que le droit chinois traite comme un transfert transfrontalier d’informations personnelles. La diffusion est la moitié facile ; la résidence des données et le transfert transfrontalier sont l’exposition.
Sentry en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Sentry |
|---|---|
| Où vivent vos données | Deux options seulement — les États-Unis (“Iowa, USA”) ou l'Union européenne (“Frankfurt, Germany”). Aucune région n'est à l'intérieur de la Chine continentale, et “Once selected, your data storage location can't be changed.” |
| Ce qui y est stocké | Votre charge de surveillance : “Error events, activity, and issue links,” transactions, profils, logs, release health et “Session replays” sont tous détenus dans la région à l'étranger que vous avez choisie. |
| Données de compte | Un ensemble de données est toujours stocké aux États-Unis quelle que soit la région que vous choisissez — “User accounts, notification settings, and 2FA authenticators,” jetons d'accès et paramètres d'organisation. Choisir l'UE ne garde pas tout hors des États-Unis. |
| Comment les événements atteignent Sentry | Votre SDK envoie chaque événement capturé en sortie vers le point d'ingestion de votre région (sur us.sentry.io ou de.sentry.io). Les données d'erreur de Chine quittent le continent pour être stockées. |
| Les données de vos utilisateurs chinois | Des événements portant des données personnelles (adresses IP, contexte utilisateur, données de requête) détenus à l'étranger sont un transfert transfrontalier que la PIPL régit ; sans région sur le continent, il n'y a aucune option de résidence sur le territoire. |
Porte un — vos données d’erreur sont stockées à l’étranger, et le choix est permanent
Sentry garde les données qu’il ingère uniquement dans la région que vous sélectionnez à la création de l’organisation, et sa propre page Data Storage Location en énumère exactement deux : les États-Unis, stockés à « Iowa, USA », et l’Union européenne, stockée à « Frankfurt, Germany ». Il n’y a aucune option en Chine continentale, et Sentry est catégorique sur le fait que la décision est définitive — « Once selected, your data storage location can’t be changed. » Événements d’erreur, session replays, transactions, profils et logs vivent tous dans cette région à l’étranger. Même choisir l’UE ne retire pas tout des États-Unis : un ensemble défini de données de compte — « User accounts, notification settings, and 2FA authenticators », jetons d’accès et paramètres d’organisation — est stocké aux États-Unis quoi qu’il arrive.
Cette géographie répond à elle seule à la question de la résidence des données, peu importe la rapidité d’affichage du tableau de bord. Pour un public chinois, aucune de ces données ne se trouve sur le continent, et il n’y a aucune région Sentry pour les y placer. « Nous utilisons déjà Sentry » ne traverse pas la frontière : l’utiliser garde les données d’erreur de vos utilisateurs chinois à Iowa ou à Francfort, ce qui est précisément le fait auquel répondent les règles transfrontalières chinoises.
Porte deux — ces événements emportent des données personnelles à travers la frontière
Ce qui en fait une question de conformité plutôt que de performance, c’est le contenu des événements. Les SDK de Sentry capturent le contexte qui transforme une trace d’appels en correctif — la requête, l’utilisateur, l’environnement — ce qui inclut couramment des données personnelles : adresses IP, identifiants ou e-mails d’utilisateurs, charges de requête, et, avec Session Replay, une reconstruction de ce que l’utilisateur a fait. Sentry traite cela directement dans son guide Scrubbing Sensitive Data et livre des contrôles comme send_default_pii et des hooks before-send précisément parce que ces données voyageraient sinon avec l’événement. Tout ce qui n’est pas retiré avant que l’événement ne quitte l’appareil est stocké dans votre région à l’étranger.
Lorsque ces événements proviennent d’utilisateurs en Chine continentale et viennent se poser à Iowa ou à Francfort, c’est un transfert transfrontalier d’informations personnelles au titre de la loi chinoise sur la protection des informations personnelles. Les obligations retombent sur vous, en tant que responsable de traitement, non sur Sentry : informer, obtenir un consentement distinct, et satisfaire un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Le poids de cela varie selon le volume et le rôle. Au titre des règles transfrontalières de la CAC de mars 2024, un non-opérateur d’infrastructure d’information critique déplaçant moins de 100 000 personnes en informations personnelles non sensibles au cours d’une année civile est exempté de ces mécanismes ; un opérateur d’infrastructure d’information critique ou un responsable à grand volume, en revanche, doit stocker les informations personnelles collectées en Chine à l’intérieur du continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37)) — une obligation de résidence qu’une région Sentry uniquement à l’étranger ne peut satisfaire.
Accessible, mais chaque événement quitte le continent
Sentry n’est pas une page qu’un visiteur attend ; il s’exécute en arrière-plan, et la partie qui compte est en sortie. Chaque événement capturé est envoyé depuis le navigateur ou le serveur vers le point d’ingestion de votre région — un hôte à l’étranger sur us.sentry.io ou de.sentry.io. Le fait de conformité ne dépend donc pas de la rapidité de réponse du tableau de bord : par conception, les données d’erreur et de performance de vos utilisateurs chinois voyagent hors du continent pour être stockées. L’accessibilité de ce point de terminaison est une préoccupation de diffusion — et de fiabilité aussi, puisqu’un événement généré pendant que le réseau lui-même défaille est l’événement le moins susceptible d’arriver — mais elle se situe en aval de la vraie question, qui est de savoir où les données sont autorisées à résider. Nous ne publions aucun chiffre de latence first-party pour la voie d’ingestion, nous ne faisons donc ici aucune affirmation de vitesse ; l’image de conformité repose sur la propre documentation de Sentry et les textes chinois.
Traitez ceci comme une carte des risques, pas un arrêt : savoir si vous devez une information et un consentement distinct, quel mécanisme de transfert s’applique, et si une obligation de stockage sur le territoire s’attache dépend de votre entité, de vos volumes de données et de qui sont vos utilisateurs — à régler avec un conseil avant de construire.
Où se place 21YunBox — une couche de conformité, pas une migration
Vous continuez d’exploiter Sentry. Nous ajoutons la pièce qu’un service de surveillance uniquement américain ou européen ne peut fournir : une diffusion et un stockage déclarés (ICP) et sur le territoire, conformes, placés devant votre stack existante — sans reconstruction, sans second code, et sans quitter Sentry. Notre équipe Chine cartographie votre exposition transfrontalière et de résidence des données au titre de la PIPL au regard de votre entité et de vos volumes de données, puis met en place la diffusion sur le territoire et — là où le droit exige que les données de vos utilisateurs chinois restent sur le continent — le stockage sur le territoire qu’une région à l’étranger ne peut fournir, pendant que votre application continue de remonter exactement comme aujourd’hui.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Sentry stocke-t-il les données d'erreur des utilisateurs chinois en Chine ?
Non. D'après la propre documentation Data Storage Location de Sentry, les événements de votre organisation sont stockés dans la région que vous choisissez — les États-Unis (Iowa) ou l'Union européenne (Francfort) — et ce choix ne peut pas être changé par la suite. Il n'y a aucune région en Chine continentale, de sorte que les événements d'erreur, session replays et données de performance de vos utilisateurs chinois sont détenus à l'étranger.
Est-il illégal d'utiliser Sentry en Chine ?
Pas intrinsèquement. Le problème est le transfert transfrontalier des données personnelles contenues dans vos événements, que la PIPL permet si vous informez, obtenez un consentement distinct et satisfaites l'un de ses mécanismes de transfert. Savoir si vous faites aussi face à une obligation de stockage sur le territoire dépend de votre rôle (par exemple, votre qualité ou non d'opérateur d'infrastructure d'information critique) et du volume d'informations personnelles que vous traitez. Considérez cela comme un risque à évaluer avec un conseil, non comme une interdiction générale.
21YunBox peut-il aider à rendre notre configuration Sentry conforme en Chine ?
Oui. Notre équipe Chine peut vous aider à évaluer l'exposition transfrontalière et de résidence des données pour vos volumes de données et votre rôle, et mettre en place la diffusion conforme, déclarée (ICP) et sur le territoire — et, là où le droit exige que les données de vos utilisateurs chinois restent sur le continent, un stockage sur le territoire — sans vous faire quitter Sentry. Contactez-nous pour traiter votre cas précis.































