Sentryは中国本土で使えるか:エラーデータ・データの国内保存・PIPL
Sentryはエラーイベント・セッションリプレイ・パフォーマンスデータを米国(アイオワ)またはEU(フランクフルト)リージョンにのみ保存し——中国本土には決して置かず——その選択は後から変更できません。中国ユーザーについてはそれらのイベントが個人データを国境の向こうへ運ぶため、Sentryの利用はまずPIPLの越境移転とデータ国内保存の問いであり、速度の問いではありません。
Sentryは中国本土で使えるか
Sentryを中国で使えるかは、まずデータの国内保存と越境データの問いであって、速度の問いではありません。Sentryはエラーとパフォーマンスの監視です——アプリが送出するイベントを取り込み、そのイベントはクラッシュを有用にする文脈を運びます:IPアドレス、ユーザー識別子、リクエストデータ、さらには完全なセッションリプレイまで。
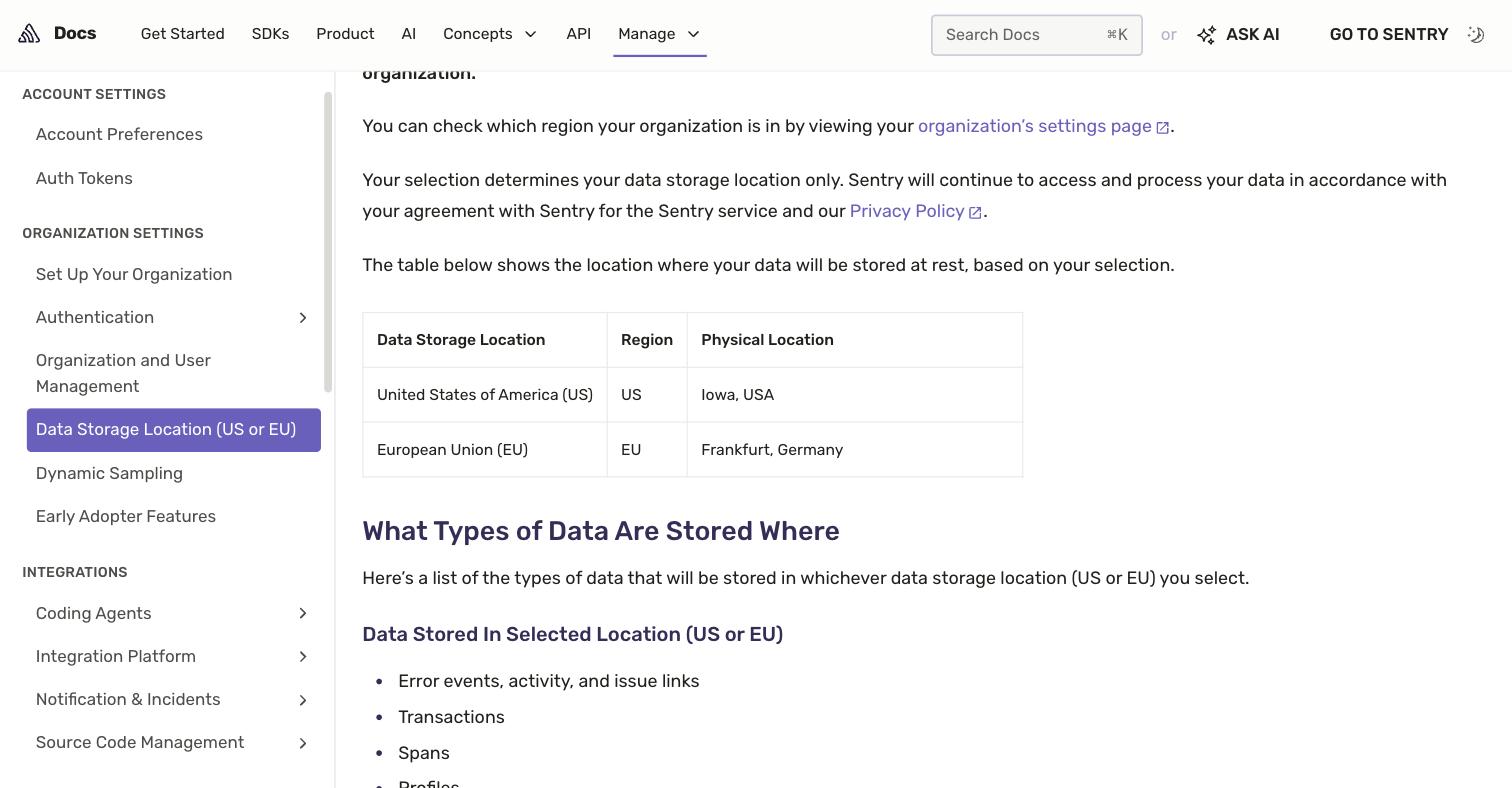
Sentry自身のData Storage Locationドキュメントによれば、そのデータは選んだリージョン——米国(「Iowa, USA」)または欧州連合(「Frankfurt, Germany」)——にのみ保持され、「いったん選択すると、データ保存場所は変更できない」。いずれも中国本土にはありません。ですから中国ユーザーからのイベントはオフショアのインジェストエンドポイントへPOSTされ、オフショアに保存されます:PIPLが規律する個人情報の越境移転であり、通知・個別の同意・移転メカニズムを要し、CIIOや大量取扱者には国内保存が求められます。下の表はSentry自身の言葉と、それが引き起こすルールです。
これは判定ではなくリスクの見取り図です——義務はデータ量と役割で変わります。当社の中国チームが貴社のSentryのリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! ダッシュボードには到達できるが、取得した各イベントはオフショアのインジェストエンドポイントへ外向きにPOSTされる——設計上データは中国を出る
- ✕ エラーイベント・セッションリプレイ・パフォーマンスデータを米国(アイオワ)またはEU(フランクフルト)にのみ保存——中国本土のリージョンなし
- ! それらのイベントは日常的に個人データ(IPアドレス、ユーザーコンテキスト)を運ぶため、オフショア保存はPIPLの越境移転
- ! リージョンの選択は後から変更できず、一部のアカウントデータは何を選んでも常に米国に保持される
- ✓ 法令に適合した中国国内からの配信と保存の経路は存在——作り直しも移行も不要
Sentryの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Sentry自身の言葉:Sentry組織のデータは2つのリージョンのいずれか——米国(「Iowa, USA」)または欧州連合(「Frankfurt, Germany」)——に保存され、「いったん選択すると、データ保存場所は変更できない」。いずれのリージョンも中国本土にはなく、中国本土のデータ国内保存の選択肢はない。 | Sentry — Data Storage Location (US or EU)、2026-10-07 取得 |
そのオフショアのリージョンに保持されるのは監視のペイロードそのもの:Sentryは"Error events, activity, and issue links"、トランザクション、プロファイル、ログ、「セッションリプレイ」を選択した場所に保存されるものとして挙げ、一群のアカウントデータ——"User accounts, notification settings, and 2FA authenticators"、アクセストークン、組織設定——は選んだリージョンに関わらず常に米国に保持される。それらのイベントは日常的に個人データ——IPアドレス、ユーザー識別子、リクエストデータ——を運び、Sentry自身がScrubbing Sensitive DataのガイダンスとSDKの制御(send_default_pii、before-sendフック)で扱う。デバイスを出る前に除去されなかったものはオフショアに保存される。 | Sentry — Data Storage Location; Scrubbing Sensitive Data、2026-10-07 取得 |
| 中国の利用者から集めてアイオワやフランクフルトに保存されるデータは国外へ出る。PIPLがその越境移転を規律する:個人情報の取扱者(Sentryではなく、その顧客である貴社)は、通知し、個別の同意を取得し、移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を満たさなければならない。 | PIPL 第3章 第38〜43条 |
| エクスポージャーは、ツールを使うこと自体ではなく量と役割に応じて大きくなる:CACの2024年3月の越境規則の下では、非CIIOが暦年で10万人未満の非センシティブ個人情報を移転する場合、安全評価・標準契約・認証が免除される。 | CAC — データ越境移転の促進と規範化に関する規定(2024年3月) |
| CIIOまたは大量取扱者の場合、中国で収集した個人情報は中国本土内に保存しなければならない(PIPL第40条、CSL 第39条(旧第37条))。Sentryは中国本土のリージョンを公表しないため、中国ユーザーのエラーデータを中国の地に留めるには、その収集と保存を本土内のインフラで運用するほかなく——それを合法的に立ち上げることがICP備案を視野に入れさせる。 | PIPL第40条;CSL 第39条(旧第37条);Sentry — Data Storage Location(中国本土リージョンなし)、2026-10-07 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月7日に確認しました。
中国本土の利用者にとって、Sentryをめぐる決め手は「ダッシュボードがどれだけ速く読み込まれるか」ではありません。決め手は、Sentryが集めるデータがどこに置かれることを許されるか、です。Sentryはエラーとパフォーマンスの監視で、アプリがイベントを送出し、そのイベントがクラッシュを読む価値のあるものにする詳細——IPアドレス、ユーザー識別子、リクエストデータ、そしてSession Replayではユーザーのセッションの記録——を運びます。Sentryはそのデータを、組織を作成するときに選ぶリージョンにのみ保存し、挙げるのは2つだけ——米国と欧州連合です。いずれも中国本土にはありません。ですから問いは到達性ではなく、中国の利用者からのあらゆるイベントが保存のためにオフショアへ送られることであり、中国の法はこれを個人情報の越境移転として扱います。配信はたやすい半分で、データの国内保存と越境移転がエクスポージャーです。
中国でのSentry:ひと目で
| 決め手 | Sentry自身の言葉で |
|---|---|
| データはどこに置かれるか | 選択肢は2つだけ——米国(“Iowa, USA”)または欧州連合(“Frankfurt, Germany”)。中国本土にリージョンはなく、“Once selected, your data storage location can't be changed.”(いったん選択すると変更できない)。 |
| そこに保存されるもの | 監視のペイロード:“Error events, activity, and issue links”、トランザクション、プロファイル、ログ、リリースヘルス、“Session replays”がすべて選択したオフショアのリージョンに保持されます。 |
| アカウントデータ | 選んだリージョンに関わらず、常に米国に保存される一群のデータがあります——“User accounts, notification settings, and 2FA authenticators”、アクセストークン、組織設定。EUを選んでも、すべてが米国の外に留まるわけではありません。 |
| イベントはどうSentryに届くか | SDKは取得した各イベントを、貴社リージョンのインジェストエンドポイント(us.sentry.io または de.sentry.io)へ外向きにPOSTします。中国からのエラーデータは保存のため本土を出ます。 |
| 中国ユーザーのデータ | 個人データ(IPアドレス、ユーザーコンテキスト、リクエストデータ)を運ぶイベントをオフショアに保持することはPIPLが規律する越境移転です。中国本土のリージョンがないため、国内保存の選択肢はありません。 |
扉その一——エラーデータはオフショアに保存され、その選択は恒久的
Sentryは取り込むデータを、組織作成時に選択したリージョンにのみ保持し、自身のData Storage Locationページはちょうど2つを挙げます——米国、保存先は*「Iowa, USA」、そして欧州連合、保存先は「Frankfurt, Germany」です。中国本土の選択肢はなく、Sentryはその決定が動かないと率直に述べます——「Once selected, your data storage location can’t be changed.」(いったん選択すると、データ保存場所は変更できない)。エラーイベント、セッションリプレイ、トランザクション、プロファイル、ログはすべてそのオフショアのリージョンに置かれます。EUを選んでも、すべてが米国から引き上げられるわけではありません。定められた一群のアカウントデータ——「User accounts, notification settings, and 2FA authenticators」*、アクセストークン、組織設定——は、何を選んでも米国に保存されます。
その地理が、ダッシュボードがどれだけ速く描画されようと、データの国内保存の問いをそれだけで答えてしまいます。中国の利用者にとって、このデータのいずれも本土には置かれず、そこに置くためのSentryのリージョンはありません。「すでにSentryを使っている」ことは国境を越えて通用しません。使えば中国ユーザーのエラーデータはアイオワかフランクフルトに置かれ続け、それこそが中国の越境規則が反応する事実です。
扉その二——それらのイベントは個人データを国境の向こうへ運ぶ
これをパフォーマンスではなくコンプライアンスの問いにするのは、イベントの中身です。SentryのSDKは、スタックトレースを修正へと変える文脈——リクエスト、ユーザー、環境——を取得し、それには日常的に個人データが含まれます:IPアドレス、ユーザー識別子やメール、リクエストのペイロード、そしてSession Replayではユーザーが行ったことの再構成です。SentryはScrubbing Sensitive Dataのガイダンスでこれを正面から扱い、send_default_pii やbefore-sendフックといった制御を用意しています——まさにそのデータがそのままだとイベントと一緒に運ばれてしまうからです。イベントがデバイスを出る前に除去されなかったものは、貴社のオフショアのリージョンに保存されます。
それらのイベントが中国本土の利用者から生じ、アイオワやフランクフルトに行き着くとき、それは中国の個人情報保護法の下での個人情報の越境移転です。義務は、Sentryではなく、個人情報の取扱者である貴社に課されます:通知し、個別の同意を取得し、移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——をクリアすることです。その重さは量と役割に応じて変わります。CACの2024年3月の越境規則の下では、非CIIOが暦年で10万人未満の非センシティブ個人情報を移転する場合、これらのメカニズムは免除されます。一方、重要情報インフラ運営者や大量取扱者は、中国で収集した個人情報を本土内に保存しなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条))——オフショア専用のSentryリージョンには満たせない国内保存義務です。
到達できる、しかしあらゆるイベントは本土を出る
Sentryは訪問者が待つページではなく、背後で動き、重要なのは外向きの部分です。取得した各イベントはブラウザやサーバーから貴社リージョンのインジェストエンドポイント——us.sentry.io または de.sentry.io のオフショアのホスト——へPOSTされます。ですからコンプライアンスの事実は、ダッシュボードがどれだけ速く応答するかにはかかりません。設計上、中国ユーザーのエラーとパフォーマンスのデータは保存のため本土の外へ出ます。そのエンドポイントの到達性は配信の問題であり——そして信頼性の問題でもあります。ネットワーク自体が落ちているときに生じたイベントは、最も届きにくいイベントだからです——しかしそれは、データがどこに置かれることを許されるかという本当の問いの下流にあります。当社はインジェスト経路の一次計測レイテンシを公表しないため、ここで速度の主張はしません。コンプライアンスの絵は、Sentry自身のドキュメントと中国の法令に基づきます。
これは裁定ではなくリスクの見取り図として扱ってください。通知と個別の同意を要するのか、どの移転メカニズムが適用されるのか、国内保存義務が付随するのかは、貴社の法人、データ量、利用者が誰かで変わります——構築の前に専門家と詰める価値があります。
21YunBoxの位置づけ——移行ではなく、法令に適合したオーバーレイ
Sentryはそのまま動かし続けます。当社が加えるのは、米国またはEU専用の監視サービスにはできない部分です——法令に適合した、本土内からのICP備案済みの配信と保存を、既存のスタックの前段に置きます——作り直しも、二つ目のコードベースも、Sentryからの移行もありません。当社の中国チームが、貴社の法人とデータ量に照らしてPIPLの越境とデータ国内保存のリスクを整理し、中国国内からの配信を立ち上げ——法が中国ユーザーのデータを本土内に留めることを求める場合には——オフショアのリージョンでは提供できない国内保存を立ち上げます。その間、貴社のアプリケーションは今日とまったく同じようにレポートし続けます。
関連する読み物:
よくあるご質問
Sentryは中国ユーザーのエラーデータを中国に保存しますか?
いいえ。Sentry自身のData Storage Locationドキュメントによれば、組織のイベントは選んだリージョン——米国(アイオワ)または欧州連合(フランクフルト)——に保存され、その選択は後から変更できません。中国本土のリージョンはないため、中国ユーザーのエラーイベント・セッションリプレイ・パフォーマンスデータはオフショアに保持されます。
中国でSentryを使うのは違法ですか?
本質的に違法ではありません。問題はイベントの中の個人データの越境移転であり、PIPLは、通知し、個別の同意を取得し、移転メカニズムのいずれかを満たせばこれを認めます。さらに国内保存義務を負うかどうかは、役割(例えばCIIOか否か)と取り扱う個人情報の量によります。一律の禁止ではなく、専門家と評価すべきリスクとして扱ってください。
21YunBoxはSentry構成を中国で法令適合にする手助けができますか?
はい。当社の中国チームが、データ量と役割に照らして越境とデータ国内保存のリスクを評価し、Sentryから移行することなく、法令に適合したICP備案済みの中国国内からの配信を——そして法が中国ユーザーのデータを本土内に留めることを求める場合には国内保存も——立ち上げます。お問い合わせいただければ、個別のケースを一緒に整理します。