Sentry는 중국에서 작동하나요? 오류 데이터, 데이터 레지던시, PIPL
Sentry는 귀사 오류 이벤트·세션 리플레이·성능 데이터를 오직 미국(아이오와)이나 EU(프랑크푸르트) 리전에만 저장합니다 — 결코 중국 본토가 아니라 — 그리고 그 선택은 바꿀 수 없습니다. 중국 사용자에게 그 이벤트는 개인 데이터를 국경 너머로 지니므로, Sentry를 쓰는 것은 먼저 속도가 아니라 PIPL 국경 간 이전·데이터 레지던시 질문입니다.
Sentry는 중국에서 작동하나요?
귀사가 중국에서 Sentry를 쓸 수 있느냐는 먼저 속도가 아니라 데이터 레지던시·국경 간 데이터 질문입니다. Sentry는 오류·성능 모니터링입니다 — 귀사 앱이 내보내는 이벤트를 수집하고, 그 이벤트는 크래시를 유용하게 만드는 컨텍스트를 지닙니다: IP 주소·사용자 식별자·요청 데이터, 심지어 전체 세션 리플레이.
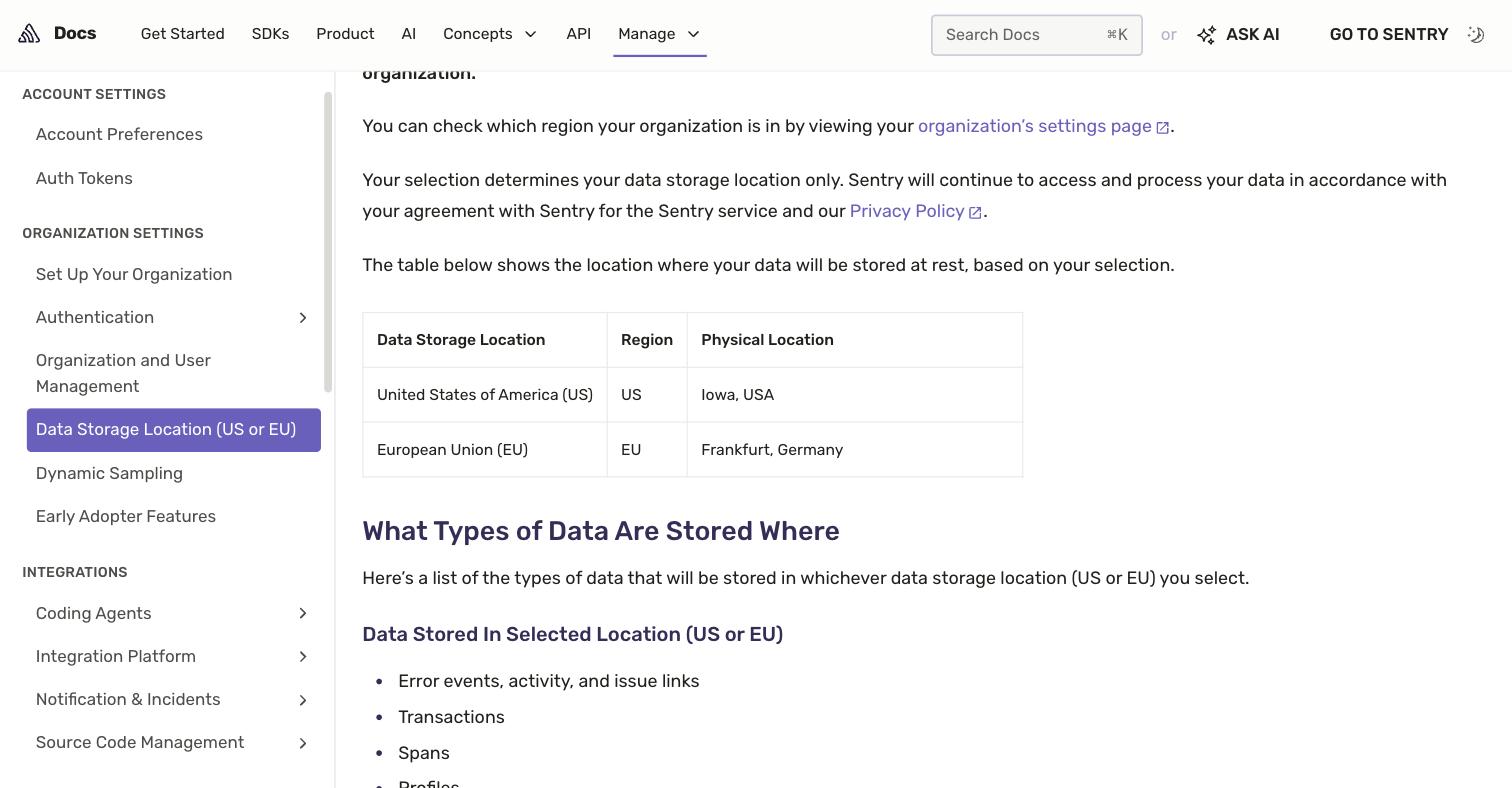
Sentry 자체 Data Storage Location 문서에 따르면, 그 데이터는 귀사가 고르는 리전 — 미국(“Iowa, USA”)이나 유럽연합(“Frankfurt, Germany”) — 에만 보관되고, “Once selected, your data storage location can't be changed.”(한번 선택하면 데이터 저장 위치를 바꿀 수 없다). 어느 것도 중국 본토에 있지 않습니다. 그러니 귀사 중국 사용자로부터의 이벤트는 해외 수집 엔드포인트로 전송되어 해외에 저장됩니다: PIPL이 규율하는 개인정보의 국경 간 이전으로, 고지·별도 동의·이전 메커니즘을, 그리고 핵심정보인프라 운영자나 대량 취급자에게는 국내 저장을 요합니다. 아래 표는 Sentry 자신의 표현과 그것이 촉발하는 규칙입니다.
이것은 판정이 아니라 리스크 그림입니다 — 귀사 의무는 귀사 데이터 볼륨과 귀사 역할에 달려 있습니다. 저희 중국 팀이 귀사 Sentry 노출을 함께 지도화할 수 있습니다 →
컴플라이언스 스냅샷
- ! 대시보드는 도달 가능하지만, 포착된 모든 이벤트는 해외 수집 엔드포인트로 아웃바운드 전송됩니다 — 데이터가 설계상 중국을 떠납니다
- ✕ 오류 이벤트·세션 리플레이·성능 데이터를 오직 미국(아이오와)이나 EU(프랑크푸르트)에만 저장합니다 — 중국 본토 리전 없음
- ! 그 이벤트는 일상적으로 개인 데이터(IP 주소·사용자 컨텍스트)를 지니므로, 해외 저장은 PIPL 국경 간 이전입니다
- ! 리전 선택은 나중에 바꿀 수 없고, 일부 계정 데이터는 무관하게 항상 미국에 보관됩니다
- ✓ 규정에 맞는 국내 전송·저장 경로가 있습니다 — 재구축 없이, 마이그레이션 없이
Sentry 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
| Sentry 자신의 표현으로: Sentry 조직의 데이터는 두 리전 중 하나 — 미국(“Iowa, USA”)이나 유럽연합(“Frankfurt, Germany”) — 에 저장되고, “Once selected, your data storage location can't be changed.”(한번 선택하면 데이터 저장 위치를 바꿀 수 없다). 어느 리전도 중국 본토에 있지 않고, 중국 본토 데이터 레지던시 옵션은 없습니다. | Sentry — Data Storage Location (US or EU), 2026-10-07 열람 |
그 해외 리전에 보유되는 데이터는 모니터링 페이로드 자체입니다: Sentry는 “Error events, activity, and issue links,”(오류 이벤트·활동·이슈 링크), 트랜잭션·프로파일·로그, 그리고 “Session replays”(세션 리플레이)를 귀사가 선택한 위치에 저장되는 것으로 열거하는 한편, 일부 계정 데이터 — “User accounts, notification settings, and 2FA authenticators,”(사용자 계정·알림 설정·2FA 인증기), 액세스 토큰·조직 설정 — 는 귀사가 고르는 리전과 무관하게 항상 미국에 보관됩니다. 그 이벤트는 일상적으로 개인 데이터 — IP 주소·사용자 식별자·요청 데이터 — 를 지니고, Sentry 자신이 그 Scrubbing Sensitive Data 가이드와 SDK 통제(send_default_pii, before-send 훅)에서 그것을 다룹니다. 기기를 떠나기 전에 스크러빙되지 않은 것은 무엇이든 해외에 저장됩니다. | Sentry — Data Storage Location; Scrubbing Sensitive Data, 2026-10-07 열람 |
| 중국 사용자로부터 수집되어 아이오와나 프랑크푸르트에 저장된 데이터는 나라를 떠납니다. PIPL이 그 국경 간 이전을 규율합니다: 개인정보 취급자(Sentry의 고객인 귀사, Sentry가 아니라)는 고지하고, 별도 동의를 얻고, 하나의 이전 메커니즘 — CAC 안전성 평가, CAC 표준계약, 또는 인증 — 을 충족해야 합니다. | PIPL 제3장, 제38~43조 |
| 노출은 단지 도구를 쓰는 것이 아니라 볼륨과 역할에 따라 달라집니다: CAC의 2024년 3월 국경 간 규칙상, 핵심정보인프라 운영자가 아니면서 한 해에 10만 명 미만의 비민감 개인정보를 이전하는 자는 안전성 평가·표준계약·인증에서 면제됩니다. | CAC — 국경 간 데이터 흐름 촉진·규범화 규정, 2024년 3월 |
| 핵심정보인프라 운영자나 대량 취급자의 경우, 중국에서 수집된 개인정보는 중국 본토 안에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)). Sentry는 중국 본토 리전을 발표하지 않으므로, 귀사 중국 사용자의 오류 데이터를 중국 땅에 두는 유일한 방법은 그 수집과 저장을 본토 안 인프라에서 돌리는 것입니다 — 그리고 그것을 합법적으로 세우는 것이 ICP 비안을 그림에 들입니다. | PIPL 제40조; 사이버보안법 제39조(구 제37조); Sentry — Data Storage Location (본토 리전 없음), 2026-10-07 열람 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 7일에 출처를 확인했습니다.
중국 본토 청중에게, Sentry에 관한 결정적 질문은 대시보드가 얼마나 빨리 로드되느냐가 아니라 — Sentry가 수집하는 데이터가 어디 살도록 허가되느냐입니다. Sentry는 오류·성능 모니터링입니다: 귀사 앱이 이벤트를 내보내고, 그 이벤트는 크래시를 읽을 가치 있게 만드는 세부 — IP 주소·사용자 식별자·요청 데이터, 그리고 Session Replay로는 사용자 세션의 녹화 — 를 지닙니다. Sentry는 그 데이터를 귀사가 조직을 만들 때 고르는 리전에만 저장하고, 단 둘만 명명합니다: 미국과 유럽연합. 어느 것도 중국 본토에 있지 않습니다. 그러니 질문은 도달 가능성이 아니라 — 중국 사용자로부터의 모든 이벤트가 저장되려 해외로 보내진다는 것이고, 중국의 법은 그것을 개인정보의 국경 간 이전으로 다룹니다. 전송은 쉬운 절반입니다; 데이터 레지던시와 국경 간 이전이 노출입니다.
한눈에 보는 중국에서의 Sentry
| 무엇이 결정하나 | Sentry 자신의 표현 |
|---|---|
| 귀사 데이터가 사는 곳 | 두 옵션뿐 — 미국(“Iowa, USA”)이나 유럽연합(“Frankfurt, Germany”). 어느 리전도 중국 본토 안에 없고, “Once selected, your data storage location can't be changed.”(한번 선택하면 데이터 저장 위치를 바꿀 수 없다). |
| 거기 저장되는 것 | 귀사 모니터링 페이로드: “Error events, activity, and issue links,”(오류 이벤트·활동·이슈 링크), 트랜잭션·프로파일·로그·릴리스 상태, 그리고 “Session replays”(세션 리플레이)가 모두 귀사가 선택한 해외 리전에 보유됩니다. |
| 계정 데이터 | 일부 데이터는 귀사가 고르는 리전과 무관하게 항상 미국에 저장됩니다 — “User accounts, notification settings, and 2FA authenticators,”(사용자 계정·알림 설정·2FA 인증기), 액세스 토큰·조직 설정. EU를 고른다고 모든 것이 미국 밖에 머물지는 않습니다. |
| 이벤트가 Sentry에 닿는 방식 | 귀사 SDK는 포착된 각 이벤트를 귀사 리전의 수집 엔드포인트(us.sentry.io 또는 de.sentry.io)로 아웃바운드 전송합니다. 중국으로부터의 오류 데이터는 저장되려 본토를 떠납니다. |
| 귀사 중국 사용자의 데이터 | 개인 데이터(IP 주소·사용자 컨텍스트·요청 데이터)를 지닌 채 해외에 보유되는 이벤트는 PIPL이 규율하는 국경 간 이전입니다; 본토 리전이 없으므로 국내 레지던시 옵션이 없습니다. |
첫째 문 — 귀사 오류 데이터는 해외에 저장되고, 그 선택은 영구적이다
Sentry는 수집하는 데이터를 조직이 만들어질 때 귀사가 선택한 리전에만 보관하고, 자체 Data Storage Location 페이지는 정확히 둘을 열거합니다: “Iowa, USA”에 저장되는 미국과 “Frankfurt, Germany”에 저장되는 유럽연합. 중국 본토 옵션은 없고, Sentry는 그 결정이 붙박인다고 퉁명스럽게 말합니다 — “Once selected, your data storage location can’t be changed.”(한번 선택하면 데이터 저장 위치를 바꿀 수 없다). 오류 이벤트·세션 리플레이·트랜잭션·프로파일·로그가 모두 그 해외 리전에 삽니다. EU를 고르더라도 모든 것을 미국 밖으로 빼내지는 못합니다: 정해진 계정 데이터 — “User accounts, notification settings, and 2FA authenticators,”(사용자 계정·알림 설정·2FA 인증기), 액세스 토큰·조직 설정 — 는 무관하게 미국에 저장됩니다.
그 지리가, 대시보드가 아무리 빨리 그려지든, 데이터 레지던시 질문에 스스로 답합니다. 중국 청중에게 이 데이터 중 어느 것도 본토에 앉지 않고, 그것을 거기 둘 Sentry 리전이 없습니다. “우리는 이미 Sentry를 쓴다”는 국경을 넘어가지 않습니다: 그것을 쓰는 것은 귀사 중국 사용자의 오류 데이터를 아이오와나 프랑크푸르트에 두고, 그것이 바로 중국의 국경 간 규칙이 반응하는 사실입니다.
둘째 문 — 그 이벤트는 개인 데이터를 국경 너머로 지닌다
이것을 성능이 아니라 컴플라이언스 질문으로 만드는 것은 이벤트가 담는 것입니다. Sentry의 SDK는 스택 트레이스를 수정으로 바꾸는 컨텍스트 — 요청·사용자·환경 — 를 포착하는데, 그것은 일상적으로 개인 데이터를 포함합니다: IP 주소·사용자 식별자나 이메일·요청 페이로드, 그리고 Session Replay로는 사용자가 한 것의 재구성. Sentry는 그 Scrubbing Sensitive Data 가이드에서 이것을 직접 다루고, send_default_pii와 before-send 훅 같은 통제를 출하하는데, 바로 그 데이터가 그러지 않으면 이벤트와 함께 이동하기 때문입니다. 이벤트가 기기를 떠나기 전에 제거되지 않은 것은 무엇이든 귀사 해외 리전에 저장됩니다.
그 이벤트가 중국 본토 사용자로부터 비롯되어 아이오와나 프랑크푸르트에 와서 쉴 때, 그것은 중국 개인정보 보호법상 개인정보의 국경 간 이전입니다. 의무는 Sentry가 아니라 개인정보 취급자로서 귀사에게 떨어집니다: 고지하고, 별도 동의를 얻고, 하나의 이전 메커니즘을 통과 — CAC 안전성 평가, CAC 표준계약, 또는 인증. 그것이 얼마나 무거운지는 볼륨과 역할에 따라 달라집니다. CAC의 2024년 3월 국경 간 규칙상, 핵심정보인프라 운영자가 아니면서 한 해에 10만 명 미만의 비민감 개인정보를 옮기는 자는 그 메커니즘에서 면제됩니다; 반면 핵심정보인프라 운영자나 대량 취급자는 중국에서 수집된 개인정보를 본토 안에 저장해야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — 해외 전용 Sentry 리전이 충족할 수 없는 레지던시 의무.
도달 가능, 그러나 모든 이벤트가 본토를 떠난다
Sentry는 방문자가 기다리는 페이지가 아닙니다; 그것은 백그라운드에서 돌고, 중요한 부분은 아웃바운드입니다. 포착된 각 이벤트는 브라우저나 서버에서 귀사 리전의 수집 엔드포인트 — us.sentry.io 또는 de.sentry.io의 해외 호스트 — 로 전송됩니다. 그러니 컴플라이언스 사실은 대시보드가 얼마나 빨리 응답하느냐에 걸려 있지 않습니다: 설계상, 귀사 중국 사용자의 오류·성능 데이터가 저장되려 본토 밖으로 이동합니다. 그 엔드포인트의 도달 가능성은 전송 관심사이고 — 신뢰성 관심사이기도 한데, 네트워크 자체가 실패하는 동안 생성된 이벤트가 도착할 가능성이 가장 낮기 때문입니다 — 그러나 그것은 진짜 질문, 즉 데이터가 어디 살도록 허가되느냐의 하류에 앉습니다. 저희는 수집 경로에 대한 1차 지연 수치를 발표하지 않으므로, 여기서 속도 주장을 하지 않습니다; 컴플라이언스 그림은 Sentry 자체 문서와 중국의 법령에 근거합니다.
이것을 판결이 아니라 리스크 지도로 다루세요: 귀사가 고지와 별도 동의를 져야 하는지, 어느 이전 메커니즘이 적용되는지, 그리고 국내 저장 의무가 결부되는지는 모두 귀사 법인, 귀사 데이터 볼륨, 그리고 귀사 사용자가 누구인지에 달려 있습니다 — 구축하기 전에 법률 자문과 정할 가치가 있습니다.
21YunBox가 들어맞는 곳 — 마이그레이션이 아니라 규정에 맞는 오버레이
귀사는 Sentry를 계속 돌립니다. 저희는 미국·EU 전용 모니터링 서비스가 할 수 없는 조각을 더합니다: 규정에 맞는, 본토 안에서의 ICP 비안 전송·저장을, 귀사 기존 스택 앞단에 두며 — 재구축도, 두 번째 코드베이스도, Sentry에서의 이동도 없이. 저희 중국 팀은 귀사 PIPL 국경 간·데이터 레지던시 노출을 귀사 법인과 데이터 볼륨에 비추어 지도화한 뒤, 국내 전송과 — 법이 귀사 중국 사용자의 데이터를 본토에 두도록 요구하는 곳에서는 — 해외 리전이 제공할 수 없는 국내 저장을 세웁니다, 귀사 애플리케이션이 오늘 하는 그대로 계속 보고하는 동안.
함께 읽기:
자주 묻는 질문
Sentry는 중국 사용자의 오류 데이터를 중국에 저장하나요?
아니요. Sentry 자체 Data Storage Location 문서에 따르면, 귀사 조직의 이벤트는 귀사가 고르는 리전 — 미국(아이오와)이나 유럽연합(프랑크푸르트) — 에 저장되고, 그 선택은 이후 바꿀 수 없습니다. 중국 본토 리전이 없으므로, 귀사 중국 사용자의 오류 이벤트·세션 리플레이·성능 데이터는 해외에 보유됩니다.
중국에서 Sentry를 쓰는 것이 위법인가요?
본질적으로는 아닙니다. 문제는 귀사 이벤트 속 개인 데이터의 국경 간 이전이고, PIPL은 귀사가 고지하고, 별도 동의를 얻고, 그 이전 메커니즘 중 하나를 충족하면 그것을 허용합니다. 귀사가 국내 저장 의무도 마주하는지는 귀사 역할(예: 핵심정보인프라 운영자인지)과 귀사가 취급하는 개인정보의 볼륨에 달려 있습니다. 이것을 전면 금지가 아니라 법률 자문과 평가할 리스크로 다루세요.
21YunBox가 우리 Sentry 설정을 중국에서 규정에 맞게 만들도록 도울 수 있나요?
예. 저희 중국 팀은 귀사 데이터 볼륨과 역할에 대한 국경 간·데이터 레지던시 노출을 귀사가 진단하도록 돕고, 규정에 맞는 ICP 비안 국내 전송을 — 그리고 법이 귀사 중국 사용자의 데이터를 본토에 두도록 요구하는 곳에서는 국내 저장을 — 귀사를 Sentry에서 옮기지 않고 세울 수 있습니다. 귀사 특정 사례를 함께 다루려면 문의하세요.