Funktioniert Sentry in China? Fehlerdaten, Datenresidenz und PIPL
Sentry speichert Ihre Fehler-Events, Session Replays und Performance-Daten nur in seiner US- (Iowa) oder EU- (Frankfurt) Region — nie Festlandchina — und diese Wahl kann nicht geändert werden. Für China-Nutzer tragen diese Events Personendaten über die Grenze, Sentry zu nutzen, ist also zuerst eine PIPL-Grenztransfer- und Datenresidenzfrage, keine Geschwindigkeitsfrage.
Funktioniert Sentry in China?
Ob Sie Sentry in China nutzen können, ist zuerst eine Datenresidenz- und Grenzdaten-Frage, keine Geschwindigkeitsfrage. Sentry ist Fehler- und Performance-Monitoring — es nimmt die Events auf, die Ihre Apps emittieren, und diese Events tragen den Kontext, der einen Absturz nützlich macht: IP-Adressen, Nutzer-Identifikatoren, Request-Daten, sogar volle Session Replays.
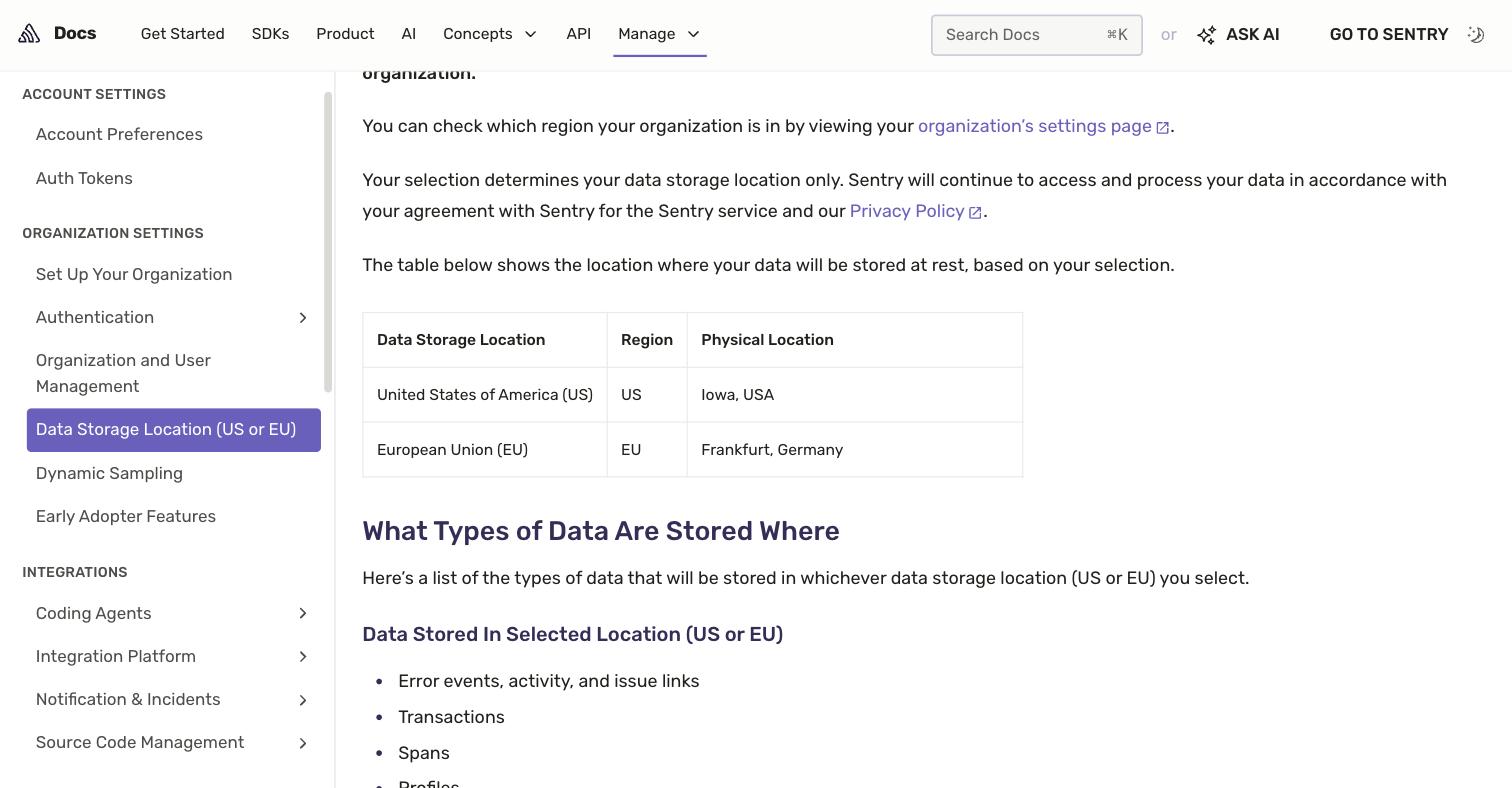
Nach Sentrys eigener Data-Storage-Location-Dokumentation werden diese Daten nur in der Region gehalten, die Sie wählen — den Vereinigten Staaten ("Iowa, USA") oder der Europäischen Union ("Frankfurt, Germany") — und "Once selected, your data storage location can't be changed". Keine ist in Festlandchina. Events von Ihren China-Nutzern werden also an einen Offshore-Ingest-Endpunkt gepostet und im Ausland gespeichert: ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt, der Mitteilung, gesonderte Einwilligung, einen Transfermechanismus und, für einen CIIO oder Verarbeiter großer Mengen, inländische Speicherung braucht. Die Tabelle unten ist Sentrys eigener Wortlaut und die Regeln, die er auslöst.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen von Ihren Datenmengen und Ihrer Rolle ab. Unser China-Team kann Ihre Sentry-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Das Dashboard ist erreichbar, aber jedes erfasste Event wird ausgehend an einen Offshore-Ingest-Endpunkt gepostet — die Daten verlassen China konstruktionsbedingt
- ✕ Speichert Fehler-Events, Session Replays und Performance-Daten nur in den USA (Iowa) oder der EU (Frankfurt) — keine Festland-China-Region
- ! Diese Events tragen routinemäßig Personendaten (IP-Adressen, Nutzerkontext), Offshore-Speicherung ist also ein PIPL-Grenztransfer
- ! Die Regionswahl kann später nicht geändert werden, und einige Kontodaten werden unabhängig stets in den USA gehalten
- ✓ Ein rechtskonformer inländischer Auslieferungs- und Speicherweg existiert — kein Neuaufbau, keine Migration
Was die offizielle Sentry-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Sentrys eigenen Worten: die Daten einer Sentry-Organisation werden in einer von zwei Regionen gespeichert — den Vereinigten Staaten („Iowa, USA“) oder der Europäischen Union („Frankfurt, Germany“) — und „Once selected, your data storage location can't be changed“. Keine Region ist in Festlandchina, und es gibt keine Festland-China-Datenresidenz-Option. | Sentry — Data Storage Location (US or EU), retrieved 2026-10-07 |
Die in dieser Offshore-Region gehaltenen Daten sind die Monitoring-Payload selbst: Sentry listet „Error events, activity, and issue links“, Transaktionen, Profile, Logs und „Session replays“ als in Ihrem gewählten Standort gespeichert, während ein Satz von Kontodaten — „User accounts, notification settings, and 2FA authenticators“, Access-Token und Organisationseinstellungen — stets in den USA gehalten wird, unabhängig von der Region, die Sie wählen. Diese Events tragen routinemäßig Personendaten — IP-Adressen, Nutzer-Identifikatoren und Request-Daten — die Sentry selbst in seiner Scrubbing Sensitive Data-Anleitung und mit SDK-Steuerungen (send_default_pii, Before-Send-Hooks) adressiert. Was immer nicht gestrippt wird, bevor es das Gerät verlässt, wird im Ausland gespeichert. | Sentry — Data Storage Location; Scrubbing Sensitive Data, retrieved 2026-10-07 |
| Von Nutzern in China gesammelte und in Iowa oder Frankfurt gespeicherte Daten verlassen das Land. PIPL regelt diesen grenzüberschreitenden Transfer: Der Verarbeiter personenbezogener Daten (Sie, Sentrys Kunde — nicht Sentry) muss Mitteilung erteilen, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. | PIPL Chapter III, Articles 38–43 |
| Die Exponierung skaliert mit Menge und Rolle, nicht bloß mit der Nutzung des Tools: Nach den Grenzregeln der CAC von März 2024 ist ein Nicht-CIIO, der in einem Kalenderjahr die nicht-sensiblen personenbezogenen Daten von weniger als 100.000 Personen transferiert, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit. | CAC — Regulations on Promoting and Regulating Cross-border Data Flows, March 2024 |
| Für einen CIIO oder Verarbeiter großer Mengen muss in China erhobene personenbezogene Information innerhalb Festlandchinas gespeichert werden (PIPL Art. 40; CSL Art. 39 (vormals Art. 37)). Sentry veröffentlicht keine Festland-China-Region, der einzige Weg, die Fehlerdaten Ihrer China-Nutzer auf chinesischem Boden zu halten, ist also, diese Erfassung und Speicherung auf Infrastruktur innerhalb des Festlands zu betreiben — und das rechtmäßig aufzustellen, bringt eine ICP-Beian ins Bild. | PIPL Article 40; CSL Article 39 (formerly Article 37); Sentry — Data Storage Location (no mainland region), retrieved 2026-10-07 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die entscheidende Frage zu Sentry nicht, wie schnell das Dashboard lädt — sie ist, wo die Daten, die Sentry sammelt, leben dürfen. Sentry ist Fehler- und Performance-Monitoring: Ihre Apps emittieren Events, und diese Events tragen das Detail, das einen Absturz lesenswert macht — IP-Adressen, Nutzer-Identifikatoren, Request-Daten und, mit Session Replay, eine Aufzeichnung der Sitzung des Nutzers. Sentry speichert diese Daten nur in der Region, die Sie bei der Erstellung der Organisation wählen, und es nennt nur zwei: die Vereinigten Staaten und die Europäische Union. Keine ist in Festlandchina. Die Frage ist also nicht Erreichbarkeit — sie ist, dass jedes Event von einem chinesischen Nutzer ins Ausland gesendet wird, um gespeichert zu werden, was Chinas Recht als grenzüberschreitenden Transfer personenbezogener Daten behandelt. Die Auslieferung ist die leichte Hälfte; die Datenresidenz und der grenzüberschreitende Transfer sind die Exponierung.
Sentry in China auf einen Blick
| Worüber es entscheidet | In Sentrys eigenen Worten |
|---|---|
| Wo Ihre Daten leben | Nur zwei Optionen — die Vereinigten Staaten („Iowa, USA“) oder die Europäische Union („Frankfurt, Germany“). Keine Region ist innerhalb Festlandchinas, und „Once selected, your data storage location can't be changed“. |
| Was dort gespeichert wird | Ihre Monitoring-Payload: „Error events, activity, and issue links“, Transaktionen, Profile, Logs, Release-Health und „Session replays“ werden alle in Ihrer gewählten Offshore-Region gehalten. |
| Kontodaten | Ein Satz von Daten wird stets in den USA gespeichert, unabhängig von der Region, die Sie wählen — „User accounts, notification settings, and 2FA authenticators“, Access-Token und Organisationseinstellungen. Die EU zu wählen, hält nicht alles aus den USA fern. |
| Wie Events Sentry erreichen | Ihr SDK postet jedes erfasste Event ausgehend an den Ingest-Endpunkt Ihrer Region (auf us.sentry.io oder de.sentry.io). Fehlerdaten aus China verlassen das Festland, um gespeichert zu werden. |
| Die Daten Ihrer China-Nutzer | Events, die Personendaten tragen (IP-Adressen, Nutzerkontext, Request-Daten), im Ausland gehalten, sind ein grenzüberschreitender Transfer, den PIPL regelt; ohne Festland-Region gibt es keine inländische Residenz-Option. |
Tür eins — Ihre Fehlerdaten werden im Ausland gespeichert, und die Wahl ist dauerhaft
Sentry hält die Daten, die es aufnimmt, nur in der Region, die Sie bei der Erstellung der Organisation wählen, und seine eigene Data-Storage-Location-Seite listet genau zwei: die Vereinigten Staaten, gespeichert in „Iowa, USA“, und die Europäische Union, gespeichert in „Frankfurt, Germany“. Es gibt keine Festland-China-Option, und Sentry ist deutlich, dass die Entscheidung bleibt — „Once selected, your data storage location can’t be changed“. Fehler-Events, Session Replays, Transaktionen, Profile und Logs leben alle in dieser Offshore-Region. Selbst die EU zu wählen, zieht nicht alles aus den USA: Ein definierter Satz von Kontodaten — „User accounts, notification settings, and 2FA authenticators“, Access-Token und Organisationseinstellungen — wird unabhängig in den USA gespeichert.
Diese Geografie beantwortet die Datenresidenzfrage von selbst, egal wie schnell das Dashboard malt. Für ein China-Publikum sitzen keine dieser Daten im Festland, und es gibt keine Sentry-Region, um sie dorthin zu legen. „Wir nutzen schon Sentry“ trägt nicht über die Grenze: Es zu nutzen, hält die Fehlerdaten Ihrer China-Nutzer in Iowa oder Frankfurt, was genau die Tatsache ist, auf die Chinas Grenzregeln reagieren.
Tür zwei — diese Events tragen Personendaten über die Grenze
Was dies zu einer Compliance-Frage statt einer Performance-Frage macht, ist, was die Events enthalten. Sentrys SDKs erfassen den Kontext, der einen Stack-Trace in einen Fix verwandelt — den Request, den Nutzer, die Umgebung — was routinemäßig Personendaten einschließt: IP-Adressen, Nutzer-Identifikatoren oder E-Mails, Request-Payloads und, mit Session Replay, eine Rekonstruktion dessen, was der Nutzer tat. Sentry adressiert das direkt in seiner Scrubbing Sensitive Data-Anleitung und liefert Steuerungen wie send_default_pii und Before-Send-Hooks genau deshalb, weil diese Daten sonst mit dem Event reisen würden. Was immer nicht gestrippt wird, bevor das Event das Gerät verlässt, wird in Ihrer Offshore-Region gespeichert.
Wenn diese Events bei Nutzern in Festlandchina entstehen und in Iowa oder Frankfurt zur Ruhe kommen, ist das ein grenzüberschreitender Transfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten. Die Pflichten fallen auf Sie, als Verarbeiter personenbezogener Daten, nicht auf Sentry: Mitteilung erteilen, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Wie schwer das ist, skaliert mit Menge und Rolle. Nach den Grenzregeln der CAC von März 2024 ist ein Nicht-CIIO, der in einem Kalenderjahr die nicht-sensiblen personenbezogenen Daten von weniger als 100.000 Personen bewegt, von diesen Mechanismen befreit; ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen hingegen muss in China erhobene personenbezogene Information innerhalb des Festlands speichern (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Residenzpflicht, die eine nur-Offshore-Sentry-Region nicht erfüllen kann.
Erreichbar, aber jedes Event verlässt das Festland
Sentry ist keine Seite, auf die ein Besucher wartet; es läuft im Hintergrund, und der Teil, der zählt, ist ausgehend. Jedes erfasste Event wird vom Browser oder Server an den Ingest-Endpunkt für Ihre Region gepostet — einen Offshore-Host auf us.sentry.io oder de.sentry.io. Die Compliance-Tatsache hängt also nicht davon ab, wie schnell das Dashboard antwortet: Konstruktionsbedingt reisen die Fehler- und Performance-Daten Ihrer China-Nutzer aus dem Festland hinaus, um gespeichert zu werden. Die Erreichbarkeit dieses Endpunkts ist ein Auslieferungsanliegen — und auch ein Zuverlässigkeitsanliegen, denn ein Event, das erzeugt wird, während das Netz selbst scheitert, ist das Event, das am wenigsten wahrscheinlich ankommt — aber es sitzt nachgelagert zur eigentlichen Frage, die ist, wo die Daten leben dürfen. Wir veröffentlichen keine erstanbieterliche Latenzzahl für den Ingest-Pfad, wir machen hier also keine Geschwindigkeitsaussage; das Compliance-Bild ruht auf Sentrys eigener Dokumentation und Chinas Gesetzen.
Behandeln Sie dies als Risikokarte, kein Urteil: Ob Sie Mitteilung und gesonderte Einwilligung schulden, welcher Transfermechanismus gilt und ob eine inländische Speicherpflicht anknüpft, hängt alles von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind — mit Rechtsbeistand zu klären, bevor Sie bauen.
Wo 21YunBox passt — ein rechtskonformes Overlay, keine Migration
Sie betreiben Sentry weiter. Wir fügen das Stück hinzu, das ein nur-US- oder -EU-Monitoring-Dienst nicht kann: rechtskonforme, ICP-gemeldete Auslieferung und Speicherung von innerhalb des Festlands, gesetzt vor Ihren bestehenden Stack — kein Neuaufbau, keine zweite Codebasis und kein Wechsel weg von Sentry. Unser China-Team kartiert Ihre PIPL-Grenz- und Datenresidenz-Exponierung gegen Ihre Gesellschaft und Datenmengen und stellt dann die inländische Auslieferung und — wo das Recht verlangt, dass die Daten Ihrer China-Nutzer im Festland bleiben — die inländische Speicherung auf, die eine Offshore-Region nicht bieten kann, während Ihre Anwendung genau wie heute weiter berichtet.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Speichert Sentry die Fehlerdaten chinesischer Nutzer in China?
Nein. Nach Sentrys eigener Data-Storage-Location-Dokumentation werden die Events Ihrer Organisation in der Region gespeichert, die Sie wählen — den Vereinigten Staaten (Iowa) oder der Europäischen Union (Frankfurt) — und diese Wahl kann danach nicht geändert werden. Es gibt keine Festland-China-Region, die Fehler-Events, Session Replays und Performance-Daten Ihrer China-Nutzer werden also im Ausland gehalten.
Ist es rechtswidrig, Sentry in China zu nutzen?
Nicht von sich aus. Das Thema ist der grenzüberschreitende Transfer der Personendaten in Ihren Events, den PIPL erlaubt, wenn Sie Mitteilung erteilen, gesonderte Einwilligung einholen und einen seiner Transfermechanismen erfüllen. Ob Sie zudem einer inländischen Speicherpflicht gegenüberstehen, hängt von Ihrer Rolle (etwa ob Sie ein CIIO sind) und der Menge der personenbezogenen Information ab, die Sie verarbeiten. Behandeln Sie dies als ein mit Rechtsbeistand zu bewertendes Risiko, kein pauschales Verbot.
Kann 21YunBox helfen, unser Sentry-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann Ihnen helfen, die Grenz- und Datenresidenz-Exponierung für Ihre Datenmengen und Rolle zu bewerten, und die rechtskonforme, ICP-gemeldete inländische Auslieferung — und, wo das Recht verlangt, dass die Daten Ihrer China-Nutzer im Festland bleiben, inländische Speicherung — aufstellen, ohne Sie von Sentry wegzubewegen. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.