¿Funciona Amplitude en China? Residencia de datos, consentimiento según la PIPL y datos de comportamiento transfronterizos
Los SDK y los endpoints de ingesta de Amplitude pueden llamarse desde China continental, así que la accesibilidad no es la verdadera cuestión. La decisión es de residencia de datos y de consentimiento: Amplitude opera solo dos centros de datos — un entorno en EE. UU. (AWS US-West) y un entorno en la UE, en Fráncfort — sin ninguna región en China continental, de modo que los flujos de eventos, las propiedades de usuario y los identificadores de dispositivo que recoge su producto orientado a China residen en el extranjero, lo que convierte su recogida en una transferencia transfronteriza (数据出境) según la PIPL, mientras que rastrear a personas identificables en China conlleva su propio deber de consentimiento según la PIPL; y, para un operador de infraestructuras de información críticas, el deber de almacenamiento dentro del país del artículo 39 (antes artículo 37) de la Ley de Ciberseguridad es uno que una región en el extranjero no puede cumplir. Un análisis centrado en el cumplimiento de la disponibilidad regional de Amplitude, las cuestiones de residencia de datos y de consentimiento, y la vía legal.
¿Funciona Amplitude en China?
Sí — los SDK y los endpoints de ingesta de Amplitude pueden llamarse desde China continental, así que la respuesta honesta es que la accesibilidad no es el problema. Lo que decide la cuestión en China es la residencia de datos y el consentimiento.
Amplitude no opera ningún centro de datos en China continental; su propia documentación enumera solo dos — un entorno en EE. UU. sobre AWS y un entorno en la UE, en Fráncfort. Así, los flujos de eventos, las propiedades de usuario y los identificadores de dispositivo que su producto recoge de personas en China terminan en el extranjero, lo que convierte su recogida en una transferencia transfronteriza (数据出境) según la PIPL — que exige notificación, un consentimiento separado y un mecanismo de transferencia — y puede activar la evaluación de seguridad para la exportación de datos de China. Rastrear a personas identificables conlleva además su propio deber de consentimiento según la PIPL. Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad exige que esos datos se almacenen en China, algo que ninguna de las dos regiones de Amplitude puede cumplir.
21YunBox cartografía su exposición en transferencia transfronteriza, residencia y consentimiento, localiza los datos de comportamiento de China en un almacén residente en China (enviando a Amplitude solo lo que puede salir legalmente) y entrega dentro del país su aplicación orientada a China sobre infraestructura con registro ICP — sin reconstruir y nunca con ninguna forma de elusión. Trate los detalles como un riesgo que debe confirmar con su asesoría legal.
Instantánea de cumplimiento
- ✓ La accesibilidad no es el problema. Los SDK y los endpoints de ingesta de Amplitude (api2.amplitude.com por defecto, api.eu.amplitude.com para proyectos de la UE) pueden llamarse desde China continental y no está bloqueado en la frontera. No es ahí donde se decide la cuestión china.
- ! Amplitude opera solo dos centros de datos — un entorno en EE. UU. (AWS US-West) y un entorno en la UE, en Fráncfort — sin ninguna región en China continental. Por tanto, los datos de comportamiento que recoge de sus usuarios en China residen en el extranjero, lo que convierte su recogida en una transferencia transfronteriza (数据出境) según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia.
- ! La analítica de producto rastrea a personas identificables, lo que según la PIPL necesita su propia base legal — consentimiento informado y aviso antes de que el SDK recoja datos — además del consentimiento separado que exige la transferencia transfronteriza.
- ! Esa transferencia puede estar sujeta a la evaluación de seguridad para la exportación de datos de China (数据出境安全评估), según los datos, el volumen y si usted es un operador de infraestructuras de información críticas.
- ! Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad exige que los datos personales generados en China se almacenen en China — un deber de almacenamiento dentro del país que una región de Amplitude en el extranjero no puede cumplir. Cambiar la zona de servidor de EE. UU. a la UE traslada la transferencia; no la termina.
- ✓ La vía legal: mantener los datos de comportamiento y de eventos de China en un almacén de analítica o de eventos residente en China, enviar a Amplitude solo lo que puede salir legalmente, conservar Amplitude para sus demás mercados y entregar dentro del país, sobre infraestructura con registro ICP, la aplicación orientada a China que emite los eventos — nunca elusión.
Lo que la documentación oficial de Amplitude dice sobre China
| Hecho | Fuente primaria |
|---|---|
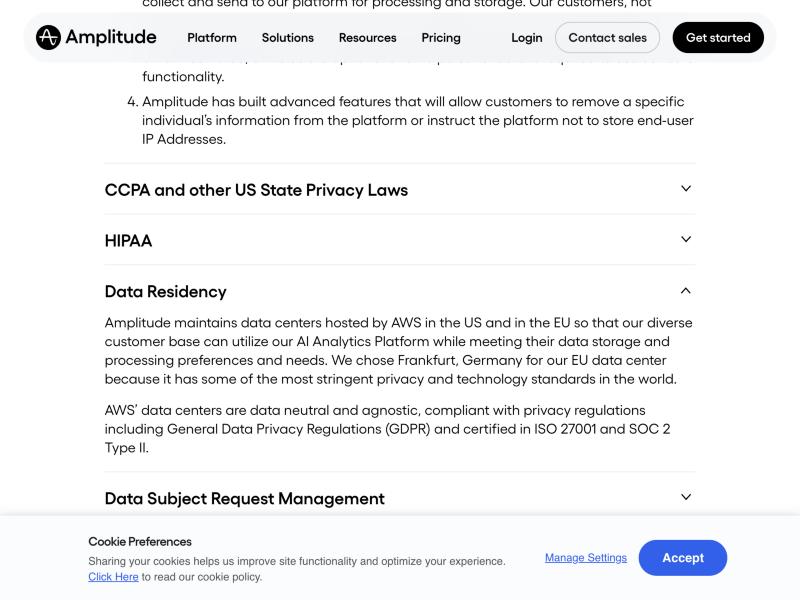
| Amplitude opera solo dos centros de datos — EE. UU. y la UE — sin ninguna región en China continental. La página Trust, Security and Privacy de Amplitude afirma, en el apartado “Data Residency”: “Amplitude maintains data centers hosted by AWS in the US and in the EU so that our diverse customer base can utilize our AI Analytics Platform while meeting their data storage and processing preferences and needs,” (Amplitude mantiene centros de datos alojados por AWS en EE. UU. y en la UE para que su diversa base de clientes pueda utilizar su plataforma de AI Analytics respetando sus preferencias y necesidades de almacenamiento y tratamiento de datos) y que “chose Frankfurt, Germany for our EU data center.” (eligió Fráncfort, Alemania, para su centro de datos de la UE). | Amplitude, «Trust, Security and Privacy» (amplitude.com), consultado el 2026-10-08 |
| La API de ingesta de Amplitude ofrece exactamente dos zonas de servidor — EE. UU. (por defecto) y la UE — y ninguna zona de China. La documentación de la HTTP V2 API de Amplitude afirma: “This API uses the event ingestion host api2.amplitude.com (default) or api.eu.amplitude.com (EU),” (esta API utiliza el host de ingesta de eventos api2.amplitude.com, por defecto, o api.eu.amplitude.com, para la UE) y enumera solo las URL base por defecto (EE. UU.) y de la UE. | Amplitude Developer Docs, «HTTP V2 API» (amplitude.com), consultado el 2026-10-08 |
| Los datos personales de la UE, el EEE y el Reino Unido se transfieren al entorno AWS US-West de Amplitude — la región por defecto está en el extranjero, en EE. UU. La propia página de Amplitude afirma que su autocertificación en el EU-US Data Privacy Framework “provides a lawful mechanism for the transfer of personal data from the United Kingdom, EU, and EEA to our US-West-based AWS environment.” (proporciona un mecanismo legal para la transferencia de datos personales desde el Reino Unido, la UE y el EEE a su entorno AWS con sede en US-West). | Amplitude, «Trust, Security and Privacy» (amplitude.com), consultado el 2026-10-08 |
| Los datos de comportamiento recogidos en China y enviados a una cuenta en el extranjero son una transferencia transfronteriza según la PIPL. Trasladar datos personales recogidos de usuarios en China continental a una cuenta de Amplitude alojada en EE. UU. o en la UE activa los artículos 38 a 40 de la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. | Ley de Protección de Información Personal de la RPC, artículos 38–40 (cac.gov.cn), consultado el 2026-10-08 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 8 de octubre de 2026.
Para un producto que mide a usuarios en China continental, el primer instinto con Amplitude es preguntarse si sus SDK siquiera llegan a él — y, a nivel de red, llegan: los endpoints de ingesta de Amplitude pueden llamarse desde el continente, y no es un servicio que China bloquee en la frontera, como ocurre con algunas plataformas extranjeras. Así que la decisión sobre China no se zanja en la accesibilidad. Lo que la zanja es la residencia de datos y el consentimiento — dónde terminan los historiales de comportamiento que Amplitude guarda sobre sus usuarios y si usted tenía, de entrada, una base legal para rastrear a esos usuarios y trasladar sus datos.
Eso se debe a que Amplitude no opera ningún centro de datos dentro de China continental. Su propia documentación enumera exactamente dos: un entorno en EE. UU. sobre AWS y un entorno en la UE, en Fráncfort. En cuanto los flujos de eventos, las propiedades de usuario y los identificadores de dispositivo que su producto recoge de personas en China llegan a un Amplitude en EE. UU. o en la UE, usted ha realizado una transferencia transfronteriza (数据出境) de datos personales — y es otro cuerpo legal el que decide si estaba permitida.
Amplitude en China de un vistazo
| Qué lo decide | En los propios términos de Amplitude — y la ley china |
|---|---|
| Qué es | Amplitude es una plataforma de analítica de producto. Ingiere flujos de eventos, propiedades de usuario e identificadores de dispositivo de su producto y los almacena en la región en la que se aprovisionó su cuenta — de modo que guarda un historial de comportamiento continuo de usuarios identificables. |
| ¿Es accesible desde el continente? | Sí. Los SDK y los endpoints de ingesta de Amplitude (api2.amplitude.com por defecto, api.eu.amplitude.com para proyectos de la UE) pueden llamarse desde China, y no está bloqueado en la frontera. La accesibilidad no es la cuestión en China. (La ingesta transfronteriza desde el continente hacia un endpoint en el extranjero puede ser irregular — un asunto operativo, que se trata más abajo, no la decisión.) |
| ¿Dónde residen los datos de comportamiento? | En el extranjero. Amplitude documenta solo dos centros de datos — un entorno en EE. UU. (AWS US-West) y un entorno en la UE, en Fráncfort — y su API de ingesta solo ofrece una zona de servidor de EE. UU. (por defecto) y otra de la UE. No hay ninguna región en China continental. |
| Recoger en él datos de comportamiento de China | Los flujos de eventos, las propiedades de usuario y los identificadores de dispositivo son datos personales. Guardarlos en un Amplitude en EE. UU. o en la UE es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia. Rastrear a personas identificables necesita además su propio consentimiento según la PIPL, y por encima de ciertos umbrales puede aplicarse una evaluación de seguridad para la exportación de datos. Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad establece un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. |
| La vía legal | Mantenga los datos de comportamiento y de eventos de China en un almacén de analítica o de eventos residente en China, envíe a Amplitude solo lo que puede salir legalmente, conserve Amplitude para sus demás mercados y entregue dentro del país, sobre infraestructura con registro ICP, la aplicación orientada a China que emite los eventos. 21YunBox cartografía, localiza y entrega; nunca utiliza ni recomienda ninguna forma de elusión. |
Disponibilidad: accesible — pero ¿dónde viven los datos de comportamiento?
La posición de Amplitude la fija su propia documentación, no una prueba de tiempo de carga. Su API de ingesta HTTP documenta exactamente dos endpoints de residencia de datos — el host por defecto api2.amplitude.com y api.eu.amplitude.com para proyectos de la UE, que se eligen con un ajuste de zona de servidor en el SDK — y no hay ninguna zona de China que elegir. Su página de seguridad es igual de clara: Amplitude mantiene centros de datos solo “in the US and in the EU” (en EE. UU. y en la UE). En conjunto, el panorama no deja lugar a dudas — su cuenta, y cada dato de comportamiento que contiene, está en una de dos regiones en el extranjero.
Así que «¿llega el SDK a Amplitude desde Shanghái?» es la prueba equivocada. Llega. La verdadera cuestión es dónde residen los datos de comportamiento recogidos en China y si se les permitía siquiera salir del país. Por eso esta página no publica ninguna cifra propia de latencia ni de accesibilidad en China para Amplitude: la velocidad no es el eje de una decisión que depende de la residencia y del consentimiento. Una nota operativa que conviene mencionar: la ingesta transfronteriza desde el continente hacia un endpoint en el extranjero puede ser irregular, y la tentación es forzarla con algún atajo de red. 21YunBox no utiliza ni recomienda ninguna forma de elusión de ese tipo — es a la vez un riesgo de cumplimiento y algo que no viene al caso. La pregunta productiva es cómo mantener los datos de China sobre una base legal.
La cuestión de la residencia de datos: la analítica en el extranjero es una transferencia transfronteriza
Esta es la puerta que la mayoría de los equipos pasa por alto. Una cuenta de Amplitude en la región de EE. UU. o de la UE está, por definición, fuera del continente. Los flujos de eventos, las propiedades de usuario y los identificadores de dispositivo que guarda sobre sus usuarios en China son datos personales, y cargarlos en un Amplitude en el extranjero es una transferencia transfronteriza de datos personales según la Ley de Protección de Información Personal de China. La PIPL atribuye el deber al responsable del tratamiento — usted, el equipo de producto, no Amplitude como encargado: los artículos 38 a 40 exigen notificación, un consentimiento separado, distinto de cualquier aceptación general del uso de su producto, y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación.
Por encima de ciertos umbrales, o cuando se trata de «datos importantes», esa transferencia puede requerir además la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que nada salga. Y si su organización es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la disposición de localización de datos se renumeró con la reforma de 2025, que entró en vigor el 1 de enero de 2026, sin cambios de fondo) exige que los datos personales generados en China se almacenen en China — un deber de almacenamiento dentro del país que una cuenta de Amplitude alojada en EE. UU. o en la UE sencillamente no puede cumplir. Nada de esto depende de la rapidez con que se ingiere un evento; depende de si los datos tenían una base legal para estar allí. Cuáles de estas obligaciones afectan a su producto concreto es un riesgo que debe confirmar con su asesoría legal a la luz de lo que realmente recoge y almacena.
Consentimiento: rastrear a personas en China es un deber propio según la PIPL
La residencia es solo la mitad. La analítica de producto funciona observando lo que hacen personas identificables — las páginas que abren, los toques que dan, los embudos que recorren, su retención a lo largo del tiempo — vinculado a un ID de usuario o a un identificador de dispositivo. Según la PIPL, ese rastreo del comportamiento es en sí mismo un tratamiento de datos personales y necesita su propia base legal: en la práctica, un consentimiento informado obtenido antes de que el SDK empiece a recoger datos, con un aviso claro de qué se recoge y por qué. La transferencia transfronteriza a un Amplitude en el extranjero necesita después, además, un consentimiento separado. Amplitude ofrece controles que ayudan en esto — filtros para información de identificación personal inesperada, gobierno de las direcciones IP y API de eliminación y de solicitudes de acceso — y señala que muchos clientes optan por enviar solo datos anónimos o seudonimizados. Esos controles pueden reducir de verdad la exposición, pero no satisfacen los deberes de consentimiento y de aviso, que recaen en usted como responsable del tratamiento. Si sus identificadores cuentan como «información personal», si algún campo es sensible y qué debe decir su flujo de consentimiento son cuestiones que conviene resolver con su asesoría legal.
Por qué apuntar Amplitude a «otra región» no es la solución
La jugada obvia es cambiar la zona de servidor y mantener los datos en la región — pero las únicas regiones que ofrece Amplitude son EE. UU. y la UE. Ninguna está en China continental, así que ninguna resuelve un deber de residencia en China; trasladar los datos de comportamiento de China de la zona de EE. UU. a la de la UE solo cambia de lugar la transferencia transfronteriza, no la termina. Mantener dentro del país los datos de comportamiento recogidos en China significa poner en marcha, para esos datos, un almacén de analítica o de eventos residente en China, y enviar a Amplitude solo lo que puede salir legalmente. Esa división — lo que debe quedarse, lo que puede salir — es el núcleo del trabajo, y es una cuestión legal antes que técnica.
La vía legal — cartografiar, localizar, entregar
Existe una manera legal de operar analítica para un producto orientado a China, y tiene una forma concreta. Primero, cartografiar: nuestro equipo de China analiza su exposición según la PIPL en los dos frentes — el rastreo y la transferencia —, identificando qué datos de eventos, propiedades de usuario e identificadores recogidos en China deben quedarse en el país, qué puede salir legalmente, dónde entra en juego una evaluación de seguridad para la exportación de datos o un deber de almacenamiento del artículo 39, y qué debe cubrir su flujo de consentimiento y de aviso. Las conclusiones jurídicas se concretan con su asesoría legal; nosotros construimos el panorama técnico que las alimenta.
Después, localizar: ponemos en marcha e integramos un almacén de analítica o de eventos residente en China para los datos de comportamiento de China, de modo que la medición de la que depende sigue funcionando mientras esos datos dejan de salir del país por defecto — y usted conserva Amplitude para los mercados en los que ya le sirve.
Por último, entregar: la aplicación o el sitio orientados a China que emiten esos eventos — las pantallas que sus usuarios realmente tocan — son en sí mismos un servicio público en el continente, de modo que conllevan un deber de registro ICP (备案) y necesitan una entrega conforme dentro del país. 21YunBox los entrega dentro del país — el 21YunBox Optimizer —, por delante de lo que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es una analítica orientada a China que funciona de forma legal y conforme para sus usuarios en China. Lo que nunca hacemos — y lo que nadie puede hacer legalmente — es ofrecerle una forma de esquivar las normas chinas de exportación de datos o cualquier restricción de red: localizamos lo que debe quedarse, entregamos dentro del país y nunca sacamos datos personales de China subrepticiamente.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible Amplitude en China continental?
Los SDK y los endpoints de ingesta de Amplitude pueden llamarse desde el continente — no es un servicio que China bloquee en la frontera —, así que la disponibilidad no es el obstáculo. La verdadera cuestión para un producto orientado a China es la residencia de datos y el consentimiento: Amplitude opera solo dos centros de datos, EE. UU. y la UE (Fráncfort), sin ninguna región en China continental, de modo que los datos de comportamiento que recoge de usuarios en China residen en el extranjero. La ingesta transfronteriza desde el continente hacia un endpoint en el extranjero puede ser irregular, pero eso es un asunto operativo, no la decisión — y la respuesta nunca es un atajo de red. Trate los detalles como un riesgo que debe confirmar con su asesoría legal.
¿Enviar datos de comportamiento de China a Amplitude es una transferencia transfronteriza?
Si su cuenta de Amplitude está en la región de EE. UU. o de la UE — en cualquier lugar fuera del continente —, los flujos de eventos, las propiedades de usuario y los identificadores de dispositivo que guarda sobre sus usuarios en China se almacenan en el extranjero, lo que constituye una transferencia transfronteriza (数据出境) según la PIPL. Eso implica notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación), y puede estar sujeto a la evaluación de seguridad para la exportación de datos de China. Rastrear a personas identificables necesita además su propio consentimiento según la PIPL. Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad añade un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. Confirme sus obligaciones exactas con su asesoría legal.
¿Puedo simplemente cambiar Amplitude a una región de China para mantener los datos dentro del país?
No — las únicas regiones que ofrece Amplitude son EE. UU. y la UE, y ninguna está en China continental, así que ninguna resuelve un deber de residencia en China. Cambiar la zona de servidor de EE. UU. a la UE solo traslada la transferencia transfronteriza; no la termina. Mantener dentro del país los datos de comportamiento recogidos en China significa poner en marcha un almacén de analítica o de eventos residente en China para esos datos y enviar a Amplitude solo lo que puede salir legalmente, mientras conserva Amplitude para sus demás mercados. 21YunBox cartografía esa división, localiza los datos dentro del país y entrega la aplicación orientada a China sobre infraestructura con registro ICP — no es una forma de esquivar las normas chinas de exportación de datos.
































