Funktioniert Amplitude in China? Datenresidenz, PIPL-Einwilligung und grenzüberschreitende Verhaltensdaten
Amplitudes SDKs und Ingestion-Endpunkte sind aus Festlandchina aufrufbar, die eigentliche Frage ist also nicht die Erreichbarkeit. Die Entscheidung ist Datenresidenz und Einwilligung: Amplitude betreibt nur zwei Rechenzentren — eine US-Umgebung (US-West AWS) und eine EU-Umgebung in Frankfurt — ohne Festlandchina-Region, sodass die Ereignis-Streams, Nutzereigenschaften und Gerätekennungen, die Ihr auf China ausgerichtetes Produkt erhebt, im Ausland liegen, was ihre Erhebung zu einem grenzüberschreitenden Transfer (数据出境) nach PIPL macht, während das Tracking identifizierbarer Einzelner in China eine eigene PIPL-Einwilligungspflicht trägt, und für einen Betreiber kritischer Informationsinfrastruktur ist die Inland-Speicherpflicht des Cybersicherheitsgesetzes nach Art. 39 (vormals Art. 37) eine, die eine Offshore-Region nicht erfüllen kann. Ein Blick zuerst auf die Compliance: Amplitudes Regionsverfügbarkeit, die Fragen zu Datenresidenz und Einwilligung und der rechtmäßige Weg.
Funktioniert Amplitude in China?
Ja — Amplitudes SDKs und Ingestion-Endpunkte sind aus Festlandchina aufrufbar, sodass die ehrliche Antwort lautet, dass die Erreichbarkeit nicht das Problem ist. Was die China-Frage entscheidet, ist Datenresidenz und Einwilligung.
Amplitude betreibt kein Rechenzentrum in Festlandchina; seine eigene Dokumentation listet nur zwei auf — eine US-Umgebung auf AWS und eine EU-Umgebung in Frankfurt. Die Ereignis-Streams, Nutzereigenschaften und Gerätekennungen, die Ihr Produkt von Personen in China sammelt, kommen also im Ausland zu liegen, was ihre Erhebung zu einem grenzüberschreitenden Transfer (数据出境) nach PIPL macht — der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus erfordert — und er kann Chinas Datenexport-Sicherheitsbewertung auslösen. Das Tracking identifizierbarer Einzelner trägt obendrauf seine eigene PIPL-Einwilligungspflicht. Für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37), dass solche Daten in China gespeichert werden, was keine der Amplitude-Regionen erfüllen kann.
21YunBox kartiert Ihre Grenztransfer-, Residenz- und Einwilligungs-Exponierung, lokalisiert die China-Verhaltensdaten auf einen in China ansässigen Speicher (und sendet Amplitude nur, was rechtmäßig ausreisen darf) und liefert Ihre auf China ausgerichtete App im Inland auf ICP-gemeldeter Infrastruktur aus — ohne Neuaufbau und niemals mit einer Umgehung welcher Art auch immer. Behandeln Sie die Einzelheiten als ein Risiko, das mit Rechtsbeistand zu bestätigen ist.
Compliance-Momentaufnahme
- ✓ Erreichbarkeit ist nicht das Problem. Amplitudes SDKs und Ingestion-Endpunkte (api2.amplitude.com standardmäßig, api.eu.amplitude.com für EU-Projekte) sind aus Festlandchina aufrufbar, und es ist nicht an der Grenze gesperrt. Erreichbarkeit ist nicht die China-Frage.
- ! Amplitude betreibt nur zwei Rechenzentren — eine US-Umgebung (US-West AWS) und eine EU-Umgebung in Frankfurt — ohne Festlandchina-Region. Die Verhaltensdaten, die es von Ihren China-Nutzern erhebt, liegen daher im Ausland, was ihre Erhebung zu einem grenzüberschreitenden Transfer (数据出境) nach PIPL (Art. 38–40) macht: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus.
- ! Produkt-Analytics trackt identifizierbare Einzelne, was nach PIPL eine eigene Rechtsgrundlage braucht — informierte Einwilligung und Mitteilung, bevor das SDK sammelt — zusätzlich zur gesonderten Einwilligung, die der grenzüberschreitende Transfer verlangt.
- ! Dieser Transfer kann Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) unterliegen, je nach den Daten, der Menge und davon, ob Sie ein Betreiber kritischer Informationsinfrastruktur sind.
- ! Für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37), dass in China erzeugte personenbezogene Daten in China gespeichert werden — eine Inland-Speicherpflicht, die eine Offshore-Amplitude-Region nicht erfüllen kann. Die Serverzone von US auf EU umzustellen, verlagert den Transfer; es beendet ihn nicht.
- ✓ Der rechtmäßige Weg: die China-Verhaltens- und -Ereignisdaten in einem in China ansässigen Analytics- oder Ereignisspeicher halten, Amplitude nur senden, was rechtmäßig ausreisen darf, Amplitude für Ihre anderen Märkte behalten und die auf China ausgerichtete App, die die Ereignisse aussendet, im Inland auf ICP-gemeldeter Infrastruktur ausliefern — niemals Umgehung.
Was die offizielle Amplitude-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
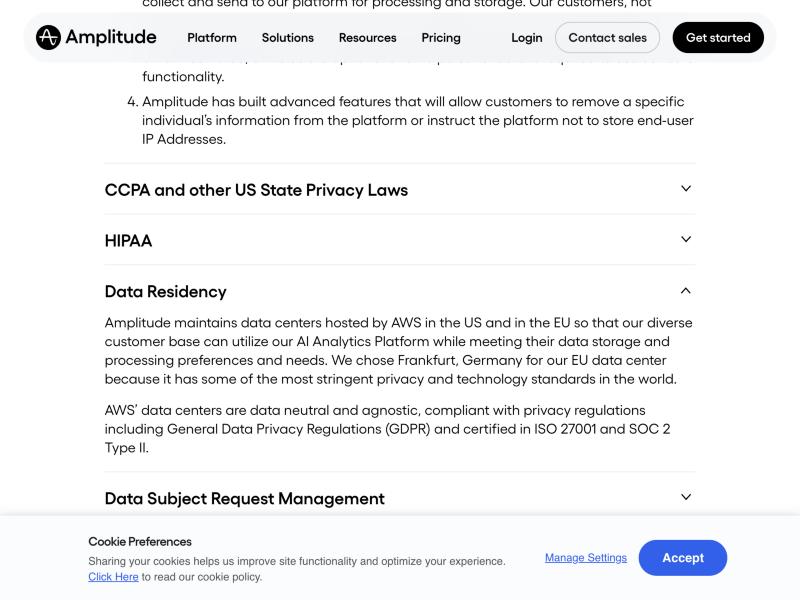
| Amplitude betreibt nur zwei Rechenzentren — die USA und die EU — ohne Festlandchina-Region. Amplitudes Seite „Trust, Security and Privacy“ gibt unter „Data Residency“ an: „Amplitude maintains data centers hosted by AWS in the US and in the EU so that our diverse customer base can utilize our AI Analytics Platform while meeting their data storage and processing preferences and needs“ (Amplitude unterhält von AWS gehostete Rechenzentren in den USA und in der EU, damit unser vielfältiger Kundenstamm unsere KI-Analytics-Plattform nutzen und dabei seine Datenspeicher- und -verarbeitungspräferenzen und -bedürfnisse erfüllen kann), und dass es „chose Frankfurt, Germany for our EU data center“ (Frankfurt, Deutschland für unser EU-Rechenzentrum gewählt hat). | Amplitude, „Trust, Security and Privacy“ (amplitude.com), abgerufen 2026-10-08 |
| Amplitudes Ingestion-API bietet genau zwei Serverzonen — US (Standard) und EU — und keine China-Zone. Amplitudes HTTP-V2-API-Dokumentation gibt an: „This API uses the event ingestion host api2.amplitude.com (default) or api.eu.amplitude.com (EU)“ (Diese API nutzt den Ereignis-Ingestion-Host api2.amplitude.com (Standard) oder api.eu.amplitude.com (EU)) und listet nur die Standard- (US) und EU-Basis-URLs auf. | Amplitude Developer Docs, „HTTP V2 API“ (amplitude.com), abgerufen 2026-10-08 |
| Personenbezogene Daten aus EU, EWR und UK werden in Amplitudes US-West-AWS-Umgebung transferiert — die Standardregion liegt im Ausland in den USA. Amplitudes eigene Seite gibt an, dass seine EU-US-Data-Privacy-Framework-Selbstzertifizierung „provides a lawful mechanism for the transfer of personal data from the United Kingdom, EU, and EEA to our US-West-based AWS environment“ (einen rechtmäßigen Mechanismus für den Transfer personenbezogener Daten aus dem Vereinigten Königreich, der EU und dem EWR in unsere US-West-basierte AWS-Umgebung bietet). | Amplitude, „Trust, Security and Privacy“ (amplitude.com), abgerufen 2026-10-08 |
| In China erhobene Verhaltensdaten, die an ein Offshore-Konto gesendet werden, sind ein grenzüberschreitender Transfer nach PIPL. Von Nutzern in Festlandchina erhobene personenbezogene Daten in ein in den USA oder der EU gehostetes Amplitude-Konto zu bewegen, löst PIPL Art. 38–40 aus: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. | Gesetz zum Schutz personenbezogener Daten der VR China, Art. 38–40 (cac.gov.cn), abgerufen 2026-10-08 |
Quellen vom 21YunBox Compliance-Team am 8. Oktober 2026 geprüft.
Für ein Produkt, das Nutzer in Festlandchina misst, ist der erste Instinkt bei Amplitude zu fragen, ob seine SDKs es überhaupt erreichen können — und auf der Leitung können sie es: Amplitudes Ingestion-Endpunkte sind aus dem Festland aufrufbar, und es ist kein Dienst, den China an der Grenze sperrt, wie es einige ausländische Plattformen tut. Erreichbarkeit ist also nicht, wo die China-Entscheidung fällt. Was sie entscheidet, ist Datenresidenz und Einwilligung — wo die Verhaltensdatensätze, die Amplitude über Ihre Nutzer hält, zu liegen kommen, und ob Sie überhaupt eine Rechtsgrundlage hatten, diese Nutzer zu tracken und ihre Daten zu bewegen.
Das liegt daran, dass Amplitude kein Rechenzentrum innerhalb Festlandchinas betreibt. Seine eigene Dokumentation listet genau zwei: eine US-Umgebung auf AWS und eine EU-Umgebung in Frankfurt. In dem Moment, in dem die Ereignis-Streams, Nutzereigenschaften und Gerätekennungen, die Ihr Produkt von Personen in China sammelt, in einem US- oder EU-Amplitude landen, haben Sie einen grenzüberschreitenden Transfer (数据出境) personenbezogener Daten gemacht — und ein anderes Rechtsgebiet entscheidet, ob das erlaubt war.
Amplitude in China auf einen Blick
| Worüber es entscheidet | In Amplitudes eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was es ist | Amplitude ist eine Produkt-Analytics-Plattform. Sie nimmt Ereignis-Streams, Nutzereigenschaften und Gerätekennungen aus Ihrem Produkt auf und speichert sie in der Region, in der Ihr Konto bereitgestellt wurde — sie hält also einen kontinuierlichen Verhaltensdatensatz identifizierbarer Nutzer. |
| Ist es aus dem Festland erreichbar? | Ja. Amplitudes SDKs und Ingestion-Endpunkte (api2.amplitude.com standardmäßig, api.eu.amplitude.com für EU-Projekte) sind aus China aufrufbar, und es ist nicht an der Grenze gesperrt. Erreichbarkeit ist nicht die China-Frage. (Grenzüberschreitende Ingestion vom Festland zu einem Offshore-Endpunkt kann unbeständig sein — eine betriebliche Sache, siehe unten, nicht die Entscheidung.) |
| Wo liegen die Verhaltensdaten? | Im Ausland. Amplitude dokumentiert nur zwei Rechenzentren — eine US-Umgebung (US-West AWS) und eine EU-Umgebung in Frankfurt — und seine Ingestion-API bietet nur eine US- (Standard) und eine EU-Serverzone. Es gibt keine Festlandchina-Region. |
| China-Verhaltensdaten darin zu erheben | Die Ereignis-Streams, Nutzereigenschaften und Geräte-IDs sind personenbezogene Daten. Sie in einem US- oder EU-Amplitude zu halten, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Das Tracking identifizierbarer Einzelner braucht obendrauf seine eigene PIPL-Einwilligung, und eine Datenexport-Sicherheitsbewertung kann oberhalb von Schwellen gelten. Für einen Betreiber kritischer Informationsinfrastruktur setzt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) eine Inland-Speicherpflicht, die eine Offshore-Region nicht erfüllen kann. |
| Der rechtmäßige Weg | Halten Sie die China-Verhaltens- und -Ereignisdaten in einem in China ansässigen Analytics- oder Ereignisspeicher, senden Sie Amplitude nur, was rechtmäßig ausreisen darf, behalten Sie Amplitude für Ihre anderen Märkte und liefern Sie die auf China ausgerichtete App, die die Ereignisse aussendet, im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung. |
Verfügbarkeit: erreichbar — aber wo leben die Verhaltensdaten?
Amplitudes Position ist in seiner eigenen Dokumentation festgelegt, nicht durch einen Ladezeit-Test. Seine HTTP-Ingestion-API dokumentiert genau zwei Datenresidenz-Endpunkte — den Standard-Host api2.amplitude.com und api.eu.amplitude.com für EU-Projekte, über eine Serverzonen-Einstellung im SDK gewählt — und es gibt keine China-Zone zu wählen. Seine Sicherheitsseite ist ebenso klar: Amplitude hält Rechenzentren nur „in the US and in the EU“ (in den USA und in der EU). Zusammengenommen ist das Bild unmissverständlich — Ihr Konto, und jeder Verhaltensdatensatz darin, sitzt in einer von zwei Offshore-Regionen.
„Erreicht das SDK Amplitude aus Shanghai?“ ist also der falsche Test. Es erreicht es. Die eigentliche Frage ist, wo Ihre in China erhobenen Verhaltensdaten sitzen und ob sie überhaupt das Land verlassen durften. Aus diesem Grund veröffentlicht diese Seite keine eigene China-Latenz- oder Erreichbarkeitszahl für Amplitude: Geschwindigkeit ist nicht die Achse für eine Entscheidung, die sich um Residenz und Einwilligung dreht. Eine betriebliche Anmerkung, die es wert ist, benannt zu werden: Grenzüberschreitende Ingestion vom Festland zu einem Offshore-Endpunkt kann unbeständig sein, und die Versuchung ist, sie durch einen Netzwerk-Workaround zu erzwingen. 21YunBox verwendet und empfiehlt keine solche Umgehung — sie ist sowohl ein Compliance-Risiko als auch neben dem Punkt. Die produktive Frage ist, wie man die China-Daten auf einer rechtmäßigen Grundlage hält.
Die Datenresidenz-Frage: Offshore-Analytics ist ein grenzüberschreitender Transfer
Hier ist das Tor, das die meisten Teams übersehen. Ein Amplitude-Konto in der US- oder EU-Region liegt per Definition außerhalb des Festlands. Die Ereignis-Streams, Nutzereigenschaften und Gerätekennungen, die es für Ihre Nutzer in China hält, sind personenbezogene Daten, und sie in ein Offshore-Amplitude zu laden, ist ein grenzüberschreitender Transfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten. Das PIPL legt die Pflicht dem Verarbeiter auf — Ihnen, dem Produktteam, nicht Amplitude als Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, die sich von jeder allgemeinen Zustimmung zur Nutzung Ihres Produkts unterscheidet, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung.
Oberhalb bestimmter Schwellen oder wo die Daten „important data“ (wichtige Daten) sind, kann dieser Transfer zudem Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor irgendetwas ausreist. Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Datenlokalisierungsvorschrift wurde durch die 2025er Novelle, in Kraft seit 1. Januar 2026, umnummeriert, inhaltlich unverändert), dass in China erzeugte personenbezogene Daten in China gespeichert werden — eine Inland-Speicherpflicht, die ein in den USA oder der EU gehostetes Amplitude-Konto schlicht nicht erfüllen kann. Nichts davon hängt davon ab, wie schnell ein Ereignis aufgenommen wird; es hängt davon ab, ob die Daten eine Rechtsgrundlage hatten, dort zu sein. Welche davon Ihr konkretes Produkt treffen, ist ein Risiko, das mit Rechtsbeistand anhand dessen zu bestätigen ist, was Sie tatsächlich erheben und speichern.
Einwilligung: Einzelne in China zu tracken, ist eine eigene PIPL-Pflicht
Residenz ist nur die Hälfte davon. Produkt-Analytics funktioniert, indem beobachtet wird, was identifizierbare Menschen tun — die Seiten, die sie öffnen, die Taps, die sie machen, die Funnels, durch die sie sich bewegen, ihre Retention über die Zeit —, gebunden an eine Nutzer-ID oder eine Gerätekennung. Nach PIPL ist dieses Verhaltens-Tracking selbst eine Verarbeitung personenbezogener Daten, und es braucht seine eigene Rechtsgrundlage: in der Praxis eine informierte Einwilligung, eingeholt, bevor das SDK zu sammeln beginnt, mit einem klaren Hinweis darauf, was erhoben wird und warum. Der grenzüberschreitende Transfer in ein Offshore-Amplitude braucht dann obendrauf eine weitere, gesonderte Einwilligung. Amplitude gibt Ihnen Steuerungen, die hier helfen — Filter für unerwartete personenbezogene Daten, IP-Adressen-Governance und Lösch- und Auskunfts-APIs — und merkt an, dass viele Kunden sich dafür entscheiden, nur anonyme oder pseudonyme Daten zu senden. Diese Steuerungen können die Exponierung wirklich reduzieren, aber sie erfüllen nicht die Einwilligungs- und Mitteilungspflichten, die bei Ihnen als Verarbeiter sitzen. Ob Ihre Kennungen als „personenbezogene Daten“ zählen, ob ein Feld sensibel ist und was Ihr Einwilligungsablauf sagen muss, sind Fragen, die mit Rechtsbeistand zu klären sind.
Warum Amplitude auf „eine andere Region“ zu richten nicht die Lösung ist
Der naheliegende Schritt ist, die Serverzone umzuschalten und die Daten in der Region zu halten — aber die einzigen Regionen, die Amplitude bietet, sind die USA und die EU. Keine liegt in Festlandchina, sodass keine eine China-Residenzpflicht löst; China-Verhaltensdaten von der US-Zone zur EU-Zone zu bewegen, verlagert bloß den grenzüberschreitenden Transfer, es beendet ihn nicht. In China erhobene Verhaltensdaten im Inland zu halten, bedeutet, einen in China ansässigen Analytics- oder Ereignisspeicher für diese Daten aufzusetzen und Amplitude nur zu senden, was rechtmäßig ausreisen darf. Diese Teilung — was bleiben muss, was gehen darf — ist das Herz der Arbeit, und sie ist eine Rechtsfrage, bevor sie eine technische ist.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Analytics für ein auf China ausgerichtetes Produkt zu betreiben, und er hat eine Gestalt. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung an beiden Fronten durch — das Tracking und den Transfer — und ermittelt, welche Ereignisdaten, Nutzereigenschaften und Kennungen, die in China erhoben werden, im Land bleiben müssen, was rechtmäßig ausreisen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Art. 39 greift und was Ihr Einwilligungs- und Mitteilungsablauf abdecken muss. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir stellen einen in China ansässigen Analytics- oder Ereignisspeicher für die China-Verhaltensdaten bereit und integrieren ihn, sodass die Messung, auf die Sie angewiesen sind, weiter funktioniert, während diese Daten standardmäßig aufhören, das Land zu verlassen — und Sie behalten Amplitude für die Märkte, in denen es Ihnen bereits dient.
Dann ausliefern: Die auf China ausgerichtete App oder Website, die diese Ereignisse aussendet — die Bildschirme, die Ihre Nutzer tatsächlich antippen —, ist selbst ein öffentlicher Dienst im Festland, trägt also eine ICP-Beian-Pflicht (备案) und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist auf China ausgerichtetes Analytics, das für Ihre Nutzer in China rechtmäßig und rechtskonform läuft. Was wir niemals tun — und was rechtmäßig niemand kann — ist, Ihnen einen Weg um Chinas Datenexportregeln oder um irgendeine Netzwerkbeschränkung herum zu geben: Wir lokalisieren, was bleiben muss, und liefern im Inland aus, und wir bewegen personenbezogene Daten niemals heimlich aus China heraus.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Amplitude in Festlandchina verfügbar?
Amplitudes SDKs und Ingestion-Endpunkte sind aus dem Festland aufrufbar — es ist kein Dienst, den China an der Grenze sperrt —, sodass Verfügbarkeit nicht das Hindernis ist. Die eigentliche Frage für ein auf China ausgerichtetes Produkt ist Datenresidenz und Einwilligung: Amplitude betreibt nur zwei Rechenzentren, die USA und die EU (Frankfurt), ohne Festlandchina-Region, sodass die Verhaltensdaten, die Sie von China-Nutzern erheben, im Ausland liegen. Grenzüberschreitende Ingestion vom Festland zu einem Offshore-Endpunkt kann unbeständig sein, aber das ist eine betriebliche Sache, nicht die Entscheidung — und die Antwort ist niemals ein Netzwerk-Workaround. Behandeln Sie die Einzelheiten als ein Risiko, das mit Rechtsbeistand zu bestätigen ist.
Ist das Senden von China-Verhaltensdaten an Amplitude ein grenzüberschreitender Transfer?
Wenn Ihr Amplitude-Konto in der US- oder EU-Region liegt — irgendwo außerhalb des Festlands —, dann werden die Ereignis-Streams, Nutzereigenschaften und Gerätekennungen, die es für Ihre China-Nutzer hält, im Ausland gespeichert, ein grenzüberschreitender Transfer (数据出境) nach PIPL. Das bedeutet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung), und es kann Chinas Datenexport-Sicherheitsbewertung unterliegen. Das Tracking identifizierbarer Einzelner braucht obendrauf auch seine eigene PIPL-Einwilligung. Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) eine Inland-Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann. Bestätigen Sie Ihre genauen Pflichten mit Rechtsbeistand.
Kann ich Amplitude einfach auf eine China-Region umschalten, um Daten im Inland zu halten?
Nein — die einzigen Regionen, die Amplitude bietet, sind die USA und die EU, und keine liegt in Festlandchina, sodass keine eine China-Residenzpflicht löst. Die Serverzone von US auf EU umzustellen, verlagert bloß den grenzüberschreitenden Transfer; es beendet ihn nicht. In China erhobene Verhaltensdaten im Inland zu halten, bedeutet, einen in China ansässigen Analytics- oder Ereignisspeicher für diese Daten aufzusetzen und Amplitude nur zu senden, was rechtmäßig ausreisen darf, während Sie Amplitude für Ihre anderen Märkte behalten. 21YunBox kartiert diese Teilung, lokalisiert die inländischen Daten und liefert die auf China ausgerichtete App auf ICP-gemeldeter Infrastruktur aus — es ist kein Weg um Chinas Datenexportregeln herum.