Amplitude fonctionne-t-il en Chine ? Résidence des données, consentement PIPL et données comportementales transfrontalières
Les SDK et points de terminaison d'ingestion d'Amplitude sont appelables depuis la Chine continentale, l'accessibilité n'est donc pas la vraie question. La décision est la résidence des données et le consentement : Amplitude n'exploite que deux centres de données — un environnement américain (US-West AWS) et un environnement UE à Francfort — sans région en Chine continentale, de sorte que les flux d'événements, propriétés d'utilisateur et identifiants d'appareil que votre produit tourné vers la Chine collecte résident à l'étranger, ce qui fait de leur collecte un transfert transfrontalier (数据出境) au titre de la PIPL, tandis que suivre des individus identifiables en Chine porte sa propre obligation de consentement PIPL, et pour un opérateur d'infrastructure d'information critique l'obligation de stockage sur le territoire de la loi sur la cybersécurité, article 39 (anciennement l'article 37), en est une qu'une région à l'étranger ne peut satisfaire. Un regard, d'abord sous l'angle de la conformité, sur la disponibilité régionale d'Amplitude, les questions de résidence des données et de consentement, et la voie légale.
Amplitude fonctionne-t-il en Chine ?
Oui — les SDK et points de terminaison d'ingestion d'Amplitude sont appelables depuis la Chine continentale, la réponse honnête est donc que l'accessibilité n'est pas le problème. Ce qui décide de la question chinoise, c'est la résidence des données et le consentement.
Amplitude n'exploite aucun centre de données en Chine continentale ; sa propre documentation n'en liste que deux — un environnement américain sur AWS et un environnement UE à Francfort. Ainsi, les flux d'événements, propriétés d'utilisateur et identifiants d'appareil que votre produit collecte auprès de personnes en Chine viennent reposer à l'étranger, ce qui fait de leur collecte un transfert transfrontalier (数据出境) au titre de la PIPL — exigeant une information, un consentement distinct et un mécanisme de transfert — et il peut déclencher l'évaluation de sécurité pour l'exportation de données de Chine. Suivre des individus identifiables porte sa propre obligation de consentement PIPL par-dessus. Pour un opérateur d'infrastructure d'information critique, la loi sur la cybersécurité article 39 (anciennement l'article 37) impose que ces données soient stockées en Chine, ce qu'aucune des régions d'Amplitude ne peut satisfaire.
21YunBox cartographie votre exposition transfrontalière, de résidence et de consentement, localise les données comportementales chinoises sur un stockage résident en Chine (n'envoyant à Amplitude que ce qui peut légalement partir), et diffuse votre application tournée vers la Chine sur le territoire sur une infrastructure déclarée (ICP) — sans reconstruction, et jamais aucune forme de contournement. Traitez les détails comme un risque à confirmer avec un conseil.
Aperçu de conformité
- ✓ L'accessibilité n'est pas le problème. Les SDK et points de terminaison d'ingestion d'Amplitude (api2.amplitude.com par défaut, api.eu.amplitude.com pour les projets UE) sont appelables depuis la Chine continentale et il n'est pas bloqué à la frontière. L'accessibilité n'est pas la question chinoise.
- ! Amplitude n'exploite que deux centres de données — un environnement américain (US-West AWS) et un environnement UE à Francfort — sans région en Chine continentale. Les données comportementales qu'il collecte auprès de vos utilisateurs en Chine résident donc à l'étranger, ce qui fait de leur collecte un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert.
- ! L'analytique produit suit des individus identifiables, ce qui au titre de la PIPL nécessite sa propre base légale — consentement éclairé et information avant que le SDK ne collecte — en plus du consentement distinct qu'exige le transfert transfrontalier.
- ! Ce transfert peut être soumis à l'évaluation de sécurité pour l'exportation de données de Chine (数据出境安全评估), selon les données, le volume, et le fait que vous soyez ou non un opérateur d'infrastructure d'information critique.
- ! Pour un opérateur d'infrastructure d'information critique, la loi sur la cybersécurité article 39 (anciennement l'article 37) impose que les informations personnelles générées en Chine soient stockées en Chine — une obligation de stockage sur le territoire qu'une région Amplitude à l'étranger ne peut satisfaire. Basculer la zone serveur des États-Unis vers l'UE relocalise le transfert ; il ne l'arrête pas.
- ✓ La voie légale : garder les données comportementales et d'événement chinoises dans un stockage d'analytique ou d'événements résident en Chine, n'envoyer à Amplitude que ce qui peut légalement partir, garder Amplitude pour vos autres marchés, et diffuser l'application tournée vers la Chine qui émet les événements sur le territoire, sur une infrastructure déclarée (ICP) — jamais de contournement.
Ce que la documentation officielle de Amplitude dit de la Chine
| Fait | Source primaire |
|---|---|
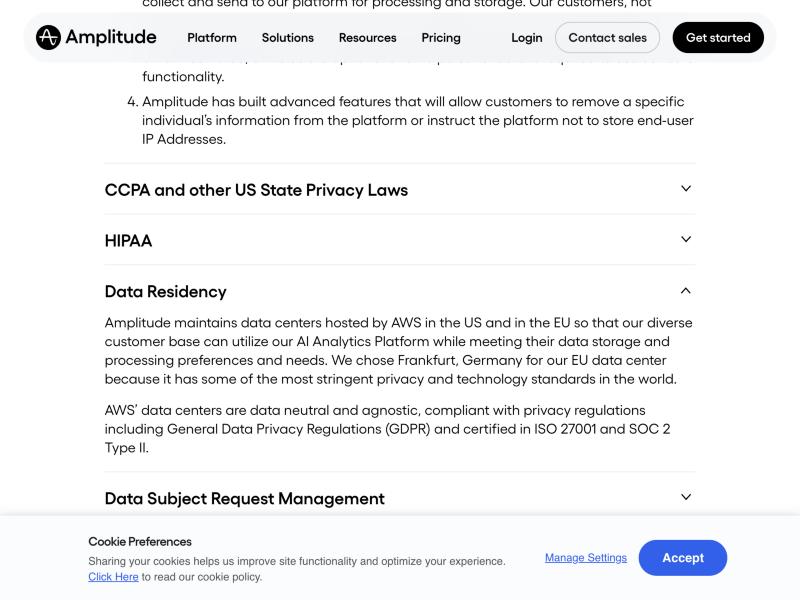
| Amplitude n'exploite que deux centres de données — les États-Unis et l'UE — sans région en Chine continentale. La page Trust, Security and Privacy d'Amplitude indique, sous « Data Residency » : “Amplitude maintains data centers hosted by AWS in the US and in the EU so that our diverse customer base can utilize our AI Analytics Platform while meeting their data storage and processing preferences and needs,” et qu'il a “chose Frankfurt, Germany for our EU data center.” | Amplitude, « Trust, Security and Privacy » (amplitude.com), consulté le 2026-10-08 |
| L'API d'ingestion d'Amplitude n'offre qu'exactement deux zones serveur — États-Unis (par défaut) et UE — et aucune zone Chine. La documentation de l'API HTTP V2 d'Amplitude indique : “This API uses the event ingestion host api2.amplitude.com (default) or api.eu.amplitude.com (EU),” ne listant que les URL de base par défaut (États-Unis) et UE. | Amplitude Developer Docs, « HTTP V2 API » (amplitude.com), consulté le 2026-10-08 |
| Les données personnelles de l'UE, de l'EEE et du Royaume-Uni sont transférées dans l'environnement AWS US-West d'Amplitude — la région par défaut est à l'étranger, aux États-Unis. La propre page d'Amplitude indique que son auto-certification au titre de l'EU-US Data Privacy Framework “provides a lawful mechanism for the transfer of personal data from the United Kingdom, EU, and EEA to our US-West-based AWS environment.” | Amplitude, « Trust, Security and Privacy » (amplitude.com), consulté le 2026-10-08 |
| Les données comportementales collectées en Chine envoyées à un compte à l'étranger sont un transfert transfrontalier PIPL. Déplacer des informations personnelles collectées auprès d'utilisateurs en Chine continentale vers un compte Amplitude hébergé aux États-Unis ou dans l'UE déclenche les articles 38 à 40 de la PIPL : information, un consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn), consulté le 2026-10-08 |
Sources vérifiées par Équipe Conformité 21YunBox le 8 octobre 2026.
Pour un produit mesurant des utilisateurs en Chine continentale, le premier réflexe avec Amplitude est de se demander si ses SDK peuvent même l’atteindre — et sur le fil, ils le peuvent : les points de terminaison d’ingestion d’Amplitude sont appelables depuis le continent, et ce n’est pas un service que la Chine bloque à la frontière comme le sont certaines plateformes étrangères. L’accessibilité n’est donc pas l’endroit où se règle la décision chinoise. Ce qui la règle, c’est la résidence des données et le consentement — où viennent reposer les enregistrements comportementaux qu’Amplitude conserve sur vos utilisateurs, et si vous aviez une base légale pour suivre ces utilisateurs et déplacer leurs données en premier lieu.
C’est parce qu’Amplitude n’exploite aucun centre de données en Chine continentale. Sa propre documentation en liste exactement deux : un environnement américain sur AWS et un environnement UE à Francfort. Dès l’instant où les flux d’événements, propriétés d’utilisateur et identifiants d’appareil que votre produit recueille auprès de personnes en Chine atterrissent dans un Amplitude américain ou européen, vous avez effectué un transfert transfrontalier (数据出境) d’informations personnelles — et un autre corps de droit décide si c’était permis.
Amplitude en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes d'Amplitude — et au regard du droit chinois |
|---|---|
| Ce que c'est | Amplitude est une plateforme d'analytique produit. Elle ingère des flux d'événements, des propriétés d'utilisateur et des identifiants d'appareil de votre produit et les stocke dans la région où votre compte a été provisionné — elle détient donc un enregistrement comportemental continu d'utilisateurs identifiables. |
| Est-ce accessible depuis le continent ? | Oui. Les SDK et points de terminaison d'ingestion d'Amplitude (api2.amplitude.com par défaut, api.eu.amplitude.com pour les projets UE) sont appelables depuis la Chine, et il n'est pas bloqué à la frontière. L'accessibilité n'est pas la question chinoise. (L'ingestion transfrontalière du continent vers un point de terminaison à l'étranger peut être irrégulière — une affaire opérationnelle, ci-dessous, non la décision.) |
| Où résident les données comportementales ? | À l'étranger. Amplitude ne documente que deux centres de données — un environnement américain (US-West AWS) et un environnement UE à Francfort — et son API d'ingestion n'offre qu'une zone serveur américaine (par défaut) et UE. Il n'y a aucune région en Chine continentale. |
| Collecter des données comportementales chinoises dedans | Les flux d'événements, propriétés d'utilisateur et identifiants d'appareil sont des informations personnelles. Les détenir dans un Amplitude américain ou européen est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert. Suivre des individus identifiables nécessite son propre consentement PIPL par-dessus, et une évaluation de sécurité pour l'exportation de données peut s'appliquer au-delà des seuils. Pour un opérateur d'infrastructure d'information critique, la loi sur la cybersécurité, article 39 (anciennement l'article 37), fixe une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. |
| La voie légale | Gardez les données comportementales et d'événement chinoises dans un stockage d'analytique ou d'événements résident en Chine, n'envoyez à Amplitude que ce qui peut légalement partir, gardez Amplitude pour vos autres marchés, et diffusez l'application tournée vers la Chine qui émet les événements sur le territoire, sur une infrastructure déclarée (ICP). 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement. |
Disponibilité : accessible — mais où résident les données comportementales ?
La position d’Amplitude est fixée dans sa propre documentation, non par un test de temps de chargement. Son API d’ingestion HTTP documente exactement deux points de terminaison de résidence des données — l’hôte par défaut api2.amplitude.com et api.eu.amplitude.com pour les projets UE, sélectionnés par un réglage de zone serveur dans le SDK — et il n’y a aucune zone Chine à choisir. Sa page de sécurité est tout aussi claire : Amplitude ne conserve des centres de données que “in the US and in the EU.” Mis bout à bout, le tableau est sans ambiguïté — votre compte, et chaque enregistrement comportemental qu’il contient, se trouve dans l’une de deux régions à l’étranger.
Ainsi, « le SDK atteint-il Amplitude depuis Shanghai ? » est le mauvais test. Il l’atteint. La vraie question est de savoir où résident vos données comportementales collectées en Chine et si elles avaient le droit de quitter le pays tout court. Pour cette raison, cette page ne publie aucun chiffre de latence ou d’accessibilité first-party en Chine pour Amplitude : la vitesse n’est pas l’axe d’une décision qui dépend de la résidence et du consentement. Une note opérationnelle mérite d’être nommée : l’ingestion transfrontalière du continent vers un point de terminaison à l’étranger peut être irrégulière, et la tentation est de la forcer par une astuce réseau. 21YunBox n’utilise ni ne suggère aucun contournement de ce type — c’est à la fois un risque de conformité et hors sujet. La question productive est de savoir comment garder les données chinoises sur une assise légale.
La question de la résidence des données : une analytique à l’étranger est un transfert transfrontalier
Voici la porte que la plupart des équipes manquent. Un compte Amplitude dans la région américaine ou européenne est, par définition, hors du continent. Les flux d’événements, propriétés d’utilisateur et identifiants d’appareil qu’il détient pour vos utilisateurs en Chine sont des informations personnelles, et les charger dans un Amplitude à l’étranger est un transfert transfrontalier d’informations personnelles au titre de la loi chinoise sur la protection des informations personnelles. La PIPL fait peser l’obligation sur le responsable de traitement — vous, l’équipe produit, non Amplitude le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct de tout accord général à utiliser votre produit, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification.
Au-delà de certains seuils, ou lorsque les données sont des « données importantes », ce transfert peut aussi exiger l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant que quoi que ce soit ne parte. Et si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — la disposition de localisation des données a été renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, sa substance inchangée) impose que les informations personnelles générées en Chine soient stockées en Chine — une obligation de stockage sur le territoire qu’un compte Amplitude hébergé aux États-Unis ou dans l’UE ne peut tout simplement pas satisfaire. Rien de cela ne dépend de la rapidité d’ingestion d’un événement ; cela dépend de la question de savoir si les données avaient une base légale pour s’y trouver. Lesquelles de ces règles mordent votre produit précis est un risque à confirmer avec un conseil au regard de ce que vous collectez et stockez réellement.
Consentement : suivre des individus en Chine est sa propre obligation PIPL
La résidence n’en est que la moitié. L’analytique produit fonctionne en observant ce que font des personnes identifiables — les pages qu’elles ouvrent, les taps qu’elles font, les tunnels qu’elles parcourent, leur rétention dans le temps — rattaché à un identifiant d’utilisateur ou d’appareil. Au titre de la PIPL, ce suivi comportemental est lui-même un traitement d’informations personnelles, et il nécessite sa propre base légale : en pratique, un consentement éclairé obtenu avant que le SDK ne commence à collecter, avec un avis clair de ce qui est recueilli et pourquoi. Le transfert transfrontalier vers un Amplitude à l’étranger nécessite ensuite un consentement supplémentaire et distinct par-dessus. Amplitude vous donne des contrôles qui aident ici — des filtres pour les informations personnellement identifiables inattendues, une gouvernance des adresses IP, et des API de suppression et de demande d’accès — et note que de nombreux clients choisissent de n’envoyer que des données anonymes ou pseudonymes. Ces contrôles peuvent réellement réduire l’exposition, mais ils n’acquittent pas les obligations de consentement et d’information, qui vous incombent en tant que responsable de traitement. Savoir si vos identifiants comptent comme « informations personnelles », si un champ est sensible, et ce que votre parcours de consentement doit dire sont des questions à régler avec un conseil.
Pourquoi pointer Amplitude vers « une autre région » n’est pas le correctif
Le mouvement évident est de basculer la zone serveur et de garder les données en région — mais les seules régions qu’Amplitude offre sont les États-Unis et l’UE. Aucune n’est en Chine continentale, aucune ne règle donc une obligation de résidence chinoise ; déplacer des données comportementales chinoises de la zone américaine vers la zone UE ne fait que relocaliser le transfert transfrontalier, il ne l’arrête pas. Garder les données comportementales collectées en Chine sur le territoire signifie mettre en place un stockage d’analytique ou d’événements résident en Chine pour ces données, et n’envoyer à Amplitude que ce qui peut légalement partir. Cette répartition — ce qui doit rester, ce qui peut aller — est le cœur du travail, et c’est une question juridique avant d’être une question technique.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale d’exécuter l’analytique pour un produit tourné vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine travaille votre exposition PIPL sur les deux fronts — le suivi et le transfert — en identifiant quelles données d’événement, propriétés d’utilisateur et identifiants collectés en Chine doivent rester dans le pays, ce qui peut légalement partir, où une évaluation de sécurité pour l’exportation de données ou une obligation de stockage de l’article 39 mord, et ce que votre parcours de consentement et d’information doit couvrir. Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous mettons en place et intégrons un stockage d’analytique ou d’événements résident en Chine pour les données comportementales chinoises, de sorte que la mesure dont vous dépendez continue de fonctionner tandis que ces données cessent de quitter le pays par défaut — et vous gardez Amplitude pour les marchés où il vous sert déjà.
Enfin, diffuser : l’application ou le site tournés vers la Chine qui émettent ces événements — les écrans que vos utilisateurs touchent réellement — sont eux-mêmes un service public sur le continent, ils portent donc une obligation de déclaration ICP (备案) et ont besoin d’une diffusion conforme, sur le territoire. 21YunBox les diffuse sur le territoire — le 21YunBox Optimizer — devant ce que vous exploitez déjà, sans reconstruction ni re-plateformage. Le résultat est une analytique tournée vers la Chine qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine. Ce que nous ne faisons jamais — et que nul ne peut légalement faire — c’est de vous remettre un moyen de contourner les règles chinoises d’exportation de données ou toute restriction réseau : nous localisons ce qui doit rester et diffusons sur le territoire, et nous ne déplaçons jamais d’informations personnelles hors de Chine par furtivité.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Amplitude est-il disponible en Chine continentale ?
Les SDK et points de terminaison d'ingestion d'Amplitude sont appelables depuis le continent — ce n'est pas un service que la Chine bloque à la frontière — la disponibilité n'est donc pas l'obstacle. La vraie question pour un produit tourné vers la Chine, c'est la résidence des données et le consentement : Amplitude n'exploite que deux centres de données, les États-Unis et l'UE (Francfort), sans région en Chine continentale, de sorte que les données comportementales que vous collectez auprès des utilisateurs en Chine résident à l'étranger. L'ingestion transfrontalière du continent vers un point de terminaison à l'étranger peut être irrégulière, mais c'est une affaire opérationnelle, non la décision — et la réponse n'est jamais une astuce réseau. Traitez les détails comme un risque à confirmer avec un conseil.
Envoyer des données comportementales chinoises à Amplitude est-il un transfert transfrontalier ?
Si votre compte Amplitude est dans la région américaine ou européenne — n'importe où hors du continent — alors les flux d'événements, propriétés d'utilisateur et identifiants d'appareil qu'il détient pour vos utilisateurs en Chine sont stockés à l'étranger, un transfert transfrontalier (数据出境) au titre de la PIPL. Cela signifie une information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et cela peut être soumis à l'évaluation de sécurité pour l'exportation de données de Chine. Suivre des individus identifiables nécessite aussi son propre consentement PIPL par-dessus. Pour un opérateur d'infrastructure d'information critique, la loi sur la cybersécurité article 39 (anciennement l'article 37) ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. Confirmez vos obligations précises avec un conseil.
Puis-je simplement basculer Amplitude sur une région Chine pour garder les données sur le territoire ?
Non — les seules régions qu'Amplitude offre sont les États-Unis et l'UE, et aucune n'est en Chine continentale, aucune ne règle donc une obligation de résidence chinoise. Basculer la zone serveur des États-Unis vers l'UE ne fait que relocaliser le transfert transfrontalier ; il ne l'arrête pas. Garder les données comportementales collectées en Chine sur le territoire signifie mettre en place un stockage d'analytique ou d'événements résident en Chine pour ces données et n'envoyer à Amplitude que ce qui peut légalement partir, pendant que vous gardez Amplitude pour vos autres marchés. 21YunBox cartographie cette répartition, localise les données sur le territoire, et diffuse l'application tournée vers la Chine sur une infrastructure déclarée (ICP) — ce n'est pas une voie destinée à contourner les règles chinoises d'exportation de données.
































