¿Funciona Middleware.io en China? PIPL, residencia de datos y su telemetría
Middleware.io es una nube de observabilidad en el extranjero sin región en China continental — los registros, trazas, métricas y sesiones de RUM que ingiere de sus usuarios en China contienen datos personales, así que transmitirlos al stack estadounidense de Middleware es una transferencia transfronteriza según la PIPL. Una mirada, con el cumplimiento por delante, a la verdadera puerta.
¿Funciona Middleware.io en China?
Middleware.io es accesible desde China, pero la accesibilidad es la prueba equivocada. Es una nube de observabilidad en el extranjero sin región en China continental, y los registros, trazas, métricas y grabaciones de sesión que ingiere de sus usuarios en China contienen sus datos personales — así que transmitir esa telemetría a Middleware es una transferencia transfronteriza según la PIPL que debe resolver con asesoría legal, no un simple ajuste de configuración.
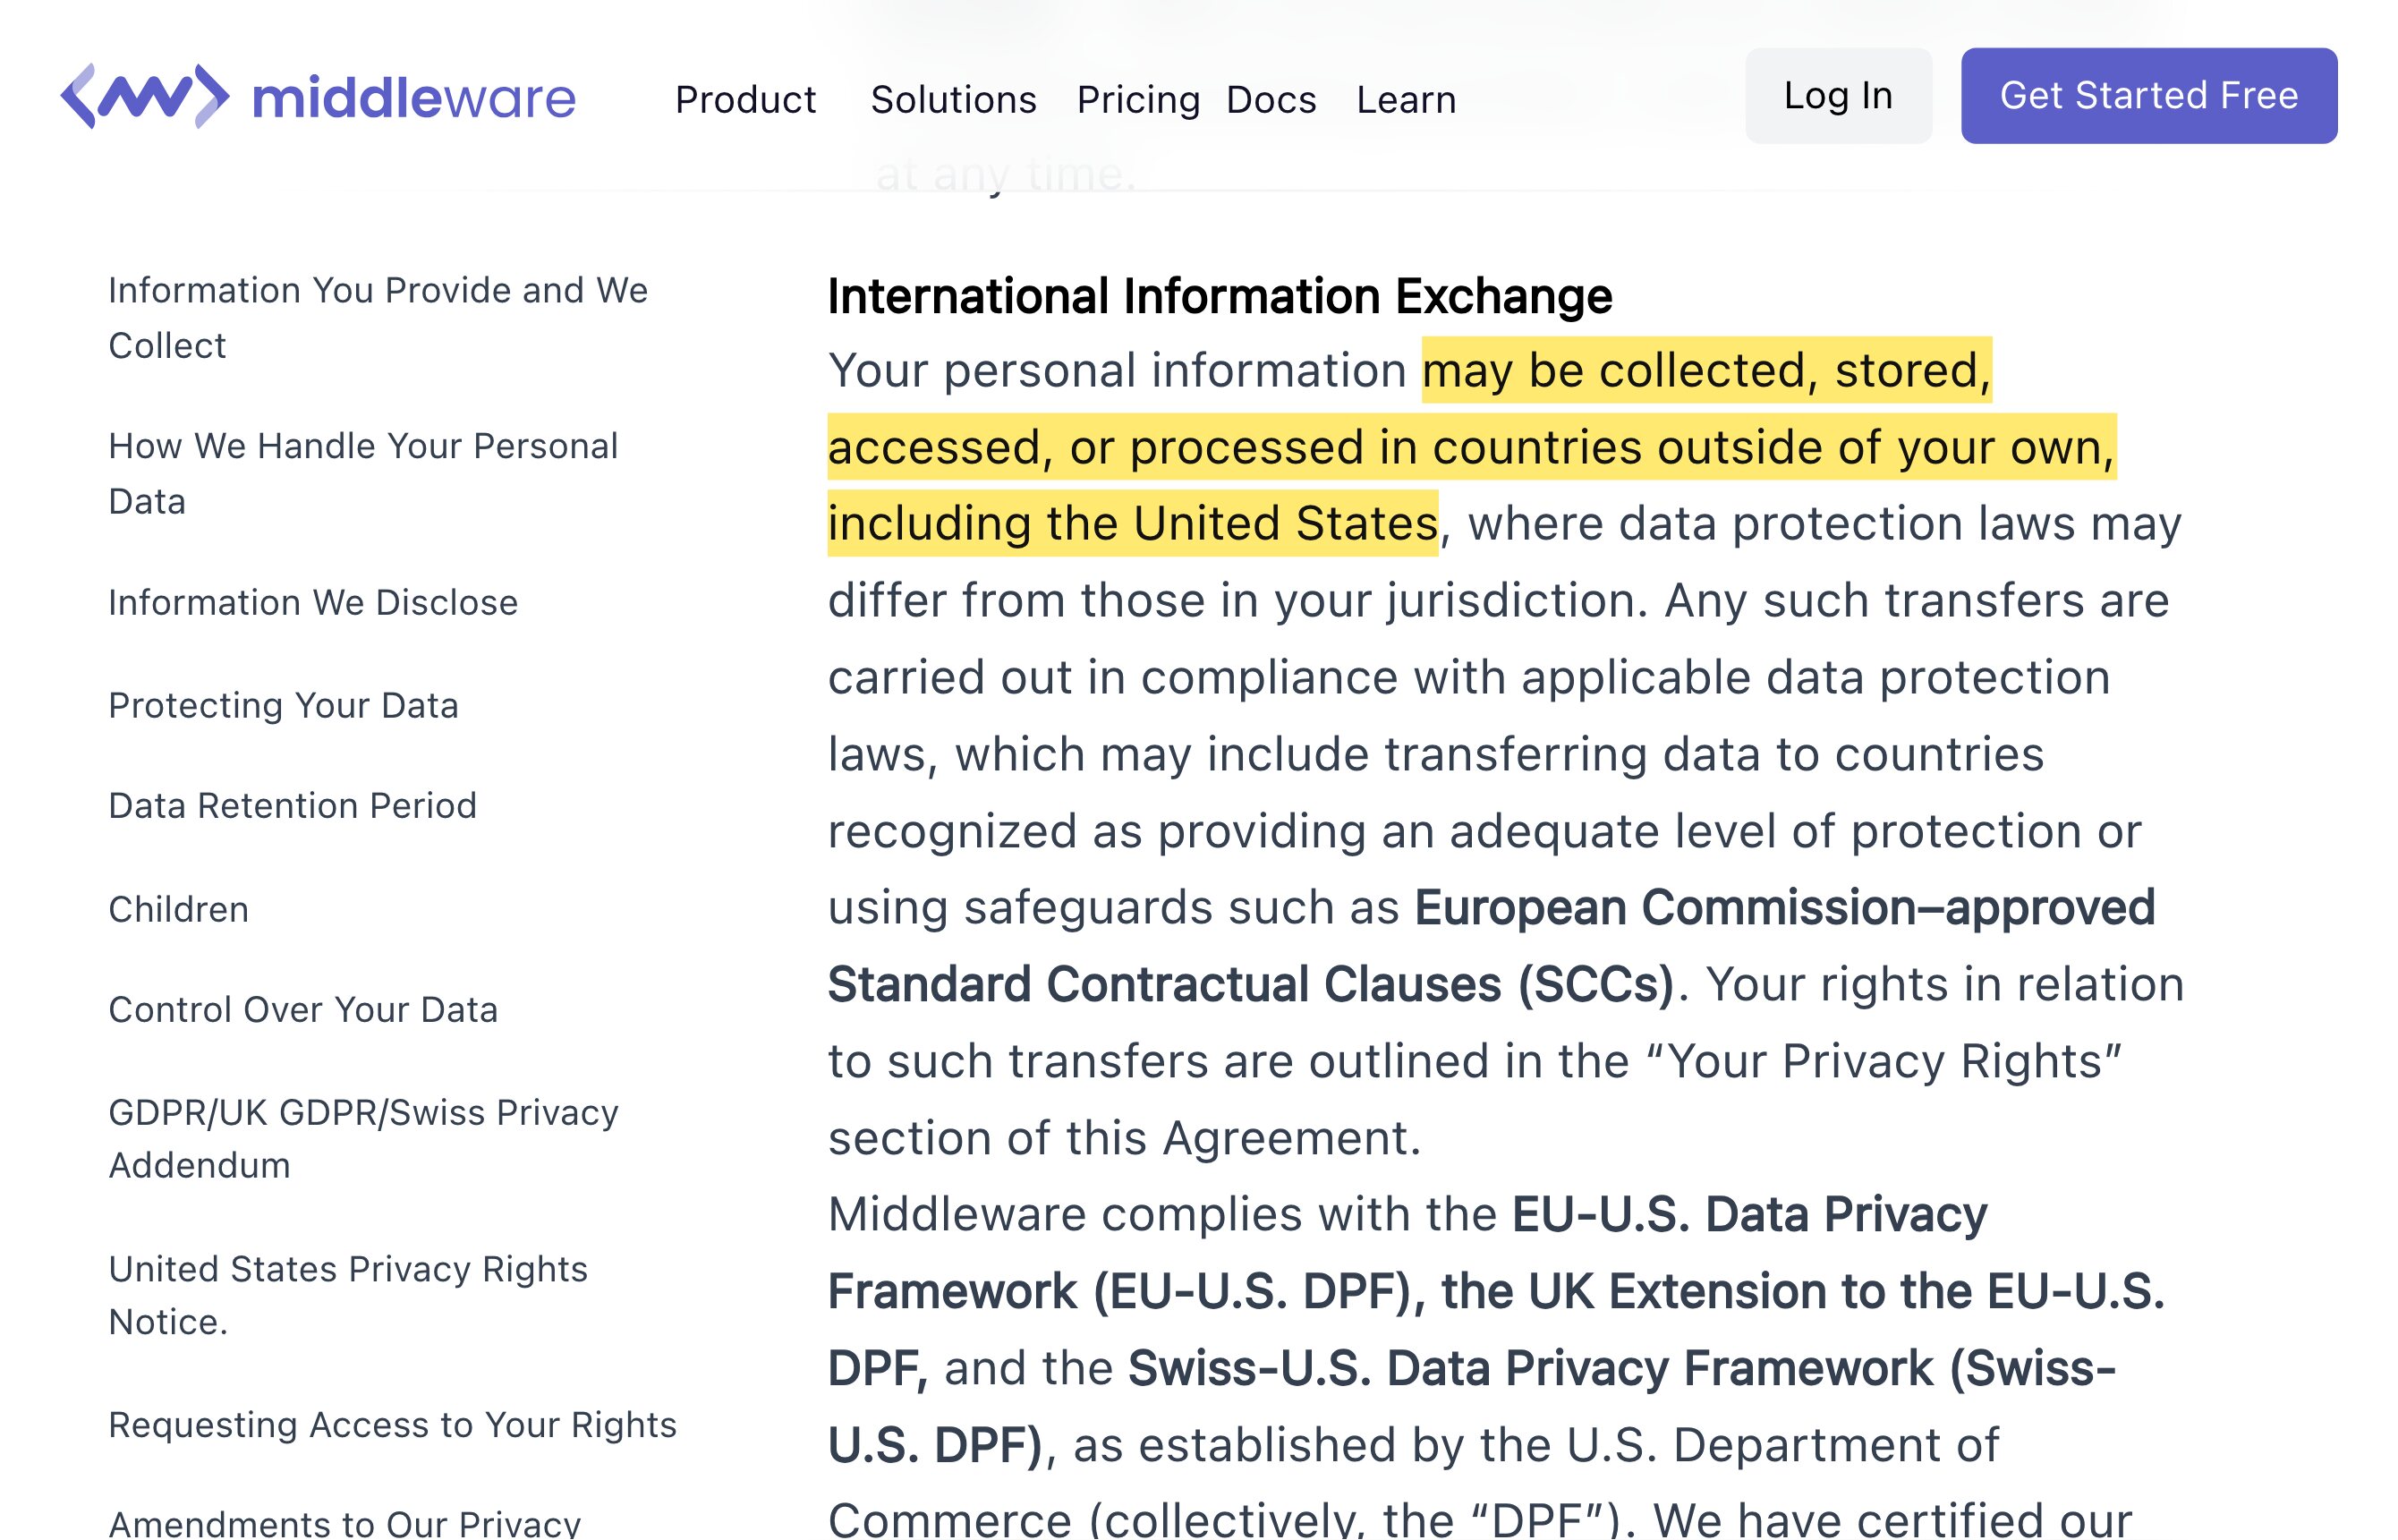
La propia política de privacidad de Middleware dice que “may collect personal information submitted through platform features such as logs, traces, and metrics,” incluidos “your name, email address, IP address, online identifiers,” y que esos datos “may be collected, stored, accessed, or processed in countries outside of your own, including the United States.” Su RUM del navegador, con la configuración por defecto, “records the entire user session.” Middleware “default[s] host in AWS and in Azure” sin región en China, así que, para los datos recogidos de usuarios en China, esto es una transferencia transfronteriza que regula la PIPL (artículos 38–43), más un deber de localización de datos para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes que un stack en el extranjero no puede cumplir. El registro ICP no le corresponde a Middleware — se vincula a la aplicación pública que usted supervisa. La tabla de abajo recoge la redacción de la propia Middleware y la regla que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — lo que se aplica depende de su entidad, de los datos personales que contiene su telemetría y de quiénes sean sus usuarios. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! Sus registros, trazas, métricas y RUM contienen datos personales de los usuarios
- ! La telemetría de los usuarios en China cruza la frontera hacia EE. UU. — se aplica la PIPL
- ✕ Sin región en China continental: sus datos aterrizan en el extranjero, en AWS/Azure
- ! El RUM del navegador se carga desde endpoints extranjeros de middleware.io y transmite a ellos
- ✓ El ICP no le corresponde a Middleware — recae sobre la aplicación que usted supervisa
Lo que la documentación oficial de Middleware.Io dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Middleware dice que la telemetría que usted le envía contiene datos personales. Su política de privacidad afirma “we may collect personal information submitted through platform features such as logs, traces, and metrics,” y que esta “can include details like your name, email address, IP address, online identifiers, and mailing address, as applicable.” Así que los registros, trazas y métricas transmitidos desde sus usuarios en China no son datos anónimos de máquinas — son información personal, y enviarlos al extranjero es una transferencia transfronteriza según la PIPL (artículos 38–43). | Política de privacidad de Middleware.io (middleware.io/privacy-policy/), consultado el 2026-10-07; PIPL artículos 38–43 |
| Middleware almacena y trata esos datos en el extranjero — en sus propias palabras, en Estados Unidos. La política de privacidad dice que su información personal “may be collected, stored, accessed, or processed in countries outside of your own,” “including the United States,” apoyándose en las “European Commission–approved Standard Contractual Clauses (SCCs)” y en el “EU-U.S. Data Privacy Framework.” Son herramientas de transferencia de la UE y de EE. UU. — ninguna es un mecanismo de la PIPL. Para los datos recogidos en China, la PIPL exige su propia notificación, un consentimiento separado y una vía de transferencia y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos deben permanecer en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)). | Política de privacidad de Middleware.io (middleware.io/privacy-policy/), consultado el 2026-10-07; PIPL artículos 38–43 y 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
| No hay ninguna región en China continental donde aterricen sus datos. Las preguntas frecuentes de alojamiento de Middleware afirman: “We default host in AWS and in Azure, and can spin up new regions or in other Clouds as needed” — sin nombrar ningún centro de datos dentro de China continental. El destino por defecto de sus datos de observabilidad está, por tanto, en el extranjero, que es exactamente lo que convierte un flujo de telemetría originado en China en una transferencia transfronteriza en lugar de uno dentro del país. | Middleware.io Docs — Cloud Hosting FAQ (docs.middleware.io/admin/faq/cloud-hosting), consultado el 2026-10-07 |
El script de RUM del navegador se carga desde endpoints extranjeros de Middleware y transmite a ellos — y graba sesiones completas. La configuración de RUM de Middleware carga su biblioteca desde https://cdnjs.middleware.io/…/middleware-rum.min.js y se inicializa contra un destino https://<UID>.middleware.io, y la documentación señala que recording: "1" “is the default value and records the entire user session.” La sesión de cada visitante supervisado en China se captura y se exporta al extranjero. El registro ICP, en cambio, no le corresponde a Middleware: como servicio de backend no lleva ICP propio — esa obligación recae sobre la aplicación pública que usted supervisa (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT). | Middleware.io Docs — Browser RUM Getting Started (docs.middleware.io/rum/getting-started), consultado el 2026-10-07; Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para una audiencia de China continental, la pregunta que hay que hacerse sobre Middleware.io no es si su panel carga — es qué le está enviando y dónde acaban reposando esos datos. Middleware es una nube de observabilidad de pila completa: sus aplicaciones transmiten a ella sus registros, métricas, trazas y sesiones de monitorización de usuarios reales. Esa telemetría contiene habitualmente datos personales — direcciones IP, identificadores de usuario y de sesión, y todo lo que acabe en sus registros —, y Middleware no opera ninguna región dentro de China continental, así que los datos recogidos de sus usuarios chinos cruzan la frontera hacia su stack en el extranjero. Que el panel funcione es la mitad fácil; la transferencia transfronteriza, y las licencias que recaen sobre la aplicación que usted supervisa, son la exposición.
Middleware.io en China de un vistazo
| Qué lo decide | En los propios términos de Middleware |
|---|---|
| Dónde funciona | Middleware “default[s] host in AWS and in Azure, and can spin up new regions or in other Clouds as needed,” (aloja por defecto en AWS y Azure, y puede abrir nuevas regiones u otras nubes según haga falta) sin nombrar ninguna región dentro de China continental — así que el destino por defecto de sus datos está en el extranjero. |
| Qué le envía usted | Registros, trazas, métricas y RUM del navegador. Middleware “may collect personal information submitted through platform features such as logs, traces, and metrics,” incluidos “your name, email address, IP address, online identifiers.” (su nombre, dirección de correo electrónico, dirección IP e identificadores en línea). |
| RUM del navegador | Su script se carga desde cdnjs.middleware.io y transmite a un destino <UID>.middleware.io; con la configuración por defecto, la grabación “records the entire user session.” (graba la sesión completa del usuario). |
| Dónde aterrizan sus datos | “may be collected, stored, accessed, or processed in countries outside of your own, including the United States,” al amparo de las SCC y del Data Privacy Framework UE-EE. UU. — herramientas de transferencia pensadas para el derecho de la UE y de EE. UU., no para la PIPL. |
| Registro ICP | No le corresponde a Middleware. Un servicio de backend no lleva ICP; el registro se vincula a la aplicación pública que usted supervisa, en su propio alojamiento en el continente. |
Lo que envía a Middleware son datos personales — en sus propias palabras
Middleware es una plataforma de observabilidad de pila completa: sus aplicaciones transmiten a ella sus registros, métricas, trazas y sesiones de monitorización de usuarios reales. Middleware es franco sobre lo que contiene esa carga. Su política de privacidad dice que “may collect personal information submitted through platform features such as logs, traces, and metrics,” y que esa información “can include details like your name, email address, IP address, online identifiers, and mailing address, as applicable.” (puede incluir datos como su nombre, correo electrónico, dirección IP, identificadores en línea y dirección postal, según el caso). Su RUM del navegador va más allá: la configuración por defecto “records the entire user session,” y una cookie de sesión “collects all the actions from a user’s visit across different pages.” (recoge todas las acciones de la visita de un usuario en distintas páginas). La telemetría, en otras palabras, no es un residuo anónimo de las máquinas — para sus usuarios chinos es su información personal, y eso es lo que convierte una canalización de monitorización en una cuestión de protección de datos.
Dónde aterriza: en el extranjero, al amparo de mecanismos pensados para otras leyes
Middleware no opera ninguna región dentro de China continental. Sus preguntas frecuentes de alojamiento lo afirman sin rodeos: “We default host in AWS and in Azure, and can spin up new regions or in other Clouds as needed,” y la política de privacidad dice que su información personal “may be collected, stored, accessed, or processed in countries outside of your own,” “including the United States.” Para legitimarlo, Middleware se apoya en las “European Commission–approved Standard Contractual Clauses (SCCs)” y en el “EU-U.S. Data Privacy Framework” — instrumentos redactados para el derecho de la UE y de EE. UU. La Ley de Protección de Información Personal de China no está cubierta por ninguno de ellos. Para los datos personales recogidos de usuarios en China, la PIPL trata la exportación como una transferencia transfronteriza con sus propios deberes — notificación, consentimiento separado y un mecanismo aprobado (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación), conforme a los artículos 38–43. Y si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, esa información personal debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — un deber de residencia que una nube de observabilidad en el extranjero no puede satisfacer.
El script de RUM del navegador es un viaje de ida y vuelta al extranjero
Hay un segundo filo, más silencioso, que vigilar. La monitorización de usuarios reales de Middleware se instala como un script de navegador que carga su biblioteca desde una URL https://cdnjs.middleware.io/…/middleware-rum.min.js y se inicializa contra un destino https://<UID>.middleware.io. Cada página vista por un visitante en China obtiene, por tanto, código de endpoints situados fuera del continente y les envía datos de sesión. Eso es a la vez una consideración de accesibilidad — el script y los agentes dependen de que esos hosts extranjeros resuelvan y respondan desde dentro de China — y una de exportación continua de datos, ya que el flujo de RUM (dispositivo, IP, ubicación aproximada, páginas vistas, actividad del cursor) sale del país en el momento en que se captura. Ninguna de las dos es un problema de velocidad que se resuelva con ajustes; ambas son hechos sobre adónde fluyen los datos.
El ICP es la puerta de su aplicación, no la de Middleware
Una cosa que Middleware no le impone es su propio registro ICP. Un registro ICP (ICP 备案) conforme a la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT se vincula a un sitio web o una aplicación de cara al público servidos desde dentro del continente — es decir, la aplicación que usted supervisa, en su propio alojamiento en el continente, no el servicio de observabilidad de backend que la vigila. Así que «¿necesitamos un ICP para Middleware?» es el enfoque equivocado: Middleware no tiene ninguno ni lo concede, y el deber de licencia recae sobre la propiedad que instrumenta. Lo que Middleware añade a su panorama en China es la vía de datos descrita arriba — el flujo transfronterizo de información personal dentro de su telemetría —, que es la mitad que realmente decide si usarlo es conforme.
Esto es un mapa de riesgo, no un veredicto: si a su telemetría se le aplican el consentimiento de la PIPL, un mecanismo de transferencia, el almacenamiento dentro del país o las tres cosas depende de su entidad, de cuántos datos personales llevan sus registros y su RUM, y de quiénes sean sus usuarios — conviene concretarlo con asesoría legal antes de conectarlo.
Dónde encaja 21YunBox — una capa conforme, no una migración
Usted sigue utilizando Middleware exactamente como lo tiene. No sustituimos su stack de observabilidad ni redirigimos su telemetría; añadimos la pieza que una nube de monitorización de backend nunca podría aportar — una entrega conforme, con registro ICP, desde dentro del continente, situada por delante del origen actual de la aplicación que Middleware vigila, sin reconstruir y sin un segundo código base. Nuestro equipo de China cartografía dónde cruzan la frontera los datos personales de sus registros, trazas, métricas y RUM, sopesa su exposición transfronteriza y de residencia de datos según la PIPL frente a su entidad y sus volúmenes de datos, y pone en marcha la entrega y el almacenamiento dentro del país que exige una presencia legal en China — para que la aplicación siga donde ya funciona y las carencias de cumplimiento se cierren a su alrededor.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Tiene Middleware.io una región en China, o mantiene nuestros datos en el continente?
No. Las propias preguntas frecuentes de alojamiento de Middleware dicen que “default[s] host in AWS and in Azure,” y no nombran ninguna región en China continental. Sus registros, trazas, métricas y sesiones de RUM acaban reposando en el extranjero — la política de privacidad dice que pueden ser “stored, accessed, or processed” en “the United States.” Para los datos personales recogidos de usuarios en China, enviarlos allí es una transferencia transfronteriza según la PIPL y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)).
¿Necesitamos un registro ICP para usar Middleware.io en China?
No para el propio Middleware. Middleware es un servicio de observabilidad de backend, así que no tiene ningún registro ICP ni se lo concede a usted; la obligación del ICP se vincula al sitio web o la aplicación pública que usted supervisa, servidos desde su propio alojamiento en el continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT). Lo que Middleware añade es una vía de datos: su script de RUM del navegador y sus agentes se cargan desde endpoints extranjeros de middleware.io y transmiten a ellos, así que la cuestión viva es de exportación transfronteriza de datos y de accesibilidad, no de ICP — conviene concretarla con asesoría legal.
¿Puede 21YunBox ayudarnos a usar Middleware.io de forma conforme en China?
Sí. Nuestro equipo de China puede cartografiar dónde cruzan la frontera los datos personales de su telemetría — evaluando su exposición transfronteriza y de residencia de datos según la PIPL para su entidad, sus volúmenes de datos y sus usuarios — y poner en marcha la entrega dentro del país, con registro ICP, que necesita una presencia conforme en China, por delante de la aplicación que usted supervisa, dejando su stack de Middleware exactamente como está. Póngase en contacto para revisar su caso concreto.































