Middleware.io fonctionne-t-il en Chine ? PIPL, résidence des données et votre télémétrie
Middleware.io est un cloud d'observabilité à l'étranger sans région de Chine continentale — les logs, traces, métriques et sessions RUM qu'il ingère depuis vos utilisateurs Chine portent des données personnelles, de sorte que les diffuser vers le stack américain de Middleware est un transfert transfrontalier PIPL. Un regard priorité à la conformité sur la véritable porte.
Middleware.io fonctionne-t-il en Chine ?
Middleware.io est joignable depuis la Chine, mais la joignabilité est le mauvais test. C'est un cloud d'observabilité à l'étranger sans région de Chine continentale, et les logs, traces, métriques et enregistrements de session qu'il ingère depuis vos utilisateurs Chine portent leurs données personnelles — de sorte que diffuser cette télémétrie à Middleware est un transfert transfrontalier PIPL à régler avec un conseil, non un réglage.
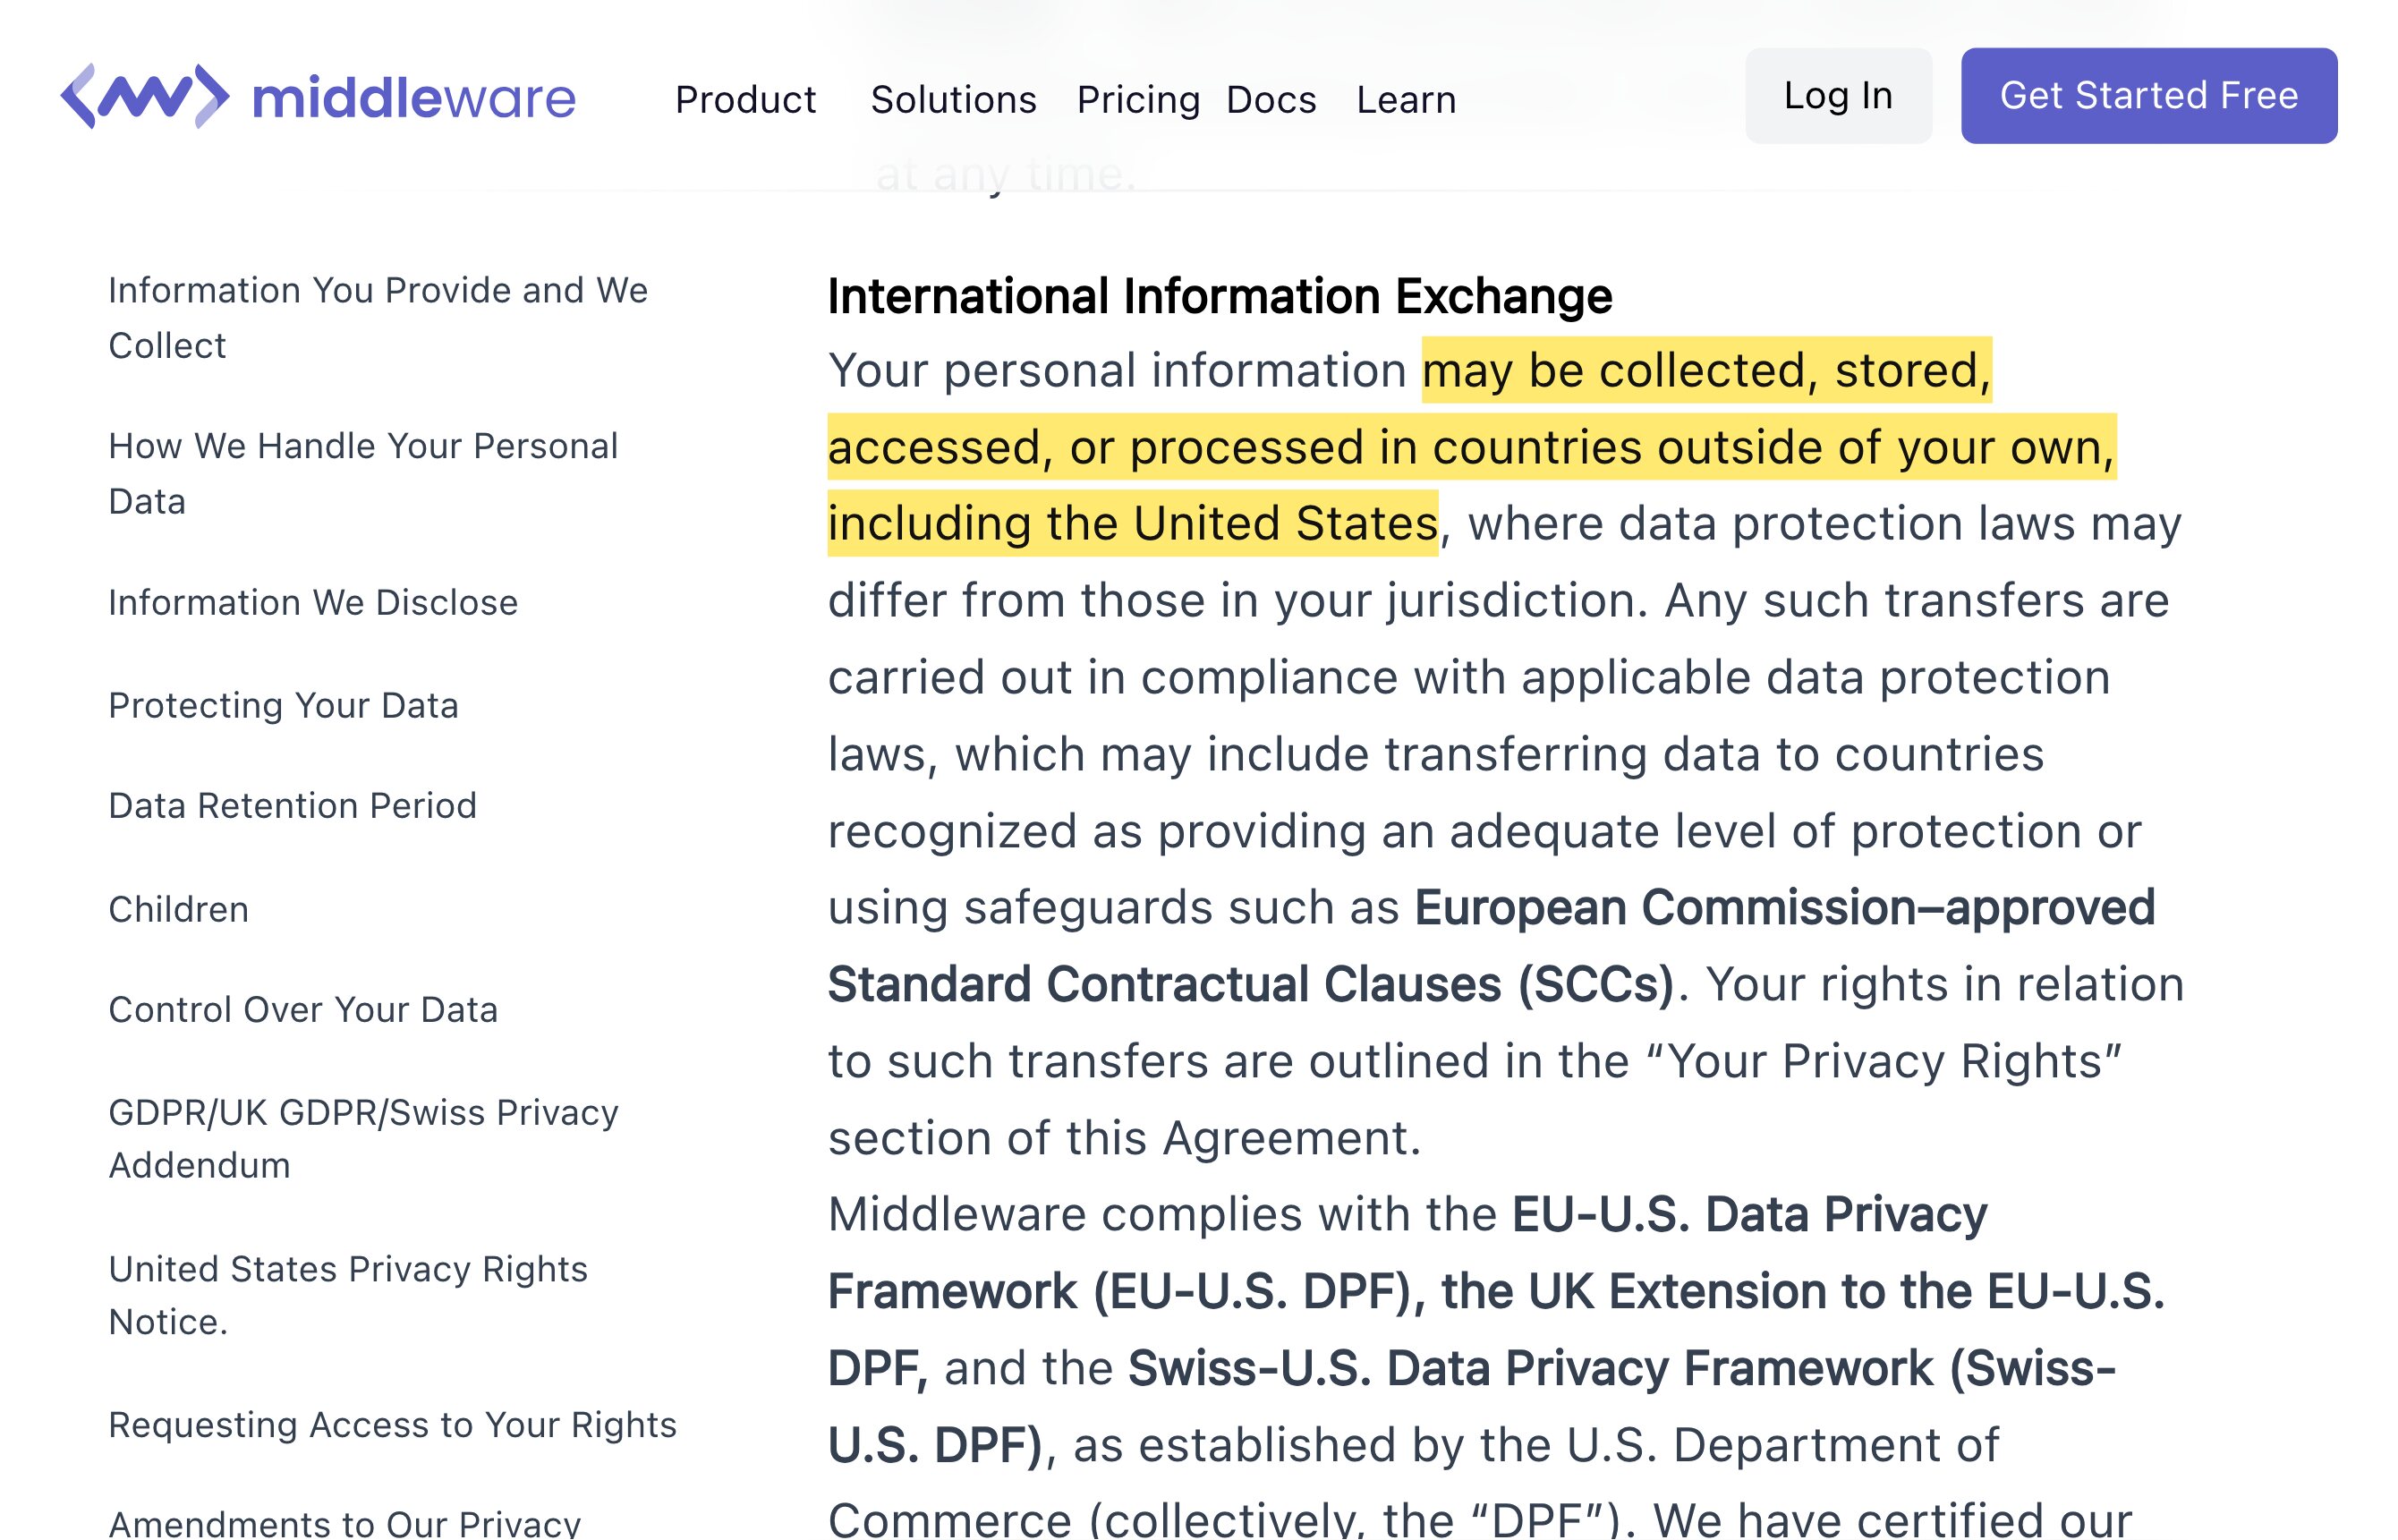
La propre politique de confidentialité de Middleware dit qu'il "may collect personal information submitted through platform features such as logs, traces, and metrics," y compris "your name, email address, IP address, online identifiers," et que ces données "may be collected, stored, accessed, or processed in countries outside of your own, including the United States." Son RUM de navigateur, laissé par défaut, "records the entire user session." Middleware "default[s] host in AWS and in Azure" sans région Chine, de sorte que pour des données collectées auprès d'utilisateurs en Chine, c'est un transfert transfrontalier que régit la PIPL (articles 38 à 43), plus une obligation de localisation des données pour un opérateur d'IIC ou un responsable à grand volume qu'un stack à l'étranger ne peut pas satisfaire. La déclaration ICP n'est pas à Middleware de la détenir — elle s'attache à l'app publique que vous surveillez. Le tableau ci-dessous est la propre formulation de Middleware et la règle que chaque ligne déclenche.
Ceci est une carte des risques, non un verdict — ce qui s'applique dépend de votre entité, des données personnelles à l'intérieur de votre télémétrie, et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Vos logs, traces, métriques et RUM portent les données personnelles des utilisateurs
- ! La télémétrie des utilisateurs Chine franchit la frontière vers les États-Unis — la PIPL s'applique
- ✕ Aucune région de Chine continentale : vos données aboutissent à l'étranger sur AWS/Azure
- ! Le RUM de navigateur se charge depuis et diffuse vers des points d'accès middleware.io à l'étranger
- ✓ L'ICP n'est pas à Middleware de le détenir — il repose sur l'app que vous surveillez
Ce que la documentation officielle de Middleware.Io dit de la Chine
| Fait | Source primaire |
|---|---|
| Middleware dit que la télémétrie que vous lui envoyez porte des données personnelles. Sa politique de confidentialité indique "we may collect personal information submitted through platform features such as logs, traces, and metrics," et que cela "can include details like your name, email address, IP address, online identifiers, and mailing address, as applicable." Ainsi les logs, traces et métriques diffusés depuis vos utilisateurs Chine ne sont pas des données machine anonymes — c'est de l'information personnelle, et les acheminer à l'étranger est un transfert transfrontalier au titre de la PIPL (articles 38 à 43). | Politique de confidentialité Middleware.io (middleware.io/privacy-policy/), consulté le 2026-10-07 ; PIPL articles 38 à 43 |
| Middleware stocke et traite ces données à l'étranger — dans ses propres mots, aux États-Unis. La politique de confidentialité dit que votre information personnelle "may be collected, stored, accessed, or processed in countries outside of your own," "including the United States," s'appuyant sur les "European Commission–approved Standard Contractual Clauses (SCCs)" et l'"EU-U.S. Data Privacy Framework." Ce sont des outils de transfert UE/US — aucun n'est un mécanisme PIPL. Pour des données collectées en Chine, la PIPL exige sa propre information, un consentement distinct et une route de transfert, et pour un opérateur d'IIC ou un responsable à grand volume les données doivent rester sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité). | Politique de confidentialité Middleware.io (middleware.io/privacy-policy/), consulté le 2026-10-07 ; PIPL articles 38 à 43 et 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| Il n'y a aucune région de Chine continentale où faire aboutir vos données. La FAQ d'hébergement de Middleware indique : "We default host in AWS and in Azure, and can spin up new regions or in other Clouds as needed" — ne nommant aucun centre de données à l'intérieur de la Chine continentale. La destination par défaut de vos données d'observabilité est donc à l'étranger, ce qui est exactement ce qui transforme un flux de télémétrie d'origine chinoise en un transfert transfrontalier plutôt qu'un flux sur le territoire. | Middleware.io Docs — Cloud Hosting FAQ (docs.middleware.io/admin/faq/cloud-hosting), consulté le 2026-10-07 |
Le script RUM de navigateur se charge depuis, et diffuse vers, des points d'accès Middleware à l'étranger — et enregistre des sessions entières. La configuration RUM de Middleware charge sa bibliothèque depuis https://cdnjs.middleware.io/…/middleware-rum.min.js et s'initialise contre une cible https://<UID>.middleware.io, les docs notant que recording: "1" "is the default value and records the entire user session." La session de chaque visiteur Chine surveillé est capturée et exportée à l'étranger. La déclaration ICP, en revanche, n'est pas à Middleware de la détenir : en tant que service backend il ne porte aucun ICP qui lui soit propre — cette obligation repose sur l'app publique que vous surveillez (décret n° 292 du Conseil des affaires de l'État ; décret n° 33 du MIIT). | Middleware.io Docs — Browser RUM Getting Started (docs.middleware.io/rum/getting-started), consulté le 2026-10-07 ; décret n° 292 du Conseil des affaires de l'État ; décret n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public de Chine continentale, la question à poser à propos de Middleware.io n’est pas de savoir si son tableau de bord se charge — c’est ce que vous lui expédiez et où ces données viennent se poser. Middleware est un cloud d’observabilité full-stack : vos applications y diffusent leurs logs, métriques, traces et sessions de surveillance des utilisateurs réels. Cette télémétrie porte couramment des données personnelles — adresses IP, identifiants d’utilisateur et de session, et tout ce qui aboutit dans vos logs — et Middleware n’exploite aucune région à l’intérieur de la Chine continentale, de sorte que les données recueillies auprès de vos utilisateurs chinois franchissent la frontière vers son stack à l’étranger. Le tableau de bord qui fonctionne est la moitié facile ; le transfert transfrontalier, et la licence qui pèse sur l’app que vous surveillez, sont l’exposition.
Middleware.io en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de Middleware |
|---|---|
| Où il tourne | Middleware “default[s] host in AWS and in Azure, and can spin up new regions or in other Clouds as needed,” ne nommant aucune région à l'intérieur de la Chine continentale — de sorte que la destination par défaut de vos données est à l'étranger. |
| Ce que vous lui envoyez | Logs, traces, métriques et RUM de navigateur. Middleware “may collect personal information submitted through platform features such as logs, traces, and metrics,” y compris “your name, email address, IP address, online identifiers.” |
| RUM de navigateur | Son script se charge depuis cdnjs.middleware.io et diffuse vers une cible <UID>.middleware.io ; laissé par défaut, l'enregistrement “records the entire user session.” |
| Où vos données aboutissent | “may be collected, stored, accessed, or processed in countries outside of your own, including the United States,” au titre des SCC et de l'EU-U.S. Data Privacy Framework — des outils de transfert bâtis pour la loi UE/US, non la PIPL. |
| Déclaration ICP | Pas à Middleware de la détenir. Un service backend ne porte aucun ICP ; la déclaration s'attache à l'app publique que vous surveillez, sur son propre hébergement continental. |
Ce que vous envoyez à Middleware est des données personnelles — dans ses propres mots
Middleware est une plateforme d’observabilité full-stack : vos applications y diffusent leurs logs, métriques, traces et sessions de surveillance des utilisateurs réels. Middleware est franc sur ce que ce contenu utile comporte. Sa politique de confidentialité dit qu’il “may collect personal information submitted through platform features such as logs, traces, and metrics,” et que cette information “can include details like your name, email address, IP address, online identifiers, and mailing address, as applicable.” Son RUM de navigateur va plus loin : le réglage par défaut “records the entire user session,” et un cookie de session “collects all the actions from a user’s visit across different pages.” La télémétrie, autrement dit, n’est pas un rejet machine anonyme — pour vos utilisateurs chinois c’est leur information personnelle, et c’est ce qui transforme un pipeline de surveillance en une question de protection des données.
Où elle aboutit : à l’étranger, sous des mécanismes bâtis pour d’autres lois
Middleware n’exploite aucune région à l’intérieur de la Chine continentale. Sa FAQ d’hébergement indique clairement : “We default host in AWS and in Azure, and can spin up new regions or in other Clouds as needed,” et la politique de confidentialité dit que votre information personnelle “may be collected, stored, accessed, or processed in countries outside of your own,” “including the United States.” Pour légitimer cela, Middleware s’appuie sur les “European Commission–approved Standard Contractual Clauses (SCCs)” et l’“EU-U.S. Data Privacy Framework” — des instruments rédigés pour la loi UE et US. La loi sur la protection des informations personnelles de la Chine n’est couverte par aucun des deux. Pour des données personnelles recueillies auprès d’utilisateurs en Chine, la PIPL traite l’exportation comme un transfert transfrontalier avec ses propres obligations — information, consentement distinct, et un mécanisme approuvé (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), au titre des articles 38 à 43. Et si vous êtes un opérateur d’infrastructure d’information critique ou un responsable à grand volume, cette information personnelle doit être stockée sur le continent (article 40 de la PIPL ; article 39 (anciennement l’article 37) de la loi sur la cybersécurité) — une obligation de résidence qu’un cloud d’observabilité à l’étranger ne peut pas satisfaire.
Le script RUM de navigateur est un aller-retour à l’étranger
Il y a un second tranchant, plus discret, à surveiller. La surveillance des utilisateurs réels de Middleware s’installe comme un script de navigateur qui charge sa bibliothèque depuis une URL https://cdnjs.middleware.io/…/middleware-rum.min.js et s’initialise contre une cible https://<UID>.middleware.io. Chaque page vue par un visiteur en Chine récupère donc du code depuis, et expédie des données de session vers, des points d’accès hors du continent. C’est à la fois une considération de joignabilité — le script et les agents dépendent de la résolution et de la réponse de ces hôtes à l’étranger depuis l’intérieur de la Chine — et une considération d’exportation de données continue, puisque le flux RUM (appareil, IP, emplacement approximatif, pages vues, activité du curseur) quitte le pays à l’instant où il est capturé. Ni l’un ni l’autre n’est un problème de vitesse que vous réglez ; les deux sont des faits sur l’endroit où les données circulent.
L’ICP est la porte de votre app, non celle de Middleware
Une chose que Middleware ne vous met pas est sa propre déclaration ICP. Une déclaration ICP (ICP 备案) au titre du décret n° 292 du Conseil des affaires de l’État et du décret n° 33 du MIIT s’attache à un site web ou une app tourné vers le public servi depuis l’intérieur du continent — c’est l’application que vous surveillez, sur son propre hébergement continental, non le service d’observabilité backend qui l’observe. Ainsi « avons-nous besoin d’un ICP pour Middleware ? » est le mauvais cadrage : Middleware n’en détient aucun et n’en accorde aucun, et l’obligation de licence incombe à la propriété qu’il instrumente. Ce que Middleware ajoute à votre tableau Chine est la voie de données ci-dessus — le flux transfrontalier d’information personnelle à l’intérieur de votre télémétrie — qui est la moitié qui décide réellement si l’utiliser est conforme.
Ceci est une carte des risques, non un verdict : savoir si le consentement PIPL, un mécanisme de transfert, le stockage sur le territoire, ou les trois s’appliquent à votre télémétrie dépend de votre entité, de la quantité de données personnelles que vos logs et votre RUM portent, et de qui sont vos utilisateurs — à régler avec un conseil avant de le câbler.
Où 21YunBox s’inscrit — un overlay conforme, non une migration
Vous continuez d’exploiter Middleware exactement comme vous l’avez. Nous ne remplaçons pas votre stack d’observabilité ni ne redirigeons votre télémétrie ; nous ajoutons la pièce qu’un cloud de surveillance backend n’a jamais pu — une diffusion déclarée ICP depuis l’intérieur du continent, conforme, posée devant l’origine existante de l’app que Middleware observe, sans reconstruction ni seconde base de code. Notre équipe Chine cartographie où les données personnelles dans vos logs, traces, métriques et RUM franchissent la frontière, pèse votre exposition transfrontalière PIPL et de résidence des données au regard de votre entité et de vos volumes de données, et met en place la diffusion et le stockage sur le territoire qu’une présence Chine légale exige — pour que l’application reste là où elle tourne déjà et que les lacunes de conformité se referment autour d’elle.
Obtenir une évaluation de conformité →
Lecture connexe :
- Comment obtenir une déclaration ICP pour la Chine
- Transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Middleware.io a-t-il une région Chine, ou garde-t-il nos données sur le continent ?
Non. La propre FAQ d'hébergement de Middleware dit qu'il "default[s] host in AWS and in Azure," et ne nomme aucune région de Chine continentale. Vos logs, traces, métriques et sessions RUM viennent se poser à l'étranger — la politique de confidentialité dit qu'ils peuvent être "stored, accessed, or processed" aux "United States." Pour des données personnelles collectées auprès d'utilisateurs en Chine, les y envoyer est un transfert transfrontalier au titre de la PIPL, et pour un opérateur d'IIC ou un responsable à grand volume l'information personnelle collectée en Chine doit être stockée sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité).
Avons-nous besoin d'une déclaration ICP pour utiliser Middleware.io en Chine ?
Pas pour Middleware lui-même. Middleware est un service d'observabilité backend, de sorte qu'il ne détient aucune déclaration ICP et ne vous en donne aucune ; l'obligation ICP s'attache au site web ou à l'app public que vous surveillez, servi depuis son propre hébergement continental (décret n° 292 du Conseil des affaires de l'État ; décret n° 33 du MIIT). Ce que Middleware ajoute est une voie de données : son script RUM de navigateur et ses agents se chargent depuis et diffusent vers des points d'accès middleware.io à l'étranger, de sorte que la question vive est une question d'exportation de données transfrontalière et de joignabilité, non une question d'ICP — à régler avec un conseil.
21YunBox peut-il nous aider à exploiter Middleware.io en conformité en Chine ?
Oui. Notre équipe Chine peut cartographier où les données personnelles à l'intérieur de votre télémétrie franchissent la frontière — en évaluant votre exposition transfrontalière PIPL et de résidence des données pour votre entité, vos volumes de données et vos utilisateurs — et mettre en place la diffusion déclarée ICP, sur le territoire, dont une présence Chine conforme a besoin devant l'app que vous surveillez, votre stack Middleware laissé exactement tel quel. Prenez contact pour travailler votre cas spécifique.































