Middleware.ioは中国本土で使えるか:PIPL・データの国内保存・テレメトリ
Middleware.ioは中国本土のリージョンを持たないオフショアのオブザーバビリティ・クラウドです——中国ユーザーから取り込むログ・トレース・メトリクス・RUMセッションは個人データを運ぶため、それをMiddlewareの米国スタックへ流すことはPIPL上の越境移転です。本当の扉を、コンプライアンス起点で読み解きます。
Middleware.ioは中国本土で使えるか
Middleware.ioは中国から到達できますが、到達性は誤った検査です。中国本土のリージョンを持たないオフショアのオブザーバビリティ・クラウドであり、中国ユーザーから取り込むログ・トレース・メトリクス・セッション記録は彼らの個人データを運ぶため、そのテレメトリをMiddlewareへ流すことは、設定の調整ではなく、専門家と確定すべきPIPL上の越境移転です。
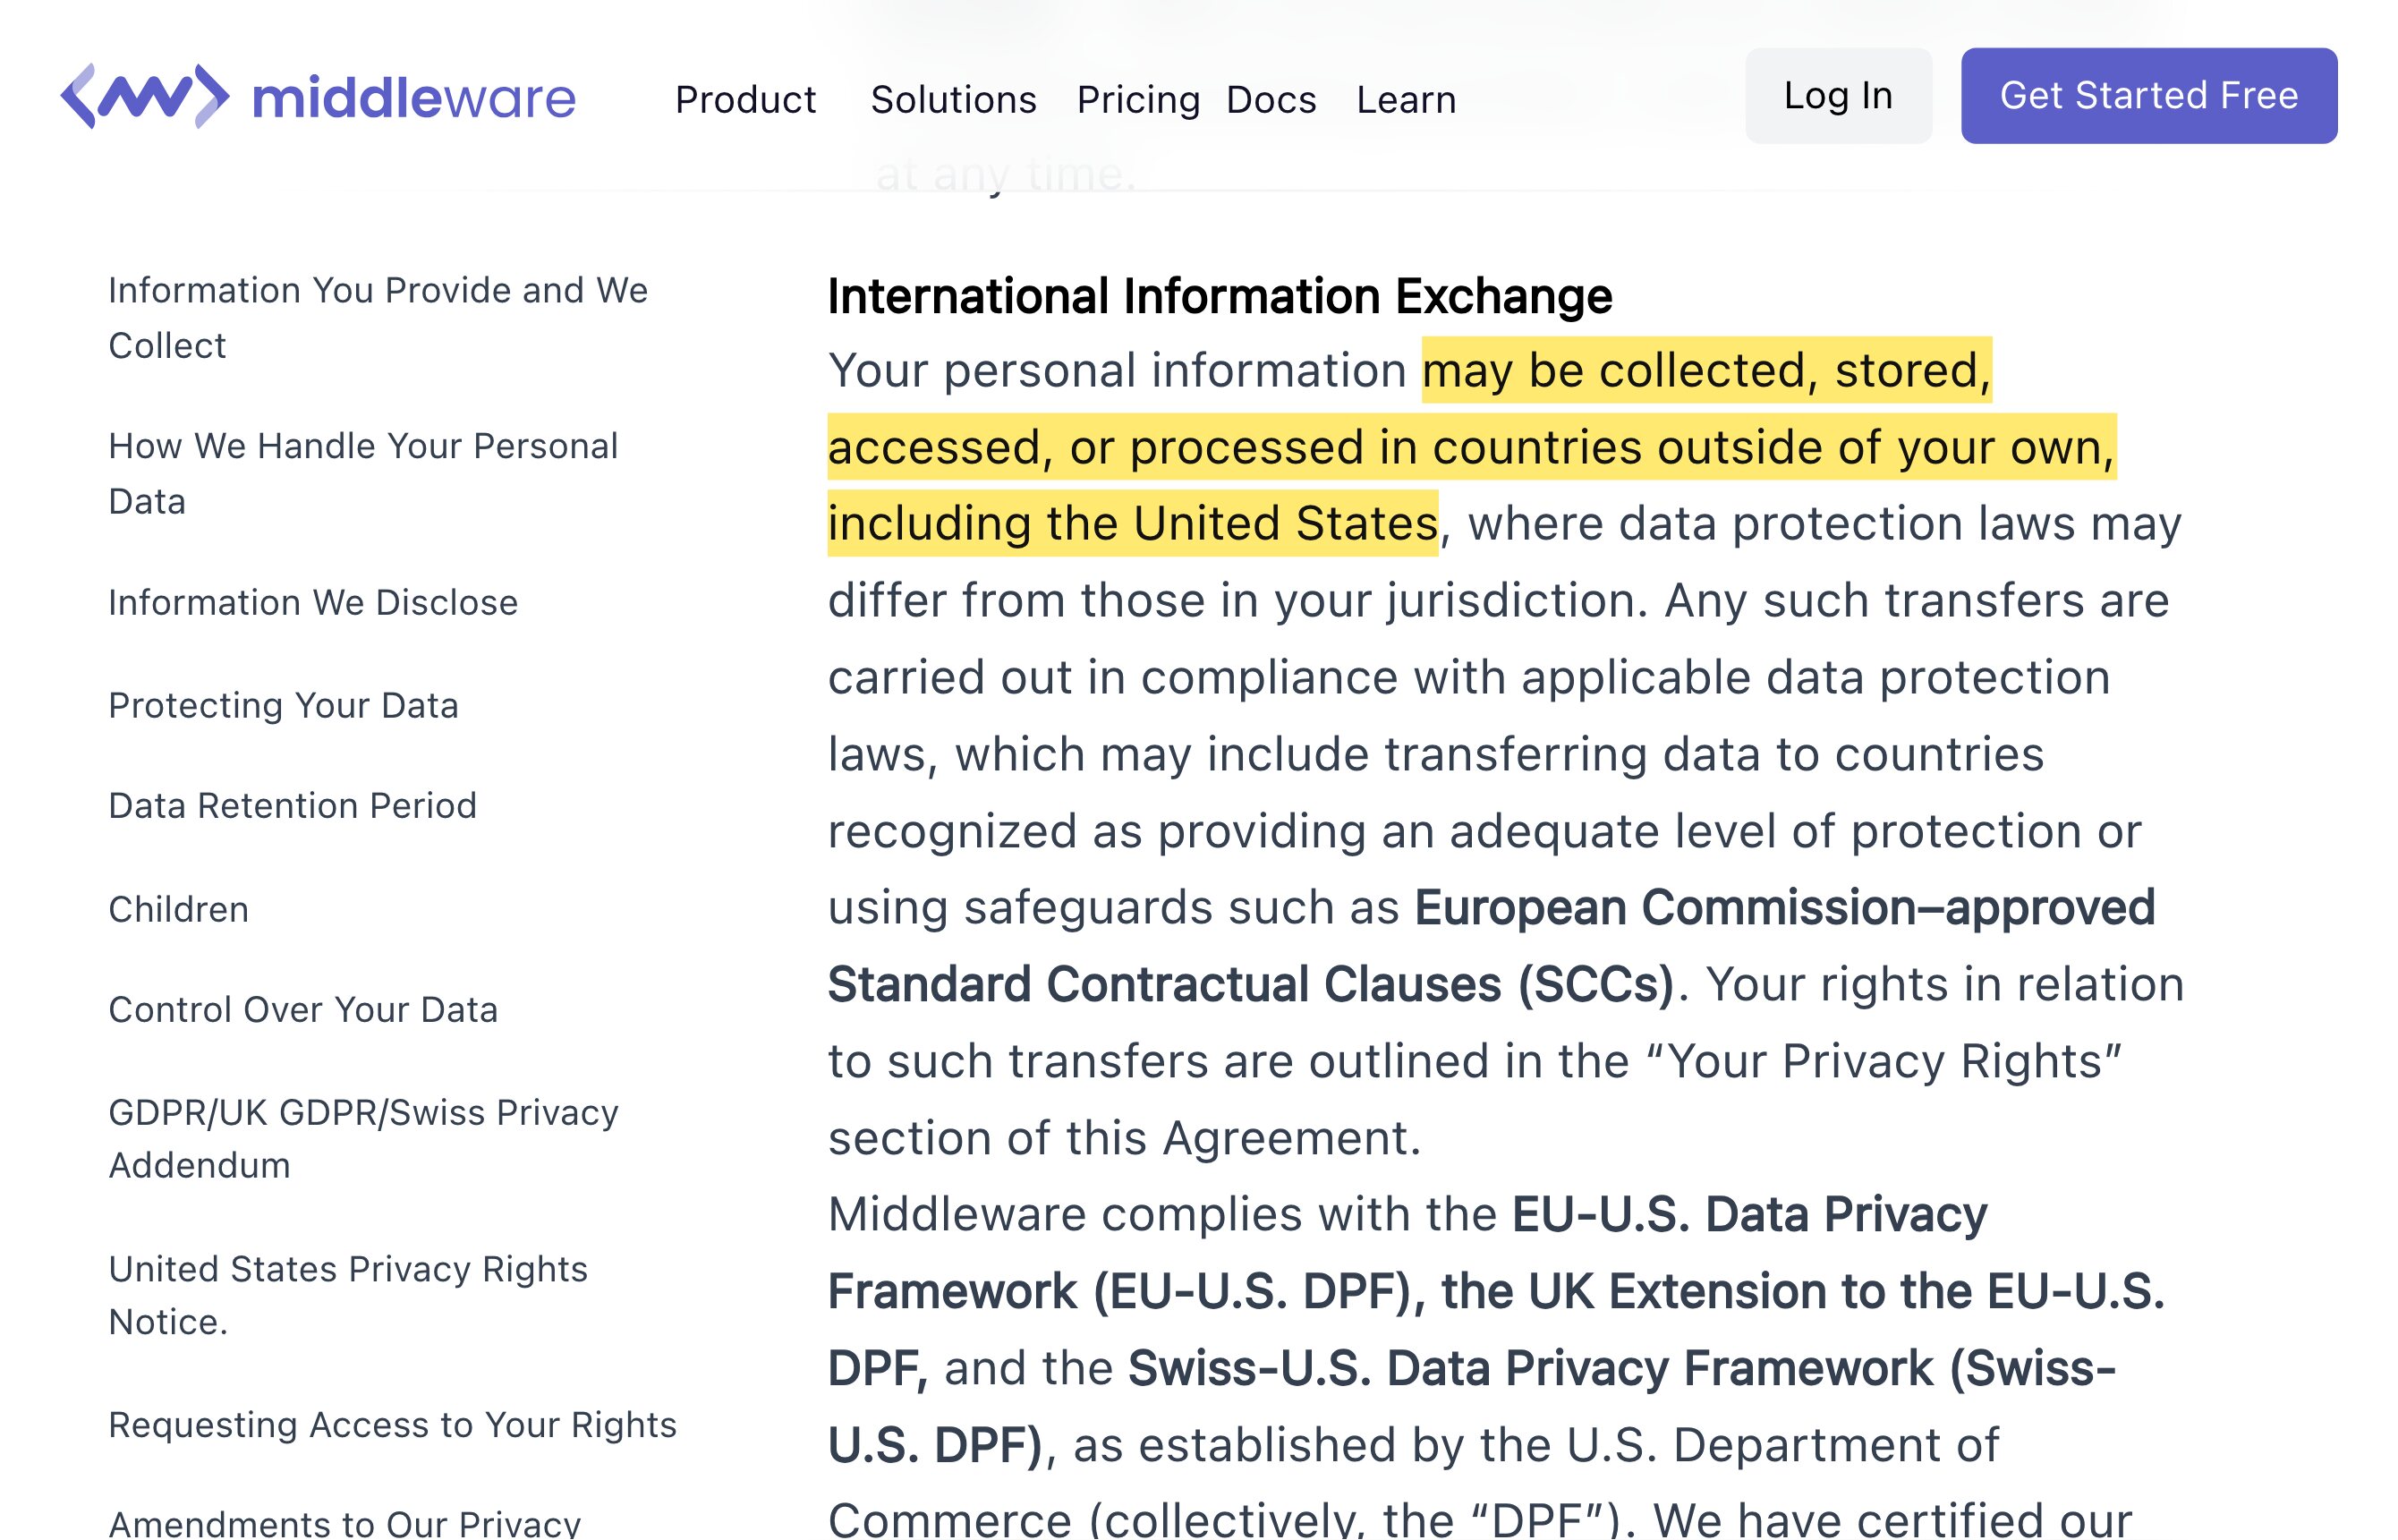
Middleware自身のプライバシーポリシーは“may collect personal information submitted through platform features such as logs, traces, and metrics”(ログ・トレース・メトリクスなどを通じて送信された個人情報を収集することがある)とし、“your name, email address, IP address, online identifiers”(氏名・メール・IP・オンライン識別子)を含み、このデータが“may be collected, stored, accessed, or processed in countries outside of your own, including the United States”(自国外、米国を含む国で収集・保存・アクセス・処理されうる)とします。ブラウザRUMは既定で“records the entire user session”(ユーザーセッション全体を記録)。Middlewareは“default[s] host in AWS and in Azure”で中国リージョンがないため、中国ユーザーから集めたデータについてこれはPIPLが規律する越境移転(第38〜43条)であり、CIIOや大量取扱者にはオフショアのスタックが満たせないデータ国内保存義務が伴います。ICP備案はMiddlewareが担うものではなく、監視対象の公開アプリに結びつきます。下の表はMiddleware自身の文言と、それぞれが発動させるルールです。
これは判定ではなくリスクの見取り図です——何が当てはまるかは、貴社の法人、テレメトリの中の個人データ、ユーザーが誰かによって変わります。当社の中国チームが貴社のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! ログ・トレース・メトリクス・RUMはユーザーの個人データを運ぶ
- ! 中国ユーザーのテレメトリが米国へ国境を越える——PIPLが適用
- ✕ 中国本土のリージョンなし:データはAWS/Azureのオフショアに着地
- ! ブラウザRUMはオフショアのmiddleware.ioエンドポイントから読み込み、そこへ流す
- ✓ ICPはMiddlewareが担うものではない——監視対象のアプリに乗る
Middleware.Ioの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Middlewareは、そこへ送るテレメトリが個人データを運ぶと述べています。プライバシーポリシーは“we may collect personal information submitted through platform features such as logs, traces, and metrics”(ログ・トレース・メトリクスなどを通じて送信された個人情報を収集することがある)とし、これが“can include details like your name, email address, IP address, online identifiers, and mailing address, as applicable”(氏名・メール・IP・オンライン識別子・住所などを含みうる)とします。したがって中国ユーザーから流れるログ・トレース・メトリクスは匿名の機械データではなく個人情報であり、それをオフショアへ送ることはPIPLの下での越境移転(第38〜43条)です。 | Middleware.io Privacy Policy(middleware.io/privacy-policy/)、2026-10-07 取得;PIPL 第38〜43条 |
| Middlewareはそのデータをオフショアで保存・処理します——自身の言葉では米国で。プライバシーポリシーは貴社の個人情報が“may be collected, stored, accessed, or processed in countries outside of your own”(自国外で収集・保存・アクセス・処理されうる)、“including the United States”(米国を含む)とし、“European Commission–approved Standard Contractual Clauses (SCCs)”と“EU-U.S. Data Privacy Framework”に依拠します。これらはEU/米国の移転ツールで、いずれもPIPLのメカニズムではありません。中国で収集したデータについて、PIPLは固有の通知・個別の同意・移転経路を求め、CIIOや大量取扱者にはデータを本土に留めなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))。 | Middleware.io Privacy Policy(middleware.io/privacy-policy/)、2026-10-07 取得;PIPL 第38〜43条・第40条;サイバーセキュリティ法 第39条(旧第37条) |
| データを着地させる中国本土のリージョンがありません。MiddlewareのホスティングのFAQは“We default host in AWS and in Azure, and can spin up new regions or in other Clouds as needed”(既定でAWSとAzureにホストし、必要に応じて新しいリージョンや他のクラウドを立ち上げられる)とし、中国本土内のデータセンターは一切名指しません。したがってオブザーバビリティ・データの既定の宛先はオフショアであり、それこそが、中国発のテレメトリのストリームを、国内のものではなく越境移転にするものです。 | Middleware.io Docs — Cloud Hosting FAQ(docs.middleware.io/admin/faq/cloud-hosting)、2026-10-07 取得 |
ブラウザRUMのスクリプトはオフショアのMiddlewareエンドポイントから読み込み、そこへ流し——セッション全体を記録します。MiddlewareのRUMセットアップはライブラリを https://cdnjs.middleware.io/…/middleware-rum.min.js から読み込み、https://<UID>.middleware.io のターゲットに対して初期化し、ドキュメントは recording: "1" が“is the default value and records the entire user session”(既定値であり、ユーザーセッション全体を記録する)と注記します。監視された中国の訪問者のセッションはそのたびに捕捉され、オフショアへ輸出されます。対照的にICP備案はMiddlewareが担うものではありません。バックエンドのサービスとして自身のICPを持たず、その義務は監視対象の公開アプリにあります(国務院令第292号、MIIT令第33号)。 | Middleware.io Docs — Browser RUM Getting Started(docs.middleware.io/rum/getting-started)、2026-10-07 取得;国務院令第292号;MIIT令第33号 |
情報源は21YunBox コンプライアンスチームが2026年10月7日に確認しました。
中国本土の利用者にとって、Middleware.ioについて問うべきは、そのダッシュボードが読み込まれるかではありません——そこへ何を送っているか、そしてそのデータがどこに落ち着くか、です。Middlewareはフルスタックのオブザーバビリティ・クラウドです。アプリケーションがログ・メトリクス・トレース・リアルユーザーモニタリング(RUM)のセッションをそこへ流します。そのテレメトリは日常的に個人データ——IPアドレス、ユーザーとセッションの識別子、そしてログに入り込むものすべて——を運び、Middlewareは中国本土内にリージョンを一切運用しないため、中国ユーザーから集めたデータはそのオフショアのスタックへ国境を越えます。ダッシュボードが動くのは易しい半分です。越境移転と、監視対象のアプリに乗るライセンスこそがリスクです。
中国でのMiddleware.io:ひと目で
| 決め手 | Middleware自身の言葉では |
|---|---|
| どこで動くか | Middlewareは“default[s] host in AWS and in Azure, and can spin up new regions or in other Clouds as needed”(既定でAWSとAzureにホストし、必要に応じて新しいリージョンや他のクラウドを立ち上げられる)とし、中国本土内のリージョンは一切名指しません——つまりデータの既定の宛先はオフショアです。 |
| そこへ何を送るか | ログ・トレース・メトリクスとブラウザRUM。Middlewareは“may collect personal information submitted through platform features such as logs, traces, and metrics”(ログ・トレース・メトリクスなどを通じて送信された個人情報を収集することがある)とし、これには“your name, email address, IP address, online identifiers”(氏名、メールアドレス、IPアドレス、オンライン識別子)を含みます。 |
| ブラウザRUM | そのスクリプトは cdnjs.middleware.io から読み込まれ、<UID>.middleware.io のターゲットへ流します。既定のままでは“records the entire user session”(ユーザーセッション全体を記録)します。 |
| データはどこに着地するか | “may be collected, stored, accessed, or processed in countries outside of your own, including the United States”(自国外、米国を含む国で収集・保存・アクセス・処理されうる)——SCCsとEU-U.S. Data Privacy Frameworkの下で。これらはEU/米国の法のために作られた移転ツールで、PIPLのものではありません。 |
| ICP備案 | Middlewareが担うものではありません。バックエンドのサービスはICPを持ちません。備案は、監視対象の公開アプリに、その自前の本土ホスティング上で結びつきます。 |
そこへ送るものは個人データである——Middleware自身の言葉で
Middlewareはフルスタックのオブザーバビリティ・プラットフォームです。アプリケーションがログ・メトリクス・トレース・リアルユーザーモニタリングのセッションをそこへ流します。Middlewareはそのペイロードに何が含まれるかについて率直です。プライバシーポリシーは“may collect personal information submitted through platform features such as logs, traces, and metrics”(ログ・トレース・メトリクスなどを通じて送信された個人情報を収集することがある)とし、その情報は“can include details like your name, email address, IP address, online identifiers, and mailing address, as applicable”(氏名、メールアドレス、IPアドレス、オンライン識別子、住所などを含みうる)とします。ブラウザRUMはさらに踏み込みます。既定の設定は“records the entire user session”(ユーザーセッション全体を記録)し、セッションCookieが“collects all the actions from a user’s visit across different pages”(複数ページにまたがる訪問のすべての操作を収集)します。つまりテレメトリは匿名の機械的な排気ガスではありません——中国ユーザーにとって、それは彼らの個人情報であり、それが監視パイプラインをデータ保護の問いに変えるのです。
どこに着地するか:オフショア、他の法のために作られたメカニズムの下で
Middlewareは中国本土内にリージョンを一切運用しません。ホスティングのFAQは率直に“We default host in AWS and in Azure, and can spin up new regions or in other Clouds as needed”(既定でAWSとAzureにホストし、必要に応じて新しいリージョンや他のクラウドを立ち上げられる)とし、プライバシーポリシーは貴社の個人情報が“may be collected, stored, accessed, or processed in countries outside of your own”(自国外で収集・保存・アクセス・処理されうる)、“including the United States”(米国を含む)とします。それを正当化するため、Middlewareは“European Commission–approved Standard Contractual Clauses (SCCs)”(欧州委員会承認の標準契約条項)と“EU-U.S. Data Privacy Framework”に依拠します——EUと米国の法のために書かれた道具です。中国の個人情報保護法(PIPL)は、そのいずれにもカバーされません。中国のユーザーから集めた個人データについて、PIPLはその国外移転を、固有の義務を伴う越境移転——通知、個別の同意、そして承認されたメカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)、第38〜43条——として扱います。そして重要情報インフラ運営者または大量取扱者であれば、その個人情報は本土内に保存しなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条))——オフショアのオブザーバビリティ・クラウドが満たせない国内保存義務です。
ブラウザRUMのスクリプトはオフショアへの往復である
注視すべき、二つ目の、より静かな縁があります。Middlewareのリアルユーザーモニタリングはブラウザスクリプトとしてインストールされ、そのライブラリを https://cdnjs.middleware.io/…/middleware-rum.min.js のURLから読み込み、https://<UID>.middleware.io のターゲットに対して初期化します。したがって中国の訪問者によるページビューはそのたびに、本土の外のエンドポイントからコードを取得し、そこへセッションデータを送ります。これは到達性の考慮でもあり——スクリプトとエージェントは、本土の内側からそれらのオフショアのホストが解決し応答することに依存します——継続的なデータ輸出でもあります。RUMのストリーム(デバイス、IP、おおよその位置、閲覧ページ、カーソルの動き)が、取得された瞬間に国を出るからです。どちらも調整で消せる速度の問題ではありません。どちらも、データがどこを流れるかという事実です。
ICPは貴社のアプリの扉であって、Middlewareのものではない
Middlewareが貴社に課さないものが一つあります。それ自身のICP備案です。国務院令第292号とMIIT令第33号の下でのICP備案(备案)は、本土の内側から配信される公開向けのウェブサイトまたはアプリ——すなわち貴社が監視しているアプリケーションに、その自前の本土ホスティング上で——結びつき、それを見ているバックエンドのオブザーバビリティ・サービスにではありません。したがって「Middlewareのために ICP が必要か?」は誤った枠組みです。Middlewareはそれを一切持たず、与えもしません。ライセンスの義務は、それが計装するプロパティにあります。Middlewareが中国の全体像に加えるのは上記のデータ経路です——テレメトリの中の個人情報の越境の流れ——それが、使うことが法令適合かを実際に決める半分です。
これは判定ではなくリスクの見取り図です。PIPLの同意、移転メカニズム、国内保存、あるいはその三つすべてが貴社のテレメトリに適用されるかは、貴社の法人、ログとRUMがどれだけの個人データを運ぶか、そしてユーザーが誰かによって変わります——配線する前に、専門家と確定させる価値があります。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
Middlewareはこれまで通りの構成で使い続けます。当社はオブザーバビリティ・スタックを置き換えも、テレメトリの向き先を変えもしません。バックエンドの監視クラウドには決してできないピースを加えます——Middlewareが見ているアプリの既存のオリジンの前段に置く、法令に沿った本土内からのICP備案済み配信——作り直しも、二つ目のコードベースもなしに。当社の中国チームが、ログ・トレース・メトリクス・RUMの中の個人データがどこで国境を越えるかを整理し、貴社の法人と取扱データ量に照らしてPIPLの越境とデータの国内保存のリスクを計り、合法的な中国拠点が必要とする中国国内からの配信と保存を立ち上げます——そうしてアプリケーションはすでに動いている場所に留まり、コンプライアンスの穴がその周りで塞がれます。
関連する読み物:
よくあるご質問
Middleware.ioに中国リージョンはありますか、またはデータを本土に保持しますか?
いいえ。Middleware自身のホスティングのFAQは“default[s] host in AWS and in Azure”とし、中国本土のリージョンを一切名指しません。ログ・トレース・メトリクス・RUMセッションはオフショアに落ち着きます——プライバシーポリシーはそれらが“stored, accessed, or processed”される場所として“the United States”を挙げます。中国のユーザーから収集した個人データについて、そこへ送ることはPIPLの下での越境移転であり、CIIOや大量取扱者には中国で収集した個人情報を本土に保存しなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条))。
中国でMiddleware.ioを使うにはICP備案が必要ですか?
Middleware自体には不要です。Middlewareはバックエンドのオブザーバビリティ・サービスなので、ICP備案を持たず、与えもしません。ICPの義務は、監視対象の公開ウェブサイトまたはアプリに、その自前の本土ホスティング上で結びつきます(国務院令第292号、MIIT令第33号)。Middlewareが加えるのはデータ経路です。そのブラウザRUMのスクリプトとエージェントはオフショアのmiddleware.ioエンドポイントから読み込み、そこへ流すため、現在進行形の問いはICPではなく、越境データ輸出と到達性の問いです——専門家と確定させる価値があります。
21YunBoxは、中国でMiddleware.ioを法令適合に運用する手助けができますか?
はい。当社の中国チームが、テレメトリの中の個人データがどこで国境を越えるかを整理し——貴社の法人・取扱データ量・ユーザーに照らしてPIPLの越境とデータの国内保存のリスクを評価し——監視対象のアプリの前段に、法令適合の中国拠点が必要とするICP備案済みの中国国内からの配信を立ち上げます。Middlewareのスタックはそのままで。個別のケースを一緒に整理しますので、お問い合わせください。