Funktioniert Middleware.io in China? PIPL, Data Residency & Ihre Telemetrie
Middleware.io ist eine offshore gelegene Observability-Cloud ohne Festlandchina-Region — die Logs, Traces, Metriken und RUM-Sessions, die es von Ihren China-Nutzern aufnimmt, tragen personenbezogene Daten, es zu Middlewares US-Stack zu streamen ist also ein PIPL-Grenztransfer. Ein Compliance-zuerst-Blick auf die eigentliche Tür.
Funktioniert Middleware.io in China?
Middleware.io ist aus China erreichbar, aber Erreichbarkeit ist der falsche Test. Es ist eine offshore gelegene Observability-Cloud ohne Festlandchina-Region, und die Logs, Traces, Metriken und Session-Aufzeichnungen, die es von Ihren China-Nutzern aufnimmt, tragen deren personenbezogene Daten — diese Telemetrie zu Middleware zu streamen ist also ein PIPL-Grenztransfer, der mit Rechtsbeistand zu klären ist, keine Einstellungsanpassung.
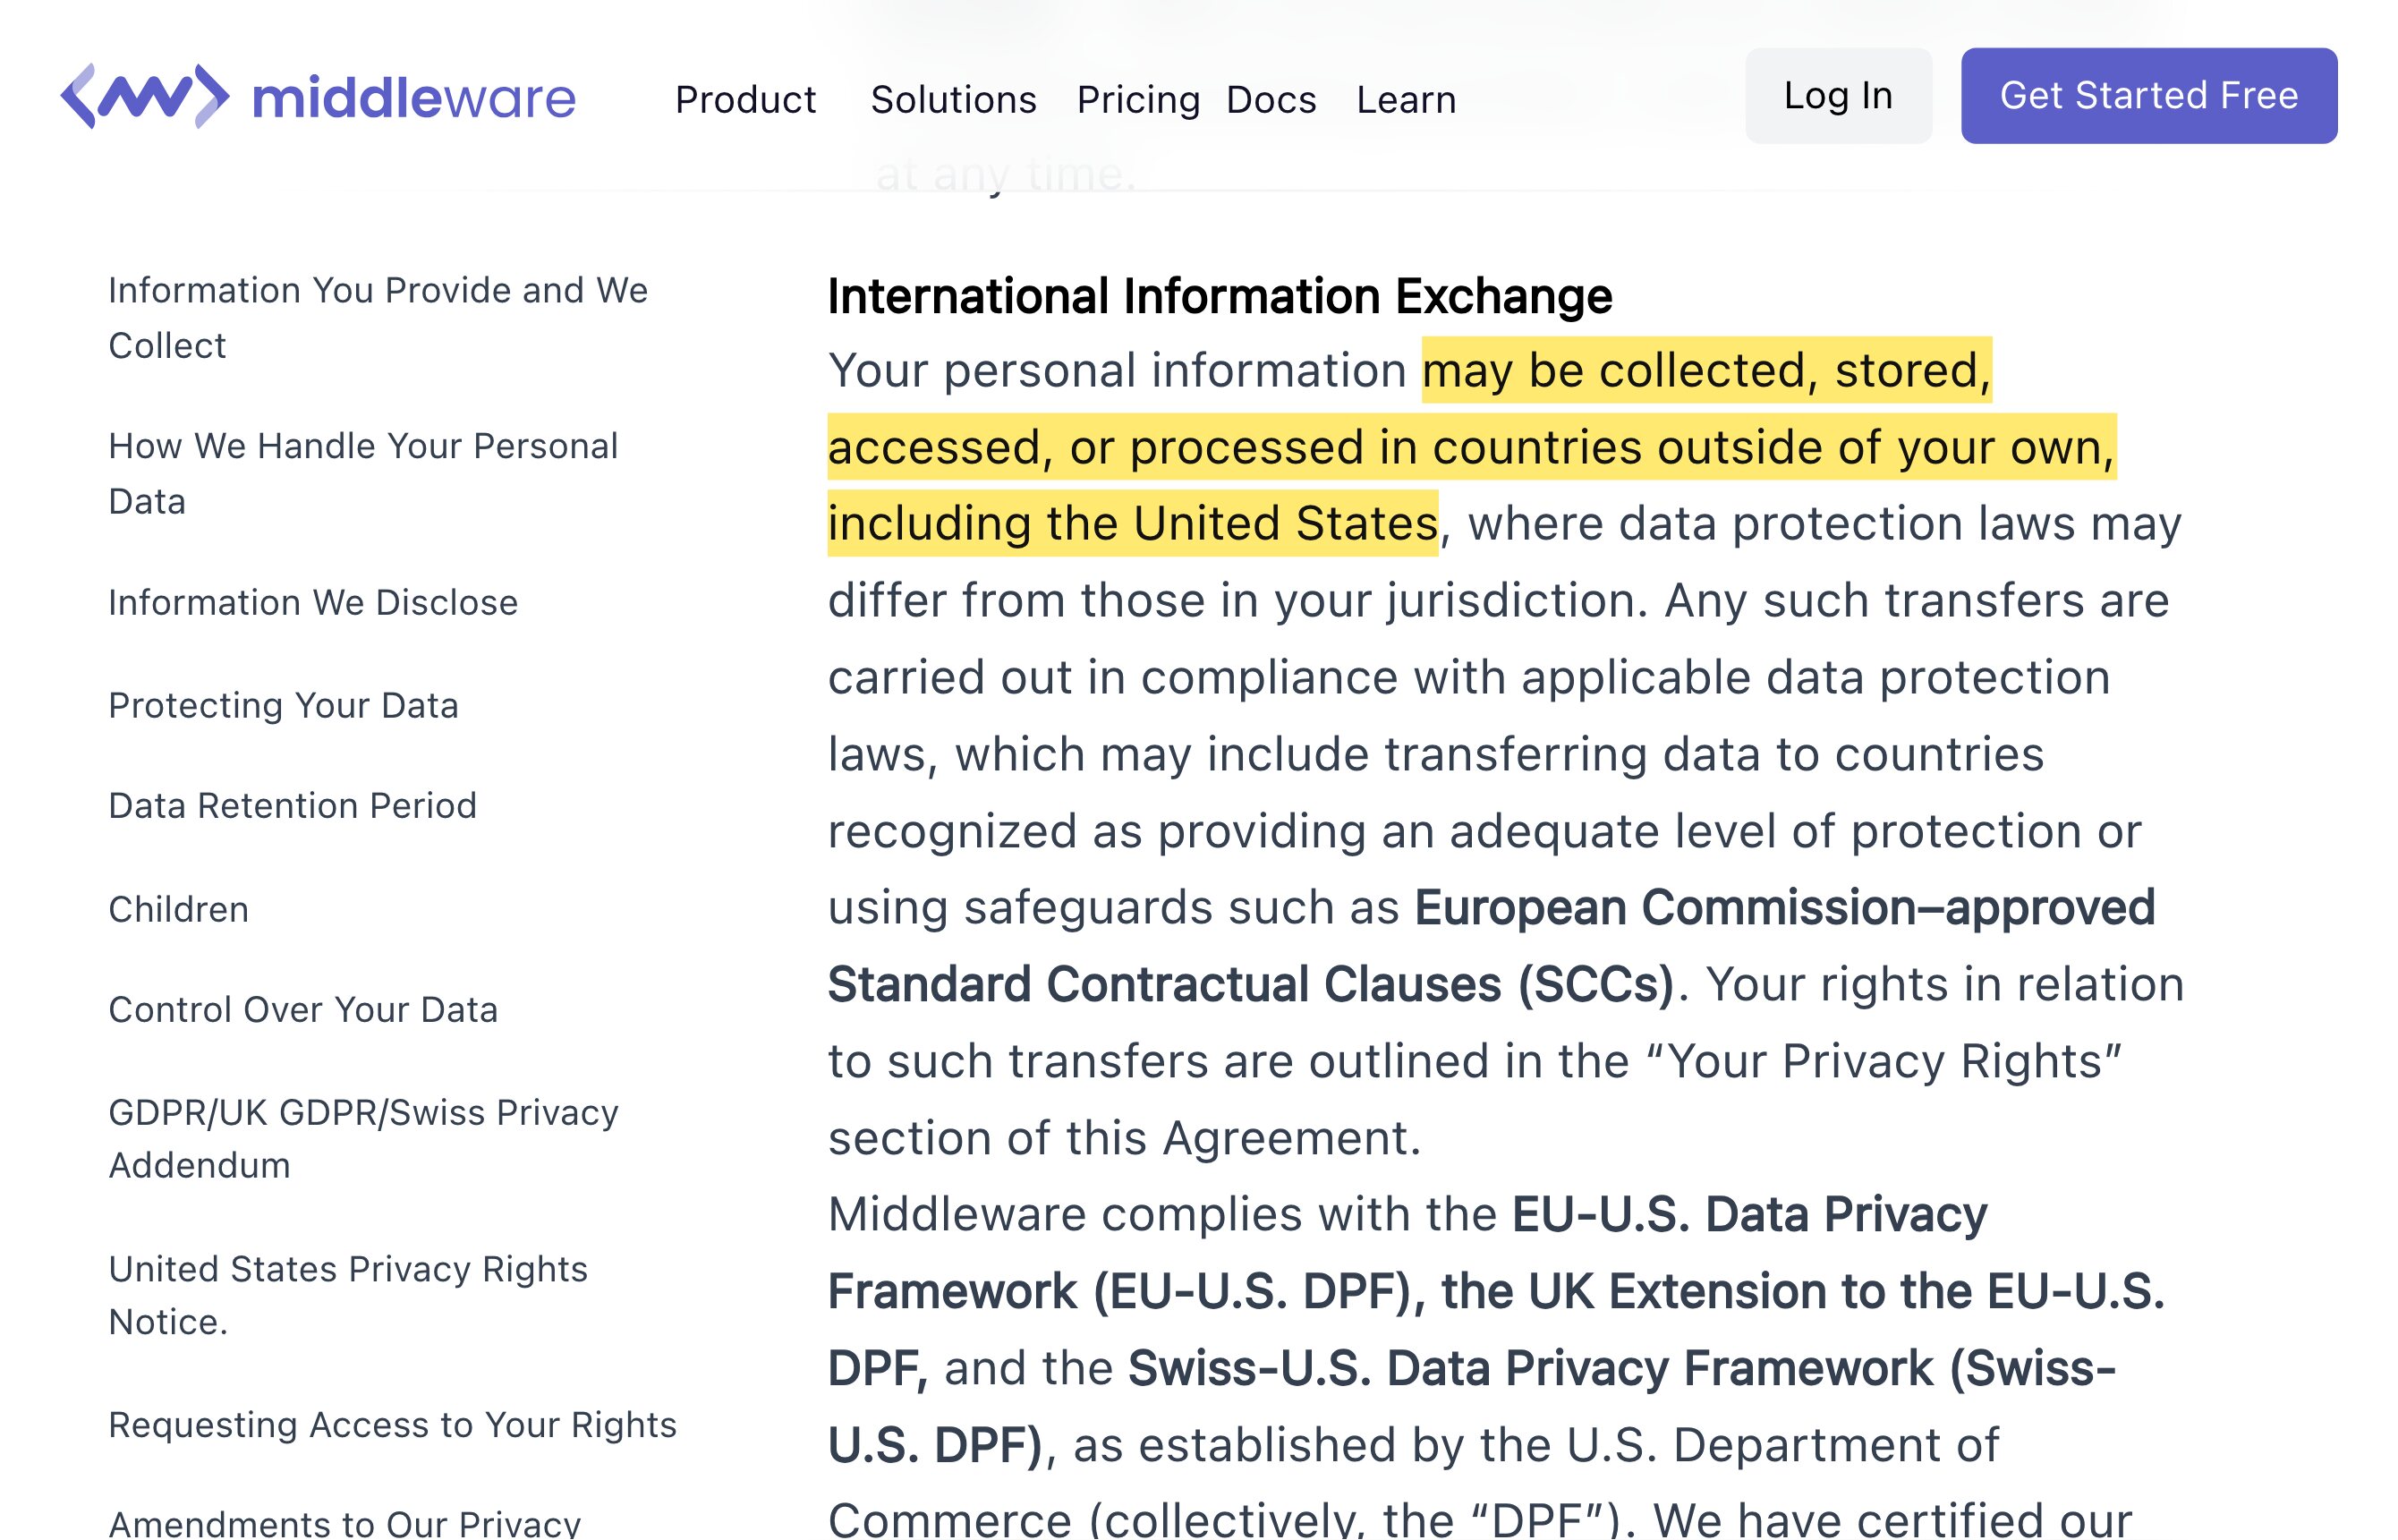
Middlewares eigene Datenschutzrichtlinie sagt, es „may collect personal information submitted through platform features such as logs, traces, and metrics", einschließlich „your name, email address, IP address, online identifiers", und dass diese Daten „may be collected, stored, accessed, or processed in countries outside of your own, including the United States". Sein Browser-RUM, beim Standard belassen, „records the entire user session". Middleware „default[s] host in AWS and in Azure" ohne China-Region, für von Nutzern in China gesammelte Daten ist das also ein grenzüberschreitender Transfer, den PIPL regelt (Artikel 38–43), plus eine Datenlokalisierungspflicht für einen CIIO oder Handler mit hohem Volumen, die ein offshore gelegener Stack nicht erfüllen kann. Die ICP-Beian ist nicht Middlewares zu halten — sie heftet sich an die öffentliche App, die Sie überwachen. Die Tabelle unten ist Middlewares eigener Wortlaut und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was gilt, hängt von Ihrer Rechtsperson ab, den personenbezogenen Daten in Ihrer Telemetrie und wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Ihre Logs, Traces, Metriken und RUM tragen personenbezogene Daten der Nutzer
- ! Die Telemetrie von China-Nutzern überquert die Grenze in die USA — PIPL gilt
- ✕ Keine Festlandchina-Region: Ihre Daten landen offshore auf AWS/Azure
- ! Browser-RUM lädt von und streamt zu offshore gelegenen middleware.io-Endpunkten
- ✓ ICP ist nicht Middlewares zu halten — sie sitzt auf der App, die Sie überwachen
Was die offizielle Middleware.Io-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Middleware sagt, die Telemetrie, die Sie ihm senden, trägt personenbezogene Daten. Seine Datenschutzrichtlinie gibt an „we may collect personal information submitted through platform features such as logs, traces, and metrics", und dass dies „can include details like your name, email address, IP address, online identifiers, and mailing address, as applicable". Die Logs, Traces und Metriken, die von Ihren China-Nutzern gestreamt werden, sind also keine anonymen Maschinendaten — sie sind personenbezogene Daten, und sie offshore zu routen ist ein grenzüberschreitender Transfer nach PIPL (Artikel 38–43). | Middleware.io Privacy Policy (middleware.io/privacy-policy/), abgerufen 2026-10-07; PIPL Articles 38–43 |
| Middleware speichert und verarbeitet diese Daten offshore — in seinen eigenen Worten, in den Vereinigten Staaten. Die Datenschutzrichtlinie sagt, Ihre personenbezogenen Daten „may be collected, stored, accessed, or processed in countries outside of your own", „including the United States", und stützt sich auf „European Commission–approved Standard Contractual Clauses (SCCs)" und das „EU-U.S. Data Privacy Framework". Das sind EU-/US-Transfer-Werkzeuge — keines ist ein PIPL-Mechanismus. Für in China gesammelte Daten verlangt PIPL seine eigene Mitteilung, gesonderte Einwilligung und eine Transfer-Route, und für einen CIIO oder Handler mit hohem Volumen müssen die Daten im Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). | Middleware.io Privacy Policy (middleware.io/privacy-policy/), abgerufen 2026-10-07; PIPL Articles 38–43 & 40; Cybersecurity Law Article 39 (formerly Article 37) |
| Es gibt keine Festlandchina-Region, in der Ihre Daten landen könnten. Middlewares Hosting-FAQ gibt an: „We default host in AWS and in Azure, and can spin up new regions or in other Clouds as needed" — und benennt kein Rechenzentrum innerhalb des Festlands China. Das Standardziel für Ihre Observability-Daten ist daher offshore, was genau das ist, was einen China-stämmigen Telemetrie-Strom zu einem grenzüberschreitenden Transfer statt einem inländischen macht. | Middleware.io Docs — Cloud Hosting FAQ (docs.middleware.io/admin/faq/cloud-hosting), abgerufen 2026-10-07 |
Das Browser-RUM-Skript lädt von und streamt zu offshore gelegenen Middleware-Endpunkten — und zeichnet ganze Sessions auf. Middlewares RUM-Setup lädt seine Bibliothek von https://cdnjs.middleware.io/…/middleware-rum.min.js und initialisiert gegen ein https://<UID>.middleware.io-Ziel, wobei die Docs anmerken, recording: "1" „is the default value and records the entire user session". Die Session jedes überwachten China-Besuchers wird erfasst und offshore exportiert. Die ICP-Beian hingegen ist nicht Middlewares zu halten: als Backend-Dienst trägt es keine eigene ICP — diese Pflicht sitzt auf der öffentlichen App, die Sie überwachen (Staatsrats-Verordnung Nr. 292; MIIT-Verordnung Nr. 33). | Middleware.io Docs — Browser RUM Getting Started (docs.middleware.io/rum/getting-started), abgerufen 2026-10-07; State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die Frage, die man zu Middleware.io stellen muss, nicht, ob sein Dashboard lädt — sie ist, was Sie dorthin verschiffen und wo diese Daten zur Ruhe kommen. Middleware ist eine Full-Stack-Observability-Cloud: Ihre Anwendungen streamen ihre Logs, Metriken, Traces und Real-User-Monitoring-Sessions hinein. Diese Telemetrie trägt routinemäßig personenbezogene Daten — IP-Adressen, Nutzer- und Session-Identifier und was auch immer in Ihren Logs landet — und Middleware betreibt keine Region innerhalb des Festlands China, von Ihren chinesischen Nutzern gesammelte Daten überqueren also die Grenze zu seinem offshore gelegenen Stack. Dass das Dashboard funktioniert, ist die leichte Hälfte; der grenzüberschreitende Transfer, und die Lizenzierung, die auf der App sitzt, die Sie überwachen, sind die Exponierung.
Middleware.io in China auf einen Blick
| Was darüber entscheidet | In Middlewares eigenen Worten |
|---|---|
| Wo es läuft | Middleware „default[s] host in AWS and in Azure, and can spin up new regions or in other Clouds as needed", benennt keine Region innerhalb des Festlands China — das Standardziel für Ihre Daten ist also offshore. |
| Was Sie ihm senden | Logs, Traces, Metriken und Browser-RUM. Middleware „may collect personal information submitted through platform features such as logs, traces, and metrics", einschließlich „your name, email address, IP address, online identifiers". |
| Browser-RUM | Sein Skript lädt von cdnjs.middleware.io und streamt zu einem <UID>.middleware.io-Ziel; beim Standard belassen, „records the entire user session". |
| Wo Ihre Daten landen | „may be collected, stored, accessed, or processed in countries outside of your own, including the United States", unter SCCs und dem EU-U.S. Data Privacy Framework — Transfer-Werkzeuge, die für EU-/US-Recht gebaut sind, nicht für PIPL. |
| ICP-Beian | Nicht Middlewares zu halten. Ein Backend-Dienst trägt keine ICP; die Einreichung heftet sich an die öffentliche App, die Sie überwachen, auf ihrem eigenen Festland-Hosting. |
Was Sie an Middleware senden, sind personenbezogene Daten — in seinen eigenen Worten
Middleware ist eine Full-Stack-Observability-Plattform: Ihre Anwendungen streamen ihre Logs, Metriken, Traces und Real-User-Monitoring-Sessions hinein. Middleware ist offen darüber, was diese Nutzlast enthält. Seine Datenschutzrichtlinie sagt, es „may collect personal information submitted through platform features such as logs, traces, and metrics”, und dass solche Informationen „can include details like your name, email address, IP address, online identifiers, and mailing address, as applicable”. Sein Browser-RUM geht weiter: die Standardeinstellung „records the entire user session”, und ein Session-Cookie „collects all the actions from a user’s visit across different pages”. Telemetrie ist mit anderen Worten kein anonymes Maschinen-Abgas — für Ihre chinesischen Nutzer sind es ihre personenbezogenen Daten, und das ist es, was eine Monitoring-Pipeline in eine Datenschutzfrage verwandelt.
Wo sie landen: offshore, unter Mechanismen, die für andere Gesetze gebaut sind
Middleware betreibt keine Region innerhalb des Festlands China. Seine Hosting-FAQ sagt deutlich: „We default host in AWS and in Azure, and can spin up new regions or in other Clouds as needed”, und die Datenschutzrichtlinie sagt, Ihre personenbezogenen Daten „may be collected, stored, accessed, or processed in countries outside of your own”, „including the United States”. Um das zu legitimieren, stützt sich Middleware auf „European Commission–approved Standard Contractual Clauses (SCCs)” und das „EU-U.S. Data Privacy Framework” — Instrumente, die für EU- und US-Recht geschrieben wurden. Chinas Gesetz zum Schutz personenbezogener Daten wird von keinem abgedeckt. Für personenbezogene Daten, die von Nutzern in China gesammelt werden, behandelt PIPL den Export als grenzüberschreitenden Transfer mit eigenen Pflichten — Mitteilung, gesonderte Einwilligung und einen zugelassenen Mechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung), nach Artikel 38–43. Und wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Handler mit hohem Volumen sind, müssen diese personenbezogenen Daten im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Residency-Pflicht, die eine offshore gelegene Observability-Cloud nicht erfüllen kann.
Das Browser-RUM-Skript ist ein Offshore-Round-Trip
Es gibt eine zweite, leisere Kante zu beobachten. Middlewares Real-User-Monitoring installiert sich als Browser-Skript, das seine Bibliothek von einer https://cdnjs.middleware.io/…/middleware-rum.min.js-URL lädt und gegen ein https://<UID>.middleware.io-Ziel initialisiert. Jeder Seitenaufruf durch einen Besucher in China holt daher Code von Endpunkten außerhalb des Festlands und verschifft Session-Daten dorthin. Das ist sowohl eine Erreichbarkeits-Überlegung — das Skript und die Agents hängen davon ab, dass diese offshore gelegenen Hosts von innerhalb Chinas auflösen und antworten — als auch eine kontinuierliche Datenausfuhr, da der RUM-Strom (Gerät, IP, ungefährer Standort, aufgerufene Seiten, Cursor-Aktivität) das Land in dem Moment verlässt, in dem er erfasst wird. Keines ist ein Geschwindigkeitsproblem, das man wegoptimiert; beide sind Fakten darüber, wohin die Daten fließen.
ICP ist die Tür Ihrer App, nicht Middlewares
Eine Sache, die Middleware Ihnen nicht auferlegt, ist seine eigene ICP-Beian. Eine ICP-Beian (ICP 备案) nach Staatsrats-Verordnung Nr. 292 und MIIT-Verordnung Nr. 33 heftet sich an eine öffentlich zugewandte Website oder App, die aus dem Festland heraus bedient wird — das ist die Anwendung, die Sie überwachen, auf ihrem eigenen Festland-Hosting, nicht der Backend-Observability-Dienst, der sie beobachtet. „Brauchen wir eine ICP für Middleware?” ist also der falsche Rahmen: Middleware hält keine und gewährt keine, und die Lizenzierungspflicht liegt bei der Property, die es instrumentiert. Was Middleware zu Ihrem China-Bild hinzufügt, ist der Datenpfad oben — der grenzüberschreitende Fluss personenbezogener Daten innerhalb Ihrer Telemetrie — der die Hälfte ist, die tatsächlich entscheidet, ob seine Nutzung rechtskonform ist.
Dies ist eine Risikokarte, kein Urteil: ob PIPL-Einwilligung, ein Transfermechanismus, inländische Speicherung oder alle drei auf Ihre Telemetrie zutreffen, hängt von Ihrer Rechtsperson ab, wie viele personenbezogene Daten Ihre Logs und RUM tragen und wer Ihre Nutzer sind — wert, mit Rechtsbeistand zu klären, bevor Sie es verdrahten.
Wo 21YunBox passt — eine rechtskonforme Overlay, keine Migration
Sie betreiben Middleware genau so weiter, wie Sie es haben. Wir ersetzen Ihren Observability-Stack nicht und richten Ihre Telemetrie nicht neu aus; wir fügen das Stück hinzu, das eine Backend-Monitoring-Cloud nie könnte — rechtskonforme, ICP-eingereichte Auslieferung aus dem Inneren des Festlands, vor den bestehenden Origin der App gesetzt, die Middleware beobachtet, ohne Neuaufbau und ohne zweite Codebasis. Unser China-Team kartiert, wo die personenbezogenen Daten in Ihren Logs, Traces, Metriken und RUM die Grenze überqueren, wägt Ihre PIPL-Grenz- und Data-Residency-Exponierung gegen Ihre Rechtsperson und Ihre Datenmengen ab und stellt die inländische Auslieferung und Speicherung auf, die eine rechtmäßige China-Präsenz verlangt — sodass die Anwendung dort bleibt, wo sie bereits läuft, und die Compliance-Lücken darum herum geschlossen werden.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Hat Middleware.io eine China-Region oder hält unsere Daten im Festland?
Nein. Middlewares eigene Hosting-FAQ sagt, es „default[s] host in AWS and in Azure", und benennt keine Festlandchina-Region. Ihre Logs, Traces, Metriken und RUM-Sessions kommen offshore zur Ruhe — die Datenschutzrichtlinie sagt, sie können „stored, accessed, or processed" in „the United States" werden. Für von Nutzern in China gesammelte personenbezogene Daten ist das Senden dorthin ein grenzüberschreitender Transfer nach PIPL, und für einen CIIO oder Handler mit hohem Volumen müssen in China gesammelte personenbezogene Daten im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)).
Brauchen wir eine ICP-Beian, um Middleware.io in China zu nutzen?
Nicht für Middleware selbst. Middleware ist ein Backend-Observability-Dienst, es hält also keine ICP-Beian und gibt Ihnen keine; die ICP-Pflicht heftet sich an die öffentliche Website oder App, die Sie überwachen, bedient aus ihrem eigenen Festland-Hosting (Staatsrats-Verordnung Nr. 292; MIIT-Verordnung Nr. 33). Was Middleware hinzufügt, ist ein Datenpfad: sein Browser-RUM-Skript und seine Agents laden von und streamen zu offshore gelegenen middleware.io-Endpunkten, die Live-Frage ist also eine Datenausfuhr- und Erreichbarkeitsfrage, keine ICP-Frage — wert, mit Rechtsbeistand zu klären.
Kann 21YunBox uns helfen, Middleware.io rechtskonform in China zu betreiben?
Ja. Unser China-Team kann kartieren, wo die personenbezogenen Daten in Ihrer Telemetrie die Grenze überqueren — Ihre PIPL-Grenz- und Data-Residency-Exponierung für Ihre Rechtsperson, Ihre Datenmengen und Ihre Nutzer einschätzend — und die ICP-eingereichte, inländische Auslieferung aufstellen, die eine rechtskonforme China-Präsenz braucht, vor der App, die Sie überwachen, mit Ihrem Middleware-Stack genau so belassen, wie er ist. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzuarbeiten.