¿Funciona Hotjar en China? Grabación de sesiones, datos sensibles y residencia según la PIPL
Hotjar graba a sus visitantes — sus clics, movimientos del ratón, desplazamientos y las páginas que ven — y almacena esas grabaciones de sesión en Amazon Web Services en Irlanda (UE), sin región en China continental. Para China continental, eso es una transferencia transfronteriza de datos personales de comportamiento conforme a la PIPL, y una cuestión de residencia de datos que Hotjar no puede resolver. Una mirada con el cumplimiento por delante.
¿Funciona Hotjar en China?
Si puede usar Hotjar para China continental es, ante todo, una cuestión de datos transfronterizos y de residencia, no de velocidad. Hotjar es una herramienta de grabación de sesiones y mapas de calor que se inserta como un script, y funciona grabando a sus visitantes — así que, en el momento en que se ejecuta para un usuario del continente, usted está tratando los datos de comportamiento de esa persona.
Según la propia documentación de Hotjar, una grabación “continuously records ... live user actions, such as mouse movements, clicks, scrolls, and keystrokes,” y “this data is then stored and processed by Hotjar's servers.” Hotjar sí suprime las pulsaciones tecleadas en campos de entrada antes de que salgan del navegador, pero también afirma que eliminar los datos personales restantes de una grabación es “the responsibility of Hotjar customers.” Y almacena esos datos “in Ireland, European Union (EU) on the Amazon Web Services infrastructure,” con “sub-processors, some of which are located outside of the EU” y sin región en China continental. Así que las grabaciones de sesión de sus visitantes chinos se guardan en el extranjero — una transferencia transfronteriza de información personal que regula la PIPL, que exige notificación, consentimiento separado, un mecanismo de transferencia y — para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes — almacenamiento dentro del país. La tabla de abajo recoge la redacción de la propia Hotjar y las reglas que activa.
Esto es una imagen de riesgo, no un veredicto — sus deberes dependen de qué capturan sus grabaciones, de sus volúmenes de datos y de su papel. Nuestro equipo de China puede cartografiar con usted su exposición en Hotjar →
Instantánea de cumplimiento
- ! Inserta un script que graba a sus visitantes del continente — clics, movimientos del ratón, desplazamientos y pulsaciones de teclado, reconstruidos a partir del DOM de la página en una grabación de sesión
- ✓ Sí suprime por defecto, en el lado del cliente, las pulsaciones tecleadas en campos de entrada, de modo que el texto se sustituye antes de llegar a los servidores de Hotjar
- ! Pero Hotjar dice que eliminar los datos personales restantes de una grabación es “the responsibility of Hotjar customers” — los datos personales visibles en pantalla pueden capturarse igualmente
- ✕ Almacena las grabaciones en Irlanda (UE), en AWS, con subencargados fuera de la UE y sin región en China continental — enviar allí las sesiones de China es una transferencia transfronteriza conforme a la PIPL
- ✓ Existe una vía conforme de captura y almacenamiento dentro del país — sin reconstruir, sin migrar
Lo que la documentación oficial de Hotjar dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En palabras de la propia Hotjar, una grabación reconstruye lo que hizo cada visitante. Su guía técnica dice que Hotjar “captures the initial HTML content and DOM tree” de la página y luego, “as the user interacts with the webpage, the DOM captures various user actions, including clicks, mouse movements, scroll behavior, and keystrokes.” El resultado es “not a screen-recording but a reconstruction of events”, en la que Hotjar “continuously records these live user actions ... This data is then stored and processed by Hotjar's servers.” Una reconstrucción de lo que una persona hizo en su sitio, sesión tras sesión, es información personal de comportamiento según la ley china. | Hotjar Documentation — How do Recordings Work: Advanced Explanation, consultado el 2026-10-07 |
| Hotjar oculta por defecto las pulsaciones tecleadas — pero deja en sus manos el resto de los datos personales. Su página de seguridad de datos afirma que “when collecting data with Recordings, Hotjar automatically suppresses keystroke data on all input fields,” en el lado del cliente, de modo que “never reaches our servers,” y que “no end-user IP addresses are stored at rest.” Su guía de grabaciones es después explícita: “while Hotjar automatically suppresses some personally identifiable information before it is sent to our servers, it's the responsibility of Hotjar customers to ensure that any collected data is suppressed to eliminate any personally identifiable information.” Así que los datos personales que están en la página — no tecleados en un campo suprimido — pueden capturarse igualmente salvo que usted mismo los suprima. | Hotjar Documentation — Data Safety, Privacy & Security; How do Recordings Work, consultado el 2026-10-07 |
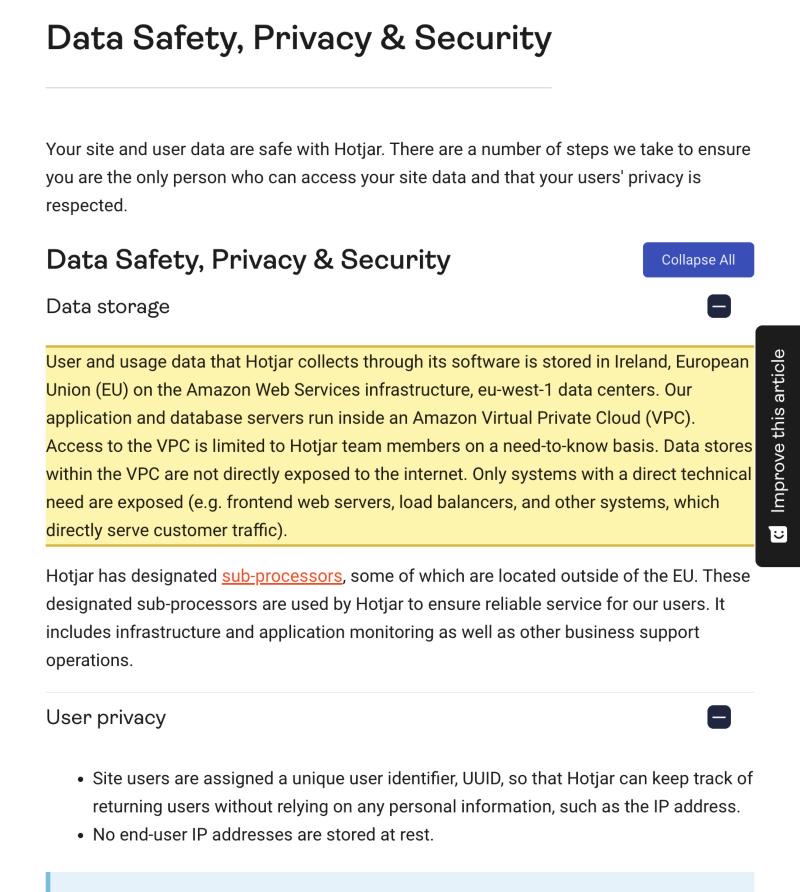
| Esas grabaciones se almacenan en el extranjero, en la UE. Hotjar afirma que “user and usage data that Hotjar collects through its software is stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers,” y que tiene “designated sub-processors, some of which are located outside of the EU.” Se describe como “a company based in the European Union” y hoy forma parte del grupo Contentsquare. [Inferencia: Hotjar solo nombra Irlanda (eu-west-1) y subencargados fuera de la UE, y no publica ninguna región en China continental — así que las grabaciones de un visitante del continente se guardan fuera de China.] | Hotjar Documentation — Data Safety, Privacy & Security, consultado el 2026-10-07 |
| Sacar esos datos de China es una transferencia transfronteriza conforme a la PIPL. Las grabaciones de sesión y los datos de comportamiento capturados de visitantes del continente son información personal, y exportarlos a los servidores de Hotjar alojados en la UE es una transferencia transfronteriza regulada por la PIPL: el responsable del tratamiento de la información personal — usted, cliente de Hotjar, no Hotjar — debe notificar, obtener consentimiento separado y cumplir un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). Cuando una grabación captura información personal sensible, la PIPL añade además deberes de consentimiento y de necesidad. | PIPL capítulo III, artículos 38–43 |
| La exposición crece con el volumen y el papel. Desde las reglas transfronterizas de la CAC de marzo de 2024, un no-CIIO que transfiere datos personales no sensibles de menos de 100 000 personas en un año natural queda exento de la evaluación de seguridad, del contrato estándar y de la certificación. Pero, para un CIIO o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse dentro del continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — y, como Hotjar no opera ninguna región en el continente, la única forma de mantener esos datos en suelo chino es capturarlos y almacenarlos en infraestructura dentro del continente. | CAC — Disposiciones para Promover y Regular los Flujos Transfronterizos de Datos, marzo de 2024; PIPL artículo 40; CSL artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para una audiencia de China continental, la pregunta decisiva sobre Hotjar no es lo rápido que se dibujan sus mapas de calor — es de quién es el comportamiento que tiene que salir del país para que existan. Hotjar es una herramienta de grabación de sesiones y mapas de calor, y funciona grabando a sus visitantes: reconstruye lo que hicieron en cada página y luego almacena esa sesión y se la reproduce a usted desde sus propios servidores. Apúntela a sus visitantes del continente y estará exportando sus grabaciones de sesión y sus datos de comportamiento a través de la frontera — algo que la ley de privacidad china regula directamente. Que el script de grabación de Hotjar llegue a un navegador concreto un día concreto es un detalle de entrega; dónde se almacenan las grabaciones, y qué capturan, es la exposición.
Hotjar en China de un vistazo
| Qué lo decide | En los propios términos de Hotjar |
|---|---|
| Qué graba | Hotjar “continuously records ... live user actions, such as mouse movements, clicks, scrolls, and keystrokes,” capturadas a partir del DOM de la página y reconstruidas en una grabación que “not a screen-recording but a reconstruction of events” (no es una grabación de pantalla, sino una reconstrucción de eventos). Eso son datos personales de comportamiento. |
| Qué oculta | “Hotjar automatically suppresses keystroke data on all input fields,” en el lado del cliente, de modo que el texto tecleado “never reaches our servers,” y “no end-user IP addresses are stored at rest” — pero eliminar cualquier dato personal restante es “the responsibility of Hotjar customers” (responsabilidad de los clientes de Hotjar). |
| Dónde se almacena | “Stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers,” con “sub-processors, some of which are located outside of the EU.” No se nombra ninguna región en China continental. |
| Quién lo guarda | Las grabaciones se transmiten por un WebSocket “to Hotjar's servers”; Hotjar es “a company based in the European Union,” hoy parte del grupo Contentsquare. Los datos aterrizan fuera del continente. |
| La regla de residencia | Exportar los datos de sesión y de comportamiento de usuarios chinos es una transferencia transfronteriza conforme a la PIPL (notificación, consentimiento separado, un mecanismo de transferencia); los operadores de infraestructuras de información críticas y los tratantes de grandes volúmenes deben almacenarlos en el continente — algo que un Hotjar alojado en la UE no puede hacer. |
Una grabación de sesión son datos personales de comportamiento
Hotjar no espera a que usted recoja nada adicional — la grabación es la recogida de datos. Según la propia guía técnica de Hotjar, una grabación empieza cuando Hotjar “captures the initial HTML content and DOM tree” de la página y, después, “as the user interacts with the webpage, the DOM captures various user actions, including clicks, mouse movements, scroll behavior, and keystrokes.” El resultado, precisa Hotjar, “not a screen-recording but a reconstruction of events” — Hotjar “continuously records these live user actions … This data is then stored and processed by Hotjar’s servers.” Una reconstrucción de lo que una persona hizo en su sitio, sesión tras sesión, es información personal de comportamiento según la ley china. Así que, en el instante en que Hotjar se ejecuta para un visitante del continente, usted está tratando los datos personales de ese visitante — y los trata enviándolos a Hotjar.
Hotjar oculta las pulsaciones de teclado — pero le deja a usted el resto
Hotjar es más prudente que algunos de sus pares con el texto tecleado: su página de seguridad de datos afirma que “when collecting data with Recordings, Hotjar automatically suppresses keystroke data on all input fields,” y que esto ocurre “client-side, the user’s browser, which means it never reaches our servers.” También asigna a cada visitante un “unique user identifier, UUID” en lugar de almacenar su dirección, y señala que “no end-user IP addresses are stored at rest.” Eso reduce de verdad la cantidad de datos sensibles que lleva una grabación, y merece decirse con claridad. Pero Hotjar traza la línea en su guía de grabaciones: “while Hotjar automatically suppresses some personally identifiable information before it is sent to our servers, it’s the responsibility of Hotjar customers to ensure that any collected data is suppressed to eliminate any personally identifiable information.” Dicho de otro modo, la supresión de los campos tecleados es automática; eliminar los datos personales que simplemente aparecen en la página — un nombre, el detalle de un pedido, un número de cuenta mostrado en una sección por la que el visitante se desplazó — queda en sus manos. Por tanto, una grabación puede seguir llevando información personal, y a veces sensible, y la PIPL asocia deberes reforzados a la información personal sensible allí donde aparece.
Las grabaciones residen en la UE, en AWS — fuera del continente
Preguntada directamente por dónde guarda estos datos, Hotjar responde en su documentación de seguridad de datos: los datos de usuarios y de uso “is stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers,” dentro de una “Amazon Virtual Private Cloud,” con “designated sub-processors, some of which are located outside of the EU.” Hotjar se describe como “a company based in the European Union” y hoy forma parte del grupo Contentsquare; en ningún lugar nombra una región dentro de China continental. Así que los datos de sesión de sus visitantes chinos residen en la nube de Hotjar, fuera del continente. Conforme a la Ley de Protección de Información Personal de China, eso es una transferencia transfronteriza, y el responsable del tratamiento — usted, no Hotjar — debe notificar, obtener consentimiento separado y cumplir un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación, conforme a los artículos 38–43. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — un deber de residencia que un Hotjar alojado en la UE no puede cumplir, y que ningún ajuste dentro de Hotjar cambia.
Que el script cargue no es lo que lo decide
Hotjar funciona insertando un script que abre, en sus propias palabras, “a WebSocket connection … between the user’s browser and Hotjar’s servers,” a través de la cual los “captured data is then transmitted … to Hotjar’s servers.” Que esa conexión se establezca limpiamente desde una línea concreta del continente es una cuestión de entrega, y no la que decide si usted puede usar Hotjar. Incluso en las sesiones en que el script carga a la perfección, carga para enviar el comportamiento de sus visitantes al extranjero; una ruta más rápida o más estable solo exportaría esas grabaciones con más eficiencia, no haría legal la transferencia. La mitad que resuelve si Hotjar es utilizable para China es la jurídica — qué capturan las grabaciones, dónde se almacenan y bajo qué ley —, no la de la red.
Esto es un mapa de riesgo, no un veredicto: si usted debe consentimiento separado, un mecanismo de transferencia, almacenamiento dentro del país o las tres cosas depende de qué capturan sus grabaciones, de cuántos datos personales guarda y de quiénes son sus usuarios — conviene concretarlo con asesoría legal antes de apoyarse en ello.
Dónde encaja 21YunBox — una capa conforme, no una migración
Usted sigue utilizando Hotjar exactamente como ahora. Lo que añadimos es la pieza que Hotjar deja en sus manos: una entrega dentro del país, con registro ICP, situada por delante de su origen existente dentro de China continental — sin reconstruir, sin un segundo código base y sin dejar su analítica actual. Nuestro equipo de China rastrea hacia dónde viajan hoy las grabaciones de sus visitantes, sopesa sus deberes transfronterizos y de residencia de datos según la PIPL frente a su entidad y sus volúmenes de datos, y construye la base legal, dentro del continente, que necesita una presencia conforme en China — mientras Hotjar y el resto de su stack siguen funcionando donde ya están.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Almacena Hotjar en China las grabaciones de sesión de los usuarios chinos?
No. Según la propia documentación de seguridad de datos de Hotjar, los datos que recoge se almacenan “in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers,” con “sub-processors, some of which are located outside of the EU,” y Hotjar no publica ninguna región en China continental. Por tanto, las grabaciones de sesión que Hotjar realiza de sus visitantes del continente se guardan en el extranjero, en la UE.
Hotjar suprime las pulsaciones de teclado y no almacena direcciones IP — ¿no lo hace eso seguro para China?
Ayuda, pero no lo resuelve. Hotjar sí suprime en el lado del cliente las pulsaciones en campos de entrada y dice que no se almacenan en reposo direcciones IP de usuarios finales. Pero la grabación en sí — los clics, los movimientos del ratón, los desplazamientos y el contenido en pantalla que vio un visitante — sigue siendo información personal de comportamiento, y Hotjar afirma que eliminar los datos personales restantes de una grabación es “the responsibility of Hotjar customers.” Enviar esa grabación a los servidores de Hotjar en la UE sigue siendo una transferencia transfronteriza conforme a la PIPL. Trátelo como un riesgo que evaluar con asesoría legal, no como una autorización.
¿Puede 21YunBox ayudar a que nuestra configuración de Hotjar sea conforme en China?
Sí. Nuestro equipo de China puede evaluar su exposición transfronteriza y de residencia de datos según lo que capturan sus grabaciones, sus volúmenes de datos y su papel, y poner en marcha la entrega conforme dentro del país, con registro ICP — y, donde la ley exija que los datos de comportamiento de sus usuarios chinos permanezcan en el continente, la captura y el almacenamiento dentro del país — alrededor del stack que ya utiliza. Póngase en contacto para revisar su caso concreto.































