Hotjar fonctionne-t-il en Chine ? Rejeu de session, données sensibles et résidence PIPL
Hotjar enregistre vos visiteurs — leurs clics, mouvements de souris, défilements et les pages qu'ils voient — et stocke ces rejeux de session sur Amazon Web Services en Irlande (UE), sans région de Chine continentale. Pour la Chine continentale, c'est un transfert transfrontalier PIPL de données personnelles comportementales, et une question de résidence des données à laquelle Hotjar ne peut pas répondre. Un regard priorité à la conformité.
Hotjar fonctionne-t-il en Chine ?
Savoir si vous pouvez utiliser Hotjar pour la Chine continentale est d'abord une question de données transfrontalières et de résidence, non de vitesse. Hotjar est un outil d'enregistrement de session et de heatmap que vous intégrez sous forme de script, et il fonctionne en enregistrant vos visiteurs — de sorte que dès l'instant où il tourne pour un utilisateur continental, vous traitez les données comportementales de cette personne.
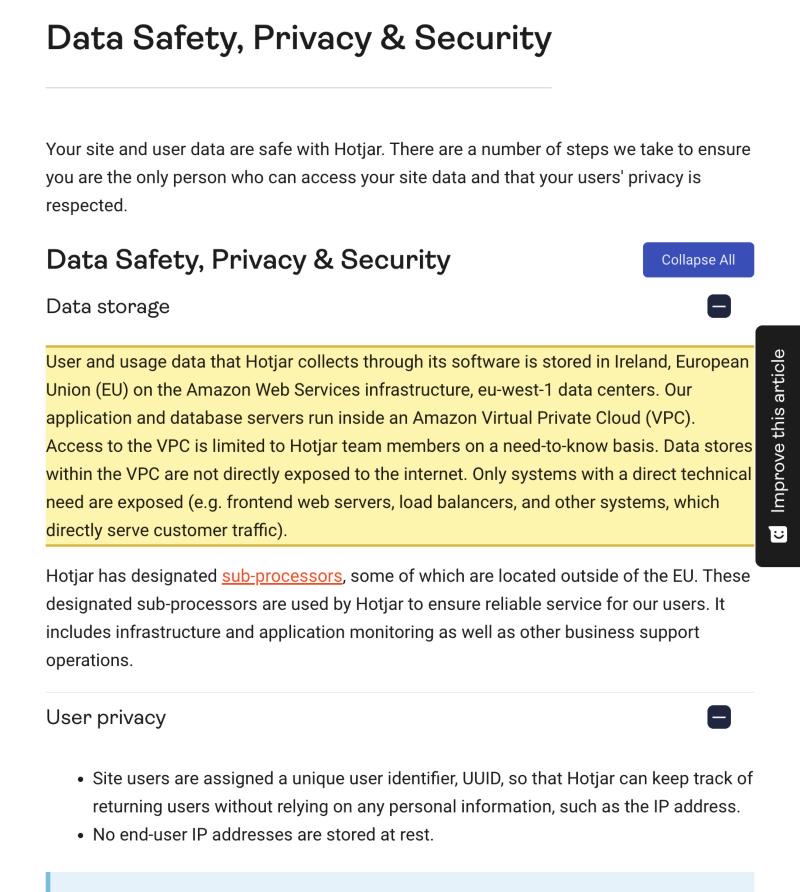
Dans la propre documentation de Hotjar, un enregistrement "continuously records ... live user actions, such as mouse movements, clicks, scrolls, and keystrokes," et "this data is then stored and processed by Hotjar's servers." Hotjar masque bien les frappes saisies dans les champs de saisie avant qu'elles ne quittent le navigateur, mais il indique aussi qu'éliminer les données personnelles restantes dans un enregistrement est "the responsibility of Hotjar customers." Et il stocke ces données "in Ireland, European Union (EU) on the Amazon Web Services infrastructure," avec des "sub-processors, some of which are located outside of the EU" et aucune région de Chine continentale. Ainsi, les rejeux de session de vos visiteurs chinois sont détenus à l'étranger — un transfert transfrontalier d'informations personnelles que la PIPL régit, nécessitant une information, un consentement distinct, un mécanisme de transfert, et — pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume — un stockage sur le territoire. Le tableau ci-dessous est la propre formulation de Hotjar et les règles qu'elle déclenche.
Ceci est une image de risque, non un verdict — vos obligations dépendent de ce que vos enregistrements capturent, de vos volumes de données et de votre rôle. Notre équipe Chine peut cartographier avec vous votre exposition Hotjar →
Aperçu de conformité
- ! Intègre un script qui enregistre vos visiteurs continentaux — clics, mouvements de souris, défilements et frappes, reconstruits depuis le DOM de la page en un rejeu de session
- ✓ Masque bien les frappes saisies dans les champs de saisie côté client par défaut, de sorte que le texte tapé est remplacé avant d'atteindre les serveurs de Hotjar
- ! Mais Hotjar indique qu'éliminer les données personnelles restantes dans un enregistrement est « the responsibility of Hotjar customers » — les informations personnelles à l'écran peuvent encore être capturées
- ✕ Stocke les enregistrements en Irlande (UE) sur AWS, avec des sous-traitants hors de l'UE et aucune région de Chine continentale — y envoyer les sessions chinoises est un transfert transfrontalier PIPL
- ✓ Une voie de capture et de stockage conforme sur le territoire existe — sans reconstruction, sans migration
Ce que la documentation officielle de Hotjar dit de la Chine
| Fait | Source primaire |
|---|---|
| Dans les propres mots de Hotjar, un enregistrement reconstruit ce que chaque visiteur a fait. Son guide technique indique que Hotjar "captures the initial HTML content and DOM tree" de la page et ensuite, "as the user interacts with the webpage, the DOM captures various user actions, including clicks, mouse movements, scroll behavior, and keystrokes." Le résultat est "not a screen-recording but a reconstruction of events" dans lequel Hotjar "continuously records these live user actions ... This data is then stored and processed by Hotjar's servers." Une reconstruction de ce qu'une personne a fait sur votre site, session après session, est une information personnelle comportementale au titre du droit chinois. | Hotjar Documentation — How do Recordings Work: Advanced Explanation, consulté le 2026-10-07 |
| Hotjar masque les frappes tapées par défaut — mais vous met le reste des données personnelles sur le dos. Sa page Data Safety indique que "when collecting data with Recordings, Hotjar automatically suppresses keystroke data on all input fields," côté client, de sorte qu'elles "never reaches our servers," et que "no end-user IP addresses are stored at rest." Son guide des enregistrements est ensuite explicite : "while Hotjar automatically suppresses some personally identifiable information before it is sent to our servers, it's the responsibility of Hotjar customers to ensure that any collected data is suppressed to eliminate any personally identifiable information." Ainsi, les données personnelles qui sont sur la page — non tapées dans un champ masqué — peuvent encore être capturées à moins que vous ne les masquiez vous-même. | Hotjar Documentation — Data Safety, Privacy & Security ; How do Recordings Work, consulté le 2026-10-07 |
| Ces enregistrements sont stockés à l'étranger, dans l'UE. Hotjar indique que "user and usage data that Hotjar collects through its software is stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers," et qu'il a des "designated sub-processors, some of which are located outside of the EU." Il se décrit comme "a company based in the European Union" et fait désormais partie du groupe Contentsquare. [Déduction : Hotjar ne nomme que l'Irlande (eu-west-1) et des sous-traitants hors de l'UE, et ne publie aucune région de Chine continentale — de sorte que les enregistrements d'un visiteur continental sont détenus hors de Chine.] | Hotjar Documentation — Data Safety, Privacy & Security, consulté le 2026-10-07 |
| Envoyer ces données hors de Chine est un transfert transfrontalier au titre de la PIPL. Les enregistrements de session et les données comportementales capturés auprès de visiteurs continentaux sont des informations personnelles, et les exporter vers les serveurs hébergés dans l'UE de Hotjar est un transfert transfrontalier régi par la PIPL : le responsable des informations personnelles — vous, le client de Hotjar, non Hotjar — doit donner une information, obtenir un consentement distinct, et satisfaire un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). Là où un enregistrement capture des informations personnelles sensibles, la PIPL ajoute des obligations de consentement et de nécessité par-dessus. | PIPL chapitre III, articles 38 à 43 |
| L'exposition croît avec le volume et le rôle. Depuis les règles transfrontalières de la CAC de mars 2024, un non-opérateur d'infrastructure d'information critique transférant les informations personnelles non sensibles de moins de 100 000 individus sur une année civile est exempté de l'évaluation de sécurité, du contrat type et de la certification. Mais pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées à l'intérieur du continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité) — et parce que Hotjar n'exploite aucune région continentale, la seule manière de garder ces données sur le sol chinois est de les capturer et stocker sur une infrastructure à l'intérieur du continent. | CAC — Dispositions sur la promotion et la régulation des flux transfrontaliers de données, mars 2024 ; PIPL article 40 ; CSL article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public de Chine continentale, la question qui décide au sujet de Hotjar n’est pas à quelle vitesse ses heatmaps s’affichent — c’est le comportement de qui doit quitter le pays pour qu’elles existent. Hotjar est un outil d’enregistrement de session et de heatmap, et sa façon de fonctionner est d’enregistrer vos visiteurs : il reconstruit ce qu’ils ont fait sur chaque page, puis stocke et vous rejoue cette session depuis ses propres serveurs. Pointez-le vers vos visiteurs continentaux et vous exportez leurs rejeux de session et données comportementales à travers la frontière — quelque chose que le droit chinois sur la vie privée régit directement. Que le script d’enregistrement de Hotjar atteigne par hasard un navigateur donné un jour donné est un détail de diffusion ; l’endroit où les enregistrements sont stockés, et ce qu’ils capturent, est l’exposition.
Hotjar en Chine en un coup d’œil
| Ce qui le détermine | Dans les propres termes de Hotjar |
|---|---|
| Ce qu'il enregistre | Hotjar “continuously records ... live user actions, such as mouse movements, clicks, scrolls, and keystrokes,” capturées depuis le DOM de la page et reconstruites en un rejeu qui est “not a screen-recording but a reconstruction of events.” C'est une donnée personnelle comportementale. |
| Ce qu'il masque | “Hotjar automatically suppresses keystroke data on all input fields,” côté client, de sorte que le texte tapé “never reaches our servers,” et “no end-user IP addresses are stored at rest” — mais éliminer toute donnée personnelle restante est “the responsibility of Hotjar customers.” |
| Où il est stocké | “Stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers,” avec des “sub-processors, some of which are located outside of the EU.” Aucune région de Chine continentale n'est nommée. |
| Qui le détient | Les enregistrements se diffusent sur un WebSocket “to Hotjar's servers” ; Hotjar est “a company based in the European Union,” désormais partie du groupe Contentsquare. Les données atterrissent hors du continent. |
| La règle de résidence | Exporter les données de session et comportementales des utilisateurs chinois est un transfert transfrontalier au titre de la PIPL (information, consentement distinct, un mécanisme de transfert) ; les opérateurs d'infrastructure d'information critique et les responsables à grand volume doivent les stocker sur le continent — ce qu'un Hotjar hébergé dans l'UE ne peut pas faire. |
Un rejeu de session est une donnée personnelle comportementale
Hotjar n’attend pas que vous recueilliez quoi que ce soit de plus — l’enregistrement est la collecte de données. Dans le propre guide technique de Hotjar, un enregistrement commence quand Hotjar “captures the initial HTML content and DOM tree” de la page, et ensuite, “as the user interacts with the webpage, the DOM captures various user actions, including clicks, mouse movements, scroll behavior, and keystrokes.” Le résultat, Hotjar prend soin de le dire, est “not a screen-recording but a reconstruction of events” — Hotjar “continuously records these live user actions … This data is then stored and processed by Hotjar’s servers.” Une reconstruction de ce qu’une personne a fait sur votre site, session après session, est une information personnelle comportementale au titre du droit chinois. Ainsi, dès l’instant où Hotjar tourne pour un visiteur continental, vous traitez les données personnelles de ce visiteur — et vous les traitez en les envoyant à Hotjar.
Hotjar masque les frappes — mais vous remet le reste
Hotjar est plus prudent que certains pairs au sujet du texte tapé : sa page Data Safety indique que “when collecting data with Recordings, Hotjar automatically suppresses keystroke data on all input fields,” et que cela se passe “client-side, the user’s browser, which means it never reaches our servers.” Il assigne aussi à chaque visiteur un “unique user identifier, UUID” au lieu de stocker son adresse, notant que “no end-user IP addresses are stored at rest.” Cela abaisse véritablement la quantité de données sensibles qu’un enregistrement porte, et il vaut la peine de le dire clairement. Mais Hotjar trace la ligne dans son guide des enregistrements : “while Hotjar automatically suppresses some personally identifiable information before it is sent to our servers, it’s the responsibility of Hotjar customers to ensure that any collected data is suppressed to eliminate any personally identifiable information.” Autrement dit, la suppression des champs tapés est automatique ; éliminer les données personnelles qui apparaissent simplement sur la page — un nom, un détail de commande, un numéro de compte affiché dans une mise en page que le visiteur a fait défiler — vous est laissé. Un enregistrement peut donc encore porter des informations personnelles, et parfois sensibles, et la PIPL attache des obligations renforcées aux informations personnelles sensibles partout où elles s’y trouvent.
Les enregistrements vivent dans l’UE, sur AWS — hors du continent
Interrogé clairement sur l’endroit où il garde ces données, Hotjar répond dans sa documentation Data Safety : les données d’utilisateur et d’usage “is stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers,” à l’intérieur d’un “Amazon Virtual Private Cloud,” avec des “designated sub-processors, some of which are located outside of the EU.” Hotjar se décrit comme “a company based in the European Union” et fait désormais partie du groupe Contentsquare ; nulle part il ne nomme une région à l’intérieur de la Chine continentale. Ainsi, les données de session de vos visiteurs chinois se trouvent sur le cloud de Hotjar hors du continent. Au titre de la loi chinoise sur la protection des informations personnelles, c’est un transfert transfrontalier, et le responsable — vous, non Hotjar — doit donner une information, obtenir un consentement distinct, et franchir un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification, au titre des articles 38 à 43. Pour un opérateur d’infrastructure d’information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (article 40 de la PIPL ; article 39 (anciennement l’article 37) de la loi sur la cybersécurité) — une obligation de résidence qu’un Hotjar hébergé dans l’UE ne peut pas satisfaire, et qu’aucun réglage à l’intérieur de Hotjar ne change.
Que le script se charge n’est pas ce qui le décide
Hotjar tourne en intégrant un script qui ouvre, dans ses propres termes, “a WebSocket connection … between the user’s browser and Hotjar’s servers,” sur lequel les “captured data is then transmitted … to Hotjar’s servers.” Que cette connexion se forme proprement depuis une ligne continentale donnée est une question de diffusion, et non celle qui décide si vous pouvez utiliser Hotjar. Même sur les sessions où le script se charge parfaitement, il se charge pour diffuser le comportement de vos visiteurs à l’étranger ; une voie plus rapide ou plus stable ne ferait qu’exporter ces enregistrements plus efficacement, non rendre le transfert légal. La moitié qui règle si Hotjar est utilisable pour la Chine est la moitié juridique — ce que les enregistrements capturent, où ils sont stockés, et sous quel droit — non la moitié réseau.
Ceci est une carte des risques, non un verdict : savoir si vous devez un consentement distinct, un mécanisme de transfert, un stockage sur le territoire, ou les trois dépend de ce que vos enregistrements capturent, de la quantité de données personnelles que vous détenez, et de qui sont vos utilisateurs — à régler avec un conseil avant de vous y fier.
Où 21YunBox s’inscrit — un overlay conforme, non une migration
Vous continuez d’exploiter Hotjar exactement comme vous le faites maintenant. Ce que nous ajoutons, c’est la pièce que Hotjar vous laisse : une diffusion déclarée ICP, sur le territoire, placée devant votre origine existante à l’intérieur de la Chine continentale — sans reconstruction, sans seconde base de code, et sans déménagement hors de votre analytique actuelle. Notre équipe Chine retrace où voyagent les enregistrements de vos visiteurs aujourd’hui, pèse vos obligations PIPL transfrontalières et de résidence des données au regard de votre entité et de vos volumes de données, et construit la fondation légale, sur le continent, dont une présence conforme en Chine a besoin — tandis que Hotjar et le reste de votre stack continuent de tourner là où ils sont déjà.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Hotjar stocke-t-il les enregistrements de session des utilisateurs chinois en Chine ?
Non. Selon la propre documentation Data Safety de Hotjar, les données qu'il collecte sont "stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers," avec des "sub-processors, some of which are located outside of the EU," et Hotjar ne publie aucune région de Chine continentale. Les rejeux de session que Hotjar enregistre auprès de vos visiteurs continentaux sont donc détenus à l'étranger, dans l'UE.
Hotjar masque les frappes et ne stocke pas les adresses IP — cela ne le rend-il pas sûr pour la Chine ?
Cela aide, mais cela ne règle pas la question. Hotjar masque bien les frappes sur les champs de saisie côté client et indique qu'aucune adresse IP d'utilisateur final n'est stockée au repos. Mais l'enregistrement lui-même — les clics, mouvements de souris, défilements et le contenu à l'écran qu'un visiteur a vu — est tout de même une information personnelle comportementale, et Hotjar indique qu'éliminer les données personnelles restantes dans un enregistrement est "the responsibility of Hotjar customers." Envoyer cet enregistrement aux serveurs UE de Hotjar est tout de même un transfert transfrontalier au titre de la PIPL. Traitez-le comme un risque à évaluer avec un conseil, non comme un feu vert.
21YunBox peut-il aider à rendre notre configuration Hotjar conforme en Chine ?
Oui. Notre équipe Chine peut évaluer votre exposition transfrontalière et de résidence des données pour ce que vos enregistrements capturent, vos volumes de données et votre rôle, et mettre en place la diffusion conforme, déclarée ICP, sur le territoire — et, là où le droit exige que les données comportementales de vos utilisateurs chinois restent sur le continent, une capture et un stockage sur le territoire — autour du stack que vous exploitez déjà. Contactez-nous pour traiter votre cas précis.































