Hotjar는 중국에서 작동하나요? 세션 리플레이, 민감 데이터와 PIPL 레지던시
Hotjar는 귀사 방문자 — 그들의 클릭, 마우스 이동, 스크롤, 보는 페이지 — 를 녹화하고, 그 세션 리플레이를 아일랜드(EU)의 Amazon Web Services에 중국 본토 리전 없이 저장합니다. 중국 본토에 그것은 행동 개인 데이터의 PIPL 국경 간 이전이자, Hotjar가 답할 수 없는 데이터 레지던시 질문입니다. 컴플라이언스 관점의 분석.
Hotjar는 중국에서 작동하나요?
중국 본토에 Hotjar를 쓸 수 있는지는 속도가 아니라 먼저 국경 간 데이터·레지던시 질문입니다. Hotjar는 스크립트로 임베드하는 세션 녹화·히트맵 도구이고, 귀사 방문자를 녹화해 작동합니다 — 그래서 그것이 본토 이용자에게 도는 순간, 귀사는 그 사람의 행동 데이터를 다루는 것입니다.
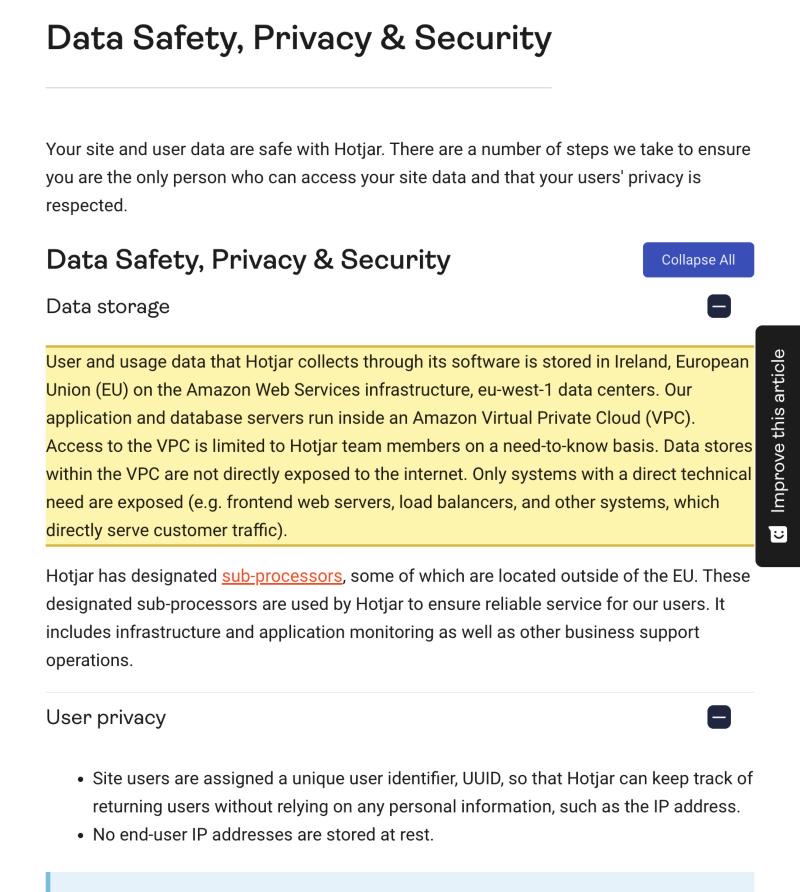
Hotjar 자신의 문서에서 녹화는 "continuously records ... live user actions, such as mouse movements, clicks, scrolls, and keystrokes,"이고 "this data is then stored and processed by Hotjar's servers."입니다. Hotjar는 입력 필드에 입력된 키 입력을 브라우저를 떠나기 전에 억제하지만, 녹화에 남은 개인 데이터를 제거하는 것은 "the responsibility of Hotjar customers."라고도 밝힙니다. 그리고 그것은 그 데이터를 "in Ireland, European Union (EU) on the Amazon Web Services infrastructure,"에, "sub-processors, some of which are located outside of the EU"와 함께, 중국 본토 리전 없이 저장합니다. 그래서 귀사 중국 방문자의 세션 리플레이가 해외에 쥐어집니다 — PIPL이 규율하는 개인정보의 국경 간 이전으로, 고지, 별도 동의, 이전 메커니즘, 그리고 — 핵심정보인프라 운영자나 대량 취급자에는 — 국내 저장이 필요합니다. 아래 표는 Hotjar 자신의 표현과 그것이 발동시키는 규칙입니다.
이는 리스크 그림이지 판정이 아닙니다 — 귀사의 의무는 녹화가 무엇을 포착하는지, 데이터 물량, 역할에 달려 있습니다. 저희 중국 팀이 귀사의 Hotjar 노출을 함께 진단해 드립니다 →
컴플라이언스 스냅샷
- ! 귀사 본토 방문자를 녹화하는 스크립트를 임베드함 — 클릭, 마우스 이동, 스크롤, 키 입력을 페이지의 DOM에서 세션 리플레이로 재구성
- ✓ 입력 필드에 입력된 키 입력은 기본으로 클라이언트 측에서 억제하므로, 입력된 텍스트는 Hotjar 서버에 닿기 전에 대체됨
- ! 그러나 Hotjar는 녹화에 남은 개인 데이터를 제거하는 것이 "the responsibility of Hotjar customers"라 말함 — 화면상 PII는 여전히 포착될 수 있음
- ✕ 녹화를 아일랜드(EU)의 AWS에, EU 밖 처리 수탁자와 함께, 중국 본토 리전 없이 저장 — 중국 세션을 거기로 보내는 것은 PIPL 국경 간 이전
- ✓ 규정에 맞는 국내 포착·저장 경로가 있음 — 재구축도 마이그레이션도 없이
Hotjar 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
| Hotjar 자신의 표현으로, 녹화는 각 방문자가 무엇을 했는지 재구성합니다. 그 기술 가이드는 Hotjar가 페이지의 "captures the initial HTML content and DOM tree"하고 그다음 "as the user interacts with the webpage, the DOM captures various user actions, including clicks, mouse movements, scroll behavior, and keystrokes."라 말합니다. 그 결과는 Hotjar가 "continuously records these live user actions ... This data is then stored and processed by Hotjar's servers."하는 "not a screen-recording but a reconstruction of events"입니다. 사람이 귀사 사이트에서 무엇을 했는지의 재구성은, 세션마다, 중국 법상 행동 개인정보입니다. | Hotjar Documentation — How do Recordings Work: Advanced Explanation, 2026-10-07 열람 |
| Hotjar는 입력된 키 입력을 기본으로 숨깁니다 — 그러나 나머지 개인 데이터는 귀사에게 맡깁니다. 그 Data Safety 페이지는 "when collecting data with Recordings, Hotjar automatically suppresses keystroke data on all input fields,", 클라이언트 측에서, 그래서 그것이 "never reaches our servers,"이고 "no end-user IP addresses are stored at rest,"라 밝힙니다. 그 녹화 가이드는 그다음 명시적입니다: "while Hotjar automatically suppresses some personally identifiable information before it is sent to our servers, it's the responsibility of Hotjar customers to ensure that any collected data is suppressed to eliminate any personally identifiable information." 그래서 페이지에 있는 개인 데이터 — 억제된 필드에 입력되지 않은 — 는 귀사가 직접 억제하지 않으면 여전히 포착될 수 있습니다. | Hotjar Documentation — Data Safety, Privacy & Security; How do Recordings Work, 2026-10-07 열람 |
| 그 녹화는 해외, EU에 저장됩니다. Hotjar는 "user and usage data that Hotjar collects through its software is stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers,"이고 "designated sub-processors, some of which are located outside of the EU,"를 가진다고 밝힙니다. 그것은 자신을 "a company based in the European Union,"이라 설명하고 이제 Contentsquare 그룹의 일부입니다. [추론: Hotjar는 아일랜드(eu-west-1)와 EU 밖 처리 수탁자만 거명하고 중국 본토 리전을 공표하지 않으므로 — 본토 방문자의 녹화는 중국 밖에 쥐어집니다.] | Hotjar Documentation — Data Safety, Privacy & Security, 2026-10-07 열람 |
| 그 데이터를 중국 밖으로 보내는 것은 PIPL상 국경 간 이전입니다. 본토 방문자에게서 포착한 세션 녹화와 행동 데이터는 개인정보이고, 그것을 Hotjar의 EU 호스팅 서버로 수출하는 것은 PIPL이 규율하는 국경 간 이전입니다: 개인정보 처리자 — Hotjar 고객인 귀사, Hotjar가 아니라 — 는 고지하고, 별도 동의를 받고, 이전 메커니즘 하나(CAC 안전성 평가, CAC 표준계약, 또는 인증)를 충족해야 합니다. 녹화가 민감 개인정보를 포착하는 곳에서, PIPL은 그 위에 더 많은 동의·필요성 의무를 더합니다. | PIPL 제3장, 제38~43조 |
| 노출은 물량과 역할에 따라 커집니다. CAC의 2024년 3월 국경 간 규칙 이래, 비(非)핵심정보인프라 운영자가 1역년에 10만 명 미만의 비민감 개인정보를 이전하는 경우 안전성 평가, 표준계약, 인증이 면제됩니다. 그러나 핵심정보인프라 운영자나 대량 취급자에는 중국에서 수집한 개인정보가 본토 안에 저장되어야 하고(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — Hotjar가 본토 리전을 돌리지 않으므로, 그 데이터를 중국 땅에 두는 유일한 방법은 그것을 본토 안 인프라에서 포착·저장하는 것입니다. | CAC — 국경 간 데이터 흐름 촉진·규범화 규정, 2024년 3월; PIPL 제40조; CSL 제39조(구 제37조) |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 7일에 출처를 확인했습니다.
중국 본토 청중에게 Hotjar에 대한 결정적 질문은 그 히트맵이 얼마나 빨리 렌더링되는지가 아니라 — 그것들이 존재하려면 누구의 행동이 나라를 떠나야 하는지입니다. Hotjar는 세션 녹화·히트맵 도구이고, 작동 방식은 귀사 방문자를 녹화하는 것입니다: 그들이 각 페이지에서 무엇을 했는지 재구성한 뒤, 그 세션을 자신의 서버에서 저장하고 귀사에게 되재생합니다. 그것을 귀사 본토 방문자에 가리키면 귀사는 그들의 세션 리플레이와 행동 데이터를 국경 너머로 수출하는 것입니다 — 중국의 개인정보법이 직접 규율하는 무언가. Hotjar의 녹화 스크립트가 주어진 날 주어진 브라우저에 우연히 닿는지는 전송 세부입니다; 녹화가 어디에 저장되고 무엇을 포착하는지가 노출입니다.
한눈에 보는 중국의 Hotjar
| 무엇이 결정하는가 | Hotjar 자신의 표현 |
|---|---|
| 무엇을 녹화하는가 | Hotjar는 페이지의 DOM에서 포착되어 “not a screen-recording but a reconstruction of events”로 재구성되는 “live user actions, such as mouse movements, clicks, scrolls, and keystrokes,”를 “continuously records”합니다. 그것은 행동 개인 데이터입니다. |
| 무엇을 숨기는가 | “Hotjar automatically suppresses keystroke data on all input fields,”, 클라이언트 측에서, 그래서 입력된 텍스트는 “never reaches our servers,”이고 “no end-user IP addresses are stored at rest,”입니다 — 그러나 남은 어떤 개인 데이터든 제거하는 것은 “the responsibility of Hotjar customers.”입니다. |
| 어디에 저장되는가 | “Stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers,”, “sub-processors, some of which are located outside of the EU,”와 함께. 중국 본토 리전은 거명되지 않습니다. |
| 누가 쥐는가 | 녹화는 WebSocket으로 “to Hotjar's servers” 스트리밍됩니다; Hotjar는 “a company based in the European Union,”이고 이제 Contentsquare 그룹의 일부입니다. 데이터는 본토 밖에 안착합니다. |
| 레지던시 규칙 | 중국 이용자의 세션·행동 데이터를 수출하는 것은 PIPL상 국경 간 이전(고지, 별도 동의, 이전 메커니즘); 핵심정보인프라 운영자와 대량 취급자는 그것을 본토에 저장해야 합니다 — EU 호스팅 Hotjar가 할 수 없는 것. |
세션 리플레이는 행동 개인 데이터다
Hotjar는 귀사가 추가로 무언가 모으기를 기다리지 않습니다 — 녹화가 곧 데이터 수집입니다. Hotjar 자신의 기술 가이드에서, 녹화는 Hotjar가 페이지의 *“captures the initial HTML content and DOM tree”*할 때 시작되고, 그다음 *“as the user interacts with the webpage, the DOM captures various user actions, including clicks, mouse movements, scroll behavior, and keystrokes.”*입니다. 그 결과는, Hotjar가 신중히 말하듯, “not a screen-recording but a reconstruction of events” — Hotjar는 *“continuously records these live user actions … This data is then stored and processed by Hotjar’s servers.”*입니다. 사람이 귀사 사이트에서 무엇을 했는지의 재구성은, 세션마다, 중국의 법상 행동 개인정보입니다. 그래서 Hotjar가 본토 방문자에게 도는 순간, 귀사는 그 방문자의 개인 데이터를 다루는 것이고 — 그것을 Hotjar로 보냄으로써 다룹니다.
Hotjar는 키 입력을 숨긴다 — 그러나 나머지는 귀사에게 건넨다
Hotjar는 입력된 텍스트에 대해 일부 동종보다 보수적입니다: 그 Data Safety 페이지는 *“when collecting data with Recordings, Hotjar automatically suppresses keystroke data on all input fields,“*이고 이것이 *“client-side, the user’s browser, which means it never reaches our servers.”*라 밝힙니다. 또한 각 방문자에게 그 주소를 저장하는 대신 *“unique user identifier, UUID”*를 할당하며 *“no end-user IP addresses are stored at rest,“*라 짚습니다. 그것은 녹화가 싣는 민감 데이터의 양을 진정으로 낮추고, 분명히 말할 만합니다. 그러나 Hotjar는 그 녹화 가이드에서 선을 긋습니다: “while Hotjar automatically suppresses some personally identifiable information before it is sent to our servers, it’s the responsibility of Hotjar customers to ensure that any collected data is suppressed to eliminate any personally identifiable information.” 다시 말해, 입력 필드의 억제는 자동입니다; 단지 페이지에 나타나는 개인 데이터 — 이름, 주문 상세, 방문자가 스크롤해 지나간 레이아웃에 렌더링된 계정 번호 — 를 제거하는 것은 귀사에게 맡겨집니다. 녹화는 따라서 여전히 개인, 때로는 민감 정보를 실을 수 있고, PIPL은 민감 개인정보에 어디서든 더 높은 의무를 붙입니다.
녹화는 EU, AWS에 산다 — 본토 밖
이 데이터를 어디에 두는지 단도직입적으로 묻자, Hotjar는 그 Data Safety 문서에서 답합니다: 이용자·사용 데이터는 “is stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers,”, “Amazon Virtual Private Cloud” 안에, *“designated sub-processors, some of which are located outside of the EU,“*와 함께. Hotjar는 자신을 *“a company based in the European Union”*이라 설명하고 이제 Contentsquare 그룹의 일부입니다; 어디에도 중국 본토 안 리전을 거명하지 않습니다. 그래서 귀사 중국 방문자의 세션 데이터가 본토 밖 Hotjar 클라우드에 앉습니다. 중국 개인정보 보호법상 그것은 국경 간 이전이고, 처리자 — Hotjar가 아니라 귀사 — 는 고지하고, 별도 동의를 받고, 이전 메커니즘 하나를 충족해야 합니다: CAC 안전성 평가, CAC 표준계약, 또는 인증, 제38~43조상. 핵심정보인프라 운영자나 대량 취급자에는 중국에서 수집한 개인정보가 본토에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — EU 호스팅 Hotjar가 충족할 수 없고, Hotjar 안의 어떤 설정도 바꾸지 않는 레지던시 의무.
스크립트가 로딩되는지가 그것을 결정하지 않는다
Hotjar는 자신의 표현으로 *“a WebSocket connection … between the user’s browser and Hotjar’s servers,“*를 여는 스크립트를 임베드해 돌고, 그 위로 *“captured data is then transmitted … to Hotjar’s servers.”*입니다. 그 연결이 주어진 본토 회선에서 깨끗이 형성되는지는 전송 질문이고, 귀사가 Hotjar를 쓸 수 있는지를 결정하는 것이 아닙니다. 스크립트가 완벽히 로딩되는 세션에서도, 그것은 귀사 방문자의 행동을 해외로 스트리밍하려고 로딩됩니다; 더 빠르거나 안정적인 경로는 그 녹화를 더 효율적으로 수출할 뿐, 이전을 합법적으로 만들지 않습니다. Hotjar가 중국에 쓸 수 있는지를 매듭짓는 절반은 법적인 것 — 녹화가 무엇을 포착하고, 어디에 저장되고, 누구의 법 아래인지 — 이지 네트워크가 아닙니다.
이는 리스크 지도이지 판정이 아닙니다: 귀사가 별도 동의, 이전 메커니즘, 국내 저장, 또는 셋 모두를 지는지는 귀사 녹화가 무엇을 포착하는지, 얼마나 많은 개인 데이터를 쥐는지, 그리고 이용자가 누구인지에 달려 있습니다 — 그것에 의존하기 전에 법률 자문과 매듭지을 만합니다.
21YunBox가 들어맞는 곳 — 마이그레이션이 아니라 컴플라이언스 오버레이
귀사는 Hotjar를 지금처럼 정확히 계속 돌립니다. 저희가 더하는 것은 Hotjar가 귀사에게 맡기는 조각입니다: 중국 본토 안의 귀사 기존 origin 앞단에 둔 ICP 비안 기반 국내 전송 — 재구축도, 두 번째 코드베이스도, 현재 분석에서 옮겨 가는 것도 없이. 저희 중국 팀이 귀사 방문자의 녹화가 오늘 어디로 이동하는지 추적하고, 귀사 법인·데이터 물량에 대한 PIPL 국경 간·데이터 레지던시 의무를 가늠하고, 합법적 중국 존재가 필요로 하는 합법적 본토 안 기반을 세우며 — 그동안 Hotjar와 귀사 스택의 나머지는 이미 있는 곳에서 계속 돕니다.
관련 읽을거리:
자주 묻는 질문
Hotjar는 중국 이용자의 세션 녹화를 중국에 저장하나요?
아니요. Hotjar 자신의 Data Safety 문서에 따라, 그것이 수집하는 데이터는 "stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers,"이고 "sub-processors, some of which are located outside of the EU,"와 함께이며, Hotjar는 중국 본토 리전을 공표하지 않습니다. Hotjar가 귀사 본토 방문자에게서 녹화하는 세션 리플레이는 따라서 해외, EU에 쥐어집니다.
Hotjar는 키 입력을 억제하고 IP 주소를 저장하지 않습니다 — 그게 중국에 안전하게 만들지 않나요?
도움이 되지만, 매듭짓지 않습니다. Hotjar는 입력 필드의 키 입력을 클라이언트 측에서 억제하고 최종 이용자 IP 주소가 저장되지 않는다고 말합니다. 그러나 녹화 자체 — 클릭, 마우스 이동, 스크롤, 방문자가 본 화면상 콘텐츠 — 는 여전히 행동 개인정보이고, Hotjar는 녹화에 남은 개인 데이터를 제거하는 것이 "the responsibility of Hotjar customers."라 밝힙니다. 그 녹화를 Hotjar의 EU 서버로 보내는 것은 여전히 PIPL상 국경 간 이전입니다. 클리어런스가 아니라 법률 자문과 평가할 리스크로 다루십시오.
21YunBox가 우리 Hotjar 설정을 중국에서 규정에 맞게 만들도록 도울 수 있나요?
예. 저희 중국 팀이 귀사 녹화가 무엇을 포착하는지, 데이터 물량, 역할에 대한 국경 간·데이터 레지던시 노출을 진단하고, 규정에 맞는 ICP 비안 기반 국내 전송을 — 그리고 법이 귀사 중국 이용자의 행동 데이터를 본토에 두도록 요구하는 곳에서는 국내 포착·저장을 — 이미 운영 중인 스택 주위에 세웁니다. 귀사의 구체적 사례를 함께 다루려면 문의하기.