Funktioniert Hotjar in China? Session Replay, sensible Daten & PIPL-Residency
Hotjar zeichnet Ihre Besucher auf — ihre Klicks, Mausbewegungen, Scrolls und die Seiten, die sie sehen — und speichert diese Session Replays auf Amazon Web Services in Irland (EU), ohne Festlandchina-Region. Für Festlandchina ist das ein PIPL-Grenztransfer von Verhaltens-PII und eine Data-Residency-Frage, die Hotjar nicht beantworten kann. Ein Blick zuerst auf die Compliance.
Funktioniert Hotjar in China?
Ob Sie Hotjar für Festlandchina nutzen können, ist zuerst eine Grenzdaten- und Residency-Frage, keine Geschwindigkeitsfrage. Hotjar ist ein Session-Recording- und Heatmap-Werkzeug, das Sie als Skript einbetten, und es funktioniert, indem es Ihre Besucher aufzeichnet — in dem Moment, in dem es für einen Festland-Nutzer läuft, handhaben Sie also die Verhaltensdaten dieser Person.
In Hotjars eigener Dokumentation „continuously records ... live user actions, such as mouse movements, clicks, scrolls, and keystrokes“, und „this data is then stored and processed by Hotjar's servers“. Hotjar unterdrückt zwar in Eingabefelder getippte Tastenanschläge, bevor sie den Browser verlassen, aber es gibt auch an, dass das Beseitigen der verbleibenden personenbezogenen Daten in einer Aufzeichnung „the responsibility of Hotjar customers“ ist. Und es speichert diese Daten „in Ireland, European Union (EU) on the Amazon Web Services infrastructure“, mit „sub-processors, some of which are located outside of the EU“ und keiner Festlandchina-Region. Die Session Replays Ihrer China-Besucher werden also offshore gehalten — ein grenzüberschreitender Transfer personenbezogener Information, den PIPL regelt, der Mitteilung, gesonderte Einwilligung, einen Transfermechanismus und — für einen CIIO oder Handler mit großem Volumen — inländische Speicherung braucht. Die Tabelle unten ist Hotjars eigener Wortlaut und die Regeln, die er auslöst.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen davon ab, was Ihre Aufzeichnungen erfassen, von Ihren Datenmengen und Ihrer Rolle. Unser China-Team kann Ihre Hotjar-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Bettet ein Skript ein, das Ihre Festland-Besucher aufzeichnet — Klicks, Mausbewegungen, Scrolls und Tastenanschläge, aus dem DOM der Seite in ein Session Replay rekonstruiert
- ✓ Unterdrückt zwar in Eingabefelder getippte Tastenanschläge clientseitig standardmäßig, sodass getippter Text ersetzt wird, bevor er Hotjars Server erreicht
- ! Aber Hotjar sagt, das Beseitigen der verbleibenden personenbezogenen Daten in einer Aufzeichnung sei „the responsibility of Hotjar customers“ — On-Screen-PII kann weiterhin erfasst werden
- ✕ Speichert Aufzeichnungen in Irland (EU) auf AWS, mit Unterauftragsverarbeitern außerhalb der EU und keiner Festlandchina-Region — China-Sessions dorthin zu senden ist ein PIPL-Grenztransfer
- ✓ Ein rechtskonformer inländischer Erfassungs- und Speicherpfad existiert — kein Neuaufbau, keine Migration
Was die offizielle Hotjar-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Hotjars eigenen Worten rekonstruiert eine Aufzeichnung, was jeder Besucher tat. Sein technischer Leitfaden sagt, Hotjar „captures the initial HTML content and DOM tree“ der Seite und dann „as the user interacts with the webpage, the DOM captures various user actions, including clicks, mouse movements, scroll behavior, and keystrokes“. Das Ergebnis ist „not a screen-recording but a reconstruction of events“, in dem Hotjar „continuously records these live user actions ... This data is then stored and processed by Hotjar's servers“. Eine Rekonstruktion dessen, was eine Person auf Ihrer Site tat, Session für Session, ist Verhaltens-PII nach chinesischem Recht. | Hotjar Documentation — How do Recordings Work: Advanced Explanation, abgerufen 2026-10-07 |
| Hotjar verbirgt getippte Tastenanschläge standardmäßig — legt aber den Rest der personenbezogenen Daten auf Sie. Seine Data-Safety-Seite gibt an, dass „when collecting data with Recordings, Hotjar automatically suppresses keystroke data on all input fields“, clientseitig, sodass es „never reaches our servers“, und dass „no end-user IP addresses are stored at rest“. Sein Recordings-Leitfaden ist dann ausdrücklich, dass „while Hotjar automatically suppresses some personally identifiable information before it is sent to our servers, it's the responsibility of Hotjar customers to ensure that any collected data is suppressed to eliminate any personally identifiable information“. Personenbezogene Daten, die auf der Seite sind — nicht in ein unterdrücktes Feld getippt —, können also weiterhin erfasst werden, es sei denn, Sie unterdrücken sie selbst. | Hotjar Documentation — Data Safety, Privacy & Security; How do Recordings Work, abgerufen 2026-10-07 |
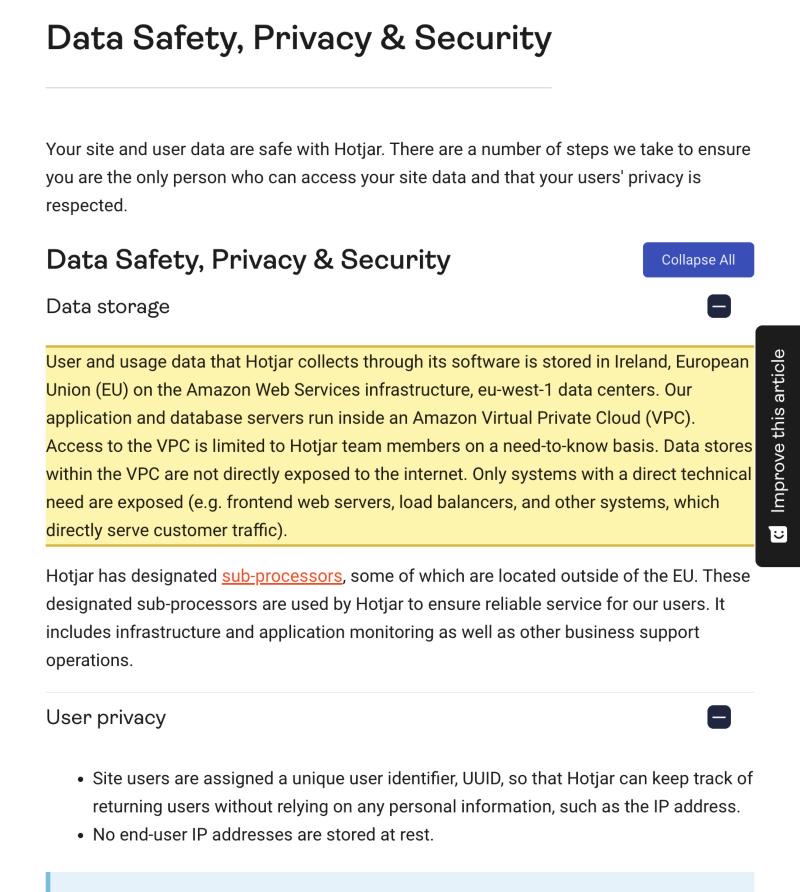
| Diese Aufzeichnungen werden offshore gespeichert, in der EU. Hotjar gibt an, dass „user and usage data that Hotjar collects through its software is stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers“, und dass es „designated sub-processors, some of which are located outside of the EU“ hat. Es beschreibt sich selbst als „a company based in the European Union“ und ist jetzt Teil der Contentsquare-Gruppe. [Schlussfolgerung: Hotjar nennt nur Irland (eu-west-1) und Unterauftragsverarbeiter außerhalb der EU und veröffentlicht keine Festlandchina-Region — die Aufzeichnungen eines Festland-Besuchers werden also außerhalb Chinas gehalten.] | Hotjar Documentation — Data Safety, Privacy & Security, abgerufen 2026-10-07 |
| Diese Daten aus China hinauszusenden ist ein grenzüberschreitender Transfer nach PIPL. Session-Aufzeichnungen und Verhaltensdaten, die von Festland-Besuchern erfasst werden, sind personenbezogene Information, und sie an Hotjars EU-gehostete Server auszuführen ist ein grenzüberschreitender Transfer, den PIPL regelt: Der Handler personenbezogener Information — Sie, Hotjars Kunde, nicht Hotjar — muss Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung). Wo eine Aufzeichnung sensible personenbezogene Information erfasst, fügt PIPL obendrauf weitere Einwilligungs- und Notwendigkeitspflichten hinzu. | PIPL Kapitel III, Artikel 38–43 |
| Die Exponierung skaliert mit Volumen und Rolle. Seit den Grenzdaten-Regeln der CAC von März 2024 ist ein Nicht-CIIO, der in einem Kalenderjahr die nicht sensible personenbezogene Information von weniger als 100.000 Personen überträgt, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit. Aber für einen CIIO oder Handler mit großem Volumen muss in China erhobene personenbezogene Information innerhalb des Festlands gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — und weil Hotjar keine Festland-Region betreibt, ist der einzige Weg, diese Daten auf chinesischem Boden zu halten, sie auf Infrastruktur innerhalb des Festlands zu erfassen und zu speichern. | CAC — Bestimmungen zur Förderung und Regulierung grenzüberschreitender Datenflüsse, März 2024; PIPL Artikel 40; CSL Artikel 39 (vormals Artikel 37) |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die entscheidende Frage zu Hotjar nicht, wie schnell seine Heatmaps rendern — es ist, wessen Verhalten das Land verlassen muss, damit sie existieren. Hotjar ist ein Session-Recording- und Heatmap-Werkzeug, und die Art, wie es funktioniert, ist, Ihre Besucher aufzuzeichnen: Es rekonstruiert, was sie auf jeder Seite taten, und speichert und spielt diese Session Ihnen dann von seinen eigenen Servern zurück. Richten Sie es auf Ihre Festland-Besucher, und Sie exportieren ihre Session Replays und Verhaltensdaten über die Grenze — etwas, das Chinas Datenschutzrecht direkt regelt. Ob Hotjars Aufzeichnungs-Skript an einem gegebenen Tag zufällig einen bestimmten Browser erreicht, ist ein Auslieferungsdetail; wo die Aufzeichnungen gespeichert werden und was sie erfassen, ist die Exponierung.
Hotjar in China auf einen Blick
| Worüber es entscheidet | In Hotjars eigenen Worten |
|---|---|
| Was es aufzeichnet | Hotjar „continuously records ... live user actions, such as mouse movements, clicks, scrolls, and keystrokes“, erfasst aus dem DOM der Seite und rekonstruiert in ein Replay, das „not a screen-recording but a reconstruction of events“ ist. Das sind Verhaltens-PII. |
| Was es verbirgt | „Hotjar automatically suppresses keystroke data on all input fields“, clientseitig, sodass getippter Text „never reaches our servers“, und „no end-user IP addresses are stored at rest“ — aber das Beseitigen etwaiger verbleibender personenbezogener Daten ist „the responsibility of Hotjar customers“. |
| Wo es gespeichert wird | „Stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers“, mit „sub-processors, some of which are located outside of the EU“. Keine Festlandchina-Region wird genannt. |
| Wer es hält | Aufzeichnungen streamen über einen WebSocket „to Hotjar's servers“; Hotjar ist „a company based in the European Union“, jetzt Teil der Contentsquare-Gruppe. Die Daten landen außerhalb des Festlands. |
| Die Residency-Regel | Die Session- und Verhaltensdaten von China-Nutzern zu exportieren ist ein grenzüberschreitender Transfer nach PIPL (Mitteilung, gesonderte Einwilligung, ein Transfermechanismus); CIIOs und Handler mit großem Volumen müssen sie im Festland speichern — was ein EU-gehostetes Hotjar nicht kann. |
Ein Session Replay ist Verhaltens-PII
Hotjar wartet nicht darauf, dass Sie etwas Zusätzliches sammeln — die Aufzeichnung ist die Datenerhebung. In Hotjars eigenem technischen Leitfaden beginnt eine Aufzeichnung, wenn Hotjar „captures the initial HTML content and DOM tree“ der Seite erfasst, und dann, „as the user interacts with the webpage, the DOM captures various user actions, including clicks, mouse movements, scroll behavior, and keystrokes“. Das Ergebnis, sagt Hotjar sorgfältig, ist „not a screen-recording but a reconstruction of events“ — Hotjar „continuously records these live user actions … This data is then stored and processed by Hotjar’s servers“. Eine Rekonstruktion dessen, was eine Person auf Ihrer Site tat, Session für Session, ist Verhaltens-PII nach chinesischem Recht. In dem Augenblick, in dem Hotjar für einen Festland-Besucher läuft, handhaben Sie also die personenbezogenen Daten dieses Besuchers — und handhaben sie, indem Sie sie an Hotjar verschiffen.
Hotjar verbirgt Tastenanschläge — überlässt Ihnen aber den Rest
Hotjar ist konservativer als manche Peers bei getipptem Text: Seine Data-Safety-Seite gibt an, dass „when collecting data with Recordings, Hotjar automatically suppresses keystroke data on all input fields“, und dass dies „client-side, the user’s browser, which means it never reaches our servers“ geschieht. Es weist jedem Besucher zudem eine „unique user identifier, UUID“ zu, statt seine Adresse zu speichern, und merkt an, dass „no end-user IP addresses are stored at rest“. Das senkt wirklich, wie viele sensible Daten eine Aufzeichnung trägt, und es ist wert, das klar zu sagen. Aber Hotjar zieht die Linie in seinem Recordings-Leitfaden: „while Hotjar automatically suppresses some personally identifiable information before it is sent to our servers, it’s the responsibility of Hotjar customers to ensure that any collected data is suppressed to eliminate any personally identifiable information“. Mit anderen Worten, die Unterdrückung getippter Felder ist automatisch; das Beseitigen der personenbezogenen Daten, die schlicht auf der Seite erscheinen — ein Name, ein Bestelldetail, eine in einem Layout gerenderte Kontonummer, an der der Besucher vorbeiscrollte —, ist Ihnen überlassen. Eine Aufzeichnung kann daher weiterhin personenbezogene, und manchmal sensible, Information tragen, und PIPL knüpft erhöhte Pflichten an sensible personenbezogene Information, wo immer sie es tut.
Die Aufzeichnungen leben in der EU, auf AWS — außerhalb des Festlands
Direkt gefragt, wo es diese Daten hält, antwortet Hotjar in seiner Data-Safety-Dokumentation: Nutzer- und Nutzungsdaten werden „stored in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers“, innerhalb einer „Amazon Virtual Private Cloud“, mit „designated sub-processors, some of which are located outside of the EU“. Hotjar beschreibt sich selbst als „a company based in the European Union“ und ist jetzt Teil der Contentsquare-Gruppe; nirgends nennt es eine Region innerhalb Festlandchinas. Die Session-Daten Ihrer China-Besucher sitzen also auf Hotjars Cloud außerhalb des Festlands. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das ein grenzüberschreitender Transfer, und der Handler — Sie, nicht Hotjar — muss Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus absolvieren: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung, nach Artikel 38–43. Für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit großem Volumen muss in China erhobene personenbezogene Information im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Residency-Pflicht, die ein EU-gehostetes Hotjar nicht erfüllen kann und die kein Setting in Hotjar ändert.
Ob das Skript lädt, ist nicht, was es entscheidet
Hotjar läuft, indem es ein Skript einbettet, das, in seinen eigenen Worten, „a WebSocket connection … between the user’s browser and Hotjar’s servers“ öffnet, über das die „captured data is then transmitted … to Hotjar’s servers“. Ob diese Verbindung von einer gegebenen Festland-Leitung sauber zustande kommt, ist eine Auslieferungsfrage und nicht die, die entscheidet, ob Sie Hotjar nutzen dürfen. Selbst in den Sessions, in denen das Skript perfekt lädt, lädt es, um das Verhalten Ihrer Besucher offshore zu streamen; ein schnellerer oder stetigerer Pfad würde diese Aufzeichnungen nur effizienter exportieren, nicht den Transfer rechtmäßig machen. Die Hälfte, die entscheidet, ob Hotjar für China nutzbar ist, ist die rechtliche — was die Aufzeichnungen erfassen, wo sie gespeichert werden und unter wessen Recht —, nicht die Netzwerk-Hälfte.
Dies ist eine Risikokarte, kein Urteil: Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, inländische Speicherung oder alle drei schulden, hängt davon ab, was Ihre Aufzeichnungen erfassen, wie viele personenbezogene Daten Sie halten und wer Ihre Nutzer sind — es lohnt sich, das mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie betreiben Hotjar genau so weiter wie jetzt. Was wir hinzufügen, ist das Stück, das Hotjar Ihnen überlässt: ICP-beian-pflichtige, inländische Auslieferung, vor Ihren bestehenden Origin innerhalb Festlandchinas gesetzt — ohne Neuaufbau, ohne zweite Codebasis und ohne Wegzug von Ihrer aktuellen Analytics. Unser China-Team verfolgt, wohin die Aufzeichnungen Ihrer Besucher heute reisen, wägt Ihre PIPL-Grenztransfer- und Data-Residency-Pflichten gegen Ihre Rechtsperson und Ihre Datenmengen ab und baut das rechtmäßige, im-Festland-Fundament, das eine rechtskonforme China-Präsenz braucht — während Hotjar und der Rest Ihres Stacks dort weiterlaufen, wo sie bereits sind.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Speichert Hotjar die Session-Aufzeichnungen chinesischer Nutzer in China?
Nein. Laut Hotjars eigener Data-Safety-Dokumentation werden die Daten, die es sammelt, „in Ireland, European Union (EU) on the Amazon Web Services infrastructure, eu-west-1 data centers“ gespeichert, mit „sub-processors, some of which are located outside of the EU“, und Hotjar veröffentlicht keine Festlandchina-Region. Die Session Replays, die Hotjar von Ihren Festland-Besuchern aufzeichnet, werden daher offshore gehalten, in der EU.
Hotjar unterdrückt Tastenanschläge und speichert keine IP-Adressen — macht das es für China sicher?
Es hilft, aber es klärt es nicht. Hotjar unterdrückt zwar Tastenanschläge in Eingabefeldern clientseitig und sagt, keine Endnutzer-IP-Adressen würden at rest gespeichert. Aber die Aufzeichnung selbst — die Klicks, Mausbewegungen, Scrolls und der On-Screen-Inhalt, den ein Besucher sah — ist weiterhin Verhaltens-PII, und Hotjar gibt an, dass das Beseitigen der verbleibenden personenbezogenen Daten in einer Aufzeichnung „the responsibility of Hotjar customers“ ist. Diese Aufzeichnung an Hotjars EU-Server zu senden ist weiterhin ein grenzüberschreitender Transfer nach PIPL. Behandeln Sie es als ein mit Rechtsbeistand einzuschätzendes Risiko, keine Freigabe.
Kann 21YunBox helfen, unser Hotjar-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann Ihre Grenztransfer- und Data-Residency-Exponierung für das, was Ihre Aufzeichnungen erfassen, Ihre Datenmengen und Ihre Rolle einschätzen und die rechtskonforme, ICP-beian-pflichtige inländische Auslieferung — und, wo das Gesetz verlangt, dass die Verhaltensdaten Ihrer China-Nutzer im Festland bleiben, inländische Erfassung und Speicherung — um den Stack herum aufstellen, den Sie bereits betreiben. Kontaktieren Sie uns, um Ihren konkreten Fall durchzugehen.