¿Funciona Honeycomb en China? Residencia de datos de telemetría, PIPL y trazas distribuidas
Honeycomb no opera ninguna región dentro de China continental — almacena la telemetría en AWS us-east-1 (EE. UU.) o eu-west-1 (UE) —, de modo que los eventos de alta cardinalidad y las trazas distribuidas que ingiere de usuarios chinos se envían al extranjero: una transferencia transfronteriza de información personal conforme a la PIPL. Una mirada, con el cumplimiento por delante, a la puerta de la residencia de datos y a la vía dentro del país, con registro ICP, que mantiene su stack exactamente donde ya funciona.
¿Funciona Honeycomb en China?
Sí — Honeycomb carga e ingiere desde China continental, pero esa es la mitad fácil. Honeycomb opera solo dos ubicaciones de datos, una en EE. UU. y otra en la UE, y ninguna dentro del continente, así que cada evento y cada traza distribuida que usted recoge en China se almacena en un backend de Honeycomb en el extranjero — una transferencia transfronteriza de información personal, no un problema de velocidad.
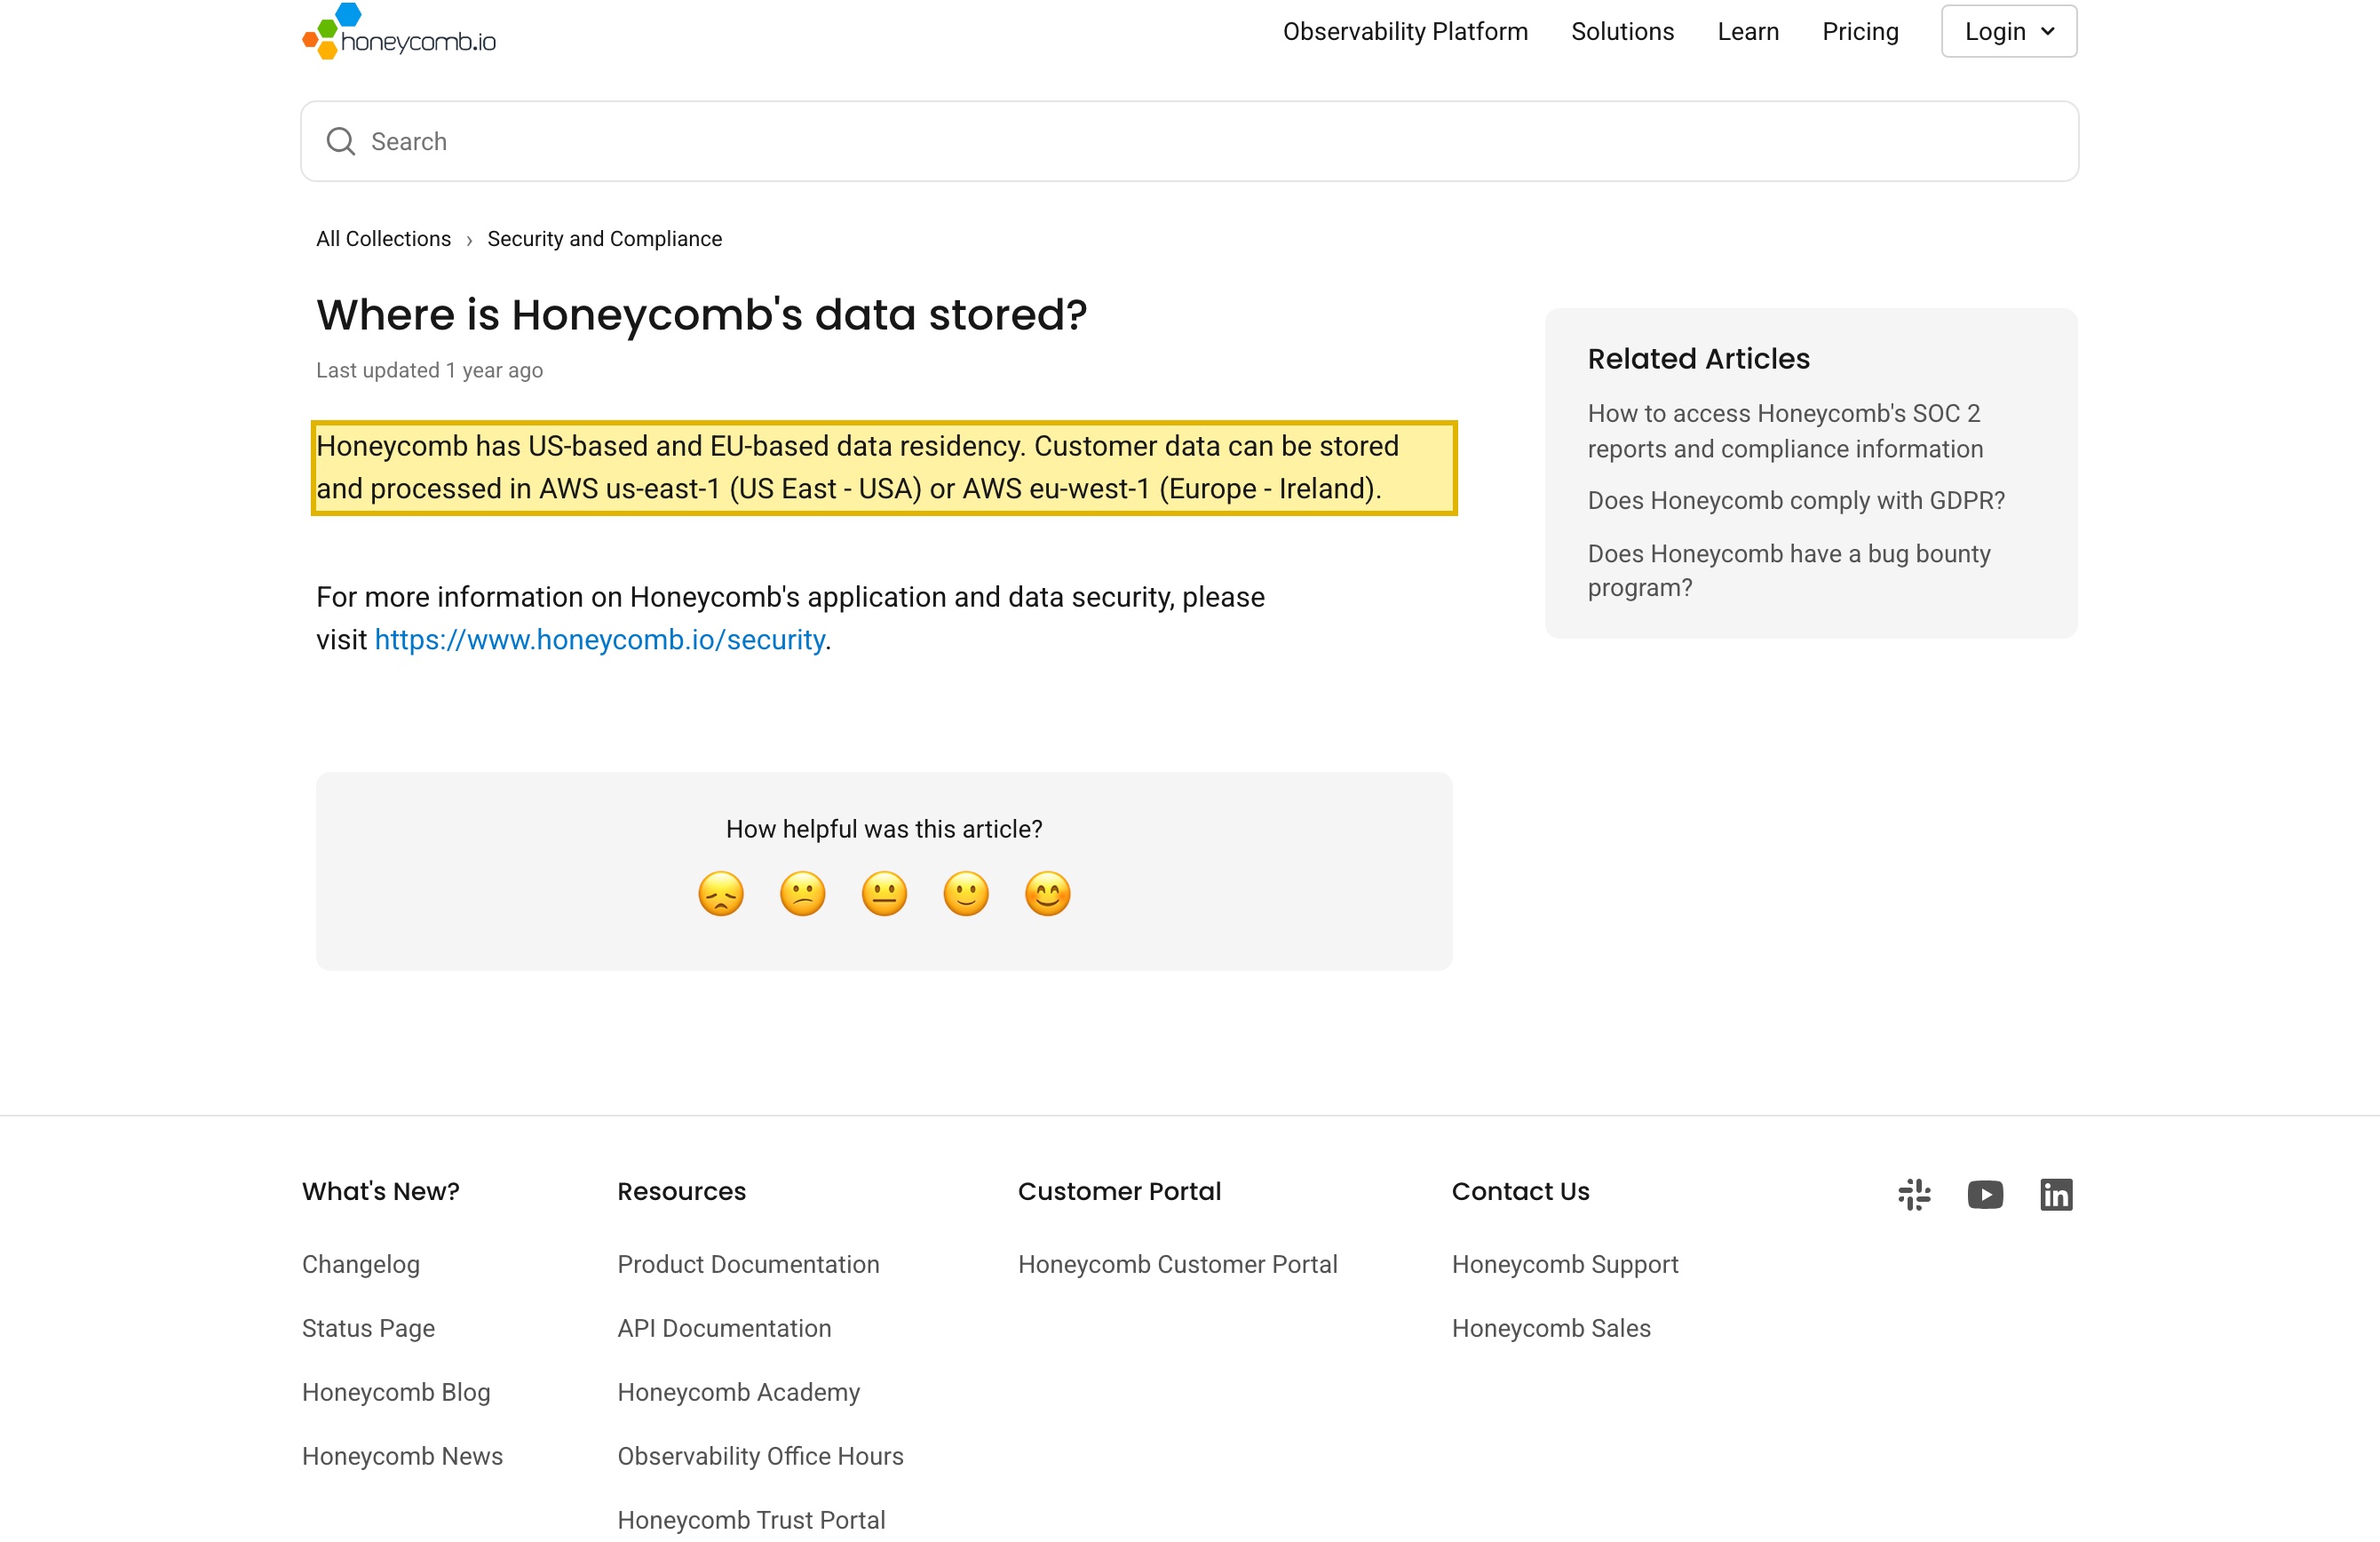
El propio artículo de soporte de Honeycomb afirma que “Honeycomb has US-based and EU-based data residency,” y que “Customer data can be stored and processed in AWS us-east-1 (US East - USA) or AWS eu-west-1 (Europe - Ireland).” Ninguna de esas regiones está en China continental, y no hay ubicación en el continente que elegir. La telemetría de alta cardinalidad es personal por diseño: sus spans y eventos llevan ID de usuario, IP de clientes y cualquier campo de solicitud que adjunte su instrumentación, y Honeycomb señala que “only has access to the telemetry data that customers send” (solo tiene acceso a la telemetría que envían los clientes) — así que el contenido, y el deber sobre él, son suyos. Recogida de usuarios del continente y enviada a un backend en EE. UU. o la UE, esa información personal es una transferencia transfronteriza que regula la PIPL (notificación, consentimiento separado y un mecanismo de transferencia, artículos 38–40) y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, debe almacenarse en China (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)). La tabla de la página recoge la redacción de la propia Honeycomb y la regla china que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — lo que se aplica depende de qué llevan sus spans, cuánto de ello es personal y quiénes son sus usuarios. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! Sin región en China continental — Honeycomb almacena en AWS us-east-1 (EE. UU.) o eu-west-1 (UE), así que su telemetría de China queda almacenada en el extranjero
- ! Los eventos de alta cardinalidad y las trazas distribuidas llevan ID de usuario, IP de clientes y campos de solicitud a través de la frontera
- ! Esa telemetría es información personal — una transferencia transfronteriza conforme a la PIPL (notificación, consentimiento separado, un mecanismo)
- ✕ Sin región dentro del país, el deber de residencia de un CIIO o de un tratante de grandes volúmenes no puede cumplirse solo con Honeycomb
- ✓ La accesibilidad no es el problema — y una vía legal dentro del país puede situarse por delante de Honeycomb, sin cambios
Lo que la documentación oficial de Honeycomb dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Honeycomb no opera ninguna región dentro de China continental. El propio artículo de soporte de Honeycomb “Where is Honeycomb's data stored?” afirma que “Honeycomb has US-based and EU-based data residency,” y que “Customer data can be stored and processed in AWS us-east-1 (US East - USA) or AWS eu-west-1 (Europe - Ireland).” Usted elige una ubicación al registrarse; no hay opción en China continental, así que los eventos y las trazas que recoge en China se almacenan en un backend de Honeycomb fuera del continente. | Honeycomb Support — Where is Honeycomb's data stored? (support.honeycomb.io), consultado el 2026-10-09 |
| Los eventos y las trazas que ingiere Honeycomb son información personal. La alta cardinalidad es el propósito del producto: cada evento y cada span llevan los atributos que adjunta su instrumentación — ID de usuario, IP de clientes, campos de solicitud y más. La documentación de privacidad de datos de Honeycomb señala que “Unlike some other vendors, Honeycomb only has access to the telemetry data that customers send” — así que el contenido, y la responsabilidad sobre él, son del cliente. Recogido de usuarios del continente y enviado a un backend en EE. UU. o la UE, constituye una transferencia transfronteriza de información personal conforme a la PIPL — notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–40); los atributos sin depurar también pueden llevar información personal sensible del artículo 28. | Honeycomb Docs — Compliance & Data Privacy (docs.honeycomb.io), consultado el 2026-10-09; PIPL artículos 28, 38–40 |
| Honeycomb no ofrece forma de mantener los datos en el continente. La página de subencargados de Honeycomb, titulada “Subprocessors for US and EU Honeycomb product,” enumera Amazon Web Services con ubicaciones “US, EU” y señala que “Customer may designate data residency upon signup” — las únicas opciones son Estados Unidos y la Unión Europea, ambas fuera del continente. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — un deber de residencia de datos que las regiones de EE. UU. y la UE de Honeycomb no pueden satisfacer. | Honeycomb — Subprocessors for US and EU Honeycomb product (honeycomb.io/subprocessors), consultado el 2026-10-09; PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
| La accesibilidad es la mitad fácil — Honeycomb es un backend, no un sitio alojado. Los exportadores y la interfaz de Honeycomb llegan a él desde dentro de China, de modo que la exposición no está en si conecta, sino en dónde queda almacenada la telemetría que ingiere. La cuestión del registro ICP (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT) se aplica al panel o la aplicación pública que usted opera en el continente, no a Honeycomb como servicio de backend — mientras que los deberes transfronterizos y de residencia de datos de la PIPL se aplican a los eventos y trazas que Honeycomb almacena en el extranjero. | Documentación de Honeycomb, consultada el 2026-10-09; Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para un equipo en China continental, la pregunta sobre Honeycomb casi nunca es si la interfaz abre o si un exportador puede llegar al endpoint de ingesta — ambas cosas suelen funcionar. La verdadera pregunta es dónde puede quedar almacenada la telemetría que recoge. Honeycomb lo responde con claridad en su propia documentación: opera dos ubicaciones de datos, una en Estados Unidos y otra en la Unión Europea, y ninguna dentro de China continental. Así que los eventos y las trazas distribuidas que emiten sus servicios en China se ingieren y luego se almacenan en un backend de Honeycomb en el extranjero. Como la telemetría de alta cardinalidad lleva habitualmente información personal — direcciones IP de clientes, ID de usuario y cualquier campo de la solicitud que adjunte su instrumentación —, exportarla a través de la frontera es una transferencia que regula la ley china. Que cargue el panel es la mitad fácil; dónde aterrizan las trazas es la exposición.
Honeycomb en China de un vistazo
| Qué lo decide | En los propios términos de Honeycomb — y la ley china |
|---|---|
| Dónde quedan almacenados los datos | Honeycomb ofrece “US-based and EU-based data residency” (residencia de datos en EE. UU. y en la UE); los datos de los clientes se almacenan en AWS us-east-1 (EE. UU.) o eu-west-1 (Irlanda). No hay ninguna ubicación en China continental que elegir, así que la telemetría recogida en China queda almacenada en el extranjero. |
| Qué contiene la telemetría | Los eventos de alta cardinalidad y las trazas distribuidas llevan lo que adjunte su instrumentación — ID de usuario, IP de clientes, rutas y campos de las solicitudes. Honeycomb “only has access to the telemetry data that customers send” (solo tiene acceso a la telemetría que envían los clientes), así que lo que cruza la frontera es exactamente lo que llevan sus spans. |
| ¿Puede mantenerla en China? | No. Las únicas ubicaciones son EE. UU. y la UE; ninguna está en el continente, de modo que el deber de almacenamiento dentro del país de un operador de infraestructuras de información críticas o de un tratante de grandes volúmenes no puede cumplirse solo con Honeycomb. |
| Los datos de sus usuarios chinos | Recogidos en el continente y enviados a un backend en EE. UU. o la UE, constituyen una transferencia transfronteriza que regula la PIPL — notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–40); los atributos sin depurar pueden llevar información personal sensible del artículo 28. |
| ¿Es accesible? | Sí — los exportadores y la interfaz se conectan desde dentro de China. La accesibilidad no es el eje; lo es dónde se almacenan los eventos y las trazas. |
Sin región en el continente: su telemetría queda almacenada en el extranjero
Honeycomb ofrece dos ubicaciones de datos, y usted elige una al registrarse. Su documentación de soporte afirma que “Honeycomb has US-based and EU-based data residency,” y que “Customer data can be stored and processed in AWS us-east-1 (US East - USA) or AWS eu-west-1 (Europe - Ireland).” La ubicación de EE. UU. responde en api.honeycomb.io y la de la UE en api.eu1.honeycomb.io. Ninguna está en China continental, y no hay ninguna ubicación en el continente que seleccionar. Así que los colectores y SDK de OpenTelemetry que se ejecutan en sus servicios del continente exportan sus spans y eventos al backend extranjero —uno de esos dos— en el que esté su equipo. Conectarse a Honeycomb nunca fue el obstáculo; mantener dentro del país la telemetría que ingiere, sí.
Los eventos y las trazas que ingiere Honeycomb son información personal
Los datos de observabilidad no son anónimos por naturaleza — más bien al contrario. La alta cardinalidad es la razón de ser de Honeycomb: usted adjunta a cada evento y span tantos atributos como puede, para poder segmentar después por cualquiera de ellos. Esos atributos incluyen habitualmente un ID de usuario, una IP de cliente, un identificador de cuenta, una ruta de solicitud, cabeceras y campos arbitrarios que añaden sus desarrolladores. Honeycomb señala que “Unlike some other vendors, Honeycomb only has access to the telemetry data that customers send” (a diferencia de otros proveedores, solo tiene acceso a la telemetría que envían los clientes) — lo que sitúa el contenido, y la responsabilidad sobre él, de lleno en usted: lo que cruza la frontera es exactamente lo que emite su instrumentación. La IP de cliente de un solo usuario del continente ya es información personal y, conforme a la Ley de Protección de Información Personal de China, enviarla a un backend en EE. UU. o la UE es una transferencia transfronteriza. El responsable del tratamiento — usted, no Honeycomb — debe notificar, obtener un consentimiento separado para la transferencia al extranjero y cumplir un mecanismo de transferencia: una evaluación de seguridad para la exportación de datos, el contrato estándar de la CAC o una certificación (PIPL artículos 38–40).
Recortar sus spans reduce lo que sale — no cierra la puerta
Como Honeycomb solo guarda lo que usted envía, tiene un control real sobre el contenido: puede descartar campos o aplicarles hash en la canalización de su colector, omitir las IP de clientes y mantener los valores sensibles fuera de los atributos de los spans antes de exportar nada. Merece la pena hacerlo. Pero recortar cambia qué cruza la frontera, no el hecho de que la cruce, y no hace nada por la residencia. Los atributos que no se depuran también pueden llevar información personal sensible — ubicación precisa, o identificadores financieros y de salud —, que el artículo 28 de la PIPL distingue para un tratamiento más estricto y un consentimiento específico. Y si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China tiene que almacenarse en el continente (PIPL artículo 40; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — el requisito de localización de datos renumerado por la reforma de 2025, en vigor desde el 1 de enero de 2026), un deber que ni la ubicación de EE. UU. ni la de la UE de Honeycomb pueden satisfacer. Por otra parte, un registro ICP (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT) se aplica a cualquier panel o aplicación pública que usted sirva realmente a visitantes del continente desde dentro de China — una puerta distinta de Honeycomb como backend, y que no viaja con su cuenta de Honeycomb.
Esto es un mapa de riesgo, no un veredicto: si usted debe consentimiento separado, un mecanismo de transferencia, almacenamiento dentro del país, un registro ICP o alguna combinación de ellos depende de qué llevan sus spans, cuánto de ello es personal y quiénes son sus usuarios — conviene concretarlo con asesoría legal antes de conectar sus colectores a un backend en el extranjero.
Dónde encaja 21YunBox — una capa conforme, no una migración
Usted sigue utilizando Honeycomb. Lo que un backend de observabilidad con ubicaciones solo en EE. UU. y la UE no puede darle es un hogar legal dentro de China para los datos personales que sus colectores y SDK recogen allí. Esa es la pieza que añade 21YunBox. Cartografiamos las obligaciones transfronterizas y de residencia de datos de la PIPL asociadas a los eventos y trazas que ingiere Honeycomb — frente a su entidad, sus volúmenes de datos y quiénes son sus usuarios. Allí donde la telemetría no puede salir legalmente, la localizamos en un esquema de tratamiento y almacenamiento dentro del país, con consentimiento, que mantiene esos datos en el continente. Y entregamos la parte pública orientada a China sobre infraestructura dentro del país con registro ICP — el 21YunBox Optimizer —, situada por delante del stack que ya utiliza, sin reconstruir, sin un segundo código base y sin dejar Honeycomb para la telemetría que puede cruzar legalmente. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión; el objetivo es una configuración que funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- Las medidas de evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China y la localización de datos
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Tiene Honeycomb un centro de datos o una región en China continental?
No. El artículo de soporte de Honeycomb sobre dónde se almacenan sus datos dice que ofrece “US-based and EU-based data residency” y que los datos de los clientes “can be stored and processed in AWS us-east-1 (US East - USA) or AWS eu-west-1 (Europe - Ireland).” Usted elige una de esas dos ubicaciones al registrarse; ninguna está en China continental, así que los eventos y las trazas distribuidas que recoge de usuarios y servicios chinos se almacenan en un backend de Honeycomb en el extranjero.
¿Es un problema que nuestra telemetría de Honeycomb salga de China?
Trátelo como un riesgo que evaluar con asesoría legal, no como un sí o un no rotundo. Honeycomb ingiere eventos y trazas de alta cardinalidad que llevan información personal — direcciones IP de clientes, ID de usuario y los campos de solicitud que adjunta su instrumentación — y los almacena en EE. UU. o en la UE. Conforme a la PIPL, eso es una transferencia transfronteriza que exige notificación, consentimiento separado y un mecanismo de transferencia y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos deben almacenarse en el continente. Como Honeycomb solo guarda lo que usted envía, recortar campos en su colector reduce lo que cruza la frontera — pero no elimina el cruce ni la cuestión de la residencia.
¿Puede 21YunBox ayudar a que nuestra configuración de Honeycomb sea conforme en China?
Sí. Nuestro equipo de China puede cartografiar su exposición transfronteriza y de residencia de datos según la PIPL para su entidad, sus volúmenes de datos y sus usuarios, localizar los datos que no pueden salir legalmente en un esquema dentro del país con consentimiento, y poner en marcha la entrega dentro del país, con registro ICP, que necesita una presencia conforme en China — por delante del stack que ya utiliza, de modo que conserve Honeycomb para la telemetría que puede cruzar legalmente. Póngase en contacto para revisar su caso concreto.































