Honeycomb fonctionne-t-il en Chine ? Résidence de la télémétrie, PIPL et traces distribuées
Honeycomb n'exploite aucune région à l'intérieur de la Chine continentale — il stocke la télémétrie dans AWS us-east-1 (États-Unis) ou eu-west-1 (UE) — de sorte que les événements à haute cardinalité et les traces distribuées qu'il ingère des utilisateurs chinois sont envoyés à l'étranger, un transfert transfrontalier d'informations personnelles au titre de la PIPL. Un regard priorité à la conformité sur la porte de résidence des données, et la voie déclarée ICP, sur le territoire, qui garde votre stack exactement là où il tourne déjà.
Honeycomb fonctionne-t-il en Chine ?
Oui — Honeycomb se charge et ingère depuis la Chine continentale, mais c'est la moitié facile. Honeycomb n'exploite que deux emplacements de données, un aux États-Unis et un dans l'UE, et aucun à l'intérieur du continent, de sorte que chaque événement et trace distribuée que vous collectez en Chine est stocké sur un backend Honeycomb à l'étranger — un transfert transfrontalier d'informations personnelles, non un problème de vitesse.
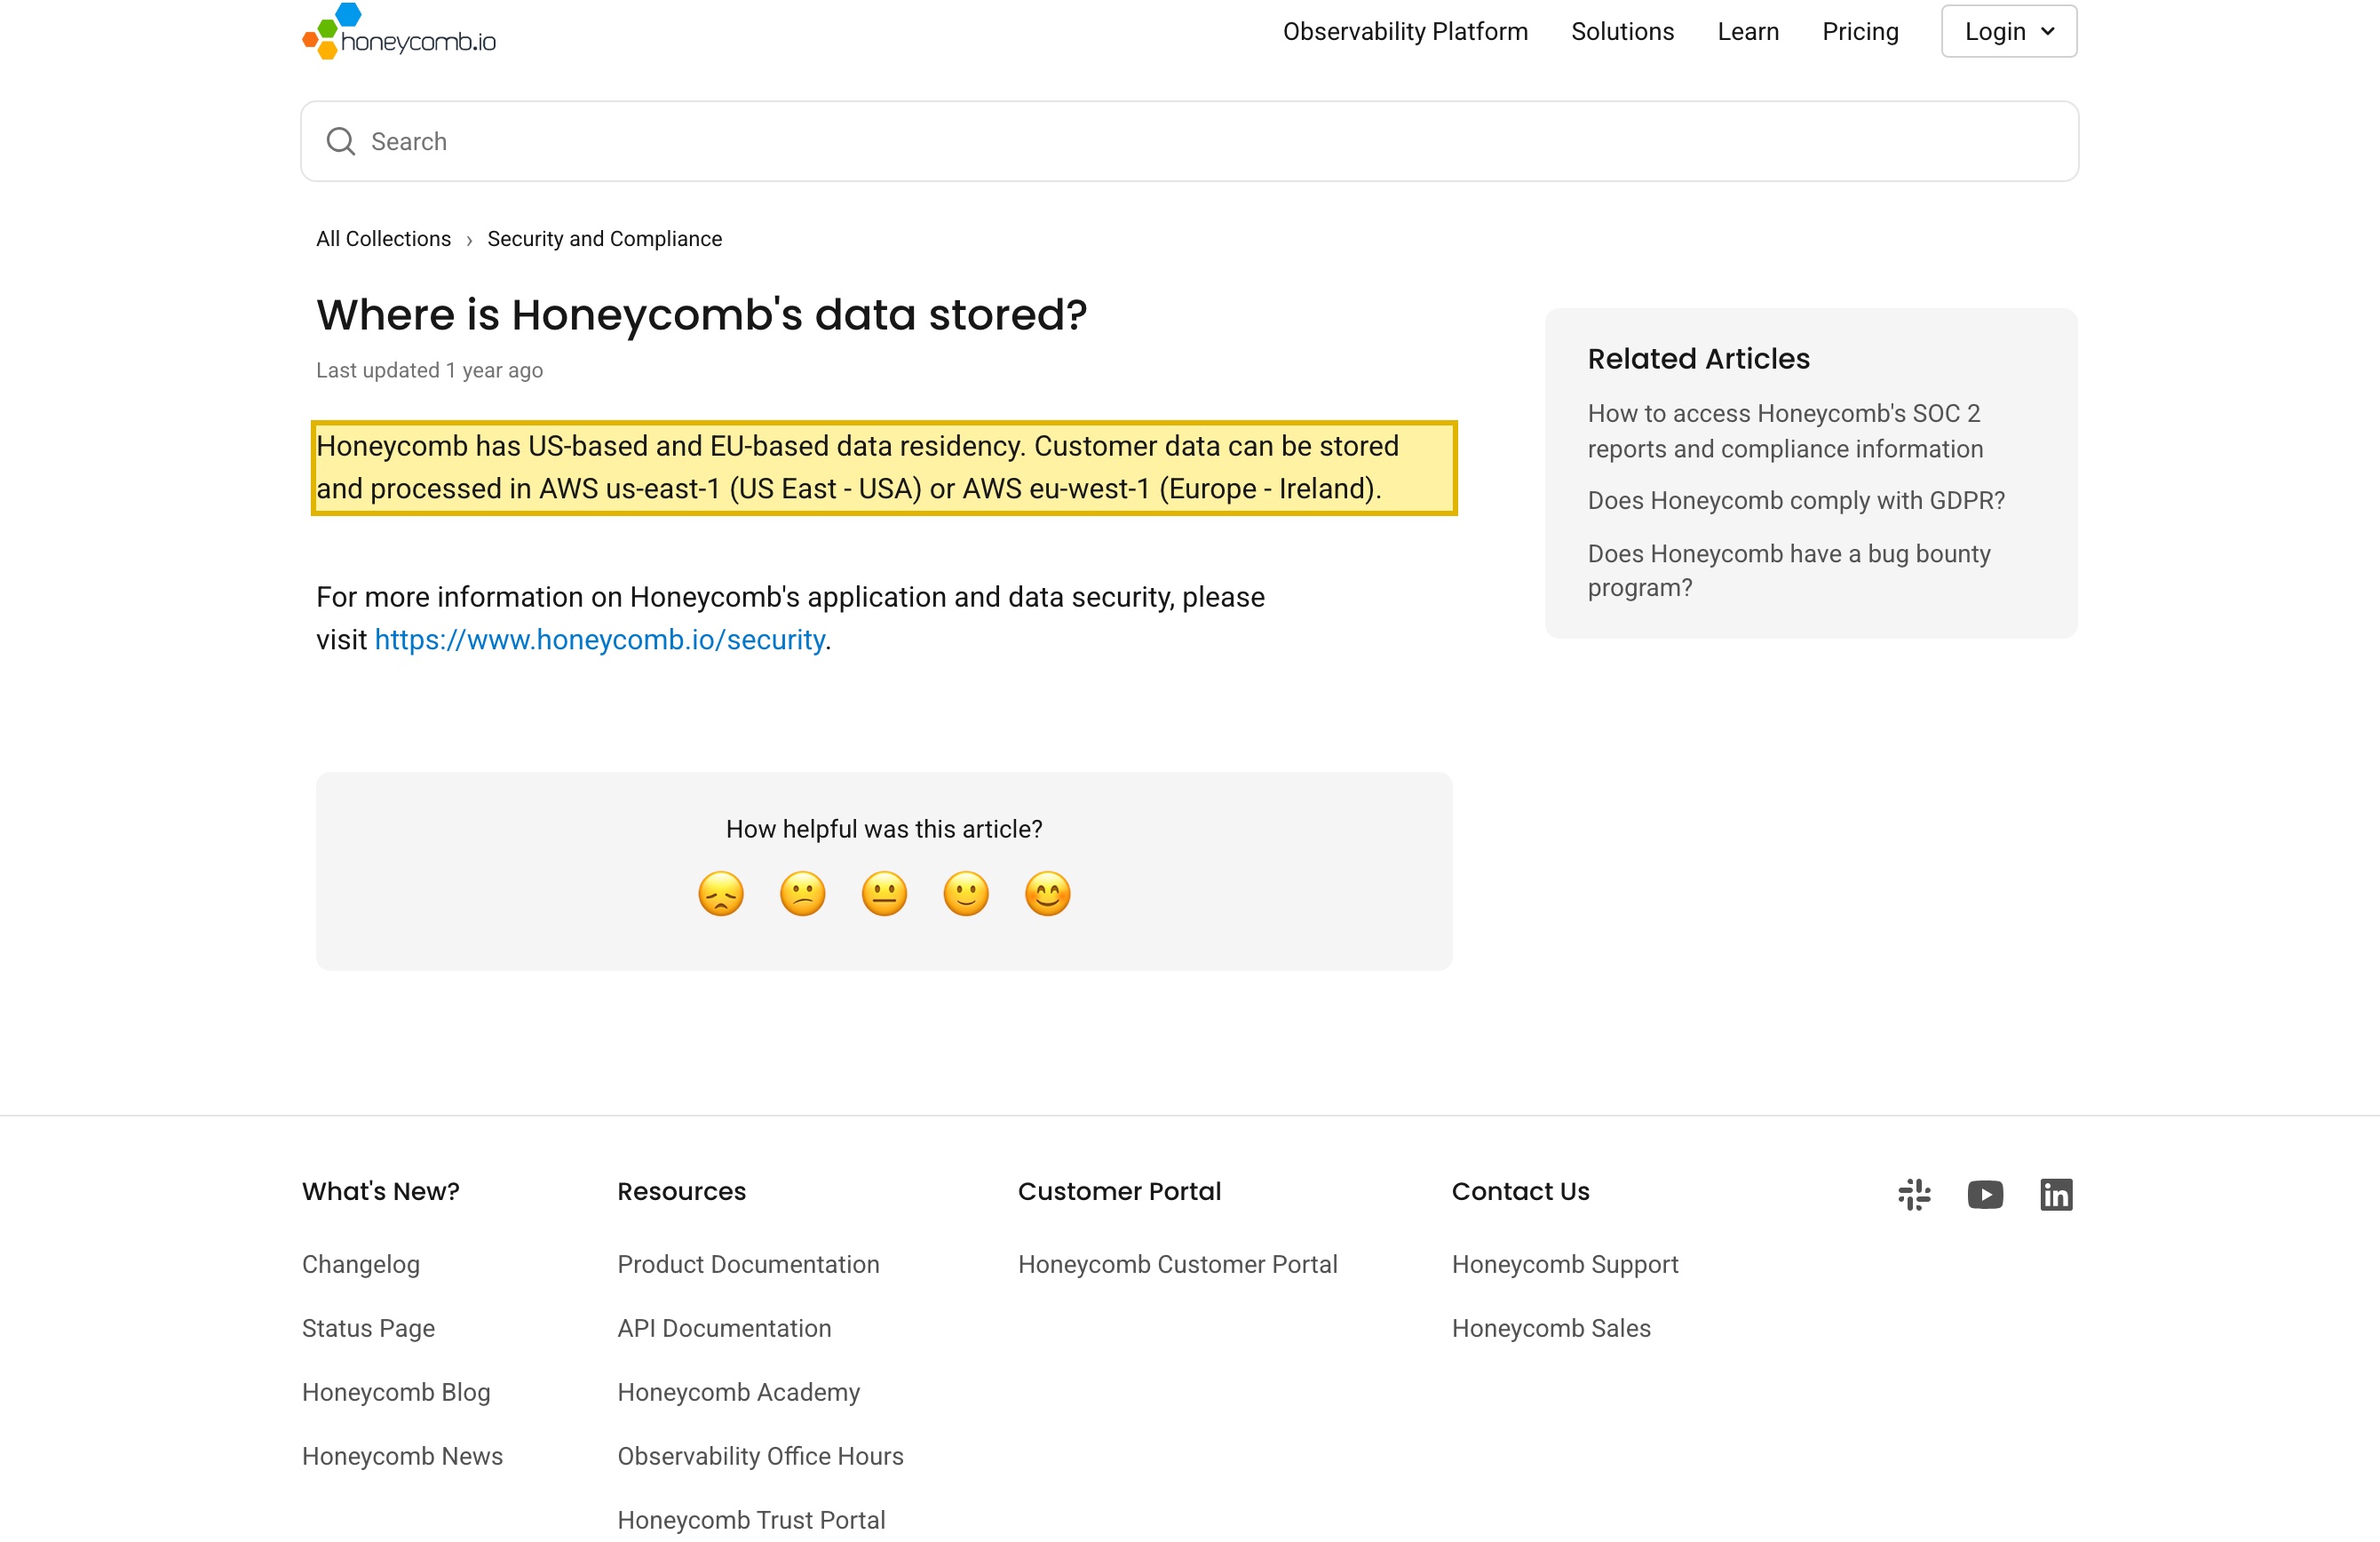
Le propre article de support de Honeycomb indique que "Honeycomb has US-based and EU-based data residency," et que "Customer data can be stored and processed in AWS us-east-1 (US East - USA) or AWS eu-west-1 (Europe - Ireland)." Aucune des deux régions n'est en Chine continentale, et il n'y a aucun emplacement continental à choisir. La télémétrie à haute cardinalité est personnelle par conception : vos spans et événements portent des identifiants d'utilisateurs, des IP de clients et tous les champs de requête que votre instrumentation attache, et Honeycomb note qu'il "only has access to the telemetry data that customers send" — de sorte que le contenu, et l'obligation à son égard, sont les vôtres. Recueillie auprès d'utilisateurs continentaux et envoyée vers un backend américain ou européen, cette information personnelle est un transfert transfrontalier que la PIPL régit (information, un consentement distinct et un mécanisme de transfert, articles 38 à 40), et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, elle doit être stockée en Chine (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité). Le tableau sur la page est la propre formulation de Honeycomb et la règle Chine que chaque ligne déclenche.
Ceci est une carte des risques, non un verdict — ce qui s'applique dépend de ce que vos spans portent, de la part qui en est personnelle, et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier avec vous votre exposition →
Aperçu de conformité
- ! Aucune région de Chine continentale — Honeycomb stocke dans AWS us-east-1 (États-Unis) ou eu-west-1 (UE), de sorte que votre télémétrie Chine repose à l'étranger
- ! Les événements à haute cardinalité et les traces distribuées portent identifiants d'utilisateurs, IP de clients et champs de requête à travers la frontière
- ! Cette télémétrie est une information personnelle — un transfert transfrontalier au titre de la PIPL (information, consentement distinct, un mécanisme)
- ✕ Aucune région sur le territoire, de sorte que l'obligation de résidence d'un opérateur d'infrastructure d'information critique ou d'un responsable à grand volume ne peut pas être satisfaite sur Honeycomb seul
- ✓ L'accessibilité n'est pas le problème — et une voie légale sur le territoire peut se placer devant Honeycomb, inchangé
Ce que la documentation officielle de Honeycomb dit de la Chine
| Fait | Source primaire |
|---|---|
| Honeycomb n'exploite aucune région à l'intérieur de la Chine continentale. Le propre article de support de Honeycomb « Where is Honeycomb's data stored? » indique que "Honeycomb has US-based and EU-based data residency," et que "Customer data can be stored and processed in AWS us-east-1 (US East - USA) or AWS eu-west-1 (Europe - Ireland)." Vous choisissez un emplacement à l'inscription ; il n'y a aucune option de Chine continentale, de sorte que les événements et traces que vous collectez en Chine sont stockés sur un backend Honeycomb hors du continent. | Honeycomb Support — Where is Honeycomb's data stored? (support.honeycomb.io), consulté le 2026-10-09 |
| Les événements et traces que Honeycomb ingère sont des informations personnelles. La haute cardinalité est la raison d'être du produit : chaque événement et span porte les attributs que votre instrumentation attache — identifiants d'utilisateurs, IP de clients, champs de requête et plus. La documentation de confidentialité des données de Honeycomb note que "Unlike some other vendors, Honeycomb only has access to the telemetry data that customers send" — de sorte que le contenu, et la responsabilité à son égard, sont ceux du client. Collectée auprès d'utilisateurs continentaux et envoyée vers un backend américain ou européen, c'est un transfert transfrontalier d'informations personnelles au titre de la PIPL — information, un consentement distinct et un mécanisme de transfert (articles 38 à 40) ; les attributs non nettoyés peuvent aussi porter des informations personnelles sensibles de l'article 28. | Honeycomb Docs — Compliance & Data Privacy (docs.honeycomb.io), consulté le 2026-10-09 ; PIPL articles 28, 38 à 40 |
| Honeycomb n'offre aucun moyen de garder les données sur le continent. La page de sous-traitants de Honeycomb, intitulée « Subprocessors for US and EU Honeycomb product », liste Amazon Web Services avec les emplacements "US, EU" et note que le "Customer may designate data residency upon signup" — les seuls choix sont les États-Unis et l'Union européenne, tous deux hors du continent. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité) — une obligation de résidence des données que les régions américaine et européenne de Honeycomb ne peuvent pas satisfaire. | Honeycomb — Subprocessors for US and EU Honeycomb product (honeycomb.io/subprocessors), consulté le 2026-10-09 ; PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| L'accessibilité est la moitié facile — Honeycomb est un backend, non un site hébergé. Les exportateurs et l'UI de Honeycomb l'atteignent depuis l'intérieur de la Chine, de sorte que l'exposition n'est pas de savoir s'il se connecte mais l'endroit où la télémétrie qu'il ingère repose. La question de la déclaration ICP (décret du Conseil des affaires de l'État n° 292 ; décret du MIIT n° 33) s'attache au tableau de bord ou à l'application public continental que vous exploitez, non à Honeycomb en tant que service backend — tandis que les obligations PIPL transfrontalières et de résidence des données s'attachent aux événements et traces que Honeycomb stocke à l'étranger. | Documentation Honeycomb, consulté le 2026-10-09 ; décret du Conseil des affaires de l'État n° 292 ; décret du MIIT n° 33 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une équipe de Chine continentale, la question au sujet de Honeycomb n’est presque jamais de savoir si l’UI s’ouvre ou si un exportateur peut atteindre le point de terminaison d’ingestion — les deux marchent généralement. La vraie question est l’endroit où la télémétrie qu’il recueille a le droit de reposer. Honeycomb y répond clairement dans sa propre documentation : il exploite deux emplacements de données, un aux États-Unis et un dans l’Union européenne, et aucun à l’intérieur de la Chine continentale. Ainsi, les événements et les traces distribuées que vos services émettent en Chine sont ingérés puis stockés sur un backend Honeycomb à l’étranger. Parce que la télémétrie à haute cardinalité porte couramment des informations personnelles — adresses IP de clients, identifiants d’utilisateurs, et tous les champs de requête que votre instrumentation attache — l’exporter à travers la frontière est un transfert que le droit chinois régit. Le chargement du tableau de bord est la moitié facile ; l’endroit où les traces atterrissent est l’exposition.
Honeycomb en Chine en un coup d’œil
| Ce qui le détermine | Dans les propres termes de Honeycomb — et le droit chinois |
|---|---|
| Où les données reposent | Honeycomb offre une “US-based and EU-based data residency” ; les données clients sont stockées dans AWS us-east-1 (États-Unis) ou eu-west-1 (Irlande). Il n'y a aucun emplacement de Chine continentale à choisir, de sorte que la télémétrie recueillie en Chine repose à l'étranger. |
| Ce que contient la télémétrie | Les événements à haute cardinalité et les traces distribuées portent tout ce que votre instrumentation attache — identifiants d'utilisateurs, IP de clients, chemins et champs de requête. Honeycomb “only has access to the telemetry data that customers send,” de sorte que ce qui franchit la frontière est exactement ce que vos spans portent. |
| Pouvez-vous le garder en Chine | Non. Les seuls emplacements sont les États-Unis et l'UE ; aucun n'est sur le continent, de sorte que l'obligation de stockage sur le territoire d'un opérateur d'infrastructure d'information critique ou d'un responsable à grand volume ne peut pas être satisfaite sur Honeycomb seul. |
| Les données de vos utilisateurs chinois | Collectées sur le continent et envoyées vers un backend américain ou européen, elles sont un transfert transfrontalier que la PIPL régit — information, un consentement distinct et un mécanisme de transfert (articles 38 à 40) ; les attributs non nettoyés peuvent porter des informations personnelles sensibles de l'article 28. |
| Est-il accessible ? | Oui — les exportateurs et l'UI se connectent depuis l'intérieur de la Chine. L'accessibilité n'est pas l'axe ; l'endroit où les événements et les traces sont stockés l'est. |
Aucune région continentale, votre télémétrie repose donc à l’étranger
Honeycomb offre deux emplacements de données, et vous en choisissez un à l’inscription. Sa documentation de support indique que “Honeycomb has US-based and EU-based data residency,” et que “Customer data can be stored and processed in AWS us-east-1 (US East - USA) or AWS eu-west-1 (Europe - Ireland).” L’emplacement américain répond sur api.honeycomb.io et l’emplacement européen sur api.eu1.honeycomb.io. Aucun ne se trouve en Chine continentale, et il n’y a aucun emplacement continental à sélectionner. Ainsi, les collecteurs et SDK OpenTelemetry tournant sur vos services continentaux exportent leurs spans et événements vers celui des deux backends à l’étranger sur lequel votre équipe se trouve. Se connecter à Honeycomb n’a jamais été l’obstacle ; garder à l’intérieur du pays la télémétrie qu’il ingère l’est.
Les événements et traces que Honeycomb ingère sont des informations personnelles
Les données d’observabilité ne sont pas anonymes par nature — l’inverse, en réalité. La haute cardinalité est tout l’intérêt de Honeycomb : vous attachez autant d’attributs que possible à chaque événement et span, afin de pouvoir trancher par n’importe lequel plus tard. Ces attributs incluent couramment un identifiant d’utilisateur, une IP de client, un identifiant de compte, un chemin de requête, des en-têtes, et des champs arbitraires que vos développeurs ajoutent. Honeycomb note que “Unlike some other vendors, Honeycomb only has access to the telemetry data that customers send” — ce qui place le contenu, et la responsabilité à son égard, carrément sur vous : ce qui franchit la frontière est exactement ce que votre instrumentation émet. L’IP de client d’un seul utilisateur continental est déjà une information personnelle, et au titre de la loi chinoise sur la protection des informations personnelles, l’envoyer vers un backend américain ou européen est un transfert transfrontalier. Le responsable — vous, non Honeycomb — doit donner une information, prendre un consentement distinct pour le transfert à l’étranger, et franchir un mécanisme de transfert : une évaluation de sécurité pour l’exportation de données, le contrat type de la CAC, ou une certification (articles 38 à 40 de la PIPL).
Rogner vos spans rétrécit ce qui part — cela ne ferme pas la porte
Parce que Honeycomb ne détient que ce que vous envoyez, vous avez un contrôle réel sur le contenu : vous pouvez abandonner ou hacher des champs dans votre pipeline de collecteur, omettre les IP de clients, et garder les valeurs sensibles hors des attributs de span avant que quoi que ce soit ne soit exporté. Cela vaut la peine d’être fait. Mais rogner change ce qui franchit la frontière, non le fait que cela franchit, et cela ne fait rien pour la résidence. Les attributs qui ne sont pas nettoyés peuvent aussi porter des informations personnelles sensibles — localisation précise, ou identifiants financiers et de santé — que l’article 28 de la PIPL singularise pour un traitement plus strict et un consentement dédié. Et si vous êtes un opérateur d’infrastructure d’information critique ou un responsable à grand volume, les informations personnelles recueillies en Chine doivent être stockées sur le continent (article 40 de la PIPL ; article 39 (anciennement l’article 37) de la loi sur la cybersécurité — l’exigence de localisation des données renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026), une obligation que ni l’emplacement américain ni l’emplacement européen de Honeycomb ne peut satisfaire. Séparément, une déclaration ICP (décret du Conseil des affaires de l’État n° 292 ; décret du MIIT n° 33) s’attache à tout tableau de bord ou application public que vous servez réellement à des visiteurs continentaux depuis l’intérieur de la Chine — une porte différente de Honeycomb-le-backend, et une qui ne voyage pas avec votre compte Honeycomb.
Ceci est une carte des risques, non un verdict : savoir si vous devez un consentement distinct, un mécanisme de transfert, un stockage sur le territoire, une déclaration ICP, ou un mélange de ces éléments dépend de ce que vos spans portent, de la part qui en est personnelle, et de qui sont vos utilisateurs — à régler avec un conseil avant de câbler vos collecteurs vers un backend à l’étranger.
Où 21YunBox s’inscrit — un overlay conforme, non une migration
Vous continuez d’exploiter Honeycomb. Ce qu’un backend d’observabilité avec seulement des emplacements américains et européens ne peut pas vous donner, c’est un foyer légal à l’intérieur de la Chine pour les données personnelles que vos collecteurs et SDK y recueillent. C’est la pièce que 21YunBox ajoute. Nous cartographions les obligations PIPL transfrontalières et de résidence des données qui s’attachent aux événements et traces que Honeycomb ingère — au regard de votre entité, de vos volumes de données, et de qui sont vos utilisateurs. Là où la télémétrie ne peut pas légalement partir, nous la localisons sur un schéma de traitement et de stockage consenti, sur le territoire, qui garde ces données sur le continent. Et nous diffusons le côté public, tourné vers la Chine, sur une infrastructure déclarée ICP, sur le territoire — le 21YunBox Optimizer — placée devant le stack que vous exploitez déjà, sans reconstruction, sans seconde base de code, et sans déménagement hors de Honeycomb pour la télémétrie qui peut légalement franchir. 21YunBox n’utilise ni ne suggère jamais aucun contournement, de quelque nature que ce soit ; l’intérêt est une configuration qui tourne légalement et en conformité pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- Les mesures chinoises d’évaluation de sécurité pour l’exportation de données
- La loi chinoise sur la cybersécurité et la localisation des données
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Honeycomb a-t-il un centre de données ou une région en Chine continentale ?
Non. L'article de support de Honeycomb sur l'endroit où ses données sont stockées indique qu'il a une "US-based and EU-based data residency" et que les données clients "can be stored and processed in AWS us-east-1 (US East - USA) or AWS eu-west-1 (Europe - Ireland)." Vous choisissez l'un de ces deux emplacements à l'inscription ; aucun n'est en Chine continentale, de sorte que les événements et traces distribuées que vous collectez auprès d'utilisateurs et de services chinois sont stockés sur un backend Honeycomb à l'étranger.
Est-ce un problème que notre télémétrie Honeycomb quitte la Chine ?
Traitez-le comme un risque à évaluer avec un conseil, non comme un oui ou un non tranché. Honeycomb ingère des événements et traces à haute cardinalité qui portent des informations personnelles — adresses IP de clients, identifiants d'utilisateurs, et les champs de requête que votre instrumentation attache — et les stocke aux États-Unis ou dans l'UE. Au titre de la PIPL, c'est un transfert transfrontalier nécessitant une information, un consentement distinct et un mécanisme de transfert, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume les données doivent être stockées sur le continent. Parce que Honeycomb ne détient que ce que vous envoyez, rogner des champs dans votre collecteur rétrécit ce qui franchit la frontière — mais cela ne supprime pas le franchissement ni la question de résidence.
21YunBox peut-il aider à rendre notre configuration Honeycomb conforme en Chine ?
Oui. Notre équipe Chine peut cartographier votre exposition PIPL transfrontalière et de résidence des données pour votre entité, vos volumes de données et vos utilisateurs, localiser les données qui ne peuvent pas légalement partir sur un schéma consenti, sur le territoire, et mettre en place la diffusion déclarée ICP, sur le territoire, dont une présence conforme en Chine a besoin — devant le stack que vous exploitez déjà, de sorte que vous gardiez Honeycomb pour la télémétrie qui peut légalement franchir. Contactez-nous pour traiter votre cas précis.































