¿Funciona LogRocket en China? Session replay, PIPL y residencia de datos
LogRocket graba las sesiones de sus usuarios — DOM, entradas, red, consola e IP — y aloja esos datos en Estados Unidos, sin región en China continental. Grabar a un visitante del continente envía su información personal al extranjero según la PIPL. Una mirada a la puerta de la residencia de datos, con el cumplimiento por delante.
¿Funciona LogRocket en China?
El script cargará — esa es la parte fácil. La difícil es que LogRocket graba las sesiones de sus usuarios y, en sus propias palabras, aloja esos datos en Estados Unidos, así que grabar a un visitante del continente envía su información personal al extranjero. Es una cuestión de la PIPL, no de rendimiento.
El SDK de LogRocket reconstruye la sesión — el DOM, los clics, las entradas, la red y la consola — y por defecto “captures IP addresses to enable reverse-IP lookups for location search”; para los clientes SaaS, sus propias preguntas frecuentes dicen que “data is hosted in the United States,” sin región en China continental. Grabar a un usuario situado en China saca, por tanto, su información personal del continente — una transferencia transfronteriza de información personal que regula la PIPL (notificación, consentimiento separado y un mecanismo de transferencia) — y un session replay es casi lo más personal que pueden llegar a ser esos datos. LogRocket sí ofrece controles de saneamiento y nunca graba los campos de contraseña, pero eso reduce la carga; no cambia dónde acaba. La tabla de abajo recoge la redacción de la propia LogRocket y la regla que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — cuánta exposición soporta depende de lo que grabe, de cómo sanee y de quiénes son sus usuarios. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! El session replay captura el DOM, las entradas, la red y la consola — datos personales de gran peso
- ✕ LogRocket aloja los datos de sesión SaaS en Estados Unidos — sin región en China continental
- ! Grabar las sesiones de usuarios del continente es una transferencia transfronteriza según la PIPL
- ! La captura de IP está activada por defecto — ubicación por IP inversa en cada sesión
- ✓ Existen controles de saneamiento y los campos de contraseña no se graban — pero usted debe activarlos
Lo que la documentación oficial de LogRocket dice sobre China
| Hecho | Fuente primaria |
|---|---|
LogRocket graba la sesión completa, no una métrica. En su propia documentación de privacidad, el SDK “can automatically sanitize all text, inputs, and images from your session recordings” — un control que usted activa, porque, de lo contrario, una reproducción reconstruye lo que el usuario vio y escribió, junto con las solicitudes de red y la consola. “Password fields are never recorded,” y usted puede marcar un elemento con un atributo data-private para “prevent recording its input,” pero todo lo que no sanee se captura. Según la ley china, esa grabación es información personal. | LogRocket — Recording and privacy (docs.logrocket.com/docs/privacy), consultado el 2026-10-07 |
La captura de IP está activada por defecto — y una IP son datos personales de nivel de ubicación. La documentación de LogRocket afirma que “captures IP addresses to enable reverse-IP lookups for location search, and to help you match between back-end logs and captured sessions,” con la opción shouldCaptureIP activada por defecto. Para un visitante del continente, esa IP y la ubicación derivada de ella son información personal que sale del continente en el instante en que llega a LogRocket — una transferencia transfronteriza según la PIPL (artículos 38–43). | LogRocket — Enable or Disable IP Capture (docs.logrocket.com/reference/shouldcaptureip), consultado el 2026-10-07; PIPL artículos 38–43 |
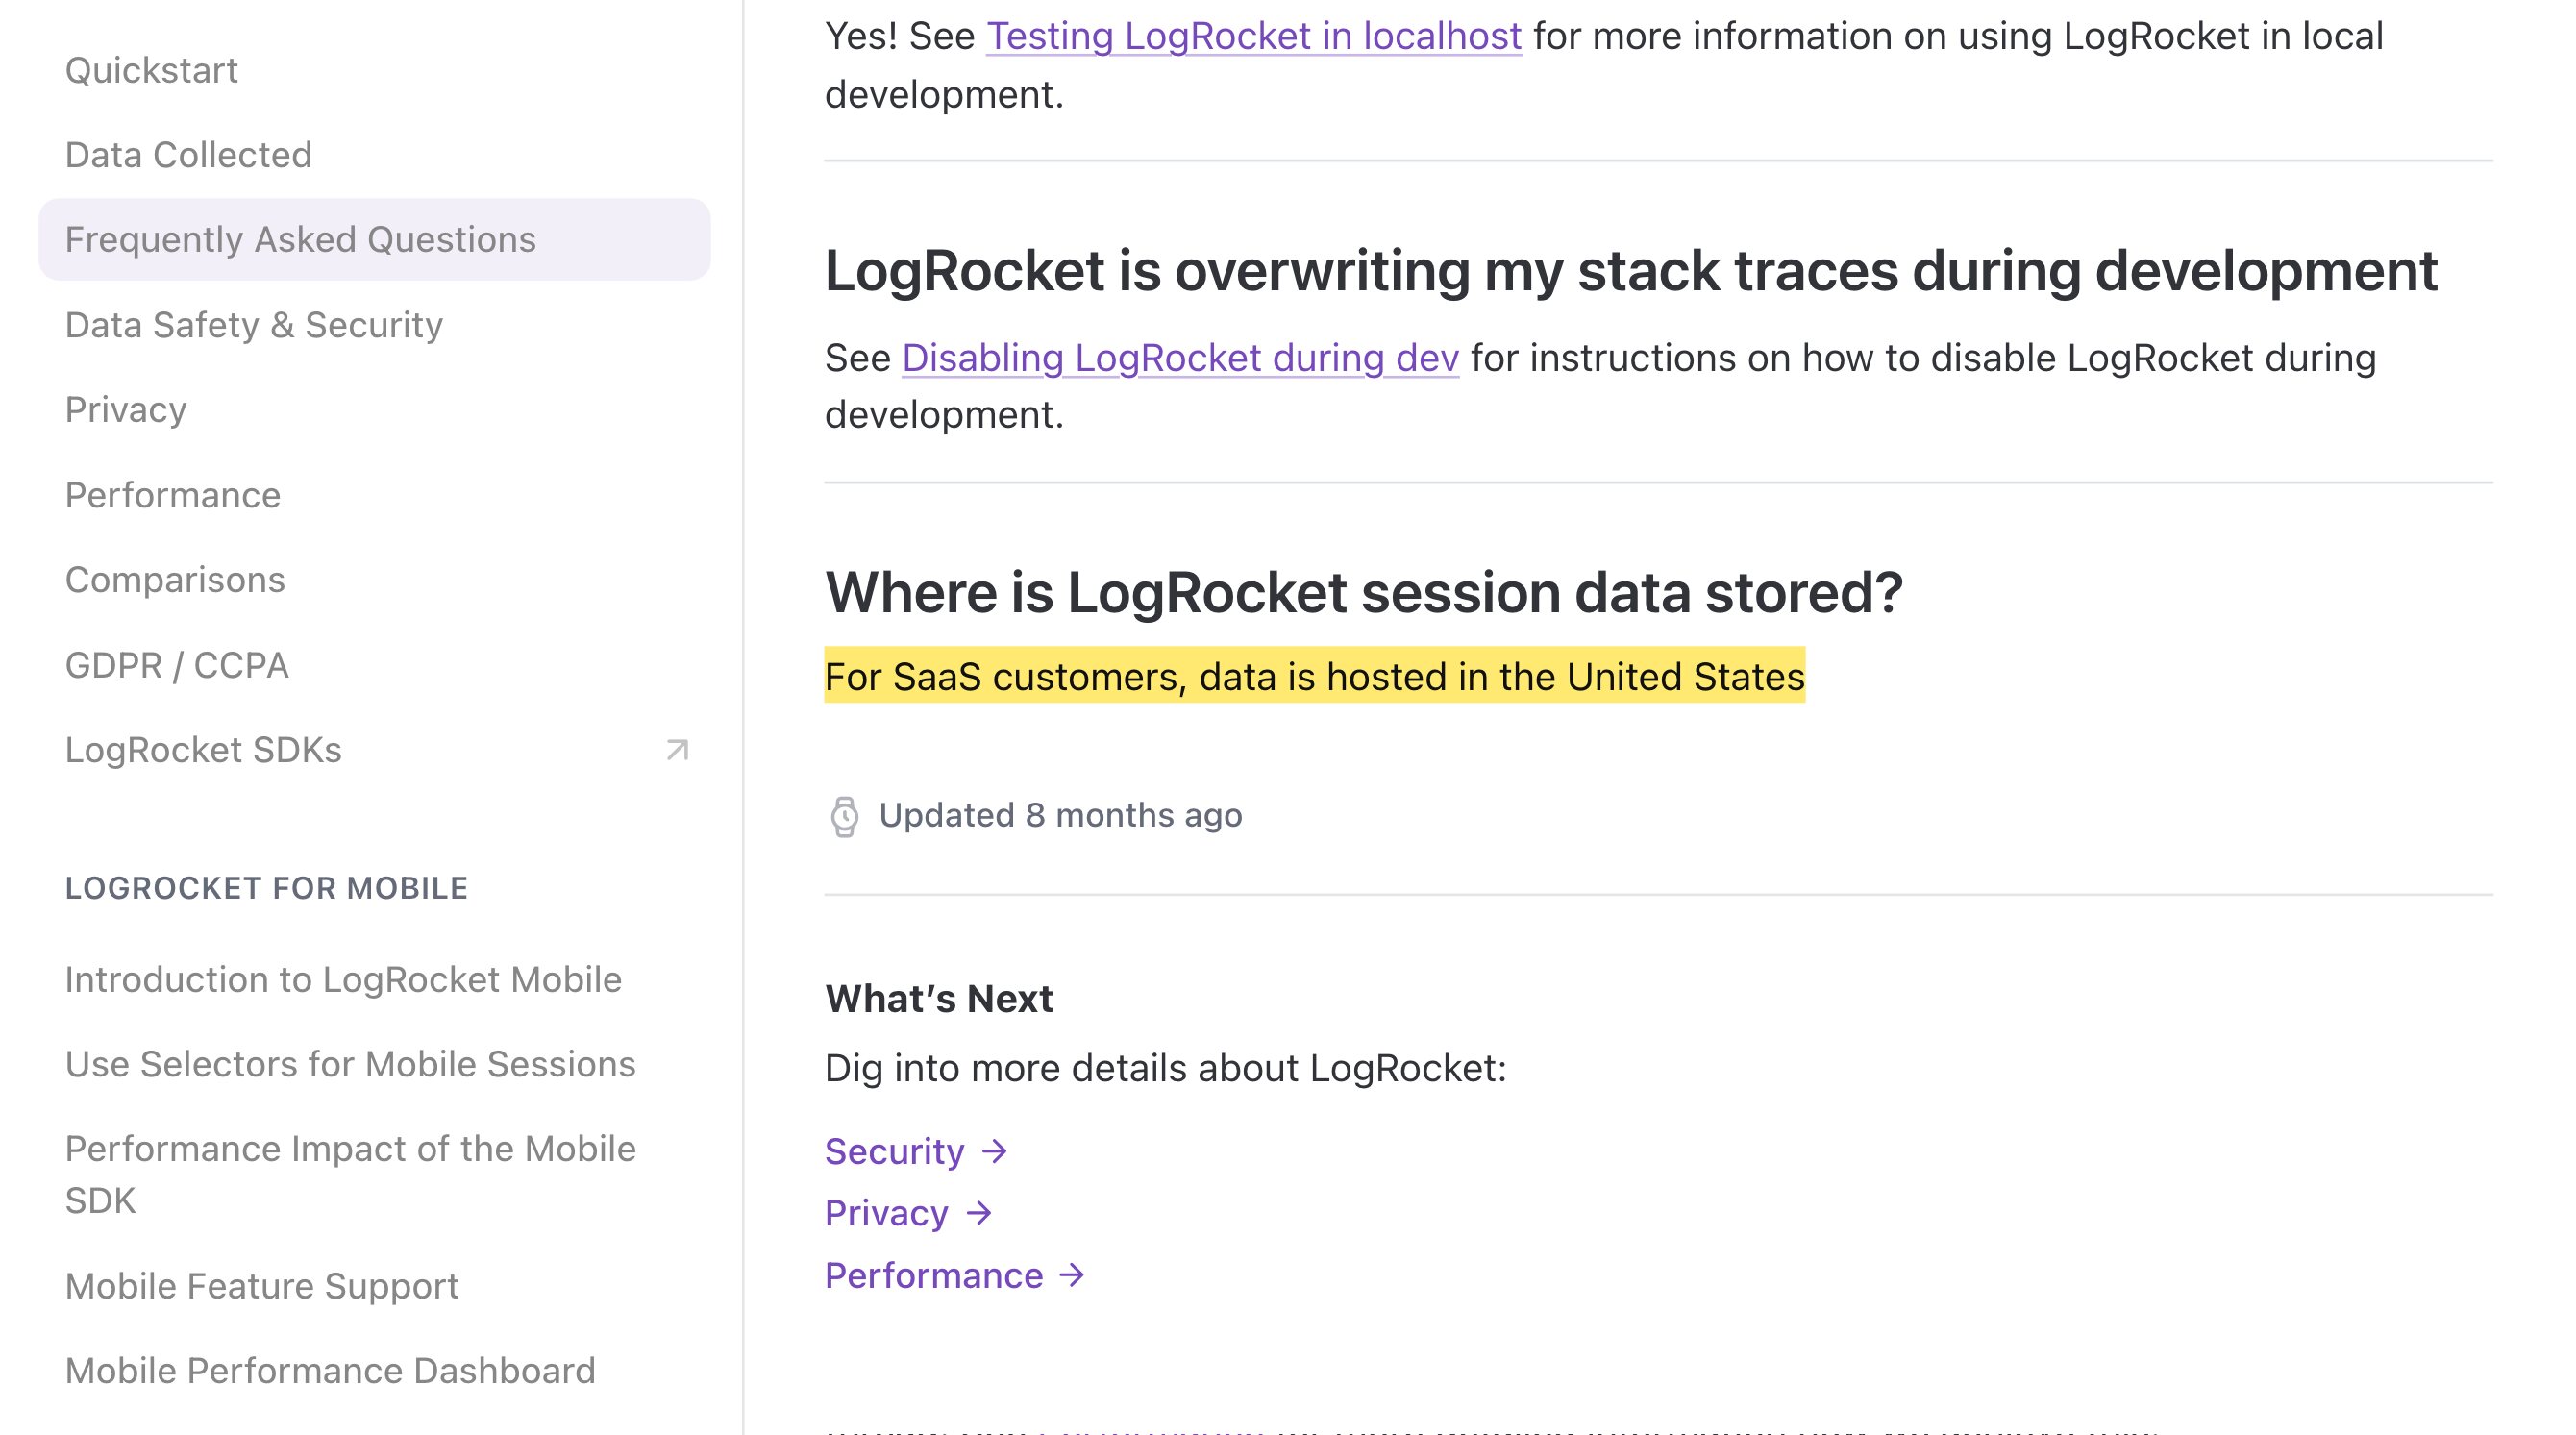
| Esos datos se alojan en Estados Unidos, y no hay región en China continental. Las preguntas frecuentes de LogRocket afirman que “for SaaS customers, data is hosted in the United States,” y no publica ninguna ubicación de datos en China continental (inferencia a partir de su ausencia en la documentación). Una sesión grabada de un usuario situado en China se almacena, por tanto, en el extranjero — la transferencia transfronteriza que regula la PIPL — y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)), un deber de residencia que el alojamiento en EE. UU. no puede cumplir. | LogRocket — Frequently Asked Questions (docs.logrocket.com/docs/q-a), consultado el 2026-10-07; PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
| El deber de la PIPL es suyo, y se aplica antes de que pulse grabar. Como LogRocket almacena los datos en el extranjero, usted — el responsable del tratamiento que integra el SDK, no LogRocket — soporta las obligaciones respecto de sus usuarios del continente: notificación, consentimiento separado para la transferencia transfronteriza y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) según los artículos 38–43 de la PIPL. Una búsqueda inversa de IP por ubicación (“location search”) sobre un usuario chino es precisamente el tratamiento que debe cubrir el consentimiento. | Documentación de LogRocket — IP capture y FAQ (docs.logrocket.com), consultado el 2026-10-07; PIPL artículos 38–43 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para una audiencia de China continental, la pregunta decisiva sobre LogRocket no es si su script carga — es si usted tiene permitido grabar lo que graba. LogRocket es session replay: reconstruye las sesiones de sus usuarios a partir del DOM, sus clics y entradas, el tráfico de red y la consola y, por defecto, captura también su dirección IP. Según su propia documentación, esos datos, para los clientes SaaS, “is hosted in the United States,” (se alojan en Estados Unidos) y no se ofrece ninguna región en China continental. Así que, en el momento en que LogRocket graba a un visitante en Shanghái o Shenzhen, su información personal sale del continente — y esa es una cuestión que la ley de privacidad china resuelve mucho antes de que la latencia entre en juego.
LogRocket en China de un vistazo
| Qué lo decide | En los propios términos de LogRocket |
|---|---|
| Dónde residen sus datos | Para los clientes SaaS, LogRocket dice que “data is hosted in the United States.” (los datos se alojan en Estados Unidos). No publica ninguna región en China continental, así que las sesiones grabadas de usuarios chinos se almacenan en el extranjero. |
| Qué graba | Session replay — el DOM, los clics, las entradas, las solicitudes de red y la consola. El SDK “can automatically sanitize all text, inputs, and images,” (puede sanear automáticamente todo el texto, las entradas y las imágenes) y “password fields are never recorded,” (los campos de contraseña nunca se graban), pero el saneamiento es algo que usted tiene que activar. |
| IP y ubicación | Activado por defecto: LogRocket “captures IP addresses to enable reverse-IP lookups for location search.” (captura direcciones IP para permitir búsquedas inversas de IP por ubicación). Para un visitante del continente, eso es información personal de nivel de ubicación. |
| El desencadenante transfronterizo | Grabar a un usuario situado en China saca su información personal del continente — una transferencia transfronteriza que regula la PIPL y que exige notificación, consentimiento separado y un mecanismo de transferencia. |
| Quién soporta el deber | Usted, el responsable del tratamiento que integra el SDK — no LogRocket. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente. |
El session replay son datos personales — del tipo más pesado
LogRocket no toma una muestra de unas pocas métricas; graba la sesión. Su propia documentación de privacidad describe un SDK que reconstruye lo que el usuario vio e hizo — el DOM y sus mutaciones, los clics y las pulsaciones de teclado, las solicitudes de red y la consola — y que después le ofrece controles para retener una parte. El SDK “can automatically sanitize all text, inputs, and images from your session recordings,” “password fields are never recorded,” y usted puede marcar un elemento con un atributo data-private para “prevent recording its input.” Esos controles importan, y debería usarlos. Pero son opcionales, y todo lo que usted no sanee se captura tal como el usuario lo escribe. Una grabación tan detallada es información personal según la Ley de Protección de Información Personal de China — no metadatos y, en algunos campos, potencialmente información personal sensible, que la ley protege con aún más rigor.
Las sesiones de sus usuarios en China se almacenan en Estados Unidos
Dónde acaba esa grabación es lo que convierte una función de privacidad en una exposición de cumplimiento. Las preguntas frecuentes de LogRocket afirman sin rodeos que “for SaaS customers, data is hosted in the United States,” y no publican ninguna región en China continental. Así que una sesión capturada de un usuario del continente se escribe en servidores fuera de él. Según la Ley de Protección de Información Personal, eso es una transferencia transfronteriza, y el responsable del tratamiento — usted, el sitio que integra LogRocket, no el propio LogRocket — tiene que notificar, obtener consentimiento separado para la transferencia y cumplir un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–43 de la PIPL). La captura de IP lo agrava: LogRocket “captures IP addresses to enable reverse-IP lookups for location search” por defecto, así que los datos de ubicación de un usuario chino están en la carga desde la primera sesión. Y si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — un deber de residencia que el alojamiento en Estados Unidos no puede satisfacer.
Ser accesible es la mitad fácil — tener permitido grabar es la difícil
La ingesta de LogRocket es un script integrado, y si carga sin problemas desde el continente es una cuestión de entrega — del tipo que varía según la red y que es la mitad menor de «¿funciona?». La mitad mayor es jurídica, y no mejora con ajustes: una sesión que usted graba rápido pero sin base legal para tomarla sigue siendo un problema. LogRocket no es un sitio web público para el que usted mismo tramite un registro ICP — es un grabador de backend dentro de un sitio que usted opera —, así que lo que añade a su huella en China no es una cuestión de ICP, sino un flujo de datos transfronterizo, creado en el instante en que graba a un usuario del continente. La accesibilidad decide si la grabación llega; la PIPL decide si usted tenía permitido hacerla.
Esto es un mapa de riesgo, no un veredicto: cuánta exposición soporta depende de lo que grabe, de lo exhaustivamente que sanee, de su papel y sus volúmenes de datos y de quiénes son sus usuarios — conviene concretarlo con asesoría legal antes de grabar a escala.
Dónde encaja 21YunBox — una capa conforme, no una migración
Usted mantiene LogRocket exactamente donde está. Lo que añadimos es la capa de cumplimiento a su alrededor. Nuestro equipo de China cartografía lo que sus grabaciones capturan realmente de los usuarios del continente — sesiones, entradas, ubicación derivada de la IP — y evalúa la exposición transfronteriza y de residencia de datos según la PIPL que eso crea para su entidad y sus volúmenes de datos; después ponemos en marcha la entrega dentro del país, con registro ICP, que necesita una presencia legal en China, situada por delante de su origen existente, sin reconstruir, sin un segundo código base y sin abandonar las herramientas que utiliza hoy. LogRocket sigue siendo su herramienta de session replay; las brechas transfronterizas y de residencia pasan a ser nuestras para cartografiarlas y cerrarlas con usted.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Está bloqueado LogRocket en China continental?
Considere la accesibilidad como la cuestión menor. La ingesta de LogRocket es un script integrado, y puede cargar de forma lenta o intermitente desde el continente — pero si «funciona» lo decide el cumplimiento, no la red. En el momento en que graba a un usuario situado en China, su sesión y su IP se envían al servicio de LogRocket alojado en EE. UU., lo que es una transferencia transfronteriza de información personal según la PIPL. Una grabación que usted hizo rápido pero sin base legal para tomarla sigue siendo un problema.
¿Activar el saneamiento de LogRocket lo hace conforme?
Ayuda, pero no resuelve la cuestión. El SDK de LogRocket “can automatically sanitize all text, inputs, and images,” nunca graba los campos de contraseña y le permite marcar elementos como data-private — todo ello merece la pena. Pero la captura de IP está activada por defecto, la reproducción sigue reconstruyendo el comportamiento y los datos siguen alojados en Estados Unidos. El saneamiento reduce la carga; no cambia el hecho de que la información personal de sus usuarios del continente sale del continente, que es el desencadenante de la PIPL. Si su configuración es suficiente es una valoración que conviene hacer con asesoría legal.
¿Puede 21YunBox ayudarnos a seguir usando LogRocket en China?
Sí. Nuestro equipo de China puede cartografiar lo que su configuración de LogRocket captura realmente de los usuarios del continente — sesiones, entradas, ubicación basada en la IP — y evaluar la exposición transfronteriza y de residencia de datos según la PIPL que eso crea para su entidad y sus volúmenes de datos, y después organizar el consentimiento, el mecanismo de transferencia y la entrega dentro del país, con registro ICP, que necesita una presencia conforme en China, sin arrancar LogRocket de su stack. Póngase en contacto para revisar su caso concreto.































