Funktioniert LogRocket in China? Session Replay, PIPL & Data Residency
LogRocket zeichnet die Sessions Ihrer Nutzer auf — DOM, Eingaben, Netzwerk, Konsole und IP — und hostet diese Daten in den Vereinigten Staaten, ohne Festlandchina-Region. Einen Festland-Besucher aufzuzeichnen verschifft seine personenbezogene Information offshore unter PIPL. Ein Compliance-zuerst-Blick auf die Data-Residency-Tür.
Funktioniert LogRocket in China?
Das Skript wird laden — das ist der leichte Teil. Der schwere Teil ist, dass LogRocket die Sessions Ihrer Nutzer aufzeichnet und, in seinen eigenen Worten, diese Daten in den Vereinigten Staaten hostet, einen Festland-Besucher aufzuzeichnen verschifft seine personenbezogene Information also offshore. Das ist eine PIPL-Frage, keine Leistungsfrage.
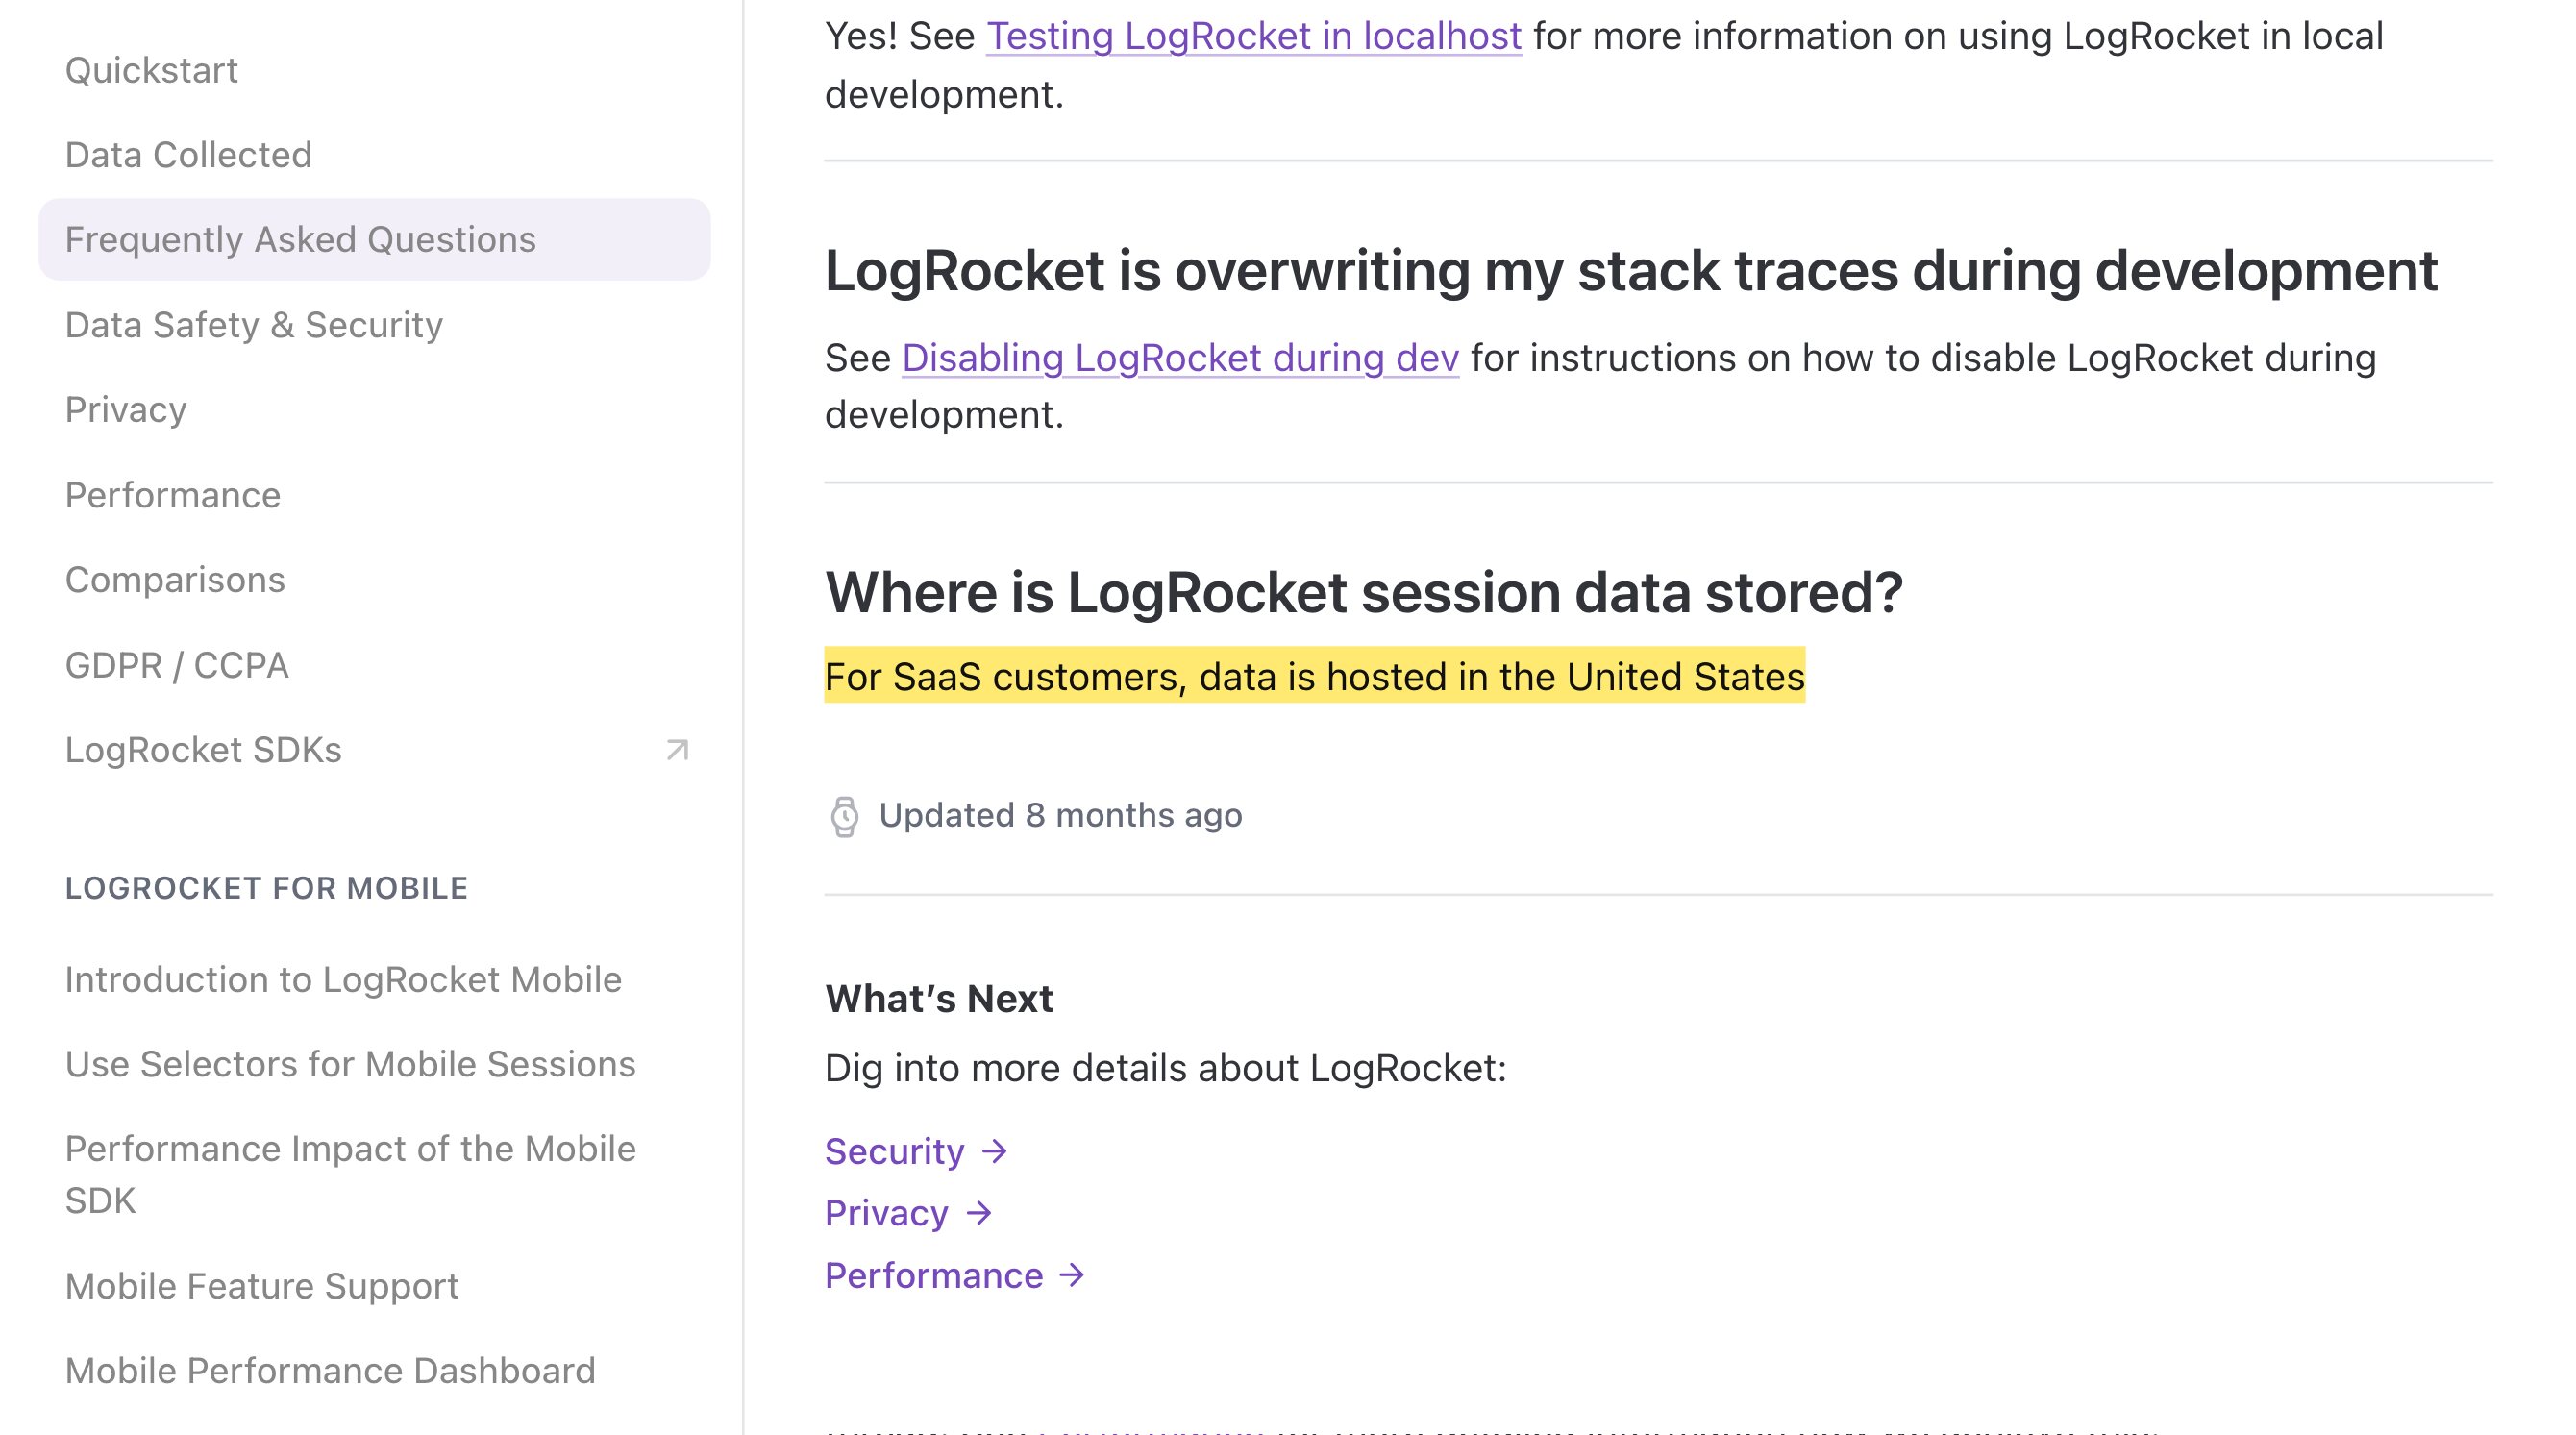
LogRockets SDK rekonstruiert die Session — das DOM, Klicks, Eingaben, Netzwerk und Konsole — und standardmäßig „captures IP addresses to enable reverse-IP lookups for location search“; für SaaS-Kunden sagt sein eigenes FAQ „data is hosted in the United States“, ohne Festlandchina-Region. Einen in China ansässigen Nutzer aufzuzeichnen bewegt seine personenbezogene Information also aus dem Festland hinaus — ein grenzüberschreitender Transfer personenbezogener Information, den PIPL regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus) — und eine Session-Aufzeichnung ist etwa so personenbezogen, wie diese Daten werden. LogRocket bietet zwar Sanitisierungs-Kontrollen und zeichnet nie Passwort-Felder auf, aber die schrumpfen die Nutzlast; sie ändern nicht, wo sie landet. Die Tabelle unten ist LogRockets eigene Formulierung und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — wie viel Exponierung Sie tragen, hängt davon ab, was Sie aufzeichnen, wie Sie sanitisieren und wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Session Replay erfasst das DOM, Eingaben, Netzwerk und Konsole — schwere personenbezogene Daten
- ✕ LogRocket hostet SaaS-Session-Daten in den Vereinigten Staaten — keine Festlandchina-Region
- ! Die Sessions von Festland-Nutzern aufzuzeichnen ist ein grenzüberschreitender Transfer nach PIPL
- ! IP-Erfassung ist standardmäßig an — Reverse-IP-Standort bei jeder Session
- ✓ Sanitisierungs-Kontrollen existieren und Passwort-Felder werden nicht aufgezeichnet — aber Sie müssen sie einschalten
Was die offizielle LogRocket-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
LogRocket zeichnet die ganze Session auf, keine Metrik. In seinen eigenen Datenschutz-Docs „can automatically sanitize all text, inputs, and images from your session recordings“ das SDK — eine Kontrolle, die Sie einschalten, weil ein Replay sonst rekonstruiert, was der Nutzer sah und tippte, zusammen mit Netzwerk-Requests und der Konsole. „Password fields are never recorded“, und Sie können ein Element mit einem data-private-Attribut markieren, um „prevent recording its input“, aber alles, was Sie nicht sanitisieren, wird erfasst. Nach Chinas Recht ist diese Aufzeichnung personenbezogene Information. | LogRocket — Recording and privacy (docs.logrocket.com/docs/privacy), abgerufen 2026-10-07 |
IP-Erfassung ist standardmäßig an — und eine IP ist standortgenaue personenbezogene Daten. LogRockets Docs geben an, es „captures IP addresses to enable reverse-IP lookups for location search, and to help you match between back-end logs and captured sessions“, wobei die shouldCaptureIP-Option standardmäßig true ist. Für einen Festland-Besucher sind diese IP und der daraus abgeleitete Standort personenbezogene Information, die das Festland in dem Augenblick verlässt, in dem sie LogRocket erreicht — ein grenzüberschreitender Transfer nach PIPL (Artikel 38–43). | LogRocket — Enable or Disable IP Capture (docs.logrocket.com/reference/shouldcaptureip), abgerufen 2026-10-07; PIPL Articles 38–43 |
| Diese Daten werden in den Vereinigten Staaten gehostet, und es gibt keine Festlandchina-Region. LogRockets FAQ gibt an, dass „for SaaS customers, data is hosted in the United States“, und es publiziert keinen Festlandchina-Datenort (Schlussfolgerung aus seiner Abwesenheit in den Docs). Eine für einen in China ansässigen Nutzer aufgezeichnete Session wird daher offshore gespeichert — der grenzüberschreitende Transfer, den PIPL regelt — und für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen muss in China gesammelte personenbezogene Information im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)), eine Residency-Pflicht, die US-Hosting nicht erfüllen kann. | LogRocket — Frequently Asked Questions (docs.logrocket.com/docs/q-a), abgerufen 2026-10-07; PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) |
| Die PIPL-Pflicht ist Ihre, und sie bindet, bevor Sie auf Aufnahme drücken. Weil LogRocket die Daten offshore speichert, tragen Sie — der Handler, der das SDK einbettet, nicht LogRocket — die Pflichten für Ihre Festland-Nutzer: Mitteilung, gesonderte Einwilligung für den grenzüberschreitenden Transfer und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung) nach PIPL Artikel 38–43. Eine Reverse-IP-„location search“ auf einem chinesischen Nutzer ist genau die Verarbeitung, die die Einwilligung abdecken muss. | LogRocket docs — IP capture & FAQ (docs.logrocket.com), abgerufen 2026-10-07; PIPL Articles 38–43 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die entscheidende Frage zu LogRocket nicht, ob sein Skript lädt — es ist, ob Sie aufzeichnen dürfen, was es aufzeichnet. LogRocket ist Session Replay: es rekonstruiert die Sessions Ihrer Nutzer aus dem DOM, ihren Klicks und Eingaben, dem Netzwerkverkehr und der Konsole, und standardmäßig erfasst es auch ihre IP-Adresse. In seiner eigenen Dokumentation werden diese Daten für SaaS-Kunden „is hosted in the United States“, und keine Festlandchina-Region ist im Angebot. In dem Moment also, in dem LogRocket einen Besucher in Shanghai oder Shenzhen aufzeichnet, verlässt seine personenbezogene Information das Festland — und das ist eine Frage, die Chinas Datenschutzrecht lange klärt, bevor Latenz je ins Spiel kommt.
LogRocket in China auf einen Blick
| Was darüber entscheidet | In LogRockets eigenen Worten |
|---|---|
| Wo Ihre Daten leben | Für SaaS-Kunden sagt LogRocket „data is hosted in the United States“. Es publiziert keine Festlandchina-Region, für chinesische Nutzer aufgezeichnete Sessions werden also offshore gespeichert. |
| Was es aufzeichnet | Session Replay — das DOM, Klicks, Eingaben, Netzwerk-Requests und die Konsole. Das SDK „can automatically sanitize all text, inputs, and images“, und „password fields are never recorded“, aber das Sanitisieren ist etwas, das Sie einschalten. |
| IP und Standort | Standardmäßig an: LogRocket „captures IP addresses to enable reverse-IP lookups for location search“. Für einen Festland-Besucher ist das standortgenaue personenbezogene Information. |
| Der Grenztransfer-Auslöser | Einen in China ansässigen Nutzer aufzuzeichnen bewegt seine personenbezogene Information aus dem Festland hinaus — ein grenzüberschreitender Transfer, den PIPL regelt, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus verlangt. |
| Wer die Pflicht trägt | Sie, der Handler, der das SDK einbettet — nicht LogRocket. Für einen CIIO oder Handler mit hohem Volumen muss in China gesammelte personenbezogene Information im Festland gespeichert werden. |
Session Replay ist personenbezogene Daten — die schwerste Art
LogRocket sampelt nicht ein paar Metriken; es zeichnet die Session auf. Seine eigene Datenschutzdokumentation beschreibt ein SDK, das rekonstruiert, was der Nutzer sah und tat — das DOM und seine Mutationen, Klicks und Tastenanschläge, Netzwerk-Requests und die Konsole — und bietet Ihnen dann Kontrollen, einiges davon zurückzuhalten. Das SDK „can automatically sanitize all text, inputs, and images from your session recordings“, „password fields are never recorded“, und Sie können ein Element mit einem data-private-Attribut markieren, um „prevent recording its input“. Diese Kontrollen zählen, und Sie sollten sie nutzen. Aber sie sind opt-in, und alles, was Sie nicht sanitisieren, wird erfasst, wie der Nutzer es tippt. Eine so detaillierte Aufzeichnung ist personenbezogene Information nach Chinas Gesetz zum Schutz personenbezogener Daten — keine Metadaten, und für manche Felder potenziell sensible personenbezogene Information, die das Recht noch strenger schützt.
Die Sessions Ihrer China-Nutzer werden in den Vereinigten Staaten gespeichert
Wo diese Aufzeichnung landet, ist es, was ein Datenschutz-Feature in eine Compliance-Exponierung verwandelt. LogRockets FAQ gibt schlicht an, dass „for SaaS customers, data is hosted in the United States“, und es publiziert keine Festlandchina-Region. Eine von einem Nutzer im Festland erfasste Session wird also auf Server außerhalb davon geschrieben. Nach dem Gesetz zum Schutz personenbezogener Daten ist das ein grenzüberschreitender Transfer, und der Handler — Sie, die Seite, die LogRocket einbettet, nicht LogRocket selbst — muss Mitteilung geben, gesonderte Einwilligung für den Transfer einholen und einen Transfermechanismus freigeben: eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung (PIPL Artikel 38–43). Die IP-Erfassung verstärkt es: LogRocket „captures IP addresses to enable reverse-IP lookups for location search“ standardmäßig, standortgenaue Daten über einen chinesischen Nutzer sind also ab der ersten Session in der Nutzlast. Und wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Handler mit hohem Volumen sind, muss in China gesammelte personenbezogene Information im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Residency-Pflicht, die Hosting in den Vereinigten Staaten nicht erfüllen kann.
Erreichbar ist die leichte Hälfte — aufzeichnen zu dürfen ist die schwere
LogRockets Ingest ist ein eingebettetes Skript, und ob es sauber aus dem Festland lädt, ist eine Auslieferungsfrage — die Art, die je nach Netzwerk variiert und die kleinere Hälfte von „funktioniert es“ ist. Die größere Hälfte ist rechtlich, und sie verbessert sich nicht mit Tuning: eine Session, die Sie schnell aufgezeichnet haben, für die Sie aber keine Rechtsgrundlage hatten, sie zu nehmen, ist weiterhin ein Problem. LogRocket ist keine öffentliche Website, für die Sie selbst eine ICP einreichen — es ist ein Backend-Recorder, der innerhalb einer Seite sitzt, die Sie betreiben — was es Ihrem China-Footprint hinzufügt, ist also keine ICP-Frage, sondern ein grenzüberschreitender Datenfluss, erzeugt in dem Augenblick, in dem es einen Festland-Nutzer aufzeichnet. Erreichbarkeit entscheidet, ob die Aufzeichnung ankommt; PIPL entscheidet, ob Sie sie machen durften.
Dies ist eine Risikokarte, kein Urteil: wie viel Exponierung Sie tragen, hängt davon ab, was Sie aufzeichnen, wie gründlich Sie sanitisieren, von Ihrer Rolle und Ihren Datenmengen und davon, wer Ihre Nutzer sind — wert, mit Rechtsbeistand zu klären, bevor Sie in großem Umfang aufzeichnen.
Wo 21YunBox passt — eine rechtskonforme Overlay, keine Migration
Sie behalten LogRocket genau dort, wo es ist. Was wir hinzufügen, ist die Compliance-Schicht um es herum. Unser China-Team kartiert, was Ihre Aufzeichnungen von Festland-Nutzern tatsächlich erfassen — Sessions, Eingaben, IP-abgeleiteten Standort — und schätzt die PIPL-Grenztransfer- und Data-Residency-Exponierung ein, die das für Ihre Rechtsperson und Ihre Datenmengen erzeugt; dann stellen wir die ICP-eingereichte, inländische Auslieferung auf, die eine rechtmäßige China-Präsenz braucht, vor Ihren bestehenden Origin gesetzt, ohne Neuaufbau, ohne zweite Codebasis und ohne Wechsel weg von den Tools, die Sie heute betreiben. LogRocket bleibt Ihr Session-Replay-Tool; die Grenztransfer- und Residency-Lücken werden unsere, mit Ihnen zu kartieren und zu schließen.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Ist LogRocket in Festlandchina gesperrt?
Behandeln Sie Erreichbarkeit als die kleinere Frage. LogRockets Ingest ist ein eingebettetes Skript, und es kann langsam oder intermittierend aus dem Festland laden — aber ob es „funktioniert“, wird von Compliance entschieden, nicht vom Netzwerk. In dem Moment, in dem es einen in China ansässigen Nutzer aufzeichnet, werden seine Session und IP an LogRockets US-gehosteten Dienst gesendet, was ein grenzüberschreitender Transfer personenbezogener Information nach PIPL ist. Eine Aufzeichnung, die Sie schnell gemacht haben, für die Sie aber keine Rechtsgrundlage hatten, sie zu nehmen, ist weiterhin ein Problem.
Macht LogRockets Sanitisierung einzuschalten es rechtskonform?
Es hilft, aber es klärt die Frage nicht. LogRockets SDK „can automatically sanitize all text, inputs, and images“, zeichnet nie Passwort-Felder auf und lässt Sie Elemente data-private markieren — alles wert, getan zu werden. Aber IP-Erfassung ist standardmäßig an, das Replay rekonstruiert weiterhin Verhalten, und die Daten werden weiterhin in den Vereinigten Staaten gehostet. Sanitisierung schrumpft die Nutzlast; sie ändert nicht die Tatsache, dass personenbezogene Information Ihrer Festland-Nutzer das Festland verlässt, was der PIPL-Auslöser ist. Ob Ihre Konfiguration genug ist, ist eine mit Rechtsbeistand zu treffende Beurteilung.
Kann 21YunBox uns helfen, LogRocket in China weiter zu nutzen?
Ja. Unser China-Team kann kartieren, was Ihr LogRocket-Setup tatsächlich von Festland-Nutzern erfasst — Sessions, Eingaben, IP-basierten Standort — und die PIPL-Grenztransfer- und Data-Residency-Exponierung einschätzen, die das für Ihre Rechtsperson und Datenmengen erzeugt, dann die Einwilligung, den Transfermechanismus und die ICP-eingereichte, inländische Auslieferung aufstellen, die eine rechtskonforme China-Präsenz braucht, ohne LogRocket aus Ihrem Stack zu reißen. Melden Sie sich, um Ihren konkreten Fall durchzuarbeiten.