LogRocket fonctionne-t-il en Chine ? Session replay, PIPL et résidence des données
LogRocket enregistre les sessions de vos utilisateurs — DOM, saisies, réseau, console et IP — et héberge ces données aux États-Unis, sans région de Chine continentale. Enregistrer un visiteur continental expédie son information personnelle à l'étranger au titre de la PIPL. Un regard priorité à la conformité sur la porte de la résidence des données.
LogRocket fonctionne-t-il en Chine ?
Le script se chargera — c'est la partie facile. La partie difficile est que LogRocket enregistre les sessions de vos utilisateurs et, dans ses propres mots, héberge ces données aux États-Unis, de sorte qu'enregistrer un visiteur continental expédie son information personnelle à l'étranger. C'est une question PIPL, non de performance.
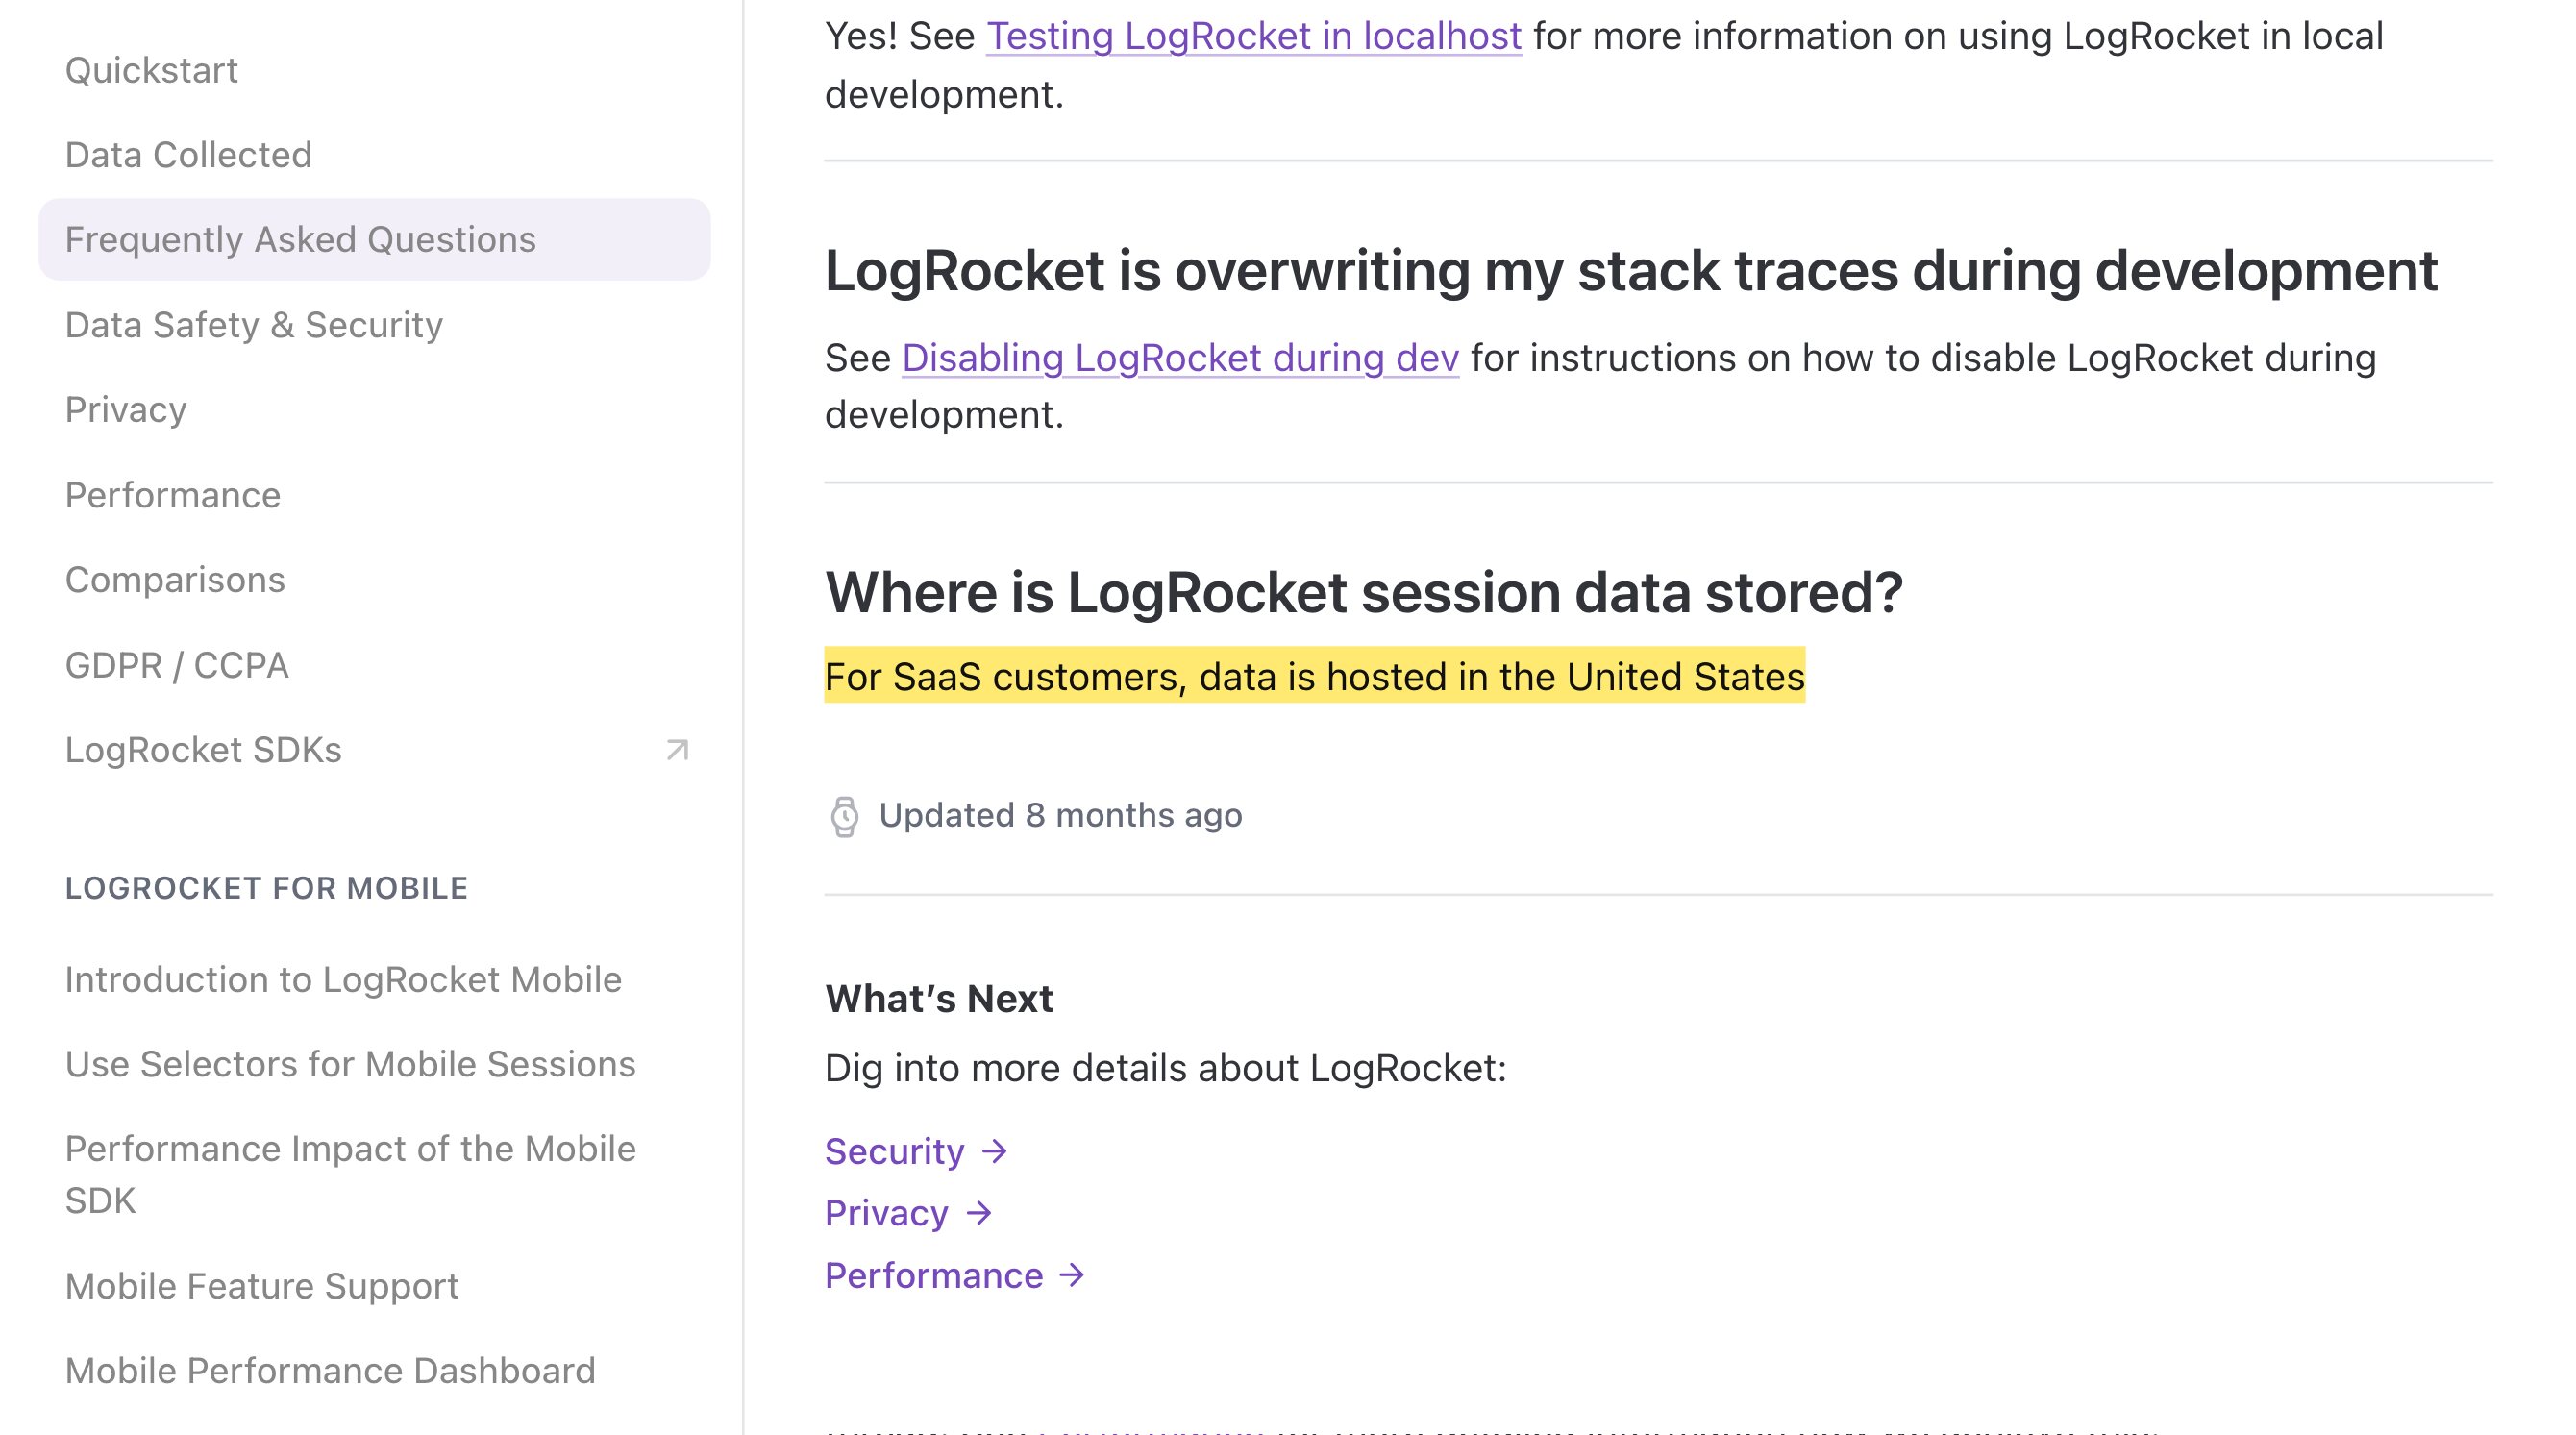
Le SDK de LogRocket reconstruit la session — le DOM, les clics, les saisies, le réseau et la console — et par défaut "captures IP addresses to enable reverse-IP lookups for location search" ; pour les clients SaaS sa propre FAQ indique que "data is hosted in the United States," sans région de Chine continentale. Enregistrer un utilisateur basé en Chine déplace donc son information personnelle hors du continent — un transfert transfrontalier d'information personnelle que régit la PIPL (information, consentement distinct et un mécanisme de transfert) — et un session replay est à peu près aussi personnel que cette donnée devient. LogRocket offre bien des contrôles d'assainissement et n'enregistre jamais les champs de mot de passe, mais ceux-ci réduisent la charge utile ; ils ne changent pas où elle atterrit. Le tableau ci-dessous est la propre formulation de LogRocket et la règle que chaque ligne déclenche.
Ceci est une carte des risques, non un verdict — quelle exposition vous portez dépend de ce que vous enregistrez, de la façon dont vous assainissez et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Le session replay capture le DOM, les saisies, le réseau et la console — une donnée personnelle lourde
- ✕ LogRocket héberge les données de session SaaS aux États-Unis — aucune région de Chine continentale
- ! Enregistrer les sessions des utilisateurs continentaux est un transfert transfrontalier au titre de la PIPL
- ! La capture d'IP est activée par défaut — localisation par IP inversée à chaque session
- ✓ Des contrôles d'assainissement existent et les champs de mot de passe ne sont pas enregistrés — mais vous devez les activer
Ce que la documentation officielle de LogRocket dit de la Chine
| Fait | Source primaire |
|---|---|
LogRocket enregistre toute la session, non une métrique. Dans sa propre documentation de confidentialité, le SDK "can automatically sanitize all text, inputs, and images from your session recordings" — un contrôle que vous activez, parce qu'un replay reconstruit sinon ce que l'utilisateur a vu et tapé, avec les requêtes réseau et la console. "Password fields are never recorded," et vous pouvez marquer un élément avec un attribut data-private pour "prevent recording its input," mais tout ce que vous n'assainissez pas est capturé. Au titre de la loi chinoise, cet enregistrement est de l'information personnelle. | LogRocket — Recording and privacy (docs.logrocket.com/docs/privacy), consulté le 2026-10-07 |
La capture d'IP est activée par défaut — et une IP est une donnée personnelle de niveau localisation. Les docs de LogRocket indiquent qu'il "captures IP addresses to enable reverse-IP lookups for location search, and to help you match between back-end logs and captured sessions," avec l'option shouldCaptureIP par défaut à vrai. Pour un visiteur continental, cette IP et la localisation qui en est dérivée sont de l'information personnelle quittant le continent à l'instant où elles atteignent LogRocket — un transfert transfrontalier au titre de la PIPL (articles 38 à 43). | LogRocket — Enable or Disable IP Capture (docs.logrocket.com/reference/shouldcaptureip), consulté le 2026-10-07 ; PIPL articles 38 à 43 |
| Ces données sont hébergées aux États-Unis, et il n'y a aucune région de Chine continentale. La FAQ de LogRocket indique que "for SaaS customers, data is hosted in the United States," et il ne publie aucun emplacement de données de Chine continentale (déduction de son absence dans les docs). Une session enregistrée pour un utilisateur basé en Chine est donc stockée à l'étranger — le transfert transfrontalier que régit la PIPL — et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'information personnelle collectée en Chine doit être stockée sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité), une obligation de résidence qu'un hébergement aux États-Unis ne peut pas satisfaire. | LogRocket — Frequently Asked Questions (docs.logrocket.com/docs/q-a), consulté le 2026-10-07 ; PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| L'obligation PIPL est la vôtre, et elle s'attache avant que vous n'appuyiez sur enregistrer. Parce que LogRocket stocke les données à l'étranger, vous — le responsable qui intègre le SDK, non LogRocket — portez les obligations pour vos utilisateurs continentaux : information, consentement distinct pour le transfert transfrontalier, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) au titre des articles 38 à 43 de la PIPL. Une "location search" par IP inversée sur un utilisateur chinois est précisément le traitement que le consentement doit couvrir. | LogRocket docs — IP capture & FAQ (docs.logrocket.com), consulté le 2026-10-07 ; PIPL articles 38 à 43 |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public de Chine continentale, la question décisive au sujet de LogRocket n’est pas de savoir si son script se charge — c’est de savoir si vous êtes autorisé à enregistrer ce qu’il enregistre. LogRocket est du session replay : il reconstruit les sessions de vos utilisateurs à partir du DOM, de leurs clics et saisies, du trafic réseau et de la console, et par défaut il capture aussi leur adresse IP. Dans sa propre documentation, ces données, pour les clients SaaS, “is hosted in the United States,” et aucune région de Chine continentale n’est proposée. Ainsi, à l’instant où LogRocket enregistre un visiteur à Shanghai ou Shenzhen, son information personnelle quitte le continent — et c’est une question que la loi chinoise sur la confidentialité règle bien avant que la latence n’entre jamais en jeu.
LogRocket en Chine en un coup d’œil
| Ce qui le décide | Dans les propres termes de LogRocket |
|---|---|
| Où vivent vos données | Pour les clients SaaS, LogRocket indique que “data is hosted in the United States.” Il ne publie aucune région de Chine continentale, de sorte que les sessions enregistrées pour des utilisateurs chinois sont stockées à l'étranger. |
| Ce qu'il enregistre | Du session replay — le DOM, les clics, les saisies, les requêtes réseau et la console. Le SDK “can automatically sanitize all text, inputs, and images,” et “password fields are never recorded,” mais l'assainissement est quelque chose que vous activez. |
| IP et localisation | Activé par défaut : LogRocket “captures IP addresses to enable reverse-IP lookups for location search.” Pour un visiteur continental, c'est de l'information personnelle de niveau localisation. |
| Le déclencheur transfrontalier | Enregistrer un utilisateur basé en Chine déplace son information personnelle hors du continent — un transfert transfrontalier que régit la PIPL, appelant une information, un consentement distinct et un mécanisme de transfert. |
| Qui porte l'obligation | Vous, le responsable qui intègre le SDK — non LogRocket. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'information personnelle collectée en Chine doit être stockée sur le continent. |
Le session replay est une donnée personnelle — du genre le plus lourd
LogRocket n’échantillonne pas quelques métriques ; il enregistre la session. Sa propre documentation de confidentialité décrit un SDK qui reconstruit ce que l’utilisateur a vu et fait — le DOM et ses mutations, les clics et frappes, les requêtes réseau et la console — puis vous offre des contrôles pour en retenir une partie. Le SDK “can automatically sanitize all text, inputs, and images from your session recordings,” “password fields are never recorded,” et vous pouvez taguer un élément avec un attribut data-private pour “prevent recording its input.” Ces contrôles comptent, et vous devriez les utiliser. Mais ils sont en opt-in, et tout ce que vous n’assainissez pas est capturé tel que l’utilisateur le tape. Un enregistrement aussi détaillé est de l’information personnelle au titre de la loi sur la protection des informations personnelles de la Chine — non des métadonnées, et pour certains champs potentiellement de l’information personnelle sensible, que la loi protège plus étroitement encore.
Les sessions de vos utilisateurs chinois sont stockées aux États-Unis
Là où cet enregistrement atterrit est ce qui transforme une fonction de confidentialité en une exposition de conformité. La FAQ de LogRocket indique clairement que “for SaaS customers, data is hosted in the United States,” et il ne publie aucune région de Chine continentale. Ainsi une session capturée auprès d’un utilisateur sur le continent est écrite sur des serveurs hors de celui-ci. Au titre de la loi sur la protection des informations personnelles, c’est un transfert transfrontalier, et le responsable — vous, le site qui intègre LogRocket, non LogRocket lui-même — doit donner une information, obtenir un consentement distinct pour le transfert, et franchir un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 43 de la PIPL). La capture d’IP aggrave cela : LogRocket “captures IP addresses to enable reverse-IP lookups for location search” par défaut, de sorte que des données de niveau localisation sur un utilisateur chinois sont dans la charge utile dès la première session. Et si vous êtes un opérateur d’infrastructure d’information critique ou un responsable à grand volume, l’information personnelle collectée en Chine doit être stockée sur le continent (article 40 de la PIPL ; article 39 (anciennement l’article 37) de la loi sur la cybersécurité) — une obligation de résidence qu’un hébergement aux États-Unis ne peut pas satisfaire.
Accessible est la moitié facile — être autorisé à enregistrer est la difficile
L’ingestion de LogRocket est un script intégré, et savoir s’il se charge proprement depuis le continent est une question de diffusion — du genre qui varie selon le réseau et qui est la plus petite moitié de « est-ce que ça marche ». La plus grande moitié est légale, et elle ne s’améliore pas avec le réglage : une session que vous enregistrez vite mais que vous n’aviez aucune base légale de prendre est toujours un problème. LogRocket n’est pas un site web public pour lequel vous déclarez un ICP vous-même — c’est un enregistreur backend assis à l’intérieur d’un site que vous exploitez — de sorte que ce qu’il ajoute à votre empreinte Chine n’est pas une question d’ICP mais un flux de données transfrontalier, créé à l’instant où il enregistre un utilisateur continental. L’accessibilité décide si l’enregistrement arrive ; la PIPL décide si vous étiez autorisé à le faire.
Ceci est une carte des risques, non un verdict : quelle exposition vous portez dépend de ce que vous enregistrez, de la minutie de votre assainissement, de votre rôle et de vos volumes de données, et de qui sont vos utilisateurs — à régler avec un conseil avant d’enregistrer à grande échelle.
Où 21YunBox s’inscrit — un overlay conforme, non une migration
Vous gardez LogRocket exactement là où il est. Ce que nous ajoutons est la couche de conformité autour de lui. Notre équipe Chine cartographie ce que vos enregistrements capturent réellement des utilisateurs continentaux — sessions, saisies, localisation dérivée de l’IP — et évalue l’exposition transfrontalière PIPL et de résidence des données que cela crée pour votre entité et vos volumes de données ; puis nous mettons en place la diffusion déclarée ICP, sur le territoire dont une présence Chine légale a besoin, placée devant votre origine existante, sans reconstruction, sans seconde base de code et sans départ des outils que vous exploitez aujourd’hui. LogRocket reste votre outil de session replay ; les lacunes transfrontalières et de résidence deviennent les nôtres à cartographier et à combler avec vous.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
LogRocket est-il bloqué en Chine continentale ?
Traitez l'accessibilité comme la plus petite question. L'ingestion de LogRocket est un script intégré, et il peut se charger lentement ou par intermittence depuis le continent — mais savoir s'il « marche » se décide par la conformité, non par le réseau. À l'instant où il enregistre un utilisateur basé en Chine, sa session et son IP sont envoyées au service hébergé aux États-Unis de LogRocket, ce qui est un transfert transfrontalier d'information personnelle au titre de la PIPL. Un enregistrement que vous avez fait vite mais que vous n'aviez aucune base légale de prendre est toujours un problème.
Activer l'assainissement de LogRocket le rend-il conforme ?
Cela aide, mais cela ne règle pas la question. Le SDK de LogRocket « peut automatiquement assainir tout le texte, les saisies et les images », n'enregistre jamais les champs de mot de passe, et vous laisse marquer des éléments data-private — tout cela vaut la peine d'être fait. Mais la capture d'IP est activée par défaut, le replay reconstruit toujours le comportement, et les données sont toujours hébergées aux États-Unis. L'assainissement réduit la charge utile ; il ne change pas le fait que l'information personnelle de vos utilisateurs continentaux quitte le continent, ce qui est le déclencheur PIPL. Savoir si votre configuration est suffisante est un jugement à faire avec un conseil.
21YunBox peut-il nous aider à continuer d'utiliser LogRocket en Chine ?
Oui. Notre équipe Chine peut cartographier ce que votre configuration LogRocket capture réellement des utilisateurs continentaux — sessions, saisies, localisation basée sur l'IP — et évaluer l'exposition transfrontalière PIPL et de résidence des données que cela crée pour votre entité et vos volumes de données, puis aligner le consentement, le mécanisme de transfert et la diffusion déclarée ICP, sur le territoire, dont une présence Chine conforme a besoin, sans arracher LogRocket de votre stack. Prenez contact pour travailler votre cas spécifique.































