¿Funciona Fortinet en China? Residencia de datos, registro ICP y reglas transfronterizas
Los cortafuegos FortiGate de Fortinet y FortiManager y FortiAnalyzer autogestionados son appliances o máquinas virtuales que usted ejecuta en su propia infraestructura, así que los historiales de tráfico de su red, sus logs y su telemetría de amenazas pueden residir dentro del país — la palanca legal. La familia SaaS FortiCloud (FortiGate Cloud, FortiManager Cloud y FortiAnalyzer Cloud, FortiSASE) no tiene región en China continental, así que esos datos de seguridad residen en el extranjero: una transferencia transfronteriza según la PIPL. Un análisis centrado en el cumplimiento de dónde se permite que resida el historial de su red.
¿Funciona Fortinet en China?
Sí — Fortinet funciona en China y, como FortiGate, FortiManager y FortiAnalyzer son appliances que usted ejecuta en su propia infraestructura, la verdadera cuestión es de residencia: dónde se permite que residan los historiales de tráfico de red, los logs y la telemetría de amenazas que concentran.
Ejecutados on-premise en el continente, esos datos de seguridad permanecen dentro del país — la palanca legal, y una real, ya que el appliance es el formato principal de Fortinet. La familia SaaS FortiCloud (FortiGate Cloud, FortiManager Cloud y FortiAnalyzer Cloud, FortiSASE) se aloja en un conjunto fijo de regiones sin opción en China continental, así que los logs y la analítica enviados allí residen en el extranjero: una transferencia transfronteriza según la PIPL y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, un deber de localización de datos que un servicio en el extranjero no puede cumplir. La ironía que un equipo de seguridad percibe primero: el cortafuegos que despliega para vigilar la red también guarda el historial más completo de ella.
Instantánea de cumplimiento
- ! FortiGate, FortiManager, FortiAnalyzer: appliances o máquinas virtuales en su propia infraestructura
- ! FortiCloud SaaS (FortiGate Cloud, FortiAnalyzer Cloud) no tiene región en China continental
- ! Los logs del cortafuegos, los historiales de tráfico y la telemetría de amenazas son información personal según la PIPL
- ! Los logs del continente enviados a un servicio FortiCloud en el extranjero son una transferencia transfronteriza según la PIPL
- ! Los operadores de infraestructuras críticas o tratantes de grandes volúmenes deben almacenar dentro del país, algo que una nube en el extranjero no puede cumplir
- ✓ Ejecutar FortiGate más FortiAnalyzer/FortiManager autogestionados dentro del país — la palanca legal
Lo que la documentación oficial de Fortinet dice sobre China
| Hecho | Fuente primaria |
|---|---|
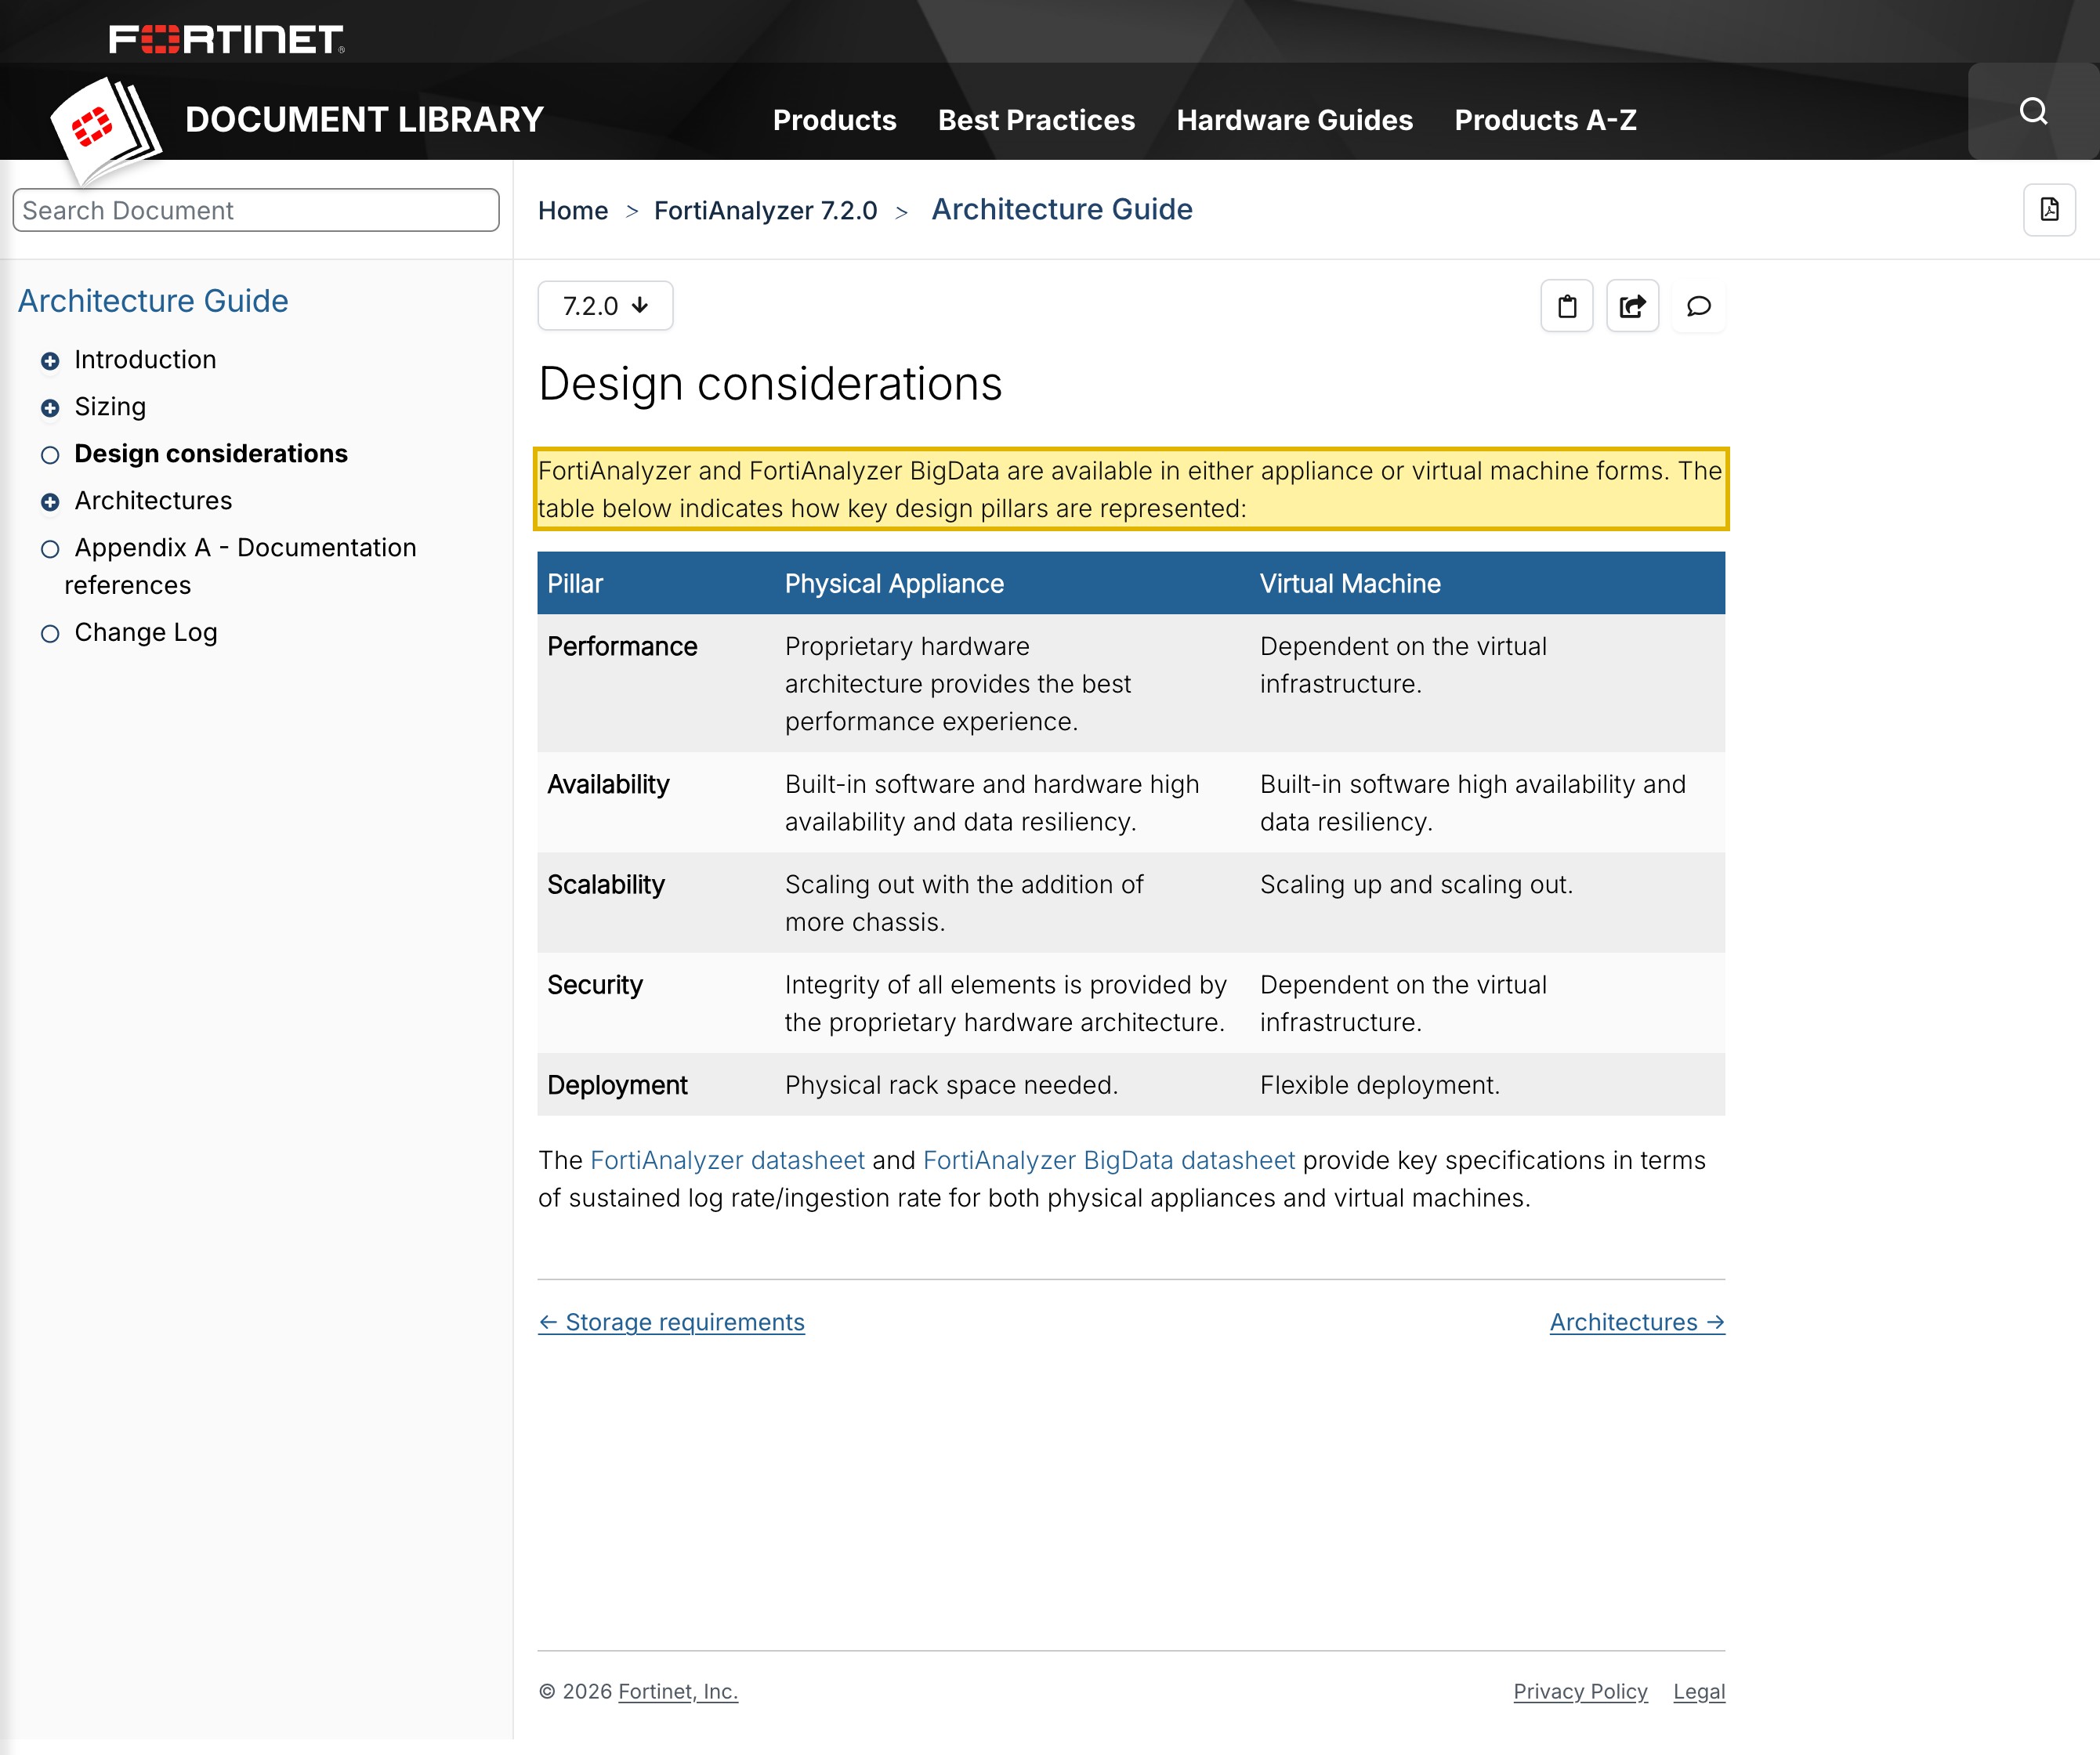
| La guía de arquitectura de FortiAnalyzer de Fortinet afirma que “FortiAnalyzer and FortiAnalyzer BigData are available in either appliance or virtual machine forms” (FortiAnalyzer y FortiAnalyzer BigData están disponibles en formato de appliance o de máquina virtual) — un nivel autogestionado de logs y analítica que usted ejecuta en su propia infraestructura, también en suelo continental. | Fortinet Documentation Library — FortiAnalyzer 7.2 Architecture Guide, Design considerations (consultado el 2026-10-14) |
| La guía de administración de FortiGate Cloud enumera sus ubicaciones alojadas como “the Global (Canada), U.S., Japan, and Europe (Germany) regions” (las regiones Global (Canadá), EE. UU., Japón y Europa (Alemania)) — sin región en China continental, así que los logs y la analítica enviados al nivel SaaS residen en el extranjero. | Fortinet Documentation Library — FortiGate Cloud 24.3 Administration Guide (consultado el 2026-10-14) |
| Los logs del cortafuegos, los historiales de tráfico y la telemetría generados en el continente y conservados en un servicio FortiCloud en el extranjero son una transferencia transfronteriza según la Ley de Protección de Información Personal — notificación, un consentimiento separado para los datos sensibles y un mecanismo de transferencia (artículos 38–40). | Ley de Protección de Información Personal de la RPC, artículos 38–40 (consultado el 2026-10-14) |
| Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe almacenar dentro del continente la información personal y los datos importantes recogidos en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber que una nube de logs y analítica en el extranjero no puede cumplir por su propia estructura. | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37); PIPL, artículo 40 (consultado el 2026-10-14) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 14 de octubre de 2026.
Para un equipo de seguridad o de redes que da servicio en China continental, la cuestión sobre Fortinet nunca fue si un FortiGate se enciende o si su consola es accesible a través de la frontera — el appliance está en el perímetro de su red y funciona allí donde usted lo instale. Fortinet es donde se genera el historial más completo de su red: un cortafuegos de nueva generación FortiGate inspecciona y registra en logs el tráfico que lo atraviesa, FortiAnalyzer concentra esos logs en analítica e informes a largo plazo, y FortiManager guarda la configuración y las políticas de toda la flota. En conjunto, eso es una descripción continua de quién se comunica con qué en todo su entorno — uno de los datos operativos más sensibles que conserva. Así que la verdadera cuestión es de residencia: ¿dónde se permite que repose ese historial? Ejecutados en su propia infraestructura, FortiGate, FortiManager y FortiAnalyzer son appliances o máquinas virtuales, así que los logs y la analítica residen allí donde usted los despliegue — también en suelo continental, que es la palanca legal. La familia SaaS FortiCloud — FortiGate Cloud, FortiManager Cloud y FortiAnalyzer Cloud, y el servicio FortiSASE — se aloja en un conjunto fijo de regiones, ninguna en China continental, así que si dirige a ella los logs o la gestión, ese historial reside en el extranjero. La ironía que un comprador de seguridad percibe primero: el cortafuegos que despliega para vigilar la red se convierte también en el lugar donde reside su historial completo.
Fortinet en China de un vistazo
| Qué lo decide | En los propios términos de Fortinet — y la ley china |
|---|---|
| Dónde residen físicamente los datos de seguridad | FortiGate, FortiManager y FortiAnalyzer son appliances o máquinas virtuales — la guía de arquitectura de Fortinet afirma que FortiAnalyzer está “available in either appliance or virtual machine forms” (disponible en formato de appliance o de máquina virtual) —, así que residen allí donde usted los despliegue, también en suelo continental. La familia SaaS FortiCloud es la otra forma: FortiGate Cloud solo se aloja en “the Global (Canada), U.S., Japan, and Europe (Germany) regions” (las regiones Global (Canadá), EE. UU., Japón y Europa (Alemania)), y FortiManager Cloud y FortiAnalyzer Cloud se aprovisionan en una lista corta de regiones en el extranjero — ninguna en China continental. |
| Qué ingiere y por qué importa la residencia | Un FortiGate registra en logs el tráfico que lo atraviesa — direcciones de origen y destino, los usuarios detrás de las sesiones, los sitios y las aplicaciones a los que acceden — y FortiAnalyzer lo convierte en analítica e informes conservados. Cuando esos usuarios están en China, las direcciones, los nombres de cuenta y los historiales de actividad son información personal según la PIPL; cuando las sesiones tocan categorías sensibles del artículo 28 — servicios de salud, financieros o de documentos de identidad oficiales —, los logs pueden exponerla. Un historial completo y consultable de quién se comunica con qué en todo su entorno es, por sí solo, uno de los datos operativos más sensibles que usted conserva. |
| Sus datos del continente en la nube | Los logs y la analítica del cortafuegos generados en China y enviados a un servicio FortiCloud en el extranjero son una transferencia transfronteriza regida por la PIPL: notificación, un consentimiento separado cuando hay información personal sensible y un mecanismo de transferencia (artículos 38 a 40 de la PIPL). El responsable del tratamiento que responde es usted, el operador — no Fortinet. |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que un servicio en el extranjero no puede cumplir: la información personal y los datos importantes recogidos en el continente deben permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. Los logs de seguridad de red de una infraestructura crítica quedan de lleno dentro de ese deber. |
| ¿Es accesible? | Trate la accesibilidad como la mitad de la entrega, no como la cuestión — los appliances funcionan en su perímetro dentro del país y los portales SaaS son accesibles a través de la frontera. La palanca legal es ejecutar la capa de datos dentro del país: FortiGate más FortiAnalyzer y FortiManager autogestionados, on-premise, en infraestructura del continente, o un equivalente soberano con licencia. Cualquier superficie orientada a China situada delante de ellos — una consola de administración, un portal de informes — necesita un registro ICP vinculado a un recurso de alojamiento en el continente (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT). |
Dónde residen realmente los datos
El formato principal de Fortinet es el appliance, y ese es el núcleo de la palanca. Los cortafuegos de nueva generación FortiGate son unidades físicas o virtuales que usted despliega en su propio perímetro; FortiManager es el plano de gestión on-premise que guarda la configuración y las políticas de la flota; y FortiAnalyzer es el nivel de logs y analítica, que la guía de arquitectura de Fortinet describe sin rodeos — “FortiAnalyzer and FortiAnalyzer BigData are available in either appliance or virtual machine forms” (FortiAnalyzer y FortiAnalyzer BigData están disponibles en formato de appliance o de máquina virtual), con especificaciones de ficha técnica dadas “for both physical appliances and virtual machines” (tanto para appliances físicos como para máquinas virtuales). Ejecute los tres en infraestructura de China continental y los historiales de tráfico, la analítica construida a partir de ellos y el plano de gestión nunca salen del continente. Es una palanca real, no teórica: a diferencia de las herramientas que solo se venden como servicio alojado, el appliance on-premise es lo primero que distribuye Fortinet.
La familia SaaS FortiCloud es la otra forma, y es donde cambia la residencia. FortiGate Cloud — el servicio alojado de gestión, analítica y conservación de logs de Fortinet — enumera sus ubicaciones como “the Global (Canada), U.S., Japan, and Europe (Germany) regions” (las regiones Global (Canadá), EE. UU., Japón y Europa (Alemania)). FortiManager Cloud y FortiAnalyzer Cloud se aprovisionan en una región elegida durante la configuración a partir de una lista corta, toda ella en el extranjero, y el servicio FortiSASE, entregado desde la nube, funciona desde un conjunto global de puntos de presencia. Ninguno de ellos sitúa los logs, la analítica o la gestión en China continental. Envíe a cualquiera de ellos los logs de su cortafuegos en China y ese historial acabará reposando en el extranjero; según la Ley de Protección de Información Personal, sacar del país la información personal china que contiene es una transferencia transfronteriza, y el responsable del tratamiento es usted.
Una salvedad honesta impide que la palanca on-premise sea un «asunto resuelto» sin más. Incluso un despliegue íntegramente con appliances intercambia inteligencia de amenazas con FortiGuard, y el envío de muestras o de telemetría es un flujo saliente configurable. Es acotado y controlable, pero sigue siendo una vía de salida que usted delimita, minimiza y somete a consentimiento — la palanca resuelve el grueso de la cuestión de la residencia, no hasta el último byte, y esa distinción es exactamente lo que una prueba de accesibilidad no puede ver.
Lo que ingiere es información personal
Fortinet merece este examen por lo que concentra una plataforma de cortafuegos. No guarda una porción de sus datos; guarda un historial estructurado del comportamiento de su red — las sesiones que cruzan el perímetro, las direcciones de cada extremo, las identidades vinculadas a ellas mediante el inicio de sesión único y los sitios y aplicaciones a los que se accede. FortiAnalyzer lo conserva e indexa en analítica e informes a largo plazo. En conjunto, es una descripción precisa y consultable de quién se comunica con qué en todo su entorno, y concentrarla en el extranjero es una preocupación de seguridad y de secretos comerciales antes que cualquier otra cosa.
Se convierte en una cuestión de protección de datos en cuanto los usuarios están en China. Las entradas de los logs nombran cuentas, direcciones de origen y actividad — información personal según la PIPL en cuanto describen a personas identificables —, y cuando las sesiones tocan categorías sensibles del artículo 28, como servicios de salud, financieros o de documentos de identidad oficiales, los logs pueden contenerla. Esa es la ironía que un equipo de seguridad percibe con más fuerza: el cortafuegos que desplegó para proteger la red se convierte, si sus logs y su analítica informan a una nube en el extranjero, en una vía de salida transfronteriza para el historial más completo de esa red.
Por eso la residencia aquí no es una mera buena práctica. Para un operador de infraestructuras de información críticas — y la capa de seguridad de red suele ser precisamente eso — y para un responsable del tratamiento cuyos volúmenes superan los umbrales de los reguladores, la información personal y los datos importantes recogidos en el continente deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Una nube de logs y analítica en el extranjero no puede cumplir ese deber por su propia estructura — los datos están, por definición, en el país equivocado. Y allí donde una exportación esté permitida, superar un umbral de volumen o de sensibilidad puede activar una evaluación de seguridad de exportación de datos dirigida por la CAC antes de que nada salga legalmente.
Por qué una comprobación de accesibilidad pasa esto por alto
Pregunte solo si un FortiGate funciona o si su portal en la nube carga desde Shanghái y habrá respondido a la pregunta equivocada. Ambas cosas son ciertas, y ninguna le dice dónde se permite que resida el historial de su red. La exposición de cumplimiento no es el cortafuegos; es una decisión de despliegue que aparca fuera del continente los logs de tráfico, la analítica y el plano de gestión del continente. La accesibilidad es la mitad del problema que corresponde a la entrega — real, pero secundaria. La residencia es la mitad que decide si el despliegue es legal, y es la mitad que una lista de regiones SaaS en el extranjero no puede satisfacer por muy rápido que responda.
La vía legal — cartografiar, localizar, entregar
No tiene que abandonar Fortinet para utilizarlo legalmente en China continental. 21YunBox es una capa de cumplimiento, no una migración — y, para un stack que ya utiliza, un socio que trabaja junto a sus appliances, no un competidor. Hay tres pasos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento para China analiza sus obligaciones de transferencia transfronteriza según la PIPL, de residencia de datos y de localización de datos (infraestructuras críticas) a la luz de su entidad real, de sus volúmenes de logs y de analítica y de la información personal de quién ve el cortafuegos — los historiales de sesión, las identidades, los informes conservados —, para que la exposición quede por escrito antes de mover nada.
Localizar. Como el riesgo está en dónde residen los datos, ejecutamos dentro del país la capa de datos del cortafuegos — FortiGate con FortiAnalyzer y FortiManager autogestionados, on-premise, en infraestructura del continente, o un equivalente con licencia dentro del país o en una nube soberana —, para que los historiales de tráfico, la analítica y la gestión que China exige mantener en suelo continental permanezcan allí, y la telemetría residual de FortiGuard se delimite y minimice. Localizar significa un despliegue legal dentro del país, nunca devolver los logs del continente a un servicio en el extranjero; solo cruza la frontera el subconjunto minimizado que puede transferirse legalmente.
Entregar. Para cualquier superficie orientada a China situada delante de la plataforma — la consola de administración, el portal de informes, la página de autoservicio a la que acceden sus operadores en el continente —, el 21YunBox Optimizer proporciona una entrega dentro del país con registro ICP, por delante del stack que ya utiliza. Sin reconstruir, sin una segunda base de código. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión; todo el sentido es una vía legal, registrada y dentro del país.
Esto es un mapa de riesgo, no un veredicto. Que deba almacenar dentro del país, contar con un mecanismo de transferencia, un consentimiento separado, un registro ICP o alguna combinación de ellos depende de su entidad, de sus volúmenes de datos, de qué parte del tráfico que ve es personal o sensible y de quiénes sean sus usuarios — concrete los detalles con su asesoría legal antes de decidir dónde reside una sola entrada de log. El objetivo es claro: que su despliegue de Fortinet funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas chinas de evaluación de seguridad para la exportación de datos
Preguntas frecuentes
¿Está bloqueado Fortinet en China?
No — esta no es una cuestión de accesibilidad. Los appliances FortiGate funcionan en el perímetro de su red dentro del país y los portales de FortiCloud son accesibles a través de la frontera. La cuestión de cumplimiento es la residencia: dónde se permite que residan los logs del cortafuegos, la analítica y el plano de gestión. En la familia SaaS FortiCloud, que no tiene región en China continental, esos datos residen en el extranjero — una transferencia transfronteriza según la PIPL.
¿Puedo ejecutar FortiAnalyzer y FortiManager dentro del país para mantener los logs en China?
Sí — esa es la palanca legal. FortiGate más FortiAnalyzer y FortiManager autogestionados, on-premise, en infraestructura del continente (o un equivalente soberano con licencia) mantienen dentro del país los historiales de tráfico, la analítica y el plano de gestión. Una salvedad que delimitar: la inteligencia de amenazas de FortiGuard y el envío de muestras son un flujo saliente aparte y configurable que usted minimiza y somete a consentimiento.
¿Cumplen FortiGate Cloud o FortiAnalyzer Cloud la localización de datos de China?
No. La familia SaaS FortiCloud solo se aloja en regiones en el extranjero — FortiGate Cloud enumera Canadá, EE. UU., Japón y Alemania —, sin opción en China continental, así que los logs y la analítica del continente residen en el extranjero. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, eso incumple el deber de almacenamiento dentro del país (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37); utilice en su lugar una capa de datos on-premise o soberana con licencia dentro del país.






















