Fortinet fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Les pare-feu FortiGate de Fortinet et les FortiManager et FortiAnalyzer auto-gérés sont des boîtiers ou des VM que vous exploitez sur votre propre infrastructure, de sorte que vos enregistrements de trafic réseau, logs et télémétrie de menaces peuvent résider sur le territoire — le levier légal. La famille SaaS FortiCloud (FortiGate Cloud, FortiManager et FortiAnalyzer Cloud, FortiSASE) n'a aucune région en Chine continentale, de sorte que ces données de sécurité résident à l'étranger : un transfert transfrontalier au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur l'endroit où l'enregistrement de votre réseau a le droit de résider.
Fortinet fonctionne-t-il en Chine ?
Oui — Fortinet fonctionne en Chine, et parce que FortiGate, FortiManager et FortiAnalyzer sont des boîtiers que vous exploitez sur votre propre infrastructure, la vraie question est une question de résidence : où les enregistrements de trafic réseau, les logs et la télémétrie de menaces qu'ils concentrent ont le droit de résider.
Exploitées sur site sur le continent, ces données de sécurité restent sur le territoire — le levier légal, et un levier réel, puisque le boîtier est la forme première de Fortinet. La famille SaaS FortiCloud (FortiGate Cloud, FortiManager et FortiAnalyzer Cloud, FortiSASE) est hébergée dans un ensemble fixe de régions sans option en Chine continentale, de sorte que les logs et l'analytique qui y sont envoyés résident à l'étranger : un transfert transfrontalier au titre de la PIPL, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, une obligation de localisation des données qu'un service à l'étranger ne peut satisfaire. L'ironie qu'une équipe sécurité ressent en premier : le pare-feu que vous déployez pour surveiller le réseau en détient aussi l'enregistrement le plus complet.
Aperçu de conformité
- ! FortiGate, FortiManager, FortiAnalyzer : boîtiers/VM sur votre propre infrastructure
- ! Le SaaS FortiCloud (FortiGate Cloud, FortiAnalyzer Cloud) n'a aucune région en Chine continentale
- ! Les logs de pare-feu, enregistrements de trafic et télémétrie de menaces sont des informations personnelles PIPL
- ! Les logs du continent envoyés à un service FortiCloud à l'étranger sont un transfert transfrontalier PIPL
- ! Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit un stockage sur le territoire qu'un cloud à l'étranger ne peut satisfaire
- ✓ Exploitez FortiGate plus FortiAnalyzer/FortiManager auto-gérés sur le territoire — le levier légal
Ce que la documentation officielle de Fortinet dit de la Chine
| Fait | Source primaire |
|---|---|
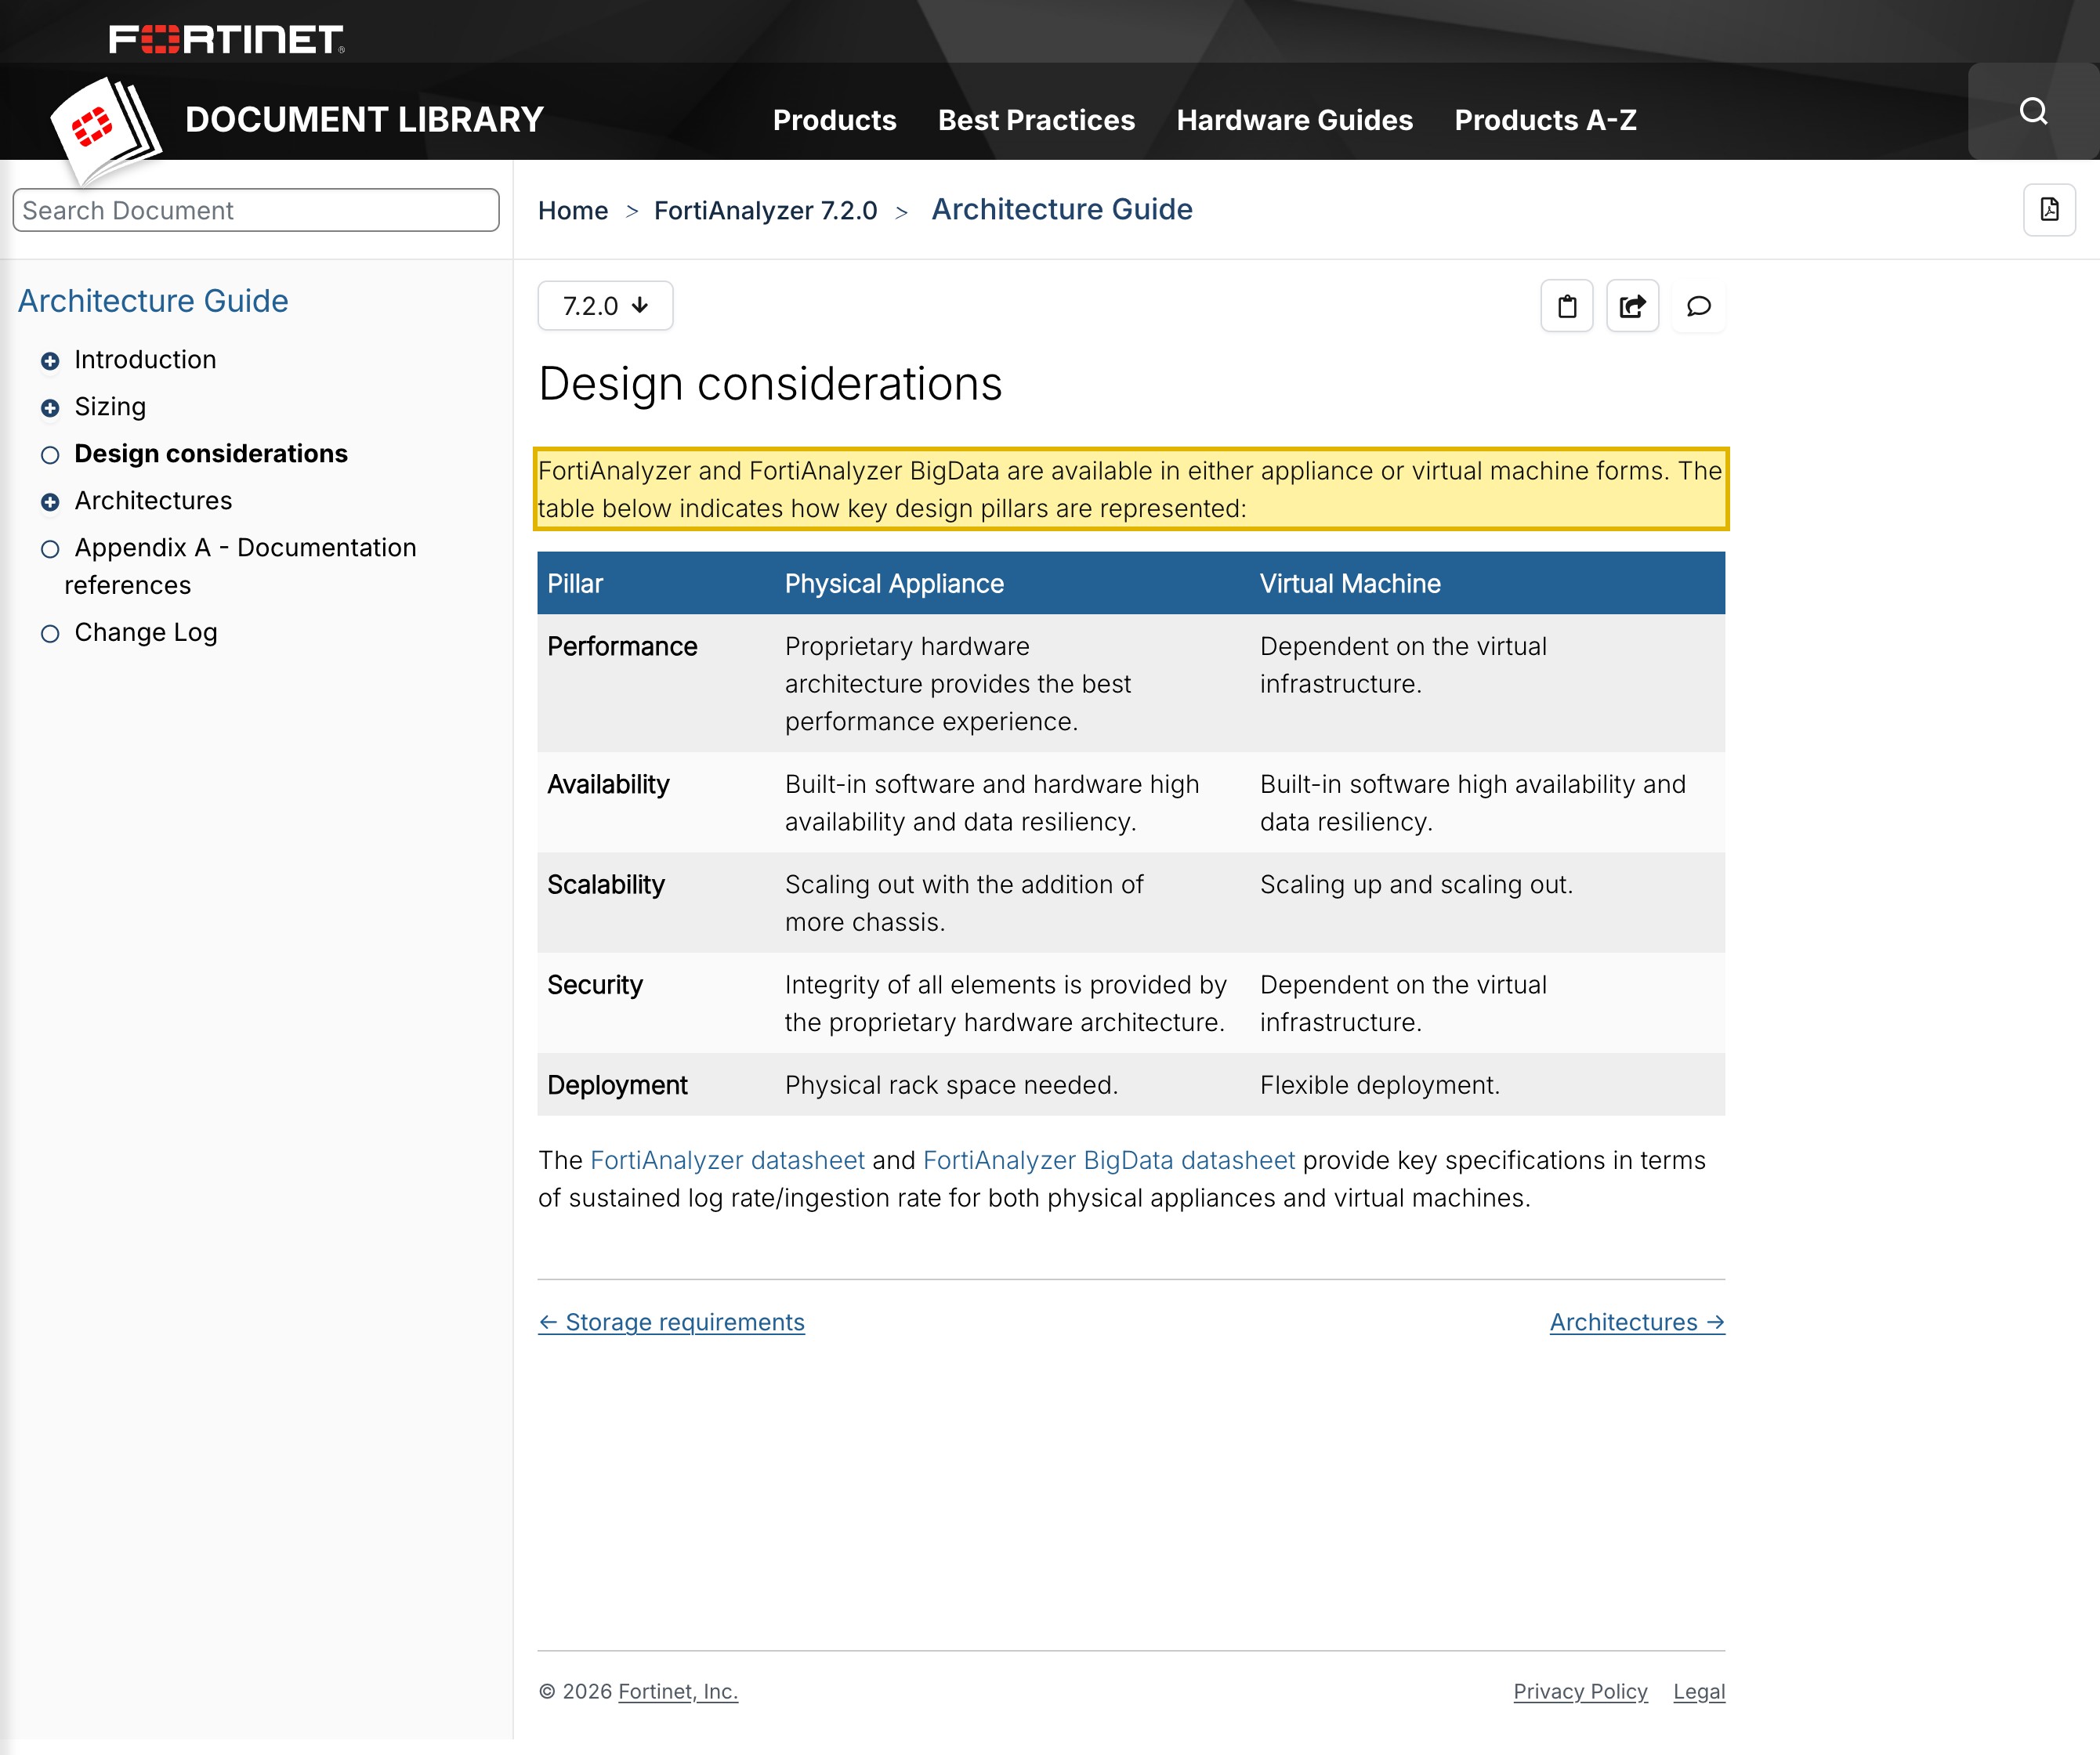
| Le guide d'architecture FortiAnalyzer de Fortinet indique que "FortiAnalyzer and FortiAnalyzer BigData are available in either appliance or virtual machine forms" — une couche de journalisation et d'analytique auto-gérée que vous exploitez sur votre propre infrastructure, sol du continent compris. | Fortinet Documentation Library — FortiAnalyzer 7.2 Architecture Guide, Design considerations (consulté le 2026-10-14) |
| Le guide d'administration FortiGate Cloud indique ses emplacements hébergés comme "the Global (Canada), U.S., Japan, and Europe (Germany) regions" — aucune région en Chine continentale, de sorte que les logs et l'analytique envoyés à la couche SaaS résident à l'étranger. | Fortinet Documentation Library — FortiGate Cloud 24.3 Administration Guide (consulté le 2026-10-14) |
| Les logs de pare-feu, enregistrements de trafic et télémétrie générés sur le continent et détenus dans un service FortiCloud à l'étranger sont un transfert transfrontalier au titre de la loi sur la protection des informations personnelles — information, un consentement distinct pour les données sensibles, et un mécanisme de transfert (articles 38 à 40). | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (consulté le 2026-10-14) |
| Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit stocker les informations personnelles et les données importantes collectées sur le continent à l'intérieur du continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation qu'un cloud de journalisation et d'analytique à l'étranger ne peut structurellement satisfaire. | Loi sur la cybersécurité de la RPC, article 39 (anciennement l'article 37) ; PIPL article 40 (consulté le 2026-10-14) |
Sources vérifiées par Équipe Conformité 21YunBox le 14 octobre 2026.
Pour une équipe sécurité ou réseau au service de la Chine continentale, la question à propos de Fortinet n’a jamais été de savoir si un FortiGate s’allume ou si sa console est accessible par-delà la frontière — le boîtier se place en périphérie de votre réseau et s’exécute là où vous le montez en baie. Fortinet est l’endroit où se fait l’enregistrement le plus complet de votre réseau : un pare-feu nouvelle génération FortiGate inspecte et journalise le trafic qui le traverse, FortiAnalyzer concentre ces logs en analytique et en reporting de long terme, et FortiManager détient la configuration et la politique de toute la flotte. Ensemble, c’est une description vivante de qui parle à quoi à travers votre parc — parmi les données opérationnelles les plus sensibles que vous conserviez. La vraie question est donc une question de résidence : où cet enregistrement a-t-il le droit de venir reposer ? Exploités sur votre propre infrastructure, FortiGate, FortiManager et FortiAnalyzer sont des boîtiers ou des machines virtuelles, de sorte que les logs et l’analytique résident là où vous les déployez — sol du continent compris, ce qui est le levier légal. La famille SaaS FortiCloud — FortiGate Cloud, FortiManager Cloud et FortiAnalyzer Cloud, et le service FortiSASE — est hébergée dans un ensemble fixe de régions, aucune en Chine continentale, de sorte que pointer la journalisation ou la gestion vers elle fait reposer cet enregistrement à l’étranger. L’ironie qu’un acheteur de sécurité ressent en premier : le pare-feu que vous déployez pour surveiller le réseau devient aussi l’endroit où réside son enregistrement complet.
Fortinet en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Fortinet — et au regard du droit chinois |
|---|---|
| Où reposent physiquement les données de sécurité | FortiGate, FortiManager et FortiAnalyzer sont des boîtiers ou des machines virtuelles — le guide d'architecture de Fortinet indique que FortiAnalyzer est "available in either appliance or virtual machine forms" — de sorte qu'ils reposent là où vous les déployez, sol du continent compris. La famille SaaS FortiCloud est l'autre forme : FortiGate Cloud n'est hébergé que dans "the Global (Canada), U.S., Japan, and Europe (Germany) regions", et FortiManager Cloud et FortiAnalyzer Cloud sont provisionnés dans une courte liste de régions à l'étranger — aucune en Chine continentale. |
| Ce qu'il ingère, et pourquoi la résidence mord | Un FortiGate journalise le trafic qui le traverse — adresses source et destination, les utilisateurs derrière les sessions, les sites et applications qu'ils atteignent — et FortiAnalyzer en fait une analytique et des rapports conservés. Lorsque ces utilisateurs sont en Chine, les adresses, noms de compte et enregistrements d'activité sont des informations personnelles au titre de la PIPL ; là où les sessions touchent des catégories sensibles de l'article 28 — services de santé, financiers ou d'identifiant gouvernemental — les logs peuvent les exposer. Un enregistrement complet et interrogeable de qui parle à quoi à travers votre parc est, à lui seul, parmi les données opérationnelles les plus sensibles que vous déteniez. |
| Vos données du continent dans le cloud | Les logs et l'analytique de pare-feu générés en Chine et envoyés à un service FortiCloud à l'étranger sont un transfert transfrontalier que la PIPL régit : information, un consentement distinct lorsque des informations personnelles sensibles sont en jeu, et un mécanisme de transfert (PIPL articles 38 à 40). Le responsable de traitement sur la sellette, c'est vous, l'exploitant — non Fortinet. |
| Obligation de stockage sur le territoire | Un opérateur d'infrastructure d'information critique ou un responsable à grand volume est soumis à une obligation de stockage sur le territoire qu'un service à l'étranger ne peut satisfaire : les informations personnelles et les données importantes collectées sur le continent doivent rester sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — l'amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée. Les logs de sécurité réseau d'une infrastructure critique s'inscrivent pleinement dans cette obligation. |
| Est-ce accessible ? | Traitez l'accessibilité comme la moitié diffusion, non comme la question — les boîtiers s'exécutent à votre périphérie sur le territoire et les portails SaaS sont accessibles par-delà la frontière. Le levier légal consiste à exploiter la couche de données sur le territoire : FortiGate plus FortiAnalyzer et FortiManager auto-gérés, sur site, sur une infrastructure du continent, ou un équivalent souverain agréé. Toute surface tournée vers la Chine placée devant eux — une console d'administration, un portail de reporting — nécessite une déclaration ICP liée à une ressource d'hébergement sur le continent (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT). |
Où les données reposent réellement
La forme première de Fortinet est le boîtier, et c’est le cœur du levier. Les pare-feu nouvelle génération FortiGate sont des unités matérielles ou virtuelles que vous déployez à votre propre périphérie ; FortiManager est le plan de gestion sur site qui détient la configuration et la politique de la flotte ; et FortiAnalyzer est la couche de journalisation et d’analytique, que le guide d’architecture de Fortinet décrit clairement — “FortiAnalyzer and FortiAnalyzer BigData are available in either appliance or virtual machine forms”, avec des spécifications de fiche technique données “for both physical appliances and virtual machines”. Exploitez les trois sur une infrastructure en Chine continentale et les enregistrements de trafic, l’analytique qui en est construite et le plan de gestion ne quittent jamais le continent. C’est un levier réel, non théorique : contrairement aux outils vendus uniquement comme service hébergé, le boîtier sur site est ce que Fortinet livre en premier.
La famille SaaS FortiCloud est l’autre forme, et c’est là que la résidence bascule. FortiGate Cloud — le service hébergé de gestion, d’analytique et de rétention de logs de Fortinet — indique ses emplacements comme “the Global (Canada), U.S., Japan, and Europe (Germany) regions”. FortiManager Cloud et FortiAnalyzer Cloud sont provisionnés dans une région choisie à la configuration à partir d’une courte liste entièrement à l’étranger, et le service FortiSASE livré dans le cloud s’exécute depuis un ensemble mondial de points de présence. Aucun de ces lieux ne place la journalisation, l’analytique ou la gestion en Chine continentale. Envoyez les logs de votre pare-feu de Chine vers l’un d’eux et cet enregistrement vient reposer à l’étranger ; au titre de la loi sur la protection des informations personnelles, déplacer hors du pays les informations personnelles chinoises qu’il contient est un transfert transfrontalier, et le responsable de traitement, c’est vous.
Une mise en garde honnête empêche le levier sur site d’être un « c’est réglé » absolu. Même un déploiement entièrement par boîtiers échange des renseignements sur les menaces avec FortiGuard, et la soumission d’échantillons ou de télémétrie est un flux sortant configurable. Il est étroit et contrôlable, mais c’est tout de même une voie sortante que vous cadrez, minimisez et consentez — le levier règle l’essentiel de la question de résidence, pas chaque dernier octet, et c’est exactement cette distinction qu’un test d’accessibilité ne peut voir.
Ce qu’il ingère, ce sont des informations personnelles
Fortinet mérite cette attention en raison de ce qu’une plateforme de pare-feu concentre. Elle ne détient pas une tranche de vos données ; elle détient un enregistrement structuré du comportement de votre réseau — les sessions franchissant la périphérie, les adresses à chaque extrémité, les identités qui y sont liées par authentification unique, et les sites et applications atteints. FortiAnalyzer conserve et indexe cela en analytique et rapports de long terme. Ensemble, c’est une description précise et interrogeable de qui communique avec quoi à travers l’ensemble de votre parc, et la concentrer à l’étranger est un enjeu de sécurité et de secret commercial avant d’être quoi que ce soit d’autre.
Cela devient un enjeu de protection des données dès l’instant où les utilisateurs sont en Chine. Les enregistrements de logs nomment des comptes, des adresses source et des activités — des informations personnelles au titre de la PIPL dès qu’ils décrivent des personnes identifiables — et là où les sessions touchent des catégories sensibles de l’article 28, comme les services de santé, financiers ou d’identifiant gouvernemental, les logs peuvent les transporter. C’est l’ironie qu’une équipe sécurité ressent vivement : le pare-feu que vous avez déployé pour protéger le réseau devient, si ses logs et son analytique rendent compte à un cloud à l’étranger, une voie sortante transfrontalière pour l’enregistrement le plus complet de ce réseau.
Voilà pourquoi la résidence, ici, n’est pas une simple bonne pratique. Pour un opérateur d’infrastructure d’information critique — et la couche de sécurité réseau en est souvent précisément une — et pour un responsable dont les volumes franchissent les seuils des régulateurs, les informations personnelles et les données importantes collectées sur le continent doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37)). Un cloud de journalisation et d’analytique à l’étranger ne peut structurellement satisfaire cette obligation — les données sont, par définition, dans le mauvais pays. Et là où une exportation est permise, franchir un seuil de volume ou de sensibilité peut déclencher une évaluation de sécurité pour l’exportation de données menée par la CAC avant que quoi que ce soit n’en sorte légalement.
Pourquoi une vérification d’accessibilité manque cela
Demandez seulement si un FortiGate fonctionne ou si son portail cloud se charge depuis Shanghai et vous avez répondu à la mauvaise question. Les deux sont vrais, et ni l’un ni l’autre ne vous dit où l’enregistrement de votre réseau a le droit de résider. L’exposition de conformité, ce n’est pas le pare-feu ; c’est un choix de déploiement qui gare les logs de trafic, l’analytique et le plan de gestion du continent hors du continent. L’accessibilité est la moitié diffusion du problème — réelle, mais en aval. La résidence est la moitié qui décide si le déploiement est légal, et c’est la moitié qu’une liste de régions SaaS à l’étranger ne peut satisfaire, aussi vite réponde-t-elle.
La voie légale — cartographier, localiser, diffuser
Vous n’avez pas à abandonner Fortinet pour l’exploiter légalement en Chine continentale. 21YunBox est une couche de conformité, pas une migration — et, pour un stack que vous exploitez déjà, un partenaire qui se place aux côtés de vos boîtiers, non un concurrent. Il y a trois mouvements, et ils s’articulent.
Cartographier. Notre équipe conformité Chine lit vos obligations transfrontalières, de résidence des données et de localisation (infrastructure critique) au titre de la PIPL au regard de votre entité réelle, de vos volumes de logs et d’analytique, et de la personne dont le pare-feu voit les informations personnelles — les enregistrements de session, les identités, les rapports conservés — de sorte que l’exposition soit écrite avant que quoi que ce soit ne bouge.
Localiser. Parce que le risque est l’endroit où les données reposent, nous exploitons la couche de données du pare-feu sur le territoire — FortiGate avec FortiAnalyzer et FortiManager auto-gérés, sur site, sur une infrastructure du continent, ou un équivalent agréé sur le territoire ou en cloud souverain — de sorte que les enregistrements de trafic, l’analytique et la gestion que la Chine impose de garder sur le sol du continent y restent, et que la télémétrie FortiGuard résiduelle soit cadrée et minimisée. Localiser signifie un déploiement légal sur le territoire, et non renvoyer les logs du continent vers un service à l’étranger ; seul le sous-ensemble minimisé et légalement transférable franchit jamais la frontière.
Diffuser. Pour toute surface tournée vers la Chine placée devant la plateforme — la console d’administration, le portail de reporting, la page en libre-service que vos opérateurs du continent atteignent — le 21YunBox Optimizer fournit une diffusion déclarée (ICP) et sur le territoire, devant le stack que vous exploitez déjà. Sans reconstruction, sans second code. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; tout l’enjeu est une voie légale, déclarée et sur le territoire.
Il s’agit d’une image des risques, pas d’un verdict. Devoir un stockage sur le territoire, un mécanisme de transfert, un consentement distinct, une déclaration ICP, ou une combinaison, dépend de votre entité, de vos volumes de données, de la part du trafic que vous voyez qui est personnelle ou sensible, et de qui sont vos utilisateurs — réglez les détails avec un conseil avant de décider où réside le moindre enregistrement de log. L’objectif est simple : votre déploiement Fortinet s’exécute de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
Questions fréquentes
Fortinet est-il bloqué en Chine ?
Non — ce n'est pas une question d'accessibilité. Les boîtiers FortiGate s'exécutent à la périphérie de votre réseau sur le territoire et les portails FortiCloud sont accessibles par-delà la frontière. La question de conformité est la résidence : où les logs de pare-feu, l'analytique et le plan de gestion ont le droit de résider. Sur la famille SaaS FortiCloud, qui n'a aucune région en Chine continentale, ces données résident à l'étranger — un transfert transfrontalier au titre de la PIPL.
Puis-je exploiter FortiAnalyzer et FortiManager sur le territoire pour garder les logs en Chine ?
Oui — c'est le levier légal. FortiGate plus FortiAnalyzer et FortiManager auto-gérés, sur site, sur une infrastructure du continent (ou un équivalent souverain agréé) gardent les enregistrements de trafic, l'analytique et le plan de gestion sur le territoire. Une mise en garde à cadrer : le renseignement sur les menaces FortiGuard et la soumission d'échantillons sont un flux sortant distinct et configurable que vous minimisez et consentez.
FortiGate Cloud ou FortiAnalyzer Cloud satisfont-ils la localisation des données en Chine ?
Non. La famille SaaS FortiCloud n'est hébergée que dans des régions à l'étranger — FortiGate Cloud indique le Canada, les États-Unis, le Japon et l'Allemagne — sans option en Chine continentale, de sorte que les logs et l'analytique du continent résident à l'étranger. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, cela échoue à l'obligation de stockage sur le territoire (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37) ; utilisez plutôt une couche de données sur le territoire, sur site ou souveraine agréée.






















