Fortinet은 중국에서 작동하나요? 데이터 레지던시, ICP & 국경 간 규칙
Fortinet의 FortiGate 방화벽과 자체 관리 FortiManager·FortiAnalyzer는 귀사 자신의 인프라에서 돌리는 어플라이언스나 VM이므로, 귀사 네트워크 트래픽 기록, 로그, 위협 텔레메트리가 국내에 쉴 수 있습니다 — 합법적 레버. FortiCloud SaaS 제품군(FortiGate Cloud, FortiManager·FortiAnalyzer Cloud, FortiSASE)은 중국 본토 리전이 없으므로, 그 보안 데이터가 해외에 쉽니다: PIPL 국경 간 이전. 귀사 네트워크의 기록이 어디 쉬도록 허락되는지를 컴플라이언스 우선으로 봅니다.
Fortinet은 중국에서 작동하나요?
예 — Fortinet은 중국에서 돌고, FortiGate·FortiManager·FortiAnalyzer가 귀사 자신의 인프라에서 돌리는 어플라이언스이므로, 진짜 질문은 레지던시입니다: 그것이 집중시키는 네트워크 트래픽 기록, 로그, 위협 텔레메트리가 어디 쉬도록 허락되는지.
본토에서 온프레미스로 돌면, 그 보안 데이터가 국내에 머뭅니다 — 합법적 레버, 그리고 진짜 레버, 어플라이언스가 Fortinet의 일차 폼 팩터이기 때문입니다. FortiCloud SaaS 제품군(FortiGate Cloud, FortiManager·FortiAnalyzer Cloud, FortiSASE)은 중국 본토 옵션이 없는 고정 리전 집합에 호스팅되므로, 거기 보낸 로그와 분석이 해외에 쉽니다: PIPL상 국경 간 이전, 그리고 핵심정보인프라 운영자나 대량 취급자에는 해외 서비스가 충족할 수 없는 데이터 국내화 의무. 보안 팀이 먼저 느끼는 아이러니: 네트워크를 지켜보려 배치하는 방화벽이 또한 그 가장 완전한 기록을 보유합니다.
컴플라이언스 스냅샷
- ! FortiGate, FortiManager, FortiAnalyzer: 귀사 자신의 인프라 위 어플라이언스/VM
- ! FortiCloud SaaS(FortiGate Cloud, FortiAnalyzer Cloud)는 중국 본토 리전이 없음
- ! 방화벽 로그, 트래픽 기록, 위협 텔레메트리는 PIPL 개인정보
- ! 해외 FortiCloud 서비스로 보낸 본토 로그는 PIPL 국경 간 이전
- ! 핵심정보인프라 운영자나 대량 취급자는 해외 클라우드가 충족 못 하는 국내 저장을 짐
- ✓ FortiGate에 자체 관리 FortiAnalyzer/FortiManager를 국내에서 돌림 — 합법적 레버
Fortinet 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
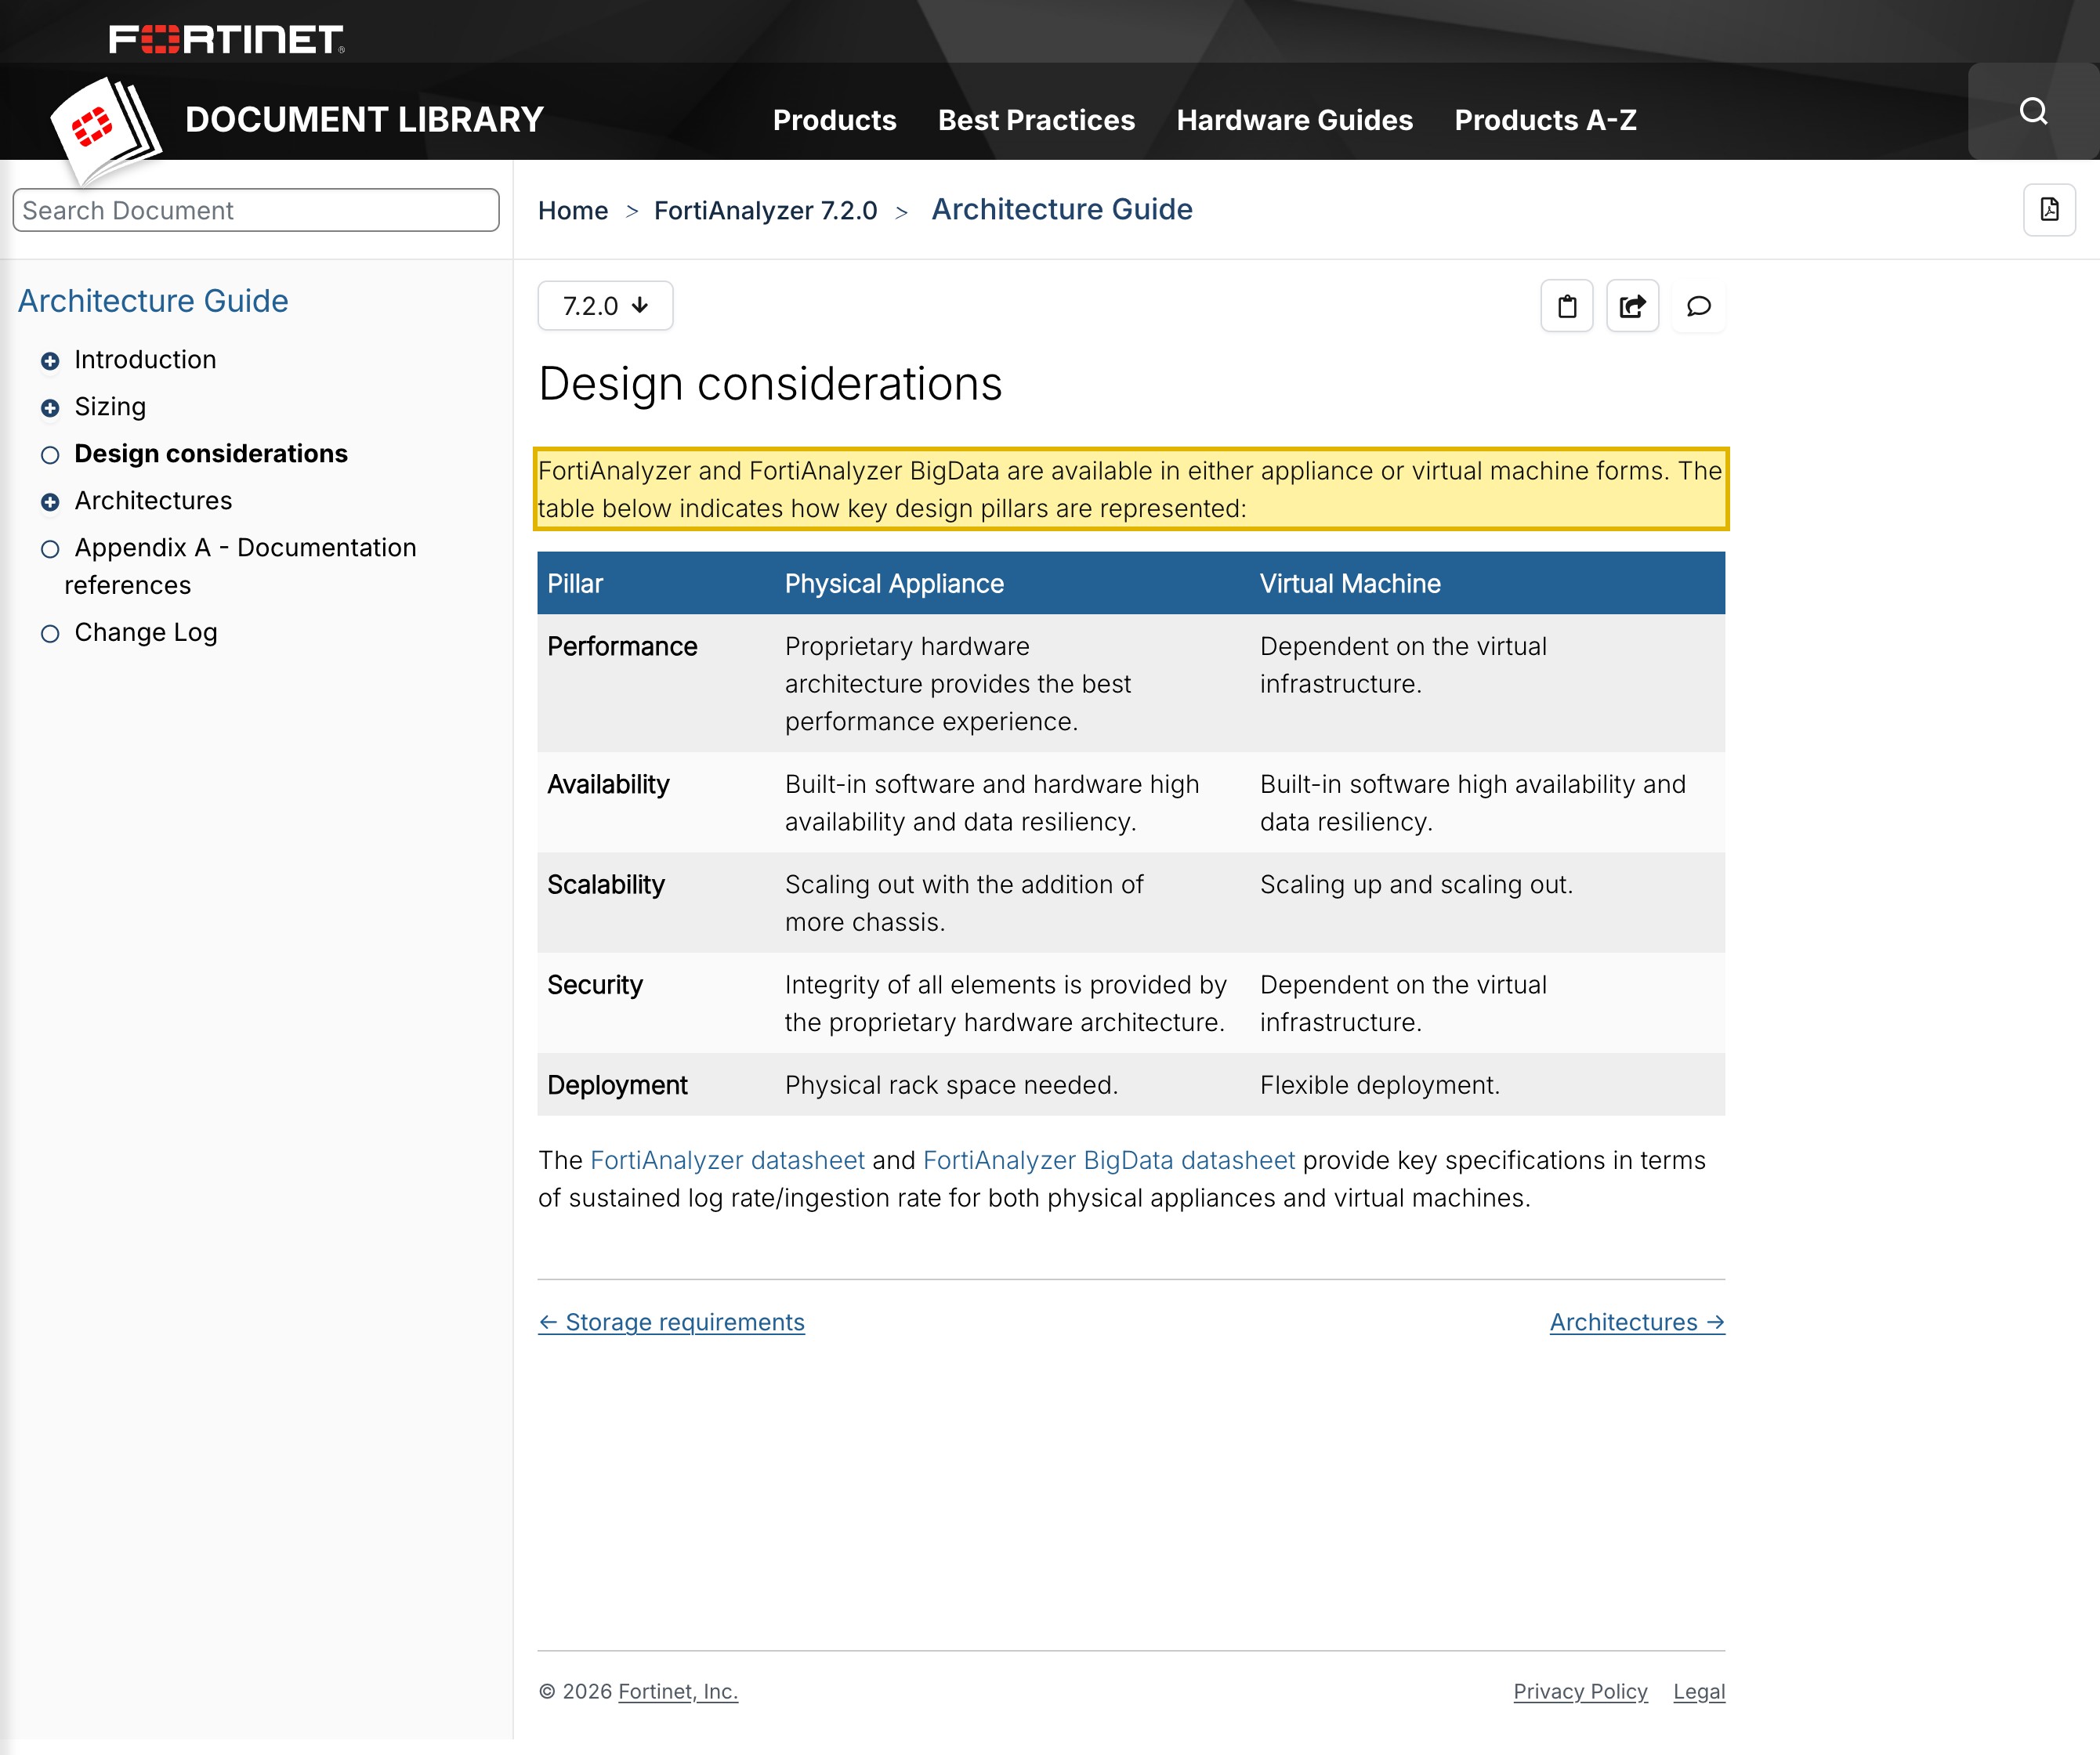
| Fortinet의 FortiAnalyzer 아키텍처 가이드는 "FortiAnalyzer and FortiAnalyzer BigData are available in either appliance or virtual machine forms"라 기술합니다 — 귀사 자신의 인프라, 본토 토양 포함에서 돌리는 자체 관리 로깅·분석 계층. | Fortinet Documentation Library — FortiAnalyzer 7.2 Architecture Guide, Design considerations (retrieved 2026-10-14) |
| FortiGate Cloud 관리 가이드는 그 호스팅 위치를 "the Global (Canada), U.S., Japan, and Europe (Germany) regions"로 열거합니다 — 중국 본토 리전 없이, 그러니 SaaS 계층에 보낸 로그와 분석이 해외에 쉽니다. | Fortinet Documentation Library — FortiGate Cloud 24.3 Administration Guide (retrieved 2026-10-14) |
| 본토에서 생성되어 해외 FortiCloud 서비스에 보유된 방화벽 로그, 트래픽 기록, 텔레메트리는 개인정보 보호법상 국경 간 이전입니다 — 고지, 민감 데이터의 별도 동의, 이전 메커니즘(제38~40조). | Personal Information Protection Law of the PRC, Articles 38–40 (retrieved 2026-10-14) |
| 핵심정보인프라 운영자나 대량 취급자는 본토에서 수집된 개인정보와 중요 데이터를 본토 안에 저장해야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — 해외 로깅·분석 클라우드가 구조적으로 충족할 수 없는 의무. | Cybersecurity Law of the PRC, Article 39 (formerly Article 37); PIPL Article 40 (retrieved 2026-10-14) |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 14일에 출처를 확인했습니다.
본토 중국을 서비스하는 보안·네트워크 팀에, Fortinet에 관한 질문은 결코 FortiGate가 켜지는지나 그 콘솔이 국경 너머로 닿는지가 아니었습니다 — 어플라이언스가 귀사 네트워크 엣지에 앉고 귀사가 랙에 꽂는 곳 어디서든 돕니다. Fortinet은 귀사 네트워크의 가장 완전한 기록이 만들어지는 곳입니다: FortiGate 차세대 방화벽이 그것을 지나는 트래픽을 검사·로그하고, FortiAnalyzer가 그 로그를 분석과 장기 리포팅으로 집중시키며, FortiManager가 전체 플릿의 구성과 정책을 보유합니다. 함께 그것은 귀사 자산 전반에 걸쳐 누가 무엇과 말하는지의 달리는 기술이고 — 귀사가 보관하는 가장 민감한 운영 데이터 중 하나입니다. 그러니 진짜 질문은 레지던시입니다: 그 기록이 어디 와서 쉬도록 허락되나? 귀사 자신의 인프라에서 돌면, FortiGate·FortiManager·FortiAnalyzer는 어플라이언스나 가상 머신이므로, 로그와 분석이 귀사가 배치하는 곳 어디든 — 본토 토양 포함 — 에 쉽니다, 그것이 합법적 레버입니다. FortiCloud SaaS 제품군 — FortiGate Cloud, FortiManager·FortiAnalyzer Cloud, 그리고 FortiSASE 서비스 — 은 중국 본토에 없는 고정된 리전 집합에 호스팅되므로, 로깅이나 관리를 그것에 가리키면 그 기록이 해외에 쉽니다. 보안 구매자가 먼저 느끼는 아이러니: 네트워크를 지켜보려 배치하는 방화벽이 또한 그 완전한 기록이 사는 곳이 됩니다.
한눈에 보는 중국에서의 Fortinet
| 무엇이 결정하나 | Fortinet 자신의 표현으로 — 그리고 중국 법으로 |
|---|---|
| 보안 데이터가 물리적으로 쉬는 곳 | FortiGate·FortiManager·FortiAnalyzer는 어플라이언스나 가상 머신입니다 — Fortinet 아키텍처 가이드는 FortiAnalyzer가 "available in either appliance or virtual machine forms"라 기술 — 그러니 귀사가 배치하는 곳 어디든, 본토 토양 포함에 쉽니다. FortiCloud SaaS 제품군은 다른 모양입니다: FortiGate Cloud는 "the Global (Canada), U.S., Japan, and Europe (Germany) regions"에만 호스팅되고, FortiManager·FortiAnalyzer Cloud는 짧은 해외 리전 목록에 프로비저닝됩니다 — 중국 본토에는 없이. |
| 그것이 수집하는 것, 그리고 왜 레지던시가 무나 | FortiGate는 그것을 지나는 트래픽 — 출발지·목적지 주소, 세션 뒤의 사용자, 그들이 닿는 사이트와 애플리케이션 — 을 로그하고, FortiAnalyzer가 그것을 보존되는 분석과 리포트로 바꿉니다. 그 사용자가 중국에 있는 곳에서, 주소·계정명·활동 기록은 PIPL상 개인정보입니다; 세션이 제28조 민감 범주 — 건강·금융·정부 신분 서비스 — 를 건드리는 곳에서, 로그가 그것을 노출할 수 있습니다. 귀사 자산 전반에 걸쳐 누가 무엇과 말하는지의 완전한, 검색 가능한 기록은, 그 자체로, 귀사가 보유하는 가장 민감한 운영 데이터 중 하나입니다. |
| 클라우드 속 귀사 본토 데이터 | 중국에서 생성되어 해외 FortiCloud 서비스로 보내진 방화벽 로그와 분석은 PIPL이 규율하는 국경 간 이전입니다: 고지, 민감 개인정보가 관여하는 곳의 별도 동의, 한 이전 메커니즘(PIPL 제38~40조). 낚싯바늘에 걸린 취급자는 Fortinet이 아니라 운영자인 귀사입니다. |
| 국내 저장 의무 | 핵심정보인프라 운영자나 대량 취급자는 해외 서비스가 충족할 수 없는 국내 저장 의무를 집니다: 본토에서 수집된 개인정보와 중요 데이터는 본토에 머물러야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — 2026년 1월 1일 발효된 2025년 사이버보안법 개정이 데이터 국내화 조항을 37조에서 39조로 재번호, 실질 불변. 핵심 인프라의 네트워크 보안 로그는 그 의무 안에 똑바로 앉습니다. |
| 도달 가능한가? | 도달 가능성을 질문이 아니라 전달 절반으로 다루십시오 — 어플라이언스는 귀사 엣지에 국내에서 돌고 SaaS 포털은 국경 너머로 닿습니다. 합법적 레버는 데이터 레이어를 국내에서 돌리는 것입니다: FortiGate에 더해 자체 관리, 온프레미스 FortiAnalyzer·FortiManager를 본토 인프라에서, 또는 허가받은 소버린 등가물. 그 앞단의 어떤 중국향 표면 — 관리 콘솔, 리포팅 포털 — 든 본토 호스팅 리소스에 묶인 ICP 비안이 필요합니다(국무원령 제292호; 정보산업부령 제33호). |
데이터가 실제로 쉬는 곳
Fortinet의 일차 폼 팩터는 어플라이언스이고, 그것이 레버의 핵심입니다. FortiGate 차세대 방화벽은 귀사 자신의 엣지에 배치하는 하드웨어나 가상 유닛입니다; FortiManager는 플릿의 구성과 정책을 보유하는 온프레미스 관리 평면입니다; 그리고 FortiAnalyzer는 로깅·분석 계층으로, Fortinet 아키텍처 가이드가 평이하게 기술합니다 — *“FortiAnalyzer and FortiAnalyzer BigData are available in either appliance or virtual machine forms,“*이고 데이터시트 사양이 “for both physical appliances and virtual machines.” 주어집니다. 셋 다 본토 중국 인프라에서 돌면 트래픽 기록, 그로부터 지어진 분석, 관리 평면이 결코 본토를 떠나지 않습니다. 그것은 이론적이 아니라 진짜 레버입니다: 호스티드 서비스로만 판매되는 도구와 달리, 온프레미스 어플라이언스가 Fortinet이 먼저 출하하는 것입니다.
FortiCloud SaaS 제품군은 다른 모양이고, 레지던시가 도는 곳입니다. FortiGate Cloud — Fortinet의 호스티드 관리·분석·로그 보존 서비스 — 는 그 위치를 *“the Global (Canada), U.S., Japan, and Europe (Germany) regions.”*로 열거합니다. FortiManager Cloud와 FortiAnalyzer Cloud는 설정 시 짧은, 전부 해외 목록에서 고른 리전에 프로비저닝되고, 클라우드 전달 FortiSASE 서비스는 전 세계 PoP 집합에서 돕니다. 이 중 어느 것도 로깅·분석·관리를 중국 본토에 두지 않습니다. 귀사 중국 방화벽의 로그를 그 중 어느 것에든 보내면 그 기록이 해외에 와서 쉬고; 개인정보 보호법 아래, 그 안의 중국 개인정보를 나라 밖으로 옮기는 것은 국경 간 이전이며, 책임지는 취급자는 귀사입니다.
한 정직한 caveat가 온프레미스 레버를 전면 “완료”에서 지킵니다. 전부 어플라이언스 배치조차 FortiGuard와 위협 인텔리전스를 교환하고, 샘플이나 텔레메트리 제출은 구성 가능한 아웃바운드 흐름입니다. 그것은 좁고 통제 가능하지만, 여전히 귀사가 스코핑·최소화·동의하는 아웃바운드 경로입니다 — 레버는 대량 레지던시 질문을 닫지, 마지막 한 바이트까지가 아니고, 그 구별이 바로 도달 가능성 테스트가 볼 수 없는 것입니다.
그것이 수집하는 것은 개인정보다
Fortinet이 이 정밀 검토를 법는 것은 방화벽 플랫폼이 집중시키는 것 때문입니다. 그것은 귀사 데이터의 한 조각을 보유하지 않습니다; 그것은 귀사 네트워크 행태의 구조화된 기록 — 엣지를 지나는 세션, 각 끝의 주소, 싱글사인온으로 그에 묶인 신원, 그리고 닿는 사이트와 애플리케이션 — 을 보유합니다. FortiAnalyzer가 그것을 장기 분석과 리포트로 보존·색인합니다. 함께 그것은 귀사 전체 자산 전반에 걸쳐 누가 무엇과 통신하는지의 정밀한, 검색 가능한 기술이고, 그것을 해외에 집중시키는 것은 무엇보다 먼저 보안과 영업 비밀 우려입니다.
사용자가 중국에 있는 순간 그것은 데이터 보호 사안이 됩니다. 로그 기록은 계정·출발지 주소·활동을 이름하고 — 식별 가능한 사람을 기술하는 순간 PIPL상 개인정보 — 세션이 제28조 민감 범주, 가령 건강·금융·정부 신분 서비스를 건드리는 곳에서, 로그가 그것을 실을 수 있습니다. 그것이 보안 팀이 날카롭게 느끼는 아이러니입니다: 네트워크를 보호하려 배치한 방화벽이, 그 로그와 분석이 해외 클라우드에 보고하면, 그 네트워크의 가장 완전한 기록의 아웃바운드 국경 간 경로가 됩니다.
그 때문에 여기 레지던시는 단지 좋은 관행이 아닙니다. 핵심정보인프라 운영자에 — 그리고 네트워크 보안 계층은 종종 바로 그것입니다 — 그리고 볼륨이 규제 당국의 문턱을 넘는 취급자에, 본토에서 수집된 개인정보와 중요 데이터는 본토에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)). 해외 로깅·분석 클라우드는 그 의무를 구조적으로 충족할 수 없습니다 — 데이터가, 정의상, 잘못된 나라에 있습니다. 그리고 수출이 아예 허용되는 곳에서, 볼륨이나 민감도 문턱을 넘는 것은 그 중 무엇이 합법적으로 떠나기 전에 CAC 주도 데이터 수출 안전성 평가를 유발할 수 있습니다.
왜 도달 가능성 점검이 이것을 놓치나
FortiGate가 작동하는지나 그 클라우드 포털이 상하이에서 로드되는지만 물으면 귀사는 잘못된 질문에 답한 것입니다. 둘 다 참이고, 어느 것도 귀사 네트워크의 기록이 어디 사도록 허락되는지 알려주지 않습니다. 컴플라이언스 노출은 방화벽이 아니라; 본토의 트래픽 로그, 분석, 관리 평면을 본토 밖에 주차하는 배치 선택입니다. 도달 가능성은 문제의 전달 절반 — 실재하지만, 하류 — 입니다. 레지던시가 배치가 합법적인지를 결정하는 절반이고, 아무리 빨리 응답해도 해외 SaaS 리전 목록이 충족할 수 없는 절반입니다.
합법적 경로 — 매핑, 로컬라이즈, 전달
귀사는 Fortinet을 본토 중국에 합법적으로 돌리려 그것을 버릴 필요가 없습니다. 21YunBox는 마이그레이션이 아니라 규정에 맞는 오버레이이고 — 귀사가 이미 돌리는 스택에, 귀사 어플라이언스 곁에 앉는 파트너이지 그것의 경쟁자가 아닙니다. 세 움직임이 있고, 그것은 함께 맞습니다.
매핑. 저희 중국 컴플라이언스 팀이 귀사 PIPL 국경 간·데이터 레지던시·데이터 국내화(핵심정보인프라) 의무를 귀사 실제 법인, 로그·분석 볼륨, 그리고 방화벽이 보는 누구의 개인정보인지 — 세션 기록, 신원, 보존된 리포트 — 에 비추어 읽어, 무엇이 움직이기 전에 노출이 적힙니다.
로컬라이즈. 리스크가 데이터가 어디 쉬는지이므로, 저희는 방화벽 데이터 레이어를 국내에서 돌립니다 — FortiGate에 자체 관리, 온프레미스 FortiAnalyzer·FortiManager를 본토 인프라에서, 또는 허가받은 국내·소버린 클라우드 등가물 — 그래서 중국이 본토 토양에 남기를 요구하는 트래픽 기록·분석·관리가 그렇고, 잔여 FortiGuard 텔레메트리는 스코핑·최소화됩니다. 로컬라이즈는 합법적 국내 배치를 뜻하지, 본토 로그를 해외 서비스로 되돌려 라우팅하는 것이 결코 아닙니다; 최소화된, 합법적으로 이전 가능한 부분집합만 국경을 넘습니다.
전달. 플랫폼 앞단의 어떤 중국향 표면 — 관리 콘솔, 리포팅 포털, 귀사 본토 운영자가 치는 셀프서비스 페이지 — 든, 21YunBox Optimizer가 ICP 비안, 국내 전달을, 귀사가 이미 돌리는 스택 앞단에 제공합니다. 재구축 없이, 둘째 코드베이스 없이. 21YunBox는 어떤 종류의 우회도 쓰거나 권하지 않습니다; 전체 요점은 합법적, 비안된, 국내 경로입니다.
이는 판정이 아니라 리스크 그림입니다. 귀사가 국내 저장, 이전 메커니즘, 별도 동의, ICP 비안, 또는 그 조합을 지는지는 귀사 법인, 데이터 볼륨, 귀사가 보는 트래픽의 얼마가 개인·민감인지, 사용자가 누구인지로 갈립니다 — 단 하나의 로그 기록이 어디 사는지 결정하기 전에 자문과 구체적인 것을 해소하십시오. 목표는 평이합니다: 귀사 Fortinet 배치가 중국의 귀사 사용자에게 합법적으로 그리고 규정에 맞게 돕니다.
함께 읽기:
자주 묻는 질문
Fortinet은 중국에서 차단되어 있나요?
아니요 — 이것은 도달 가능성 질문이 아닙니다. FortiGate 어플라이언스는 귀사 네트워크 엣지에서 국내로 돌고 FortiCloud 포털은 국경 너머로 닿습니다. 컴플라이언스 질문은 레지던시입니다: 방화벽 로그, 분석, 관리 평면이 어디 쉬도록 허락되는지. 중국 본토 리전이 없는 FortiCloud SaaS 제품군에서, 그 데이터가 해외에 앉습니다 — PIPL 국경 간 이전.
FortiAnalyzer와 FortiManager를 국내에서 돌려 로그를 중국에 유지할 수 있나요?
예 — 그것이 합법적 레버입니다. FortiGate에 자체 관리, 온프레미스 FortiAnalyzer·FortiManager를 본토 인프라에서(또는 허가받은 소버린 등가물) 돌리면 트래픽 기록, 분석, 관리 평면이 국내에 머뭅니다. 스코핑할 한 caveat: FortiGuard 위협 인텔리전스와 샘플 제출은 귀사가 최소화·동의하는 별개의, 구성 가능한 아웃바운드 흐름입니다.
FortiGate Cloud나 FortiAnalyzer Cloud가 중국 데이터 국내화를 충족하나요?
아니요. FortiCloud SaaS 제품군은 해외 리전에만 호스팅됩니다 — FortiGate Cloud는 캐나다·미국·일본·독일을 열거 — 중국 본토 옵션 없이, 그러니 본토 로그와 분석이 해외에 쉽니다. 핵심정보인프라 운영자나 대량 취급자에 그것은 국내 저장 의무(PIPL 제40조; 사이버보안법 제39조, 구 제37조)를 충족 못 합니다; 대신 온프레미스나 허가받은 소버린 국내 데이터 레이어를 쓰십시오.






















