Fortinetは中国本土で使えるか:データの国内保存、ICP、越境ルール
FortinetのFortiGateファイアウォールと、自己管理型のFortiManager・FortiAnalyzerは、貴社自身のインフラ上で動かすアプライアンスまたは仮想マシンです。そのためネットワークのトラフィック記録・ログ・脅威テレメトリは国内に置けます——これが合法的なレバーです。FortiCloudのSaaS群(FortiGate Cloud、FortiManager CloudとFortiAnalyzer Cloud、FortiSASE)に中国本土のリージョンはないため、そのセキュリティデータはオフショアに置かれます——PIPLの越境移転です。ネットワークの記録をどこに置くことが許されるかを、コンプライアンス起点で読み解きます。
Fortinetは中国本土で使えるか
はい——Fortinetは中国で動きます。そしてFortiGate、FortiManager、FortiAnalyzerは貴社自身のインフラ上で動かすアプライアンスなので、本当の問いはデータ国内保存の問いです——それらが集約するネットワークのトラフィック記録・ログ・脅威テレメトリを、どこに置くことが許されるか。
中国本土でオンプレミスに動かせば、そのセキュリティデータは国内に留まります——合法的なレバーであり、本物のレバーです。アプライアンスがFortinetの主たる形態だからです。FortiCloudのSaaS群(FortiGate Cloud、FortiManager CloudとFortiAnalyzer Cloud、FortiSASE)は、中国本土の選択肢のない固定されたリージョンの集合でホストされるので、そこへ送られるログと分析はオフショアに置かれます——PIPLの下での越境移転(英語)であり、CIIOや大量取扱者にとってはオフショアのサービスでは満たせないデータ国内保存の義務(英語)です。セキュリティチームが最初に感じる皮肉——ネットワークを監視するために導入したファイアウォールが、そのネットワークの最も完全な記録をも保持する、ということです。
コンプライアンス・スナップショット
- ! FortiGate、FortiManager、FortiAnalyzer:貴社自身のインフラ上のアプライアンス/仮想マシン
- ! FortiCloudのSaaS(FortiGate Cloud、FortiAnalyzer Cloud)に中国本土のリージョンはない
- ! ファイアウォールのログ、トラフィック記録、脅威テレメトリはPIPLの個人情報である
- ! 中国本土のログをオフショアのFortiCloudサービスへ送ることはPIPLの越境移転である
- ! CIIOや大量取扱者は、オフショアのクラウドでは満たせない国内保存の義務を負う
- ✓ FortiGateに加え、自己管理型のFortiAnalyzer/FortiManagerを国内で動かす——合法的なレバー
Fortinetの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
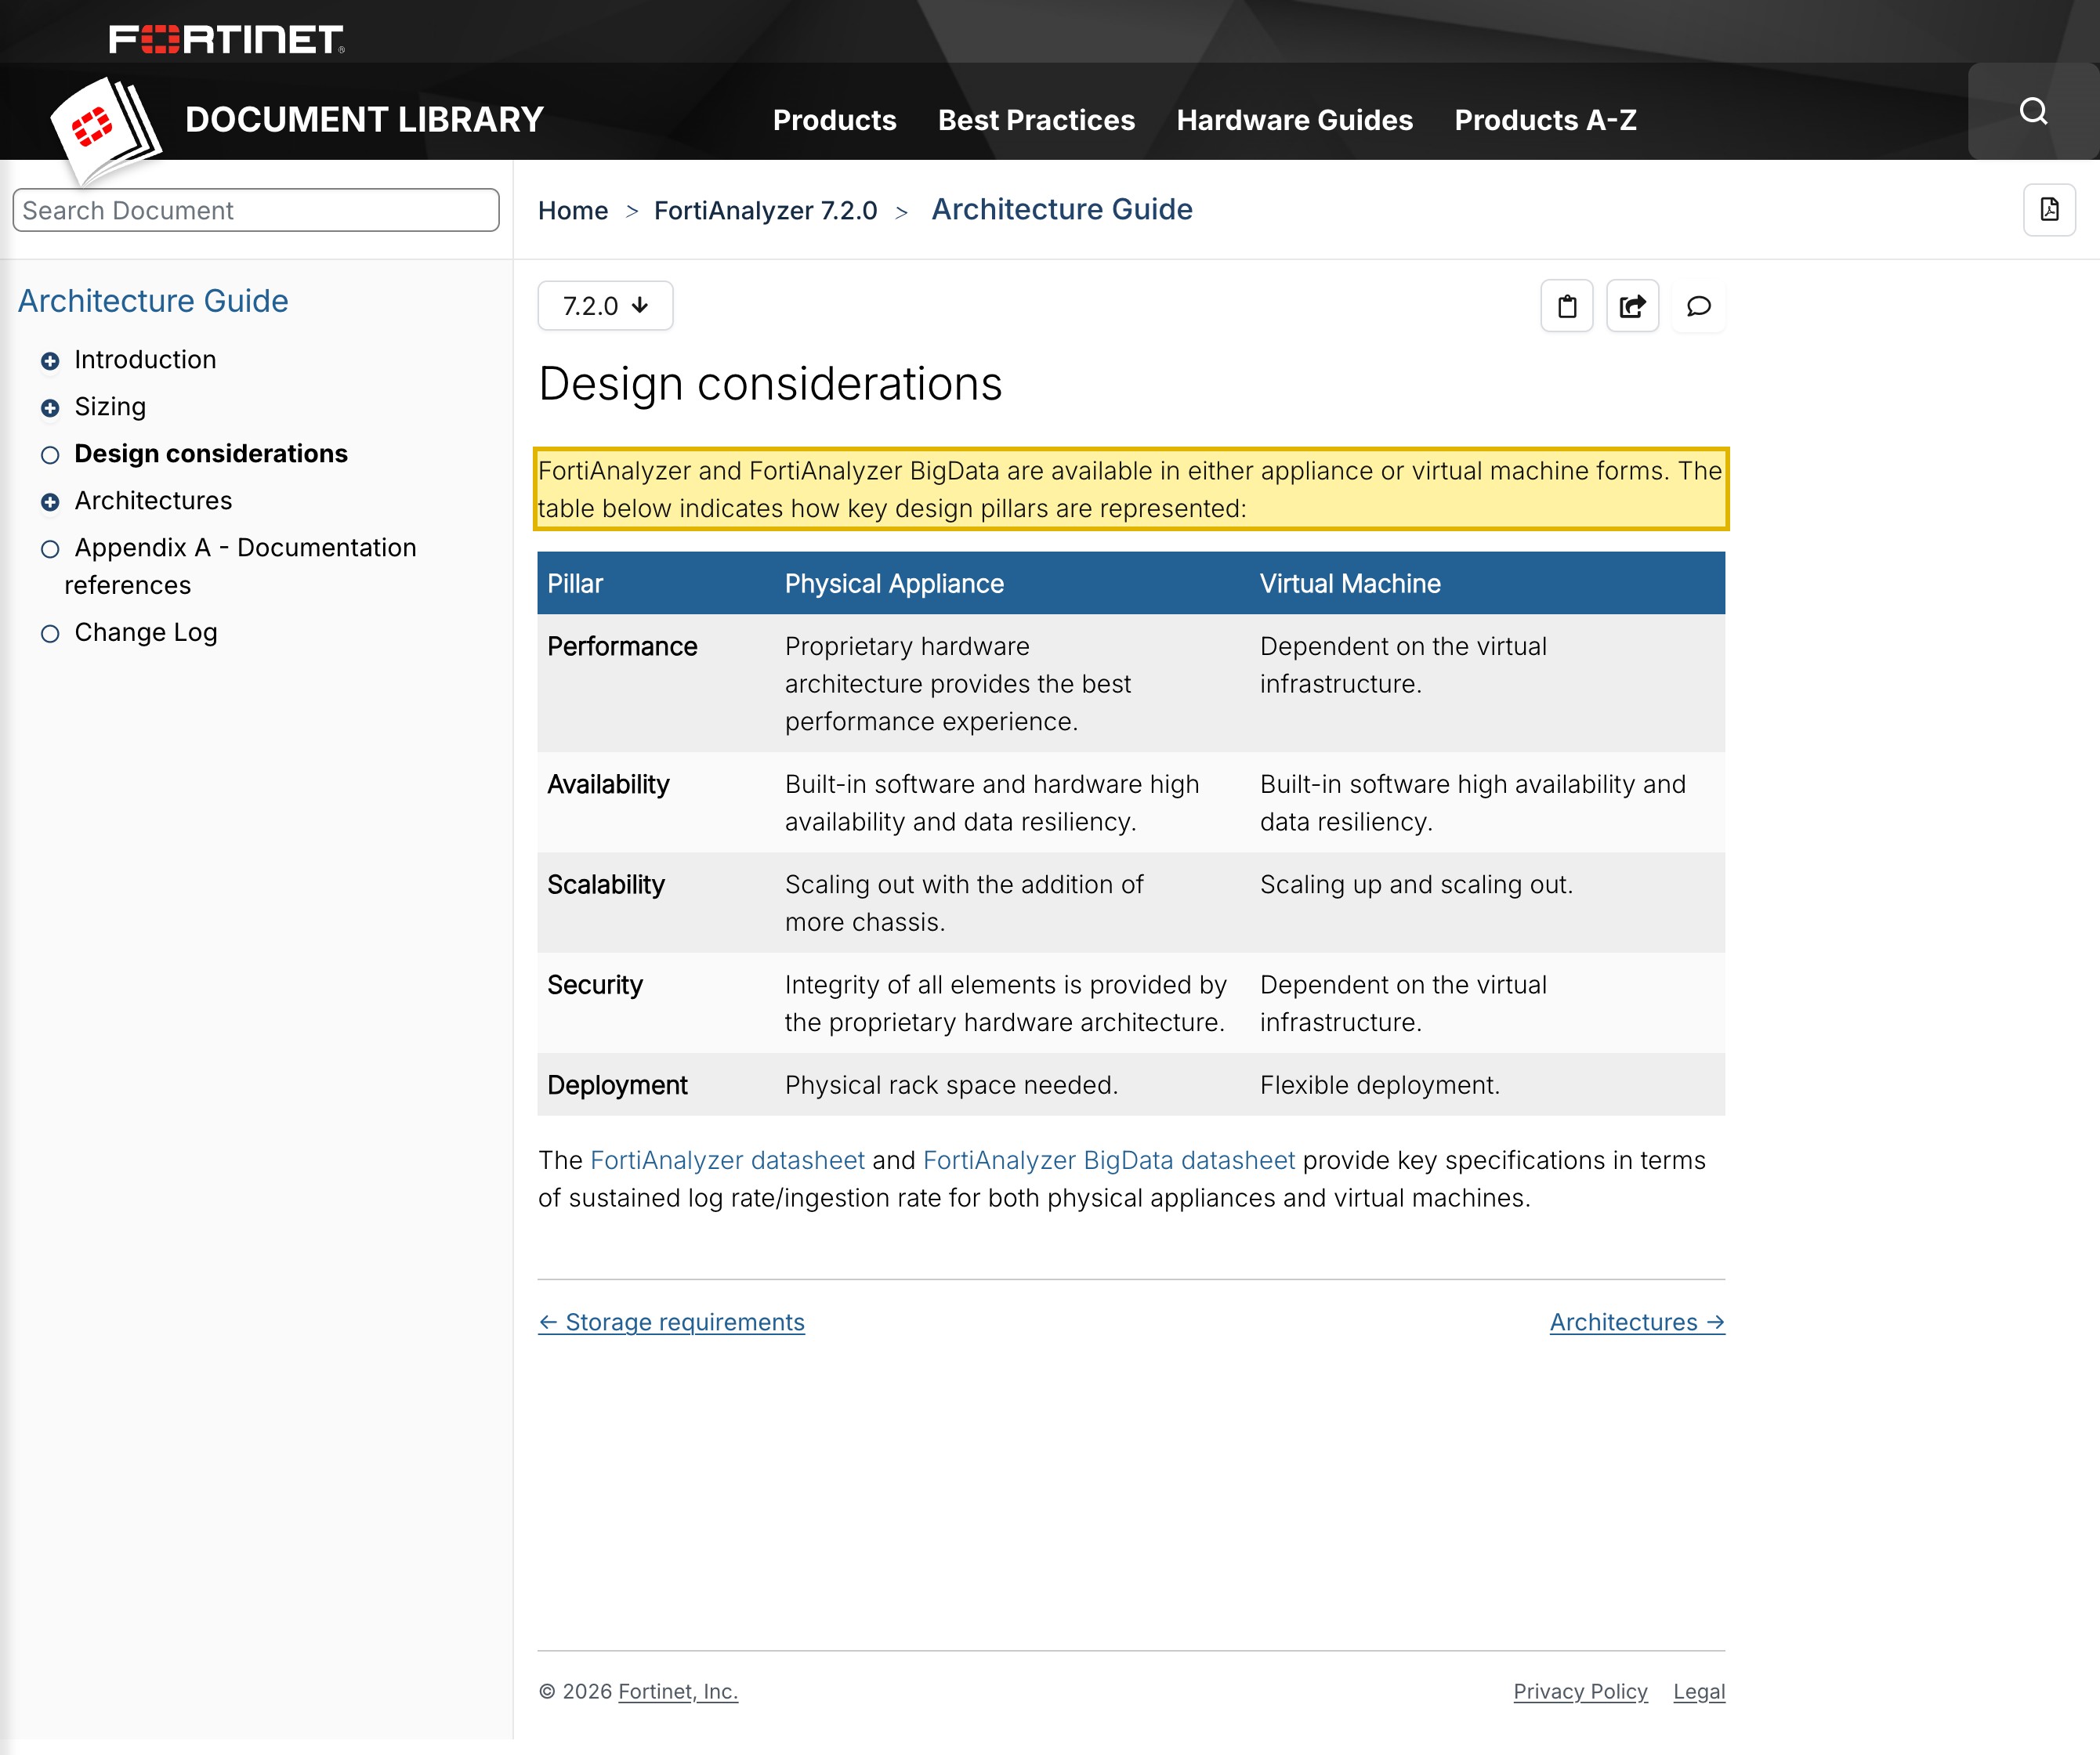
| FortinetのFortiAnalyzerアーキテクチャガイドは、「FortiAnalyzerとFortiAnalyzer BigDataは、アプライアンスまたは仮想マシンのいずれかの形態で提供される」と述べます——貴社自身のインフラ上で動かす、自己管理型のログ・分析の層であり、中国本土も含みます。 | Fortinet Documentation Library — FortiAnalyzer 7.2 Architecture Guide, Design considerations(2026-10-14 取得) |
| FortiGate Cloud管理ガイドは、そのホスト拠点を「グローバル(カナダ)・米国・日本・ヨーロッパ(ドイツ)のリージョン」と挙げます——中国本土のリージョンはなく、そのためSaaS層へ送られるログと分析はオフショアに置かれます。 | Fortinet Documentation Library — FortiGate Cloud 24.3 Administration Guide(2026-10-14 取得) |
| 中国本土で生成され、オフショアのFortiCloudサービスに保持されるファイアウォールのログ・トラフィック記録・テレメトリは、個人情報保護法の下での越境移転です——通知、機微なデータへの個別の同意、そして移転メカニズム(第38〜40条)。 | 中華人民共和国個人情報保護法、第38〜40条(2026-10-14 取得) |
| 重要情報インフラ運営者や大量取扱者は、中国本土で収集した個人情報と重要データを中国本土内に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——オフショアのログ・分析のクラウドが構造上満たせない義務です。 | 中華人民共和国サイバーセキュリティ法 第39条(旧第37条)、PIPL 第40条(2026-10-14 取得) |
情報源は21YunBox コンプライアンスチームが2026年10月14日に確認しました。
中国本土に提供するセキュリティ/ネットワークチームにとって、Fortinetをめぐる問いは、FortiGateの電源が入るか、そのコンソールが国境を越えて到達できるか、では決してありませんでした——アプライアンスは貴社のネットワークエッジに置かれ、ラックに収めた場所で動きます。Fortinetは、貴社のネットワークの最も完全な記録が作られる場所です。FortiGateの次世代ファイアウォールは、通過するトラフィックを検査しログに記録し、FortiAnalyzerはそれらのログを分析と長期のレポートに集約し、FortiManagerは全機器の構成とポリシーを保持します。合わせると、それは貴社の資産全体で誰が何と通信するかの、動的な記述です——貴社が保持する最も機微な運用データの一つです。ですから本当の問いはデータ国内保存の問いです——その記録をどこに置くことが許されるのか? 貴社自身のインフラ上で動かせば、FortiGate、FortiManager、FortiAnalyzerはアプライアンスまたは仮想マシンなので、ログと分析はデプロイした場所に置かれます——中国本土を含めて、です。これが合法的なレバーです。FortiCloudのSaaS群——FortiGate Cloud、FortiManager CloudとFortiAnalyzer Cloud、そしてFortiSASEサービス——は、固定されたリージョンの集合でホストされ、中国本土には一つもありません。ですからログや管理をそこに向ければ、その記録はオフショアに置かれます。セキュリティの買い手が最初に感じる皮肉——ネットワークを監視するために導入したファイアウォールが、そのネットワークの完全な記録が住む場所にもなる、ということです。
中国でのFortinet:ひと目で
| 決め手 | Fortinet自身の言葉で——そして中国の法で |
|---|---|
| セキュリティデータは物理的にどこに置かれるか | FortiGate、FortiManager、FortiAnalyzerはアプライアンスまたは仮想マシンです——Fortinetのアーキテクチャガイドは、FortiAnalyzerが"available in either appliance or virtual machine forms"(アプライアンスまたは仮想マシンのいずれかの形態で提供される)と述べます——そのためデプロイした場所に置かれ、中国本土も含みます。FortiCloudのSaaS群はもう一つの形です。FortiGate Cloudは"the Global (Canada), U.S., Japan, and Europe (Germany) regions,"(グローバル(カナダ)・米国・日本・ヨーロッパ(ドイツ)のリージョン)のみでホストされ、FortiManager CloudとFortiAnalyzer Cloudは短いオフショアのリージョン一覧にプロビジョニングされます——中国本土には一つもありません。 |
| 何を取り込み、なぜデータ国内保存が効くのか | FortiGateは通過するトラフィック——送信元と宛先のアドレス、セッションの背後のユーザー、到達するサイトやアプリケーション——をログに記録し、FortiAnalyzerはそれを保持される分析とレポートに変えます。それらのユーザーが中国にいる場合、アドレス・アカウント名・活動記録はPIPLの下での個人情報です。セッションが第28条の機微なカテゴリ——医療、金融、政府発行IDのサービス——に触れる場合、ログはそれを露出させ得ます。貴社の資産全体で誰が何と通信するかの完全で検索可能な記録は、それ自体が、貴社の保持する最も機微な運用データの一つです。 |
| クラウド上の貴社の中国本土データ | 中国で生成され、オフショアのFortiCloudサービスへ送られるファイアウォールのログと分析は、PIPLが規律する越境移転です。通知、機微な個人情報が関わる場合の個別の同意、そして移転メカニズムのいずれか一つ(PIPL 第38〜40条(英語))。義務を負うのはFortinetではなく、運営者である貴社です。 |
| 国内保存の義務 | 重要情報インフラ運営者や大量取扱者は、オフショアのサービスでは満たせない国内保存の義務を負います。中国本土で収集した個人情報と重要データは中国本土内に留めなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))——2026年1月1日施行の2025年サイバーセキュリティ法改正により、データ国内保存の条項は第37条から第39条に繰り下げられ、実質は変わりません。重要インフラのネットワークセキュリティのログは、まさにその義務の内側にあります。 |
| 到達できるか? | 到達性は配信の半分であって、問いそのものではないととらえてください——アプライアンスは国内の貴社のエッジで動き、SaaSのポータルは国境を越えて到達できます。合法的なレバーは、データ層を国内で動かすことです。FortiGateに加えて、自己管理型のオンプレミスのFortiAnalyzerとFortiManagerを中国本土のインフラ上で、あるいは免許を受けたソブリンの同等物で動かします。それらの前段にある中国向けのあらゆる接点——管理コンソール、レポートポータル——には、中国本土のホスティングリソースに紐づくICP備案が必要です(国務院令第292号、工業・情報化部令第33号)。 |
データが実際に置かれる場所
Fortinetの主たる形態はアプライアンスであり、それがレバーの核心です。FortiGateの次世代ファイアウォールは、貴社自身のエッジに配置するハードウェアまたは仮想のユニットです。FortiManagerは、全機器の構成とポリシーを保持するオンプレミスの管理プレーンです。そしてFortiAnalyzerはログと分析の層で、Fortinetのアーキテクチャガイドは率直にこう記述します——“FortiAnalyzer and FortiAnalyzer BigData are available in either appliance or virtual machine forms,“(FortiAnalyzerとFortiAnalyzer BigDataは、アプライアンスまたは仮想マシンのいずれかの形態で提供される)、そしてデータシートの仕様は”for both physical appliances and virtual machines”(物理アプライアンスと仮想マシンの両方について)与えられます。3つすべてを中国本土のインフラ上で動かせば、トラフィック記録、それらから作られる分析、そして管理プレーンは中国本土を一度も離れません。それは理論上ではなく本物のレバーです。ホスト型サービスとしてのみ販売されるツールと違い、オンプレミスのアプライアンスこそFortinetが最初に出荷するものだからです。
FortiCloudのSaaS群はもう一つの形で、データ国内保存が転じるのはここです。FortiGate Cloud——Fortinetのホスト型の管理・分析・ログ保持サービス——は、その拠点を”the Global (Canada), U.S., Japan, and Europe (Germany) regions”(グローバル(カナダ)・米国・日本・ヨーロッパ(ドイツ)のリージョン)と挙げます。FortiManager CloudとFortiAnalyzer Cloudは、短く、すべてオフショアの一覧からセットアップ時に選ぶリージョンにプロビジョニングされ、クラウド提供のFortiSASEサービスはグローバルな拠点群から動きます。これらのいずれも、ログ・分析・管理を中国本土に置きません。中国のファイアウォールのログをそのどれかに送れば、その記録は国外に置かれます。個人情報保護法(PIPL)の下では、その中の中国の個人情報を国外へ移すことは越境移転であり、責任を負う取扱者は貴社です。
一つの誠実な注意書きが、オンプレミスのレバーを一律の「完了」にさせません。すべてをアプライアンスにしたデプロイでも、FortiGuardと脅威インテリジェンスを交換し、サンプルやテレメトリの送信は構成可能な外向きのフローです。それは狭く制御可能ですが、それでも貴社が範囲を定め、最小化し、同意を得る外向きの経路です——レバーは大量のデータ国内保存の問いは閉じますが、最後の1バイトまでは閉じません。そしてその区別こそ、到達性テストには見えないものです。
それが取り込むものは個人情報である
Fortinetがこの精査に値するのは、ファイアウォールのプラットフォームが集約するものゆえです。貴社のデータの一部を保持するのではなく、貴社のネットワークの挙動の構造化された記録——エッジを越えるセッション、それぞれの端のアドレス、シングルサインオンを通じてそれらに紐づくアイデンティティ、そして到達したサイトやアプリケーション——を保持します。FortiAnalyzerはそれを長期の分析とレポートに保持・索引化します。合わせると、それは貴社の資産全体で誰が何と通信するかの精密で検索可能な記述であり、それをオフショアに集約することは、何よりもまずセキュリティと企業秘密の懸念です。
ユーザーが中国にいる瞬間、それはデータ保護の懸念になります。ログの記録はアカウント、送信元アドレス、活動を名指しし——それらが識別可能な人を記述するようになればPIPLの下での個人情報です——セッションが第28条の機微なカテゴリ、たとえば医療・金融・政府発行IDのサービスに触れる場合、ログはそれを運び得ます。これがセキュリティチームが鋭く感じる皮肉です。ネットワークを守るために導入したファイアウォールが、そのログと分析をオフショアのクラウドに報告するなら、そのネットワークの最も完全な記録を国外へ運ぶ越境の経路になる、ということです。
だからこそ、ここでのデータ国内保存は単なる良い慣行ではありません。重要情報インフラ運営者——そしてネットワークセキュリティの層はしばしばまさにそれです——にとって、そして規制当局のしきい値を超える量を扱う取扱者にとって、中国本土で収集した個人情報と重要データは中国本土内に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))。オフショアのログ・分析のクラウドは、構造上その義務を満たせません——データは、定義上、誤った国にあるのです。そして輸出がそもそも許される場合でも、量や機微性のしきい値を超えると、合法的に出る前にCAC主導のデータ越境安全評価(英語)が発動することがあります。
なぜ到達性チェックはこれを見落とすのか
FortiGateが動くか、そのクラウドポータルが上海から読み込まれるか、だけを問えば、間違った問いに答えたことになります。どちらも真ですが、どちらも貴社のネットワークの記録をどこに置くことが許されるかを教えてはくれません。コンプライアンスのリスクはファイアウォールではありません。中国本土のトラフィックログ・分析・管理プレーンを中国本土の外に駐める、というデプロイの選択です。到達性は問題の配信の半分——現実ですが、下流です。データ国内保存は、そのデプロイが合法かを決める半分であり、どれだけ速く応答しようと、オフショアのSaaSのリージョン一覧が満たせない半分です。
合法的な経路——map・localize・deliver
中国本土向けに合法的に運用するために、Fortinetを手放す必要はありません。21YunBoxは移行ではなく法令適合のオーバーレイであり——すでに運用中のスタックに対しては、アプライアンスの傍らに座るパートナーであって、その競合ではありません。動きは3つあり、互いにかみ合います。
map(整理)。 当社の中国コンプライアンスチームが、PIPLの越境・データ国内保存・データローカライゼーション(CII)の義務を、貴社の実際の法人、ログと分析の量、そしてファイアウォールが見る誰の個人情報か——セッション記録、アイデンティティ、保持されるレポート——に照らして読み解き、何かが動く前にリスクを書き出します。
localize(国内化)。 リスクはデータがどこに置かれるかにあるので、ファイアウォールのデータ層を国内で動かします——FortiGateに、自己管理型のオンプレミスのFortiAnalyzerとFortiManagerを中国本土のインフラ上で、あるいは免許を受けた国内またはソブリンクラウドの同等物で。こうして、中国本土に留めることを中国が求めるトラフィック記録・分析・管理はそうなり、残るFortiGuardのテレメトリは範囲を定めて最小化されます。localizeとは合法的な国内デプロイを意味し、中国本土のログをオフショアのサービスへ戻すことは決してしません。越えるのは、最小化され合法的に移転可能な部分だけです。
deliver(配信)。 プラットフォームの前段にある中国向けのあらゆる接点——管理コンソール、レポートポータル、中国本土の運用担当者が触れるセルフサービスのページ——には、21YunBox OptimizerがICP備案済みの国内からの配信を、すでに運用中のスタックの前段に提供します。作り直しも、二つ目のコードベースもありません。21YunBoxはいかなる種類の不正な手段も用いず、また推奨しません。要点はまるごと、合法的で、備案済みの、国内の経路です。
これは判定ではなくリスクの見取り図です。国内保存、移転メカニズム、個別の同意、ICP備案、あるいはその組み合わせを負うかは、貴社の法人、データ量、見えるトラフィックのうちどれだけが個人情報か機微か、そしてユーザーが誰かによって変わります——一つのログ記録をどこに置くかを決める前に、具体を法務と確定してください。目標は明快です。貴社のFortinetデプロイが、中国のユーザーに対して合法的かつ法令適合に稼働すること、です。
関連する読み物:
よくあるご質問
Fortinetは中国で遮断されていますか?
いいえ——これは到達性の問いではありません。FortiGateのアプライアンスは国内の貴社のネットワークエッジで動き、FortiCloudのポータルは国境を越えて到達できます。コンプライアンスの問いはデータ国内保存です——ファイアウォールのログ、分析、管理プレーンをどこに置くことが許されるか。中国本土のリージョンのないFortiCloudのSaaS群では、そのデータはオフショアに置かれます——PIPLの越境移転です。
FortiAnalyzerとFortiManagerを国内で動かしてログを中国に留められますか?
はい——それが合法的なレバーです。FortiGateに加えて、自己管理型のオンプレミスのFortiAnalyzerとFortiManagerを中国本土のインフラ上で(あるいは免許を受けたソブリンの同等物で)動かせば、トラフィック記録・分析・管理プレーンは国内に留まります。範囲を定めるべき注意書きが一つ——FortiGuardの脅威インテリジェンスとサンプル送信は、貴社が最小化し同意を得る、別個の構成可能な外向きのフローです。
FortiGate CloudやFortiAnalyzer Cloudは中国のデータ国内保存を満たしますか?
いいえ。FortiCloudのSaaS群はオフショアのリージョンのみでホストされ——FortiGate Cloudはカナダ・米国・日本・ドイツを挙げます——中国本土の選択肢はないため、中国本土のログと分析は国外に置かれます。重要情報インフラ運営者や大量取扱者にとって、それは国内保存の義務を満たしません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))。代わりに、オンプレミスまたは免許を受けたソブリンの国内データ層を用いてください。






















