Funktioniert Fortinet in China? Datenlokalisierung, ICP & Grenzregeln
Fortinets FortiGate-Firewalls und selbstverwaltete FortiManager und FortiAnalyzer sind Appliances oder VMs, die Sie auf Ihrer eigenen Infrastruktur betreiben, sodass Ihre Netzwerk-Traffic-Datensätze, Logs und Threat-Telemetrie im Inland ruhen können — der rechtmäßige Hebel. Die FortiCloud-SaaS-Familie (FortiGate Cloud, FortiManager und FortiAnalyzer Cloud, FortiSASE) hat keine Region in Festlandchina, sodass diese Sicherheitsdaten im Ausland ruhen: ein PIPL-Grenztransfer. Ein Compliance-orientierter Blick darauf, wo der Datensatz Ihres Netzwerks ruhen darf.
Funktioniert Fortinet in China?
Ja — Fortinet läuft in China, und weil FortiGate, FortiManager und FortiAnalyzer Appliances sind, die Sie auf Ihrer eigenen Infrastruktur betreiben, ist die eigentliche Frage eine Residency-Frage: wo die Netzwerk-Traffic-Datensätze, Logs und Threat-Telemetrie, die sie konzentrieren, ruhen dürfen.
On-Premises im Festland betrieben, bleiben diese Sicherheitsdaten im Inland — der rechtmäßige Hebel, und ein echter, da die Appliance Fortinets primärer Formfaktor ist. Die FortiCloud-SaaS-Familie (FortiGate Cloud, FortiManager und FortiAnalyzer Cloud, FortiSASE) wird in einem festen Regionssatz ohne Festlandchina-Option gehostet, sodass dorthin gesendete Logs und Analysen im Ausland ruhen: ein Grenztransfer nach PIPL und, für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen, eine Datenlokalisierungspflicht, die ein Offshore-Dienst nicht erfüllen kann. Die Ironie, die ein Sicherheitsteam zuerst fühlt: Die Firewall, die Sie bereitstellen, um das Netzwerk zu beobachten, hält auch dessen vollständigsten Datensatz.
Compliance-Momentaufnahme
- ! FortiGate, FortiManager, FortiAnalyzer: Appliances/VMs auf Ihrer eigenen Infrastruktur
- ! FortiCloud-SaaS (FortiGate Cloud, FortiAnalyzer Cloud) hat keine Region in Festlandchina
- ! Firewall-Logs, Traffic-Datensätze und Threat-Telemetrie sind PIPL-personenbezogene-Informationen
- ! Festland-Logs, die an einen Offshore-FortiCloud-Dienst gesendet werden, sind ein PIPL-Grenztransfer
- ! Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet inländische Speicherung, die eine Offshore-Cloud nicht erfüllen kann
- ✓ FortiGate plus selbstverwaltetes FortiAnalyzer/FortiManager im Inland betreiben — der rechtmäßige Hebel
Was die offizielle Fortinet-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
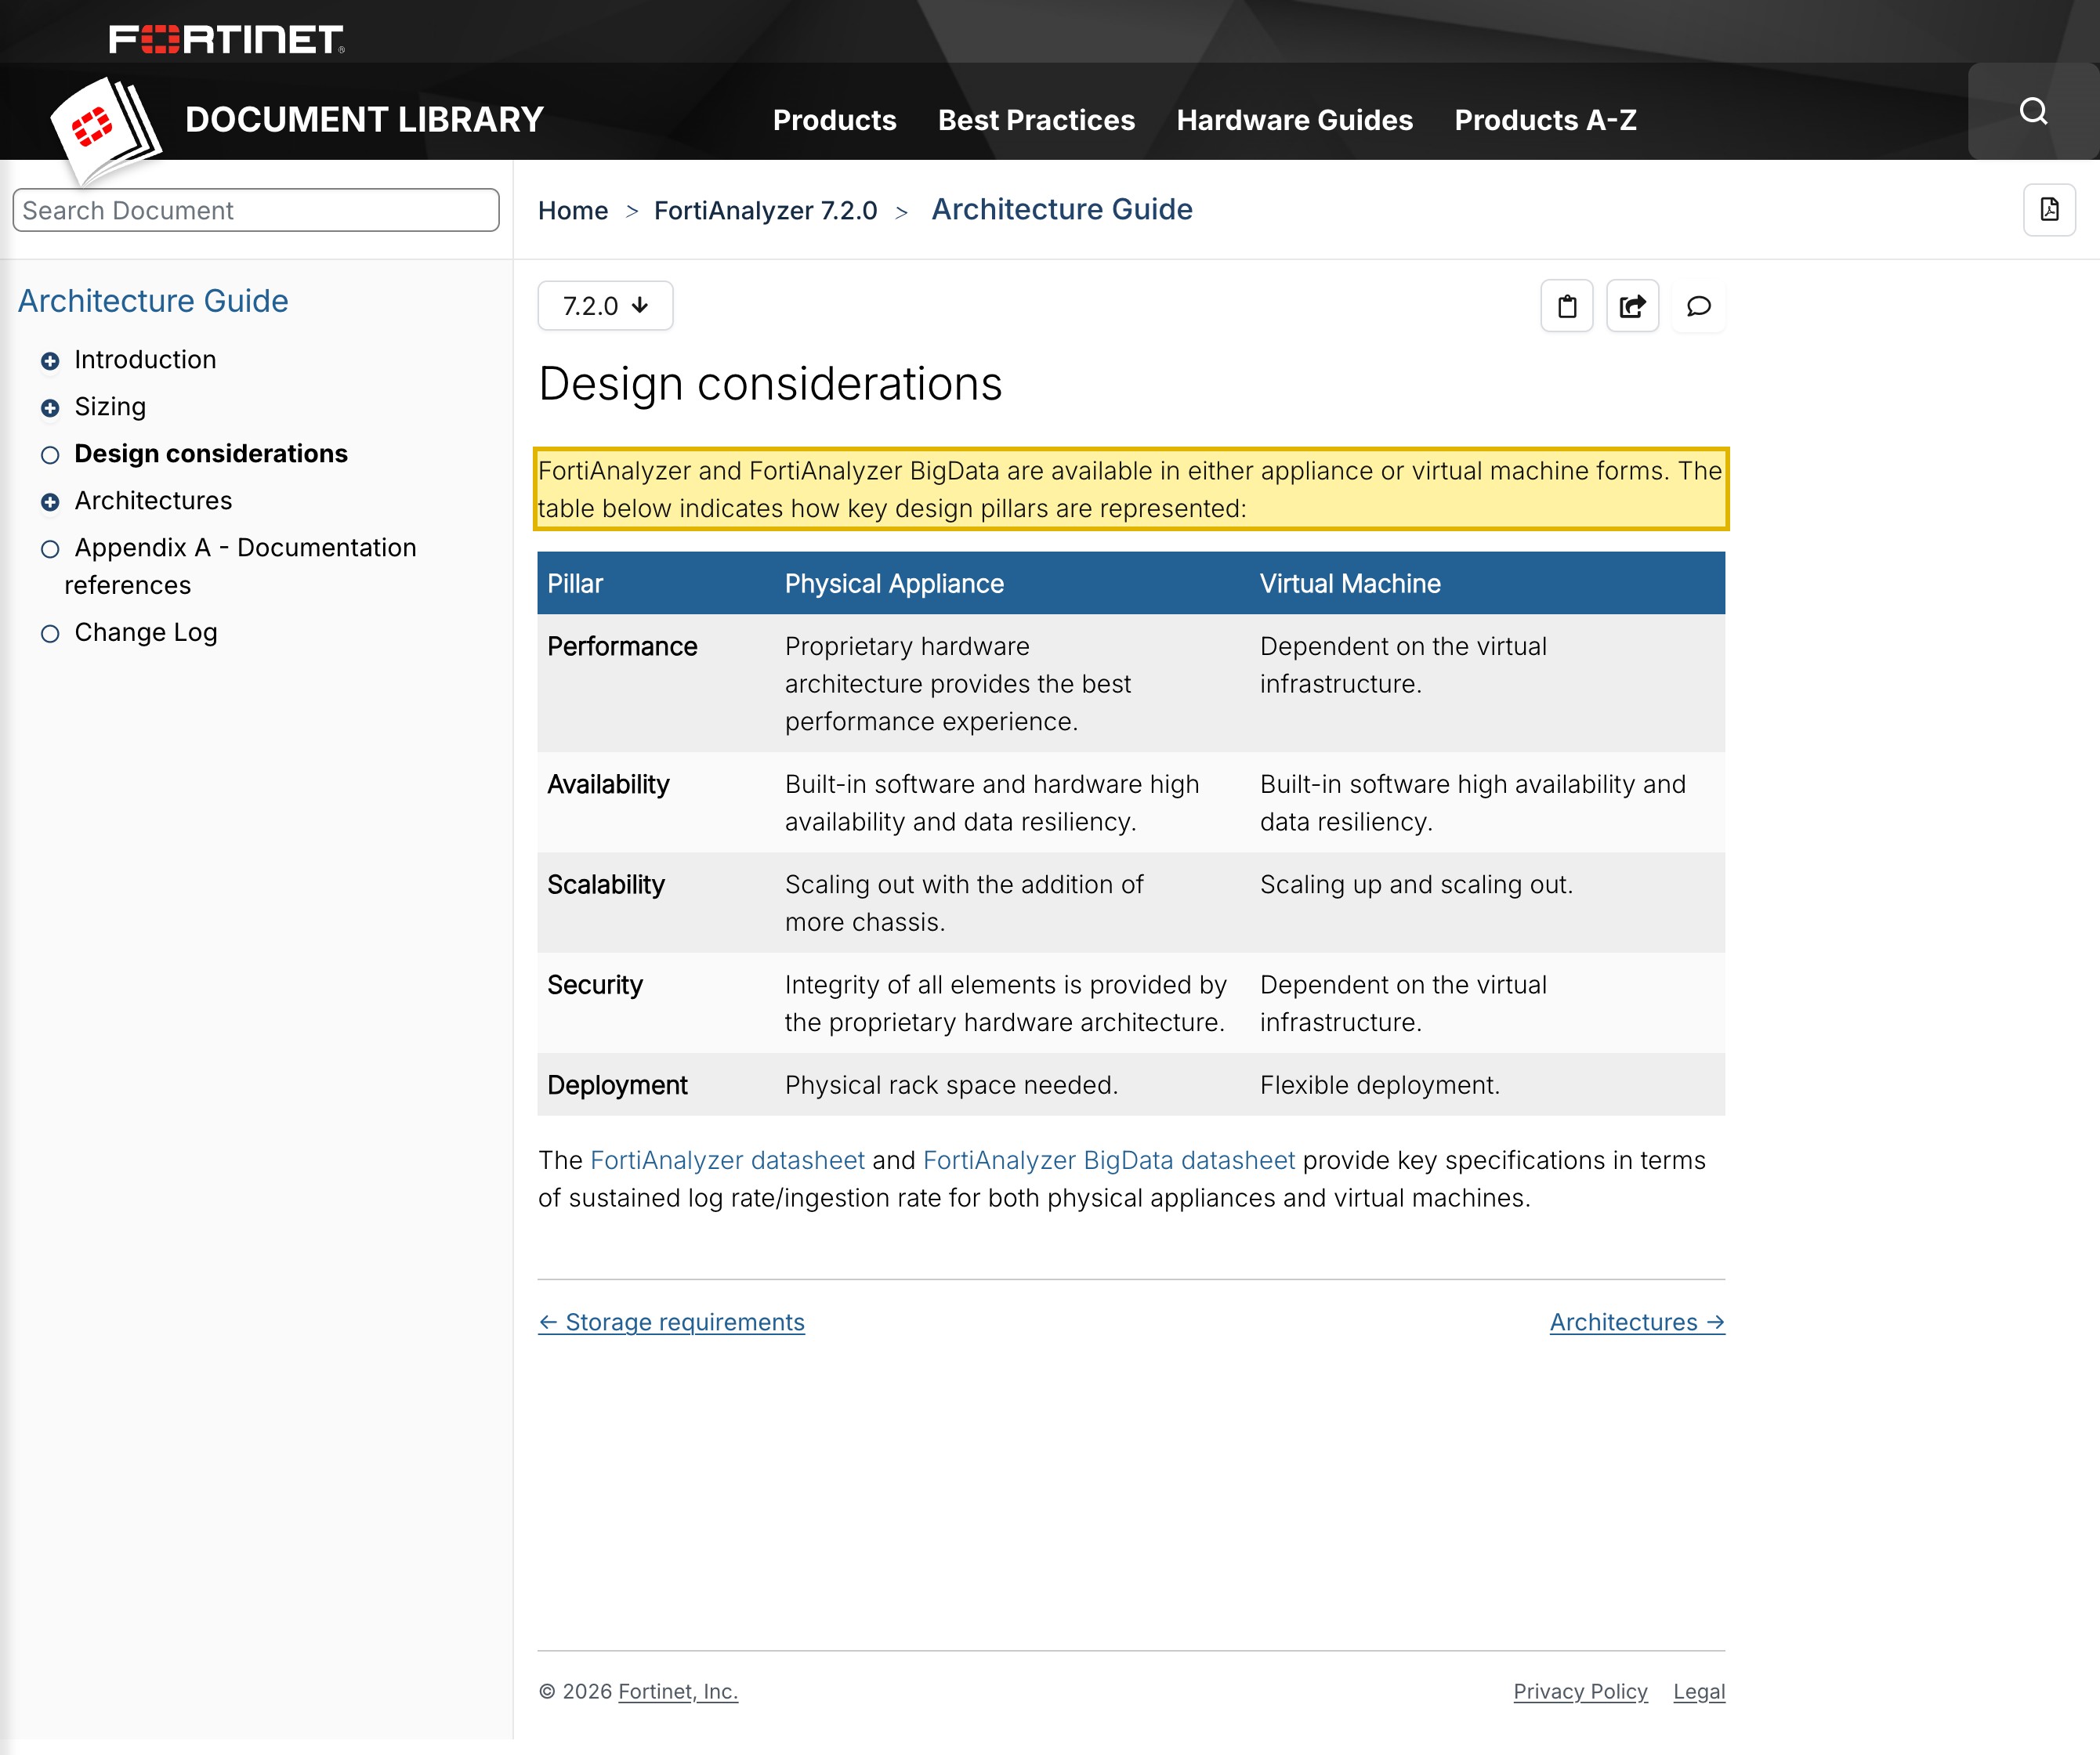
| Fortinets FortiAnalyzer-Architektur-Guide erklärt, dass „FortiAnalyzer and FortiAnalyzer BigData are available in either appliance or virtual machine forms“ — eine selbstverwaltete Logging- und Analyse-Ebene, die Sie auf Ihrer eigenen Infrastruktur betreiben, Festland-Boden eingeschlossen. | Fortinet Documentation Library — FortiAnalyzer 7.2 Architecture Guide, Design considerations (abgerufen 2026-10-14) |
| Der FortiGate-Cloud-Administrations-Guide listet seine gehosteten Standorte als „the Global (Canada), U.S., Japan, and Europe (Germany) regions“ — keine Region in Festlandchina, sodass an die SaaS-Ebene gesendete Logs und Analysen im Ausland ruhen. | Fortinet Documentation Library — FortiGate Cloud 24.3 Administration Guide (abgerufen 2026-10-14) |
| Firewall-Logs, Traffic-Datensätze und Telemetrie, die im Festland erzeugt und in einem Offshore-FortiCloud-Dienst gehalten werden, sind ein Grenztransfer nach dem Gesetz zum Schutz personenbezogener Informationen — Hinweis, eine gesonderte Einwilligung für sensible Daten und ein Transfermechanismus (Artikel 38–40). | Personal Information Protection Law of the PRC, Artikel 38–40 (abgerufen 2026-10-14) |
| Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss im Festland erhobene personenbezogene Informationen und wichtige Daten innerhalb des Festlands speichern (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Pflicht, die eine Offshore-Logging- und Analyse-Cloud strukturell nicht erfüllen kann. | Cybersecurity Law of the PRC, Artikel 39 (vormals Artikel 37); PIPL Artikel 40 (abgerufen 2026-10-14) |
Quellen vom 21YunBox Compliance-Team am 14. Oktober 2026 geprüft.
Für ein Sicherheits- oder Netzwerkteam, das Festlandchina bedient, war die Frage zu Fortinet nie, ob eine FortiGate einschaltet oder ob ihre Konsole über die Grenze erreichbar ist — die Appliance sitzt an Ihrem Netzwerkrand und läuft, wo auch immer Sie sie ins Rack setzen. Fortinet ist der Ort, an dem der vollständigste Datensatz Ihres Netzwerks entsteht: Eine FortiGate-Next-Generation-Firewall inspiziert und protokolliert den Traffic, der sie quert, FortiAnalyzer konzentriert diese Logs zu Analysen und Langzeit-Reporting, und FortiManager hält die Konfiguration und Richtlinie für die gesamte Flotte. Zusammengenommen ist das eine laufende Beschreibung davon, wer über Ihren Bestand hinweg mit was spricht — mit die sensibelsten operativen Daten, die Sie führen. Die eigentliche Frage ist also eine Residency-Frage: Wo darf dieser Datensatz zur Ruhe kommen? Auf Ihrer eigenen Infrastruktur betrieben, sind FortiGate, FortiManager und FortiAnalyzer Appliances oder virtuelle Maschinen, sodass die Logs und Analysen ruhen, wo auch immer Sie sie bereitstellen — Festland-Boden eingeschlossen, was der rechtmäßige Hebel ist. Die FortiCloud-SaaS-Familie — FortiGate Cloud, FortiManager Cloud und FortiAnalyzer Cloud sowie der FortiSASE-Dienst — wird in einem festen Satz von Regionen gehostet, keine in Festlandchina, sodass, wenn Sie Logging oder Management darauf richten, dieser Datensatz im Ausland ruht. Die Ironie, die ein Sicherheitseinkäufer zuerst fühlt: Die Firewall, die Sie bereitstellen, um das Netzwerk zu beobachten, wird auch zu dem Ort, an dem ihr vollständiger Datensatz lebt.
Fortinet in China auf einen Blick
| Was entscheidet | In Fortinets eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo die Sicherheitsdaten physisch ruhen | FortiGate, FortiManager und FortiAnalyzer sind Appliances oder virtuelle Maschinen — Fortinets Architektur-Guide erklärt, FortiAnalyzer sei „available in either appliance or virtual machine forms“ — sodass sie ruhen, wo auch immer Sie sie bereitstellen, Festland-Boden eingeschlossen. Die FortiCloud-SaaS-Familie ist die andere Form: FortiGate Cloud wird nur in „the Global (Canada), U.S., Japan, and Europe (Germany) regions“ gehostet, und FortiManager Cloud und FortiAnalyzer Cloud werden in eine kurze, Offshore-Regionsliste provisioniert — keine in Festlandchina. |
| Was es aufnimmt und warum Residency greift | Eine FortiGate protokolliert den Traffic, der sie quert — Quell- und Zieladressen, die Nutzer hinter Sessions, die Sites und Anwendungen, die sie erreichen — und FortiAnalyzer verwandelt das in aufbewahrte Analysen und Reports. Wo diese Nutzer in China sind, sind die Adressen, Kontonamen und Aktivitätsdatensätze personenbezogene Informationen nach PIPL; wo Sessions Artikel-28-sensible Kategorien berühren — Gesundheits-, Finanz- oder Behördenausweis-Dienste — können die Logs sie offenlegen. Ein vollständiger, durchsuchbarer Datensatz darüber, wer über Ihren Bestand hinweg mit was spricht, ist für sich allein mit die sensibelsten operativen Daten, die Sie halten. |
| Ihre Festland-Daten in der Cloud | Firewall-Logs und Analysen, die in China erzeugt und an einen Offshore-FortiCloud-Dienst gesendet werden, sind ein Grenztransfer, den PIPL regelt: Hinweis, eine gesonderte Einwilligung, wo sensible personenbezogene Informationen beteiligt sind, und ein Transfermechanismus (PIPL Artikel 38–40). Der Handelnde, der in der Pflicht steht, sind Sie, der Betreiber — nicht Fortinet. |
| Inland-Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet eine Inland-Speicherpflicht, die ein Offshore-Dienst nicht erfüllen kann: Im Festland erhobene personenbezogene Informationen und wichtige Daten müssen im Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit dem 1. Januar 2026, hat den Artikel zur Datenlokalisierung von 37 zu 39 umnummeriert, inhaltlich unverändert. Netzwerk-Sicherheits-Logs für kritische Infrastruktur sitzen klar innerhalb dieser Pflicht. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Zustellungs-Hälfte, nicht als die Frage — die Appliances laufen an Ihrem Rand im Inland und die SaaS-Portale sind über die Grenze erreichbar. Der rechtmäßige Hebel ist, die Datenschicht im Inland zu betreiben: FortiGate plus selbstverwaltetes, On-Premises-FortiAnalyzer und FortiManager auf Festland-Infrastruktur, oder ein lizenziertes souveränes Äquivalent. Jede auf China ausgerichtete Oberfläche davor — eine Admin-Konsole, ein Reporting-Portal — braucht eine ICP-Registrierung, die an eine Festland-Hosting-Ressource gebunden ist (Staatsrats-Verordnung Nr. 292; MIIT-Verordnung Nr. 33). |
Wo die Daten tatsächlich ruhen
Fortinets primärer Formfaktor ist die Appliance, und das ist der Kern des Hebels. FortiGate-Next-Generation-Firewalls sind Hardware- oder virtuelle Einheiten, die Sie an Ihrem eigenen Rand bereitstellen; FortiManager ist die On-Premises-Management-Plane, die Konfiguration und Richtlinie für die Flotte hält; und FortiAnalyzer ist die Logging- und Analyse-Ebene, die Fortinets Architektur-Guide unmissverständlich beschreibt — „FortiAnalyzer and FortiAnalyzer BigData are available in either appliance or virtual machine forms“, mit Datenblatt-Spezifikationen gegeben „for both physical appliances and virtual machines“. Betreiben Sie alle drei auf Festland-China-Infrastruktur und die Traffic-Datensätze, die daraus gebauten Analysen und die Management-Plane verlassen das Festland nie. Das ist ein echter Hebel, kein theoretischer: Anders als Tools, die nur als gehosteter Dienst verkauft werden, ist die On-Premises-Appliance das, was Fortinet zuerst ausliefert.
Die FortiCloud-SaaS-Familie ist die andere Form, und sie ist der Ort, an dem Residency sich wendet. FortiGate Cloud — Fortinets gehosteter Management-, Analyse- und Log-Aufbewahrungsdienst — listet seine Standorte als „the Global (Canada), U.S., Japan, and Europe (Germany) regions“. FortiManager Cloud und FortiAnalyzer Cloud werden in eine bei der Einrichtung gewählte Region aus einer kurzen, durchweg Offshore-Liste provisioniert, und der cloud-ausgelieferte FortiSASE-Dienst läuft von einem globalen Satz von Points of Presence. Keiner davon platziert Logging, Analysen oder Management in Festlandchina. Senden Sie die Logs Ihrer China-Firewall an irgendeinen davon und dieser Datensatz kommt im Ausland zur Ruhe; nach dem Gesetz zum Schutz personenbezogener Informationen ist das Verschieben der darin enthaltenen China-personenbezogenen-Informationen aus dem Land ein Grenztransfer, und der verantwortliche Handelnde sind Sie.
Ein ehrlicher Vorbehalt hält den On-Premises-Hebel davon ab, ein pauschales „erledigt“ zu sein. Selbst eine reine Appliance-Bereitstellung tauscht Threat-Intelligence mit FortiGuard aus, und die Sample- oder Telemetrie-Übermittlung ist ein konfigurierbarer ausgehender Fluss. Er ist eng und kontrollierbar, aber er ist dennoch ein ausgehender Pfad, den Sie umreißen, minimieren und einwilligen — der Hebel schließt die Massen-Residency-Frage, nicht jedes letzte Byte, und genau diese Unterscheidung kann ein Erreichbarkeitstest nicht sehen.
Was es aufnimmt, sind personenbezogene Informationen
Fortinet verdient diese Prüfung wegen dessen, was eine Firewall-Plattform konzentriert. Sie hält keinen Ausschnitt Ihrer Daten; sie hält einen strukturierten Datensatz des Verhaltens Ihres Netzwerks — die Sessions, die den Rand queren, die Adressen an jedem Ende, die über Single Sign-On damit verknüpften Identitäten und die erreichten Sites und Anwendungen. FortiAnalyzer bewahrt und indiziert das in Langzeit-Analysen und Reports. Zusammengenommen ist es eine präzise, durchsuchbare Beschreibung davon, wer über Ihren gesamten Bestand hinweg mit was kommuniziert, und sie im Ausland zu konzentrieren ist ein Sicherheits- und Geschäftsgeheimnis-Anliegen, bevor es irgendetwas anderes ist.
Es wird in dem Moment zu einem Datenschutz-Anliegen, in dem die Nutzer in China sind. Log-Datensätze nennen Konten, Quelladressen und Aktivität — personenbezogene Informationen nach PIPL, sobald sie identifizierbare Menschen beschreiben — und wo die Sessions Artikel-28-sensible Kategorien berühren, etwa Gesundheits-, Finanz- oder Behördenausweis-Dienste, können die Logs sie tragen. Das ist die Ironie, die ein Sicherheitsteam scharf fühlt: Die Firewall, die Sie bereitgestellt haben, um das Netzwerk zu schützen, wird, wenn ihre Logs und Analysen an eine Offshore-Cloud berichten, zu einem ausgehenden Grenzpfad für den vollständigsten Datensatz dieses Netzwerks.
Darum ist Residency hier nicht bloß gute Praxis. Für einen Betreiber kritischer Informationsinfrastruktur — und die Netzwerk-Sicherheits-Schicht ist oft genau das — und für einen Handelnden, dessen Mengen die Schwellen der Regulierer überschreiten, müssen im Festland erhobene personenbezogene Informationen und wichtige Daten im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Eine Offshore-Logging- und Analyse-Cloud kann diese Pflicht strukturell nicht erfüllen — die Daten sind per Definition im falschen Land. Und wo ein Export überhaupt erlaubt ist, kann das Überschreiten einer Mengen- oder Sensibilitätsschwelle eine CAC-geführte Sicherheitsbewertung für den Datenexport auslösen, bevor etwas davon rechtmäßig ausreist.
Warum eine Erreichbarkeitsprüfung das verfehlt
Fragen Sie nur, ob eine FortiGate funktioniert oder ob ihr Cloud-Portal von Shanghai aus lädt, und Sie haben die falsche Frage beantwortet. Beides ist wahr, und keines sagt Ihnen, wo der Datensatz Ihres Netzwerks leben darf. Die Compliance-Risikolage ist nicht die Firewall; es ist eine Bereitstellungsentscheidung, die die Traffic-Logs, Analysen und Management-Plane des Festlands außerhalb des Festlands parkt. Erreichbarkeit ist die Zustellungs-Hälfte des Problems — real, aber nachgelagert. Residency ist die Hälfte, die entscheidet, ob die Bereitstellung rechtmäßig ist, und es ist die Hälfte, die eine Offshore-SaaS-Regionsliste nicht erfüllen kann, egal wie schnell sie antwortet.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Sie müssen Fortinet nicht aufgeben, um es rechtmäßig für Festlandchina zu betreiben. 21YunBox ist ein Compliance-Overlay, keine Migration — und, für einen Stack, den Sie bereits betreiben, ein Partner, der neben Ihren Appliances sitzt, kein Wettbewerber zu ihnen. Es gibt drei Schritte, und sie greifen ineinander.
Kartieren. Unser China-Compliance-Team liest Ihre PIPL-Grenztransfer-, Data-Residency- und Datenlokalisierungs-(CII-)Pflichten gegen Ihre tatsächliche Rechtsperson, Ihre Log- und Analysemengen und die Frage, wessen personenbezogene Informationen die Firewall sieht — die Session-Datensätze, die Identitäten, die aufbewahrten Reports — sodass die Risikolage festgehalten ist, bevor sich etwas bewegt.
Lokalisieren. Weil das Risiko darin besteht, wo die Daten ruhen, betreiben wir die Firewall-Datenschicht im Inland — FortiGate mit selbstverwaltetem, On-Premises-FortiAnalyzer und FortiManager auf Festland-Infrastruktur, oder ein lizenziertes inländisches oder Souveräne-Cloud-Äquivalent — sodass die Traffic-Datensätze, Analysen und das Management, die China im Festland zu halten verlangt, dies auch tun, und die restliche FortiGuard-Telemetrie umrissen und minimiert ist. Lokalisieren bedeutet eine rechtmäßige Inland-Bereitstellung, nie das Zurückleiten von Festland-Logs an einen Offshore-Dienst; nur die minimierte, rechtmäßig übertragbare Teilmenge überschreitet jemals die Grenze.
Ausliefern. Für jede auf China ausgerichtete Oberfläche vor der Plattform — die Admin-Konsole, das Reporting-Portal, die Self-Service-Seite, die Ihre Festland-Betreiber ansteuern — stellt der 21YunBox Optimizer ICP-registrierte, inländische Zustellung bereit, vor dem Stack, den Sie bereits betreiben. Kein Rebuild, keine zweite Codebasis. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung; der ganze Punkt ist ein rechtmäßiger, registrierter, inländischer Pfad.
Dies ist eine Risikokarte, kein Urteil. Ob Sie Inland-Speicherung, einen Transfermechanismus, eine gesonderte Einwilligung, eine ICP-Registrierung oder eine Kombination schulden, hängt von Ihrer Rechtsperson, Ihren Datenmengen, davon, wie viel des Traffics, den Sie sehen, personenbezogen oder sensibel ist, und davon ab, wer Ihre Nutzer sind — klären Sie die Einzelheiten mit Rechtsberatung, bevor Sie entscheiden, wo ein einzelner Log-Datensatz lebt. Das Ziel ist klar: Ihre Fortinet-Bereitstellung läuft für Ihre Nutzer in China legal und compliant.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- So erhalten Sie eine ICP-Registrierung für China
- Grenzüberschreitende Datenübermittlungen nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Maßnahmen zur Sicherheitsbewertung des Datenexports
Häufige Fragen
Ist Fortinet in China gesperrt?
Nein — das ist keine Erreichbarkeitsfrage. FortiGate-Appliances laufen an Ihrem Netzwerkrand im Inland und die FortiCloud-Portale sind über die Grenze erreichbar. Die Compliance-Frage ist Residency: wo die Firewall-Logs, Analysen und Management-Plane ruhen dürfen. Auf der FortiCloud-SaaS-Familie, die keine Region in Festlandchina hat, sitzen diese Daten im Ausland — ein PIPL-Grenztransfer.
Kann ich FortiAnalyzer und FortiManager im Inland betreiben, um Logs in China zu halten?
Ja — das ist der rechtmäßige Hebel. FortiGate plus selbstverwaltetes, On-Premises-FortiAnalyzer und FortiManager auf Festland-Infrastruktur (oder ein lizenziertes souveränes Äquivalent) halten die Traffic-Datensätze, Analysen und Management-Plane im Inland. Ein Vorbehalt zum Umreißen: FortiGuard-Threat-Intelligence und Sample-Übermittlung ist ein separater, konfigurierbarer ausgehender Fluss, den Sie minimieren und einwilligen.
Erfüllt FortiGate Cloud oder FortiAnalyzer Cloud die China-Datenlokalisierung?
Nein. Die FortiCloud-SaaS-Familie wird nur in Offshore-Regionen gehostet — FortiGate Cloud listet Kanada, die USA, Japan und Deutschland — ohne Festlandchina-Option, sodass Festland-Logs und -Analysen im Ausland ruhen. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verfehlt das die Inland-Speicherpflicht (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39, vormals Artikel 37); nutzen Sie stattdessen eine On-Premises- oder lizenzierte souveräne Inland-Datenschicht.






















