¿Funciona Mimecast en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
Mimecast es un servicio en la nube de seguridad y archivo del correo electrónico: para filtrar el correo, enruta cada mensaje a través de su nube, y archiva el contenido completo del correo en la región de su cuenta — una de ocho redes en el extranjero, ninguna en China continental. Una mirada, con el cumplimiento por delante, a dónde se permite que reposen esos datos de correo según la PIPL y la ley china de localización de datos.
¿Funciona Mimecast en China?
En el eje del cumplimiento, la respuesta honesta es «no como nube en el extranjero» — Mimecast no tiene ninguna red en China continental, así que el contenido de correo que filtra y archiva acaba reposando fuera.
Mimecast es un servicio en la nube de seguridad y archivo del correo: para filtrar el correo entrante y saliente, enruta cada mensaje a través de su nube en tiempo real, y su Cloud Archive conserva “all inbound, outbound and internal email” (todo el correo entrante, saliente e interno) en reposo en la región de su cuenta — una de EU, DE, US, USB, CA, ZA, AU u Offshore (Jersey), ninguna en China continental. El correo lleva habitualmente información personal de personas en China, incluidos datos sensibles del artículo 28, así que enviarlo al extranjero es una transferencia transfronteriza según la PIPL (artículos 38–40) y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el deber de localización de datos (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37) es uno que una nube en el extranjero no puede cumplir por su propia estructura. Mimecast funciona solo en la nube, sin pasarela autoalojada, así que la palanca legal es un equivalente dentro del país o soberano con licencia ejecutado en suelo del continente, no una vía oculta de vuelta al endpoint extranjero.
Esto es un mapa de riesgo que llevar a su asesoría legal, no un veredicto. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ No existe ninguna región en China continental que seleccionar — su cuenta queda fijada a una red en el extranjero
- ! Cada mensaje atraviesa la nube extranjera en tiempo real — el contenido del correo cruza la frontera
- ! El Cloud Archive conserva en reposo el contenido completo del correo en la región extranjera de su cuenta
- ! Los cuerpos de los correos llevan habitualmente datos personales sensibles del artículo 28 y secretos comerciales
- ! Deber de almacenamiento dentro del país (PIPL 40; CSL 39, antes 37) — una nube extranjera no puede cumplirlo
- ✓ Vía conforme: localizar dentro del país los datos de seguridad del correo; entrega de la consola con registro ICP
Lo que la documentación oficial de Mimecast dice sobre China
| Hecho | Fuente primaria |
|---|---|
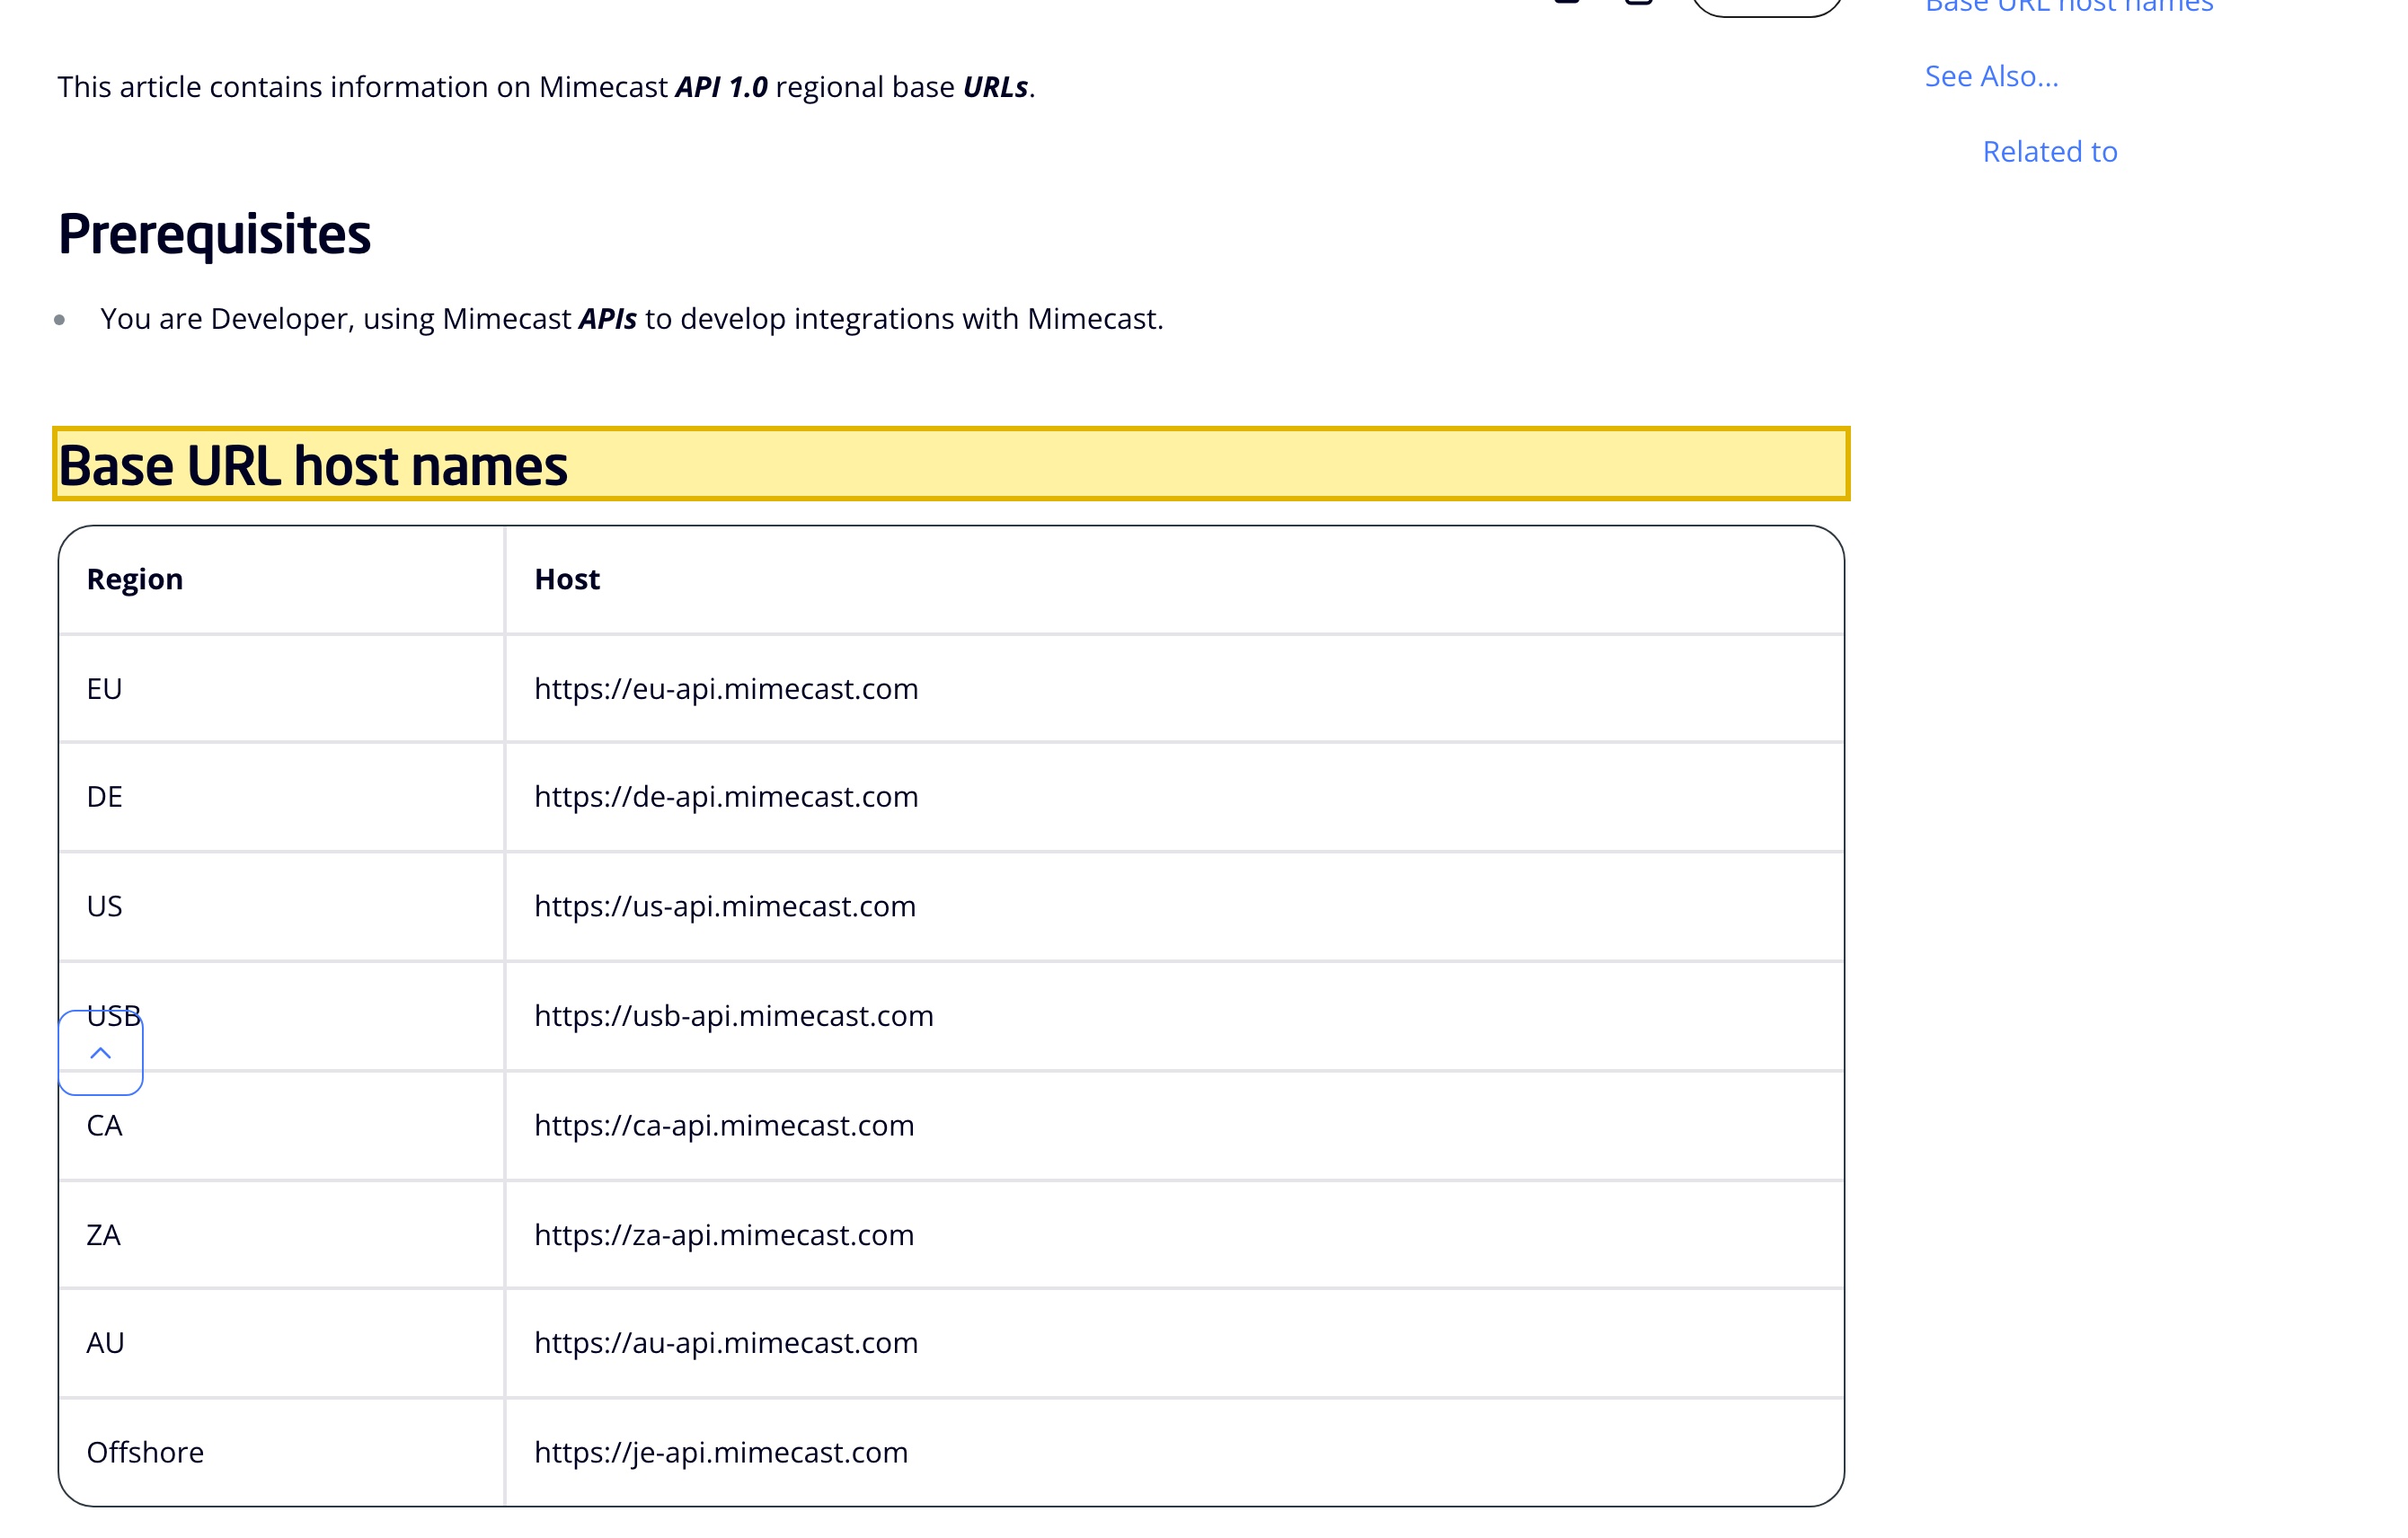
La propia documentación de Mimecast enumera ocho entornos regionales, ninguno en China continental. Su artículo del Knowledge Hub sobre las URL base globales de la API 1.0 afirma: “This article contains information on Mimecast API 1.0 regional base URLs,” y las tabula como EU, DE, US, USB, CA, ZA, AU y Offshore (je-api.mimecast.com, Jersey). Su cuenta queda fijada a una de estas redes al aprovisionarla; no hay ninguna región en China continental que seleccionar, así que los datos de correo que Mimecast filtra y archiva acaban reposando en el extranjero. | Mimecast Knowledge Hub — API 1.0 Documentation: API 1.0 Global Base URLs, consultado el 2026-10-10 |
| El Cloud Archive de Mimecast almacena en reposo el contenido completo de cada correo en la región de su cuenta. En palabras de la propia Mimecast, “All inbound, outbound and internal email is kept in your cloud email archive,” conservando “the original email with detailed meta-data” con “Data stored in multiple geographically-dispersed data centers.” Para filtrar el correo entrante y saliente, el servicio también enruta cada mensaje a través de su nube en tiempo real. Sin región en China continental, tanto el examen en tiempo real como el archivo en reposo están en el extranjero — el control comprado para proteger el correo es en sí mismo una vía hacia el extranjero para ese correo. | Mimecast — página de producto Cloud-based Email Archive, consultado el 2026-10-10 |
| El contenido de correo examinado y archivado en el extranjero es una transferencia transfronteriza de información personal según la PIPL. El correo contiene habitualmente información personal de personas en China — a menudo datos sensibles del artículo 28, como datos de salud, financieros o de documentos de identidad oficiales —, así que trasladarlo a una red extranjera es una transferencia transfronteriza que exige notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–40 de la PIPL). Superar un umbral de volumen o de sensibilidad puede activar una evaluación de seguridad para la exportación de datos dirigida por la CAC antes de que los datos salgan legalmente. | PIPL artículos 28 y 38–40; Medidas para la Evaluación de Seguridad de las Transferencias de Datos al Exterior (CAC) |
| Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que una nube de seguridad del correo en el extranjero no puede cumplir. La información personal y los datos importantes recogidos en el continente deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. Un archivo en el extranjero está, por definición, en el país equivocado; una consola orientada a China situada delante de la plataforma necesita además un registro ICP ligado a un host en el continente (Orden n.º 292 del Consejo de Estado). | Ley de Ciberseguridad artículo 39 (antes artículo 37); PIPL artículo 40; Orden n.º 292 del Consejo de Estado |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un equipo que atiende a China continental, la cuestión sobre Mimecast nunca fue si el servicio se instala ni si sus servidores de correo pueden llegar a él — usted apunta sus registros MX a su nube y el correo fluye. La verdadera cuestión es de residencia: ¿dónde se permite que reposen los datos de correo que gestiona Mimecast? Como servicio en la nube de seguridad y archivo del correo, concentra el contenido más sensible que mueve una organización. Para filtrar el correo entrante y saliente, enruta cada mensaje a través de su nube en tiempo real, de modo que el cuerpo atraviesa la infraestructura de Mimecast mientras se examina; y su Cloud Archive conserva, en sus propias palabras, “all inbound, outbound and internal email” (todo el correo entrante, saliente e interno) en reposo en la región de su cuenta. Esa región es una de sus redes en el extranjero — ninguna en China continental —, y Mimecast funciona esencialmente solo en la nube, sin una pasarela autoalojada que ejecutar dentro del país. Así que la herramienta comprada para proteger su correo es en sí misma una vía transfronteriza hacia el extranjero para ese correo.
Mimecast en China de un vistazo
| Qué lo decide | En los propios términos de Mimecast — y la ley china |
|---|---|
| Dónde reposan físicamente los datos de correo | Mimecast no tiene una región propia que usted pueda cambiar; su cuenta queda fijada a una red regional al aprovisionarla. Su propia documentación de la API las enumera — EU, DE, US, USB, CA, ZA, AU y Offshore (Jersey) —, y ninguna está en China continental. El correo filtrado atraviesa esa red extranjera en tiempo real, y el Cloud Archive conserva allí en reposo “all inbound, outbound and internal email”. |
| Qué ingiere, y por qué pesa la residencia | La seguridad del correo lo ve todo: cuerpos completos de los mensajes, archivos adjuntos, cabeceras y listas de destinatarios, conservados en el archivo con “detailed meta-data.” (metadatos detallados). El correo lleva habitualmente información personal de personas en China — incluidos datos sensibles del artículo 28, como datos de salud, financieros o de documentos de identidad oficiales —, además de secretos comerciales. Eso lo convierte directamente en información personal según la PIPL, no por referencia. |
| El correo de sus usuarios del continente | Los mensajes enviados o recibidos en China que Mimecast examina y archiva en el extranjero son una transferencia transfronteriza que regula la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia (artículos 38–40 de la PIPL). El tratante responsable es usted, el operador — no Mimecast, ni Permira, que la sacó de bolsa en 2022. |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que una nube de seguridad del correo en el extranjero no puede cumplir — la información personal y los datos importantes del continente deben permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) —; la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. |
| ¿Es accesible? | Trate la accesibilidad como la mitad de la entrega, no como la cuestión — el enrutamiento del correo y los agentes llegan a la nube sin problemas. Como Mimecast funciona solo en la nube, sin pasarela autoalojada, la palanca legal es ejecutar la capa de datos de seguridad del correo dentro del país, en un equivalente dentro del país o soberano con licencia, y cualquier superficie orientada a China situada delante — la consola de administración, la página de cuarentena o de autoservicio a la que llegan sus usuarios — necesita un registro ICP ligado a un recurso de alojamiento en el continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT). |
Dónde reposan realmente los datos de correo
Mimecast no le da una región que activar; su cuenta se asigna a una de sus redes regionales al aprovisionarla, y esa asignación decide dónde residen sus datos de correo. Su propia documentación para desarrolladores deja clara la huella: el artículo «API 1.0 Global Base URLs» enumera las regiones como EU, DE, US, USB, CA, ZA, AU y Offshore — esta última en Jersey, en el host je-api.mimecast.com. No hay ninguna región en China continental en esa lista ni ninguna opción de residencia de datos en China que seleccionar. Apunte su organización a Mimecast y su cuenta aterrizará en una de esas redes en el extranjero.
Así que en el extranjero reposan dos cosas, no una. Primero, el archivo: la propia página de producto de Mimecast dice “All inbound, outbound and internal email is kept in your cloud email archive,” con “Data stored in multiple geographically-dispersed data centers” (datos almacenados en varios centros de datos geográficamente dispersos) — el contenido completo de cada mensaje, en reposo, en su región extranjera. Segundo, y propio de la seguridad del correo, la vía en vivo: para examinar y filtrar el correo entrante y saliente, Mimecast debe recibir cada mensaje en su nube antes de entregarlo, así que el cuerpo del mensaje entra en esa red extranjera en tiempo real mientras se inspecciona. Según la Ley de Protección de Información Personal, sacar del país la información personal de China que contienen esos mensajes es una transferencia transfronteriza, y el tratante responsable es usted.
Lo que ingiere es información personal — y la ironía es exacta
Mimecast merece este escrutinio por lo que concentra una plataforma de seguridad del correo. La mayoría de las herramientas tocan una parte de sus datos; esta ve toda su correspondencia — cada cuerpo de mensaje, cada archivo adjunto, cada lista de destinatarios — y la conserva, con capacidad de búsqueda, en un archivo de larga retención. El correo es por donde viaja realmente el material más sensible de una organización: contratos y secretos comerciales, y la información personal de personas en China, que incluye habitualmente información personal sensible del artículo 28 — datos de salud, financieros, biométricos o de documentos de identidad oficiales —, que exige un listón más alto de finalidad específica, estricta necesidad y consentimiento separado. En el momento en que ese correo se examina y se archiva en una red extranjera, esa información personal ha salido del continente.
La ironía es toda la clave para un comprador de seguridad: la plataforma que usted desplegó para proteger su correo es en sí misma la vía hacia el extranjero que toma su correo. No es solo una cuestión de buenas prácticas. Para un operador de infraestructuras de información críticas, y para un tratante cuyos volúmenes superan los umbrales de los reguladores, la información personal y los datos importantes recogidos en el continente deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Una nube de seguridad del correo en el extranjero no puede satisfacer ese deber por su propia estructura — el contenido está, por definición, en el país equivocado. Y allí donde una exportación esté siquiera permitida, superar un umbral de volumen o de sensibilidad puede activar una evaluación de seguridad para la exportación de datos dirigida por la CAC antes de que nada salga legalmente.
Ejecutarlo en una nube sin región en China no cumple el deber de residencia — y lo que sí lo cumple
El resumen honesto es estrecho e importante: nada de Mimecast está «bloqueado», y la exposición no es el software — es un servicio gestionado que examina y aparca fuera del continente la correspondencia más sensible del continente. Hay, sin embargo, un matiz propio de este proveedor: Mimecast funciona esencialmente solo en la nube. No existe una pasarela autoalojada de Mimecast que pueda simplemente poner en marcha en infraestructura de China continental, así que la palanca dentro del país aquí no es «ejecutar en local el binario del proveedor». Es ejecutar la capa de datos de seguridad del correo dentro del país de otra forma — un equivalente legal dentro del país o de nube soberana con licencia que mantenga en suelo del continente el contenido sensible del correo —, mientras que solo un subconjunto minimizado, con consentimiento y transferible legalmente cruza alguna vez la frontera. Apuntar un conector del continente de vuelta a la red extranjera de Mimecast no es localizar y no cumple el deber de almacenamiento; poner en marcha un equivalente legal dentro del país, sí. Cualquier superficie orientada a China situada delante de la plataforma — la consola de administración, la página de cuarentena o de autoservicio a la que llegan sus usuarios del continente — merece su propio registro ICP ligado a un host en el continente.
Esto es un mapa de riesgo, no un veredicto. Si usted debe almacenamiento dentro del país, un mecanismo de transferencia, un consentimiento separado, un registro ICP o alguna combinación depende de su entidad, de sus volúmenes de datos, de cuánto del correo que envían y reciben sus usuarios es personal o sensible del artículo 28, y de quiénes sean esos usuarios — y conviene concretarlo con asesoría legal antes de decidir dónde reposa el contenido de un solo buzón del continente.
La vía conforme — cartografiar, localizar, entregar
No tiene que abandonar Mimecast para gestionar legalmente la seguridad del correo en China continental. 21YunBox es una capa conforme, no una migración — y, para una plataforma que usted ya utiliza, un socio que se sitúa junto a su stack, no un competidor. Hay tres movimientos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento en China contrasta sus obligaciones transfronterizas de la PIPL, de residencia de datos y de localización de datos (infraestructuras críticas) con su entidad real, sus volúmenes de correo y la información personal de quién llevan sus mensajes y su archivo — para que la exposición quede por escrito antes de mover nada.
Localizar. Como el riesgo está en dónde reposa el contenido del correo, ejecutamos la capa de datos de seguridad del correo dentro del país — en un equivalente dentro del país o de nube soberana con licencia —, de modo que la correspondencia sensible que China exige mantener en suelo del continente se quede allí. Localizar significa un despliegue legal dentro del país de la capa de seguridad, nunca una vía oculta de vuelta a un endpoint extranjero; solo el subconjunto minimizado y transferible legalmente cruza alguna vez.
Entregar. Para cualquier superficie orientada a China situada delante de la plataforma — la consola de administración, el portal de informes, la página de cuarentena o de autoservicio a la que llegan sus usuarios del continente —, el 21YunBox Optimizer proporciona una entrega dentro del país con registro ICP, por delante del stack que ya utiliza. Sin reconstruir, sin un segundo código base. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión; todo el sentido es una vía legal, registrada y dentro del país.
El objetivo es claro: que la seguridad de su correo funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas de evaluación de seguridad para la exportación de datos de China
Preguntas frecuentes
¿Tiene Mimecast un centro de datos o una región en China continental?
No. La propia documentación de URL base globales de Mimecast enumera ocho entornos regionales — EU, DE, US, USB, CA, ZA, AU y Offshore (Jersey) —, y ninguno está en China continental. Su cuenta queda fijada a una de esas redes en el extranjero al aprovisionarla, así que el contenido de correo que Mimecast filtra en tiempo real y conserva en su Cloud Archive acaba reposando fuera del continente.
¿Por qué usar Mimecast es siquiera una cuestión de residencia de datos y de PIPL en China, si los agentes pueden llegar a él?
La accesibilidad es la mitad de la entrega, no la cuestión de cumplimiento. Una nube de seguridad del correo ingiere y concentra el contenido más sensible que usted mueve — cuerpos completos de los mensajes y archivos adjuntos, a menudo información personal sensible del artículo 28 y secretos comerciales — y, sin región en China, lo examina y lo archiva en el extranjero. Eso es una transferencia transfronteriza según la PIPL (artículos 38–40) y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, choca con un deber de almacenamiento dentro del país (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37) que una nube extranjera no puede cumplir. Trátelo como un mapa de riesgo que concretar con asesoría legal.
¿Podemos mantener Mimecast y aun así atender a China continental de forma conforme?
La herramienta no es la exposición; el despliegue en el extranjero, sí. Como Mimecast funciona solo en la nube, sin pasarela autoalojada, la palanca legal es ejecutar la capa de datos de seguridad del correo dentro del país, en un equivalente dentro del país o soberano con licencia, para que los datos sensibles del correo permanezcan en suelo del continente, y que solo un subconjunto minimizado, con consentimiento y transferible legalmente cruce alguna vez la frontera. Cualquier superficie orientada a China — la consola de administración, la página de cuarentena o de autoservicio a la que llegan sus usuarios — se entrega sobre una infraestructura dentro del país con registro ICP (el 21YunBox Optimizer), por delante del stack que ya utiliza. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión.






















