Funktioniert Mimecast in China? Data Residency, Lokalisierung & PIPL-Grenztransfer
Mimecast ist ein Cloud-E-Mail-Sicherheits- und Archivierungsdienst: um Mail zu filtern, routet es jede Nachricht durch seine Cloud und archiviert vollständige E-Mail-Inhalte in der Region Ihres Kontos — eines von acht offshore gelegenen Grids, keines im Festland China. Ein Compliance-zuerst-Blick darauf, wo diese E-Mail-Daten nach PIPL und Chinas Datenlokalisierungsgesetz ruhen dürfen.
Funktioniert Mimecast in China?
Auf der Compliance-Achse ist die ehrliche Antwort „nicht als offshore gelegene Cloud" — Mimecast hat kein Festlandchina-Grid, der E-Mail-Inhalt, den es filtert und archiviert, kommt also im Ausland zur Ruhe.
Mimecast ist ein Cloud-E-Mail-Sicherheits- und Archivierungsdienst: um ein- und ausgehende Mail zu filtern, routet es jede Nachricht in Echtzeit durch seine Cloud, und sein Cloud Archive hält „all inbound, outbound and internal email" ruhend in der Region Ihres Kontos — eines von EU, DE, US, USB, CA, ZA, AU oder Offshore (Jersey), keines im Festland China. Mail trägt routinemäßig die personenbezogenen Daten von Menschen in China, einschließlich sensibler Daten nach Artikel 28, sie offshore zu senden ist also ein grenzüberschreitender Transfer nach PIPL (Artikel 38–40), und für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen ist die Datenlokalisierungspflicht (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39, vormals Artikel 37) eine, die eine offshore gelegene Cloud strukturell nicht erfüllen kann. Mimecast ist cloud-only ohne selbst-gehostetes Gateway, der rechtmäßige Hebel ist also ein lizenziertes inländisches oder Sovereign-Äquivalent, das auf Festland-Boden betrieben wird, keine verborgene Route zurück zum offshore gelegenen Endpunkt.
Dies ist eine Risikokarte, die Sie mit Rechtsbeistand klären sollten, kein Urteil. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Es existiert keine Festlandchina-Region zum Auswählen — Ihr Konto wird an ein offshore gelegenes Grid gepinnt
- ! Jede Nachricht transitiert die offshore gelegene Cloud in Echtzeit — E-Mail-Inhalt überquert die Grenze
- ! Das Cloud Archive hält den vollständigen E-Mail-Inhalt ruhend in der offshore gelegenen Region Ihres Kontos
- ! E-Mail-Körper tragen routinemäßig sensible PII nach Art. 28 und Geschäftsgeheimnisse
- ! Inländische Speicherpflicht (PIPL 40; CSL 39 vormals 37) — offshore gelegene Cloud kann sie nicht erfüllen
- ✓ Rechtmäßiger Pfad: die Mail-Sicherheits-Daten im Inland lokalisieren; ICP-eingereichte Konsolen-Auslieferung
Was die offizielle Mimecast-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
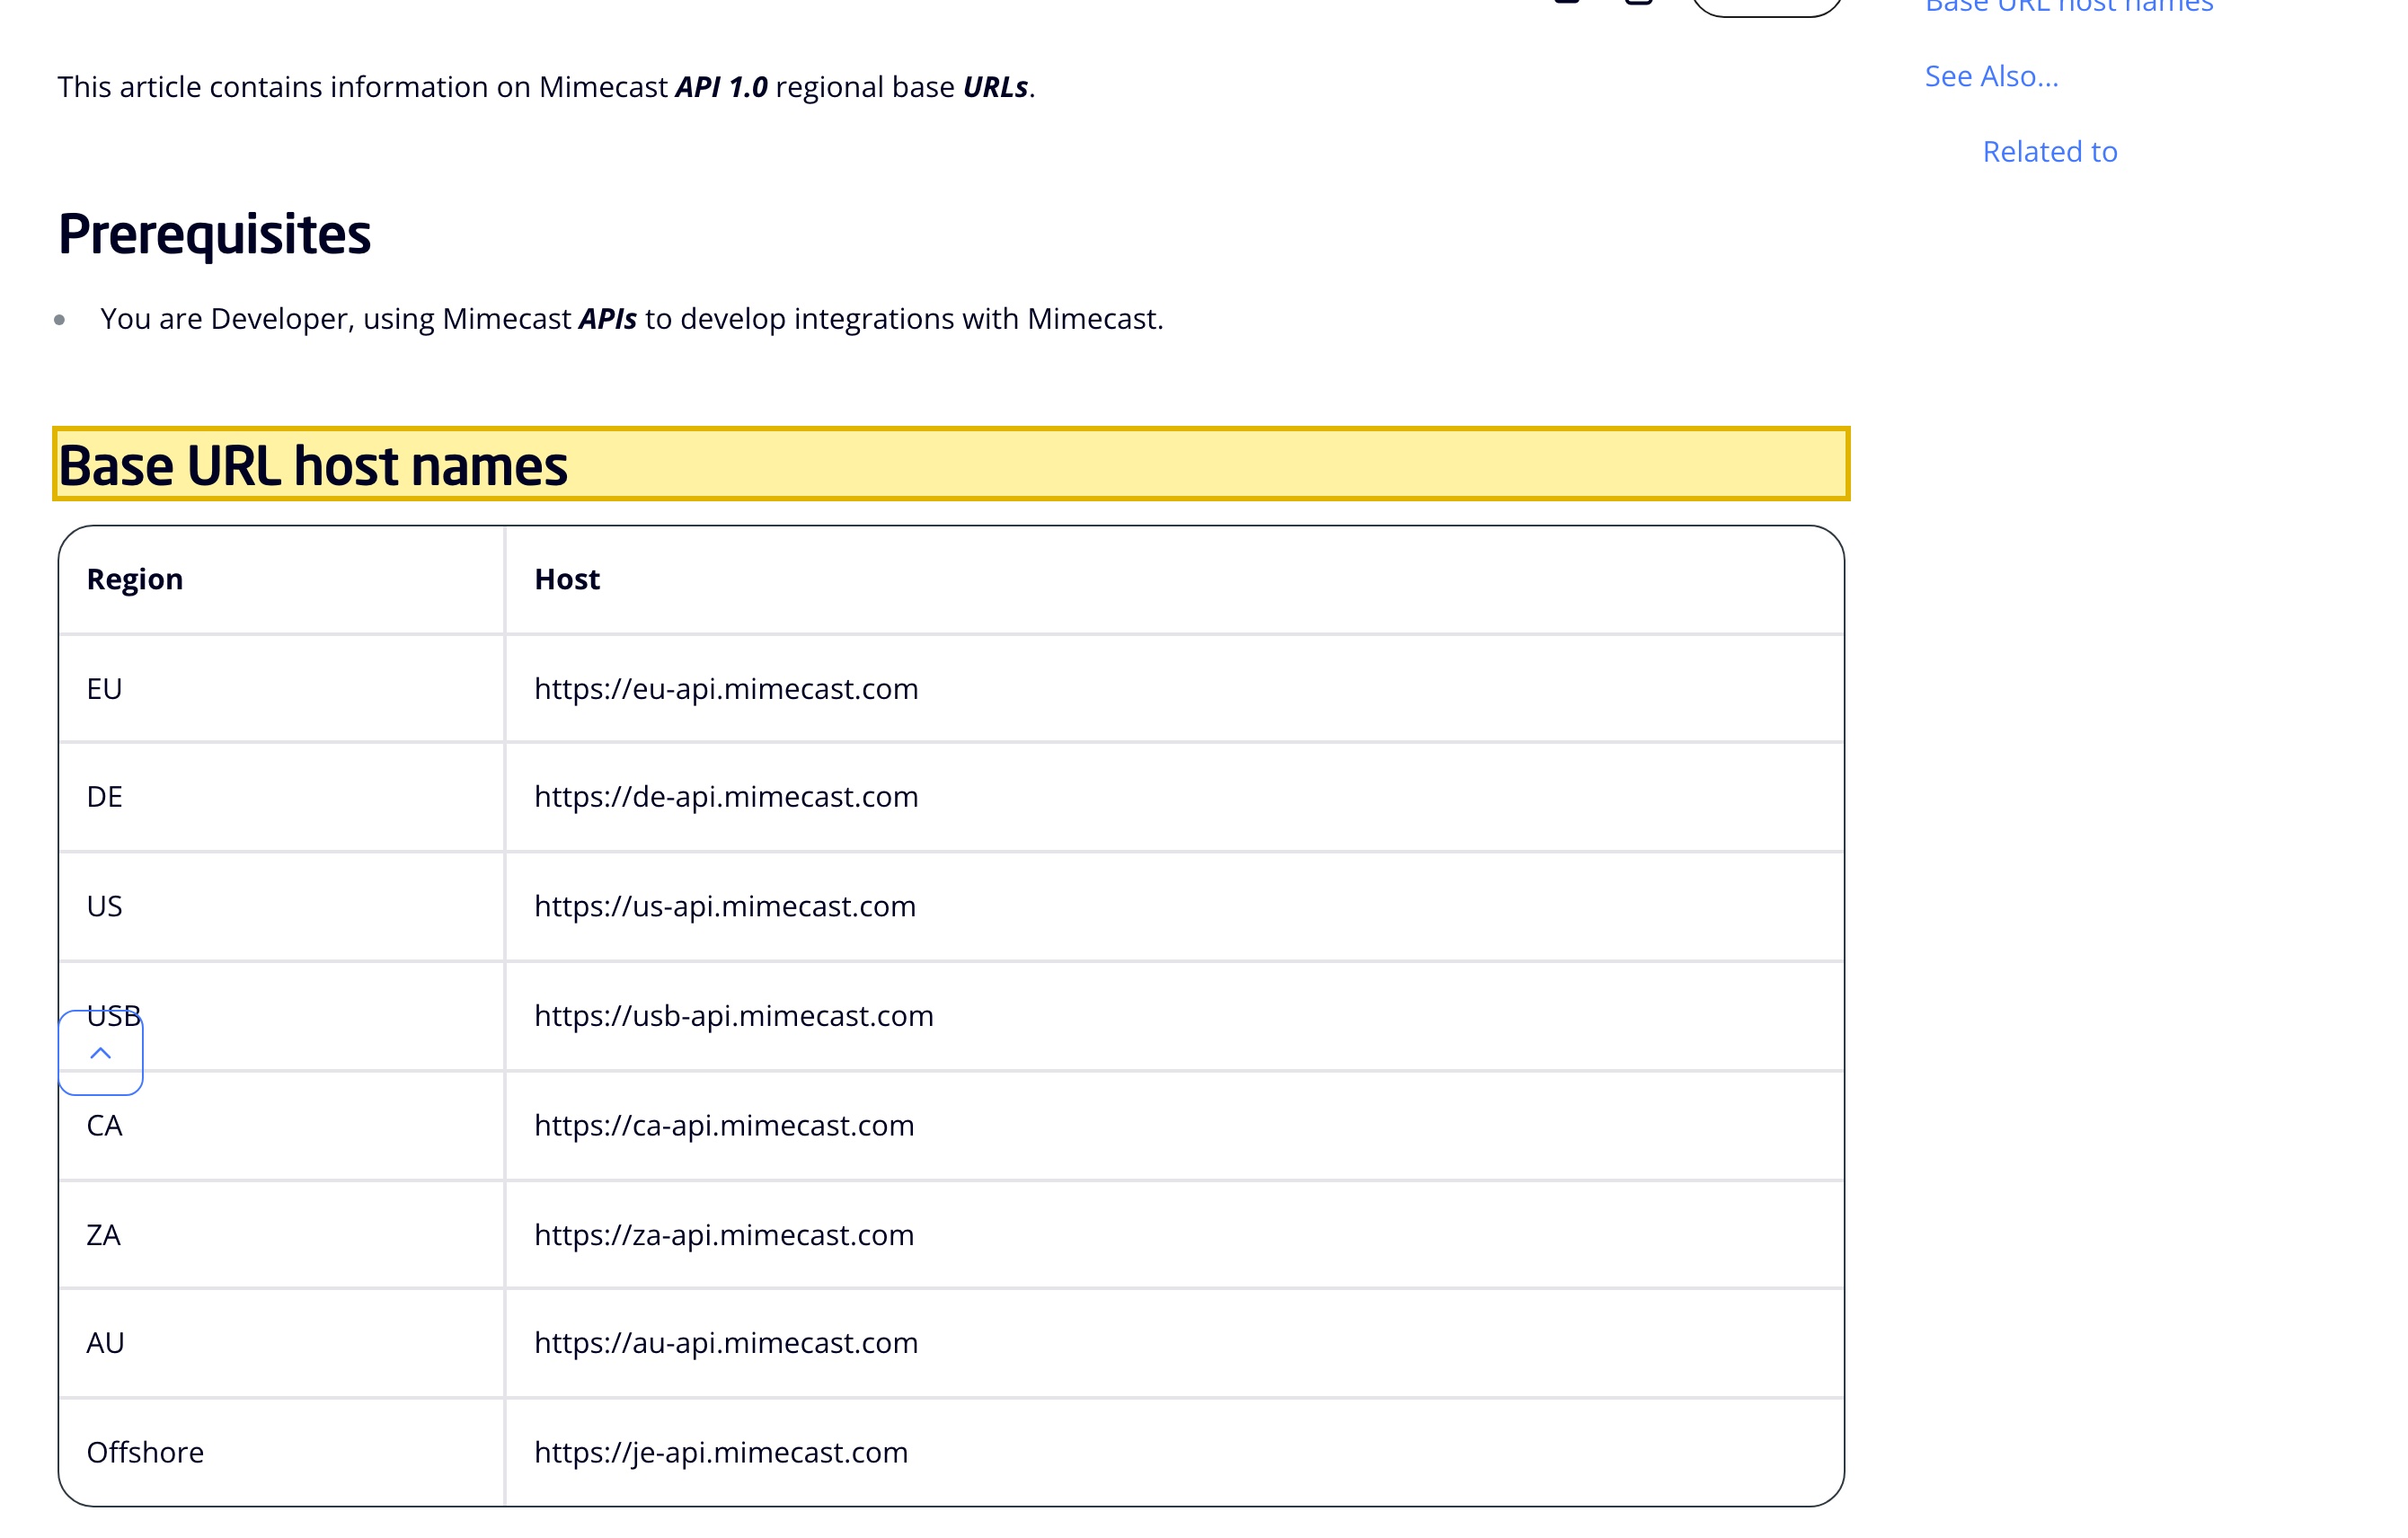
Mimecasts eigene Dokumentation führt acht regionale Umgebungen, keine im Festland China. Sein Knowledge-Hub-Artikel zu API 1.0 Global Base URLs gibt an „This article contains information on Mimecast API 1.0 regional base URLs" und tabelliert sie als EU, DE, US, USB, CA, ZA, AU und Offshore (je-api.mimecast.com, Jersey). Ihr Konto wird bei der Bereitstellung an eines dieser Grids gepinnt; es gibt keine Festlandchina-Region zum Auswählen, die E-Mail-Daten, die Mimecast filtert und archiviert, kommen also offshore zur Ruhe. | Mimecast Knowledge Hub — API 1.0 Documentation: API 1.0 Global Base URLs, abgerufen 2026-10-10 |
| Mimecasts Cloud Archive speichert den vollständigen Inhalt jeder E-Mail ruhend in der Region Ihres Kontos. In Mimecasts eigenen Worten „All inbound, outbound and internal email is kept in your cloud email archive", wobei „the original email with detailed meta-data" aufbewahrt wird, mit „Data stored in multiple geographically-dispersed data centers". Um ein- und ausgehende Mail zu filtern, routet der Dienst auch jede Nachricht in Echtzeit durch seine Cloud. Ohne Festlandchina-Region sitzen sowohl der Echtzeit-Scan als auch das ruhende Archiv offshore — die Kontrolle, die gekauft wurde, um E-Mail zu sichern, ist selbst ein offshore gelegener Pfad dafür. | Mimecast — Cloud-based Email Archive product page, abgerufen 2026-10-10 |
| E-Mail-Inhalt, der offshore gescannt und archiviert wird, ist ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL. E-Mail enthält routinemäßig die personenbezogenen Daten von Menschen in China — oft sensible Daten nach Artikel 28 wie Gesundheits-, Finanz- oder Regierungs-ID-Felder — sie zu einem offshore gelegenen Grid zu bewegen ist also ein grenzüberschreitender Transfer, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus verlangt (PIPL Artikel 38–40). Das Überschreiten einer Volumen- oder Sensibilitäts-Schwelle kann eine CAC-geführte Datenausfuhr-Sicherheitsbewertung auslösen, bevor die Daten rechtmäßig gehen. | PIPL Articles 28 and 38–40; Measures for the Security Assessment of Outbound Data Transfers (CAC) |
| Ein CIIO oder Handler mit hohem Volumen schuldet eine inländische Speicherpflicht, die eine offshore gelegene Mail-Sicherheits-Cloud nicht erfüllen kann. Personenbezogene Daten und wichtige Daten, die im Festland gesammelt werden, müssen im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — die Cybersicherheitsgesetz-Novelle von 2025, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, Substanz unverändert. Ein offshore gelegenes Archiv ist per Definition im falschen Land; eine China-gerichtete Konsole vor der Plattform braucht zusätzlich eine ICP-Beian, die an einen Festland-Host gebunden ist (Staatsrats-Verordnung Nr. 292). | Cybersecurity Law Article 39 (formerly Article 37); PIPL Article 40; State Council Order No. 292 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Team, das das Festland China bedient, war die Frage zu Mimecast nie, ob der Dienst sich installiert oder ob Ihre Mailserver ihn erreichen können — Sie richten Ihre MX-Records auf seine Cloud und Mail fließt. Die eigentliche Frage ist eine Residency-Frage: wo dürfen die E-Mail-Daten, die Mimecast handhabt, zur Ruhe kommen? Als Cloud-E-Mail-Sicherheits- und Archivierungsdienst konzentriert es den sensibelsten Inhalt, den eine Organisation bewegt. Um ein- und ausgehende Mail zu filtern, routet es jede Nachricht in Echtzeit durch seine Cloud, der Körper transitiert also Mimecasts Infrastruktur, während er gescannt wird; und sein Cloud Archive hält, in seinen eigenen Worten, „all inbound, outbound and internal email” ruhend in der Region Ihres Kontos. Diese Region ist eines seiner offshore gelegenen Grids — keines im Festland China — und Mimecast ist im Wesentlichen cloud-only, ohne selbst-gehostetes Gateway, das man im Inland betreiben könnte. Das Werkzeug, das gekauft wurde, um Ihre E-Mail zu sichern, ist also selbst ein offshore gelegener Grenzpfad dafür.
Mimecast in China auf einen Blick
| Was darüber entscheidet | In Mimecasts eigenen Worten — und Chinas Recht |
|---|---|
| Wo die E-Mail-Daten physisch ruhen | Mimecast hat keine eigene Region zum Überschreiben; Ihr Konto wird bei der Bereitstellung an ein regionales Grid gepinnt. Seine eigene API-Dokumentation zählt sie auf — EU, DE, US, USB, CA, ZA, AU und Offshore (Jersey) — und keines sitzt im Festland China. Gefilterte Mail transitiert dieses offshore gelegene Grid in Echtzeit, und das Cloud Archive hält „all inbound, outbound and internal email" dort ruhend. |
| Was es aufnimmt, und warum Residency greift | E-Mail-Sicherheit sieht alles: vollständige Nachrichtenkörper, Anhänge, Header und Empfängerlisten, im Archiv mit „detailed meta-data" aufbewahrt. Mail trägt routinemäßig die personenbezogenen Daten von Menschen in China — einschließlich sensibler Daten nach Artikel 28 wie Gesundheits-, Finanz- und Regierungs-ID-Felder — plus Geschäftsgeheimnisse. Das macht sie direkt zu personenbezogenen Daten nach PIPL, nicht per Verweis. |
| Die Mail Ihrer Festland-Nutzer | Nachrichten, die in China gesendet oder empfangen werden und die Mimecast offshore scannt und archiviert, sind ein grenzüberschreitender Transfer, den PIPL regelt: Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (PIPL Artikel 38–40). Der Handler am Haken sind Sie, der Betreiber — nicht Mimecast, und nicht Permira, das es 2022 privatisierte. |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen schuldet eine inländische Speicherpflicht, die eine offshore gelegene Mail-Sicherheits-Cloud nicht erfüllen kann — personenbezogene Daten und wichtige Daten aus dem Festland müssen im Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — die Cybersicherheitsgesetz-Novelle von 2025, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, Substanz unverändert. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungs-Hälfte, nicht als die Frage — Mail-Routing und Agents erreichen die Cloud problemlos. Weil Mimecast cloud-only ohne selbst-gehostetes Gateway ist, ist der rechtmäßige Hebel, die Mail-Sicherheits-Datenschicht im Inland auf einem lizenzierten inländischen oder Sovereign-Äquivalent zu betreiben, und jede China-gerichtete Oberfläche davor — die Admin-Konsole, die Quarantäne- oder Self-Service-Seite, die Ihre Nutzer erreichen — braucht eine ICP-Beian, die an eine Festland-Hosting-Ressource gebunden ist (Staatsrats-Verordnung Nr. 292; MIIT-Verordnung Nr. 33). |
Wo die E-Mail-Daten tatsächlich ruhen
Mimecast gibt Ihnen keine Region zum Umschalten; Ihr Konto wird einem seiner regionalen Grids zugewiesen, wenn es bereitgestellt wird, und diese Zuweisung entscheidet, wo Ihre Mail-Daten leben. Seine eigene Entwickler-Dokumentation macht den Fußabdruck explizit: der Artikel API 1.0 Global Base URLs listet die Regionen als EU, DE, US, USB, CA, ZA, AU und Offshore — das letzte ist Jersey, auf dem je-api.mimecast.com-Host. Es gibt keine Festlandchina-Region auf dieser Liste und keine China-Data-Residency-Option zum Auswählen. Richten Sie Ihre Organisation auf Mimecast, und Ihr Konto landet auf einem dieser offshore gelegenen Grids.
Zwei Dinge ruhen dann im Ausland, nicht eines. Erstens, das Archiv: Mimecasts eigene Produktseite sagt „All inbound, outbound and internal email is kept in your cloud email archive”, mit „Data stored in multiple geographically-dispersed data centers” — der vollständige Inhalt jeder Nachricht, ruhend, in Ihrer offshore gelegenen Region. Zweitens, und besonders für E-Mail-Sicherheit, der Live-Pfad: um ein- und ausgehende Mail zu scannen und zu filtern, muss Mimecast jede Nachricht in seiner Cloud empfangen, bevor es sie weiterleitet, der Nachrichtenkörper überquert also in Echtzeit in dieses offshore gelegene Grid, während er inspiziert wird. Nach dem Gesetz zum Schutz personenbezogener Daten ist das Bewegen der personenbezogenen China-Daten, die diese Nachrichten enthalten, aus dem Land ein grenzüberschreitender Transfer, und der verantwortliche Handler sind Sie.
Was es aufnimmt, sind personenbezogene Daten — und die Ironie ist exakt
Mimecast verdient diese Prüfung wegen dessen, was eine E-Mail-Sicherheits-Plattform konzentriert. Die meisten Werkzeuge berühren eine Scheibe Ihrer Daten; dieses sieht die Gesamtheit Ihrer Korrespondenz — jeden Nachrichtenkörper, jeden Anhang, jede Empfängerliste — und hält sie, durchsuchbar, in einem Archiv mit langer Aufbewahrung. E-Mail ist, wo das sensibelste Material einer Organisation tatsächlich reist: Verträge und Geschäftsgeheimnisse, und die personenbezogenen Daten von Menschen in China, routinemäßig einschließlich sensibler personenbezogener Daten nach Artikel 28 — Gesundheits-, Finanz-, biometrische oder Regierungs-ID-Daten — die eine höhere Schwelle von spezifischem Zweck, strikter Notwendigkeit und gesonderter Einwilligung tragen. In dem Moment, in dem diese Mail auf einem offshore gelegenen Grid gescannt und archiviert wird, hat diese personenbezogene Information das Festland verlassen.
Die Ironie ist der ganze Punkt für einen Sicherheits-Käufer: die Plattform, die Sie bereitgestellt haben, um Ihre E-Mail zu schützen, ist selbst der offshore gelegene Pfad, den Ihre E-Mail nimmt. Das ist nicht bloß eine Best-Practice-Sorge. Für einen Betreiber kritischer Informationsinfrastruktur, und für einen Handler, dessen Volumen die Schwellen der Regulierer überschreiten, müssen personenbezogene Daten und wichtige Daten, die im Festland gesammelt werden, im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Eine offshore gelegene Mail-Sicherheits-Cloud kann diese Pflicht strukturell nicht erfüllen — der Inhalt ist per Definition im falschen Land. Und wo ein Export überhaupt erlaubt ist, kann das Überschreiten einer Volumen- oder Sensibilitäts-Schwelle eine CAC-geführte Datenausfuhr-Sicherheitsbewertung auslösen, bevor irgendetwas davon rechtmäßig das Land verlässt.
Es auf einer Cloud ohne China-Region zu betreiben erfüllt die Residency-Pflicht nicht — und was es tut
Die ehrliche Zusammenfassung ist eng und wichtig: nichts an Mimecast ist „gesperrt”, und die Exponierung ist nicht die Software — es ist ein verwalteter Dienst, der die sensibelste Korrespondenz des Festlands außerhalb des Festlands scannt und parkt. Es gibt jedoch eine Besonderheit, die diesem Anbieter eigen ist: Mimecast ist im Wesentlichen cloud-only. Es gibt kein selbst-gehostetes Mimecast-Gateway, das Sie einfach auf Festlandchina-Infrastruktur aufstellen können, der inländische Hebel hier ist also nicht „die Binärdatei des Anbieters lokal betreiben”. Es ist, die Mail-Sicherheits-Datenschicht im Inland anders zu betreiben — ein rechtmäßiges inländisches oder lizenziertes Sovereign-Cloud-Äquivalent, das den sensiblen E-Mail-Inhalt auf Festland-Boden hält — während nur eine minimierte, eingewilligte, rechtmäßig übertragbare Teilmenge jemals die Grenze überquert. Einen Festland-Connector auf das offshore gelegene Mimecast-Grid zurückzurichten ist keine Lokalisierung und erfüllt die Speicherpflicht nicht; ein rechtmäßiges inländisches Äquivalent aufzustellen tut es. Jede China-gerichtete Oberfläche vor der Plattform — die Admin-Konsole, die Quarantäne- oder Self-Service-Seite, die Ihre Festland-Nutzer erreichen — verdient ihre eigene ICP-Beian, die an einen Festland-Host gebunden ist.
Dies ist eine Risikokarte, kein Urteil. Ob Sie inländische Speicherung, einen Transfermechanismus, eine gesonderte Einwilligung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Rechtsperson ab, von Ihren Datenmengen, wie viel der Mail, die Ihre Nutzer senden und empfangen, personenbezogen oder sensibel nach Artikel 28 ist, und wer diese Nutzer sind — und es ist wert, mit Rechtsbeistand zu klären, bevor Sie entscheiden, wo der Inhalt eines einzigen Festland-Postfachs zur Ruhe kommt.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Sie müssen Mimecast nicht fallen lassen, um E-Mail-Sicherheit rechtskonform für das Festland China zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und, für eine Plattform, die Sie bereits betreiben, ein Partner, der neben Ihrem Stack sitzt, kein Konkurrent zu ihm. Es gibt drei Schritte, und sie passen zusammen.
Kartieren. Unser China-Compliance-Team liest Ihre PIPL-Grenz-, Data-Residency- und Datenlokalisierungs- (CII) Pflichten gegen Ihre tatsächliche Rechtsperson, Ihre Mail-Volumen und wessen personenbezogene Daten Ihre Nachrichten und Ihr Archiv tragen — sodass die Exponierung aufgeschrieben ist, bevor irgendetwas bewegt wird.
Lokalisieren. Weil das Risiko ist, wo der E-Mail-Inhalt ruht, betreiben wir die Mail-Sicherheits-Datenschicht im Inland — auf einem lizenzierten inländischen oder Sovereign-Cloud-Äquivalent — sodass die sensible Korrespondenz, die China auf Festland-Boden halten muss, es tut. Lokalisieren heißt eine rechtmäßige inländische Bereitstellung der Sicherheitsschicht, nie eine verborgene Route zu einem offshore gelegenen Endpunkt; nur die minimierte, rechtmäßig übertragbare Teilmenge überquert jemals.
Ausliefern. Für jede China-gerichtete Oberfläche vor der Plattform — die Admin-Konsole, das Reporting-Portal, die Quarantäne- oder Self-Service-Seite, die Ihre Festland-Nutzer erreichen — stellt der 21YunBox Optimizer ICP-eingereichte, inländische Auslieferung bereit, vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, keine zweite Codebasis. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art; der ganze Punkt ist ein rechtmäßiger, eingereichter, inländischer Pfad.
Das Ziel ist klar: Ihre E-Mail-Sicherheit läuft legal und rechtskonform für Ihre Nutzer in China.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Maßnahmen zur Sicherheitsbewertung der Datenausfuhr
Häufige Fragen
Hat Mimecast ein Festlandchina-Rechenzentrum oder eine -Region?
Nein. Mimecasts eigene Global-Base-URLs-Dokumentation führt acht regionale Umgebungen — EU, DE, US, USB, CA, ZA, AU und Offshore (Jersey) — und keine ist im Festland China. Ihr Konto wird bei der Bereitstellung an eines dieser offshore gelegenen Grids gepinnt, der E-Mail-Inhalt, den Mimecast in Echtzeit filtert und in seinem Cloud Archive hält, kommt also außerhalb des Festlands zur Ruhe.
Warum ist der Betrieb von Mimecast überhaupt eine China-Data-Residency- und PIPL-Frage, wenn die Agents es erreichen können?
Erreichbarkeit ist die Auslieferungs-Hälfte, nicht die Compliance-Frage. Eine E-Mail-Sicherheits-Cloud nimmt den sensibelsten Inhalt auf und konzentriert ihn, den Sie bewegen — vollständige Nachrichtenkörper und Anhänge, oft sensible personenbezogene Daten nach Artikel 28 und Geschäftsgeheimnisse — und, ohne China-Region, scannt und archiviert sie ihn offshore. Das ist ein grenzüberschreitender Transfer nach PIPL (Artikel 38–40), und für einen CIIO oder Handler mit hohem Volumen kollidiert es mit einer inländischen Speicherpflicht (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39, vormals Artikel 37), die eine offshore gelegene Cloud nicht erfüllen kann. Behandeln Sie es als eine Risikokarte, die mit Rechtsbeistand zu klären ist.
Können wir Mimecast behalten und trotzdem das Festland China rechtskonform bedienen?
Das Werkzeug ist nicht die Exponierung; die offshore gelegene Bereitstellung ist es. Weil Mimecast cloud-only ohne selbst-gehostetes Gateway ist, ist der rechtmäßige Hebel, die Mail-Sicherheits-Datenschicht im Inland auf einem lizenzierten inländischen oder Sovereign-Äquivalent zu betreiben, sodass die sensiblen E-Mail-Daten auf Festland-Boden bleiben, wobei nur eine minimierte, eingewilligte, rechtmäßig übertragbare Teilmenge jemals die Grenze überquert. Jede China-gerichtete Oberfläche — die Admin-Konsole, die Quarantäne- oder Self-Service-Seite, die Ihre Nutzer erreichen — wird über ICP-eingereichte, inländische Infrastruktur ausgeliefert (der 21YunBox Optimizer), vor dem Stack, den Sie bereits betreiben. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art.






















