Mimecast는 중국에서 작동하나요? 데이터 레지던시, 현지화 & PIPL 국경 간
Mimecast는 클라우드 이메일 보안 및 아카이빙 서비스입니다: 메일을 필터링하려고 모든 메시지를 그 클라우드를 통해 라우팅하고, 전체 이메일 콘텐츠를 귀사 계정의 리전에 아카이빙합니다 — 여덟 해외 그리드 중 하나, 중국 본토에는 없음. 그 이메일 데이터가 PIPL과 중국 데이터 현지화 법 아래 어디에 쉬도록 허용되는지 컴플라이언스 우선으로 살핍니다.
Mimecast는 중국에서 작동하나요?
컴플라이언스 축에서 솔직한 답은 “해외 클라우드로는 아니다” 입니다 — Mimecast는 중국 본토 그리드가 없으므로, 그것이 필터링하고 아카이빙하는 이메일 콘텐츠가 해외에 쉬게 됩니다.
Mimecast는 클라우드 이메일 보안 및 아카이빙 서비스입니다: 수신 및 발신 메일을 필터링하려고 모든 메시지를 실시간으로 그 클라우드를 통해 라우팅하고, 그 Cloud Archive가 “all inbound, outbound and internal email” 을 귀사 계정의 리전 — EU, DE, US, USB, CA, ZA, AU, 또는 Offshore(Jersey) 중 하나, 중국 본토에는 없음 — 에 쉬게 둡니다. 이메일은 일상적으로 중국 내 사람들의 개인정보, 제28조 민감 데이터를 포함해 싣고, 그래서 그것을 해외로 보내는 것은 PIPL 아래 국경 간 이전(제38~40조)이며, 핵심정보인프라 운영자나 고물량 취급자에게 데이터 현지화 의무(PIPL 제40조; 사이버보안법 제39조, 구 제37조)는 해외 클라우드가 구조적으로 충족 못 하는 것입니다. Mimecast는 자가 호스팅 게이트웨이 없는 클라우드 전용이므로, 합법적 레버는 본토 땅에서 돌아가는 라이선스된 국내 또는 소버린 등가물이지, 해외 엔드포인트로의 숨은 경로가 아닙니다.
이는 자문에 가져갈 리스크 지도이지, 판결이 아닙니다. 저희 중국 팀이 귀사 노출을 매핑할 수 있습니다 →
컴플라이언스 스냅샷
- ✕ 선택할 중국 본토 리전이 존재하지 않음 — 귀사 계정은 해외 그리드에 고정됨
- ! 모든 메시지가 해외 클라우드를 실시간으로 통과 — 이메일 콘텐츠가 국경을 넘음
- ! Cloud Archive가 전체 이메일 콘텐츠를 귀사 계정의 해외 리전에 쉬게 둠
- ! 이메일 본문은 일상적으로 제28조 민감 PII와 영업비밀을 실음
- ! 국내 저장 의무(PIPL 40; 사이버보안법 39, 구 37) — 해외 클라우드가 충족 못 함
- ✓ 합법적 경로: 메일 보안 데이터를 국내에 현지화; ICP 비안된 콘솔 전송
Mimecast 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
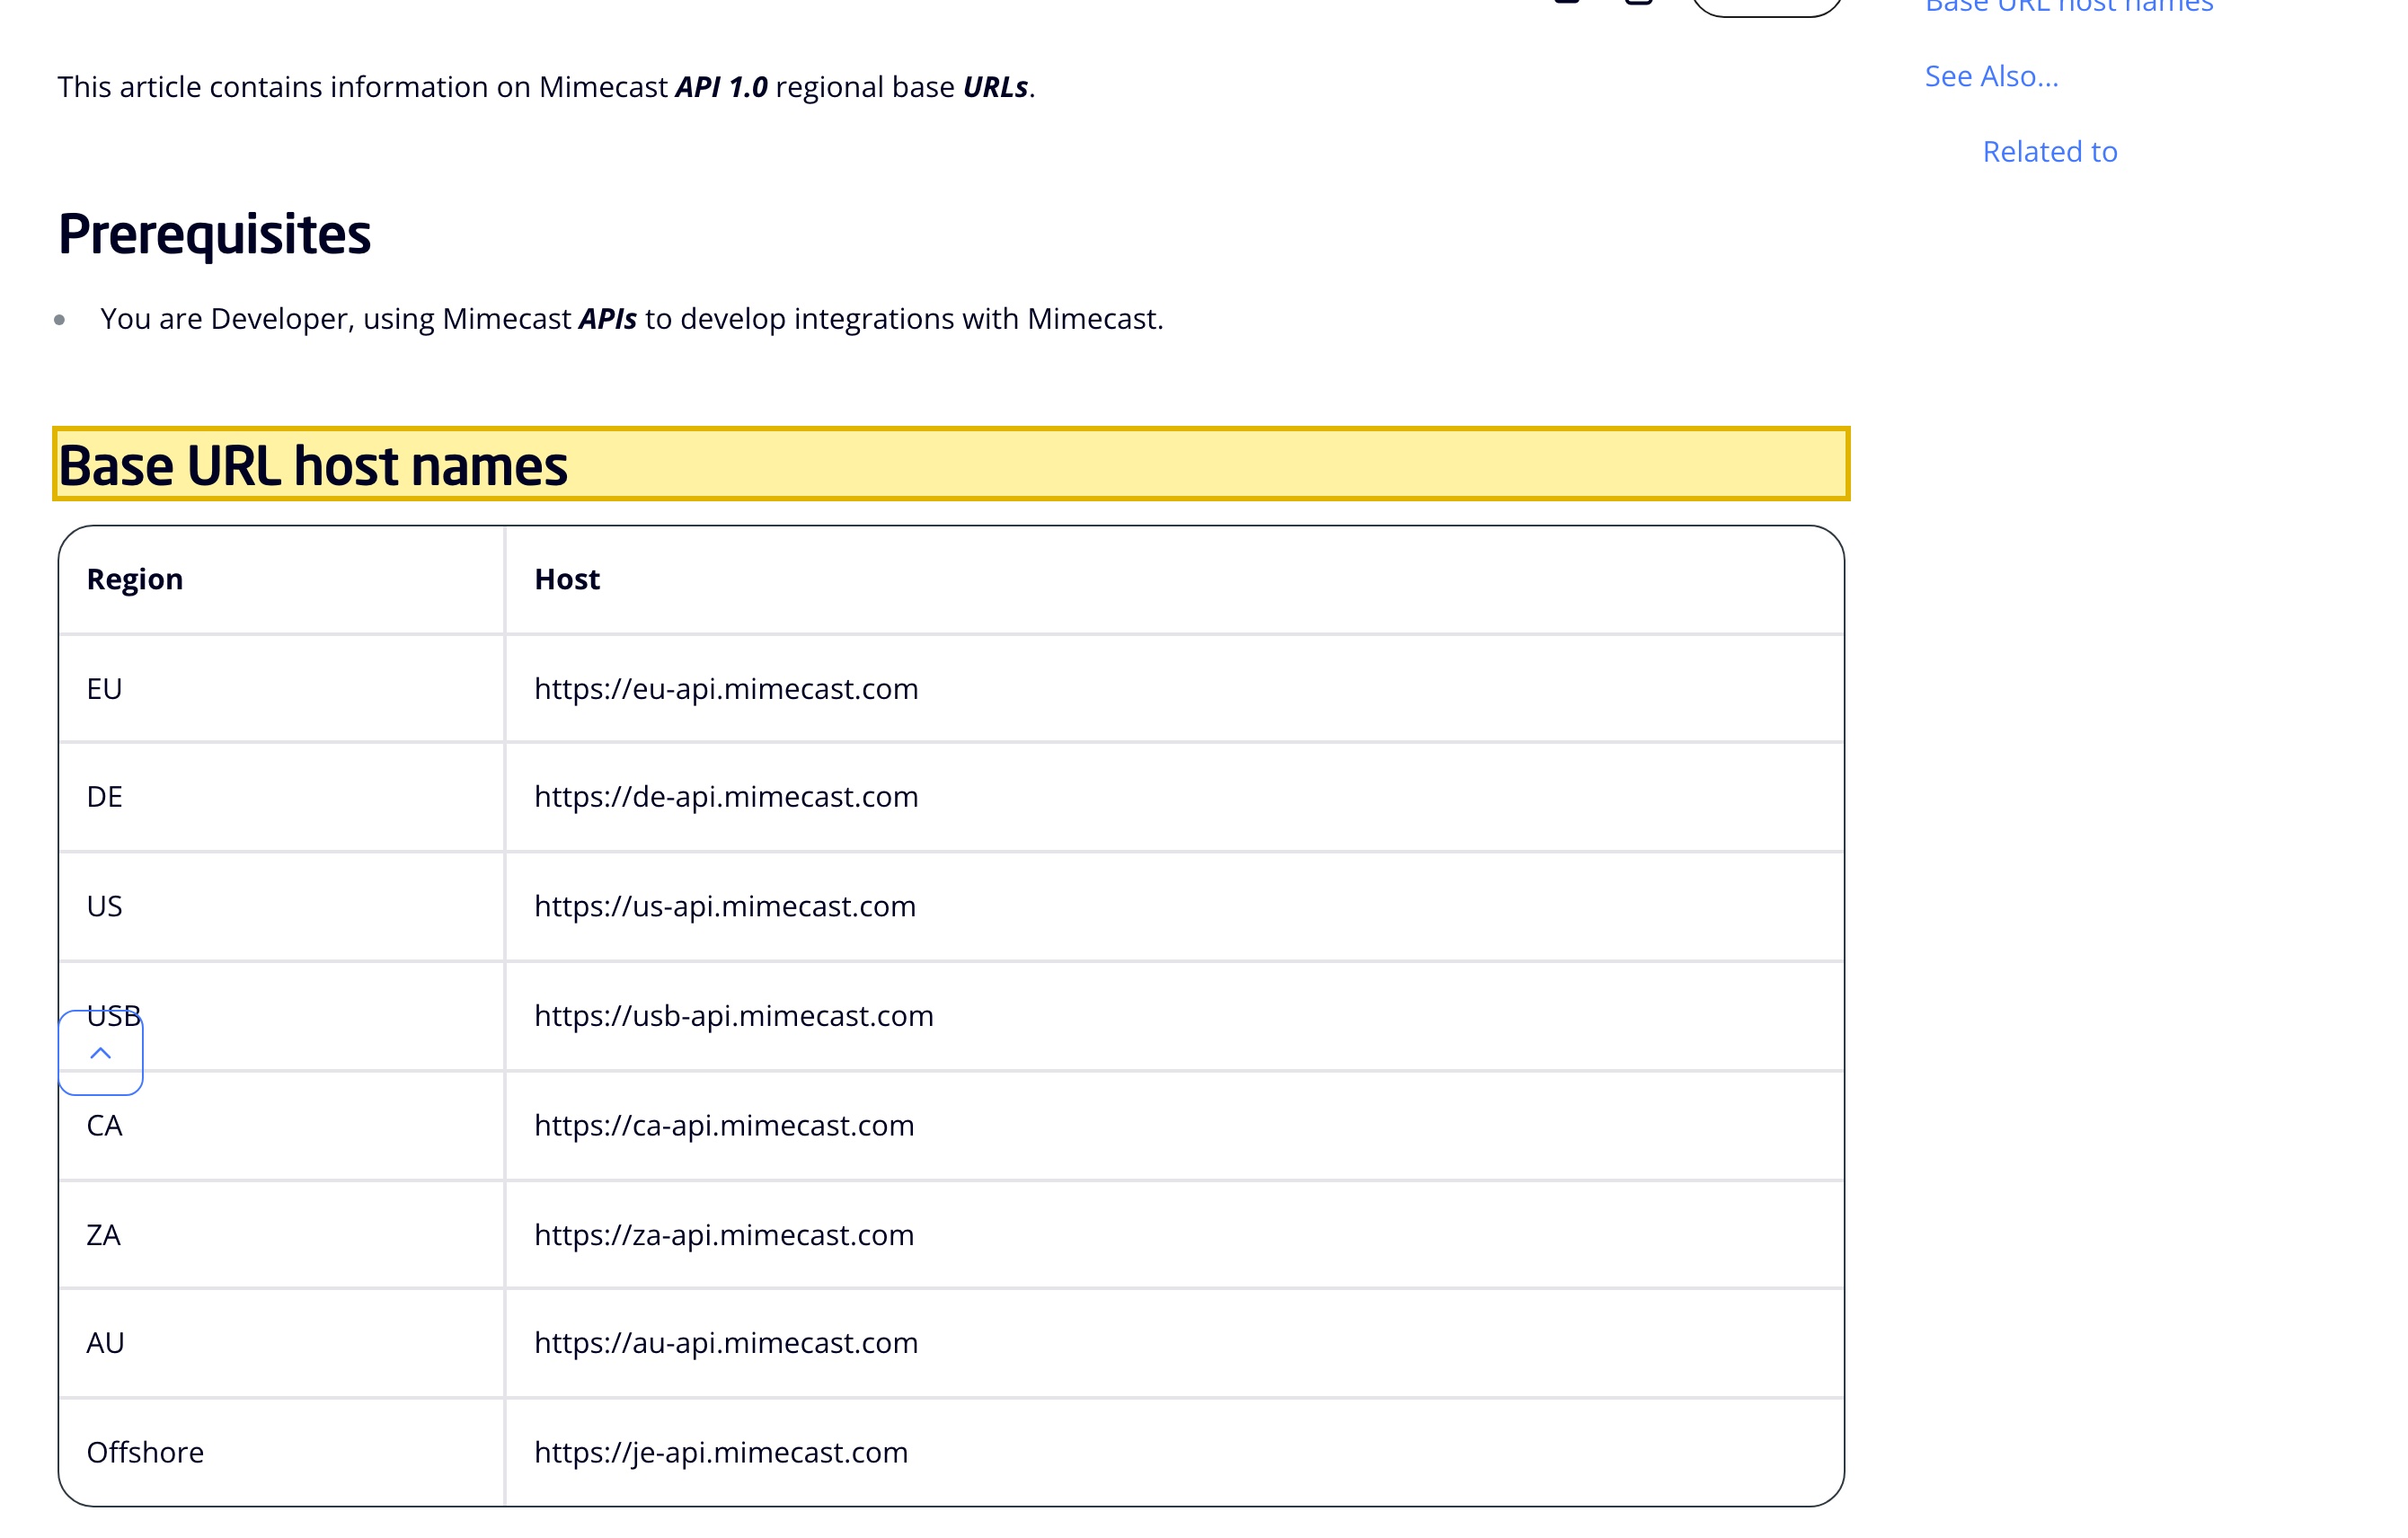
Mimecast 자신의 문서는 여덟 리전 환경을 열거하며, 중국 본토에는 없습니다. API 1.0 Global Base URLs에 관한 그 Knowledge Hub 글은 “This article contains information on Mimecast API 1.0 regional base URLs,” 라 밝히고, 그것들을 EU, DE, US, USB, CA, ZA, AU, Offshore(je-api.mimecast.com, Jersey)로 표기합니다. 귀사 계정은 프로비저닝 시 이 그리드 중 하나에 고정됩니다; 선택할 중국 본토 리전은 없으므로, Mimecast가 필터링하고 아카이빙하는 이메일 데이터가 해외에 쉬게 됩니다. | Mimecast Knowledge Hub — API 1.0 Documentation: API 1.0 Global Base URLs, 2026-10-10 열람 |
| Mimecast의 Cloud Archive는 모든 이메일의 전체 콘텐츠를 귀사 계정의 리전에 쉬게 저장합니다. Mimecast 자신의 표현으로, “All inbound, outbound and internal email is kept in your cloud email archive,” 하며, “the original email with detailed meta-data” 를 “Data stored in multiple geographically-dispersed data centers” 와 함께 보관합니다. 수신 및 발신 메일을 필터링하려고 그 서비스는 또한 각 메시지를 실시간으로 그 클라우드를 통해 라우팅합니다. 중국 본토 리전이 없으므로, 실시간 스캔과 쉬고 있는 아카이브 둘 다 해외에 앉습니다 — 이메일을 지키려고 산 통제가 그 자체로 그것을 위한 해외 경로입니다. | Mimecast — Cloud-based Email Archive product page, 2026-10-10 열람 |
| 해외에서 스캔되고 아카이빙된 이메일 콘텐츠는 PIPL 아래 개인정보의 국경 간 이전입니다. 이메일은 일상적으로 중국 내 사람들의 개인정보 — 흔히 건강, 금융, 또는 정부 ID 필드 같은 제28조 민감 데이터 — 를 담으므로, 그것을 해외 그리드로 옮기는 것은 고지, 별도 동의, 그리고 이전 메커니즘 하나(PIPL 제38~40조)가 필요한 국경 간 이전입니다. 물량이나 민감도 문턱을 넘는 것은 데이터가 합법적으로 떠나기 전에 CAC 주도 데이터 수출 안전성 평가를 촉발할 수 있습니다. | PIPL 제28조와 제38~40조; 데이터 수출 안전성 평가 방법(CAC) |
| CIIO나 고물량 취급자는 해외 메일 보안 클라우드가 충족 못 하는 국내 저장 의무를 집니다. 본토에서 수집된 개인정보와 중요 데이터는 본토에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — 2026년 1월 1일 발효된 2025년 사이버보안법 개정이 데이터 현지화 조항을 제37조에서 제39조로 재번호했고, 실질은 불변. 해외 아카이브는, 정의상, 틀린 나라에 있습니다; 그 플랫폼 앞단의 중국 대상 콘솔은 추가로 본토 호스트에 묶인 ICP 비안이 필요합니다(State Council Order No. 292). | 사이버보안법 제39조(구 제37조); PIPL 제40조; State Council Order No. 292 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 10일에 출처를 확인했습니다.
중국 본토에 서비스하는 팀에, Mimecast에 대한 질문은 그 서비스가 설치되는지나 귀사 메일 서버가 그것에 닿을 수 있는지가 결코 아니었습니다 — 귀사는 MX 레코드를 그 클라우드로 향하게 하고 메일이 흐릅니다. 진짜 질문은 레지던시 질문입니다: Mimecast가 다루는 이메일 데이터가 어디에 쉬도록 허용되는가? 클라우드 이메일 보안 및 아카이빙 서비스로서, 그것은 조직이 옮기는 가장 민감한 콘텐츠를 집중시킵니다. 수신 및 발신 메일을 필터링하려고 그것은 모든 메시지를 실시간으로 그 클라우드를 통해 라우팅하므로, 본문이 스캔되는 동안 Mimecast의 인프라를 통과합니다; 그리고 그 Cloud Archive는, 그 자신의 표현으로, “all inbound, outbound and internal email” 을 귀사 계정의 리전에 쉬게 둡니다. 그 리전은 그 해외 그리드 중 하나입니다 — 중국 본토에는 없음 — 그리고 Mimecast는 본질적으로 클라우드 전용으로, 국내에서 돌릴 자가 호스팅 게이트웨이가 없습니다. 그래서 귀사 이메일을 지키려고 산 도구가 그 자체로 그것을 위한 해외 국경 간 경로입니다.
한눈에 보는 중국에서의 Mimecast
| 무엇이 결정하는가 | Mimecast 자신의 표현으로 — 그리고 중국의 법 |
|---|---|
| 이메일 데이터가 물리적으로 어디에 쉬는가 | Mimecast는 덮어쓸 자신의 리전이 없습니다; 귀사 계정은 프로비저닝 시 하나의 리전 그리드에 고정됩니다. 그 자신의 API 문서가 그것들을 열거합니다 — EU, DE, US, USB, CA, ZA, AU 와 Offshore(Jersey) — 그리고 어느 것도 중국 본토에 앉지 않습니다. 필터링된 메일이 그 해외 그리드를 실시간으로 통과하고, Cloud Archive가 "all inbound, outbound and internal email" 을 거기 쉬게 둡니다. |
| 그것이 무엇을 수집하는가, 그리고 레지던시가 왜 무는가 | 이메일 보안은 모든 것을 봅니다: 전체 메시지 본문, 첨부, 헤더, 수신자 목록, 아카이브에 "detailed meta-data" 와 함께 보관됨. 메일은 일상적으로 중국 내 사람들의 개인정보 — 건강, 금융, 정부 ID 필드 같은 제28조 민감 데이터 포함 — 더하여 영업비밀을 싣습니다. 그것이 그것을 참조로가 아니라 직접 PIPL상 개인정보로 만듭니다. |
| 귀사 본토 사용자의 메일 | Mimecast가 해외에서 스캔하고 아카이빙하는, 중국에서 보내지거나 받아진 메시지는 PIPL이 규율하는 국경 간 이전입니다: 고지, 별도 동의, 그리고 이전 메커니즘 하나(PIPL 제38~40조). 걸려 있는 취급자는 운영자인 귀사입니다 — Mimecast가 아니라, 그리고 2022년에 그것을 비상장화한 Permira도 아니라. |
| 국내 저장 의무 | 핵심정보인프라 운영자나 고물량 취급자는 해외 메일 보안 클라우드가 충족 못 하는 국내 저장 의무를 집니다 — 본토 개인정보와 중요 데이터는 본토에 머물러야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — 2026년 1월 1일 발효된 2025년 사이버보안법 개정이 데이터 현지화 조항을 제37조에서 제39조로 재번호했고, 실질은 불변. |
| 그것이 닿는가? | 도달성을 질문이 아니라 전송 절반으로 다루십시오 — 메일 라우팅과 에이전트는 그 클라우드에 잘 닿습니다. Mimecast가 자가 호스팅 게이트웨이 없는 클라우드 전용이므로, 합법적 레버는 메일 보안 데이터 레이어를 라이선스된 국내 또는 소버린 등가물 위에서 국내에 돌리는 것이고, 그 앞단의 어떤 중국 대상 표면이든 — 관리 콘솔, 귀사 사용자가 건드리는 격리나 셀프서비스 페이지 — 는 본토 호스팅 리소스에 묶인 ICP 비안이 필요합니다(State Council Order No. 292; MIIT Order No. 33). |
이메일 데이터가 실제로 어디에 쉬는가
Mimecast는 귀사에 토글할 리전을 주지 않습니다; 귀사 계정은 프로비저닝될 때 그 리전 그리드 중 하나에 배정되고, 그 배정이 귀사 메일 데이터가 어디에 사는지 결정합니다. 그 자신의 개발자 문서가 발자국을 명시합니다: API 1.0 Global Base URLs 글은 리전을 EU, DE, US, USB, CA, ZA, AU 와 Offshore 로 열거합니다 — 마지막은 je-api.mimecast.com 호스트 위의 Jersey. 그 목록에 중국 본토 리전은 없고 선택할 중국 데이터 레지던시 옵션도 없습니다. 귀사 조직을 Mimecast로 향하게 하면 귀사 계정은 그 해외 그리드 중 하나에 떨어집니다.
그러면 하나가 아니라 둘이 해외에 쉽니다. 첫째, 아카이브: Mimecast 자신의 제품 페이지는 “All inbound, outbound and internal email is kept in your cloud email archive,” 라고, “Data stored in multiple geographically-dispersed data centers” 와 함께 말합니다 — 모든 메시지의 전체 콘텐츠가, 쉬면서, 귀사 해외 리전에. 둘째, 그리고 이메일 보안에 특유한, 라이브 경로: 수신 및 발신 메일을 스캔하고 필터링하려고, Mimecast는 각 메시지를 앞으로 전달하기 전에 그 클라우드에서 받아야 하므로, 메시지 본문이 검사되는 동안 그 해외 그리드로 실시간으로 넘어갑니다. 개인정보 보호법 아래, 그 메시지들이 담는 중국 개인정보를 나라 밖으로 옮기는 것은 국경 간 이전이고, 책임 있는 취급자는 귀사입니다.
그것이 수집하는 것은 개인정보입니다 — 그리고 역설은 정확합니다
Mimecast는 이메일 보안 플랫폼이 집중시키는 것 때문에 이 정밀 검토를 받습니다. 대부분의 도구는 귀사 데이터의 한 조각을 건드립니다; 이것은 귀사 서신 전체 — 모든 메시지 본문, 모든 첨부, 모든 수신자 목록 — 를 보고, 그것을 검색 가능하게, 장기 보관 아카이브에 둡니다. 이메일은 조직의 가장 민감한 자료가 실제로 다니는 곳입니다: 계약과 영업비밀, 그리고 중국 내 사람들의 개인정보, 일상적으로 제28조 민감 개인정보 — 건강, 금융, 생체, 또는 정부 ID 데이터 — 를 포함하며, 그것은 특정 목적, 엄격한 필요성, 별도 동의의 더 높은 기준을 집니다. 그 메일이 해외 그리드에서 스캔되고 아카이빙되는 순간, 그 개인정보는 본토를 떠났습니다.
그 역설이 보안 구매자에게 요점 전부입니다: 귀사가 이메일을 보호하려고 배치한 플랫폼이 그 자체로 귀사 이메일이 타는 해외 경로입니다. 그것은 단지 모범 사례 우려가 아닙니다. 핵심정보인프라 운영자에게, 그리고 물량이 규제당국의 문턱을 넘는 취급자에게, 본토에서 수집된 개인정보와 중요 데이터는 본토에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)). 해외 메일 보안 클라우드는 그 의무를 구조적으로 충족 못 합니다 — 콘텐츠가, 정의상, 틀린 나라에 있습니다. 그리고 수출이 애당초 허용되는 곳에서, 물량이나 민감도 문턱을 넘는 것은 그것 중 어느 것이든 합법적으로 떠나기 전에 CAC 주도 데이터 수출 안전성 평가를 촉발할 수 있습니다.
중국 리전 없는 클라우드에서 그것을 돌리는 것은 레지던시 의무를 충족하지 않습니다 — 그리고 무엇이 충족하는가
솔직한 요약은 좁고 중요합니다: Mimecast에 관해 아무것도 “차단”되지 않았고, 노출은 소프트웨어가 아닙니다 — 그것은 본토의 가장 민감한 서신을 본토 밖에서 스캔하고 세워두는 관리형 서비스입니다. 하지만 이 벤더에 특유한 주름이 있습니다: Mimecast는 본질적으로 클라우드 전용입니다. 귀사가 중국 본토 인프라에 그저 세울 수 있는 자가 호스팅 Mimecast 게이트웨이는 없으므로, 여기 국내 레버는 “벤더의 바이너리를 로컬에서 돌리기”가 아닙니다. 그것은 메일 보안 데이터 레이어를 다른 방식으로 국내에 돌리는 것입니다 — 민감한 이메일 콘텐츠를 본토 땅에 유지하는 합법적 국내 또는 라이선스된 소버린 클라우드 등가물 — 한편 최소화되고, 동의받고, 합법적으로 이전 가능한 부분집합만이 국경을 넘습니다. 본토 커넥터를 해외 Mimecast 그리드로 되돌려 향하게 하는 것은 현지화가 아니고 저장 의무를 충족하지 않습니다; 합법적 국내 등가물을 세우는 것이 충족합니다. 그 플랫폼 앞단의 어떤 중국 대상 표면이든 — 관리 콘솔, 귀사 본토 사용자가 닿는 격리나 셀프서비스 페이지 — 는 본토 호스트에 묶인 그 자신의 ICP 비안을 얻습니다.
이는 리스크 지도이지 판결이 아닙니다. 귀사가 국내 저장, 이전 메커니즘, 별도 동의, ICP 비안, 또는 어떤 조합을 지는지는 귀사 법인, 귀사 데이터 물량, 귀사 사용자가 보내고 받는 메일 중 얼마가 개인적이거나 제28조 민감한지, 그리고 그 사용자가 누구인지에 달렸습니다 — 그리고 단일 본토 메일함의 콘텐츠가 어디에 쉴지 결정하기 전에 자문과 매듭지을 가치가 있습니다.
합법적 경로 — 매핑, 현지화, 전송
중국 본토에 이메일 보안을 합법적으로 돌리려고 Mimecast를 버릴 필요는 없습니다. 21YunBox는 마이그레이션이 아니라 규정에 맞는 overlay — 그리고, 귀사가 이미 돌리는 플랫폼에, 그것의 경쟁자가 아니라 귀사 스택 곁에 앉는 파트너입니다. 세 수가 있고, 그것들은 함께 맞물립니다.
매핑. 저희 중국 컴플라이언스 팀이 귀사 PIPL 국경 간, 데이터 레지던시, 데이터 현지화(CII) 의무를 귀사 실제 법인, 귀사 메일 물량, 귀사 메시지와 아카이브가 누구의 개인정보를 싣는지에 대조해 읽습니다 — 그래서 아무것도 옮겨지기 전에 노출이 적힙니다.
현지화. 리스크가 이메일 콘텐츠가 어디에 쉬는가이므로, 저희는 메일 보안 데이터 레이어를 국내에 돌립니다 — 라이선스된 국내 또는 소버린 클라우드 등가물 위에서 — 그래서 중국이 본토 땅에 머물라고 요구하는 민감한 서신이 그렇게 합니다. 현지화는 보안 레이어의 합법적 국내 배치를 뜻하지, 결코 해외 엔드포인트로의 숨은 경로가 아닙니다; 최소화되고, 합법적으로 이전 가능한 부분집합만이 넘습니다.
전송. 그 플랫폼 앞단의 어떤 중국 대상 표면이든 — 관리 콘솔, 리포팅 포털, 귀사 본토 사용자가 건드리는 격리나 셀프서비스 페이지 — 에, 21YunBox Optimizer가 ICP 비안된, 국내 전송을, 귀사가 이미 돌리는 스택 앞단에 제공합니다. 재구축도, 두 번째 코드베이스도 없이. 21YunBox는 어떤 종류의 우회도 결코 쓰거나 제안하지 않습니다; 요점 전부는 합법적이고, 비안되고, 국내 경로입니다.
목표는 분명합니다: 귀사 이메일 보안이 귀사 중국 사용자에게 합법적이고 규정에 맞게 돕니다.
관련 읽을거리:
자주 묻는 질문
Mimecast는 중국 본토 데이터센터나 리전이 있나요?
아니요. Mimecast 자신의 Global Base URLs 문서는 여덟 리전 환경 — EU, DE, US, USB, CA, ZA, AU, Offshore(Jersey) — 을 열거하고, 어느 것도 중국 본토에 있지 않습니다. 귀사 계정은 프로비저닝 시 그 해외 그리드 중 하나에 고정되므로, Mimecast가 실시간으로 필터링하고 그 Cloud Archive에 두는 이메일 콘텐츠가 본토 밖에 쉬게 됩니다.
에이전트가 그것에 닿을 수 있다면, 왜 Mimecast를 돌리는 것이 애당초 중국 데이터 레지던시와 PIPL 질문인가요?
도달성은 전송 절반이지, 컴플라이언스 질문이 아닙니다. 이메일 보안 클라우드는 귀사가 옮기는 가장 민감한 콘텐츠 — 전체 메시지 본문과 첨부, 흔히 제28조 민감 개인정보와 영업비밀 — 를 수집하고 집중시키며, 중국 리전이 없으므로, 그것을 해외에서 스캔하고 아카이빙합니다. 그것은 PIPL 아래 국경 간 이전(제38~40조)이고, CIIO나 고물량 취급자에게 그것은 해외 클라우드가 충족 못 하는 국내 저장 의무(PIPL 제40조; 사이버보안법 제39조, 구 제37조)와 충돌합니다. 그것을 자문과 매듭지을 리스크 지도로 다루십시오.
Mimecast를 유지하면서도 중국 본토에 규정에 맞게 서비스할 수 있나요?
도구가 노출이 아닙니다; 해외 배치가 노출입니다. Mimecast가 자가 호스팅 게이트웨이 없는 클라우드 전용이므로, 합법적 레버는 메일 보안 데이터 레이어를 라이선스된 국내 또는 소버린 등가물 위에서 국내에 돌려 민감한 이메일 데이터가 본토 땅에 머물게 하는 것이고, 최소화되고, 동의받고, 합법적으로 이전 가능한 부분집합만이 국경을 넘습니다. 어떤 중국 대상 표면이든 — 관리 콘솔, 귀사 사용자가 건드리는 격리나 셀프서비스 페이지 — 는 귀사가 이미 돌리는 스택 앞단에, ICP 비안된, 국내 인프라(21YunBox Optimizer)로 전송됩니다. 21YunBox는 어떤 종류의 우회도 결코 쓰거나 제안하지 않습니다.






















