Mimecastは中国本土で使えるか:データの国内保存・ローカライゼーション・PIPLの越境移転
Mimecastはクラウドのメールセキュリティ・アーカイブサービスです。メールをフィルタするため、すべてのメッセージを自社クラウド経由でルーティングし、メール全文をアカウントのリージョン——中国本土にはない八つのオフショアのグリッドの一つ——にアーカイブします。そのメールデータがPIPLと中国のデータ国内保存法の下でどこに置くことを許されるかを、コンプライアンス起点で読み解きます。
Mimecastは中国本土で使えるか
コンプライアンスの軸での正直な答えは「オフショアのクラウドとしては無理」です——Mimecastには中国本土のグリッドがないため、フィルタしアーカイブするメール内容は海外に落ち着きます。
Mimecastはクラウドのメールセキュリティ・アーカイブサービスです。受信・送信のメールをフィルタするため、すべてのメッセージをリアルタイムで自社クラウド経由でルーティングし、Cloud Archive は“all inbound, outbound and internal email”(受信・送信・内部のすべてのメール)をアカウントのリージョン——EU・DE・US・USB・CA・ZA・AU・Offshore(ジャージー島)のいずれかで、中国本土にはない——に保存します。メールは日常的に中国にいる人々の個人情報(第28条のセンシティブなデータを含む)を運ぶため、それをオフショアへ送ることはPIPLの下での越境移転(第38〜40条)であり、重要情報インフラ運営者や大量取扱者にはデータの国内保存義務(英語)(PIPL第40条、サイバーセキュリティ法 第39条、旧第37条)——オフショアのクラウドが構造上満たせないもの——です。Mimecastは自己ホストのゲートウェイのないクラウド専用なので、法令に沿った打ち手は、本土で動く認可を受けた中国国内またはソブリンの等価物であって、オフショアのエンドポイントへ送り返す仕組みではありません。
これは判定ではなく、専門家に持ち込むためのリスクの見取り図です。当社の中国チームが貴社のリスクを整理します →
コンプライアンス・スナップショット
- ✕ 選べる中国本土のリージョンは存在しない——アカウントはオフショアのグリッドに固定される
- ! すべてのメッセージがオフショアのクラウドをリアルタイムで通過——メール内容が国境を越える
- ! Cloud Archive はメール全文をアカウントのオフショアのリージョンに保存する
- ! メール本文は日常的に第28条のセンシティブな個人情報と営業秘密を運ぶ
- ! 国内保存義務(PIPL第40条;CSL第39条、旧第37条)——オフショアのクラウドは満たせない
- ✓ 法令に沿った道:メールセキュリティのデータを中国国内で国内化、ICP備案済みのコンソール配信
Mimecastの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
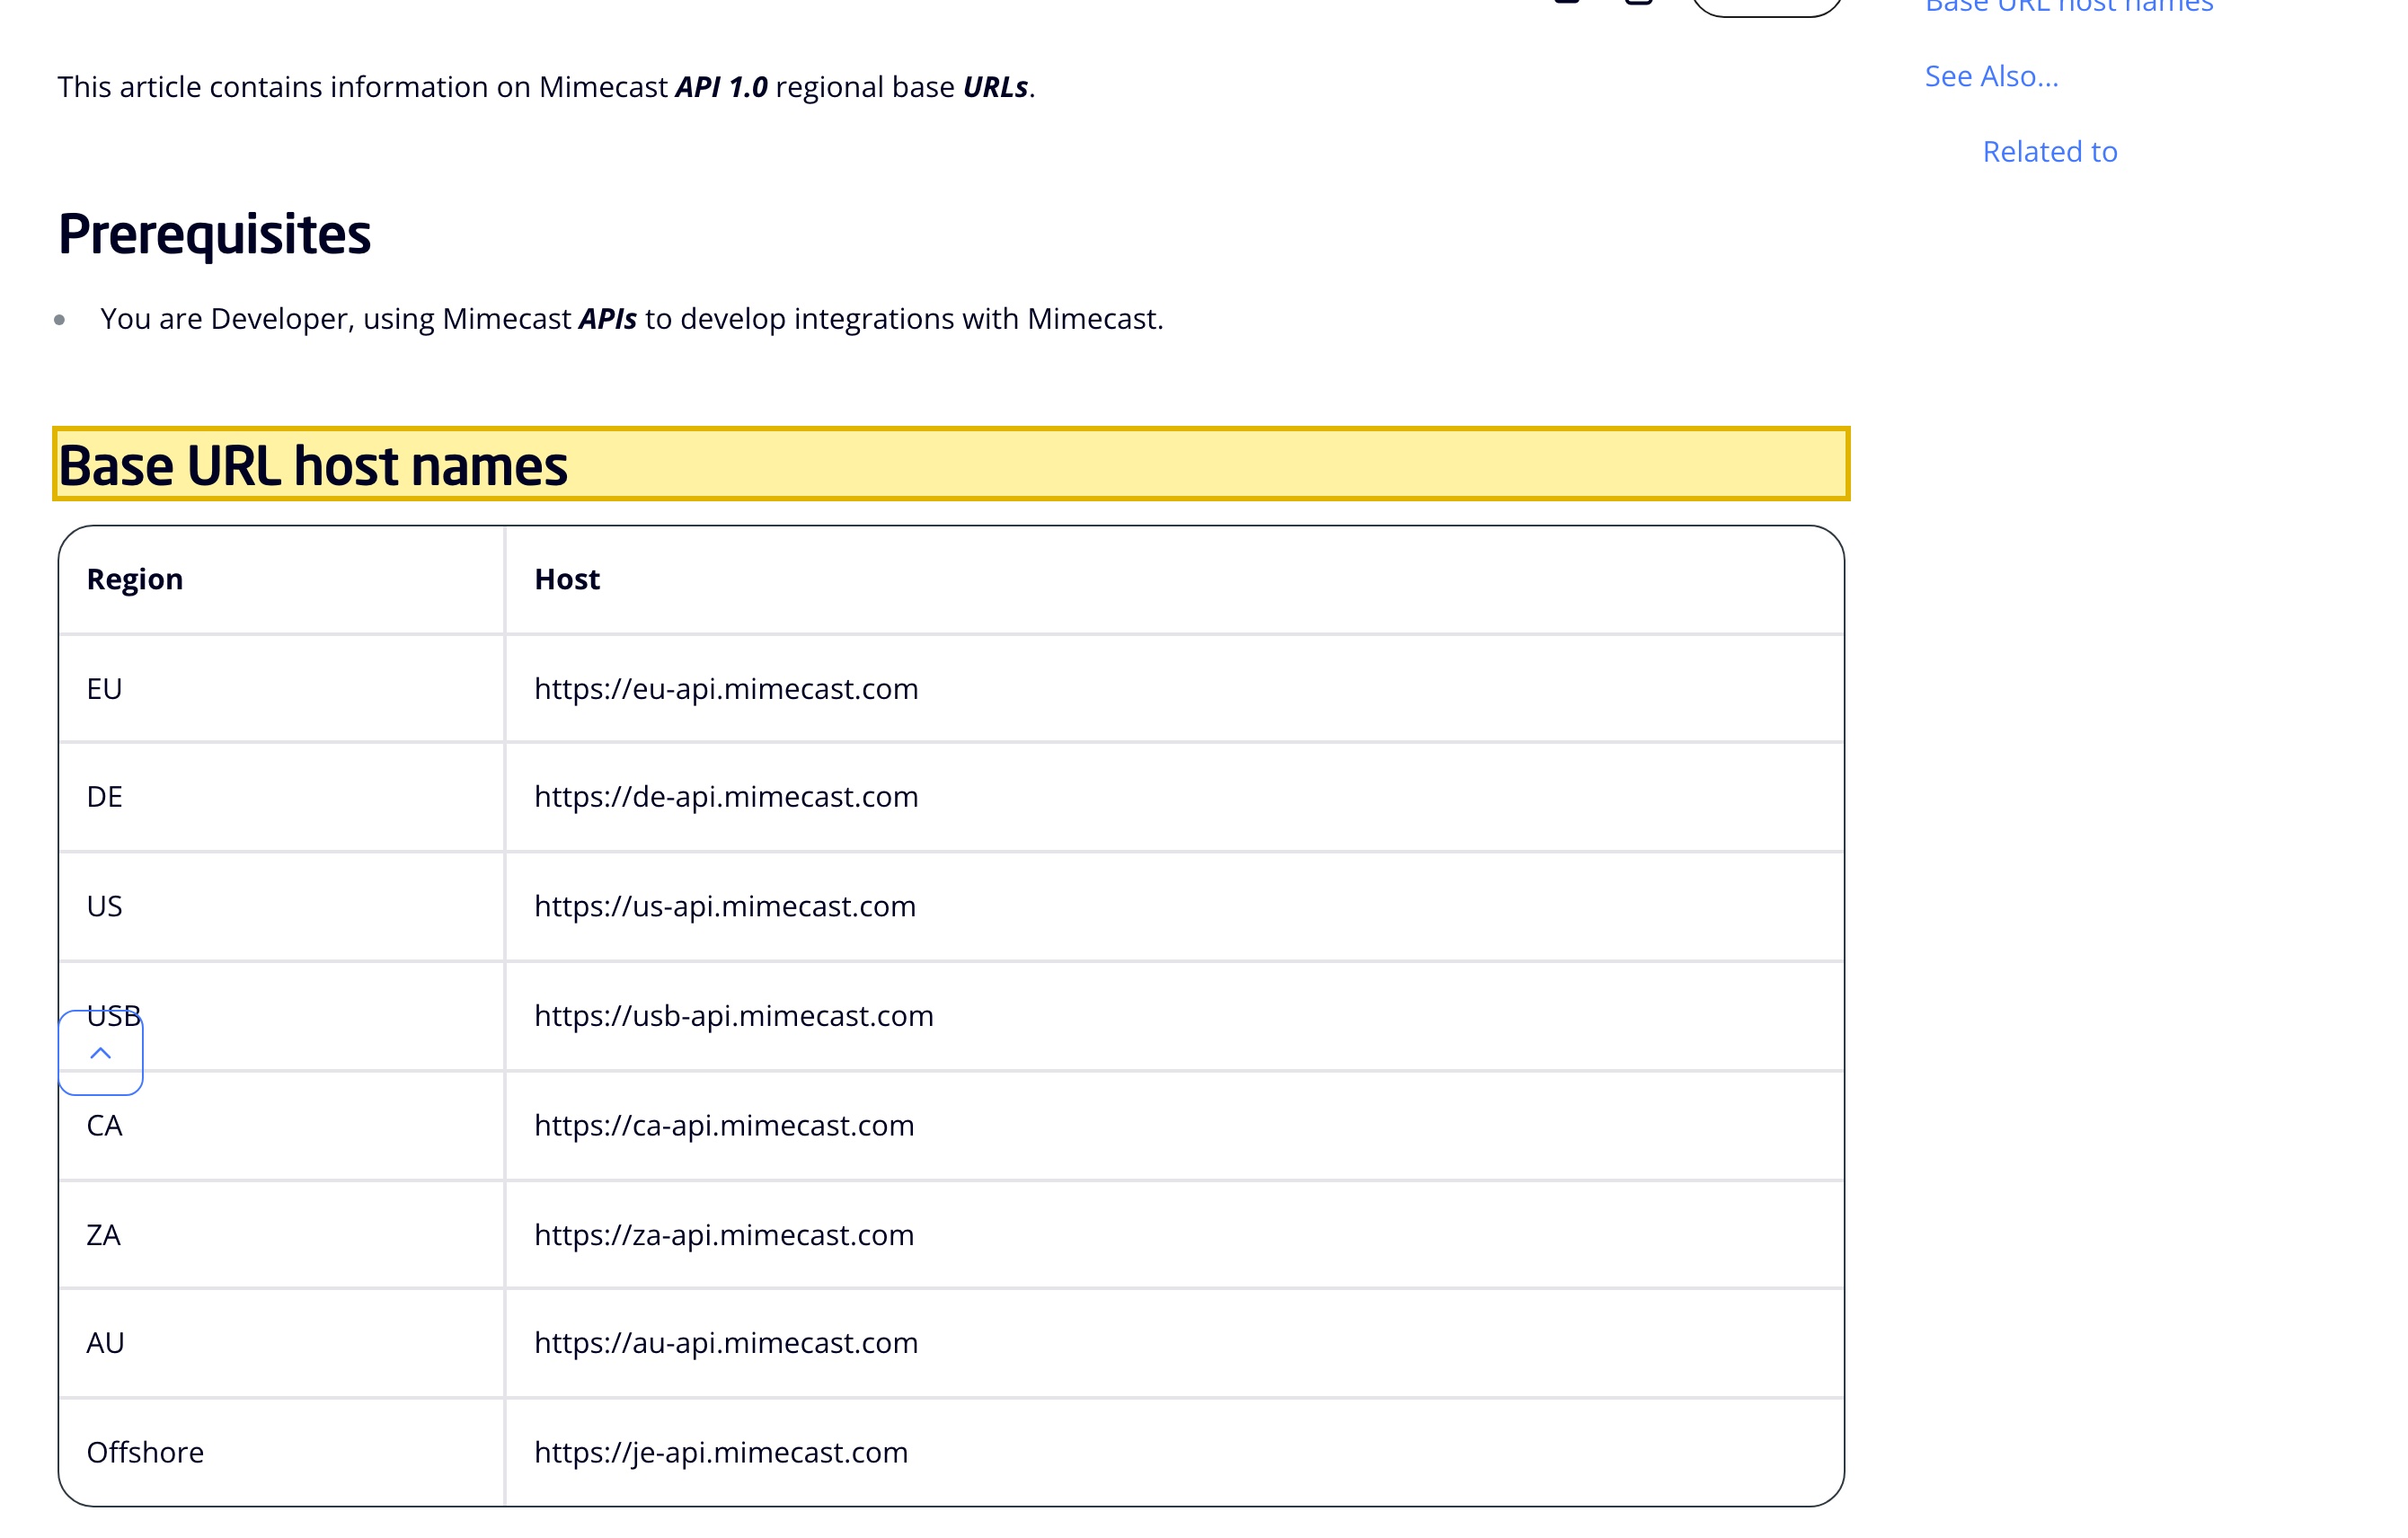
Mimecast自身のドキュメントは八つのリージョン環境を列挙し、中国本土には一つもありません。Knowledge Hub の API 1.0 Global Base URLs の記事は“This article contains information on Mimecast API 1.0 regional base URLs”(本記事は Mimecast API 1.0 のリージョン別ベースURLに関する情報を含む)とし、それらを EU・DE・US・USB・CA・ZA・AU・Offshore(je-api.mimecast.com、ジャージー島)と表にします。アカウントはプロビジョニング時にそれらのグリッドの一つに固定され、選べる中国本土のリージョンはないため、Mimecastがフィルタしアーカイブするメールデータはオフショアに落ち着きます。 | Mimecast Knowledge Hub — API 1.0 Documentation: API 1.0 Global Base URLs、2026-10-10 取得 |
| MimecastのCloud Archiveは、すべてのメールの全内容をアカウントのリージョンに保存します。Mimecast自身の言葉では、“All inbound, outbound and internal email is kept in your cloud email archive”(受信・送信・内部のすべてのメールがクラウドのメールアーカイブに保持される)とし、“the original email with detailed meta-data”(詳細なメタデータ付きの元のメール)を、“Data stored in multiple geographically-dispersed data centers”(地理的に分散した複数のデータセンターに保存されるデータ)として保持します。受信・送信のメールをフィルタするため、サービスは各メッセージをリアルタイムで自社クラウド経由でもルーティングします。中国本土のリージョンがないため、リアルタイムのスキャンも保存されるアーカイブもオフショアにあります——メールを守るために買った管理策が、それ自体メールのオフショア経路です。 | Mimecast — Cloud-based Email Archive product page、2026-10-10 取得 |
| オフショアでスキャン・アーカイブされるメール内容は、PIPL上の個人情報の越境移転です。メールは日常的に中国にいる人々の個人情報——しばしば健康・金融・身分証のフィールドなど第28条のセンシティブなデータ——を含むため、それをオフショアのグリッドへ移すことは、通知・個別の同意・移転メカニズムのいずれか一つを要する越境移転です(PIPL第38〜40条)。量や感度の閾値を越えると、それが合法的に国を出る前にCAC主導のデータ越境安全評価(英語)が発動しえます。 | PIPL Articles 28 and 38–40;Measures for the Security Assessment of Outbound Data Transfers (CAC) |
| CIIOや大量取扱者は、オフショアのメールセキュリティ・クラウドが満たせない国内保存義務を負います。本土で収集した個人情報と重要データは本土に保存しなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))——2025年のサイバーセキュリティ法改正は2026年1月1日に施行され、データ国内保存の条文を第37条から第39条へ振り直しましたが、実質は変わりません。オフショアのアーカイブは定義上、誤った国にあります。プラットフォームの前段の中国向けのコンソールは、加えて本土のホストに結びついたICP備案が必要です(国務院令第292号)。 | Cybersecurity Law Article 39 (formerly Article 37);PIPL Article 40;State Council Order No. 292 |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土の利用者を担うチームにとって、Mimecastについての問いは、サービスが導入できるかでも、メールサーバーが到達できるかでもありませんでした——MXレコードをそのクラウドに向ければ、メールは流れます。本当の問いは国内保存のものです。Mimecastが扱うメールデータは、どこに置くことが許されるのか。クラウドのメールセキュリティ・アーカイブサービスとして、それは組織が動かす最もセンシティブなコンテンツを集約します。受信・送信のメールをフィルタするため、すべてのメッセージをリアルタイムで自社クラウド経由でルーティングするので、本文はスキャンされながらMimecastのインフラを通過します。そしてそのCloud Archiveは、自身の言葉では“all inbound, outbound and internal email”(受信・送信・内部のすべてのメール)を、アカウントのリージョンに保存します。そのリージョンはオフショアのグリッドの一つ——中国本土にはありません——であり、Mimecastは本質的にクラウド専用で、中国国内で動かせる自己ホストのゲートウェイはありません。つまり、メールを守るために買ったツールが、それ自体がメールのオフショアへの越境経路なのです。
中国でのMimecast:ひと目で
| 決め手 | Mimecast自身の言葉で——そして中国の法では |
|---|---|
| メールデータが物理的にどこに置かれるか | Mimecastには上書きできる自社のリージョンはなく、アカウントはプロビジョニング時に一つのリージョングリッドに固定されます。自身のAPIドキュメントがそれらを列挙します——EU・DE・US・USB・CA・ZA・AU と Offshore(ジャージー島)——そのいずれも中国本土にはありません。フィルタされたメールはそのオフショアのグリッドをリアルタイムで通過し、Cloud Archive は“all inbound, outbound and internal email”(受信・送信・内部のすべてのメール)をそこに保存します。 |
| 何を取り込むか、そしてなぜ国内保存が効くか | メールセキュリティはすべてを見ます。メッセージ本文全体、添付、ヘッダー、宛先リストを、アーカイブに“detailed meta-data”(詳細なメタデータ)とともに保持します。メールは日常的に中国にいる人々の個人情報——健康・金融・身分証のフィールドなど第28条のセンシティブなデータを含む——と、営業秘密を運びます。それはPIPLの下で、参照によらず直接に個人情報です。 |
| 本土ユーザーのメール | 中国で送受信され、Mimecastがオフショアでスキャン・アーカイブするメッセージは、PIPLが規律する越境移転です:通知、個別の同意、そして移転メカニズムのいずれか一つ(PIPL第38〜40条)。義務を負うのは運営者である貴社であって、Mimecastでも、2022年に非公開化したPermiraでもありません。 |
| 国内保存の義務 | 重要情報インフラ運営者(CIIO)または大量取扱者は、オフショアのメールセキュリティ・クラウドが満たせない国内保存義務を負います——本土の個人情報と重要データは本土に留めなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条))——2025年のサイバーセキュリティ法改正は2026年1月1日に施行され、データ国内保存の条文を第37条から第39条へ振り直しましたが、実質は変わりません。 |
| 到達できるか? | 到達性は配信の半分であって問いではないものとして扱ってください——メールのルーティングとエージェントはクラウドに問題なく到達します。Mimecastは自己ホストのゲートウェイのないクラウド専用なので、法令に沿った打ち手は、メールセキュリティのデータ層を、認可を受けた中国国内またはソブリンの等価物の上で中国国内で動かすことであり、その前段のあらゆる中国向けの面——管理コンソール、ユーザーが触れる隔離やセルフサービスのページ——には、本土のホスティングリソースに結びついたICP備案が必要です(国務院令第292号、MIIT令第33号)。 |
メールデータが実際にどこに置かれるか
Mimecastは切り替えられるリージョンを与えません。アカウントはプロビジョニング時にそのリージョングリッドの一つに割り当てられ、その割り当てがメールデータの所在を決めます。自身の開発者ドキュメントがフットプリントを明示します。API 1.0 Global Base URLs の記事は、リージョンを EU・DE・US・USB・CA・ZA・AU と Offshore ——最後はジャージー島で、je-api.mimecast.com のホスト——と列挙します。そのリストに中国本土のリージョンはなく、選べる中国データレジデンシーのオプションもありません。組織をMimecastに向ければ、アカウントはそれらのオフショアのグリッドの一つに着地します。
そして二つのものが海外に置かれます、一つではなく。第一にアーカイブ。Mimecast自身の製品ページは“All inbound, outbound and internal email is kept in your cloud email archive”(受信・送信・内部のすべてのメールがクラウドのメールアーカイブに保持される)とし、“Data stored in multiple geographically-dispersed data centers”(地理的に分散した複数のデータセンターに保存されるデータ)——すべてのメッセージの全内容が、オフショアのリージョンに保存されます。第二に、メールセキュリティ特有の、ライブの経路。受信・送信のメールをスキャン・フィルタするため、Mimecastは各メッセージを配送する前に自社クラウドで受け取らねばならず、本文は検査されながらそのオフショアのグリッドへリアルタイムで越えます。個人情報保護法(PIPL)の下では、それらのメッセージが含む中国の個人情報を国外へ移すことは越境移転であり、責任を負う取扱者は貴社です。
それが取り込むのは個人情報であり——皮肉はまさにここにある
Mimecastがこの精査に値するのは、メールセキュリティ・プラットフォームが集約するものゆえです。多くのツールはデータの一片に触れるだけですが、これは往復書簡の全体——すべてのメッセージ本文、すべての添付、すべての宛先リスト——を見て、検索可能なまま長期保持のアーカイブに保ちます。メールは組織の最もセンシティブな素材が実際に行き交う場所です。契約と営業秘密、そして中国にいる人々の個人情報——しばしば健康・金融・生体・身分証のデータといった第28条のセンシティブな個人情報を含み、特定された目的・厳格な必要性・個別の同意という高いハードルを伴います。そのメールがオフショアのグリッドでスキャン・アーカイブされた瞬間、その個人情報は本土を離れています。
皮肉はセキュリティの買い手にとって要点そのものです。メールを守るために導入したプラットフォームが、それ自体、メールがたどるオフショアの経路なのです。これは単なるベストプラクティス上の懸念ではありません。重要情報インフラ運営者にとって、そして取扱量が規制当局の閾値を越える取扱者にとって、本土で収集した個人情報と重要データは本土に保存しなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))。オフショアのメールセキュリティ・クラウドは構造上この義務を満たせません——コンテンツが定義上、誤った国にあるからです。そして国外移転が認められる場合でも、量や感度の閾値を越えると、それが合法的に国を出る前にCAC主導のデータ越境安全評価(英語)が発動しえます。
中国リージョンのないクラウドで動かしても国内保存義務は満たせない——何が満たすか
正直な要約は、狭く、しかし重要です。Mimecastについて「遮断されている」ものは何もなく、リスクはソフトウェアではありません——本土の最もセンシティブな往復書簡をスキャンし本土の外に置く、マネージドサービスであることです。ただしこのベンダー特有の難点があります。Mimecastは本質的にクラウド専用です。中国本土のインフラ上にただ立ち上げられる自己ホストのMimecastゲートウェイはないため、ここでの中国国内の打ち手は「ベンダーのバイナリをローカルで動かす」ことではありません。別の方法でメールセキュリティのデータ層を中国国内で動かすこと——センシティブなメール内容を中国の地に留める、認可を受けた中国国内またはソブリンクラウドの等価物——であり、その一方で、最小化され、同意され、合法的に移転可能な部分集合だけが国境を越えます。本土のコネクタをオフショアのMimecastグリッドへ向け返すことは国内化ではなく、保存義務も満たしません。合法的な中国国内の等価物を立ち上げることが、それを満たします。プラットフォームの前段のあらゆる中国向けの面——管理コンソール、本土ユーザーが触れる隔離やセルフサービスのページ——は、本土のホストに結びついた自前のICP備案を得ます。
これは判定ではなくリスクの見取り図です。国内保存、移転メカニズム、個別の同意、ICP備案、あるいはそれらの組み合わせのどれを負うかは、貴社の法人、取扱データ量、ユーザーが送受信するメールのどれだけが個人情報または第28条のセンシティブな情報か、そしてそのユーザーが誰かによって変わります——そして、一つの本土メールボックスの内容をどこに置くかを決める前に、専門家と確定させる価値があります。
法令に沿った経路——把握し、国内化し、届ける
中国本土向けにメールセキュリティを合法的に運用するために、Mimecastを手放す必要はありません。21YunBoxは移行ではなく法令適合のオーバーレイであり——すでに運用しているプラットフォームにとっては、競合ではなくスタックに寄り添うパートナーです。三つの動きがあり、それらは組み合わさります。
把握(Map)。 当社の中国コンプライアンスチームが、貴社のPIPLの越境、データの国内保存、データローカライゼーション(CII)の義務を、実際の法人・メール量・メッセージとアーカイブが運ぶのは誰の個人情報かに照らして読み解きます——何かを動かす前にリスクを書き出します。
国内化(Localize)。 リスクはメール内容がどこに置かれるかにあるため、メールセキュリティのデータ層を中国国内で——認可を受けた中国国内またはソブリンクラウドの等価物の上で——動かし、中国が本土に留めることを求めるセンシティブな往復書簡を本土に留めます。国内化とは、セキュリティ層の合法的な中国国内デプロイを意味し、オフショアのエンドポイントへ送り返す仕組みではありません。最小化され、合法的に移転可能な部分集合だけが越えます。
配信(Deliver)。 プラットフォームの前段のあらゆる中国向けの面——管理コンソール、レポートポータル、本土ユーザーが触れる隔離やセルフサービスのページ——について、21YunBox Optimizer が、すでに運用中のスタックの前段で、ICP備案済みの中国国内からの配信を提供します。作り直しも、二つ目のコードベースもありません。21YunBoxは、いかなる種類の不正な手段も用いず、推奨もしません。要点は、合法で、備案済みの、中国国内の経路です。
目標は明快です。貴社のメールセキュリティが、中国の利用者に向けて合法かつ法令適合で動くことです。
関連する読み物:
よくあるご質問
Mimecastに中国本土のデータセンターまたはリージョンはありますか?
いいえ。Mimecast自身の Global Base URLs ドキュメントは八つのリージョン環境——EU・DE・US・USB・CA・ZA・AU・Offshore(ジャージー島)——を列挙し、そのいずれも中国本土にはありません。アカウントはプロビジョニング時にそれらのオフショアのグリッドの一つに固定されるため、Mimecastがリアルタイムでフィルタし Cloud Archive に保持するメール内容は、本土の外に落ち着きます。
エージェントが到達できるのに、なぜMimecastの運用が中国のデータレジデンシーとPIPLの問いになるのですか?
到達性は配信の半分であって、コンプライアンスの問いではありません。メールセキュリティ・クラウドは、貴社が動かす最もセンシティブなコンテンツ——メッセージ本文全体と添付、しばしば第28条のセンシティブな個人情報と営業秘密——を取り込み集約し、中国リージョンがないためそれをオフショアでスキャン・アーカイブします。それはPIPL(第38〜40条)の下での越境移転であり、CIIOや大量取扱者にはオフショアのクラウドが満たせない国内保存義務(PIPL第40条、サイバーセキュリティ法 第39条、旧第37条)と衝突します。専門家と確定すべきリスクの見取り図として扱ってください。
Mimecastを残したまま、中国本土を法令適合に担えますか?
ツールがリスクなのではなく、オフショアのデプロイがリスクです。Mimecastは自己ホストのゲートウェイのないクラウド専用なので、法令に沿った打ち手は、メールセキュリティのデータ層を、認可を受けた中国国内またはソブリンの等価物の上で中国国内で動かし、センシティブなメールデータを中国の地に留めることです。その一方で、最小化され、同意され、合法的に移転可能な部分集合だけが国境を越えます。あらゆる中国向けの面——管理コンソール、ユーザーが触れる隔離やセルフサービスのページ——は、すでに運用中のスタックの前段で、ICP備案済みの中国国内インフラ(21YunBox Optimizer)で配信されます。21YunBoxは、いかなる種類の不正な手段も用いず、推奨もしません。






















