Mimecast fonctionne-t-il en Chine ? Résidence des données, localisation et transfrontalier PIPL
Mimecast est un service cloud de sécurité et d'archivage de courrier : pour filtrer le courrier, il achemine chaque message par son cloud, et il archive le contenu complet des e-mails dans la région de votre compte — l'une de huit grilles à l'étranger, aucune en Chine continentale. Un regard priorité à la conformité sur l'endroit où ces données d'e-mail sont autorisées à reposer au titre de la PIPL et de la loi de localisation des données de la Chine.
Mimecast fonctionne-t-il en Chine ?
Sur l'axe de la conformité, la réponse honnête est « pas en tant que cloud à l'étranger » — Mimecast n'a aucune grille de Chine continentale, de sorte que le contenu des e-mails qu'il filtre et archive vient se poser à l'étranger.
Mimecast est un service cloud de sécurité et d'archivage de courrier : pour filtrer le courrier entrant et sortant, il achemine chaque message par son cloud en temps réel, et son Cloud Archive garde “all inbound, outbound and internal email” au repos dans la région de votre compte — l'une de EU, DE, US, USB, CA, ZA, AU ou Offshore (Jersey), aucune en Chine continentale. Le courrier porte couramment l'information personnelle de personnes en Chine, y compris des données sensibles au titre de l'article 28, de sorte que l'envoyer à l'étranger est un transfert transfrontalier au titre de la PIPL (articles 38 à 40), et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume l'obligation de localisation des données (article 40 de la PIPL ; article 39, anciennement l'article 37, de la loi sur la cybersécurité) en est une qu'un cloud à l'étranger ne peut structurellement pas satisfaire. Mimecast est cloud uniquement sans passerelle auto-hébergée, de sorte que le levier légal est un équivalent légal sur le territoire ou souverain licencié exécuté sur le sol continental, non un conduit vers le point d'accès à l'étranger.
Ceci est une carte des risques à porter à un conseil, non un verdict. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Aucune région de Chine continentale n'existe à sélectionner — votre compte s'épingle à une grille à l'étranger
- ! Chaque message transite par le cloud à l'étranger en temps réel — le contenu des e-mails franchit la frontière
- ! Le Cloud Archive garde le contenu complet des e-mails au repos dans la région à l'étranger de votre compte
- ! Les corps d'e-mail portent couramment de l'information personnelle sensible au titre de l'art. 28 et des secrets commerciaux
- ! Obligation de stockage sur le territoire (PIPL 40 ; CSL 39 anciennement 37) — un cloud à l'étranger ne peut pas la satisfaire
- ✓ Voie légale : localiser les données de sécurité du courrier sur le territoire ; diffusion de console déclarée ICP
Ce que la documentation officielle de Mimecast dit de la Chine
| Fait | Source primaire |
|---|---|
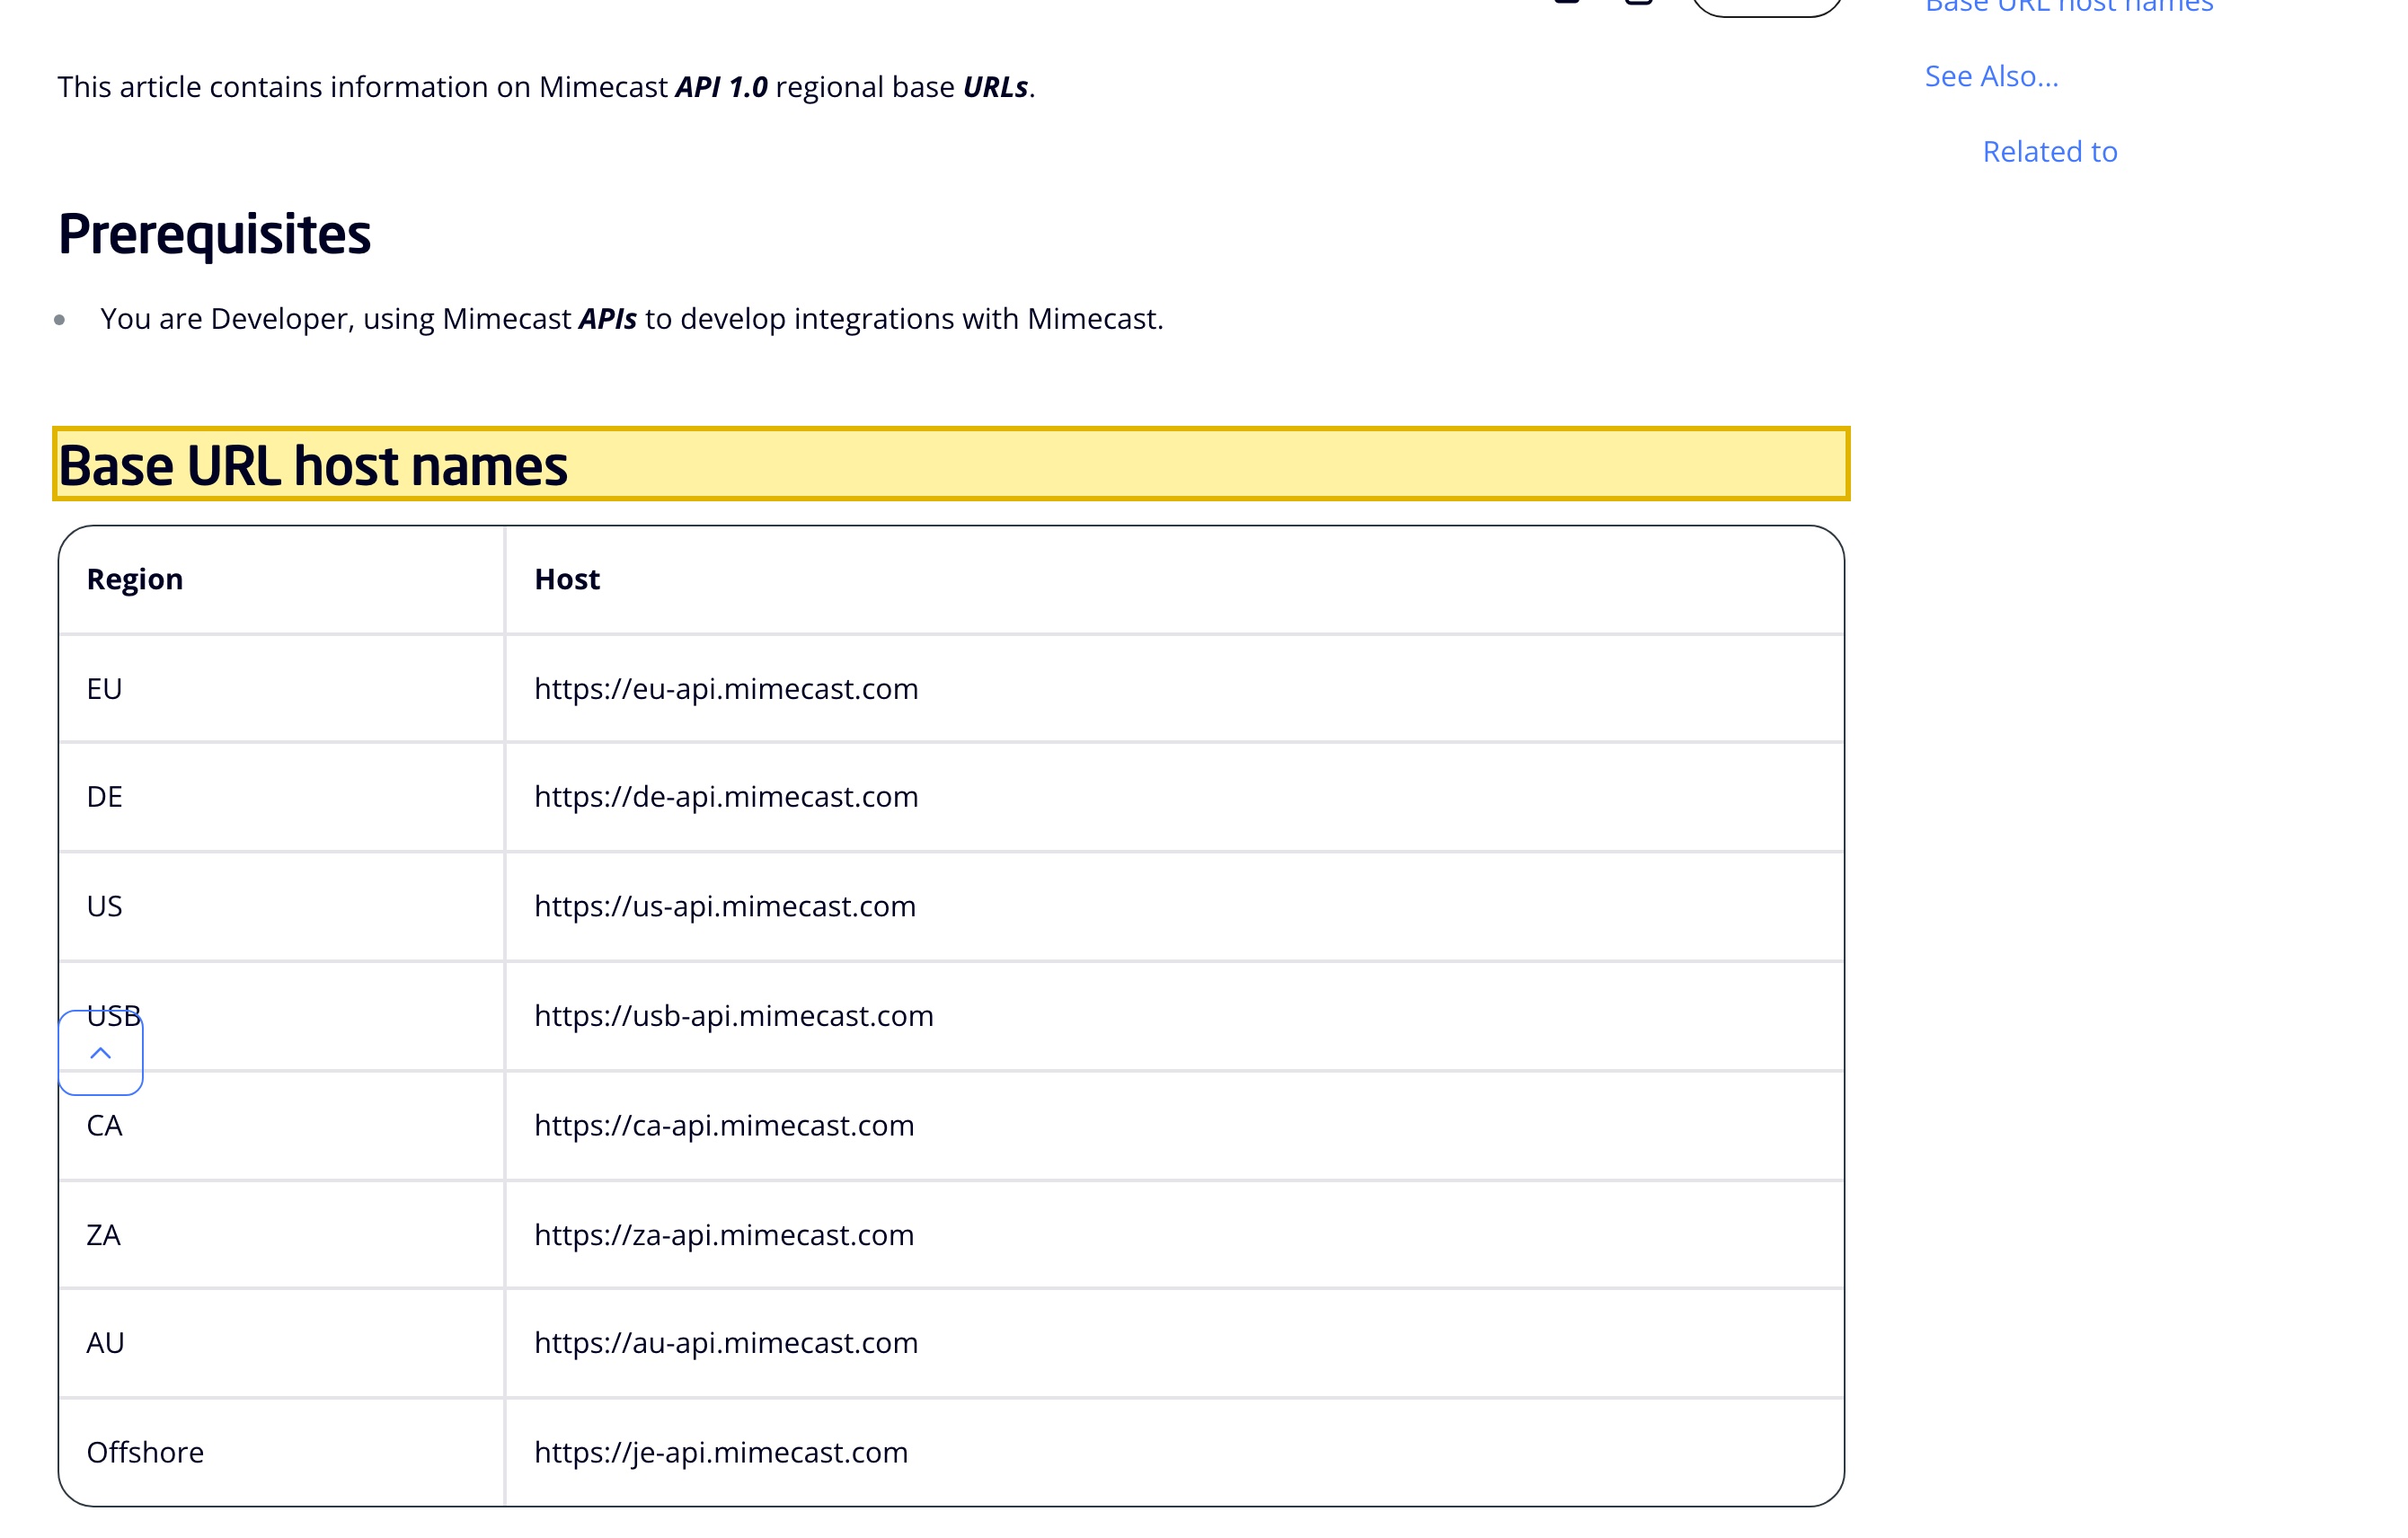
La propre documentation de Mimecast liste huit environnements régionaux, aucun en Chine continentale. Son article du Knowledge Hub sur les API 1.0 Global Base URLs indique : “This article contains information on Mimecast API 1.0 regional base URLs,” et les tabule comme EU, DE, US, USB, CA, ZA, AU et Offshore (je-api.mimecast.com, Jersey). Votre compte est épinglé à l'une de ces grilles à l'approvisionnement ; il n'y a aucune région de Chine continentale à sélectionner, de sorte que les données d'e-mail que Mimecast filtre et archive viennent se poser à l'étranger. | Mimecast Knowledge Hub — API 1.0 Documentation: API 1.0 Global Base URLs, consulté le 2026-10-10 |
| Le Cloud Archive de Mimecast stocke le contenu complet de chaque e-mail au repos dans la région de votre compte. Dans les propres mots de Mimecast, “All inbound, outbound and internal email is kept in your cloud email archive,” conservant “the original email with detailed meta-data” avec “Data stored in multiple geographically-dispersed data centers.” Pour filtrer le courrier entrant et sortant, le service achemine aussi chaque message par son cloud en temps réel. Sans région de Chine continentale, le scan en temps réel et l'archive au repos se trouvent tous deux à l'étranger — le contrôle acheté pour sécuriser le courrier est lui-même une voie à l'étranger pour lui. | Mimecast — Cloud-based Email Archive, page produit, consulté le 2026-10-10 |
| Le contenu des e-mails scanné et archivé à l'étranger est un transfert transfrontalier d'information personnelle au titre de la PIPL. Le courrier contient couramment l'information personnelle de personnes en Chine — souvent des données sensibles au titre de l'article 28 telles que des champs de santé, financiers ou d'identité gouvernementale — de sorte que le déplacer vers une grille à l'étranger est un transfert transfrontalier nécessitant une information, un consentement distinct, et un mécanisme de transfert (articles 38 à 40 de la PIPL). Franchir un seuil de volume ou de sensibilité peut déclencher une évaluation de sécurité pour l'exportation de données menée par la CAC avant que les données ne partent légalement. | PIPL articles 28 et 38 à 40 ; Mesures pour l'évaluation de sécurité des transferts de données sortants (CAC) |
| Un opérateur d'IIC ou un responsable à grand volume doit une obligation de stockage sur le territoire qu'un cloud de sécurité du courrier à l'étranger ne peut pas satisfaire. L'information personnelle et les données importantes collectées sur le continent doivent être stockées sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité) — l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée. Une archive à l'étranger est, par définition, dans le mauvais pays ; une console tournée vers la Chine devant la plateforme a en outre besoin d'une déclaration ICP liée à un hôte continental (décret n° 292 du Conseil des affaires de l'État). | Loi sur la cybersécurité article 39 (anciennement l'article 37) ; PIPL article 40 ; décret n° 292 du Conseil des affaires de l'État |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour une équipe servant la Chine continentale, la question à propos de Mimecast n’a jamais été de savoir si le service s’installe ou si vos serveurs de courrier peuvent l’atteindre — vous pointez vos enregistrements MX vers son cloud et le courrier circule. La vraie question en est une de résidence : où les données d’e-mail que Mimecast manipule sont-elles autorisées à venir se poser ? En tant que service cloud de sécurité et d’archivage de courrier, il concentre le contenu le plus sensible qu’une organisation déplace. Pour filtrer le courrier entrant et sortant, il achemine chaque message par son cloud en temps réel, de sorte que le corps transite par l’infrastructure de Mimecast tandis qu’il est scanné ; et son Cloud Archive garde, dans ses propres mots, “all inbound, outbound and internal email” au repos dans la région de votre compte. Cette région est l’une de ses grilles à l’étranger — aucune en Chine continentale — et Mimecast est essentiellement cloud uniquement, sans passerelle auto-hébergée à exécuter sur le territoire. Ainsi l’outil acheté pour sécuriser votre courrier est lui-même une voie transfrontalière à l’étranger pour lui.
Mimecast en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de Mimecast — et la loi chinoise |
|---|---|
| Où les données d'e-mail reposent physiquement | Mimecast n'a aucune région propre à outrepasser ; votre compte est épinglé à une grille régionale à l'approvisionnement. Sa propre documentation d'API les énumère — EU, DE, US, USB, CA, ZA, AU et Offshore (Jersey) — et aucune ne se trouve en Chine continentale. Le courrier filtré transite par cette grille à l'étranger en temps réel, et le Cloud Archive y garde "all inbound, outbound and internal email" au repos. |
| Ce qu'il ingère, et pourquoi la résidence mord | La sécurité du courrier voit tout : corps de message complets, pièces jointes, en-têtes et listes de destinataires, conservés dans l'archive avec des "detailed meta-data." Le courrier porte couramment l'information personnelle de personnes en Chine — y compris des données sensibles au titre de l'article 28 telles que des champs de santé, financiers et d'identité gouvernementale — plus des secrets commerciaux. Cela en fait de l'information personnelle au titre de la PIPL directement, non par référence. |
| Le courrier de vos utilisateurs continentaux | Les messages envoyés ou reçus en Chine que Mimecast scanne et archive à l'étranger sont un transfert transfrontalier que régit la PIPL : information, un consentement distinct, et un mécanisme de transfert (articles 38 à 40 de la PIPL). Le responsable sur la sellette, c'est vous, l'exploitant — non Mimecast, et non Permira, qui l'a retiré de la cote en 2022. |
| Obligation de stockage sur le territoire | Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit une obligation de stockage sur le territoire qu'un cloud de sécurité du courrier à l'étranger ne peut pas satisfaire — l'information personnelle et les données importantes continentales doivent rester sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité) — l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée. |
| Est-il joignable ? | Traitez la joignabilité comme la moitié diffusion, non la question — le routage du courrier et les agents atteignent le cloud sans problème. Parce que Mimecast est cloud uniquement sans passerelle auto-hébergée, le levier légal est d'exécuter la couche de données de sécurité du courrier sur le territoire sur un équivalent légal sur le territoire ou souverain licencié, et toute surface tournée vers la Chine devant elle — la console d'administration, la page de quarantaine ou de libre-service que vos utilisateurs atteignent — a besoin d'une déclaration ICP liée à une ressource d'hébergement continentale (décret n° 292 du Conseil des affaires de l'État ; décret n° 33 du MIIT). |
Où les données d’e-mail reposent réellement
Mimecast ne vous donne pas de région à basculer ; votre compte est assigné à l’une de ses grilles régionales lorsqu’il est approvisionné, et cette assignation décide où vivent vos données de courrier. Sa propre documentation développeur rend l’empreinte explicite : l’article API 1.0 Global Base URLs liste les régions comme EU, DE, US, USB, CA, ZA, AU et Offshore — la dernière étant Jersey, sur l’hôte je-api.mimecast.com. Il n’y a aucune région de Chine continentale sur cette liste ni aucune option de résidence des données Chine à sélectionner. Pointez votre organisation vers Mimecast et votre compte atterrit sur l’une de ces grilles à l’étranger.
Deux choses reposent alors à l’étranger, non une. D’abord, l’archive : la propre page produit de Mimecast dit “All inbound, outbound and internal email is kept in your cloud email archive,” avec “Data stored in multiple geographically-dispersed data centers” — le contenu complet de chaque message, au repos, dans votre région à l’étranger. Deuxièmement, et particulier à la sécurité du courrier, la voie en direct : pour scanner et filtrer le courrier entrant et sortant, Mimecast doit recevoir chaque message dans son cloud avant de le livrer plus loin, de sorte que le corps du message franchit cette grille à l’étranger en temps réel tandis qu’il est inspecté. Au titre de la loi sur la protection des informations personnelles, déplacer l’information personnelle Chine que ces messages contiennent hors du pays est un transfert transfrontalier, et le responsable, c’est vous.
Ce qu’il ingère est de l’information personnelle — et l’ironie est exacte
Mimecast mérite cet examen à cause de ce qu’une plateforme de sécurité du courrier concentre. La plupart des outils touchent une tranche de vos données ; celui-ci voit l’ensemble de votre correspondance — chaque corps de message, chaque pièce jointe, chaque liste de destinataires — et la garde, consultable, dans une archive à longue rétention. Le courrier est l’endroit où le matériel le plus sensible d’une organisation voyage réellement : contrats et secrets commerciaux, et l’information personnelle de personnes en Chine, y compris couramment de l’information personnelle sensible au titre de l’article 28 — données de santé, financières, biométriques ou d’identité gouvernementale — qui porte une barre plus haute de finalité spécifique, de stricte nécessité et de consentement distinct. À l’instant où ce courrier est scanné et archivé sur une grille à l’étranger, cette information personnelle a quitté le continent.
L’ironie est tout le propos pour un acheteur de sécurité : la plateforme que vous avez déployée pour protéger votre courrier est elle-même la voie à l’étranger que prend votre courrier. Ce n’est pas qu’une préoccupation de bonne pratique. Pour un opérateur d’infrastructure d’information critique, et pour un responsable dont les volumes franchissent les seuils des régulateurs, l’information personnelle et les données importantes collectées sur le continent doivent être stockées sur le continent (article 40 de la PIPL ; article 39 (anciennement l’article 37) de la loi sur la cybersécurité). Un cloud de sécurité du courrier à l’étranger ne peut structurellement pas satisfaire cette obligation — le contenu est, par définition, dans le mauvais pays. Et là où une exportation est permise tout court, franchir un seuil de volume ou de sensibilité peut déclencher une évaluation de sécurité pour l’exportation de données menée par la CAC avant qu’aucune d’elles ne parte légalement.
L’exécuter sur un cloud sans région de Chine ne satisfait pas l’obligation de résidence — et ce qui le fait
Le résumé honnête est étroit et important : rien chez Mimecast n’est « bloqué », et l’exposition n’est pas le logiciel — c’est un service managé qui scanne et gare la correspondance la plus sensible du continent hors du continent. Il y a toutefois un détail spécifique à ce fournisseur : Mimecast est essentiellement cloud uniquement. Il n’y a aucune passerelle Mimecast auto-hébergée que vous pouvez simplement mettre en place sur une infrastructure de Chine continentale, de sorte que le levier sur le territoire ici n’est pas « exécuter le binaire du fournisseur localement ». C’est d’exécuter la couche de données de sécurité du courrier sur le territoire d’une autre façon — un équivalent légal sur le territoire ou de cloud souverain licencié qui garde le contenu sensible des e-mails sur le sol continental — tandis que seul un sous-ensemble minimisé, consenti, légalement transférable franchit la frontière. Pointer un connecteur continental vers la grille Mimecast à l’étranger n’est pas de la localisation et ne satisfait pas l’obligation de stockage ; mettre en place un équivalent légal sur le territoire, oui. Toute surface tournée vers la Chine devant la plateforme — la console d’administration, la page de quarantaine ou de libre-service que vos utilisateurs continentaux atteignent — mérite sa propre déclaration ICP liée à un hôte continental.
Ceci est une carte des risques, non un verdict. Savoir si vous devez un stockage sur le territoire, un mécanisme de transfert, un consentement distinct, une déclaration ICP, ou une combinaison, dépend de votre entité, de vos volumes de données, de la part du courrier que vos utilisateurs envoient et reçoivent qui est personnelle ou sensible au titre de l’article 28, et de qui sont ces utilisateurs — et il vaut la peine de le régler avec un conseil avant de décider où le contenu d’une seule boîte aux lettres continentale vient se poser.
La voie légale — cartographier, localiser, diffuser
Vous n’avez pas à abandonner Mimecast pour exploiter la sécurité du courrier légalement pour la Chine continentale. 21YunBox est un overlay conforme, non une migration — et, pour une plateforme que vous exploitez déjà, un partenaire qui se tient aux côtés de votre stack, non un concurrent. Il y a trois mouvements, et ils s’emboîtent.
Cartographier. Notre équipe de conformité Chine lit vos obligations transfrontalières PIPL, de résidence des données et de localisation des données (IIC) au regard de votre entité réelle, de vos volumes de courrier, et de l’information personnelle de qui vos messages et votre archive portent — pour que l’exposition soit écrite avant que quoi que ce soit ne soit déplacé.
Localiser. Parce que le risque est l’endroit où le contenu des e-mails repose, nous exécutons la couche de données de sécurité du courrier sur le territoire — sur un équivalent légal sur le territoire ou de cloud souverain licencié — pour que la correspondance sensible que la Chine exige de rester sur le sol continental y reste. Localiser signifie un déploiement légal, sur le territoire, de la couche de sécurité, jamais un conduit vers un point d’accès à l’étranger ; seul le sous-ensemble minimisé, légalement transférable, franchit la frontière.
Diffuser. Pour toute surface tournée vers la Chine devant la plateforme — la console d’administration, le portail de reporting, la page de quarantaine ou de libre-service que vos utilisateurs continentaux atteignent — le 21YunBox Optimizer fournit une diffusion déclarée ICP, sur le territoire, devant le stack que vous exploitez déjà. Aucune reconstruction, aucune seconde base de code. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; tout le propos est une voie légale, déclarée, sur le territoire.
Le but est clair : votre sécurité du courrier tourne légalement et en conformité pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
Lecture connexe :
- Comment obtenir une déclaration ICP pour la Chine
- Transferts transfrontaliers de données au titre de la PIPL
- Loi sur la cybersécurité de la Chine et localisation des données
- Mesures d’évaluation de sécurité pour l’exportation de données de la Chine
Questions fréquentes
Mimecast a-t-il un centre de données ou une région de Chine continentale ?
Non. La propre documentation Global Base URLs de Mimecast liste huit environnements régionaux — EU, DE, US, USB, CA, ZA, AU et Offshore (Jersey) — et aucun n'est en Chine continentale. Votre compte est épinglé à l'une de ces grilles à l'étranger à l'approvisionnement, de sorte que le contenu des e-mails que Mimecast filtre en temps réel et garde dans son Cloud Archive vient se poser hors du continent.
Pourquoi exploiter Mimecast est-il une question de résidence des données en Chine et de PIPL tout court, si les agents peuvent l'atteindre ?
La joignabilité est la moitié diffusion, non la question de conformité. Un cloud de sécurité du courrier ingère et concentre le contenu le plus sensible que vous déplacez — corps de message complets et pièces jointes, souvent de l'information personnelle sensible au titre de l'article 28 et des secrets commerciaux — et, sans région Chine, le scanne et l'archive à l'étranger. C'est un transfert transfrontalier au titre de la PIPL (articles 38 à 40), et pour un opérateur d'IIC ou un responsable à grand volume il se heurte à une obligation de stockage sur le territoire (article 40 de la PIPL ; article 39, anciennement l'article 37, de la loi sur la cybersécurité) qu'un cloud à l'étranger ne peut pas satisfaire. Traitez-le comme une carte des risques à régler avec un conseil.
Pouvons-nous garder Mimecast et servir quand même la Chine continentale en conformité ?
L'outil n'est pas l'exposition ; le déploiement à l'étranger l'est. Parce que Mimecast est cloud uniquement sans passerelle auto-hébergée, le levier légal est d'exécuter la couche de données de sécurité du courrier sur le territoire sur un équivalent légal sur le territoire ou souverain licencié pour que les données sensibles d'e-mail restent sur le sol continental, avec seul un sous-ensemble minimisé, consenti, légalement transférable franchissant la frontière. Toute surface tournée vers la Chine — la console d'administration, la page de quarantaine ou de libre-service que vos utilisateurs atteignent — est diffusée sur une infrastructure déclarée ICP, sur le territoire (le 21YunBox Optimizer), devant le stack que vous exploitez déjà. 21YunBox n'utilise ni ne suggère jamais de contournement d'aucune sorte.






















