¿Funciona Microsoft Defender en China? Telemetría de endpoints, residencia de datos y la nube soberana de 21Vianet
Microsoft Defender for Endpoint (y el portal de Defender XDR) es accesible desde el continente — pero en el tenant global ordinario Microsoft documenta que su telemetría de endpoints reposa en centros de datos de Azure fuera de China (la UE, el Reino Unido, EE. UU., Australia, Suiza, la India o los EAU — ninguno en el continente), así que recogerla de endpoints en China es una transferencia transfronteriza según la PIPL, con la residencia del artículo 39 (antes artículo 37) de la Ley de Ciberseguridad para los operadores de infraestructuras críticas. La base legal dentro del país es el patrón de nube soberana — Microsoft 365 operado por 21Vianet, que conserva los datos dentro de China —, pero si las capacidades de endpoint/XDR de Defender están disponibles allí es una cuestión de paridad de funciones que conviene confirmar con Microsoft y 21Vianet. Una mirada, con el cumplimiento por delante, a dónde reside la telemetría de endpoints, a las cuestiones transfronterizas y de residencia y a la vía legal dentro del país.
¿Funciona Microsoft Defender en China?
Llegar al portal de Microsoft Defender desde el continente no es el problema — dónde guarda Defender for Endpoint la telemetría de sus máquinas en China, sí. Esto trata de Microsoft Defender for Endpoint y del portal de Defender XDR (el producto EDR para endpoints), no de Defender for Cloud ni de Defender for Office 365.
Microsoft documenta que Defender for Endpoint opera en centros de datos de Azure en la UE, el Reino Unido, EE. UU., Australia, Suiza, la India o los EAU — ninguno en China continental —, así que en el tenant global ordinario los datos de archivos, procesos, registro del sistema, red e identificadores de dispositivos que recoge de sus endpoints en China reposan en el extranjero. Eso convierte su recogida en una transferencia transfronteriza según la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia, artículos 38–43), con un deber de almacenamiento dentro del país para un operador de infraestructuras críticas conforme al artículo 40 de la PIPL y al artículo 39 de la Ley de Ciberseguridad (antes artículo 37); las transferencias mayores o sensibles pueden añadir una evaluación de seguridad para la exportación de datos de la CAC. La base legal dentro del país es el patrón de nube soberana, Microsoft 365 operado por 21Vianet, que conserva los datos dentro de China — pero si las capacidades de endpoint/XDR de Defender están disponibles allí es una cuestión de paridad de funciones que conviene confirmar con Microsoft y 21Vianet.
21YunBox cartografía dónde reside su telemetría de endpoints y su exposición a la PIPL y a la residencia, la localiza en una base dentro del país y entrega dentro del país las consolas y los portales de Defender orientados a China en una infraestructura con registro ICP — sin reconstruir y sin ninguna forma de elusión. Trate los detalles como un riesgo que confirmar con asesoría legal.
Instantánea de cumplimiento
- ✓ La accesibilidad no es el obstáculo. El portal de Microsoft Defender (XDR) y la incorporación de endpoints se pueden usar desde el continente — así que la cuestión en China es dónde reposa la telemetría de endpoints y si usted puede recogerla y exportarla, no el tiempo de carga.
- ! En el tenant global, Microsoft documenta que la telemetría de Defender for Endpoint (datos de archivos, procesos, registro del sistema, conexiones de red e identificadores de dispositivos) reposa en centros de datos de Azure en la UE, el Reino Unido, EE. UU., Australia, Suiza, la India o los EAU — ninguno en China continental —, así que recogerla de endpoints en China es una transferencia transfronteriza según la PIPL (artículos 38–43).
- ✓ Existe una base legal dentro del país — el patrón de nube soberana, Microsoft 365 operado por 21Vianet (世纪互联), que Microsoft documenta como un servicio que conserva los datos dentro de China y está sujeto a la ley china.
- ! Pero la disponibilidad de endpoint/XDR y la paridad de funciones de Defender en la nube china de 21Vianet no están establecidas — la propia descripción del servicio de Microsoft enumera la protección avanzada frente a amenazas, la inteligencia de amenazas y Secure Score como no disponibles en los planes para China y señala “some features… have not yet been enabled.” Confirme la cobertura de Defender/XDR para endpoints con Microsoft y 21Vianet.
- ! Para un operador de infraestructuras de información críticas, el artículo 40 de la PIPL y el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exigen almacenamiento dentro del país; las transferencias transfronterizas de mayor volumen o sensibles añaden una evaluación de seguridad para la exportación de datos de la CAC.
- ✓ La vía conforme: mantener dentro del país la telemetría de endpoints de China — en la base operada por 21Vianet donde exista cobertura de Defender, o en un esquema de seguridad y telemetría de endpoints residente en China donde no la haya — y entregar dentro del país la gestión y los portales de Defender orientados a China en una infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega — nunca elusión.
Lo que la documentación oficial de Microsoft Defender dice sobre China
| Hecho | Fuente primaria |
|---|---|
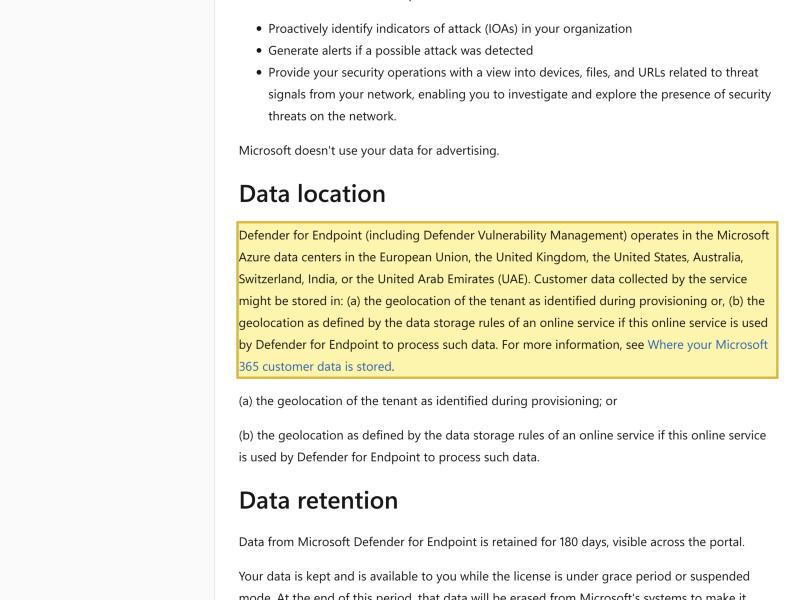
| Microsoft Defender for Endpoint almacena su telemetría en regiones de Azure en el extranjero — ninguna en China continental. La documentación de almacenamiento de datos de Microsoft afirma que “Defender for Endpoint (including Defender Vulnerability Management) operates in the Microsoft Azure data centers in the European Union, the United Kingdom, the United States, Australia, Switzerland, India, or the United Arab Emirates (UAE),” y los datos de cada tenant se conservan en la geolocalización fijada al aprovisionarlo. China continental no está en esa lista. | Microsoft Learn — Microsoft Defender for Endpoint data storage and privacy (learn.microsoft.com), actualizado el 2026-06-14, consultado el 2026-10-09 |
| Lo que recoge Defender for Endpoint es información personal. La propia documentación de Microsoft enumera los datos recogidos: datos de archivos (nombres, tamaños, hashes), datos de procesos y del registro del sistema, datos de conexiones de red, incluidas las direcciones IP y los puertos de los hosts, y detalles de los dispositivos como identificadores, nombres y versiones del sistema operativo — un registro a nivel de máquina ligado a dispositivos identificables y a los empleados que los usan. | Microsoft Learn — Microsoft Defender for Endpoint data storage and privacy, «What are we collecting?» (learn.microsoft.com), actualizado el 2026-06-14, consultado el 2026-10-09 |
| La base dentro del país es la nube soberana de 21Vianet — pero la cobertura de Defender sobre ella no está establecida. La descripción del servicio de Microsoft dice que 21Vianet “operates local Microsoft 365 data centers to provide the ability to use Microsoft 365 services while keeping data within China” y que “these services are subject to Chinese laws,” pero también que “there are some features that have not yet been enabled,” y sus tablas de funciones enumeran la protección avanzada frente a amenazas, la inteligencia de amenazas y Secure Score como no disponibles en los planes para China — así que la cobertura de endpoint/XDR de Defender debe confirmarse con Microsoft y 21Vianet. | Microsoft Learn — Microsoft 365 operated by 21Vianet, descripción del servicio (learn.microsoft.com), actualizada el 2026-06-15, consultado el 2026-10-09 |
| Exportar la telemetría de endpoints de China a un tenant extranjero es una transferencia transfronteriza según la PIPL, con deberes de residencia encima. Trasladar información personal recogida de dispositivos en China continental a un tenant de Defender alojado fuera del país activa los artículos 38–43 de la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación), con almacenamiento dentro del país conforme al artículo 40 de la PIPL y al artículo 39 de la Ley de Ciberseguridad (antes artículo 37) para los operadores de infraestructuras críticas. | Ley de Protección de Información Personal de la RPC, capítulo III, artículos 38–43 (cac.gov.cn), consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para una audiencia de China continental, lo primero que hay que resolver sobre Microsoft Defender no es si el portal se abre ni lo rápido que aparece una alerta — es lo que Defender se lleva silenciosamente de cada máquina que protege, y dónde acaba reposando ese registro. Esta página trata de un producto concreto: Microsoft Defender for Endpoint, el servicio de detección y respuesta en endpoints, y el portal de Microsoft Defender (XDR) que lo unifica. Es algo distinto de Microsoft Defender for Cloud, que protege cargas de trabajo de Azure, y de Microsoft Defender for Office 365, que filtra el correo — y la distinción importa, porque cada uno tiene su propia base en China. Defender for Endpoint es el que instala un sensor en portátiles, servidores y teléfonos y transmite su actividad a Microsoft.
Lo que transmite es la clave. La propia documentación de Microsoft dice que Defender for Endpoint recoge datos de archivos, procesos y registro del sistema, datos de conexiones de red, incluidas las direcciones IP de los hosts, y detalles de los dispositivos como identificadores, nombres y versiones del sistema operativo — un registro continuo, a nivel de máquina, de los endpoints de su plantilla. Casi todo ello es información personal según la ley china, ligada a dispositivos identificables y a las personas que los usan. Así que la verdadera pregunta no es «¿carga el portal de Defender desde Shanghái?» — carga —, sino en qué tenant aterriza esa telemetría de endpoints y si usted tenía una base legal para recogerla y exportarla. Esa es una cuestión de residencia de datos y transfronteriza, y está por delante del rendimiento.
Microsoft Defender en China de un vistazo
| Qué lo decide | En los propios términos de Microsoft — y la ley china |
|---|---|
| De qué Defender se trata | Microsoft Defender for Endpoint — el sensor EDR de endpoints — y el portal de Microsoft Defender (XDR) que lo unifica. Recoge datos de archivos, procesos, registro del sistema, conexiones de red (IP y puertos de los hosts) e identificadores de dispositivos de sus máquinas. Distinto de Defender for Cloud (cargas de trabajo de Azure) y de Defender for Office 365 (correo); cada uno tiene su propia base en China. |
| ¿Es accesible desde el continente? | Llegar al portal de Defender e incorporar endpoints no es el obstáculo. La cuestión en China es dónde acaba reposando la telemetría de endpoints y si usted puede recogerla y exportarla — no el tiempo de carga. |
| Dónde reside la telemetría de endpoints | En el tenant global, Microsoft documenta los datos en centros de datos de Azure en la Unión Europea, el Reino Unido, Estados Unidos, Australia, Suiza, la India o los EAU — ninguno en China continental. Así que el registro a nivel de máquina de lo que hicieron sus endpoints en China está en el extranjero. |
| Transferencia transfronteriza y residencia | Recoger telemetría de endpoints de China en un tenant extranjero es una transferencia transfronteriza según la PIPL (artículos 38–43: notificación, un consentimiento separado y un mecanismo de transferencia). Para un operador de infraestructuras de información críticas, el almacenamiento dentro del país es obligatorio conforme al artículo 40 de la PIPL y al artículo 39 de la Ley de Ciberseguridad (antes artículo 37); las transferencias de mayor volumen o sensibles pueden añadir una evaluación de seguridad para la exportación de datos de la CAC. |
| La base dentro del país — y su pregunta sobre Defender | El patrón de nube soberana, Microsoft 365 operado por 21Vianet (世纪互联), conserva los datos dentro de China. Pero la propia descripción del servicio de Microsoft enumera las funciones avanzadas de protección frente a amenazas, de inteligencia de amenazas y de Secure Score como no disponibles en los planes para China, y señala “some features that have not yet been enabled,” así que si las capacidades de endpoint/XDR de Defender funcionan sobre la nube china es una cuestión de paridad de funciones que conviene confirmar con Microsoft y 21Vianet. |
| La vía conforme | Mantener dentro del país la telemetría de endpoints de China — en la base operada por 21Vianet donde exista cobertura de Defender, o en un esquema de seguridad y telemetría de endpoints residente en China donde no la haya — y entregar la gestión y los portales de Defender orientados a China en una infraestructura dentro del país con registro ICP. 21YunBox cartografía la elección, localiza en la base dentro del país y la entrega — sin reconstruir ni cambiar de plataforma. |
Qué Defender — y dónde reside su telemetría de endpoints
La postura de Defender en China la fija la documentación de Microsoft, no una prueba de carga, y conviene ser exactos sobre qué Defender está en juego. Microsoft Defender for Endpoint coloca un sensor en cada dispositivo y transmite su actividad a un tenant dedicado del cliente en la nube de Microsoft; el portal de Defender (XDR) es donde se investiga esa señal. La documentación de almacenamiento de datos de Microsoft describe la recogida con claridad — datos de archivos, procesos y registro del sistema, datos de conexiones de red, incluidas las direcciones IP y los puertos de los hosts, y detalles de los dispositivos como identificadores, nombres y versiones del sistema operativo. Leído a la luz de la ley china, eso es un flujo continuo de información personal sobre máquinas identificables y los empleados que hay detrás.
La ubicación de ese flujo está documentada con la misma claridad. Microsoft afirma que Defender for Endpoint “operates in the Microsoft Azure data centers in the European Union, the United Kingdom, the United States, Australia, Switzerland, India, or the United Arab Emirates (UAE),” y los datos de cada tenant se conservan en la geolocalización fijada al aprovisionarlo. China continental no es una de esas regiones. Así que, en el tenant global ordinario que utiliza la mayoría de las organizaciones, la telemetría de endpoints que Defender reúne de sus dispositivos en China se almacena por diseño fuera del país — y esa ubicación, no la capacidad de respuesta del portal, es aquello sobre lo que gira la decisión para China. Por esa razón, esta página no publica ninguna cifra propia de latencia en China para Defender: la velocidad no es el eje aquí.
La cuestión transfronteriza: la telemetría de endpoints es información personal
La puerta que realmente decide un despliegue de Defender for Endpoint en China son los datos. La salida del sensor identifica dispositivos y, a través de nombres de host, rutas de archivos de cada usuario y registros de red, a las personas que los usan — así que, cuando esa telemetría se recoge de máquinas en China en un tenant alojado en la UE, el Reino Unido, EE. UU. o cualquiera de las otras regiones extranjeras que enumera Microsoft, la información personal ha salido del continente. Según la Ley de Protección de Información Personal de China, eso es una transferencia transfronteriza, y el deber recae sobre el tratante — usted, la organización que opera Defender, no Microsoft como encargado del tratamiento. El capítulo III de la PIPL (artículos 38–43) exige notificación, un consentimiento separado distinto de cualquier acuerdo general de uso de sistemas informáticos o laboral, y un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación.
Debajo del consentimiento está la residencia. Un operador de infraestructuras de información críticas, o un tratante que traslada información personal en volumen, debe almacenar dentro del continente la información personal recogida en China — artículo 40 de la PIPL, junto con el artículo 39 de la Ley de Ciberseguridad (antes artículo 37), el artículo de localización de datos renumerado por la reforma de 2025 que entró en vigor el 1 de enero de 2026, sin cambios de fondo. Un tenant de Defender en el extranjero no puede cumplir ese deber por su propia estructura. Y cuando el volumen o la sensibilidad de la telemetría exportada superan los umbrales, la propia transferencia puede requerir una evaluación de seguridad para la exportación de datos de la CAC antes de realizarse. La intensidad con que le alcanza cada uno de estos deberes crece con sus datos, su sector y su papel como tratante, así que trátelo como un riesgo que confirmar con asesoría legal frente a lo que Defender recoge realmente en su entorno — no como una suposición general.
La base con residencia de datos: la nube soberana de 21Vianet — y su cuestión de funciones de Defender
Existe una base legal dentro del país para la nube de Microsoft en China, y es la que Microsoft ya documenta: el patrón de nube soberana, Microsoft 365 operado por 21Vianet (世纪互联). La descripción del servicio de Microsoft afirma que 21Vianet “operates local Microsoft 365 data centers to provide the ability to use Microsoft 365 services while keeping data within China,” y que “these services are subject to Chinese laws.” Esa es la forma con residencia de datos sobre la que se construye una postura de seguridad en China — un servicio físicamente separado, operado dentro del continente por un operador local con licencia, con los datos conservados dentro del país.
La salvedad honesta es específica de Defender. Apoyarse en esa base no es automático para la protección de endpoints, y la propia documentación de Microsoft es la razón para comprobarlo en lugar de suponerlo. La descripción del servicio de 21Vianet afirma que, por “the unique nature of the China services,” “there are some features that have not yet been enabled,” con una paridad que mejora con el tiempo — y sus tablas de funciones enumeran las capacidades avanzadas de protección frente a amenazas, de inteligencia de amenazas y de Secure Score como no disponibles en los planes para China. No existe un servicio documentado por separado de «Defender for Endpoint operado por 21Vianet» equivalente al global. Así que el primer paso no es una migración, sino una comprobación de disponibilidad y paridad: confirmar directamente con Microsoft y 21Vianet si las capacidades concretas de Defender for Endpoint y Defender XDR de las que depende su equipo de seguridad se ofrecen en la nube china, y en qué forma. Donde se ofrecen, la base con residencia de datos las sostiene. Donde no, mantener dentro del país la telemetría de endpoints de China significa poner en marcha un esquema de seguridad y telemetría de endpoints residente en China para esos dispositivos, en lugar de transmitir su señal al extranjero — una decisión jurídica antes que técnica.
La vía conforme — y dónde encaja 21YunBox (cartografiar, localizar, entregar)
Existe una forma legal de gestionar la seguridad de endpoints para una plantilla en China, y su forma está clara: la telemetría de endpoints permanece dentro del país, y las consolas, los agentes y los portales orientados a China que la gestionan se entregan a su vez de forma conforme dentro del continente. Esa segunda mitad es fácil de pasar por alto. Un portal de gestión, una página de incorporación o un panel interno de seguridad servido a administradores en China es un servicio de cara al público en el continente, así que conlleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país como cualquier otra propiedad en China — una consola que autentica al instante pero depende de un front-end extranjero sin registro solo ha resuelto la mitad del problema.
Esa es la base que domina 21YunBox, y es más que asesoramiento. Nuestro equipo de China hace tres cosas sobre ella. Cartografiamos qué Defender utiliza, dónde reposa su telemetría de endpoints y la exposición transfronteriza, de residencia y de exportación de datos según la PIPL que conlleva — para que sepa qué le obliga cada opción antes de comprometerse. Localizamos su postura de seguridad de endpoints en una base con residencia de datos — usando la vía operada por 21Vianet donde exista cobertura de Defender, o poniendo en marcha un esquema de seguridad y telemetría de endpoints residente en China donde no la haya —, en lugar de un tenant global que no puede cumplir el deber de residencia. Y entregamos dentro del país las superficies de gestión y los portales de Defender orientados a China, en una infraestructura con registro ICP — el 21YunBox Optimizer —, por delante de lo que ya utiliza, sin reconstruir ni cambiar de plataforma. El resultado es un despliegue de seguridad de endpoints que funciona de forma legal y conforme para sus usuarios en China. Lo que nunca hacemos es pasar por alto las condiciones de nadie ni los controles de red de China: esto es un despliegue legal dentro del país, y no utilizamos ni sugerimos ninguna forma de elusión.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China — artículo 39 (antes artículo 37) y localización de datos
- Las medidas de evaluación de seguridad para la exportación de datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible Microsoft Defender en China continental?
Llegar al portal de Microsoft Defender (XDR) e incorporar endpoints no es el obstáculo, así que la disponibilidad en ese sentido no es la cuestión en China. Lo que lo decide es dónde reposa la telemetría de Defender for Endpoint: en el tenant global ordinario, Microsoft documenta esos datos en regiones de Azure fuera de China (la UE, el Reino Unido, EE. UU., Australia, Suiza, la India o los EAU), así que recogerlos de dispositivos en China es una transferencia transfronteriza. Existe una base legal dentro del país — el patrón de nube soberana, Microsoft 365 operado por 21Vianet —, pero si las capacidades de endpoint/XDR de Defender funcionan sobre ella es una cuestión de paridad de funciones que conviene confirmar con Microsoft y 21Vianet. Trate los detalles como un riesgo que confirmar con asesoría legal.
¿Dónde almacena Microsoft Defender for Endpoint los datos de los endpoints?
La documentación de Microsoft afirma que Defender for Endpoint opera en centros de datos de Azure en la Unión Europea, el Reino Unido, Estados Unidos, Australia, Suiza, la India o los EAU, y los datos de cada tenant se conservan en la geolocalización fijada al aprovisionarlo. China continental no está entre esas regiones, así que los datos de archivos, procesos, registro del sistema, conexiones de red e identificadores de dispositivos que Defender recoge de sus endpoints en China reposan en el extranjero — lo que convierte su recogida en una transferencia transfronteriza de información personal según la PIPL y, para un operador de infraestructuras de información críticas, en un problema de residencia conforme al artículo 40 de la PIPL y al artículo 39 de la Ley de Ciberseguridad (antes artículo 37).
¿Cuál es la vía conforme para Microsoft Defender en China?
Mantener dentro del país la telemetría de endpoints de China y entregar de forma conforme las superficies de gestión orientadas a China. Donde las capacidades de endpoint/XDR de Defender se ofrecen en la nube soberana operada por 21Vianet, esa es la base con residencia de datos; donde no, mantener los datos en China significa un esquema de seguridad y telemetría de endpoints residente en China para esos dispositivos en lugar de transmitir su señal al extranjero. En cualquier caso, las consolas y los portales de Defender orientados a China son servicios del continente que conllevan un deber de registro ICP y necesitan una entrega dentro del país. 21YunBox cartografía la elección y su exposición a la PIPL y a la residencia, localiza en la base dentro del país y aporta la entrega dentro del país — sin reconstruir, sin cambiar de plataforma y sin ninguna forma de elusión.






















