Microsoft Defenderは中国本土で使えるか:エンドポイントのテレメトリ・データの国内保存・21Vianetのソブリンクラウド
Microsoft Defender for Endpoint(およびDefender XDRのポータル)は本土から到達できます——しかし通常のグローバルテナントでは、Microsoftはそのエンドポイントのテレメトリが中国の外のAzureデータセンター(EU・英国・米国・豪州・スイス・インド・UAE——本土にはなし)に置かれると文書化しており、それを中国のエンドポイントから収集することはPIPLの越境移転で、CII運営者にはサイバーセキュリティ法 第39条(旧第37条)の国内保存が課されます。適法な国内の土台はソブリンクラウドのパターン——21Vianet(世纪互联)が運営するMicrosoft 365で、データを中国内に保ちます——が、Defenderのエンドポイント/XDRの機能がそこで提供されるかは、Microsoftと21Vianetに確認すべき機能同等性の問いです。エンドポイントのテレメトリがどこに置かれるか、越境と国内保存の問い、そして適法な国内経路を、コンプライアンス起点で読み解きます。
お使いのMicrosoft Defenderのデプロイは中国本土向けに法令適合していますか?
Microsoft Defender for Endpointは本土から到達できますが、グローバルテナントでは、Microsoftはそのエンドポイントのテレメトリが中国の外のAzureデータセンター(EU・英国・米国・豪州・スイス・インド・UAE)に置かれると文書化しており、それを中国のエンドポイントから収集することはPIPLの越境移転です——CII運営者にはサイバーセキュリティ法 第39条(旧第37条)の国内保存が課されます。国内の土台はソブリンクラウドのパターン、21Vianet(世纪互联)が運営するMicrosoft 365で、データを中国内に保ちます——が、Defenderのエンドポイント/XDRの機能がそれに載るかはMicrosoftと21Vianetに確認すべき機能同等性の問いです。21YunBoxが越境と国内保存の経路を整理し、中国のエンドポイントのテレメトリを国内の土台へ国内化し、中国向けのDefenderの管理画面とポータルをICP備案済みのインフラで配信します——作り直しも、リプラットフォームも不要です。
コンプライアンス評価を依頼する貴社のスタックとエンドポイントセキュリティの構成をお知らせください。越境と国内保存の経路を整理し、中国のテレメトリを国内の土台へ国内化し、法令に適合して配信します。
中国本土の利用者について、Microsoft Defenderについてまず確定すべきことは、ポータルが開くかやアラートがどれだけ速く浮かぶかではありません——Defenderが保護するすべてのマシンから静かに運び去るもの、そしてその記録がどこに行き着くか、です。このページは特定の製品についてです:Microsoft Defender for Endpoint、エンドポイントの検知・対応(EDR)サービスと、それを統合するMicrosoft Defender(XDR)ポータルです。これはAzureのワークロードを守るMicrosoft Defender for Cloudや、メールをフィルタするMicrosoft Defender for Office 365とは別物です——そしてその区別は重要です。各々が独自の中国の土台を持つからです。Defender for Endpointは、ラップトップ・サーバー・スマホにセンサーをインストールし、その活動をMicrosoftへストリームするものです。
ストリームされるものこそが要点です。Microsoft自身のドキュメントは、Defender for Endpointがファイル・プロセス・レジストリのデータ、ホストIPアドレスを含むネットワーク接続のデータ、そしてデバイス識別子・名前・OSバージョンといったデバイスの詳細を収集するとしています——貴社の従業員のエンドポイントの、動いているマシンレベルの記録です。そのほぼすべてが、特定可能なデバイスとそれを使う人々に紐づく、中国法の下での個人情報です。ですから本当の問いは「Defenderのポータルは上海から読み込まれるか?」——読み込まれます——ではなく、そのエンドポイントのテレメトリがどのテナントに着地するか、そしてそれを収集し輸出する適法な根拠があったか、です。それはデータの国内保存と越境の問いで、性能の上流に位置します。
中国でのMicrosoft Defender:ひと目で
| 決め手 | Microsoft自身の言葉で——そして中国の法では |
|---|---|
| どのDefenderか | Microsoft Defender for Endpoint——エンドポイントのEDRセンサー——と、それを統合するMicrosoft Defender(XDR)ポータル。ファイル・プロセス・レジストリ・ネットワーク接続(ホストIPとポート)・デバイス識別子のデータをマシンから収集します。Defender for Cloud(Azureのワークロード)やDefender for Office 365(メール)とは別物で、各々が独自の中国の土台を持ちます。 |
| 本土から到達できるか? | Defenderのポータルに到達しエンドポイントをオンボードすることは障害ではありません。中国の問いは、エンドポイントのテレメトリがどこに行き着くか、そしてそれを収集し輸出してよいか——読み込み時間ではありません。 |
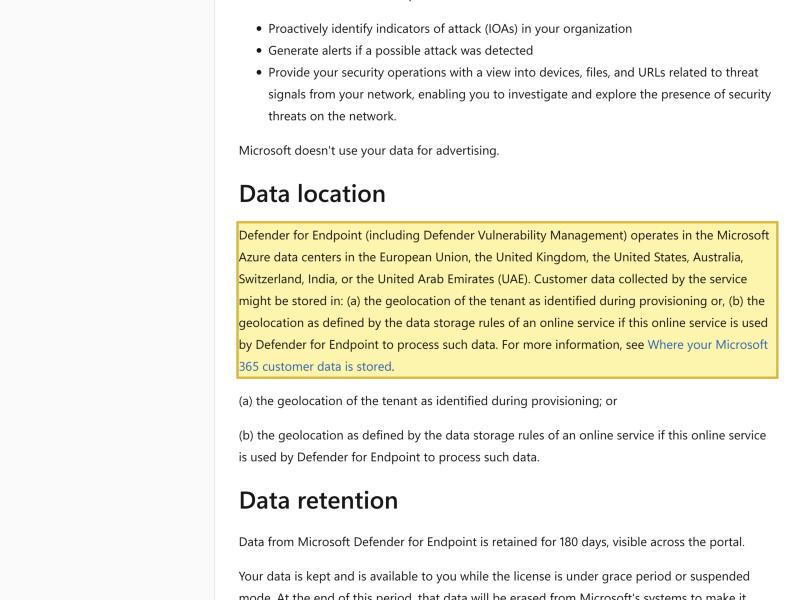
| エンドポイントのテレメトリがどこにあるか | グローバルテナントでは、Microsoftはデータを欧州連合・英国・米国・豪州・スイス・インド・UAEのAzureデータセンターに置くと文書化します——本土には一つもなし。ですから貴社の中国のエンドポイントが何をしたかのマシンレベルの記録はオフショアに置かれます。 |
| 越境と国内保存 | 中国のエンドポイントのテレメトリをオフショアのテナントに収集することはPIPLの下での越境移転(第38〜43条:通知、個別の同意、移転メカニズムのいずれか一つ)。重要情報インフラ運営者には、PIPL第40条とサイバーセキュリティ法 第39条(旧第37条)の下で国内保存が求められ、より大量または機微な移転はCACのデータ越境安全評価を加え得ます。 |
| 国内の土台——そのDefenderの問い | ソブリンクラウドのパターン、21Vianet(世纪互联)が運営するMicrosoft 365は、データを中国内に保ちます。しかしMicrosoft自身のサービス説明は、高度な脅威防御・脅威インテリジェンス・Secure Scoreの機能を中国プランで利用不可と挙げ、「まだ有効化されていない機能がいくつかある」と注記するため、Defenderのエンドポイント/XDRの機能が中国クラウドに載るかはMicrosoftと21Vianetに確認すべき機能同等性の問いです。 |
| 適法な経路 | 中国のエンドポイントのテレメトリを国内に保つ——Defenderのカバレッジがある21Vianet運営の土台で、またはそれがないところでは中国に所在するエンドポイントセキュリティとテレメトリの取り決めで——とともに、中国向けのDefenderの管理画面とポータルをICP備案済みの国内インフラで配信します。21YunBoxが選択を整理し、国内の土台へ国内化し、配信します——作り直しも、リプラットフォームも不要です。 |
どのDefenderか——そしてそのエンドポイントのテレメトリがどこにあるか
Defenderの中国での姿勢は、読み込み時間のテストではなくMicrosoftのドキュメントで定まり、どのDefenderが対象かを正確にする価値があります。Microsoft Defender for Endpointは各デバイスにセンサーを置き、その活動をMicrosoftクラウド内の顧客専用のテナントへストリームします。Defender(XDR)ポータルは、その信号を調査する場所です。Microsoftのデータ保存のドキュメントは収集を率直に述べます——ファイル・プロセス・レジストリのデータ、ホストIPアドレスとポートを含むネットワーク接続のデータ、そしてデバイス識別子・名前・OSバージョンといったデバイスの詳細。中国法に照らせば、それは特定可能なマシンとその背後の従業員についての個人情報の連続的なフィードです。
そのフィードの所在も同じく率直に文書化されています。Microsoftは、Defender for Endpointが“operates in the Microsoft Azure data centers in the European Union, the United Kingdom, the United States, Australia, Switzerland, India, or the United Arab Emirates (UAE)”(欧州連合・英国・米国・豪州・スイス・インド・UAEのMicrosoft Azureデータセンターで運用される)とし、各テナントのデータはプロビジョニング時に固定された地理に保たれるとします。中国本土はそのリージョンの一つではありません。ですから多くの組織が運用する通常のグローバルテナントでは、Defenderが貴社の中国のデバイスから集めるエンドポイントのテレメトリは、設計上、国外に保存されます——そしてその配置が、ポータルの応答性ではなく、中国の決定を左右します。そのため、このページはDefenderについて一次的な中国の遅延の数値を一切公開しません:速度はここでの軸ではありません。
越境の物語:エンドポイントのテレメトリは個人情報だ
中国のDefender for Endpointのデプロイを実際に決める門はデータです。センサーの出力はデバイスを特定し、ホスト名・ユーザー単位のファイルパス・ネットワーク記録を通じて、それを使う人々を特定します——ですからそのテレメトリが中国のマシンから、Microsoftが挙げるEU・英国・米国その他のオフショアのリージョンのいずれかにホストされるテナントに収集されると、個人情報が本土を出たことになります。中国の個人情報保護法(PIPL)(英語)の下ではこれは越境移転であり、義務は取扱者——処理者であるMicrosoftではなく、Defenderを運用する組織である貴社——に課されます。PIPL第3章(第38〜43条)は、通知、一般のITや雇用の合意とは区別される個別の同意、そして移転メカニズムのいずれか一つ:CACの安全評価、CAC標準契約、または認証、を求めます。
同意の下に国内保存があります。重要情報インフラ運営者、または個人情報を大量に移転する取扱者は、中国で収集した個人情報を本土内に保存しなければなりません——PIPL第40条、ならびに2026年1月1日施行の2025年改正で番号変更された、内容は変わらない、データ国内保存の条文であるサイバーセキュリティ法 第39条(旧第37条)(英語)。オフショアのDefenderのテナントは、構造上その義務を満たせません。そして輸出されるテレメトリの量や機微性が閾値を超えるところでは、移転自体が進む前にCACのデータ越境安全評価(英語)を要し得ます。それぞれがどれほど重く効くかは、貴社のデータ、業種、取扱者としての役割に応じて大きくなるので、既定の想定ではなく、貴社の環境でDefenderが実際に何を収集するかに照らして専門家と確認すべきリスクとして扱ってください。
データが国内に留まる土台:21Vianetのソブリンクラウド——そのDefenderの機能の問い
中国でのMicrosoftクラウドには適法な国内の土台があり、それはMicrosoftがすでに文書化しているもの:ソブリンクラウドのパターン、21Vianet(世纪互联)が運営するMicrosoft 365です。Microsoftのサービス説明は、21Vianetが“operates local Microsoft 365 data centers to provide the ability to use Microsoft 365 services while keeping data within China”(データを中国内に保ちながらMicrosoft 365サービスを使えるよう、ローカルのMicrosoft 365データセンターを運営)し、これらのサービスは“subject to Chinese laws”(中国の法に従う)とします。それが中国のセキュリティ姿勢が築かれるデータが国内に留まる形です——物理的に別のサービスで、ライセンスを持つ現地の事業者によって本土内で運営され、データは国内に保たれます。
正直な留意点はDefenderに固有です。その土台に載ることはエンドポイント保護について自動ではなく、Microsoft自身のドキュメントが、想定ではなく確認すべき理由です。21Vianetのサービス説明は、「中国サービスの独自の性質」のため“there are some features that have not yet been enabled,”(まだ有効化されていない機能がいくつかある)とし、同等性は時とともに改善するとします——そしてその機能の表は、高度な脅威防御・脅威インテリジェンス・Secure Scoreの機能を中国プランで利用不可と挙げます。グローバルのものに対応する、別途文書化された「21Vianetが運営するDefender for Endpoint」のサービスはありません。ですから最初のステップは移行ではなく、提供状況と機能同等性の確認です:貴社のセキュリティチームが依拠する特定のDefender for EndpointとDefender XDRの機能が、中国クラウドで、どのような形で提供されるかを、Microsoftと21Vianetに直接確かめることです。提供されるところでは、データが国内に留まる土台がそれらを担います。提供されないところでは、中国のエンドポイントのテレメトリを国内に保つとは、それらのデバイスについて、信号をオフショアへストリームするのではなく、中国に所在するエンドポイントセキュリティとテレメトリの取り決めを立ち上げることを意味します——技術的である前に法的な決定です。
適法な経路——そして21YunBoxの位置づけ(map・localize・deliver)
中国の従業員のためにエンドポイントセキュリティを運用する適法な方法があり、その形は明確です:エンドポイントのテレメトリは国内に留まり、それを管理する中国向けのコンソール・エージェント・ポータルも、本土内で法令適合に配信されます。その後半は見落とされやすいものです。中国の管理者に提供される管理ポータル、オンボーディングページ、または内部のセキュリティダッシュボードは、本土における公開向けのサービスなので、他のあらゆる中国のプロパティと同様にICP備案(备案)の義務を負い、法令適合の国内配信を必要とします——瞬時に認証するのに、備案されていないオフショアのフロントエンドにぶら下がるコンソールは、問題の半分しか解決していません。
それが21YunBoxが担う土台であり、助言以上のものです。当社の中国チームは、その上で三つのことを行います。どのDefenderを運用し、そのエンドポイントのテレメトリがどこに置かれ、それに付随するPIPLの越境・国内保存・データ越境のリスクを**map(整理)し、コミットする前に各選択肢が何を義務づけるかを分かるようにします。貴社のエンドポイントセキュリティの姿勢をデータが国内に留まる土台へlocalize(国内化)します——Defenderのカバレッジがあるところでは21Vianet運営の経路を使い、ないところでは中国に所在するエンドポイントセキュリティとテレメトリの取り決めを立ち上げ——国内保存の義務を満たせないグローバルテナントの代わりに。そして、中国向けのDefenderの管理画面とポータルを、ICP備案済みのインフラで国内deliver(配信)**します——21YunBox Optimizerが、貴社がすでに運用しているものの前段に入り、作り直しもリプラットフォームも不要です。結果は、中国の利用者に向けて合法的に、法令に適合して動くエンドポイントセキュリティのデプロイです。当社が決して行わないのは、誰かの規約や中国のネットワーク上の統制を回り込ませることです:これは適法な国内のデプロイであり、当社はいかなる種類の不正な手段も用いず、勧めもしません。
関連する読み物:






















