Funktioniert Microsoft Defender in China? Endpunkt-Telemetrie, Data Residency & die 21Vianet-Sovereign-Cloud
Microsoft Defender for Endpoint (und das Defender-XDR-Portal) ist aus dem Festland erreichbar — aber auf dem gewöhnlichen globalen Tenant dokumentiert Microsoft seine Endpunkt-Telemetrie in Azure-Rechenzentren außerhalb Chinas (EU, UK, USA, Australien, Schweiz, Indien oder den VAE — keines im Festland), sie von China-Endpunkten zu sammeln ist also ein PIPL-Grenztransfer, mit Residency nach Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) für CII-Betreiber. Das rechtmäßige inländische Fundament ist das Sovereign-Cloud-Muster — Microsoft 365 operated by 21Vianet (世纪互联), das Daten innerhalb Chinas hält — aber ob Defenders Endpunkt-/XDR-Fähigkeiten dort verfügbar sind, ist eine Feature-Paritäts-Frage, die mit Microsoft und 21Vianet zu bestätigen ist. Ein Compliance-zuerst-Blick darauf, wo Endpunkt-Telemetrie lebt, die Grenztransfer- und Residency-Fragen und den rechtmäßigen inländischen Pfad.
Funktioniert Microsoft Defender in China?
Das Microsoft-Defender-Portal aus dem Festland zu erreichen ist nicht das Problem — wo Defender for Endpoint die Telemetrie Ihrer China-Maschinen hält, ist es. Hier geht es um Microsoft Defender for Endpoint und das Defender-XDR-Portal (das Endpoint-EDR-Produkt), nicht um Defender for Cloud oder Defender for Office 365.
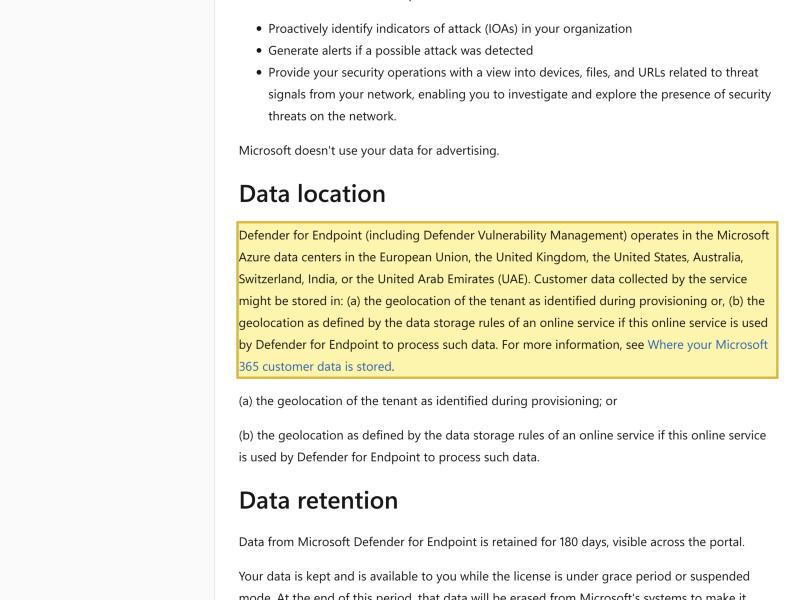
Microsoft dokumentiert Defender for Endpoint als in Azure-Rechenzentren in der EU, dem UK, den USA, Australien, der Schweiz, Indien oder den VAE betrieben — keines im Festland China — auf dem gewöhnlichen globalen Tenant ruhen die Datei-, Prozess-, Registry-, Netzwerk- und Geräte-Identifier-Daten, die es aus Ihren China-Endpoints sammelt, also offshore. Das macht ihre Sammlung zu einem grenzüberschreitenden Transfer nach PIPL (Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus, Artikel 38–43), mit einer inländischen Speicherpflicht für einen CII-Betreiber nach PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37); größere oder sensible Transfers können eine CAC-Datenausfuhr-Sicherheitsbewertung hinzufügen. Das rechtmäßige inländische Fundament ist das Sovereign-Cloud-Muster, Microsoft 365 operated by 21Vianet, das Daten innerhalb Chinas hält — aber ob Defenders Endpoint-/XDR-Fähigkeiten dort verfügbar sind, ist eine Feature-Paritäts-Frage, die mit Microsoft und 21Vianet zu bestätigen ist.
21YunBox kartiert, wo Ihre Endpoint-Telemetrie lebt, und Ihre PIPL- und Residency-Exponierung, lokalisiert sie auf ein inländisches Fundament und liefert die China-gerichteten Defender-Konsolen und -Portale im Inland auf ICP-eingereichter Infrastruktur aus — ohne Neuaufbau und ohne Umgehung jeglicher Art. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Compliance-Momentaufnahme
- ✓ Erreichbarkeit ist nicht das Hindernis. Das Microsoft-Defender-(XDR)-Portal und das Endpoint-Onboarding sind aus dem Festland nutzbar — die China-Frage ist also, wo die Endpoint-Telemetrie ruht und ob Sie sie sammeln und exportieren dürfen, nicht die Ladezeit.
- ! Auf dem globalen Tenant dokumentiert Microsoft Defender-for-Endpoint-Telemetrie (Datei-, Prozess-, Registry-, Netzwerkverbindungs- und Geräte-Identifier-Daten) als in Azure-Rechenzentren in der EU, dem UK, den USA, Australien, der Schweiz, Indien oder den VAE ruhend — keines im Festland China — sie aus China-Endpoints zu sammeln ist also ein PIPL-Grenztransfer (Artikel 38–43).
- ✓ Ein rechtmäßiges inländisches Fundament existiert — das Sovereign-Cloud-Muster, Microsoft 365 operated by 21Vianet (世纪互联), das Microsoft dokumentiert als Daten innerhalb Chinas haltend und chinesischem Recht unterliegend.
- ! Aber Defenders Endpoint-/XDR-Verfügbarkeit und Feature-Parität auf der 21Vianet-China-Cloud ist nicht gesichert — Microsofts eigene Dienstbeschreibung führt Advanced Threat Protection, Threat Intelligence und Secure Score als in den China-Plänen nicht verfügbar und merkt an „some features… have not yet been enabled". Bestätigen Sie die Endpoint-Defender-/XDR-Abdeckung mit Microsoft und 21Vianet.
- ! Für einen Betreiber kritischer Informationsinfrastruktur verlangen PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) inländische Speicherung; größere oder sensible Grenztransfers fügen eine CAC-Datenausfuhr-Sicherheitsbewertung hinzu.
- ✓ Der rechtmäßige Pfad: China-Endpoint-Telemetrie im Inland halten — auf dem 21Vianet-betriebenen Fundament, wo Defender-Abdeckung existiert, oder einer in China residenten Endpoint-Security- und Telemetrie-Anordnung, wo nicht — und das China-gerichtete Defender-Management und die Portale im Inland auf ICP-eingereichter Infrastruktur ausliefern. 21YunBox kartiert, lokalisiert, liefert aus — nie Umgehung.
Was die offizielle Microsoft Defender-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Microsoft Defender for Endpoint speichert seine Telemetrie in offshore gelegenen Azure-Regionen — keine im Festland China. Microsofts Datenspeicher-Dokumentation gibt an, dass „Defender for Endpoint (including Defender Vulnerability Management) operates in the Microsoft Azure data centers in the European Union, the United Kingdom, the United States, Australia, Switzerland, India, or the United Arab Emirates (UAE)", wobei die Daten jedes Tenants in der bei der Bereitstellung festgelegten Geolokation gehalten werden. Festland China ist nicht auf dieser Liste. | Microsoft Learn — Microsoft Defender for Endpoint data storage and privacy (learn.microsoft.com), aktualisiert 2026-06-14, abgerufen 2026-10-09 |
| Was Defender for Endpoint sammelt, sind personenbezogene Daten. Microsofts eigene Dokumentation führt die gesammelten Daten als Dateidaten (Namen, Größen, Hashes), Prozess- und Registry-Daten, Netzwerkverbindungsdaten einschließlich Host-IP-Adressen und -Ports und Gerätedetails wie Geräte-Identifier, -Namen und Betriebssystemversionen — ein Datensatz auf Maschinenebene, gebunden an identifizierbare Geräte und die Mitarbeiter, die sie nutzen. | Microsoft Learn — Microsoft Defender for Endpoint data storage and privacy, „What are we collecting?" (learn.microsoft.com), aktualisiert 2026-06-14, abgerufen 2026-10-09 |
| Das inländische Fundament ist die 21Vianet-Sovereign-Cloud — aber Defenders Abdeckung darauf ist nicht gesichert. Microsofts Dienstbeschreibung sagt, 21Vianet „operates local Microsoft 365 data centers to provide the ability to use Microsoft 365 services while keeping data within China" und dass „these services are subject to Chinese laws", jedoch auch, dass „there are some features that have not yet been enabled", und ihre Feature-Tabellen führen Advanced Threat Protection, Threat Intelligence und Secure Score als in den China-Plänen nicht verfügbar — die Defender-Endpoint-/XDR-Abdeckung muss also mit Microsoft und 21Vianet bestätigt werden. | Microsoft Learn — Microsoft 365 operated by 21Vianet, service description (learn.microsoft.com), aktualisiert 2026-06-15, abgerufen 2026-10-09 |
| China-Endpoint-Telemetrie an einen offshore gelegenen Tenant zu exportieren ist ein PIPL-Grenztransfer, mit Residency-Pflichten obendrauf. Personenbezogene Daten, die von Geräten im Festland China gesammelt werden, an einen außerhalb des Landes gehosteten Defender-Tenant zu bewegen, löst PIPL Artikel 38–43 aus (Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung), mit inländischer Speicherung nach PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) für CII-Betreiber. | Personal Information Protection Law of the PRC, Chapter III, Articles 38–43 (cac.gov.cn), abgerufen 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist das Erste, das zu Microsoft Defender zu klären ist, nicht, ob das Portal öffnet oder wie schnell ein Alert auftaucht — es ist, was Defender leise von jeder Maschine wegträgt, die es schützt, und wo dieser Datensatz zur Ruhe kommt. Diese Seite handelt von einem bestimmten Produkt: Microsoft Defender for Endpoint, dem Endpoint-Detection-and-Response-Dienst, und dem Microsoft Defender (XDR)-Portal, das es vereint. Das ist etwas anderes als Microsoft Defender for Cloud, das Azure-Workloads schützt, und als Microsoft Defender for Office 365, das E-Mail filtert — und die Unterscheidung ist von Bedeutung, weil jedes sein eigenes China-Fundament hat. Defender for Endpoint ist dasjenige, das einen Sensor auf Laptops, Servern und Telefonen installiert und ihre Aktivität an Microsoft streamt.
Was es streamt, ist der Punkt. Microsofts eigene Dokumentation sagt, Defender for Endpoint sammelt Datei-, Prozess- und Registry-Daten, Netzwerkverbindungs-Daten einschließlich Host-IP-Adressen und Geräte-Details wie Geräte-Kennungen, -Namen und Betriebssystem-Versionen — ein laufender Datensatz auf Maschinenebene der Endpunkte Ihrer Belegschaft. Nahezu alles davon ist personenbezogene Daten nach chinesischem Recht, gebunden an identifizierbare Geräte und die Personen, die sie nutzen. Die eigentliche Frage ist also nicht „kann das Defender-Portal aus Shanghai laden?” — es kann — sondern in welchem Tenant diese Endpunkt-Telemetrie landet, und ob Sie eine rechtmäßige Grundlage hatten, sie zu sammeln und zu exportieren. Das ist eine Data-Residency- und Grenztransfer-Frage, und sie sitzt der Leistung vorgelagert.
Microsoft Defender in China auf einen Blick
| Was darüber entscheidet | In Microsofts eigenen Worten — und Chinas Recht |
|---|---|
| Welcher Defender das ist | Microsoft Defender for Endpoint — der Endpoint-EDR-Sensor — und das Microsoft Defender (XDR)-Portal, das es vereint. Es sammelt Datei-, Prozess-, Registry-, Netzwerkverbindungs- (Host-IPs und Ports) und Geräte-Kennungs-Daten von Ihren Maschinen. Verschieden von Defender for Cloud (Azure-Workloads) und Defender for Office 365 (E-Mail); jedes hat sein eigenes China-Fundament. |
| Ist es aus dem Festland erreichbar? | Das Defender-Portal zu erreichen und Endpunkte zu onboarden ist nicht das Hindernis. Die China-Frage ist, wo die Endpunkt-Telemetrie zur Ruhe kommt und ob Sie sie sammeln und exportieren dürfen — nicht die Ladezeit. |
| Wo die Endpunkt-Telemetrie lebt | Auf dem globalen Tenant dokumentiert Microsoft die Daten in Azure-Rechenzentren in der Europäischen Union, dem Vereinigten Königreich, den Vereinigten Staaten, Australien, der Schweiz, Indien oder den VAE — keines in Festlandchina. Der Datensatz auf Maschinenebene dessen, was Ihre China-Endpunkte taten, sitzt also offshore. |
| Grenztransfer & Residency | China-Endpunkt-Telemetrie in einen offshore gelegenen Tenant zu sammeln ist ein grenzüberschreitender Transfer nach PIPL (Artikel 38–43: Mitteilung, eine gesonderte Einwilligung, ein Transfermechanismus). Für einen Betreiber kritischer Informationsinfrastruktur ist inländische Speicherung nach PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) erforderlich; Transfers mit größerem Volumen oder sensible Transfers können eine CAC-Datenausfuhr-Sicherheitsbewertung hinzufügen. |
| Das inländische Fundament — und seine Defender-Frage | Das Sovereign-Cloud-Muster, Microsoft 365 operated by 21Vianet (世纪互联), hält Daten innerhalb Chinas. Aber Microsofts eigene Dienstbeschreibung listet erweiterte Threat-Protection-, Threat-Intelligence- und Secure-Score-Funktionen als in den China-Plänen nicht verfügbar und merkt „some features that have not yet been enabled" an, ob Defenders Endpunkt-/XDR-Fähigkeiten auf der China-Cloud reiten, ist also eine Feature-Paritäts-Frage, die mit Microsoft und 21Vianet zu bestätigen ist. |
| Der rechtmäßige Pfad | Halten Sie China-Endpunkt-Telemetrie im Inland — auf dem von 21Vianet betriebenen Fundament, wo Defender-Abdeckung existiert, oder einer in China residenten Endpunkt-Security- und Telemetrie-Anordnung, wo sie es nicht tut — und liefern Sie die China-gerichtete Defender-Verwaltung und -Portale auf ICP-eingereichter, inländischer Infrastruktur aus. 21YunBox kartiert die Wahl, lokalisiert auf das inländische Fundament und liefert es aus — kein Neuaufbau, kein Re-Platforming. |
Welcher Defender — und wo seine Endpunkt-Telemetrie lebt
Defenders China-Haltung ist in Microsofts Dokumentation festgelegt, nicht durch einen Ladezeit-Test, und es lohnt sich, genau zu sein, welcher Defender im Blick ist. Microsoft Defender for Endpoint platziert einen Sensor auf jedem Gerät und streamt seine Aktivität an einen kunden-dedizierten Tenant in der Microsoft-Cloud; das Defender (XDR)-Portal ist, wo dieses Signal untersucht wird. Microsofts Daten-Speicher-Dokumentation beschreibt die Sammlung deutlich — Datei-, Prozess- und Registry-Daten, Netzwerkverbindungs-Daten einschließlich Host-IP-Adressen und Ports und Geräte-Details wie Geräte-Kennungen, -Namen und Betriebssystem-Versionen. Gegen chinesisches Recht gelesen, ist das ein kontinuierlicher Strom personenbezogener Daten über identifizierbare Maschinen und die Mitarbeiter dahinter.
Der Standort dieses Stroms ist ebenso deutlich dokumentiert. Microsoft gibt an, dass Defender for Endpoint „operates in the Microsoft Azure data centers in the European Union, the United Kingdom, the United States, Australia, Switzerland, India, or the United Arab Emirates (UAE)”, wobei die Daten jedes Tenants in der bei der Bereitstellung festgelegten Geolokalisierung gehalten werden. Festlandchina ist nicht eine dieser Regionen. Auf dem gewöhnlichen globalen Tenant, den die meisten Organisationen betreiben, wird die Endpunkt-Telemetrie, die Defender von Ihren China-Geräten sammelt, also bauartbedingt außerhalb des Landes gespeichert — und diese Platzierung, nicht die Reaktionsfähigkeit des Portals, ist das, worum sich die China-Entscheidung dreht. Aus diesem Grund veröffentlicht diese Seite keine eigene China-Latenzzahl für Defender: Geschwindigkeit ist hier nicht die Achse.
Die Grenztransfer-Geschichte: Endpunkt-Telemetrie sind personenbezogene Daten
Das Tor, das ein China-Defender-for-Endpoint-Deployment tatsächlich entscheidet, sind die Daten. Die Ausgabe des Sensors identifiziert Geräte und, über Host-Namen, nutzerbezogene Dateipfade und Netzwerk-Datensätze, die Personen, die sie nutzen — wenn diese Telemetrie also von Maschinen in China in einen Tenant gesammelt wird, der in der EU, dem UK, den USA oder einer der anderen offshore gelegenen Regionen, die Microsoft listet, gehostet ist, haben personenbezogene Daten das Festland verlassen. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das ein grenzüberschreitender Transfer, und die Pflicht fällt auf den Handler — Sie, die Organisation, die Defender betreibt, nicht Microsoft als Auftragsverarbeiter. PIPL Kapitel III (Artikel 38–43) verlangt Mitteilung, eine gesonderte Einwilligung, getrennt von jeder allgemeinen IT- oder Arbeitsvereinbarung, und einen Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung.
Unter der Einwilligung sitzt Residency. Ein Betreiber kritischer Informationsinfrastruktur oder ein Handler, der personenbezogene Daten in großem Volumen bewegt, muss in China gesammelte personenbezogene Daten innerhalb des Festlands speichern — PIPL Artikel 40, zusammen mit Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37), dem Datenlokalisierungsartikel, umnummeriert durch die Novelle von 2025, die am 1. Januar 2026 in Kraft trat, mit unveränderter Substanz. Ein offshore gelegener Defender-Tenant kann diese Pflicht strukturell nicht erfüllen. Und wo das Volumen oder die Sensibilität der exportierten Telemetrie die Schwellen überschreitet, kann der Transfer selbst eine CAC-Datenausfuhr-Sicherheitsbewertung verlangen, bevor er fortfährt. Wie schwer jede davon greift, skaliert mit Ihren Daten, Ihrem Sektor und Ihrer Rolle als Handler, behandeln Sie es also als ein Risiko, das mit Rechtsbeistand gegen das, was Defender in Ihrer Umgebung tatsächlich sammelt, zu bestätigen ist — keine pauschale Annahme.
Das daten-residente Fundament: die 21Vianet-Sovereign-Cloud — und ihre Defender-Feature-Frage
Es gibt ein rechtmäßiges inländisches Fundament für Microsofts Cloud in China, und es ist das, das Microsoft bereits dokumentiert: das Sovereign-Cloud-Muster, Microsoft 365 operated by 21Vianet (世纪互联). Microsofts Dienstbeschreibung gibt an, dass 21Vianet „operates local Microsoft 365 data centers to provide the ability to use Microsoft 365 services while keeping data within China”, und dass „these services are subject to Chinese laws”. Das ist die daten-residente Gestalt, auf der eine China-Sicherheitshaltung aufgebaut ist — ein physisch separater Dienst, innerhalb des Festlands von einem lizenzierten lokalen Betreiber betrieben, mit im Inland gehaltenen Daten.
Der ehrliche Vorbehalt ist spezifisch für Defender. Auf diesem Fundament zu reiten ist für Endpunktschutz nicht automatisch, und Microsofts eigene Dokumentation ist der Grund, zu prüfen statt anzunehmen. Die 21Vianet-Dienstbeschreibung gibt an, dass wegen „the unique nature of the China services” „there are some features that have not yet been enabled”, mit sich über die Zeit verbessernder Parität — und ihre Feature-Tabellen listen erweiterte Threat-Protection-, Threat-Intelligence- und Secure-Score-Fähigkeiten als in den China-Plänen nicht verfügbar. Es gibt keinen separat dokumentierten „Defender for Endpoint operated by 21Vianet”-Dienst, der dem globalen entspricht. Der erste Schritt ist also keine Migration, sondern eine Verfügbarkeits- und Paritätsprüfung: direkt mit Microsoft und 21Vianet zu bestätigen, ob die spezifischen Defender-for-Endpoint- und Defender-XDR-Fähigkeiten, auf die sich Ihr Sicherheitsteam verlässt, auf der China-Cloud angeboten werden, und in welcher Form. Wo sie es sind, trägt das daten-residente Fundament sie. Wo sie es nicht sind, bedeutet China-Endpunkt-Telemetrie im Inland zu halten, eine in China residente Endpunkt-Security- und Telemetrie-Anordnung für diese Geräte aufzustellen, statt ihr Signal offshore zu streamen — eine Entscheidung, die rechtlich ist, bevor sie technisch ist.
Der rechtmäßige Pfad — und wo 21YunBox passt (kartieren, lokalisieren, ausliefern)
Es gibt einen rechtmäßigen Weg, Endpunkt-Sicherheit für eine China-Belegschaft zu betreiben, und seine Gestalt ist klar: die Endpunkt-Telemetrie bleibt im Inland, und die China-gerichteten Konsolen, Agenten und Portale, die sie verwalten, werden selbst rechtskonform innerhalb des Festlands ausgeliefert. Diese zweite Hälfte wird leicht übersehen. Ein Verwaltungsportal, eine Onboarding-Seite oder ein internes Sicherheits-Dashboard, das Administratoren in China bedient wird, ist ein öffentlich zugewandter Dienst im Festland, trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme inländische Auslieferung wie jede andere China-Property — eine Konsole, die sich sofort authentifiziert, aber an einem nicht eingereichten, offshore gelegenen Front-End hängt, hat nur die Hälfte des Problems gelöst.
Das ist das Fundament, das 21YunBox besitzt, und es ist mehr als Beratung. Unser China-Team tut drei Dinge darauf. Wir kartieren, welchen Defender Sie betreiben, wo seine Endpunkt-Telemetrie ruht, und die PIPL-Grenztransfer-, Residency- und Datenausfuhr-Exponierung, die daran anknüpft — sodass Sie wissen, wozu jede Option verpflichtet, bevor Sie sich festlegen. Wir lokalisieren Ihre Endpunkt-Security-Haltung auf ein daten-residentes Fundament — unter Nutzung des von 21Vianet betriebenen Pfads, wo Defender-Abdeckung existiert, oder indem wir eine in China residente Endpunkt-Security- und Telemetrie-Anordnung aufstellen, wo sie es nicht tut — an die Stelle eines globalen Tenants, der die Residency-Pflicht nicht erfüllen kann. Und wir liefern die China-gerichteten Defender-Verwaltungsoberflächen und -Portale im Inland auf ICP-eingereichter Infrastruktur aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist ein Endpunkt-Security-Deployment, das legal und rechtskonform für Ihre Nutzer in China läuft. Was wir niemals tun, ist, irgendjemanden um irgendjemandes Bedingungen oder um Chinas Netzwerk-Kontrollen herumzuleiten: dies ist ein rechtmäßiges, inländisches Deployment, und wir nutzen oder empfehlen keine Umgehung jeglicher Art.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz — Artikel 39 (vormals Artikel 37) und Datenlokalisierung
- Chinas Maßnahmen zur Sicherheitsbewertung der Datenausfuhr
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Microsoft Defender im Festland China verfügbar?
Das Microsoft-Defender-(XDR)-Portal zu erreichen und Endpoints zu onboarden ist nicht das Hindernis, Verfügbarkeit in diesem Sinne ist also nicht die China-Frage. Was darüber entscheidet, ist, wo Defender-for-Endpoint-Telemetrie ruht: auf dem gewöhnlichen globalen Tenant dokumentiert Microsoft diese Daten in Azure-Regionen außerhalb Chinas (die EU, das UK, die USA, Australien, die Schweiz, Indien oder die VAE), sie aus China-Geräten zu sammeln ist also ein Grenztransfer. Ein rechtmäßiges inländisches Fundament existiert — das Sovereign-Cloud-Muster, Microsoft 365 operated by 21Vianet — aber ob Defenders Endpoint-/XDR-Fähigkeiten darauf fahren, ist eine Feature-Paritäts-Frage, die mit Microsoft und 21Vianet zu bestätigen ist. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Wo speichert Microsoft Defender for Endpoint Endpoint-Daten?
Microsofts Dokumentation gibt an, dass Defender for Endpoint in Azure-Rechenzentren in der Europäischen Union, dem Vereinigten Königreich, den Vereinigten Staaten, Australien, der Schweiz, Indien oder den VAE betrieben wird, wobei die Daten jedes Tenants in der bei der Bereitstellung festgelegten Geolokation gehalten werden. Festland China ist nicht unter diesen Regionen, die Datei-, Prozess-, Registry-, Netzwerkverbindungs- und Geräte-Identifier-Daten, die Defender aus Ihren China-Endpoints sammelt, ruhen also offshore — was ihre Sammlung zu einem grenzüberschreitenden Transfer personenbezogener Daten nach PIPL macht, und, für einen Betreiber kritischer Informationsinfrastruktur, zu einem Residency-Problem nach PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37).
Was ist der rechtskonforme Pfad für Microsoft Defender in China?
Halten Sie die China-Endpoint-Telemetrie im Inland und liefern Sie die China-gerichteten Management-Oberflächen rechtskonform aus. Wo Defenders Endpoint-/XDR-Fähigkeiten auf der 21Vianet-betriebenen Sovereign-Cloud angeboten werden, ist das das daten-residente Fundament; wo nicht, bedeutet die Daten in China zu halten eine in China residente Endpoint-Security- und Telemetrie-Anordnung für diese Geräte, statt ihr Signal offshore zu streamen. So oder so sind die China-gerichteten Defender-Konsolen und -Portale Festland-Dienste, die eine ICP-Beian-Pflicht tragen und inländische Auslieferung brauchen. 21YunBox kartiert die Wahl und Ihre PIPL- und Residency-Exponierung, lokalisiert auf das inländische Fundament und stellt die inländische Auslieferung bereit — kein Neuaufbau, kein Re-Platforming und keine Umgehung jeglicher Art.






















