Microsoft Defender fonctionne-t-il en Chine ? Télémétrie des terminaux, résidence des données et le cloud souverain 21Vianet
Microsoft Defender for Endpoint (et le portail Defender XDR) est joignable depuis le continent — mais sur le locataire mondial ordinaire, Microsoft documente sa télémétrie des terminaux reposant dans des centres de données Azure hors de Chine (l'UE, le Royaume-Uni, les États-Unis, l'Australie, la Suisse, l'Inde ou les Émirats arabes unis — aucun sur le continent), de sorte que la collecter depuis des terminaux Chine est un transfert transfrontalier PIPL, avec la résidence de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité pour les opérateurs d'IIC. L'assise légale, sur le territoire, est le schéma de cloud souverain — Microsoft 365 operated by 21Vianet, qui garde les données à l'intérieur de la Chine — mais savoir si les capacités terminaux/XDR de Defender y sont disponibles est une question de parité de fonctionnalités à confirmer avec Microsoft et 21Vianet. Un regard priorité à la conformité sur l'endroit où vit la télémétrie des terminaux, les questions transfrontalières et de résidence, et la voie légale sur le territoire.
Microsoft Defender fonctionne-t-il en Chine ?
Atteindre le portail Microsoft Defender depuis le continent n'est pas le problème — l'endroit où Defender for Endpoint garde la télémétrie de vos machines Chine l'est. Il s'agit de Microsoft Defender for Endpoint et du portail Defender XDR (le produit EDR des terminaux), non de Defender for Cloud ou Defender for Office 365.
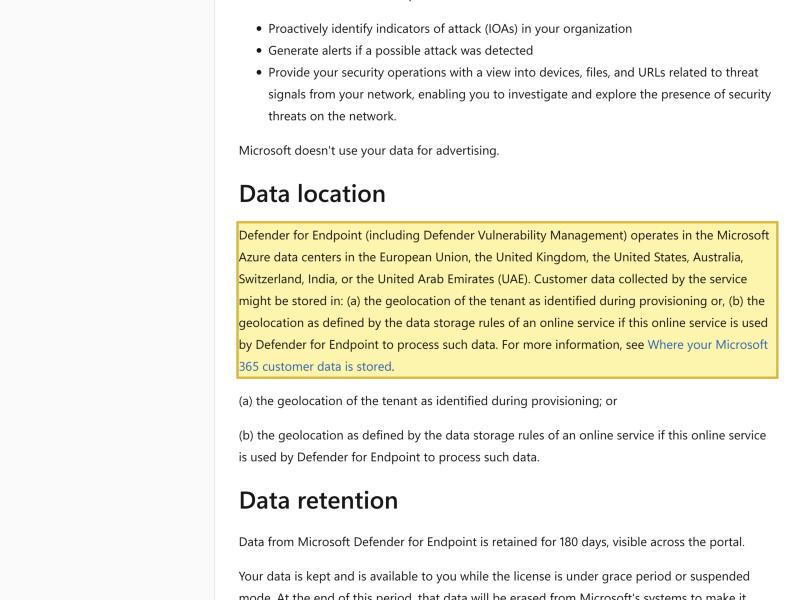
Microsoft documente Defender for Endpoint opérant dans des centres de données Azure dans l'UE, le Royaume-Uni, les États-Unis, l'Australie, la Suisse, l'Inde ou les Émirats arabes unis — aucun en Chine continentale — de sorte que sur le locataire mondial ordinaire, les données de fichiers, de processus, de registre, de réseau et d'identifiants d'appareil qu'il collecte de vos terminaux Chine reposent à l'étranger. Cela fait de sa collecte un transfert transfrontalier au titre de la PIPL (information, un consentement distinct et un mécanisme de transfert, articles 38 à 43), avec une obligation de stockage sur le territoire pour un opérateur d'IIC au titre de l'article 40 de la PIPL et de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ; les transferts plus volumineux ou sensibles peuvent ajouter une évaluation de sécurité pour l'exportation de données de la CAC. L'assise légale, sur le territoire, est le schéma de cloud souverain, Microsoft 365 operated by 21Vianet, qui garde les données à l'intérieur de la Chine — mais savoir si les capacités terminaux/XDR de Defender y sont disponibles est une question de parité de fonctionnalités à confirmer avec Microsoft et 21Vianet.
21YunBox cartographie où vit votre télémétrie des terminaux et votre exposition PIPL et de résidence, la localise sur une assise sur le territoire, et diffuse les consoles et portails Defender tournés vers la Chine sur le territoire sur une infrastructure déclarée ICP — sans reconstruction, et sans contournement d'aucune sorte. Traitez les détails comme un risque à confirmer avec un conseil.
Aperçu de conformité
- ✓ La joignabilité n'est pas l'obstacle. Le portail Microsoft Defender (XDR) et l'intégration des terminaux sont utilisables depuis le continent — de sorte que la question Chine est l'endroit où repose la télémétrie des terminaux et si vous pouvez la collecter et l'exporter, non le temps de chargement.
- ! Sur le locataire mondial, Microsoft documente la télémétrie de Defender for Endpoint (données de fichiers, de processus, de registre, de connexion réseau et d'identifiants d'appareil) reposant dans des centres de données Azure dans l'UE, le Royaume-Uni, les États-Unis, l'Australie, la Suisse, l'Inde ou les Émirats arabes unis — aucun en Chine continentale — de sorte que la collecter depuis des terminaux Chine est un transfert transfrontalier PIPL (articles 38 à 43).
- ✓ Une assise légale, sur le territoire existe — le schéma de cloud souverain, Microsoft 365 operated by 21Vianet (世纪互联), que Microsoft documente comme gardant les données à l'intérieur de la Chine et soumis à la loi chinoise.
- ! Mais la disponibilité et la parité de fonctionnalités terminaux/XDR de Defender sur le cloud Chine 21Vianet ne sont pas établies — la propre description de service de Microsoft liste les fonctionnalités avancées de protection contre les menaces, de renseignement sur les menaces et de Secure Score comme non disponibles dans les plans Chine et note "some features… have not yet been enabled." Confirmez la couverture Defender/XDR des terminaux avec Microsoft et 21Vianet.
- ! Pour un opérateur d'infrastructure d'information critique, l'article 40 de la PIPL et l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exigent le stockage sur le territoire ; les transferts transfrontaliers à plus grand volume ou sensibles ajoutent une évaluation de sécurité pour l'exportation de données de la CAC.
- ✓ La voie légale : gardez la télémétrie des terminaux Chine sur le territoire — sur l'assise exploitée par 21Vianet là où la couverture Defender existe, ou un arrangement de sécurité des terminaux et de télémétrie résident en Chine là où elle n'existe pas — et diffusez la gestion et les portails Defender tournés vers la Chine sur le territoire sur une infrastructure déclarée ICP. 21YunBox cartographie, localise, diffuse — jamais de contournement.
Ce que la documentation officielle de Microsoft Defender dit de la Chine
| Fait | Source primaire |
|---|---|
| Microsoft Defender for Endpoint stocke sa télémétrie dans des régions Azure à l'étranger — aucune en Chine continentale. La documentation de stockage de données de Microsoft indique que “Defender for Endpoint (including Defender Vulnerability Management) operates in the Microsoft Azure data centers in the European Union, the United Kingdom, the United States, Australia, Switzerland, India, or the United Arab Emirates (UAE),” avec les données de chaque locataire gardées dans la géolocalisation fixée à l'approvisionnement. La Chine continentale n'est pas dans cette liste. | Microsoft Learn — Microsoft Defender for Endpoint data storage and privacy (learn.microsoft.com), mise à jour 2026-06-14, consulté le 2026-10-09 |
| Ce que Defender for Endpoint collecte est de l'information personnelle. La propre documentation de Microsoft liste les données collectées comme des données de fichiers (noms, tailles, hachages), des données de processus et de registre, des données de connexion réseau y compris les adresses IP et ports d'hôte, et des détails d'appareil tels que les identifiants d'appareil, les noms et les versions de système d'exploitation — un registre au niveau machine lié à des appareils identifiables et aux employés qui les utilisent. | Microsoft Learn — Microsoft Defender for Endpoint data storage and privacy, « What are we collecting? » (learn.microsoft.com), mise à jour 2026-06-14, consulté le 2026-10-09 |
| L'assise sur le territoire est le cloud souverain 21Vianet — mais la couverture de Defender sur lui n'est pas établie. La description de service de Microsoft dit que 21Vianet “operates local Microsoft 365 data centers to provide the ability to use Microsoft 365 services while keeping data within China” et que “these services are subject to Chinese laws,” mais aussi qu'“there are some features that have not yet been enabled,” et ses tableaux de fonctionnalités listent les fonctionnalités avancées de protection contre les menaces, de renseignement sur les menaces et de Secure Score comme non disponibles dans les plans Chine — de sorte que la couverture Defender terminaux/XDR doit être confirmée avec Microsoft et 21Vianet. | Microsoft Learn — Microsoft 365 operated by 21Vianet, service description (learn.microsoft.com), mise à jour 2026-06-15, consulté le 2026-10-09 |
| Exporter la télémétrie des terminaux Chine vers un locataire à l'étranger est un transfert transfrontalier PIPL, avec des obligations de résidence par-dessus. Déplacer de l'information personnelle collectée d'appareils en Chine continentale vers un locataire Defender hébergé hors du pays déclenche les articles 38 à 43 de la PIPL (information, un consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), avec le stockage sur le territoire au titre de l'article 40 de la PIPL et de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité pour les opérateurs d'IIC. | Loi sur la protection des informations personnelles de la RPC, chapitre III, articles 38 à 43 (cac.gov.cn), consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour un public de Chine continentale, la première chose à régler à propos de Microsoft Defender n’est pas de savoir si le portail s’ouvre ou à quelle vitesse une alerte apparaît — c’est ce que Defender emporte discrètement de chaque machine qu’il protège, et où ce registre vient se poser. Cette page porte sur un produit spécifique : Microsoft Defender for Endpoint, le service de détection et de réponse sur les terminaux, et le portail Microsoft Defender (XDR) qui l’unifie. C’est une chose différente de Microsoft Defender for Cloud, qui garde les charges de travail Azure, et de Microsoft Defender for Office 365, qui filtre le courrier électronique — et la distinction compte, car chacun a sa propre assise Chine. Defender for Endpoint est celui qui installe un capteur sur les ordinateurs portables, les serveurs et les téléphones et diffuse leur activité vers Microsoft.
Ce qu’il diffuse est le point. La propre documentation de Microsoft dit que Defender for Endpoint collecte des données de fichiers, de processus et de registre, des données de connexion réseau y compris les adresses IP d’hôte, et des détails d’appareil tels que les identifiants d’appareil, les noms et les versions de système d’exploitation — un registre continu, au niveau machine, des terminaux de votre personnel. Presque tout en est de l’information personnelle au regard de la loi chinoise, liée à des appareils identifiables et aux personnes qui les utilisent. Ainsi la vraie question n’est pas « le portail Defender peut-il se charger depuis Shanghai ? » — il le peut — mais dans quel locataire atterrit cette télémétrie des terminaux, et si vous aviez une base légale pour la collecter et l’exporter. C’est une question de résidence des données et de transfrontalier, et elle se situe en amont de la performance.
Microsoft Defender en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de Microsoft — et la loi chinoise |
|---|---|
| De quel Defender il s'agit | Microsoft Defender for Endpoint — le capteur EDR des terminaux — et le portail Microsoft Defender (XDR) qui l'unifie. Il collecte des données de fichiers, de processus, de registre, de connexion réseau (IP et ports d'hôte) et d'identifiants d'appareil de vos machines. Distinct de Defender for Cloud (charges de travail Azure) et de Defender for Office 365 (courrier électronique) ; chacun a sa propre assise Chine. |
| Est-il joignable depuis le continent ? | Atteindre le portail Defender et intégrer les terminaux n'est pas l'obstacle. La question Chine est l'endroit où la télémétrie des terminaux vient se poser et si vous pouvez la collecter et l'exporter — non le temps de chargement. |
| Où vit la télémétrie des terminaux | Sur le locataire mondial, Microsoft documente les données dans des centres de données Azure dans l'Union européenne, le Royaume-Uni, les États-Unis, l'Australie, la Suisse, l'Inde ou les Émirats arabes unis — aucun en Chine continentale. Ainsi le registre au niveau machine de ce qu'ont fait vos terminaux Chine se trouve à l'étranger. |
| Transfrontalier et résidence | Collecter la télémétrie des terminaux Chine dans un locataire à l'étranger est un transfert transfrontalier au titre de la PIPL (articles 38 à 43 : information, un consentement distinct, un mécanisme de transfert). Pour un opérateur d'infrastructure d'information critique, le stockage sur le territoire est exigé au titre de l'article 40 de la PIPL et de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ; les transferts à plus grand volume ou sensibles peuvent ajouter une évaluation de sécurité pour l'exportation de données de la CAC. |
| L'assise sur le territoire — et sa question Defender | Le schéma de cloud souverain, Microsoft 365 operated by 21Vianet (世纪互联), garde les données à l'intérieur de la Chine. Mais la propre description de service de Microsoft liste les fonctionnalités avancées de protection contre les menaces, de renseignement sur les menaces et de Secure Score comme non disponibles dans les plans Chine et note "some features that have not yet been enabled," de sorte que savoir si les capacités terminaux/XDR de Defender reposent sur le cloud Chine est une question de parité de fonctionnalités à confirmer avec Microsoft et 21Vianet. |
| La voie légale | Gardez la télémétrie des terminaux Chine sur le territoire — sur l'assise exploitée par 21Vianet là où la couverture Defender existe, ou un arrangement de sécurité des terminaux et de télémétrie résident en Chine là où elle n'existe pas — et diffusez la gestion et les portails Defender tournés vers la Chine sur une infrastructure déclarée ICP, sur le territoire. 21YunBox cartographie le choix, localise sur l'assise sur le territoire, et la diffuse — aucune reconstruction, aucun changement de plateforme. |
Quel Defender — et où vit sa télémétrie des terminaux
La posture Chine de Defender est fixée dans la documentation de Microsoft, non par un test de temps de chargement, et il vaut la peine d’être précis sur quel Defender est en vue. Microsoft Defender for Endpoint place un capteur sur chaque appareil et diffuse son activité vers un locataire dédié au client dans le cloud Microsoft ; le portail Defender (XDR) est l’endroit où ce signal est investigué. La documentation de stockage de données de Microsoft décrit clairement la collecte — données de fichiers, de processus et de registre, données de connexion réseau y compris les adresses IP et ports d’hôte, et détails d’appareil tels que les identifiants d’appareil, les noms et les versions de système d’exploitation. Lue au regard de la loi chinoise, c’est un flux continu d’information personnelle sur des machines identifiables et les employés derrière elles.
L’emplacement de ce flux est documenté tout aussi clairement. Microsoft indique que Defender for Endpoint “operates in the Microsoft Azure data centers in the European Union, the United Kingdom, the United States, Australia, Switzerland, India, or the United Arab Emirates (UAE),” avec les données de chaque locataire gardées dans la géolocalisation fixée à l’approvisionnement. La Chine continentale n’est pas l’une de ces régions. Ainsi sur le locataire mondial ordinaire que la plupart des organisations exploitent, la télémétrie des terminaux que Defender recueille de vos appareils Chine est stockée hors du pays par conception — et ce placement, non la réactivité du portail, est ce sur quoi la décision Chine repose. Pour cette raison, cette page ne publie aucun chiffre de latence Chine de première main pour Defender : la vitesse n’est pas l’axe ici.
L’histoire du transfrontalier : la télémétrie des terminaux est de l’information personnelle
La porte qui décide réellement un déploiement Defender for Endpoint Chine est la donnée. La sortie du capteur identifie des appareils et, à travers les noms d’hôte, les chemins de fichiers liés à l’utilisateur et les registres réseau, les personnes qui les utilisent — de sorte que lorsque cette télémétrie est collectée de machines en Chine dans un locataire hébergé dans l’UE, le Royaume-Uni, les États-Unis ou l’une des autres régions à l’étranger que Microsoft liste, de l’information personnelle a quitté le continent. Au titre de la loi sur la protection des informations personnelles de la Chine, c’est un transfert transfrontalier, et l’obligation retombe sur le responsable — vous, l’organisation qui exploite Defender, non Microsoft en tant que sous-traitant. Le chapitre III de la PIPL (articles 38 à 43) exige une information, un consentement distinct de tout accord informatique ou d’emploi général, et un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification.
Sous le consentement siège la résidence. Un opérateur d’infrastructure d’information critique, ou un responsable déplaçant de l’information personnelle en volume, doit stocker l’information personnelle collectée en Chine à l’intérieur du continent — l’article 40 de la PIPL, ainsi que l’article 39 (anciennement l’article 37) de la loi sur la cybersécurité, l’article de localisation des données renuméroté par l’amendement 2025 entré en vigueur le 1er janvier 2026, sa substance inchangée. Un locataire Defender à l’étranger ne peut structurellement pas satisfaire cette obligation. Et lorsque le volume ou la sensibilité de la télémétrie exportée franchit les seuils, le transfert lui-même peut exiger une évaluation de sécurité pour l’exportation de données de la CAC avant de se poursuivre. Le poids de chacune de ces obligations s’échelonne avec vos données, votre secteur et votre rôle de responsable, alors traitez-le comme un risque à confirmer avec un conseil au regard de ce que Defender collecte réellement dans votre environnement — non une hypothèse générale.
L’assise résidente en données : le cloud souverain 21Vianet — et sa question de fonctionnalité Defender
Il existe une assise légale, sur le territoire, pour le cloud de Microsoft en Chine, et c’est celle que Microsoft documente déjà : le schéma de cloud souverain, Microsoft 365 operated by 21Vianet (世纪互联). La description de service de Microsoft indique que 21Vianet “operates local Microsoft 365 data centers to provide the ability to use Microsoft 365 services while keeping data within China,” et que “these services are subject to Chinese laws.” C’est la forme résidente en données sur laquelle une posture de sécurité Chine est bâtie — un service physiquement séparé, exploité à l’intérieur du continent par un opérateur local licencié, avec des données gardées sur le territoire.
La réserve honnête est spécifique à Defender. Reposer sur cette assise n’est pas automatique pour la protection des terminaux, et la propre documentation de Microsoft est la raison de vérifier plutôt que de supposer. La description de service 21Vianet indique que, en raison de “the unique nature of the China services,” “there are some features that have not yet been enabled,” avec une parité qui s’améliore avec le temps — et ses tableaux de fonctionnalités listent les capacités avancées de protection contre les menaces, de renseignement sur les menaces et de Secure Score comme non disponibles dans les plans Chine. Il n’existe aucun service « Defender for Endpoint operated by 21Vianet » documenté séparément correspondant au service mondial. Ainsi la première étape n’est pas une migration mais une vérification de disponibilité et de parité : confirmer directement avec Microsoft et 21Vianet si les capacités Defender for Endpoint et Defender XDR spécifiques sur lesquelles votre équipe de sécurité s’appuie sont offertes sur le cloud Chine, et sous quelle forme. Là où elles le sont, l’assise résidente en données les porte. Là où elles ne le sont pas, garder la télémétrie des terminaux Chine sur le territoire signifie mettre en place un arrangement de sécurité des terminaux et de télémétrie résident en Chine pour ces appareils, plutôt que de diffuser leur signal à l’étranger — une décision qui est juridique avant d’être technique.
La voie légale — et où 21YunBox s’inscrit (cartographier, localiser, diffuser)
Il existe une façon légale d’exploiter la sécurité des terminaux pour un personnel Chine, et sa forme est claire : la télémétrie des terminaux reste sur le territoire, et les consoles, agents et portails tournés vers la Chine qui la gèrent sont eux-mêmes diffusés en conformité à l’intérieur du continent. Cette seconde moitié est facile à manquer. Un portail de gestion, une page d’intégration, ou un tableau de bord de sécurité interne servi à des administrateurs en Chine est un service tourné vers le public sur le continent, de sorte qu’il porte une obligation de déclaration ICP (备案) et a besoin d’une diffusion conforme, sur le territoire, comme toute autre propriété Chine — une console qui s’authentifie instantanément mais dépend d’un frontal à l’étranger, non déclaré, n’a résolu que la moitié du problème.
C’est l’assise que 21YunBox possède, et c’est plus que du conseil. Notre équipe Chine y fait trois choses. Nous cartographions quel Defender vous exécutez, où repose sa télémétrie des terminaux, et l’exposition transfrontalière PIPL, de résidence et d’exportation de données qui s’y attache — pour que vous sachiez ce que chaque option oblige avant de vous engager. Nous localisons votre posture de sécurité des terminaux sur une assise résidente en données — en utilisant la voie exploitée par 21Vianet là où la couverture Defender existe, ou en mettant en place un arrangement de sécurité des terminaux et de télémétrie résident en Chine là où elle n’existe pas — à la place d’un locataire mondial qui ne peut pas satisfaire l’obligation de résidence. Et nous diffusons les surfaces de gestion et les portails Defender tournés vers la Chine sur le territoire sur une infrastructure déclarée ICP — le 21YunBox Optimizer — devant ce que vous exploitez déjà, sans reconstruction ni changement de plateforme. Le résultat est un déploiement de sécurité des terminaux qui tourne légalement et en conformité pour vos utilisateurs en Chine. Ce que nous ne faisons jamais, c’est acheminer qui que ce soit autour des conditions de quiconque ou des contrôles réseau de la Chine : il s’agit d’un déploiement légal, sur le territoire, et nous n’utilisons ni ne suggérons de contournement d’aucune sorte.
Obtenir une évaluation de conformité →
Lecture connexe :
- Transferts transfrontaliers de données au titre de la PIPL
- Loi sur la cybersécurité de la Chine — article 39 (anciennement l’article 37) et localisation des données
- Mesures d’évaluation de sécurité pour l’exportation de données de la Chine
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Microsoft Defender est-il disponible en Chine continentale ?
Atteindre le portail Microsoft Defender (XDR) et intégrer les terminaux n'est pas l'obstacle, de sorte que la disponibilité en ce sens n'est pas la question Chine. Ce qui la décide est l'endroit où repose la télémétrie de Defender for Endpoint : sur le locataire mondial ordinaire, Microsoft documente ces données dans des régions Azure hors de Chine (l'UE, le Royaume-Uni, les États-Unis, l'Australie, la Suisse, l'Inde ou les Émirats arabes unis), de sorte que les collecter depuis des appareils Chine est un transfert transfrontalier. Une assise légale, sur le territoire, existe — le schéma de cloud souverain, Microsoft 365 operated by 21Vianet — mais savoir si les capacités terminaux/XDR de Defender reposent dessus est une question de parité de fonctionnalités à confirmer avec Microsoft et 21Vianet. Traitez les détails comme un risque à confirmer avec un conseil.
Où Microsoft Defender for Endpoint stocke-t-il les données des terminaux ?
La documentation de Microsoft indique que Defender for Endpoint opère dans des centres de données Azure dans l'Union européenne, le Royaume-Uni, les États-Unis, l'Australie, la Suisse, l'Inde ou les Émirats arabes unis, avec les données de chaque locataire gardées dans la géolocalisation fixée à l'approvisionnement. La Chine continentale ne figure pas parmi ces régions, de sorte que les données de fichiers, de processus, de registre, de connexion réseau et d'identifiants d'appareil que Defender collecte de vos terminaux Chine reposent à l'étranger — ce qui fait de leur collecte un transfert transfrontalier d'information personnelle au titre de la PIPL, et, pour un opérateur d'infrastructure d'information critique, un problème de résidence au titre de l'article 40 de la PIPL et de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité.
Quelle est la voie conforme pour Microsoft Defender en Chine ?
Gardez la télémétrie des terminaux Chine sur le territoire et diffusez les surfaces de gestion tournées vers la Chine en conformité. Là où les capacités terminaux/XDR de Defender sont offertes sur le cloud souverain exploité par 21Vianet, c'est l'assise résidente en données ; là où elles ne le sont pas, garder les données en Chine signifie un arrangement de sécurité des terminaux et de télémétrie résident en Chine pour ces appareils plutôt que de diffuser leur signal à l'étranger. Dans un cas comme dans l'autre, les consoles et portails Defender tournés vers la Chine sont des services continentaux qui portent une obligation de déclaration ICP et ont besoin d'une diffusion sur le territoire. 21YunBox cartographie le choix et votre exposition PIPL et de résidence, localise sur l'assise sur le territoire, et fournit la diffusion sur le territoire — aucune reconstruction, aucun changement de plateforme, et aucun contournement d'aucune sorte.






















