Microsoft Defender는 중국에서 작동하나요? 엔드포인트 텔레메트리, 데이터 레지던시 & 21Vianet 소버린 클라우드
Microsoft Defender for Endpoint(와 Defender XDR 포털)는 본토에서 닿습니다 — 하지만 일반 글로벌 테넌트에서 Microsoft는 그 엔드포인트 텔레메트리가 중국 밖 Azure 데이터센터(EU, 영국, 미국, 호주, 스위스, 인도, UAE — 본토에는 없음)에 쉰다고 문서화하므로, 그것을 중국 엔드포인트에서 수집하는 것은 PIPL 국경 간 이전이고, CII 운영자에게 사이버보안법 제39조(구 제37조) 레지던시가 딸립니다. 합법적 국내 발판은 소버린 클라우드 패턴 — 21Vianet(世纪互联)이 운영하는 Microsoft 365, 데이터를 중국 안에 유지하는 — 이지만, Defender의 엔드포인트/XDR 역량이 거기 이용 가능한지는 Microsoft와 21Vianet과 확인할 기능 패리티 질문입니다. 엔드포인트 텔레메트리가 어디에 사는지, 국경 간과 레지던시 질문, 합법적 국내 경로를 컴플라이언스 우선으로 살펴봅니다.
Microsoft Defender는 중국에서 작동하나요?
본토에서 Microsoft Defender 포털에 닿는 것은 문제가 아닙니다 — Defender for Endpoint가 귀사 중국 머신의 텔레메트리를 어디에 두는지가 문제입니다. 이것은 Microsoft Defender for Endpoint와 Defender XDR 포털(엔드포인트 EDR 제품)에 관한 것이지, Defender for Cloud나 Defender for Office 365가 아닙니다.
Microsoft는 Defender for Endpoint가 EU, 영국, 미국, 호주, 스위스, 인도, UAE의 Azure 데이터센터에서 — 중국 본토에는 없음 — 운영된다고 문서화하므로, 일반 글로벌 테넌트에서 그것이 귀사 중국 엔드포인트에서 수집하는 파일, 프로세스, 레지스트리, 네트워크, 기기 식별자 데이터가 해외에 쉽니다. 그것이 그 수집을 PIPL 아래 국경 간 이전(고지, 별도 동의, 이전 메커니즘, 제38~43조)으로 만들고, CII 운영자에게 PIPL 제40조와 사이버보안법 제39조(구 제37조)상 국내 저장 의무와 함께; 더 크거나 민감한 이전은 CAC 데이터 수출 안전성 평가를 더할 수 있습니다. 합법적 국내 발판은 소버린 클라우드 패턴, 21Vianet이 운영하는 Microsoft 365로, 데이터를 중국 안에 유지하지만 — Defender의 엔드포인트/XDR 역량이 거기 이용 가능한지는 Microsoft와 21Vianet과 확인할 기능 패리티 질문입니다.
21YunBox는 귀사 엔드포인트 텔레메트리가 어디에 사는지와 귀사 PIPL 및 레지던시 노출을 매핑하고, 그것을 국내 발판으로 현지화하고, 중국 대상 Defender 콘솔과 포털을 ICP 비안된 인프라로 국내에서 전송합니다 — 재구축 없이, 그리고 어떤 종류의 우회도 없이. 구체는 자문과 확인할 리스크로 다루십시오.
컴플라이언스 스냅샷
- ✓ 도달성은 장애물이 아닙니다. Microsoft Defender(XDR) 포털과 엔드포인트 온보딩은 본토에서 쓸 수 있습니다 — 그래서 중국 질문은 엔드포인트 텔레메트리가 어디에 쉬고 귀사가 그것을 수집하고 수출해도 되는지이지, 로드 타임이 아닙니다.
- ! 글로벌 테넌트에서, Microsoft는 Defender for Endpoint 텔레메트리(파일, 프로세스, 레지스트리, 네트워크 연결, 기기 식별자 데이터)가 EU, 영국, 미국, 호주, 스위스, 인도, UAE의 Azure 데이터센터에 — 중국 본토에는 없음 — 쉰다고 문서화하므로, 그것을 중국 엔드포인트에서 수집하는 것은 PIPL 국경 간 이전입니다(제38~43조).
- ✓ 합법적 국내 발판이 존재합니다 — 소버린 클라우드 패턴, 21Vianet(世纪互联)이 운영하는 Microsoft 365, Microsoft가 데이터를 중국 안에 유지하고 중국 법의 적용을 받는 것으로 문서화하는.
- ! 하지만 Defender의 엔드포인트/XDR 이용 가능성과 기능 패리티는 21Vianet 중국 클라우드에서 확립되지 않았습니다 — Microsoft 자신의 서비스 설명은 고급 위협 보호, 위협 인텔리전스, Secure Score를 중국 플랜에서 이용 불가로 열거하고 "some features… have not yet been enabled" 를 적습니다. 엔드포인트 Defender/XDR 커버리지를 Microsoft와 21Vianet과 확인하십시오.
- ! 핵심정보인프라 운영자에게, PIPL 제40조와 사이버보안법 제39조(구 제37조)는 국내 저장을 요구합니다; 더 큰 물량이나 민감 국경 간 이전은 CAC 데이터 수출 안전성 평가를 더합니다.
- ✓ 합법적 경로: 중국 엔드포인트 텔레메트리를 국내에 유지 — Defender 커버리지가 존재하는 21Vianet 운영 발판에, 또는 그렇지 않은 곳에서는 중국 거주 엔드포인트 보안과 텔레메트리 구성에 — 하고 중국 대상 Defender 관리와 포털을 ICP 비안된, 국내 인프라로 전송하십시오. 21YunBox는 매핑, 현지화, 전송합니다 — 결코 우회가 아니라.
Microsoft Defender 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
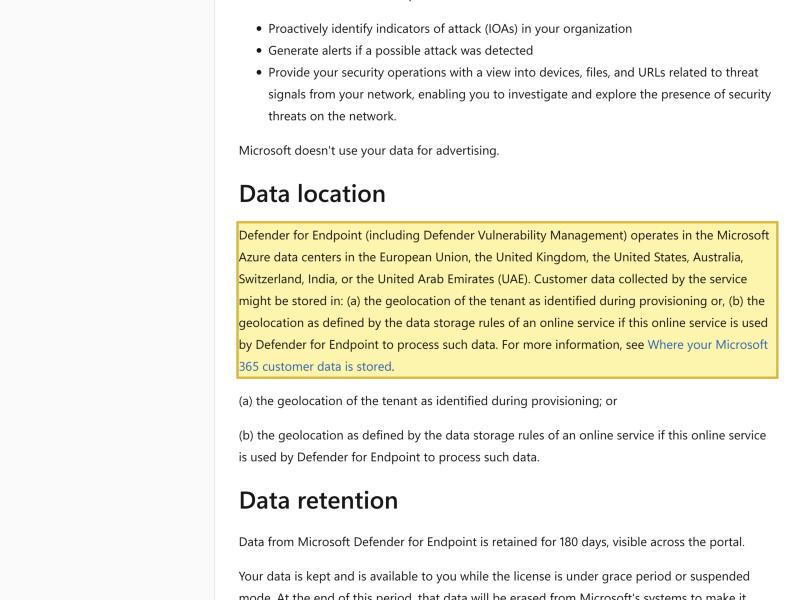
| Microsoft Defender for Endpoint는 그 텔레메트리를 해외 Azure 리전에 저장합니다 — 중국 본토에는 없음. Microsoft의 데이터 저장 문서는 “Defender for Endpoint (including Defender Vulnerability Management) operates in the Microsoft Azure data centers in the European Union, the United Kingdom, the United States, Australia, Switzerland, India, or the United Arab Emirates (UAE),” 하고, 각 테넌트의 데이터가 프로비저닝 시 고정된 지리 위치에 유지된다고 밝힙니다. 중국 본토는 그 목록에 없습니다. | Microsoft Learn — Microsoft Defender for Endpoint data storage and privacy (learn.microsoft.com), 2026-06-14 업데이트, 2026-10-09 열람 |
| Defender for Endpoint가 수집하는 것은 개인정보입니다. Microsoft 자신의 문서는 수집 데이터를 파일 데이터(이름, 크기, 해시), 프로세스와 레지스트리 데이터, 호스트 IP 주소와 포트를 포함한 네트워크 연결 데이터, 그리고 기기 식별자, 이름, 운영 체제 버전 같은 기기 상세로 열거합니다 — 식별 가능한 기기와 그것을 쓰는 직원에 묶인 머신 레벨 기록. | Microsoft Learn — Microsoft Defender for Endpoint data storage and privacy, “What are we collecting?” (learn.microsoft.com), 2026-06-14 업데이트, 2026-10-09 열람 |
| 국내 발판은 21Vianet 소버린 클라우드 — 하지만 그것에서 Defender의 커버리지는 확립되지 않았습니다. Microsoft의 서비스 설명은 21Vianet이 “operates local Microsoft 365 data centers to provide the ability to use Microsoft 365 services while keeping data within China” 하고 “these services are subject to Chinese laws” 한다고 말하지만, 또한 “there are some features that have not yet been enabled” 하고, 그 기능 표가 고급 위협 보호, 위협 인텔리전스, Secure Score를 중국 플랜에서 이용 불가로 열거합니다 — 그래서 Defender 엔드포인트/XDR 커버리지는 Microsoft와 21Vianet과 확인되어야 합니다. | Microsoft Learn — Microsoft 365 operated by 21Vianet, service description (learn.microsoft.com), 2026-06-15 업데이트, 2026-10-09 열람 |
| 중국 엔드포인트 텔레메트리를 해외 테넌트로 수출하는 것은 PIPL 국경 간 이전이고, 그 위에 레지던시 의무가 있습니다. 중국 본토 기기에서 수집된 개인정보를 나라 밖에 호스팅된 Defender 테넌트로 옮기는 것은 PIPL 제38~43조(고지, 별도 동의, 그리고 이전 메커니즘 하나 — CAC 안전성 평가, CAC 표준계약, 또는 인증)를 촉발하고, CII 운영자에게 PIPL 제40조와 사이버보안법 제39조(구 제37조)상 국내 저장과 함께. | 중화인민공화국 개인정보 보호법, 제3장, 제38~43조 (cac.gov.cn), 2026-10-09 열람 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 9일에 출처를 확인했습니다.
중국 본토 청중에, Microsoft Defender에 대해 먼저 매듭지을 것은 포털이 열리는지 또는 경보가 얼마나 빨리 표면화되는지가 아니라 — Defender가 그것이 보호하는 모든 머신에서 조용히 실어 나르는 것, 그리고 그 기록이 어디에 와서 쉬는지입니다. 이 페이지는 특정 제품에 관한 것입니다: Microsoft Defender for Endpoint, 엔드포인트 탐지-그리고-대응 서비스, 그리고 그것을 통합하는 Microsoft Defender(XDR) 포털. 그것은 Azure 워크로드를 지키는 Microsoft Defender for Cloud, 그리고 이메일을 필터하는 Microsoft Defender for Office 365와 다른 것이고 — 그 구별이 중요한데, 각각이 자신의 중국 발판을 가지기 때문입니다. Defender for Endpoint는 노트북, 서버, 전화기에 센서를 설치하고 그 활동을 Microsoft로 스트리밍하는 것입니다.
그것이 스트리밍하는 것이 요점입니다. Microsoft 자신의 문서는 Defender for Endpoint가 파일, 프로세스, 레지스트리 데이터, 호스트 IP 주소를 포함한 네트워크 연결 데이터, 그리고 기기 식별자, 이름, 운영 체제 버전 같은 기기 상세 — 귀사 인력 엔드포인트의 도는, 머신 레벨 기록 — 를 수집한다고 말합니다. 거의 모두가 중국 법상 개인정보로, 식별 가능한 기기와 그것을 쓰는 사람들에 묶입니다. 그래서 진짜 질문은 “Defender 포털이 상하이에서 로드되나?” — 됩니다 — 가 아니라 그 엔드포인트 텔레메트리가 어느 테넌트에 내려앉고, 귀사가 그것을 수집하고 수출할 합법적 근거가 있었는지입니다. 그것은 데이터 레지던시와 국경 간 질문이고, 성능의 상류에 앉습니다.
한눈에 보는 중국에서의 Microsoft Defender
| 무엇이 결정하는가 | Microsoft 자신의 표현으로 — 그리고 중국의 법 |
|---|---|
| 어느 Defender인가 | Microsoft Defender for Endpoint — 엔드포인트 EDR 센서 — 와 그것을 통합하는 Microsoft Defender(XDR) 포털. 그것은 귀사 머신에서 파일, 프로세스, 레지스트리, 네트워크 연결(호스트 IP와 포트), 기기 식별자 데이터를 수집합니다. Defender for Cloud(Azure 워크로드)와 Defender for Office 365(이메일)와 구별됨; 각각이 자신의 중국 발판을 가집니다. |
| 본토에서 닿는가? | Defender 포털에 닿고 엔드포인트를 온보딩하는 것은 장애물이 아닙니다. 중국 질문은 엔드포인트 텔레메트리가 어디에 와서 쉬고 귀사가 그것을 수집하고 수출해도 되는지이지 — 로드 타임이 아닙니다. |
| 엔드포인트 텔레메트리가 어디에 사는가 | 글로벌 테넌트에서, Microsoft는 데이터를 유럽 연합, 영국, 미국, 호주, 스위스, 인도, UAE의 Azure 데이터센터에 — 중국 본토에는 없음 — 문서화합니다. 그래서 귀사 중국 엔드포인트가 한 것의 머신 레벨 기록이 해외에 앉습니다. |
| 국경 간 & 레지던시 | 중국 엔드포인트 텔레메트리를 해외 테넌트로 수집하는 것은 PIPL 아래 국경 간 이전입니다(제38~43조: 고지, 별도 동의, 이전 메커니즘 하나). 핵심정보인프라 운영자에게, PIPL 제40조와 사이버보안법 제39조(구 제37조)상 국내 저장이 요구됩니다; 더 큰 물량이나 민감 이전은 CAC 데이터 수출 안전성 평가를 더할 수 있습니다. |
| 국내 발판 — 그리고 그 Defender 질문 | 소버린 클라우드 패턴, 21Vianet(世纪互联)이 운영하는 Microsoft 365는 데이터를 중국 안에 유지합니다. 하지만 Microsoft 자신의 서비스 설명은 고급 위협 보호, 위협 인텔리전스, Secure Score 기능을 중국 플랜에서 이용 불가로 열거하고 "some features that have not yet been enabled" 를 적으므로, Defender의 엔드포인트/XDR 역량이 중국 클라우드에 타는지는 Microsoft와 21Vianet과 확인할 기능 패리티 질문입니다. |
| 합법적 경로 | 중국 엔드포인트 텔레메트리를 국내에 유지하십시오 — Defender 커버리지가 존재하는 21Vianet 운영 발판에, 또는 그렇지 않은 곳에서는 중국 거주 엔드포인트 보안과 텔레메트리 구성에 — 그리고 중국 대상 Defender 관리와 포털을 ICP 비안된, 국내 인프라로 전송하십시오. 21YunBox는 선택을 매핑하고, 국내 발판으로 현지화하고, 그것을 전송합니다 — 재구축도, 리플랫폼도 없이. |
어느 Defender인가 — 그리고 그 엔드포인트 텔레메트리가 어디에 사는가
Defender의 중국 태도는 로드 타임 시험이 아니라 Microsoft 문서에 설정되고, 어느 Defender가 시야에 있는지 정확할 가치가 있습니다. Microsoft Defender for Endpoint는 각 기기에 센서를 두고 그 활동을 Microsoft 클라우드의 고객 전용 테넌트로 스트리밍합니다; Defender(XDR) 포털은 그 신호가 조사되는 곳입니다. Microsoft의 데이터 저장 문서는 수집을 평이하게 묘사합니다 — 파일, 프로세스, 레지스트리 데이터, 호스트 IP 주소와 포트를 포함한 네트워크 연결 데이터, 그리고 기기 식별자, 이름, 운영 체제 버전 같은 기기 상세. 중국 법에 대조해 읽으면, 그것은 식별 가능한 머신과 그 뒤의 직원에 대한 개인정보의 연속 피드입니다.
그 피드의 위치는 똑같이 평이하게 문서화됩니다. Microsoft는 Defender for Endpoint가 “operates in the Microsoft Azure data centers in the European Union, the United Kingdom, the United States, Australia, Switzerland, India, or the United Arab Emirates (UAE),” 한다고, 각 테넌트의 데이터가 프로비저닝 시 고정된 지리 위치에 유지된 채로 밝힙니다. 중국 본토는 그 리전 중 하나가 아닙니다. 그래서 대부분의 조직이 돌리는 일반 글로벌 테넌트에서, Defender가 귀사 중국 기기에서 모으는 엔드포인트 텔레메트리가 설계상 나라 밖에 저장됩니다 — 그리고 그 배치가, 포털의 응답성이 아니라, 중국 결정이 도는 것입니다. 그 이유로 이 페이지는 Defender에 대한 어떤 일방 중국 지연 시간 수치도 공표하지 않습니다: 속도는 여기 축이 아닙니다.
국경 간 이야기: 엔드포인트 텔레메트리는 개인정보다
중국 Defender for Endpoint 배치를 실제로 결정하는 관문은 데이터입니다. 센서의 출력은 기기를, 그리고 호스트명, 사용자 범위 파일 경로, 네트워크 레코드를 통해, 그것을 쓰는 사람들을 식별하므로 — 그 텔레메트리가 중국 내 머신에서 EU, 영국, 미국, 또는 Microsoft가 열거하는 다른 해외 리전 어느 것에 호스팅된 테넌트로 수집될 때, 개인정보가 본토를 떠났습니다. 중국의 개인정보 보호법상 그것은 국경 간 이전이고, 의무는 취급자 — 처리자 Microsoft가 아니라 Defender를 돌리는 조직인 귀사 — 에 떨어집니다. PIPL 제3장(제38~43조)은 고지, 어떤 일반 IT나 고용 합의와 구별되는 별도 동의, 그리고 이전 메커니즘 하나를 요구합니다: CAC 안전성 평가, CAC 표준계약, 또는 인증.
동의 아래에 레지던시가 앉습니다. 핵심정보인프라 운영자, 또는 개인정보를 물량으로 옮기는 취급자는 중국에서 수집된 개인정보를 본토 안에 저장해야 합니다 — PIPL 제40조와 함께, 사이버보안법 제39조(구 제37조), 2026년 1월 1일 발효된 2025년 개정이 재번호한 데이터 현지화 조항, 그 실질 불변. 해외 Defender 테넌트는 구조적으로 그 의무를 충족 못 합니다. 그리고 수출된 텔레메트리의 물량이나 민감도가 문턱을 넘는 곳에서, 이전 자체가 진행되기 전에 CAC 데이터 수출 안전성 평가를 요구할 수 있습니다. 그 각각이 얼마나 무겁게 무는지는 귀사 데이터, 귀사 부문, 취급자로서 귀사 역할로 스케일되므로, 기본 가정이 아니라 Defender가 귀사 환경에서 실제로 수집하는 것에 대조해 자문과 확인할 리스크로 다루십시오.
데이터 거주 발판: 21Vianet 소버린 클라우드 — 그리고 그 Defender 기능 질문
중국에서 Microsoft 클라우드를 위한 합법적 국내 발판이 있고, 그것은 Microsoft가 이미 문서화하는 것입니다: 소버린 클라우드 패턴, 21Vianet(世纪互联)이 운영하는 Microsoft 365. Microsoft의 서비스 설명은 21Vianet이 “operates local Microsoft 365 data centers to provide the ability to use Microsoft 365 services while keeping data within China,” 하고 “these services are subject to Chinese laws” 한다고 밝힙니다. 그것이 중국 보안 태도가 지어지는 데이터 거주 형태입니다 — 물리적으로 별도인 서비스, 라이선스된 현지 운영자가 본토 안에서 운영, 데이터가 국내에 유지됨.
정직한 주의점은 Defender에 특정합니다. 그 발판에 타는 것은 엔드포인트 보호에 자동이 아니고, Microsoft 자신의 문서가 가정하기보다 확인할 이유입니다. 21Vianet 서비스 설명은 “the unique nature of the China services,” 때문에 “there are some features that have not yet been enabled,” 하고, 패리티가 시간이 지나며 개선된다고 밝히며 — 그 기능 표가 고급 위협 보호, 위협 인텔리전스, Secure Score 역량을 중국 플랜에서 이용 불가로 열거합니다. 글로벌 것과 맞는 별도로 문서화된 “21Vianet이 운영하는 Defender for Endpoint” 서비스는 없습니다. 그래서 첫 단계는 마이그레이션이 아니라 이용 가능성-그리고-패리티 점검입니다: 귀사 보안 팀이 기대는 특정 Defender for Endpoint와 Defender XDR 역량이 중국 클라우드에서, 그리고 어떤 형태로 제공되는지를 Microsoft와 21Vianet과 직접 확인하기. 그것들이 제공되는 곳에서, 데이터 거주 발판이 그것들을 나릅니다. 그것들이 제공되지 않는 곳에서, 중국 엔드포인트 텔레메트리를 국내에 유지하는 것은 그 기기의 신호를 해외로 스트리밍하기보다 그 기기를 위한 중국 거주 엔드포인트 보안과 텔레메트리 구성을 세우는 것을 뜻합니다 — 기술적이기 전에 법적인 결정.
합법적 경로 — 그리고 21YunBox가 어디에 맞는가(매핑, 현지화, 전송)
중국 인력을 위해 엔드포인트 보안을 돌리는 합법적 길이 있고, 그 형태는 분명합니다: 엔드포인트 텔레메트리가 국내에 머물고, 그것을 관리하는 중국 대상 콘솔, 에이전트, 포털이 그 자체로 본토 안에서 규정에 맞게 전송됩니다. 그 두 번째 절반은 놓치기 쉽습니다. 중국 내 관리자에게 서비스되는 관리 포털, 온보딩 페이지, 또는 내부 보안 대시보드는 본토의 공개 대상 서비스이므로, 그것은 ICP 비안(备案) 의무를 지고 다른 중국 자산처럼 규정에 맞는 국내 전송이 필요합니다 — 즉시 인증하지만 비안 안 된, 해외 프런트엔드에 매달린 콘솔은 문제의 절반만 해결한 것입니다.
그것이 21YunBox가 소유하는 발판이고, 그것은 자문 이상입니다. 저희 중국 팀은 그 위에서 세 가지를 합니다. 저희는 귀사가 어느 Defender를 돌리는지, 그 엔드포인트 텔레메트리가 어디에 쉬는지, 그리고 그것에 붙는 PIPL 국경 간, 레지던시, 데이터 수출 노출을 매핑합니다 — 그래서 귀사가 커밋하기 전에 각 옵션이 무엇을 의무 짓는지 압니다. 저희는 귀사 엔드포인트 보안 태도를 데이터 거주 발판으로 현지화합니다 — Defender 커버리지가 존재하는 곳에서는 21Vianet 운영 경로를 쓰고, 그렇지 않은 곳에서는 중국 거주 엔드포인트 보안과 텔레메트리 구성을 세워 — 레지던시 의무를 충족 못 하는 글로벌 테넌트를 대신해. 그리고 저희는 중국 대상 Defender 관리 표면과 포털을 ICP 비안된 인프라로 국내에서 전송합니다 — 21YunBox Optimizer — 귀사가 이미 돌리는 것 앞단에서, 재구축도 리플랫폼도 없이. 결과는 중국 내 귀사 사용자를 위해 합법적으로, 규정에 맞게 도는 엔드포인트 보안 배치입니다. 저희가 결코 하지 않는 것은 누군가의 약관이나 중국의 네트워크 통제를 돌아 누군가를 라우팅하는 것입니다: 이것은 합법적, 국내 배치이고, 저희는 어떤 종류의 우회도 쓰거나 제안하지 않습니다.
관련 읽을거리:
자주 묻는 질문
Microsoft Defender는 중국 본토에서 이용 가능한가요?
Microsoft Defender(XDR) 포털에 닿고 엔드포인트를 온보딩하는 것은 장애물이 아니므로, 그 의미의 이용 가능성은 중국 질문이 아닙니다. 그것을 결정하는 것은 Defender for Endpoint의 텔레메트리가 어디에 쉬는지입니다: 일반 글로벌 테넌트에서 Microsoft는 그 데이터를 중국 밖 Azure 리전(EU, 영국, 미국, 호주, 스위스, 인도, UAE)에 문서화하므로, 그것을 중국 기기에서 수집하는 것은 국경 간 이전입니다. 합법적 국내 발판 — 소버린 클라우드 패턴, 21Vianet이 운영하는 Microsoft 365 — 이 존재하지만, Defender의 엔드포인트/XDR 역량이 그것에 타는지는 Microsoft와 21Vianet과 확인할 기능 패리티 질문입니다. 구체는 자문과 확인할 리스크로 다루십시오.
Microsoft Defender for Endpoint는 엔드포인트 데이터를 어디에 저장하나요?
Microsoft의 문서는 Defender for Endpoint가 유럽 연합, 영국, 미국, 호주, 스위스, 인도, UAE의 Azure 데이터센터에서, 각 테넌트의 데이터가 프로비저닝 시 고정된 지리 위치에 유지된 채 운영된다고 밝힙니다. 중국 본토는 그 리전 가운데 없으므로, Defender가 귀사 중국 엔드포인트에서 수집하는 파일, 프로세스, 레지스트리, 네트워크 연결, 기기 식별자 데이터가 해외에 쉽니다 — 그것이 그 수집을 PIPL 아래 개인정보의 국경 간 이전으로, 그리고 핵심정보인프라 운영자에게 PIPL 제40조와 사이버보안법 제39조(구 제37조)상 레지던시 문제로 만듭니다.
중국에서 Microsoft Defender의 규정에 맞는 경로는 무엇인가요?
중국 엔드포인트 텔레메트리를 국내에 유지하고 중국 대상 관리 표면을 규정에 맞게 전송하십시오. Defender의 엔드포인트/XDR 역량이 21Vianet 운영 소버린 클라우드에서 제공되는 곳에서, 그것이 데이터 거주 발판입니다; 그렇지 않은 곳에서, 데이터를 중국에 유지하는 것은 그 기기의 신호를 해외로 스트리밍하기보다 그 기기를 위한 중국 거주 엔드포인트 보안과 텔레메트리 구성을 뜻합니다. 어느 쪽이든, 중국 대상 Defender 콘솔과 포털은 ICP 비안 의무를 지고 국내 전송이 필요한 본토 서비스입니다. 21YunBox는 선택과 귀사 PIPL 및 레지던시 노출을 매핑하고, 국내 발판으로 현지화하고, 국내 전송을 제공합니다 — 재구축도, 리플랫폼도, 어떤 종류의 우회도 없이.






















