¿Funciona DataDome en China? Datos de detección de bots, transferencia transfronteriza según la PIPL y consentimiento
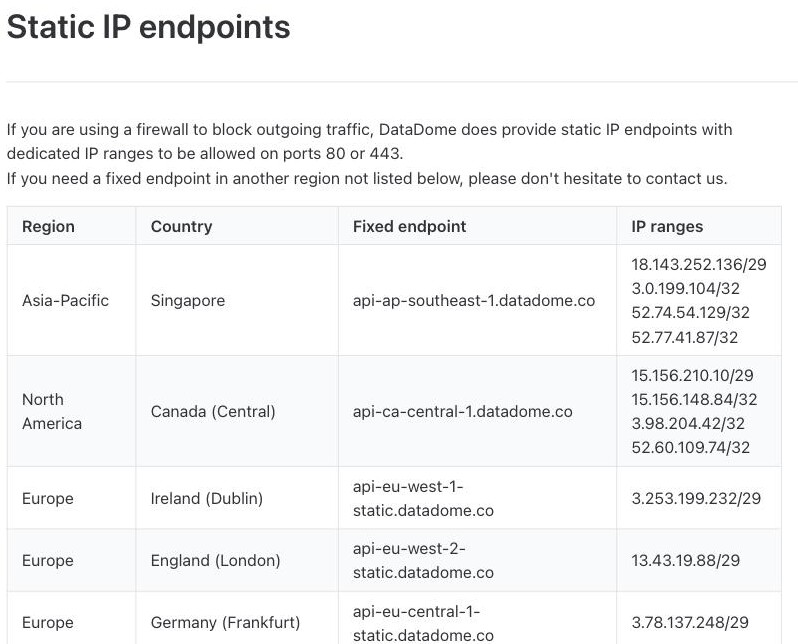
DataDome inspecciona cada solicitud — dirección IP, huella digital del dispositivo y del navegador, y señales de comportamiento — para distinguir a los bots de los humanos, y su propia documentación enumera los endpoints fijos a través de los cuales se conecta su detección en Singapur, Canadá, EE. UU., Irlanda, el Reino Unido, Alemania, Francia e Italia, sin ninguno en China continental. Así, puntuar a sus visitantes de China envía sus datos personales a un endpoint en el extranjero — una transferencia transfronteriza (数据出境) según la PIPL, a la que se suma un deber de consentimiento separado, y sin ninguna base sobre la que apoyar un registro ICP. Un análisis centrado en el cumplimiento de la exposición transfronteriza, de consentimiento y de residencia de datos, y de la vía legal dentro del país.
¿Funciona DataDome en China?
DataDome es una herramienta de seguridad cuya materia prima son los datos personales de sus visitantes: para distinguir a un bot de un humano inspecciona cada solicitud — dirección IP, huella digital del dispositivo y del navegador, y señales de comportamiento —, de modo que la cuestión en China no es si la etiqueta carga, sino dónde se puntúan esas señales y si usted tenía una base legal para recogerlas y transferirlas.
DataDome puntúa cada solicitud en su propia infraestructura, y su documentación enumera los endpoints fijos a través de los cuales se conecta su detección en Singapur, Canadá, Estados Unidos, Irlanda, el Reino Unido, Alemania, Francia e Italia — ninguno en China continental; el más cercano es el de Singapur. Así, encaminar los datos de solicitud, de dispositivo y de comportamiento de sus visitantes de China hacia un endpoint de DataDome en el extranjero es una transferencia transfronteriza (数据出境) de información personal según la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia, artículos 38–40), y puede activar la evaluación de seguridad de la exportación de datos de China. Inspeccionar a cada visitante conlleva además su propio deber de consentimiento según la PIPL, y para un operador de infraestructuras de información críticas el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad establece un deber de almacenamiento dentro del país que un endpoint en el extranjero no puede cumplir.
Esto es un mapa de riesgo, no un veredicto — lo que usted debe depende de lo que recoge, de sus volúmenes de datos, de su papel como responsable del tratamiento y de quiénes son sus usuarios, y conviene resolverlo con asesoría legal. 21YunBox cartografía su exposición, localiza las señales de China sobre una base consentida y dentro del país, y entrega dentro del país su sitio orientado a China sobre infraestructura con registro ICP — nunca con ninguna forma de elusión. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! El eje es el cumplimiento, no la velocidad. DataDome inspecciona la dirección IP de cada solicitud, la huella digital del dispositivo y del navegador y las señales de comportamiento (movimientos del ratón, pulsaciones de teclas, SO/navegador/GPU) para puntuar si se trata de un bot o de un humano — un flujo continuo de información personal según la PIPL —, de modo que la decisión depende de dónde se puntúan esos datos y de su base legal, no de si la etiqueta carga.
- ! DataDome puntúa en su propia infraestructura, cuyos endpoints fijos enumera en Singapur, Canadá, EE. UU., Irlanda, el Reino Unido, Alemania, Francia e Italia — ninguno en China continental; el más cercano es el de Singapur. Encaminar los datos de solicitud, de dispositivo y de comportamiento de los visitantes de China hacia un endpoint en el extranjero es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia.
- ! Inspeccionar a cada visitante y elaborar su perfil para detectar bots es en sí mismo un tratamiento de información personal, que según la PIPL necesita su propia base legal — notificación informada y, cuando se exija, consentimiento, antes de que la etiqueta recoja datos —, además del consentimiento separado que exige la transferencia transfronteriza.
- ! Esa transferencia puede estar sujeta a la evaluación de seguridad de la exportación de datos de China (数据出境安全评估), según los datos, el volumen y si usted es un operador de infraestructuras de información críticas.
- ! Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 40 de la PIPL y el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad exigen que la información personal recogida en China se almacene en el continente — un deber que un endpoint de DataDome en el extranjero no puede cumplir. Tampoco hay un endpoint en el continente al que vincular un registro ICP para esta capa.
- ✓ La vía legal: mantener las señales de China sobre una base consentida y dentro del país, enviar a DataDome solo lo que puede salir legalmente, conservar DataDome para sus demás mercados y entregar dentro del país el sitio orientado a China sobre infraestructura con registro ICP — nunca con ninguna forma de elusión.
Lo que la documentación oficial de DataDome dice sobre China
| Hecho | Fuente primaria |
|---|---|
| La detección de DataDome se alimenta de los datos de dispositivo y de comportamiento de cada visitante. Su propia documentación de la etiqueta JavaScript afirma que la etiqueta “collects behavioral data from the client (i.e. the web browser in most cases) such as mouse movements or key strokes,” (recoge datos de comportamiento del cliente — en la mayoría de los casos, el navegador web —, como los movimientos del ratón o las pulsaciones de teclas), que “Generic information is also collected about the OS, the browser itself, the GPU, etc.,” (también se recoge información genérica sobre el sistema operativo, el propio navegador, la GPU, etc.) y que está diseñada para “send the fingerprint back to our API.” (enviar la huella digital de vuelta a nuestra API). Junto con la dirección IP y las señales de la solicitud que DataDome lee del lado del servidor, eso constituye un flujo continuo de información personal sobre personas en China. | DataDome Developer Docs — JavaScript Tag (docs.datadome.co), consultado el 2026-10-09 |
| DataDome enumera sus endpoints fijos en ocho países — ninguno en China continental. Su documentación nombra endpoints regionales fijos en Singapur, Canadá, Estados Unidos, Irlanda, el Reino Unido, Alemania, Francia e Italia, y añade: “If you need a fixed endpoint in another region not listed below, please don't hesitate to contact us.” (Si necesita un endpoint fijo en otra región que no figure en la lista, no dude en ponerse en contacto con nosotros.) El más cercano al continente es el de Singapur; no hay ningún endpoint dentro del país, de modo que los datos de solicitud de los visitantes de China se puntúan en el extranjero. | DataDome Developer Docs — Static IP endpoints (docs.datadome.co), consultado el 2026-10-09 |
| Enviar las señales de los visitantes de China a un endpoint de DataDome en el extranjero es una transferencia transfronteriza según la PIPL. Trasladar información personal recogida de personas en China continental — dirección IP, huella digital del dispositivo y señales de comportamiento — a un endpoint de DataDome fuera del continente activa los artículos 38 a 40 de la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación), y por encima de ciertos umbrales puede exigir la evaluación de seguridad de la exportación de datos de China. | Ley de Protección de Información Personal de la RPC, artículos 38–40 (cac.gov.cn), consultado el 2026-10-09 |
| Para algunos responsables del tratamiento los datos deben permanecer en China — y el sitio que lleva la etiqueta necesita un registro ICP. Cuando el responsable del tratamiento es un operador de infraestructuras de información críticas o transfiere información personal a gran escala, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — algo que un endpoint de detección en el extranjero no puede cumplir. Y todo sitio orientado al público que se sirva desde dentro de China debe contar con un registro ICP (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT) vinculado a un recurso de alojamiento en el continente que la capa de detección de DataDome no proporciona. | Artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37); Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT, consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para un sitio que despliega DataDome frente al tráfico de China continental, el instinto es preguntarse si la etiqueta llega siquiera a cargar. Es el punto de partida equivocado. DataDome es un servicio de protección contra bots y contra el fraude en línea, y la forma en que distingue a un bot de un humano consiste en inspeccionar cada solicitud — la dirección IP, la huella digital del dispositivo y del navegador, las cabeceras y señales de comportamiento como los movimientos del ratón y las pulsaciones de teclas. Su materia prima es, en otras palabras, un flujo continuo de información personal sobre cada uno de sus visitantes. Si esa inspección puede realizarse legalmente para personas en China — y dónde se puntúan sus datos — es una cuestión de cumplimiento, y la decide la ley china de protección de información personal, no la latencia.
DataDome responde a la mitad relativa a la ubicación en su propia documentación. Puntúa cada solicitud en su propia infraestructura, y los endpoints fijos a través de los cuales se conecta su detección están en Singapur, Canadá, Estados Unidos, Irlanda, el Reino Unido, Alemania, Francia e Italia. Ninguno está en China continental. Así que, en el momento en que la solicitud de un visitante de China se entrega a DataDome para que la puntúe, la información personal de ese visitante ya ha salido del país.
DataDome en China de un vistazo
| Qué lo decide | En los propios términos de DataDome — y la ley china |
|---|---|
| Qué es | Un servicio de protección contra bots y contra el fraude en línea. Para distinguir a un bot de un humano, inspecciona cada solicitud — la dirección IP, la huella digital del dispositivo y del navegador, las cabeceras y señales de comportamiento como “mouse movements or key strokes” (movimientos del ratón o pulsaciones de teclas) —, de modo que su materia prima es un flujo continuo de información personal sobre cada visitante. |
| ¿Es la accesibilidad la cuestión? | No. La etiqueta y la API de DataDome son endpoints en el extranjero; que carguen desde una red concreta del continente es una cuestión de entrega. Esta página no publica ninguna cifra de latencia en China — la velocidad no es el eje, y la respuesta nunca es un atajo de red. |
| Dónde se realiza la puntuación | En la propia infraestructura de DataDome, en el extranjero. Su documentación enumera endpoints fijos en Singapur, Canadá, EE. UU., Irlanda, el Reino Unido, Alemania, Francia e Italia — ninguno en China continental; el más cercano es el de Singapur —, y la etiqueta está diseñada para “send the fingerprint back to our API” (enviar la huella digital de vuelta a nuestra API). |
| Recoger en él señales de China | La dirección IP, la huella digital del dispositivo y los historiales de comportamiento son información personal. Enviarlos desde visitantes del continente a un endpoint de DataDome en el extranjero es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. Inspeccionar a cada visitante conlleva su propio deber de consentimiento según la PIPL, y por encima de ciertos umbrales puede aplicarse una evaluación de seguridad de la exportación de datos. |
| Residencia y servicio al público | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — algo que un endpoint en el extranjero no puede cumplir. El sitio orientado a China que lleva la etiqueta necesita un registro ICP vinculado a un recurso de alojamiento en el continente que la capa de detección de DataDome no proporciona. |
Las señales que inspecciona son información personal — y se puntúan en el extranjero
No se trata de una prueba de «¿carga o no?». Según su propia documentación, la etiqueta JavaScript de DataDome “collects behavioral data from the client (i.e. the web browser in most cases) such as mouse movements or key strokes,” (recoge datos de comportamiento del cliente — es decir, en la mayoría de los casos, el navegador web —, como los movimientos del ratón o las pulsaciones de teclas) y “Generic information is also collected about the OS, the browser itself, the GPU, etc.” (también se recoge información genérica sobre el sistema operativo, el propio navegador, la GPU, etc.). A continuación, la etiqueta está diseñada para “send the fingerprint back to our API,” (enviar la huella digital de vuelta a nuestra API), donde — junto con la dirección IP y las señales de la solicitud que DataDome lee del lado del servidor — se puntúa para llegar a un veredicto de bot o humano. Según la Ley de Protección de Información Personal de China, una dirección IP, una huella digital del dispositivo y un historial de cómo alguien se ha desplazado por una página son información personal, tanto si DataDome los asocia a una persona con nombre como si no. Si la etiqueta carga con rapidez desde una red concreta del continente es una cuestión de entrega que esta página no valora con una cifra de latencia — y la respuesta nunca es un atajo de red.
DataDome es claro sobre dónde se realiza esa puntuación. Su documentación enumera los endpoints fijos a través de los cuales se conecta su servicio — Singapur, Canadá (Central), Estados Unidos, Irlanda, el Reino Unido, Alemania, Francia e Italia — y le invita a “contact us” (ponerse en contacto) para cualquier región “not listed” (que no figure en la lista). El endpoint más cercano al continente es el de Singapur; no hay ninguno dentro de China. Así que, cuando su despliegue capta esas señales de un visitante en Shanghái y las entrega a un endpoint de DataDome para que las puntúe, usted ha realizado una transferencia transfronteriza (数据出境) de información personal. La PIPL atribuye el deber al responsable del tratamiento — usted, no DataDome como encargado del tratamiento: los artículos 38 a 40 exigen notificación, un consentimiento separado, distinto de cualquier acuerdo general del sitio, y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de ciertos umbrales, o cuando se trata de «datos importantes», esa transferencia puede exigir además la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que salga nada.
«La cookie no contiene PII» no zanja la cuestión
DataDome señala que su cookie “is encrypted for security and does not contain any personally identifiable information (PII),” (está cifrada por seguridad y no contiene ninguna información de identificación personal) y que la etiqueta está “focused on bot detection and not tracking.” (centrada en la detección de bots y no en el rastreo). Ambas cosas pueden ser ciertas y, aun así, no venir al caso. Los deberes transfronterizos y de consentimiento no dependen de lo que almacena la cookie; dependen de las señales en bruto que DataDome trata para llegar a su veredicto — la dirección IP, la huella digital del dispositivo y del navegador, y el flujo de comportamiento —, que son información personal según la PIPL con independencia de que la cookie resultante sea anónima. Un diseño respetuoso con la privacidad puede reducir realmente la exposición; no devuelve el tratamiento al interior de China ni exime al responsable del tratamiento de sus deberes. Si sus señales concretas cuentan como información personal o como información personal sensible es una cuestión que conviene resolver con asesoría legal.
Inspeccionar a cada visitante es un deber propio según la PIPL
La residencia es solo la mitad. La detección de bots funciona observando lo que hacen clientes identificables — cómo se mueve un puntero, cómo se pulsan las teclas, cómo están configurados un dispositivo y un navegador, cómo se comporta una sesión a lo largo del tiempo — y puntuándolo. Según la PIPL, esa observación es en sí misma un tratamiento de información personal y necesita su propia base legal: en la práctica, una notificación informada y, cuando se exija, el consentimiento, antes de que la etiqueta empiece a recoger datos. La transferencia transfronteriza a un endpoint en el extranjero necesita después, además, otro consentimiento separado. Un flujo de consentimiento redactado para su analítica no cubre automáticamente una capa de seguridad que inspecciona a cada visitante; qué debe decir su notificación, y si se aplica el consentimiento u otra base, es una cuestión que su asesoría legal debe valorar a la luz de lo que usted recoge realmente.
Residencia e ICP: ningún endpoint en el continente en el que almacenar ni desde el que servir
Otras dos obligaciones dependen de esa misma región ausente. Primero, la residencia: si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la disposición de localización de datos fue renumerada por la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo)). Un endpoint de detección en el extranjero no puede cumplir ese deber. Segundo, las licencias: el sitio o la aplicación orientados a China que llevan la etiqueta de DataDome — las páginas que sus usuarios cargan realmente — son un servicio público de internet en el continente, por lo que servirlos de forma conforme desde dentro de China depende de un registro ICP (备案) vinculado a un recurso de alojamiento en el continente. La capa de detección de DataDome no proporciona ninguno, así que no tiene nada propio sobre lo que presentar un registro.
Esto no es una resolución según la cual DataDome esté «bloqueado» o sea «ilegal» en China. Es un mapa de riesgo: qué deberes se aplican realmente depende de su entidad, de las señales que recoge su despliegue, de su papel según la legislación china y de quiénes son sus visitantes — y conviene resolverlo con asesoría legal antes de que su capa de seguridad se apoye en ello.
La vía legal — cartografiar, localizar, entregar
Existe una vía legal para operar la protección contra bots y contra el fraude en una propiedad orientada a China, y tiene una estructura concreta. Primero, cartografiar: nuestro equipo de China examina su exposición según la PIPL en todos los frentes — la elaboración de perfiles de comportamiento, la transferencia transfronteriza y la cuestión de la residencia — y determina qué señales recogidas en China deben permanecer en el país, qué puede salir legalmente, dónde se aplican una evaluación de seguridad de la exportación de datos o un deber de almacenamiento del artículo 39 y qué debe cubrir su flujo de notificación y consentimiento. Las conclusiones jurídicas se fijan con su asesoría legal; nosotros construimos el panorama técnico que las alimenta.
Después, localizar: ponemos en marcha e integramos una base consentida y dentro del país para el tráfico de China — un esquema nacional de protección contra bots y contra el fraude, o un tratamiento dentro del país para la propiedad orientada a China —, de modo que las señales que generan sus visitantes del continente se inspeccionan y se conservan con residencia en China, mientras usted mantiene DataDome en los mercados donde ya le da servicio, alimentado solo con lo que puede salir legalmente. Cuando no existe un equivalente nacional directo, construimos hacia ese esquema legal dentro del país — recogida consentida, tratamiento y almacenamiento dentro del país —, en lugar de buscar una sustitución idéntica.
Por último, entregar: la página que abre realmente un visitante del continente es por derecho propio un servicio público de internet en China, y es ahí donde recaen el deber de registro ICP y la necesidad de una entrega conforme dentro del país. Nosotros proporcionamos esa capa — el 21YunBox Optimizer —, situada por delante del stack que ya utiliza, de modo que no hay que reconstruir nada ni cambiar de plataforma. El resultado es una protección contra bots y contra el fraude que funciona de forma legal y conforme para sus usuarios en China. Lo único que no haremos — porque nadie puede hacerlo legalmente — es diseñar una vía para esquivar las normas chinas de exportación de datos o cualquier restricción de red. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión. Mantenemos dentro del país lo que debe quedarse, lo inspeccionamos sobre una base nacional consentida y entregamos el sitio desde dentro del continente — nada cruza la frontera subrepticiamente.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está DataDome bloqueado en China?
Es la pregunta inicial equivocada. DataDome es un servicio de protección contra bots y contra el fraude, y que su etiqueta o su API carguen desde una red concreta del continente es una cuestión de entrega — esta página no publica ninguna cifra de latencia en China, y la respuesta nunca es un atajo de red. Lo que realmente decide el uso de DataDome en China es el cumplimiento: inspecciona la dirección IP, la huella digital del dispositivo y las señales de comportamiento de cada solicitud, y las puntúa en infraestructura fuera del continente, lo que plantea deberes de transferencia transfronteriza, de consentimiento y de residencia de datos. Trate los detalles como un riesgo que debe confirmar con su asesoría legal.
¿Enviar a DataDome las señales de los visitantes de China es una transferencia transfronteriza?
Si el endpoint de DataDome que puntúa su tráfico está fuera del continente — y lo están todos los endpoints que DataDome enumera —, la dirección IP, la huella digital del dispositivo y las señales de comportamiento que trata para sus visitantes de China salen del país: una transferencia transfronteriza (数据出境) según la PIPL. Eso implica notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación), y puede estar sujeta a la evaluación de seguridad de la exportación de datos de China. Inspeccionar a visitantes identificables necesita además su propia base según la PIPL. Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad añade un deber de almacenamiento dentro del país que un endpoint en el extranjero no puede cumplir. Confirme sus obligaciones exactas con su asesoría legal.
DataDome afirma que su cookie no contiene datos personales: ¿no es suficiente?
No por sí solo. DataDome afirma que su cookie “is encrypted for security and does not contain any personally identifiable information (PII),” (está cifrada por seguridad y no contiene ninguna información de identificación personal) y que la etiqueta está “focused on bot detection and not tracking.” (centrada en la detección de bots y no en el rastreo). Ambas cosas pueden ser ciertas y los deberes seguir aplicándose, porque las obligaciones transfronterizas y de consentimiento dependen de las señales en bruto que DataDome trata para llegar a su veredicto — la dirección IP, la huella digital del dispositivo y del navegador, y el flujo de comportamiento —, no de lo que almacena la cookie resultante. 21YunBox cartografía esa exposición, localiza las señales de China sobre una base consentida y dentro del país, y entrega su sitio orientado a China sobre infraestructura con registro ICP — nunca una vía para esquivar las normas chinas de exportación de datos.






















