DataDome는 중국에서 작동하나요? 봇 탐지 데이터·PIPL 국경 간 이전·동의
DataDome는 봇과 사람을 가르려 모든 요청 — IP 주소, 기기·브라우저 지문, 행동 신호 — 을 검사하고, 자사 문서가 그 탐지가 연결하는 고정 엔드포인트를 싱가포르·캐나다·미국·아일랜드·영국·독일·프랑스·이탈리아에 열거하며 중국 본토에는 없습니다. 그러니 귀사 중국 방문자를 점수화하는 것은 그들의 개인정보를 해외 엔드포인트로 보냅니다 — PIPL상 국경 간 이전(数据出境), 위에 별도 동의 의무와 ICP 비안 기반 없음. 국경 간·동의·데이터 레지던시 노출과 합법적 국내 경로를 컴플라이언스 우선으로 봅니다.
DataDome는 중국에서 작동하나요?
DataDome는 그 원자재가 귀사 방문자의 개인 데이터인 보안 도구입니다: 봇과 사람을 가르려 모든 요청 — IP 주소, 기기·브라우저 지문, 행동 신호 — 을 검사하므로, 중국 질문은 태그가 로드되느냐가 아니라 그 신호가 어디서 점수화되고 귀사가 그것을 수집·이동할 합법적 근거가 있었느냐입니다.
DataDome는 각 요청을 자체 인프라에서 점수화하고, 그 문서는 탐지가 연결하는 고정 엔드포인트를 싱가포르·캐나다·미국·아일랜드·영국·독일·프랑스·이탈리아에 열거합니다 — 중국 본토에는 없이, 가장 가까운 것은 싱가포르. 그러니 귀사 중국 방문자의 요청·기기·행동 데이터를 해외 DataDome 엔드포인트로 라우팅하는 것은 PIPL상 개인정보의 국경 간 이전(数据出境)이고(고지, 별도 동의, 이전 메커니즘 하나, 제38~40조), 중국 데이터 수출 안전성 평가를 유발할 수 있습니다. 각 방문자를 검사하는 것은 위에 자체 PIPL 동의 의무를 지고, 핵심정보인프라 운영자에는 사이버보안법 제39조(구 제37조)가 해외 엔드포인트가 충족할 수 없는 국내 저장 의무를 둡니다.
이는 판정이 아니라 리스크 지도입니다 — 귀사가 지는 것은 귀사가 수집하는 것, 귀사 데이터 볼륨, 취급자로서의 역할, 사용자가 누구인지로 갈리고, 자문과 정할 가치가 있습니다. 21YunBox는 귀사 노출을 매핑하고, 중국 신호를 동의된 국내 기반 위로 로컬라이즈하고, 귀사 중국향 사이트를 ICP 비안 인프라로 국내 전달합니다 — 결코 어떤 형태의 우회도 아니라. 저희 중국 팀이 귀사 노출을 함께 매핑해 드립니다 →
컴플라이언스 스냅샷
- ! 축은 속도가 아니라 컴플라이언스입니다. DataDome는 봇 대 사람을 점수화하려 모든 요청의 IP 주소, 기기·브라우저 지문, 행동 신호(마우스 움직임, 키 입력, OS/브라우저/GPU)를 검사합니다 — PIPL상 개인정보의 연속 스트림 — 그러니 결정은 태그가 로드되느냐가 아니라 그 데이터가 어디서 점수화되고 귀사 합법적 근거가 무엇인지로 갈립니다.
- ! DataDome는 자체 인프라에서 점수화하고, 그 고정 엔드포인트를 싱가포르·캐나다·미국·아일랜드·영국·독일·프랑스·이탈리아에 열거합니다 — 중국 본토에는 없이, 가장 가까운 것은 싱가포르. 중국 방문자의 요청·기기·행동 데이터를 해외 엔드포인트로 라우팅하는 것은 PIPL(제38~40조)상 국경 간 이전(数据出境)입니다: 고지, 별도 동의, 이전 메커니즘 하나.
- ! 봇을 탐지하려 모든 방문자를 검사·프로파일링하는 것은 그 자체로 개인정보 처리이고, PIPL상 자체 합법적 근거 — 태그가 수집하기 전의 고지된 알림, 그리고 요구되는 곳에서는 동의 — 가 국경 간 이전이 요구하는 별도 동의 위에 필요합니다.
- ! 그 이전은 데이터, 볼륨, 그리고 귀사가 핵심정보인프라 운영자인지에 따라 중국 데이터 수출 안전성 평가(数据出境安全评估)의 대상이 될 수 있습니다.
- ! 핵심정보인프라 운영자나 대량 취급자에, PIPL 제40조와 사이버보안법 제39조(구 제37조)는 중국 수집 개인정보를 본토에 저장하기를 요구합니다 — 해외 DataDome 엔드포인트가 충족할 수 없는 의무. 이 계층에 ICP 비안을 붙일 본토 엔드포인트도 없습니다.
- ✓ 합법적 경로: 중국 신호를 동의된 국내 기반 위에 유지하고, DataDome에는 합법적으로 떠날 수 있는 것만 보내고, 다른 시장에는 DataDome를 그대로 쓰고, 중국향 사이트를 ICP 비안 인프라로 국내 전달하십시오 — 결코 어떤 형태의 우회도 아니라.
DataDome 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
| DataDome의 탐지는 각 방문자의 기기·행동 데이터를 먹습니다. 자사 JavaScript Tag 문서는 태그가 "collects behavioral data from the client (i.e. the web browser in most cases) such as mouse movements or key strokes,"이고 "Generic information is also collected about the OS, the browser itself, the GPU, etc.,"이며 "send the fingerprint back to our API."하도록 지어진다 기재합니다. IP 주소와 DataDome가 서버 측에서 읽는 요청 신호와 함께, 그것은 중국의 사람에 대한 개인정보의 연속 스트림입니다. | DataDome Developer Docs — JavaScript Tag (docs.datadome.co), retrieved 2026-10-09 |
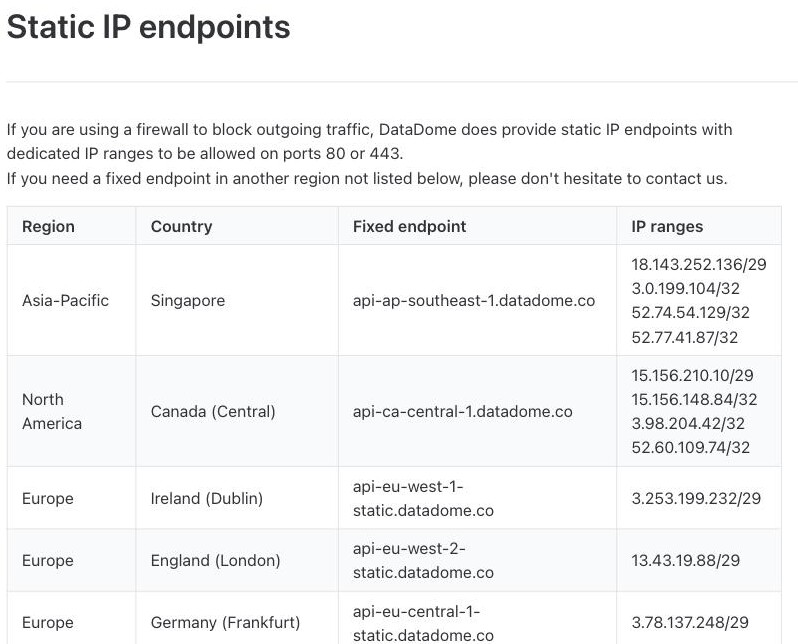
| DataDome는 그 고정 엔드포인트를 여덟 나라에 열거합니다 — 중국 본토에는 없이. 그 문서는 고정 지역 엔드포인트를 싱가포르·캐나다·미국·아일랜드·영국·독일·프랑스·이탈리아에 지명하고, 더합니다: "If you need a fixed endpoint in another region not listed below, please don't hesitate to contact us." 본토에 가장 가까운 것은 싱가포르입니다; 국내 엔드포인트가 없으니, 중국 방문자의 요청 데이터가 해외에서 점수화됩니다. | DataDome Developer Docs — Static IP endpoints (docs.datadome.co), retrieved 2026-10-09 |
| 중국 방문자의 신호를 해외 DataDome 엔드포인트로 보내는 것은 PIPL 국경 간 이전입니다. 중국 본토의 사람에게서 수집된 개인정보 — IP 주소, 기기 지문, 행동 신호 — 를 본토 밖 DataDome 엔드포인트로 옮기는 것은 PIPL 제38~40조를 유발합니다: 고지, 별도 동의, 이전 메커니즘 하나(CAC 안전성 평가, CAC 표준계약, 또는 인증), 그리고 기준을 넘으면 중국 데이터 수출 안전성 평가를 요구할 수 있습니다. | Personal Information Protection Law of the PRC, Articles 38–40 (cac.gov.cn), retrieved 2026-10-09 |
| 일부 취급자에게 데이터는 중국에 머물러야 하고 — 태그를 나르는 사이트는 ICP 비안이 필요합니다. 취급자가 핵심정보인프라 운영자이거나 개인정보를 대량 이동하는 곳에서, 중국 수집 개인정보는 본토에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — 해외 탐지 엔드포인트가 충족할 수 없는 것. 그리고 중국 안에서 제공되는 어떤 공개향 사이트든 DataDome 탐지 계층이 제공하지 않는, 본토 호스팅 리소스에 묶인 ICP 비안(국무원령 제292호; 공업정보화부령 제33호)을 지녀야 합니다. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37); State Council Order No. 292; MIIT Order No. 33, retrieved 2026-10-09 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 9일에 출처를 확인했습니다.
본토 중국에 대고 DataDome를 돌리는 사이트에, 본능은 태그가 로드라도 되느냐를 묻는 것입니다. 그것은 엉뚱한 출발점입니다. DataDome는 봇·온라인 사기 방지 서비스이고, 봇과 사람을 가르는 방식은 모든 요청 — IP 주소, 기기·브라우저 지문, 헤더, 그리고 마우스 움직임·키 입력 같은 행동 신호 — 을 검사하는 것입니다. 다시 말해 그 원자재는 귀사 방문자 각각에 대한 개인정보의 연속 스트림입니다. 그 검사가 중국의 사람에게 합법적으로 일어나도 되는지 — 그리고 그들의 데이터가 어디서 점수화되는지 — 는 컴플라이언스 질문이고, 지연이 아니라 중국 개인정보법이 그것을 결정합니다.
DataDome는 위치 절반을 자사 문서에서 답합니다. 그것은 각 요청을 자체 인프라에서 점수화하고, 그 탐지가 연결하는 고정 엔드포인트는 싱가포르·캐나다·미국·아일랜드·영국·독일·프랑스·이탈리아에 있습니다. 어느 것도 중국 본토에 없습니다. 그러니 중국 방문자의 요청이 점수화되려 DataDome에 넘겨지는 순간, 그 방문자의 개인정보는 이미 나라를 떠났습니다.
한눈에 보는 중국에서의 DataDome
| 무엇이 결정하나 | DataDome 자신의 표현으로 — 그리고 중국 법으로 |
|---|---|
| 그것이 무엇인가 | 봇·온라인 사기 방지 서비스. 봇과 사람을 가르려 모든 요청 — IP 주소, 기기·브라우저 지문, 헤더, 그리고 "mouse movements or key strokes" 같은 행동 신호 — 을 검사하므로, 그 원자재는 방문자 각각에 대한 개인정보의 연속 스트림입니다. |
| 도달 가능성이 질문인가? | 아니요. DataDome의 태그와 API는 해외 엔드포인트입니다; 그것이 주어진 본토 네트워크에서 로드되는지는 전달 사안입니다. 이 페이지는 어떤 중국 지연 수치도 발행하지 않습니다 — 속도는 축이 아니고, 답은 결코 네트워크 우회가 아닙니다. |
| 점수화가 일어나는 곳 | DataDome 자체 인프라, 해외. 그 문서는 고정 엔드포인트를 싱가포르·캐나다·미국·아일랜드·영국·독일·프랑스·이탈리아에 열거합니다 — 중국 본토에는 없이, 가장 가까운 것은 싱가포르 — 그리고 태그는 "send the fingerprint back to our API."하도록 지어집니다. |
| 그 안으로 중국 신호를 수집하는 것 | IP 주소·기기 지문·행동 기록은 개인정보입니다. 그것을 본토 방문자로부터 해외 DataDome 엔드포인트로 보내는 것은 PIPL(제38~40조)상 국경 간 이전(数据出境)입니다: 고지, 별도 동의, 이전 메커니즘 하나. 각 방문자를 검사하는 것은 자체 PIPL 동의 의무를 지고, 기준을 넘으면 데이터 수출 안전성 평가가 적용될 수 있습니다. |
| 레지던시 & 공중에 제공하는 것 | 핵심정보인프라 운영자나 대량 취급자에, 중국 수집 개인정보는 본토에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — 해외 엔드포인트가 충족할 수 없는 것. 태그를 나르는 중국향 사이트는 DataDome 탐지 계층이 제공하지 않는, 본토 호스팅 리소스에 묶인 ICP 비안이 필요합니다. |
그것이 검사하는 신호는 개인정보 — 그리고 해외에서 점수화된다
이것은 “로드되나” 테스트가 아닙니다. DataDome의 JavaScript 태그는, 자사 문서로, “collects behavioral data from the client (i.e. the web browser in most cases) such as mouse movements or key strokes,“이고 “Generic information is also collected about the OS, the browser itself, the GPU, etc.” 그 뒤 태그는 “send the fingerprint back to our API,“하도록 지어지고, 거기서 — IP 주소와 DataDome가 서버 측에서 읽는 요청 신호와 함께 — 봇이냐 사람이냐 판정에 이르도록 점수화됩니다. 중국 개인정보 보호법상, IP 주소, 기기 지문, 그리고 누군가 페이지를 어떻게 지나갔는지의 기록은, DataDome가 그것을 지명된 사람으로 해소하든 않든, 개인정보입니다. 태그가 주어진 본토 네트워크에서 빨리 로드되는지는 이 페이지가 지연 수치로 점수화하지 않는 전달 사안입니다 — 그리고 답은 결코 네트워크 우회가 아닙니다.
DataDome는 그 점수화가 어디서 일어나는지 분명합니다. 그 문서는 서비스가 연결하는 고정 엔드포인트 — 싱가포르·캐나다(중부)·미국·아일랜드·영국·독일·프랑스·이탈리아 — 를 열거하고, “not listed”된 어떤 지역이든 “contact us”하라 초대합니다. 본토에 가장 가까운 엔드포인트는 싱가포르입니다; 중국 안에는 없습니다. 그러니 귀사 배치가 상하이의 방문자로부터 그 신호를 포착하여 점수화되려 DataDome 엔드포인트에 넘기면, 귀사는 개인정보의 국경 간 이전(数据出境)을 한 것입니다. PIPL은 의무를 취급자 — 처리자 DataDome가 아니라, 귀사 — 에 둡니다: 제38~40조는 고지, 어떤 일반 사이트 계약과도 구별되는 별도 동의, 그리고 이전 메커니즘 하나 — CAC 안전성 평가, CAC 표준계약, 또는 인증 — 를 요구합니다. 특정 기준을 넘거나, 데이터가 “중요 데이터”인 곳에서는, 그 이전이 무엇이든 떠나기 전에 중국 데이터 수출 안전성 평가(数据出境安全评估)도 요구할 수 있습니다.
”쿠키는 PII를 보유하지 않는다”가 이것을 정하지 않는다
DataDome는 그 쿠키가 “is encrypted for security and does not contain any personally identifiable information (PII),“이고 태그가 “focused on bot detection and not tracking.”이라 밝힙니다. 둘 다 참일 수 있으나 핵심을 벗어난 것입니다. 국경 간·동의 의무는 쿠키가 무엇을 저장하는지가 아니라, DataDome가 판정에 이르려 처리하는 원시 신호 — IP 주소, 기기·브라우저 지문, 행동 스트림 — 에 붙고, 그것은 결과 쿠키가 익명이든 아니든 PIPL상 개인정보입니다. 프라이버시 존중 설계는 진정 노출을 줄일 수 있습니다; 그것은 처리를 중국 안으로 되돌리거나 취급자의 의무를 해소하지 않습니다. 귀사 특정 신호가 개인정보나 민감 정보로 치는지는 자문과 정할 질문입니다.
모든 방문자를 검사하는 것은 그 자체로 PIPL 의무다
레지던시는 절반일 뿐입니다. 봇 탐지는 식별 가능한 클라이언트가 무엇을 하는지 — 포인터가 어떻게 움직이고, 키가 어떻게 눌리고, 기기·브라우저가 어떻게 구성되고, 세션이 시간에 걸쳐 어떻게 행동하는지 — 를 관찰하고 점수화함으로써 작동합니다. PIPL상, 그 관찰은 그 자체로 개인정보 처리이고, 자체 합법적 근거가 필요합니다: 실무상, 태그가 수집을 시작하기 전에 고지된 알림, 그리고 요구되는 곳에서는 동의. 그 다음 해외 엔드포인트로의 국경 간 이전은 그 위에 추가의 별도 동의가 필요합니다. 귀사 분석을 위해 쓰인 동의 흐름이 모든 방문자를 검사하는 보안 계층을 자동으로 다루지는 않습니다; 귀사 고지가 무엇을 말해야 하는지, 그리고 동의나 다른 근거가 적용되는지는 귀사가 실제로 수집하는 것에 대해 자문에 물을 질문입니다.
레지던시와 ICP: 저장하거나 제공할 본토 엔드포인트 없음
두 가지 의무가 더 같은 없는 리전으로 갈립니다. 첫째, 레지던시: 귀사가 핵심정보인프라 운영자나 대량 취급자이면, 중국에서 수집된 개인정보는 본토에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조 — 데이터 국내화 조항은 2026년 1월 1일 발효된 2025년 개정으로 재번호됐고, 실질은 불변)). 해외 탐지 엔드포인트는 그 의무를 충족할 수 없습니다. 둘째, 라이선스: DataDome 태그를 나르는 중국향 사이트나 앱 — 귀사 사용자가 실제로 로드하는 페이지 — 은 본토의 공개 인터넷 서비스이므로, 중국 안에서 규정에 맞게 제공하는 것은 본토 호스팅 리소스에 묶인 ICP 비안(备案)으로 갈립니다. DataDome 탐지 계층은 아무것도 제공하지 않으므로, 비안할 자체 대상이 없습니다.
이는 DataDome가 중국에서 “차단”되거나 “불법”이라는 판정이 아닙니다. 그것은 리스크 지도입니다: 어느 의무가 실제로 무는지는 귀사 법인, 귀사 배치가 수집하는 신호, 중국 법상 귀사 역할, 그리고 귀사 방문자가 누구인지에 달려 있고 — 귀사 보안 계층이 그것에 기대기 전에 자문과 정할 가치가 있습니다.
합법적 경로 — 매핑, 로컬라이즈, 전달
중국향 자산을 위해 봇·사기 방지를 돌리는 합법적 방법이 있고, 그것은 형태를 갖춥니다. 먼저, 매핑: 저희 중국 팀이 모든 전선에서 귀사 PIPL 노출을 짚습니다 — 행동 프로파일링, 국경 간 이전, 레지던시 질문 — 중국에서 수집된 어떤 신호가 나라에 남아야 하는지, 무엇이 합법적으로 떠날 수 있는지, 어디서 데이터 수출 안전성 평가나 제39조 저장 의무가 무는지, 그리고 귀사 고지·동의 흐름이 무엇을 다뤄야 하는지 정합니다. 법적 결론은 귀사 자문과 정해집니다; 저희는 그에 먹이는 기술 그림을 짓습니다.
그 다음 로컬라이즈: 저희는 중국 트래픽에 동의된 국내 기반을 세우고 통합합니다 — 국내 봇·사기 방지 패턴, 또는 중국 자산에 대한 국내 처리 — 그래서 귀사 본토 방문자가 생성하는 신호가 중국 거주 기반 위에서 검사·보유되고, 귀사는 DataDome가 이미 돕는 시장에는 그것을 그대로 두되 합법적으로 떠날 수 있는 것만 먹입니다. 깨끗한 국내 등가물이 없는 곳에서는, 똑같은 맞교환이 아니라 그 합법적 국내 패턴 — 동의된 수집, 국내 처리·저장 — 에 맞춰 짓습니다.
그 다음 전달: 본토 방문자가 실제로 여는 페이지는 그 자체로 중국의 공개 인터넷 서비스이고, 거기에 ICP 비안 의무와 규정에 맞는 국내 전달 필요가 떨어집니다. 저희가 그 계층을 제공합니다 — 21YunBox Optimizer — 귀사가 이미 돌리는 스택 앞단에 서서, 아무것도 재구축되거나 재플랫폼되지 않게. 결과는 중국의 사용자를 위해 합법적으로 그리고 규정에 맞게 도는 봇·사기 방지입니다. 저희가 하지 않을 한 가지 — 누구도 합법적으로 할 수 없기 때문에 — 는 중국의 데이터 수출 규칙이나 어떤 네트워크 제한을 둘러 가는 경로를 설계하는 것입니다: 21YunBox는 어떤 형태의 우회도 결코 쓰거나 권하지 않습니다. 저희는 남아야 하는 것을 국내에 유지하고, 그것을 동의된 국내 기반 위에서 검사하고, 사이트를 본토 안에서 전달합니다 — 아무것도 몰래 국경 너머로 옮겨지지 않습니다.
함께 읽기:
자주 묻는 질문
DataDome는 중국에서 차단되나요?
이것은 엉뚱한 첫 질문입니다. DataDome는 봇·사기 방지 서비스이고, 그 태그나 API가 주어진 본토 네트워크에서 로드되는지는 전달 사안입니다 — 이 페이지는 어떤 중국 지연 수치도 발행하지 않고, 답은 결코 네트워크 우회가 아닙니다. 실제로 중국에서의 DataDome 사용을 결정하는 것은 컴플라이언스입니다: 그것은 모든 요청의 IP 주소·기기 지문·행동 신호를 검사하고, 그것을 본토 밖 인프라에서 점수화하므로, 국경 간 이전·동의·데이터 레지던시 의무를 제기합니다. 구체적인 것은 자문과 확인할 리스크로 다루십시오.
중국 방문자의 신호를 DataDome에 보내는 것이 국경 간 이전인가요?
귀사 트래픽을 점수화하는 DataDome 엔드포인트가 본토 밖이면 — 그리고 DataDome가 열거하는 모든 엔드포인트가 그렇습니다 — 그것이 귀사 중국 방문자에 대해 처리하는 IP 주소·기기 지문·행동 신호가 나라를 떠납니다, PIPL상 국경 간 이전(数据出境). 그것은 고지, 별도 동의, 이전 메커니즘 하나(CAC 안전성 평가, CAC 표준계약, 또는 인증)를 뜻하고, 중국 데이터 수출 안전성 평가의 대상이 될 수 있습니다. 식별 가능한 방문자를 검사하는 것도 위에 자체 PIPL 근거가 필요합니다. 핵심정보인프라 운영자에, 사이버보안법 제39조(구 제37조)가 해외 엔드포인트가 충족할 수 없는 국내 저장 의무를 더합니다. 귀사의 정확한 의무는 자문과 확인하십시오.
DataDome는 그 쿠키에 개인 데이터가 없다고 하는데 — 그걸로 충분하지 않나요?
그 자체로는 아닙니다. DataDome는 그 쿠키가 "is encrypted for security and does not contain any personally identifiable information (PII),"이고 태그가 "focused on bot detection and not tracking."이라 밝힙니다. 둘 다 참이면서도 의무는 여전히 적용됩니다, 국경 간·동의 의무가 결과 쿠키가 저장하는 것이 아니라 DataDome가 판정에 이르려 처리하는 원시 신호 — IP 주소, 기기·브라우저 지문, 행동 스트림 — 에 붙기 때문입니다. 21YunBox는 그 노출을 매핑하고, 중국 신호를 동의된 국내 기반 위로 로컬라이즈하고, 귀사 중국향 사이트를 ICP 비안 인프라로 전달합니다 — 결코 중국의 데이터 수출 규칙을 둘러 가는 경로가 아니라.






















