DataDomeは中国本土で使えるか:ボット検知データ、PIPLの越境移転、同意
DataDomeは、ボットと人間を見分けるためにすべてのリクエスト——IPアドレス、デバイスとブラウザのフィンガープリント、行動シグナル——を検査し、自社の文書はその検知が接続する固定エンドポイントを、シンガポール、カナダ、米国、アイルランド、英国、ドイツ、フランス、イタリアに列挙し、中国本土には一つもありません。そのため中国の訪問者をスコアリングすることは、その個人情報をオフショアのエンドポイントへ送ること——PIPLの下での越境移転であり、その上に個別の同意義務が重なり、ICP備案の足場もありません。越境・同意・データ国内保存のリスクと、適法な国内の道筋をコンプライアンス起点で読み解きます。
DataDomeは中国本土で使えるか
DataDomeは、その原材料が訪問者の個人データであるセキュリティツールです:ボットと人間を見分けるためにすべてのリクエスト——IPアドレス、デバイスとブラウザのフィンガープリント、行動シグナル——を検査します。したがって中国の問いは、タグが読み込まれるかではなく、それらのシグナルがどこでスコアリングされるか、そして貴社がそれらを収集・移転する適法な根拠を持っていたか、です。
DataDomeは各リクエストを自社のインフラでスコアリングし、その検知が接続する固定エンドポイントを、シンガポール、カナダ、米国、アイルランド、英国、ドイツ、フランス、イタリアに列挙しています——中国本土には一つもなく、最も近いのはシンガポールです。したがって中国の訪問者のリクエスト・デバイス・行動のデータをオフショアのDataDomeエンドポイントへ送ることは、PIPLの下での個人情報の越境移転(通知、個別の同意、そして移転メカニズムのいずれか一つ、第38〜40条)であり、中国のデータ越境の安全評価(英語)を発動することもあります。訪問者一人ひとりを検査することは、その上に固有のPIPLの同意義務を伴い、重要情報インフラ運営者の場合はサイバーセキュリティ法(英語)第39条(旧第37条)が、オフショアのエンドポイントでは満たせない国内保存義務を定めます。
これは判定ではなくリスクの見取り図です——何を負うかは、何を収集するか、データ量、取扱者としての貴社の役割、ユーザーが誰かで変わり、専門家と整理する価値があります。21YunBoxは貴社のリスクを整理し、中国のシグナルを同意を得た国内の足場へローカライズし、中国向けサイトをICP備案済みのインフラで国内から配信します——いかなる不正な手段も用いません。当社の中国チームが貴社のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! 軸は速度ではなくコンプライアンスです。DataDomeは、ボットか人間かをスコアリングするために、すべてのリクエストのIPアドレス、デバイスとブラウザのフィンガープリント、行動シグナル(マウスの動き、キー入力、OS/ブラウザ/GPU)を検査する——PIPLの下での個人情報の連続的な流れ——ため、判断はタグが読み込まれるかではなく、そのデータがどこでスコアリングされるかと貴社の適法な根拠で決まる。
- ! DataDomeは自社のインフラでスコアリングし、その固定エンドポイントを、シンガポール、カナダ、米国、アイルランド、英国、ドイツ、フランス、イタリアに列挙する——中国本土には一つもなく、最も近いのはシンガポール。中国の訪問者のリクエスト・デバイス・行動のデータをオフショアのエンドポイントへ送ることは、PIPL(第38〜40条)の下での越境移転:通知、個別の同意、そして移転メカニズムのいずれか一つ。
- ! ボット検知のために訪問者全員を検査・プロファイリングすることは、それ自体が個人情報の処理であり、PIPLの下で固有の適法な根拠——タグが収集する前の十分な説明に基づく通知と、必要な場合の同意——を要する。越境移転が求める個別の同意に加えてである。
- ! その移転は、データ、量、そして貴社が重要情報インフラ運営者かどうかに応じて、中国のデータ越境の安全評価の対象になることがある。
- ! 重要情報インフラ運営者または大量取扱者の場合、PIPL 第40条とサイバーセキュリティ法 第39条(旧第37条)は、中国で収集した個人情報を中国本土内に保存することを求める——これはオフショアのDataDomeエンドポイントでは満たせない義務。このレイヤーにICP備案を紐づけられる本土エンドポイントもない。
- ✓ 適法な道筋:中国のシグナルを同意を得た国内の足場に保ち、DataDomeには適法に国外へ出せるものだけを送り、ほかの市場ではDataDomeを使い続け、中国向けサイトはICP備案済みのインフラで国内から配信する——いかなる不正な手段も用いない。
DataDomeの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| DataDomeの検知は、各訪問者のデバイスと行動のデータを糧にします。自社のJavaScript Tag文書は、タグが「クライアント(多くの場合ウェブブラウザ)からマウスの動きやキー入力といった行動データを収集する」とし、「OS、ブラウザ自体、GPUなどについての一般的な情報も収集される」とし、「フィンガープリントを当社APIへ送り返す」ように作られているとしています。DataDomeがサーバーサイドで読むIPアドレスとリクエストシグナルと合わせて、それは中国の人々についての個人情報の連続的な流れです。 | DataDome Developer Docs — JavaScript Tag(docs.datadome.co、2026-10-09 取得) |
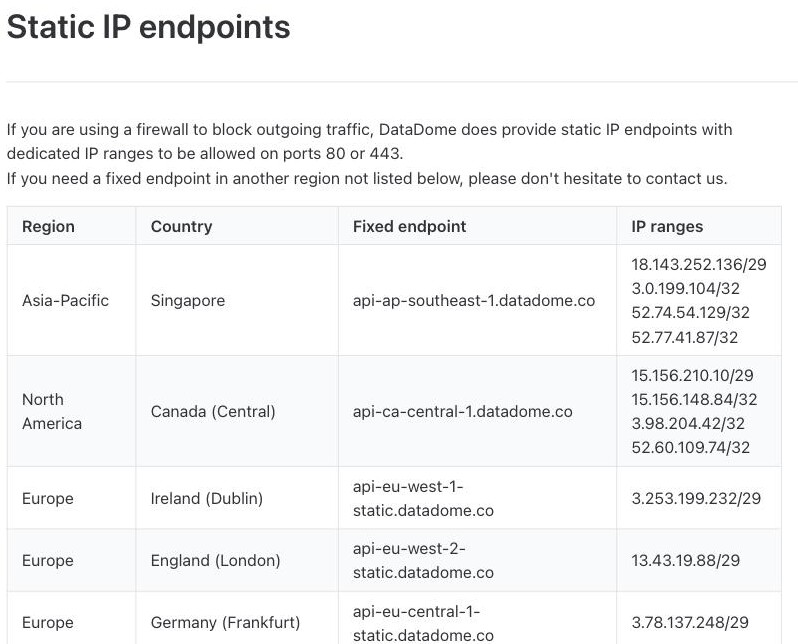
| DataDomeは固定エンドポイントを8か国に列挙しています——中国本土には一つもありません。その文書は、固定リージョナルエンドポイントを、シンガポール、カナダ、米国、アイルランド、英国、ドイツ、フランス、イタリアに挙げ、こう付け加えます:「下記にないリージョンに固定エンドポイントが必要な場合は、ご遠慮なくご連絡ください」。本土に最も近いのはシンガポールで、国内のエンドポイントはないため、中国の訪問者のリクエストデータはオフショアでスコアリングされます。 | DataDome Developer Docs — Static IP endpoints(docs.datadome.co、2026-10-09 取得) |
| 中国の訪問者のシグナルをオフショアのDataDomeエンドポイントへ送ることは、PIPLの越境移転です。中国本土の人々から収集した個人情報——IPアドレス、デバイスのフィンガープリント、行動シグナル——を本土外のDataDomeエンドポイントへ移すことは、PIPL 第38〜40条を発動します:通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)。そして閾値を超えると、中国のデータ越境の安全評価を要することがあります。 | 中華人民共和国個人情報保護法 第38〜40条(cac.gov.cn、2026-10-09 取得) |
| 一部の取扱者にとってデータは中国に留まらなければならず——タグを載せるサイトにはICP備案が必要です。取扱者が重要情報インフラ運営者であるか、個人情報を大量に移す場合、中国で収集した個人情報は中国本土内に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——これはオフショアの検知エンドポイントでは満たせません。そして中国国内から配信される公開サイトは、DataDomeの検知レイヤーが提供しない本土のホスティングリソースに紐づくICP備案(国務院令第292号、工業・情報化部令第33号)を備えなければなりません。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条);国務院令第292号;工業・情報化部令第33号、2026-10-09 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国本土を相手にDataDomeを動かすサイトでは、まずタグが読み込まれるかを問いたくなります。それは出発点を誤っています。DataDomeはボットとオンライン詐欺の防御サービスであり、ボットと人間を見分けるやり方は、すべてのリクエストを検査すること——IPアドレス、デバイスとブラウザのフィンガープリント、ヘッダー、そしてマウスの動きやキー入力といった行動シグナル——です。言い換えれば、その原材料は、訪問者一人ひとりについての個人情報の連続的な流れです。その検査が中国の人々に対して適法に行えるか——そして彼らのデータがどこでスコアリングされるか——はコンプライアンスの問いであり、レイテンシではなく中国の個人情報法がそれを決めます。
DataDomeは場所の半分を自社の文書で答えています。各リクエストを自社のインフラでスコアリングし、その検知が接続する固定エンドポイントは、シンガポール、カナダ、米国、アイルランド、英国、ドイツ、フランス、イタリアにあります。中国本土には一つもありません。したがって中国の訪問者のリクエストがスコアリングのためにDataDomeへ渡された瞬間に、その訪問者の個人情報はすでに国を出ています。
中国でのDataDome:ひと目で
| 決め手 | DataDome自身の言葉、そして中国の法 |
|---|---|
| それは何か | ボットとオンライン詐欺の防御サービス。ボットと人間を見分けるため、すべてのリクエストを検査します——IPアドレス、デバイスとブラウザのフィンガープリント、ヘッダー、そして“mouse movements or key strokes”(マウスの動きやキー入力)といった行動シグナル——ので、その原材料は訪問者一人ひとりについての個人情報の連続的な流れです。 |
| 到達性が問いか? | いいえ。DataDomeのタグとAPIはオフショアのエンドポイントです。特定の本土ネットワークから読み込まれるかは配信の問題です。本ページは中国でのレイテンシ値を掲載しません——速度は軸ではなく、答えがネットワーク上の小細工であることは決してありません。 |
| スコアリングはどこで行われるか | DataDome自身のインフラで、オフショアです。その文書は固定エンドポイントを、シンガポール、カナダ、米国、アイルランド、英国、ドイツ、フランス、イタリアに列挙し——中国本土には一つもなく、最も近いのはシンガポール——タグは“send the fingerprint back to our API”(フィンガープリントを当社APIへ送り返す)ように作られています。 |
| 中国のシグナルをそこへ集めること | IPアドレス、デバイスのフィンガープリント、行動の記録は個人情報です。これらを本土の訪問者からオフショアのDataDomeエンドポイントへ送ることは、PIPL(第38〜40条)の下での越境移転(数据出境)です:通知、個別の同意、そして移転メカニズムのいずれか一つ。訪問者一人ひとりを検査することは、それ自体がPIPLの同意義務を伴い、閾値を超えるとデータ越境の安全評価が適用されることがあります。 |
| 国内保存と公開への配信 | CIIOまたは大量取扱者の場合、中国で収集した個人情報は中国本土内に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——これはオフショアのエンドポイントでは満たせません。タグを載せる中国向けサイトには、DataDomeの検知レイヤーが提供しない本土のホスティングリソースに紐づくICP備案が必要です。 |
検査するシグナルは個人情報——しかもオフショアでスコアリングされる
これは「読み込まれるか」のテストではありません。DataDomeのJavaScriptタグは、自社の文書で“collects behavioral data from the client (i.e. the web browser in most cases) such as mouse movements or key strokes”(クライアント(多くの場合ウェブブラウザ)からマウスの動きやキー入力といった行動データを収集する)とし、“Generic information is also collected about the OS, the browser itself, the GPU, etc.”(OS、ブラウザ自体、GPUなどについての一般的な情報も収集される)としています。タグはさらに“send the fingerprint back to our API”(フィンガープリントを当社APIへ送り返す)ように作られており、そこで——DataDomeがサーバーサイドで読むIPアドレスとリクエストシグナルと合わせて——スコアリングされ、ボットか人間かの判定に至ります。中国の個人情報保護法(PIPL)の下では、IPアドレス、デバイスのフィンガープリント、そして誰かがページ上をどう動いたかの記録は、DataDomeがそれらを特定の人物に結びつけるかどうかにかかわらず、個人情報です。タグが特定の本土ネットワークから速く読み込まれるかは配信の問題で、本ページはそれをレイテンシ値でスコアリングしません——そして答えがネットワーク上の小細工であることは決してありません。
DataDomeは、そのスコアリングがどこで行われるかを率直に述べています。その文書は、サービスが接続する固定エンドポイント——シンガポール、カナダ(中部)、米国、アイルランド、英国、ドイツ、フランス、イタリア——を列挙し、“not listed”(未掲載)のリージョンについては“contact us”(お問い合わせ)を案内しています。本土に最も近いエンドポイントはシンガポールで、中国国内には一つもありません。したがって貴社の導入が上海の訪問者からそれらのシグナルを捕捉し、スコアリングのためにDataDomeのエンドポイントへ渡したとき、貴社は個人情報の越境移転(数据出境)を行ったことになります。PIPLは義務を取扱者——処理者であるDataDomeではなく、貴社——に課します。第38〜40条は、通知、一般的なサイト規約とは別個の個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を求めます。一定の閾値を超える場合、またはデータが「重要データ」である場合、その移転は、何かが国外へ出る前に中国のデータ越境の安全評価(英語)(数据出境安全评估)を要することもあります。
「クッキーにPIIはない」では片付かない
DataDomeは、そのクッキーが“is encrypted for security and does not contain any personally identifiable information (PII)”(セキュリティのため暗号化され、個人を特定しうる情報(PII)を一切含まない)とし、タグは“focused on bot detection and not tracking”(追跡ではなくボット検知に焦点を当てている)としています。どちらも真でありうるが、的を外しています。越境と同意の義務は、クッキーが保存するものに紐づくのではなく、DataDomeが判定に至るために処理する生のシグナル——IPアドレス、デバイスとブラウザのフィンガープリント、行動の流れ——に紐づき、これらは結果のクッキーが匿名かどうかにかかわらず、PIPLの下での個人情報です。プライバシーを尊重する設計はリスクを本当に減らせますが、処理を中国国内に戻したり、取扱者の義務を免じたりはしません。貴社の具体的なシグナルが個人情報またはセンシティブ情報に当たるかは、専門家と整理すべき問いです。
訪問者全員を検査することは、それ自体がPIPLの義務
国内保存は半分にすぎません。ボット検知は、識別可能なクライアントが何をするか——ポインタがどう動くか、キーがどう打たれるか、デバイスとブラウザがどう設定されているか、セッションが時間とともにどう振る舞うか——を観察し、スコアリングすることで機能します。PIPLの下で、その観察はそれ自体が個人情報の処理であり、固有の適法な根拠を必要とします:実務上は、タグが収集を始める前の、十分な説明に基づく通知と、必要な場合の同意です。オフショアのエンドポイントへの越境移転は、その上にさらに、別個の同意を必要とします。貴社の分析のために書かれた同意フローが、訪問者全員を検査するセキュリティレイヤーを自動的にカバーするわけではありません。通知が何を述べなければならないか、同意かほかの根拠が当てはまるかは、実際に何を収集するかに照らして専門家に問うべき問いです。
国内保存とICP:保存する、または配信する本土エンドポイントがない
さらに二つの義務が、同じ「欠けたリージョン」から生じます。第一に国内保存です。重要情報インフラ運営者または大量取扱者であれば、中国で収集した個人情報は中国本土内に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法(英語)第39条(旧第37条——データ国内保存の規定は、2026年1月1日に施行された2025年改正で条番号が変わりましたが、内容は変わっていません))。オフショアの検知エンドポイントはその義務を満たせません。第二にライセンスです。DataDomeのタグを載せる中国向けのサイトやアプリ——ユーザーが実際に読み込むページ——は本土での公開インターネットサービスなので、それを中国国内から法令に沿って配信することは、本土のホスティングリソースに紐づくICP備案(备案)にかかっています。DataDomeの検知レイヤーはそれを提供しないため、備案の対象となる自前のものがありません。
これはDataDomeが中国で「遮断されている」とか「違法だ」とする判定ではありません。これはリスクの見取り図です:どの義務が実際に当てはまるかは、貴社の法人、導入が収集するシグナル、中国法の下での貴社の役割、そして訪問者が誰かで変わります——セキュリティレイヤーがそれに頼る前に、専門家と整理する価値があります。
適法な道筋——マッピング、ローカライズ、配信
中国向けのプロパティでボットと詐欺の防御を運用するには適法なやり方があり、それには形があります。まずマッピング:当社の中国チームが、あらゆる面で貴社のPIPLリスクを洗い出します——行動プロファイリング、越境移転、そして国内保存の問い——中国で収集したどのシグナルが国内に留まるべきか、何が適法に国外へ出られるか、どこでデータ越境の安全評価や第39条の保存義務が効くか、そして通知と同意のフローが何をカバーすべきかを突き止めます。法的結論は貴社の専門家と確定し、当社はそれを支える技術的な見取り図を作ります。
次にローカライズ:中国のトラフィックのために、同意を得た国内の足場を立ち上げて統合します——国内のボット・詐欺防御のパターン、または中国プロパティのための国内での処理——ので、本土の訪問者が生成するシグナルは中国国内で検査・保持され、一方すでに役立っている市場ではDataDomeを使い続け、適法に国外へ出られるものだけを供給します。きれいな国内の同等品がない場合は、同種の置き換えではなく、その適法な国内のパターン——同意を得た収集、国内での処理・保存——を目標に構築します。
そして配信:本土の訪問者が実際に開くページは、それ自体が中国での公開インターネットサービスであり、そこにICP備案の義務と、法令に沿った国内からの配信の必要が落ち着きます。当社はそのレイヤー——21YunBox Optimizer——を、既存の構成の前段に据えて提供するので、何も作り直したり再プラットフォーム化したりしません。その成果は、中国のユーザーに対して適法かつ法令に沿って動くボット・詐欺防御です。当社が行わない一つのこと——誰も適法にはできないため——は、中国のデータ越境ルールやネットワーク上の制限をかいくぐる経路を設計することです:21YunBoxはいかなる不正な手段も用いず、推奨もしません。当社は留まるべきものを国内に保ち、同意を得た国内の足場でそれを検査し、サイトを本土の内側から配信します——何かが密かに国境を越えて移されることはありません。
関連する読み物:
よくあるご質問
DataDomeは中国で遮断されていますか?
これは最初の問いとして誤っています。DataDomeはボットと詐欺の防御サービスであり、そのタグやAPIが特定の本土ネットワークから読み込まれるかは配信の問題です——本ページは中国でのレイテンシ値を掲載せず、答えがネットワーク上の小細工であることは決してありません。中国でのDataDomeの利用を実際に決めるのはコンプライアンスです:すべてのリクエストのIPアドレス、デバイスのフィンガープリント、行動シグナルを検査し、それらを本土外のインフラでスコアリングするため、越境移転・同意・データ国内保存の義務が生じます。具体的な点は専門家に確認すべきリスクとして扱ってください。
中国の訪問者のシグナルをDataDomeへ送ることは越境移転になりますか?
貴社のトラフィックをスコアリングするDataDomeのエンドポイントが本土外にあれば——DataDomeが列挙するエンドポイントはすべてそうです——中国の訪問者について処理されるIPアドレス、デバイスのフィンガープリント、行動シグナルは国を出ます。PIPLの下での越境移転です。これは、通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を意味し、中国のデータ越境の安全評価の対象になることもあります。識別可能な訪問者を検査することも、その上に固有のPIPLの根拠を要します。重要情報インフラ運営者の場合、サイバーセキュリティ法 第39条(旧第37条)が、オフショアのエンドポイントでは満たせない国内保存義務を加えます。正確な義務は専門家に確認してください。
DataDomeはクッキーに個人データを含まないとしています——それで十分ではないのですか?
それだけでは不十分です。DataDomeは、そのクッキーが「セキュリティのため暗号化され、個人を特定しうる情報(PII)を一切含まない」とし、タグは「追跡ではなくボット検知に焦点を当てている」としています。どちらも真でありながら、義務はなお当てはまります。越境と同意の義務は、結果のクッキーが保存するものにではなく、DataDomeが判定に至るために処理する生のシグナル——IPアドレス、デバイスとブラウザのフィンガープリント、行動の流れ——に紐づくからです。21YunBoxはそのリスクを整理し、中国のシグナルを同意を得た国内の足場へローカライズし、中国向けサイトをICP備案済みのインフラで配信します——中国のデータ越境ルールをかいくぐる経路ではありません。






















