Funktioniert DataDome in China? Bot-Erkennungs-Daten, PIPL-Grenztransfer & Einwilligung
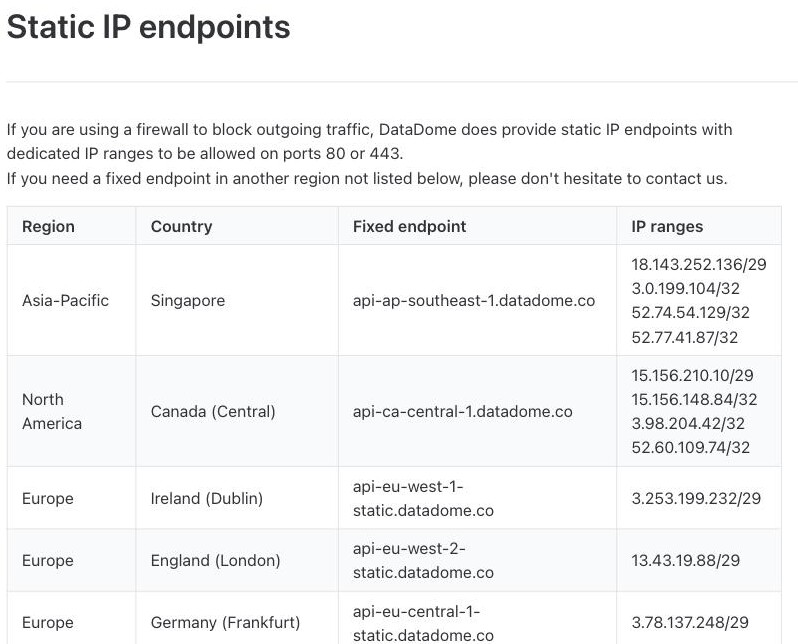
DataDome inspiziert jede Anfrage — IP-Adresse, Geräte- und Browser-Fingerprint und Verhaltens-Signale — um Bots von Menschen zu unterscheiden, und seine eigene Doku listet die festen Endpunkte, durch die seine Erkennung verbindet, in Singapur, Kanada, den USA, Irland, dem UK, Deutschland, Frankreich und Italien, mit keinem in Festlandchina. Ihre China-Besucher zu bewerten sendet ihre personenbezogenen Daten also an einen Offshore-Endpunkt — ein Grenztransfer (数据出境) unter PIPL, mit einer Gesonderte-Einwilligungs-Pflicht obendrauf und keinem ICP-Melde-Standbein. Ein Compliance-zuerst-Blick auf die Grenzübertritts-, Einwilligungs- und Datenresidenz-Exponierung und den rechtmäßigen inländischen Weg.
Funktioniert DataDome in China?
DataDome ist ein Sicherheits-Werkzeug, dessen Rohmaterial die personenbezogenen Daten Ihrer Besucher sind: Um einen Bot von einem Menschen zu unterscheiden, inspiziert es jede Anfrage — IP-Adresse, Geräte- und Browser-Fingerabdruck und Verhaltenssignale — die China-Frage ist also nicht, ob der Tag lädt, sondern wo diese Signale bewertet werden und ob Sie eine Rechtsgrundlage hatten, sie zu erheben und zu bewegen.
DataDome bewertet jede Anfrage auf seiner eigenen Infrastruktur, und seine Dokumentation listet die festen Endpunkte, über die sich seine Erkennung verbindet, in Singapur, Kanada, den Vereinigten Staaten, Irland, dem Vereinigten Königreich, Deutschland, Frankreich und Italien — keiner in Festlandchina, der nächste ist Singapur. Die Anfrage-, Geräte- und Verhaltensdaten Ihrer China-Besucher an einen Offshore-DataDome-Endpunkt zu leiten ist also ein Grenztransfer (数据出境) personenbezogener Daten unter PIPL (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–40), und er kann Chinas Datenexport-Sicherheitsbewertung auslösen. Jeden Besucher zu inspizieren trägt zusätzlich seine eigene PIPL-Einwilligungs-Pflicht, und für einen Betreiber kritischer Informationsinfrastruktur setzt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) eine inländische Speicherpflicht, die ein Offshore-Endpunkt nicht erfüllen kann.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, hängt davon ab, was Sie erheben, von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon, wer Ihre Nutzer sind, und es ist es wert, mit Rechtsbeistand geklärt zu werden. 21YunBox kartiert Ihre Exponierung, lokalisiert die China-Signale auf einer eingewilligten, inländischen Grundlage und liefert Ihre auf China ausgerichtete Website im Inland auf ICP-gemeldeter Infrastruktur aus — niemals irgendeine Form von Umgehung. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Die Achse ist Compliance, nicht Geschwindigkeit. DataDome inspiziert die IP-Adresse, den Geräte- und Browser-Fingerabdruck und Verhaltenssignale (Mausbewegungen, Tastenanschläge, OS/Browser/GPU) jeder Anfrage, um Bot-gegen-Mensch zu bewerten — ein kontinuierlicher Strom personenbezogener Information unter PIPL — die Entscheidung hängt also davon ab, wo diese Daten bewertet werden und von Ihrer Rechtsgrundlage, nicht davon, ob der Tag lädt.
- ! DataDome bewertet auf seiner eigenen Infrastruktur, deren feste Endpunkte es in Singapur, Kanada, den USA, Irland, dem Vereinigten Königreich, Deutschland, Frankreich und Italien auflistet — keiner in Festlandchina, der nächste ist Singapur. Die Anfrage-, Geräte- und Verhaltensdaten von China-Besuchern an einen Offshore-Endpunkt zu leiten ist ein Grenztransfer (数据出境) unter PIPL (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus.
- ! Jeden Besucher zu inspizieren und zu profilieren, um Bots zu erkennen, ist selbst eine Verarbeitung personenbezogener Information, die unter PIPL ihre eigene Rechtsgrundlage braucht — informierte Mitteilung und, wo erforderlich, Einwilligung, bevor der Tag erhebt — zusätzlich zur gesonderten Einwilligung, die der Grenztransfer erfordert.
- ! Dieser Transfer kann Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) unterliegen, je nach den Daten, der Menge und ob Sie ein Betreiber kritischer Informationsinfrastruktur sind.
- ! Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangen PIPL Artikel 40 und Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37), dass in China erhobene personenbezogene Information im Festland gespeichert wird — eine Pflicht, die ein Offshore-DataDome-Endpunkt nicht erfüllen kann. Es gibt zudem keinen Festland-Endpunkt, an den für diese Schicht eine ICP-Beian zu heften wäre.
- ✓ Der rechtmäßige Weg: die China-Signale auf einer eingewilligten, inländischen Grundlage halten, DataDome nur senden, was rechtmäßig gehen darf, DataDome für Ihre anderen Märkte behalten und die auf China ausgerichtete Website im Inland auf ICP-gemeldeter Infrastruktur ausliefern — niemals irgendeine Form von Umgehung.
Was die offizielle DataDome-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| DataDomes Erkennung ernährt sich von den Geräte- und Verhaltensdaten jedes Besuchers. Seine eigene JavaScript-Tag-Dokumentation erklärt, der Tag „collects behavioral data from the client (i.e. the web browser in most cases) such as mouse movements or key strokes,“ dass „Generic information is also collected about the OS, the browser itself, the GPU, etc.,“ und dass er gebaut ist, um „send the fingerprint back to our API.“ Zusammen mit der IP-Adresse und den Anfrage-Signalen, die DataDome serverseitig liest, ist das ein kontinuierlicher Strom personenbezogener Information über Menschen in China. | DataDome Developer Docs — JavaScript Tag (docs.datadome.co), abgerufen 2026-10-09 |
| DataDome listet seine festen Endpunkte in acht Ländern — keiner in Festlandchina. Seine Dokumentation nennt feste regionale Endpunkte in Singapur, Kanada, den Vereinigten Staaten, Irland, dem Vereinigten Königreich, Deutschland, Frankreich und Italien und fügt hinzu: „If you need a fixed endpoint in another region not listed below, please don't hesitate to contact us.“ Der dem Festland nächste ist Singapur; es gibt keinen inländischen Endpunkt, die Anfragedaten von China-Besuchern werden also offshore bewertet. | DataDome Developer Docs — Static IP endpoints (docs.datadome.co), abgerufen 2026-10-09 |
| Die Signale von China-Besuchern an einen Offshore-DataDome-Endpunkt zu senden ist ein PIPL-Grenztransfer. Personenbezogene Information, die von Menschen in Festlandchina erhoben wird — IP-Adresse, Geräte-Fingerabdruck und Verhaltenssignale — an einen DataDome-Endpunkt außerhalb des Festlands zu bewegen löst PIPL Artikel 38–40 aus: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung), und oberhalb von Schwellen kann es Chinas Datenexport-Sicherheitsbewertung erfordern. | Gesetz zum Schutz personenbezogener Daten der VR China, Artikel 38–40 (cac.gov.cn), abgerufen 2026-10-09 |
| Für manche Verarbeiter müssen die Daten in China bleiben — und die Website, die den Tag trägt, braucht eine ICP-Beian. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Information in Mengen bewegt, muss in China erhobene personenbezogene Information im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — was ein Offshore-Erkennungs-Endpunkt nicht erfüllen kann. Und jede öffentlich zugängliche Website, die von innerhalb Chinas bedient wird, muss eine ICP-Beian tragen (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33), gebunden an eine Festland-Hosting-Ressource, die DataDomes Erkennungsschicht nicht bereitstellt. | PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37); Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33, abgerufen 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für eine Website, die DataDome gegen Festlandchina betreibt, ist der Instinkt, zu fragen, ob das Tag überhaupt lädt. Das ist der falsche Ort, um anzufangen. DataDome ist ein Bot- und Online-Betrugs-Schutz-Dienst, und die Art, wie es einen Bot von einem Menschen unterscheidet, ist, jede Anfrage zu inspizieren — die IP-Adresse, den Geräte- und Browser-Fingerprint, die Header und Verhaltens-Signale wie Mausbewegungen und Tastenanschläge. Sein Rohmaterial ist mit anderen Worten ein kontinuierlicher Strom personenbezogener Daten über jeden Ihrer Besucher. Ob diese Inspektion für Menschen in China rechtmäßig geschehen darf — und wo ihre Daten bewertet werden — ist eine Compliance-Frage, und Chinas Datenschutzrecht entscheidet sie, nicht Latenz.
DataDome beantwortet die Standort-Hälfte in seiner eigenen Dokumentation. Es bewertet jede Anfrage auf seiner eigenen Infrastruktur, und die festen Endpunkte, durch die seine Erkennung verbindet, sind in Singapur, Kanada, den Vereinigten Staaten, Irland, dem Vereinigten Königreich, Deutschland, Frankreich und Italien. Keiner ist in Festlandchina. In dem Moment, in dem die Anfrage eines China-Besuchers DataDome zur Bewertung übergeben wird, hat die personenbezogene Information dieses Besuchers also bereits das Land verlassen.
DataDome in China auf einen Blick
| Worüber es entscheidet | In DataDomes eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Ein Bot- und Online-Betrugs-Schutz-Dienst. Um einen Bot von einem Menschen zu unterscheiden, inspiziert es jede Anfrage — die IP-Adresse, den Geräte- und Browser-Fingerprint, die Header und Verhaltens-Signale wie „mouse movements or key strokes“ — sein Rohmaterial ist also ein kontinuierlicher Strom personenbezogener Daten über jeden Besucher. |
| Ist Erreichbarkeit die Frage? | Nein. DataDomes Tag und API sind Offshore-Endpunkte; ob sie aus einem bestimmten Festland-Netz laden, ist eine Auslieferungs-Sache. Diese Seite veröffentlicht keine China-Latenzzahl — Geschwindigkeit ist nicht die Achse, und die Antwort ist niemals eine Netz-Behelfslösung. |
| Wo die Bewertung geschieht | Auf DataDomes eigener Infrastruktur, offshore. Seine Doku listet feste Endpunkte in Singapur, Kanada, den USA, Irland, dem UK, Deutschland, Frankreich und Italien — keiner in Festlandchina, der nächste ist Singapur — und das Tag ist dazu gebaut, „send the fingerprint back to our API.“ |
| China-Signale hineinzuerheben | IP-Adresse, Geräte-Fingerprint und Verhaltens-Datensätze sind personenbezogene Daten. Sie von Festland-Besuchern an einen Offshore-DataDome-Endpunkt zu senden ist ein Grenztransfer (数据出境) unter PIPL (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Jeden Besucher zu inspizieren trägt seine eigene PIPL-Einwilligungs-Pflicht, und eine Datenexport-Sicherheitsbewertung kann oberhalb von Schwellen greifen. |
| Residenz & die Öffentlichkeit bedienen | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — was ein Offshore-Endpunkt nicht erfüllen kann. Die auf China ausgerichtete Website, die das Tag trägt, braucht eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource, die DataDomes Erkennungs-Schicht nicht bereitstellt. |
Die Signale, die es inspiziert, sind personenbezogene Daten — und sie werden offshore bewertet
Dies ist kein „lädt es“-Test. DataDomes JavaScript-Tag „collects behavioral data from the client (i.e. the web browser in most cases) such as mouse movements or key strokes,“ in seiner eigenen Doku, und „Generic information is also collected about the OS, the browser itself, the GPU, etc.“ Das Tag ist dann dazu gebaut, „send the fingerprint back to our API,“ wo es — zusammen mit der IP-Adresse und den Anfrage-Signalen, die DataDome serverseitig liest — bewertet wird, um ein Bot-oder-Mensch-Urteil zu erreichen. Nach Chinas Gesetz zum Schutz personenbezogener Daten sind eine IP-Adresse, ein Geräte-Fingerprint und ein Datensatz, wie sich jemand durch eine Seite bewegte, personenbezogene Daten, ob DataDome sie zu einer benannten Person auflöst oder nicht. Ob das Tag schnell aus einem bestimmten Festland-Netz lädt, ist eine Auslieferungs-Sache, die diese Seite nicht mit einer Latenzzahl bewertet — und die Antwort ist niemals eine Netz-Behelfslösung.
DataDome ist klar darüber, wo diese Bewertung geschieht. Seine Dokumentation listet die festen Endpunkte, durch die sein Dienst verbindet — Singapur, Kanada (Central), die Vereinigten Staaten, Irland, das Vereinigte Königreich, Deutschland, Frankreich und Italien — und lädt Sie ein, für jede Region, die „not listed“ ist, „contact us“. Der nächste Endpunkt zum Festland ist Singapur; es gibt keinen innerhalb Chinas. Wenn Ihr Deployment diese Signale von einem Besucher in Shanghai erfasst und sie einem DataDome-Endpunkt zur Bewertung übergibt, haben Sie also einen Grenztransfer (数据出境) personenbezogener Daten gemacht. PIPL legt die Pflicht auf den Verarbeiter — Sie, nicht DataDome, den Auftragsverarbeiter: Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, die sich von jeder allgemeinen Website-Vereinbarung unterscheidet, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Oberhalb bestimmter Schwellen, oder wo die Daten „wichtige Daten“ sind, kann dieser Transfer auch Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor irgendetwas geht.
„Der Cookie hält keine PII“ klärt es nicht
DataDome merkt an, dass sein Cookie „is encrypted for security and does not contain any personally identifiable information (PII),“ und dass das Tag „focused on bot detection and not tracking“ ist. Beides kann wahr und nebensächlich sein. Die Grenzübertritts- und Einwilligungs-Pflichten heften sich nicht an das, was der Cookie speichert; sie heften sich an die rohen Signale, die DataDome verarbeitet, um sein Urteil zu erreichen — die IP-Adresse, den Geräte- und Browser-Fingerprint und den Verhaltens-Strom — die personenbezogene Daten unter PIPL sind, ungeachtet dessen, ob der resultierende Cookie anonym ist. Ein datenschutzrespektierendes Design kann die Exponierung wahrhaft reduzieren; es verschiebt die Verarbeitung nicht zurück nach China und erledigt nicht die Pflichten des Verarbeiters. Ob Ihre konkreten Signale als personenbezogene oder sensible Information gelten, ist eine mit Rechtsbeistand zu klärende Frage.
Jeden Besucher zu inspizieren ist seine eigene PIPL-Pflicht
Residenz ist nur die Hälfte davon. Bot-Erkennung funktioniert, indem sie beobachtet, was identifizierbare Clients tun — wie sich ein Zeiger bewegt, wie Tasten angeschlagen werden, wie ein Gerät und Browser konfiguriert sind, wie sich eine Session über die Zeit verhält — und es bewertet. Nach PIPL ist diese Beobachtung selbst Verarbeitung personenbezogener Daten, und sie braucht ihre eigene rechtmäßige Grundlage: in der Praxis informierte Mitteilung und, wo erforderlich, Einwilligung, bevor das Tag mit dem Erheben beginnt. Der Grenztransfer zu einem Offshore-Endpunkt braucht dann obendrauf eine weitere, gesonderte Einwilligung. Ein Einwilligungs-Ablauf, der für Ihren Analytics geschrieben ist, deckt nicht automatisch eine Sicherheits-Schicht ab, die jeden Besucher inspiziert; was Ihre Mitteilung sagen muss und ob Einwilligung oder eine andere Grundlage gilt, ist eine Frage für Rechtsbeistand gegen das, was Sie tatsächlich erheben.
Residenz und ICP: kein Festland-Endpunkt zum Speichern darauf oder Bedienen daraus
Zwei weitere Pflichten hängen von derselben fehlenden Region ab. Erstens, Residenz: Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37 — die Datenlokalisierungs-Bestimmung wurde durch die Änderung von 2025 umnummeriert, die am 1. Januar 2026 in Kraft trat, mit unveränderter Substanz)). Ein Offshore-Erkennungs-Endpunkt kann diese Pflicht nicht erfüllen. Zweitens, Lizenzierung: Die auf China ausgerichtete Website oder App, die das DataDome-Tag trägt — die Seiten, die Ihre Nutzer tatsächlich laden — ist ein öffentlicher Internet-Dienst im Festland, sie rechtskonform aus China heraus zu bedienen löst also eine ICP-Beian (备案) aus, gebunden an eine Festland-Hosting-Ressource. DataDomes Erkennungs-Schicht stellt keine bereit, es gibt also nichts Eigenes, wogegen zu melden wäre.
Dies ist kein Urteil, dass DataDome in China „blockiert“ oder „illegal“ ist. Es ist eine Risikokarte: Welche Pflichten tatsächlich beißen, hängt von Ihrer Gesellschaft, den Signalen, die Ihr Deployment erhebt, Ihrer Rolle nach chinesischem Recht und davon ab, wer Ihre Besucher sind — und das ist es wert, mit Rechtsbeistand geklärt zu werden, bevor Ihre Sicherheits-Schicht sich darauf lehnt.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Bot- und Betrugs-Schutz für ein auf China ausgerichtetes Objekt zu betreiben, und er hat eine Form. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung an jeder Front durch — das Verhaltens-Profiling, den Grenztransfer und die Residenz-Frage — und steckt ab, welche in China erhobenen Signale im Land bleiben müssen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Art. 39 greift und was Ihr Mitteilungs- und Einwilligungs-Ablauf abdecken muss. Die rechtlichen Schlüsse werden mit Ihrem Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir stellen eine eingewilligte, inländische Grundlage für den China-Verkehr auf und integrieren sie — ein inländisches Bot- und Betrugs-Schutz-Muster oder inländische Verarbeitung für das China-Objekt — sodass die Signale, die Ihre Festland-Besucher erzeugen, auf einer China-ansässigen Basis inspiziert und gehalten werden, während Sie DataDome für die Märkte behalten, wo es Ihnen bereits dient, gespeist nur von dem, was rechtmäßig gehen darf. Wo es kein sauberes inländisches Äquivalent gibt, ist es dieses rechtmäßige inländische Muster — eingewilligte Erhebung, inländische Verarbeitung und Speicherung — zu dem wir bauen, statt eines Eins-zu-eins-Austauschs.
Dann ausliefern: Die Seite, die ein Festland-Besucher tatsächlich öffnet, ist ein öffentlicher Internet-Dienst in China für sich, und dort landen die ICP-Melde-Pflicht und der Bedarf an rechtskonformer inländischer Auslieferung. Wir stellen diese Schicht bereit — der 21YunBox Optimizer — vor dem Stack stehend, den Sie bereits betreiben, sodass nichts neu gebaut oder re-plattformiert wird. Das Ergebnis ist Bot- und Betrugs-Schutz, der legal und rechtskonform für Ihre Nutzer in China läuft. Das eine, was wir nicht tun — weil es niemand rechtmäßig kann — ist, einen Weg um Chinas Datenexport-Regeln oder um irgendeine Netzbeschränkung herum zu konstruieren: 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. Wir halten im Inland, was bleiben muss, inspizieren es auf einer eingewilligten inländischen Grundlage und liefern die Website aus dem Festland heraus aus — nichts wird heimlich über die Grenze bewegt.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist DataDome in China blockiert?
Das ist die falsche erste Frage. DataDome ist ein Bot- und Betrugsschutz-Dienst, und ob sein Tag oder seine API von einem bestimmten Festland-Netzwerk lädt, ist eine Auslieferungs-Sache — diese Seite veröffentlicht keine China-Latenzzahl, und die Antwort ist niemals eine Netz-Behelfslösung. Was DataDomes Nutzung in China tatsächlich entscheidet, ist Compliance: Es inspiziert die IP-Adresse, den Geräte-Fingerabdruck und die Verhaltenssignale jeder Anfrage und bewertet sie auf Infrastruktur außerhalb des Festlands, was Grenzübertritts-, Einwilligungs- und Datenresidenz-Pflichten aufwirft. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu klärendes Risiko.
Ist das Senden der Signale von China-Besuchern an DataDome ein Grenztransfer?
Wenn der DataDome-Endpunkt, der Ihren Verkehr bewertet, außerhalb des Festlands liegt — und jeder Endpunkt, den DataDome auflistet, ist das — dann verlassen die IP-Adresse, der Geräte-Fingerabdruck und die Verhaltenssignale, die es für Ihre China-Besucher verarbeitet, das Land, ein Grenztransfer (数据出境) unter PIPL. Das bedeutet Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung), und es kann Chinas Datenexport-Sicherheitsbewertung unterliegen. Identifizierbare Besucher zu inspizieren braucht zusätzlich seine eigene PIPL-Grundlage. Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) eine inländische Speicherpflicht hinzu, die ein Offshore-Endpunkt nicht erfüllen kann. Klären Sie Ihre genauen Pflichten mit Rechtsbeistand.
DataDome sagt, sein Cookie enthalte keine personenbezogenen Daten — reicht das nicht?
Nicht von sich aus. DataDome erklärt, sein Cookie „is encrypted for security and does not contain any personally identifiable information (PII),“ und dass der Tag „focused on bot detection and not tracking“ sei. Beides kann wahr sein, während die Pflichten weiterhin gelten, denn die Grenzübertritts- und Einwilligungs-Pflichten heften sich an die Rohsignale, die DataDome verarbeitet, um zu seinem Urteil zu gelangen — die IP-Adresse, den Geräte- und Browser-Fingerabdruck und den Verhaltensstrom — nicht an das, was das resultierende Cookie speichert. 21YunBox kartiert diese Exponierung, lokalisiert die China-Signale auf einer eingewilligten inländischen Grundlage und liefert Ihre auf China ausgerichtete Website auf ICP-gemeldeter Infrastruktur aus — niemals ein Weg um Chinas Datenexport-Regeln herum.






















