DataDome fonctionne-t-il en Chine ? Données de détection de bots, transfert transfrontalier PIPL et consentement
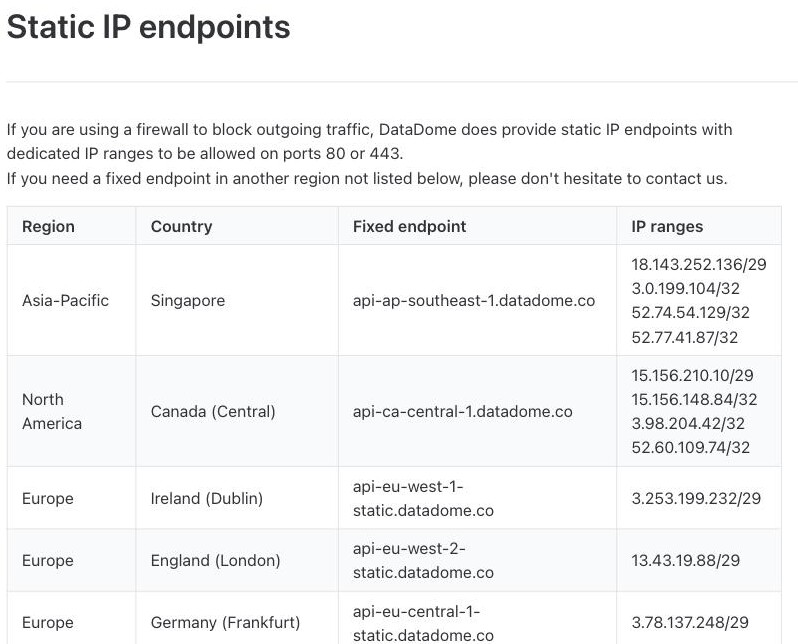
DataDome inspecte chaque requête — adresse IP, empreinte d'appareil et de navigateur, et signaux comportementaux — pour distinguer les bots des humains, et sa propre documentation énumère les points de terminaison fixes par lesquels sa détection se connecte à Singapour, au Canada, aux États-Unis, en Irlande, au Royaume-Uni, en Allemagne, en France et en Italie, aucun en Chine continentale. Ainsi, noter vos visiteurs en Chine envoie leurs informations personnelles vers un point de terminaison à l'étranger — un transfert transfrontalier (数据出境) au titre de la PIPL, avec une obligation de consentement distinct par-dessus et aucune assise pour une déclaration ICP. Un regard, d'abord sous l'angle de la conformité, sur l'exposition transfrontalière, de consentement et de résidence des données, et sur la voie légale sur le territoire.
DataDome fonctionne-t-il en Chine ?
DataDome est un outil de sécurité dont la matière première est les données personnelles de vos visiteurs : pour distinguer un bot d'un humain, il inspecte chaque requête — adresse IP, empreinte d'appareil et de navigateur, et signaux comportementaux — de sorte que la question chinoise n'est pas de savoir si la balise se charge, mais où ces signaux sont notés et si vous aviez une base légale pour les collecter et les déplacer.
DataDome note chaque requête sur sa propre infrastructure, et sa documentation énumère les points de terminaison fixes par lesquels sa détection se connecte à Singapour, au Canada, aux États-Unis, en Irlande, au Royaume-Uni, en Allemagne, en France et en Italie — aucun en Chine continentale, le plus proche étant Singapour. Ainsi, acheminer les données de requête, d'appareil et comportementales de vos visiteurs en Chine vers un point de terminaison DataDome à l'étranger est un transfert transfrontalier (数据出境) d'informations personnelles au titre de la PIPL (information, un consentement distinct et un mécanisme de transfert, articles 38 à 40), et cela peut déclencher l'évaluation de sécurité pour l'exportation de données de Chine. Inspecter chaque visiteur porte sa propre obligation de consentement PIPL par-dessus, et pour un opérateur d'infrastructure d'information critique l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité fixe une obligation de stockage sur le territoire qu'un point de terminaison à l'étranger ne peut satisfaire.
Il s'agit d'une image des risques, pas d'un verdict — ce que vous devez dépend de ce que vous collectez, de vos volumes de données, de votre rôle de responsable de traitement et de qui sont vos utilisateurs, et cela vaut la peine d'être réglé avec un conseil. 21YunBox cartographie votre exposition, localise les signaux de Chine sur une assise consentie sur le territoire, et diffuse votre site tourné vers la Chine sur le territoire, sur une infrastructure déclarée (ICP) — jamais aucune forme de contournement. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! L'axe est la conformité, non la vitesse. DataDome inspecte l'adresse IP, l'empreinte d'appareil et de navigateur, et les signaux comportementaux (mouvements de souris, frappes clavier, OS/navigateur/GPU) de chaque requête pour noter le caractère bot ou humain — un flux continu d'informations personnelles au titre de la PIPL — de sorte que la décision dépend de l'endroit où ces données sont notées et de votre base légale, non de savoir si la balise se charge.
- ! DataDome note sur sa propre infrastructure, dont il énumère les points de terminaison fixes à Singapour, au Canada, aux États-Unis, en Irlande, au Royaume-Uni, en Allemagne, en France et en Italie — aucun en Chine continentale, le plus proche étant Singapour. Acheminer les données de requête, d'appareil et comportementales des visiteurs en Chine vers un point de terminaison à l'étranger est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert.
- ! Inspecter et profiler chaque visiteur pour détecter les bots est en soi un traitement d'informations personnelles, qui au titre de la PIPL a besoin de sa propre base légale — information éclairée, et consentement là où il est requis, avant que la balise ne collecte — par-dessus le consentement distinct qu'exige le transfert transfrontalier.
- ! Ce transfert peut être soumis à l'évaluation de sécurité pour l'exportation de données de Chine (数据出境安全评估), selon les données, le volume, et le fait que vous soyez ou non opérateur d'infrastructure d'information critique.
- ! Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'article 40 de la PIPL et l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité imposent que les informations personnelles collectées en Chine soient stockées sur le continent — une obligation qu'un point de terminaison DataDome à l'étranger ne peut satisfaire. Il n'y a pas non plus de point de terminaison sur le continent auquel rattacher une déclaration ICP pour cette couche.
- ✓ La voie légale : garder les signaux de Chine sur une assise consentie sur le territoire, n'envoyer à DataDome que ce qui peut légalement partir, garder DataDome pour vos autres marchés, et diffuser le site tourné vers la Chine sur le territoire, sur une infrastructure déclarée (ICP) — jamais aucune forme de contournement.
Ce que la documentation officielle de DataDome dit de la Chine
| Fait | Source primaire |
|---|---|
| La détection de DataDome se nourrit des données d'appareil et comportementales de chaque visiteur. Sa propre documentation JavaScript Tag indique que la balise "collects behavioral data from the client (i.e. the web browser in most cases) such as mouse movements or key strokes," que "Generic information is also collected about the OS, the browser itself, the GPU, etc.," et qu'elle est conçue pour "send the fingerprint back to our API." Avec l'adresse IP et les signaux de requête que DataDome lit côté serveur, c'est un flux continu d'informations personnelles sur des personnes en Chine. | DataDome Developer Docs — JavaScript Tag (docs.datadome.co), consulté le 2026-10-09 |
| DataDome énumère ses points de terminaison fixes dans huit pays — aucun en Chine continentale. Sa documentation nomme des points de terminaison régionaux fixes à Singapour, au Canada, aux États-Unis, en Irlande, au Royaume-Uni, en Allemagne, en France et en Italie, et ajoute : "If you need a fixed endpoint in another region not listed below, please don't hesitate to contact us." Le plus proche du continent est Singapour ; il n'y a aucun point de terminaison sur le territoire, de sorte que les données de requête des visiteurs en Chine sont notées à l'étranger. | DataDome Developer Docs — Static IP endpoints (docs.datadome.co), consulté le 2026-10-09 |
| Envoyer les signaux des visiteurs en Chine vers un point de terminaison DataDome à l'étranger est un transfert transfrontalier au titre de la PIPL. Déplacer des informations personnelles collectées auprès de personnes en Chine continentale — adresse IP, empreinte d'appareil et signaux comportementaux — vers un point de terminaison DataDome hors du continent déclenche les articles 38 à 40 de la PIPL : information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et au-delà des seuils cela peut exiger l'évaluation de sécurité pour l'exportation de données de Chine. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn), consulté le 2026-10-09 |
| Pour certains responsables, les données doivent rester en Chine — et le site qui porte la balise a besoin d'une déclaration ICP. Lorsque le responsable est opérateur d'infrastructure d'information critique ou déplace des informations personnelles en volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — ce qu'un point de terminaison de détection à l'étranger ne peut satisfaire. Et tout site public servi depuis l'intérieur de la Chine doit porter une déclaration ICP (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT) liée à une ressource d'hébergement sur le continent que la couche de détection de DataDome ne fournit pas. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT, consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour un site qui exploite DataDome face à la Chine continentale, l’instinct est de demander si la balise se charge seulement. C’est le mauvais point de départ. DataDome est un service de protection contre les bots et la fraude en ligne, et la façon dont il distingue un bot d’un humain est d’inspecter chaque requête — l’adresse IP, l’empreinte d’appareil et de navigateur, les en-têtes, et des signaux comportementaux tels que les mouvements de souris et les frappes clavier. Sa matière première, autrement dit, est un flux continu d’informations personnelles sur chacun de vos visiteurs. Que cette inspection puisse légalement avoir lieu pour des personnes en Chine — et où leurs données sont notées — est une question de conformité, et c’est le droit chinois sur les informations personnelles qui la tranche, non la latence.
DataDome répond à la moitié « emplacement » dans sa propre documentation. Il note chaque requête sur sa propre infrastructure, et les points de terminaison fixes par lesquels sa détection se connecte sont à Singapour, au Canada, aux États-Unis, en Irlande, au Royaume-Uni, en Allemagne, en France et en Italie. Aucun n’est en Chine continentale. Ainsi, dès l’instant où la requête d’un visiteur en Chine est remise à DataDome pour notation, les informations personnelles de ce visiteur ont déjà quitté le pays.
DataDome en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de DataDome — et au regard du droit chinois |
|---|---|
| Ce que c'est | Un service de protection contre les bots et la fraude en ligne. Pour distinguer un bot d'un humain, il inspecte chaque requête — l'adresse IP, l'empreinte d'appareil et de navigateur, les en-têtes, et des signaux comportementaux tels que les “mouse movements or key strokes” — de sorte que sa matière première est un flux continu d'informations personnelles sur chaque visiteur. |
| L'accessibilité est-elle la question ? | Non. La balise et l'API de DataDome sont des points de terminaison à l'étranger ; qu'ils se chargent depuis un réseau donné du continent est une affaire de diffusion. Cette page ne publie aucun chiffre de latence en Chine — la vitesse n'est pas l'axe, et la réponse n'est jamais un contournement réseau. |
| Où a lieu la notation | Sur la propre infrastructure de DataDome, à l'étranger. Sa documentation énumère des points de terminaison fixes à Singapour, au Canada, aux États-Unis, en Irlande, au Royaume-Uni, en Allemagne, en France et en Italie — aucun en Chine continentale, le plus proche étant Singapour — et la balise est conçue pour “send the fingerprint back to our API.” |
| Y collecter les signaux de Chine | L'adresse IP, l'empreinte d'appareil et les enregistrements comportementaux sont des informations personnelles. Les envoyer de visiteurs du continent vers un point de terminaison DataDome à l'étranger est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert. Inspecter chaque visiteur porte sa propre obligation de consentement PIPL, et une évaluation de sécurité pour l'exportation de données peut s'appliquer au-delà des seuils. |
| Résidence et servir le public | Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — ce qu'un point de terminaison à l'étranger ne peut satisfaire. Le site tourné vers la Chine qui porte la balise a besoin d'une déclaration ICP liée à une ressource d'hébergement sur le continent que la couche de détection de DataDome ne fournit pas. |
Les signaux qu’il inspecte sont des informations personnelles — et ils sont notés à l’étranger
Ce n’est pas un test « est-ce que ça se charge ». La balise JavaScript de DataDome, dans sa propre documentation, “collects behavioral data from the client (i.e. the web browser in most cases) such as mouse movements or key strokes,” et “Generic information is also collected about the OS, the browser itself, the GPU, etc.” La balise est ensuite conçue pour “send the fingerprint back to our API,” où — avec l’adresse IP et les signaux de requête que DataDome lit côté serveur — elle est notée pour parvenir à un verdict bot ou humain. Au titre de la loi chinoise sur la protection des informations personnelles, une adresse IP, une empreinte d’appareil et un enregistrement de la façon dont quelqu’un a parcouru une page sont des informations personnelles, que DataDome les résolve ou non en une personne nommée. Que la balise se charge rapidement depuis un réseau donné du continent est une affaire de diffusion que cette page ne note pas par un chiffre de latence — et la réponse n’est jamais un contournement réseau.
DataDome est clair sur l’endroit où cette notation a lieu. Sa documentation énumère les points de terminaison fixes par lesquels son service se connecte — Singapour, Canada (Central), États-Unis, Irlande, Royaume-Uni, Allemagne, France et Italie — et vous invite à le “contact us” pour toute région “not listed.” Le point de terminaison le plus proche du continent est Singapour ; il n’y en a aucun à l’intérieur de la Chine. Ainsi, lorsque votre déploiement capture ces signaux d’un visiteur à Shanghai et les remet à un point de terminaison DataDome pour notation, vous avez effectué un transfert transfrontalier (数据出境) d’informations personnelles. La PIPL fait peser l’obligation sur le responsable de traitement — vous, non DataDome le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct de tout accord de site général, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Au-delà de certains seuils, ou lorsque les données sont des « données importantes », ce transfert peut aussi exiger l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant que quoi que ce soit ne parte.
« Le cookie ne contient aucune donnée personnelle » ne règle pas la question
DataDome note que son cookie “is encrypted for security and does not contain any personally identifiable information (PII),” et que la balise est “focused on bot detection and not tracking.” Les deux peuvent être vrais et hors de propos. Les obligations transfrontalières et de consentement ne s’attachent pas à ce que le cookie stocke ; elles s’attachent aux signaux bruts que DataDome traite pour parvenir à son verdict — l’adresse IP, l’empreinte d’appareil et de navigateur, et le flux comportemental — qui sont des informations personnelles au titre de la PIPL, que le cookie résultant soit anonyme ou non. Une conception respectueuse de la vie privée peut réellement réduire l’exposition ; elle ne ramène pas le traitement à l’intérieur de la Chine ni n’acquitte les obligations du responsable de traitement. Que vos signaux précis comptent comme des informations personnelles ou sensibles est une question à régler avec un conseil.
Inspecter chaque visiteur est sa propre obligation PIPL
La résidence n’en est que la moitié. La détection de bots fonctionne en observant ce que font des clients identifiables — comment un pointeur se déplace, comment les touches sont frappées, comment un appareil et un navigateur sont configurés, comment une session se comporte dans le temps — et en le notant. Au titre de la PIPL, cette observation est elle-même un traitement d’informations personnelles, et elle a besoin de sa propre base légale : en pratique, une information éclairée, et le consentement là où il est requis, avant que la balise ne commence à collecter. Le transfert transfrontalier vers un point de terminaison à l’étranger a ensuite besoin d’un consentement supplémentaire et distinct par-dessus. Un flux de consentement rédigé pour votre analytique ne couvre pas automatiquement une couche de sécurité qui inspecte chaque visiteur ; ce que votre avis doit dire, et si le consentement ou une autre base s’applique, est une question pour un conseil au regard de ce que vous collectez réellement.
Résidence et ICP : aucun point de terminaison sur le continent où stocker ou servir
Deux obligations supplémentaires dépendent de la même région manquante. D’abord, la résidence : si vous êtes opérateur d’infrastructure d’information critique ou responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37 — la disposition de localisation des données a été renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, substance inchangée)). Un point de terminaison de détection à l’étranger ne peut satisfaire cette obligation. Ensuite, la licence : le site ou l’application tournés vers la Chine qui portent la balise DataDome — les pages que vos utilisateurs chargent réellement — sont un service Internet public sur le continent, de sorte que les servir en conformité depuis l’intérieur de la Chine dépend d’une déclaration ICP (备案) liée à une ressource d’hébergement sur le continent. La couche de détection de DataDome n’en fournit aucune, il n’y a donc rien qui lui soit propre à déclarer.
Il ne s’agit pas d’un verdict selon lequel DataDome serait « bloqué » ou « illégal » en Chine. C’est une image des risques : lesquelles de ces obligations mordent réellement dépend de votre entité, des signaux que votre déploiement collecte, de votre rôle au regard du droit chinois, et de qui sont vos visiteurs — et cela vaut la peine d’être réglé avec un conseil avant que votre couche de sécurité n’en dépende.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale d’exécuter une protection contre les bots et la fraude pour une propriété tournée vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine examine votre exposition PIPL sur tous les fronts — le profilage comportemental, le transfert transfrontalier et la question de la résidence — en déterminant quels signaux collectés en Chine doivent rester dans le pays, ce qui peut légalement partir, où une évaluation de sécurité pour l’exportation de données ou une obligation de stockage de l’article 39 mord, et ce que votre flux d’information et de consentement doit couvrir. Les conclusions juridiques se règlent avec votre conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous mettons en place et intégrons une assise consentie, sur le territoire, pour le trafic de Chine — un dispositif national de protection contre les bots et la fraude, ou un traitement sur le territoire pour la propriété Chine — de sorte que les signaux que vos visiteurs du continent génèrent soient inspectés et détenus sur une base résidente en Chine, pendant que vous gardez DataDome pour les marchés où il vous sert déjà, alimenté uniquement par ce qui peut légalement partir. Là où il n’existe aucun équivalent national propre, c’est ce dispositif légal sur le territoire — collecte consentie, traitement et stockage sur le territoire — que nous construisons, plutôt qu’un remplacement à l’identique.
Ensuite, diffuser : la page qu’un visiteur du continent ouvre réellement est un service Internet public en Chine à part entière, et c’est là qu’atterrissent l’obligation de déclaration ICP et le besoin d’une diffusion conforme sur le territoire. Nous fournissons cette couche — le 21YunBox Optimizer — en nous plaçant devant le stack que vous exploitez déjà, de sorte que rien ne soit reconstruit ni re-plateformé. Le résultat est une protection contre les bots et la fraude qui fonctionne de manière légale et conforme pour vos utilisateurs en Chine. La seule chose que nous ne ferons pas — car nul ne le peut légalement — c’est de concevoir une voie pour passer outre les règles chinoises d’exportation de données ou toute restriction réseau : 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. Nous gardons sur le territoire ce qui doit y rester, l’inspectons sur une assise nationale consentie, et diffusons le site depuis l’intérieur du continent — rien n’est déplacé de l’autre côté de la frontière par furtivité.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
DataDome est-il bloqué en Chine ?
C'est la mauvaise première question. DataDome est un service de protection contre les bots et la fraude, et que sa balise ou son API se charge depuis un réseau donné du continent est une affaire de diffusion — cette page ne publie aucun chiffre de latence en Chine, et la réponse n'est jamais un contournement réseau. Ce qui décide réellement de l'usage de DataDome en Chine, c'est la conformité : il inspecte l'adresse IP, l'empreinte d'appareil et les signaux comportementaux de chaque requête, et il les note sur une infrastructure hors du continent, ce qui soulève des obligations transfrontalières, de consentement et de résidence des données. Traitez les détails comme un risque à confirmer avec un conseil.
Envoyer les signaux des visiteurs en Chine à DataDome est-il un transfert transfrontalier ?
Si le point de terminaison DataDome qui note votre trafic est hors du continent — et chaque point de terminaison que DataDome énumère l'est — alors l'adresse IP, l'empreinte d'appareil et les signaux comportementaux qu'il traite pour vos visiteurs en Chine quittent le pays, un transfert transfrontalier (数据出境) au titre de la PIPL. Cela signifie information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et cela peut être soumis à l'évaluation de sécurité pour l'exportation de données de Chine. Inspecter des visiteurs identifiables a aussi besoin de sa propre base PIPL par-dessus. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'un point de terminaison à l'étranger ne peut satisfaire. Confirmez vos obligations précises avec un conseil.
DataDome dit que son cookie ne contient aucune donnée personnelle — n'est-ce pas suffisant ?
Pas à soi seul. DataDome indique que son cookie "is encrypted for security and does not contain any personally identifiable information (PII)," et que la balise est "focused on bot detection and not tracking." Les deux peuvent être vrais tandis que les obligations s'appliquent tout de même, car les obligations transfrontalières et de consentement s'attachent aux signaux bruts que DataDome traite pour parvenir à son verdict — l'adresse IP, l'empreinte d'appareil et de navigateur, et le flux comportemental — non à ce que le cookie résultant stocke. 21YunBox cartographie cette exposition, localise les signaux de Chine sur une assise consentie sur le territoire, et diffuse votre site tourné vers la Chine sur une infrastructure déclarée (ICP) — jamais une voie pour passer outre les règles chinoises d'exportation de données.






















