¿Funciona Check Point en China? Residencia de datos, ICP y normas de transferencia transfronteriza
Los gateways Quantum on-premise de Check Point y un Security Management Server autoalojado pueden ejecutarse dentro de China continental — la palanca legal —, mientras que sus servicios gestionados en la nube, Smart-1 Cloud, Infinity Portal y Harmony, se alojan en el extranjero sin ninguna región en China continental, de modo que los logs, la telemetría de amenazas y la política de seguridad que concentran residen fuera del país: una transferencia transfronteriza según la PIPL. Un análisis centrado en el cumplimiento de dónde pueden residir sus datos de seguridad.
¿Funciona Check Point en China?
Check Point funciona en China — la cuestión de cumplimiento es dónde pueden residir los datos que concentra, no si se conecta. Check Point se asienta sobre sus datos operativos más sensibles: el tráfico que inspeccionan sus gateways, los logs y la telemetría de amenazas que recogen y la política de seguridad que describe todo su entorno. Los Quantum Security Gateways on-premise y un Security Management Server autoalojado pueden ejecutarse dentro de China continental y mantener esos datos en suelo local — la palanca legal. Pero las variantes gestionadas en la nube — Smart-1 Cloud, el Infinity Portal y los servicios en la nube de Harmony — están alojadas en el extranjero sin ninguna región en China continental, de modo que los logs, la telemetría y la política recogidos en China que se conservan allí son una transferencia transfronteriza según la PIPL y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, un deber de localización de datos que una nube en el extranjero no puede cumplir.
Instantánea de cumplimiento
- ! La gestión de Smart-1 Cloud se aloja íntegramente en la nube — sin región en China continental
- ! Los gateways contienen su tráfico, sus logs, su telemetría de amenazas y su política de seguridad
- ! Los logs recogidos en China en una nube del extranjero son una transferencia transfronteriza según la PIPL (art. 38–40)
- ! Un operador de infraestructuras críticas o un tratante de grandes volúmenes debe almacenar dentro del país, algo que una nube en el extranjero no puede cumplir
- ! Una consola de administración o un portal de informes orientados a China necesitan un registro ICP sobre alojamiento en el continente
- ✓ Ejecutar gateways Quantum on-premise y un servidor de gestión autoalojado dentro del país — la palanca
Lo que la documentación oficial de Check Point dice sobre China
| Hecho | Fuente primaria |
|---|---|
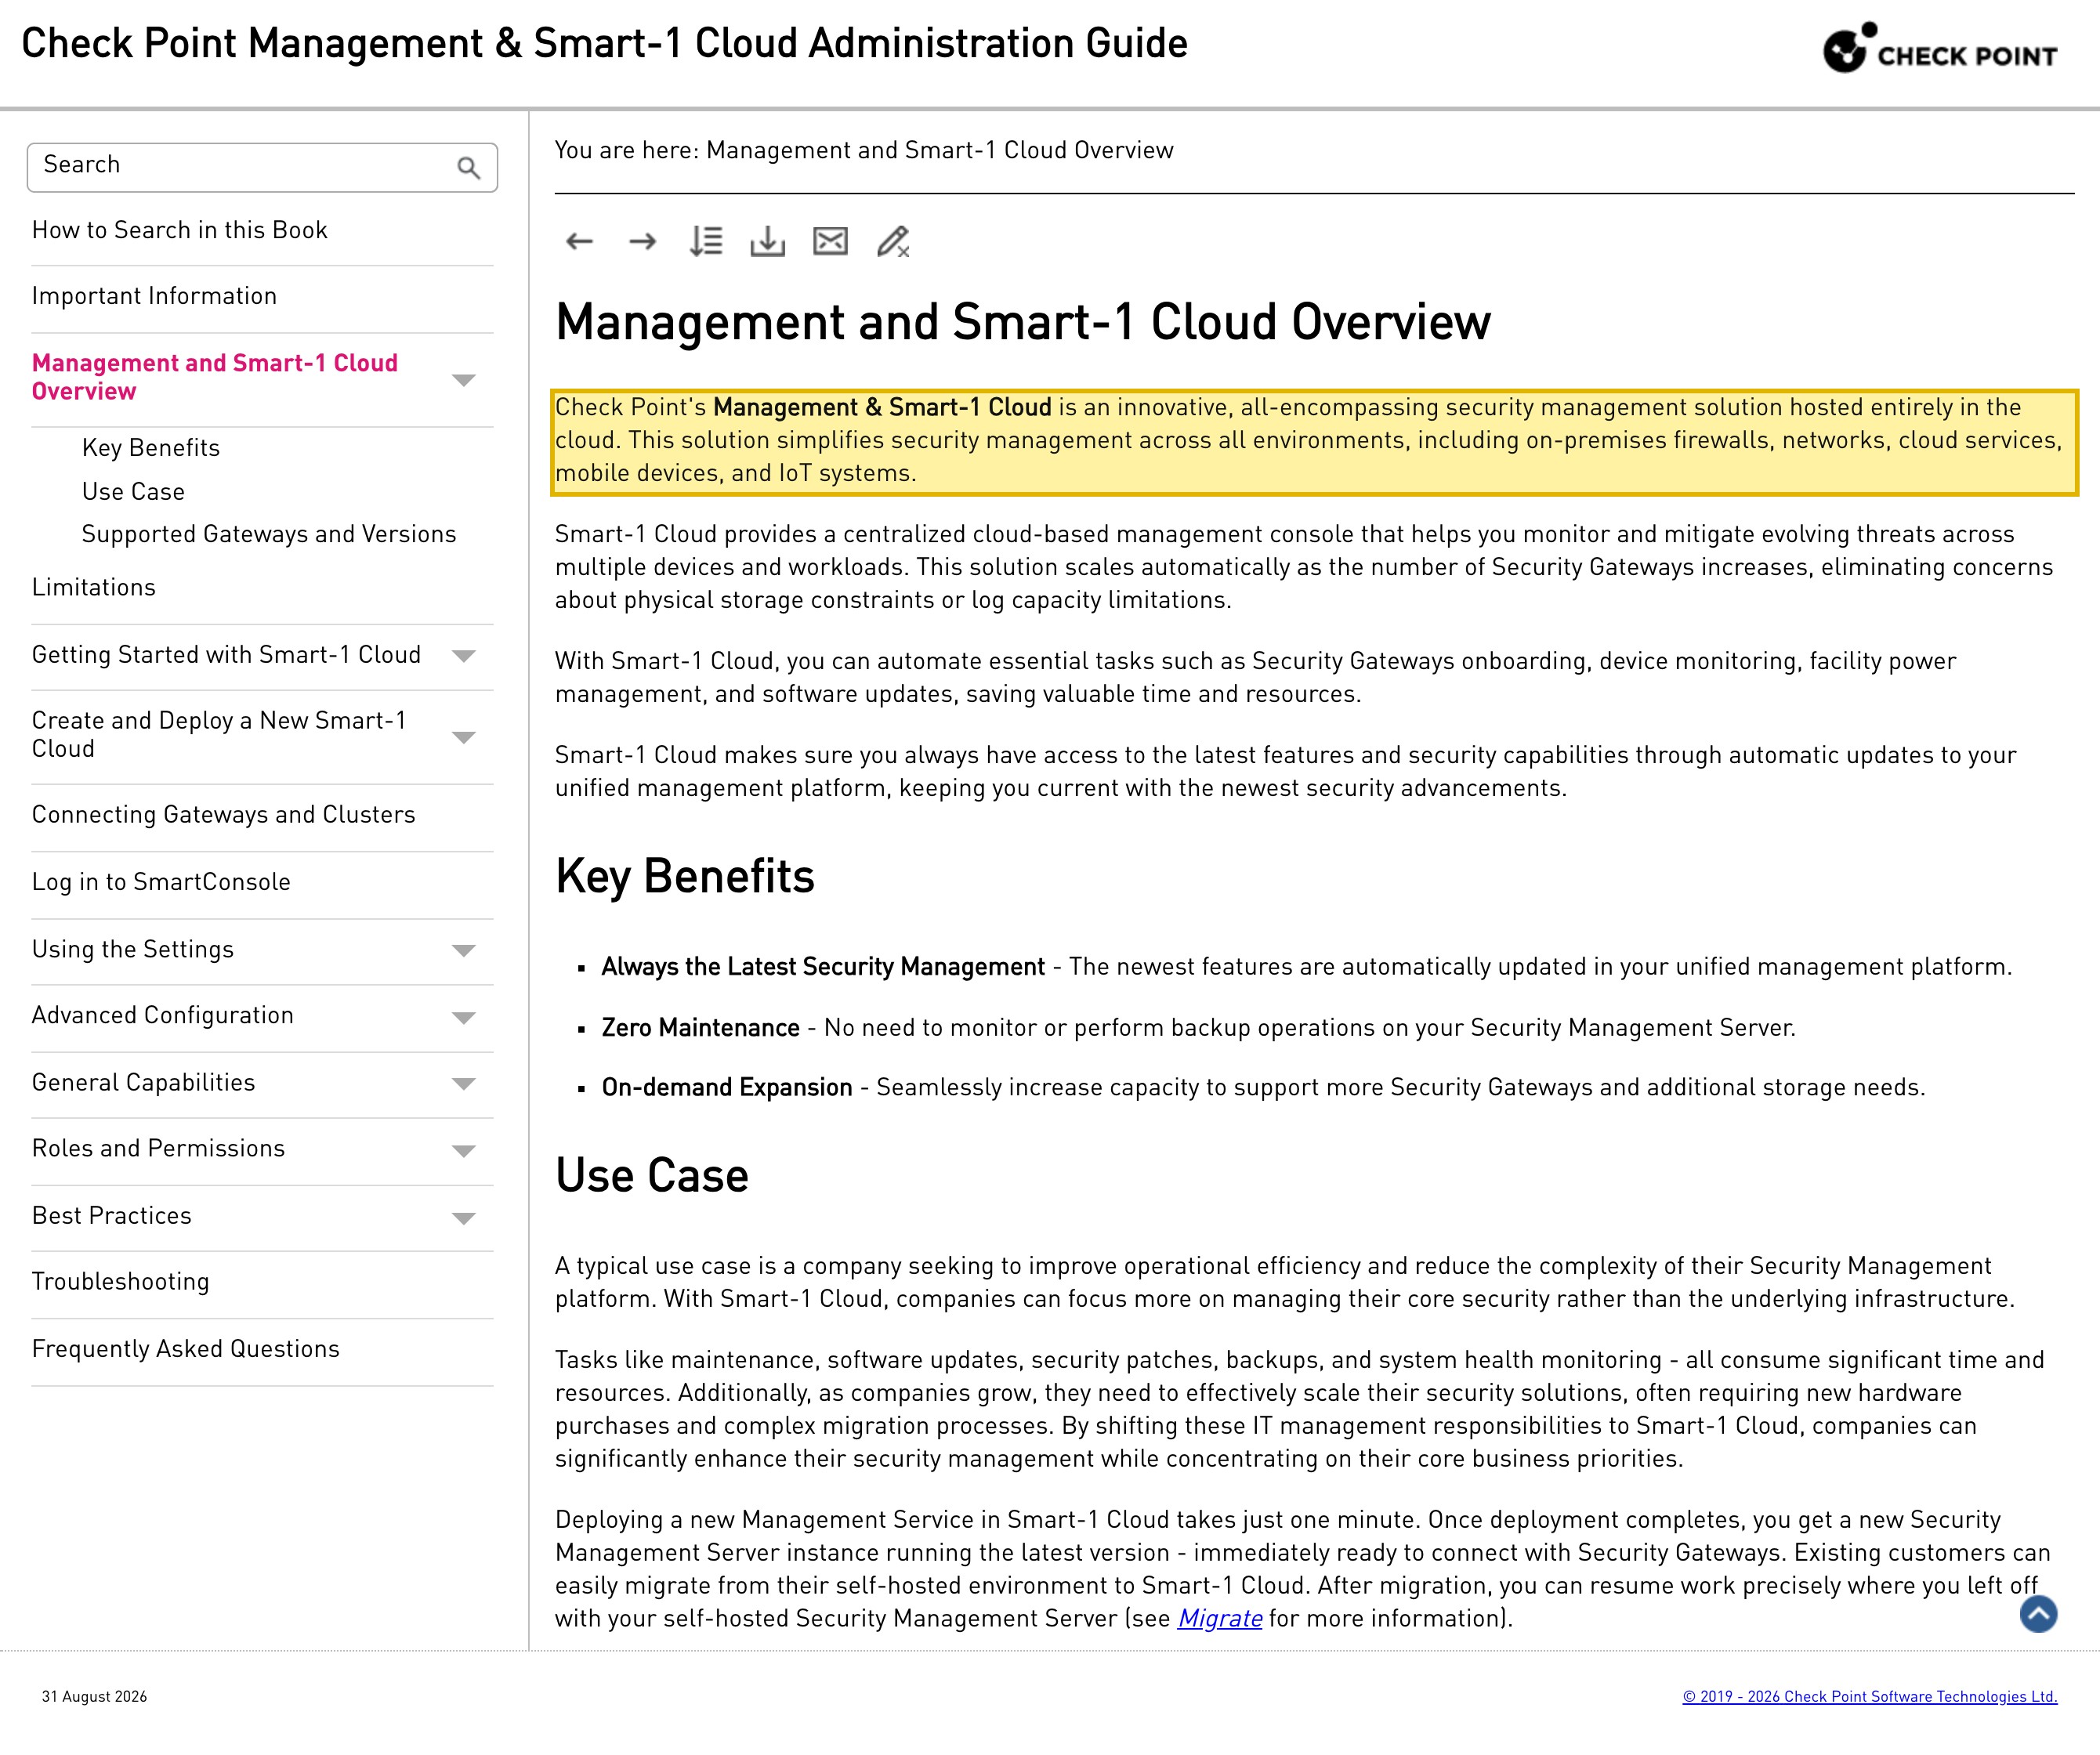
| Check Point describe Smart-1 Cloud como una solución de gestión de seguridad “hosted entirely in the cloud,” (alojada íntegramente en la nube) y señala que los clientes existentes “migrate from their self-hosted environment to Smart-1 Cloud” (migran desde su entorno autoalojado a Smart-1 Cloud) — de modo que la capa de gestión es o bien una nube de Check Point en el extranjero o bien un Security Management Server autoalojado que usted despliega y opera. | Check Point — Smart-1 Cloud Overview (consultado el 2026-10-14) |
| Las FAQ de Smart-1 Cloud de Check Point la califican de “Software-as-a-Service (SaaS) solution” (solución de software como servicio) e indican que “logs from Security Gateways are sent directly to the cloud, where they are processed, stored, and displayed.” (los logs de los Security Gateways se envían directamente a la nube, donde se procesan, almacenan y muestran). Sus regiones de conectividad son APAC, Canadá, Europa, India, los Emiratos Árabes Unidos y Estados Unidos — ninguna en China continental. | Check Point — Smart-1 Cloud FAQ (consultado el 2026-10-14) |
| Conservar en una nube de Check Point en el extranjero logs, telemetría y política recogidos en China es una transferencia transfronteriza de información personal según la PIPL — que exige notificación, un consentimiento separado cuando hay datos sensibles de por medio y un mecanismo de transferencia (artículos 38 a 40). | Ley de Protección de Información Personal de la RPC, artículos 38–40 |
| Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que una nube de gestión en el extranjero no puede cumplir: la información personal recogida en el continente debe permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37); PIPL, artículo 40 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 14 de octubre de 2026.
Para un equipo de seguridad que da servicio en China continental, el primer instinto es preguntarse si los gateways y las consolas de gestión de Check Point se comunican entre sí a través de la frontera. Lo hacen — Check Point es infraestructura de seguridad empresarial, no un servicio de consumo filtrado en el borde —, así que la decisión sobre China no se resuelve en la accesibilidad. Se resuelve en la residencia. Check Point se asienta sobre sus datos operativos más sensibles: el tráfico que inspeccionan sus Quantum Security Gateways, los logs de conexiones y eventos que generan, la telemetría de amenazas que recogen y la política de seguridad que, leída de principio a fin, describe todo su entorno — cada zona, regla, activo y excepción. La verdadera pregunta es dónde pueden quedar almacenados esos datos. Los gateways Quantum on-premise y un Security Management Server autoalojado pueden ejecutarse dentro de China continental y mantenerlos en suelo local — la palanca legal. Pero las variantes de Check Point gestionadas en la nube — Smart-1 Cloud, el Infinity Portal y los servicios en la nube de Harmony — se alojan en el extranjero sin ninguna región en China continental, de modo que los logs, la telemetría y la política que concentran residen fuera del país. La ironía que un comprador de seguridad percibe primero: la plataforma adquirida para defender el entorno se convierte, en su forma gestionada en la nube, en una vía transfronteriza hacia el extranjero para la descripción más completa de las defensas de ese entorno.
Check Point en China de un vistazo
| Qué lo decide | En los propios términos de Check Point — y la ley china |
|---|---|
| Dónde residen físicamente los datos de seguridad | Los Quantum Security Gateways on-premise y un Security Management Server autoalojado residen allí donde usted los despliegue — suelo continental incluido. La variante gestionada en la nube, Smart-1 Cloud, está, en palabras de Check Point, “hosted entirely in the cloud” (alojada íntegramente en la nube); sus regiones de conectividad son APAC, Canadá, Europa, India, los Emiratos Árabes Unidos y Estados Unidos, sin ninguna en China continental. Así que es la forma de despliegue, no el software, lo que decide si sus logs y su política se quedan en el país. |
| Qué concentra y por qué pesa la residencia | Un despliegue de Check Point contiene el tráfico que inspeccionan sus gateways, los logs de conexiones y eventos que generan, la telemetría de amenazas que recogen y la política de seguridad que cartografía todo su entorno. Cuando los usuarios y los activos detrás de esos datos están en China, las direcciones IP, los nombres de cuenta y los identificadores de dispositivos son información personal según la PIPL; y cuando el tráfico inspeccionado o los logs tocan datos sensibles del artículo 28 — financieros, de salud o de documentos de identidad oficiales —, esos datos pueden exponerlos. Una descripción completa de cómo está defendida su red figura, por sí sola, entre los datos operativos más sensibles que usted conserva. |
| Sus datos del continente en la nube | Los logs, la telemetría y la política generados en China y conservados en una nube de Check Point en el extranjero constituyen una transferencia transfronteriza regida por la PIPL: notificación, un consentimiento separado cuando hay información personal sensible de por medio y un mecanismo de transferencia (artículos 38 a 40 de la PIPL). El responsable del tratamiento que responde es usted, el operador — no Check Point. |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que una nube de gestión en el extranjero no puede cumplir: la información personal y los datos importantes recogidos en el continente deben permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. |
| ¿Es accesible? | La accesibilidad es la mitad del asunto que toca a la entrega, no la pregunta — los gateways aplican la política dentro del país y las consolas son accesibles a través de la frontera. La palanca legal es ejecutar la capa de datos de seguridad dentro del país: gateways Quantum on-premise y un Security Management Server autoalojado sobre infraestructura del continente, o un equivalente soberano con licencia. Cualquier superficie orientada a China situada delante de ellos — la consola de administración, un portal de informes — necesita un registro ICP vinculado a un recurso de alojamiento en el continente (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT). |
Dónde residen realmente los datos
La postura de Check Point respecto a China la fija el despliegue que usted elija, no una prueba de tiempo de carga. La capa de gestión — donde se almacenan los logs y se define la política — tiene dos formas. La gestionada en la nube, Smart-1 Cloud, se describe en la propia documentación de Check Point como una solución de gestión de seguridad “hosted entirely in the cloud” (alojada íntegramente en la nube) y como una “Software-as-a-Service (SaaS) solution,” (solución de software como servicio), y la guía de administración señala que “logs from Security Gateways are sent directly to the cloud, where they are processed, stored, and displayed.” (los logs de los Security Gateways se envían directamente a la nube, donde se procesan, almacenan y muestran). Sus regiones de conectividad figuran como APAC, Canadá, Europa, India, los Emiratos Árabes Unidos y Estados Unidos — ninguna en China continental. Si dirige la gestión de un entorno del continente hacia Smart-1 Cloud, el Infinity Portal o los servicios en la nube de Harmony, los logs, la telemetría y la política acaban almacenados en el extranjero; conforme a la Ley de Protección de Información Personal, sacar del país la información personal de China que contienen es una transferencia transfronteriza, y el responsable del tratamiento es usted.
La otra forma es la autoalojada, y es la palanca legal. La documentación de Check Point se refiere sin rodeos a clientes que ejecutan un “self-hosted Security Management Server” (Security Management Server autoalojado) — software de gestión o un appliance dedicado que usted despliega y opera en su propia infraestructura — y señala que los gateways pueden “remain managed on-premises.” (seguir gestionándose on-premise). Despliegue Quantum Security Gateways on-premise y un Security Management Server autoalojado sobre infraestructura de China continental, y los logs de tráfico, la telemetría de amenazas y la política de seguridad nunca saldrán del continente. Aquí se trata de una palanca real, no de una forma de hablar: a diferencia de los proveedores que han retirado el autoalojamiento, Check Point sigue distribuyendo y dando soporte a un plano de gestión on-premise y autogestionado junto a su plano alojado en la nube.
Lo que concentra es información personal
Check Point merece este escrutinio por lo que concentra. Una plataforma de seguridad de red no contiene una porción de sus datos; contiene una descripción estructurada de cómo está defendido su entorno — el tráfico que cruza cada gateway, los logs de quién se conectó a qué, la telemetría de amenazas generada contra ellos y una base de políticas que enumera cada zona, regla, objeto y excepción. En conjunto, eso es una imagen precisa de su superficie de ataque y de sus controles. Concentrarla en el extranjero es, antes que nada, una preocupación de seguridad y de secreto comercial.
Se convierte en una cuestión de protección de datos en cuanto el entorno está en China. Los logs y los datos de sesión recogen direcciones IP, cuentas de usuario e identificadores de dispositivos — información personal según la PIPL desde el momento en que describen a personas identificables — y, cuando el tráfico inspeccionado o los datos de eventos contienen información personal sensible del artículo 28, como datos financieros, de salud o de documentos de identidad oficiales, esos datos pueden exponerla. Es la ironía que un equipo de seguridad siente con agudeza: la plataforma que compró para proteger el entorno se convierte, si su gestión reporta a una nube en el extranjero, en una vía transfronteriza de salida para el mapa más completo de las defensas de ese entorno.
Por eso la residencia aquí no es una simple buena práctica. Para un operador de infraestructuras de información críticas, y para un responsable del tratamiento cuyos volúmenes superen los umbrales de los reguladores, la información personal y los datos importantes recogidos en el continente deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Una nube de gestión en el extranjero no puede, estructuralmente, cumplir ese deber — los datos están, por definición, en el país equivocado. Y allí donde la exportación esté permitida, superar un umbral de volumen o de sensibilidad puede activar una evaluación de seguridad de la exportación de datos dirigida por la CAC antes de que cualquier parte de ellos salga legalmente.
Gestionarlo en la nube no cumple el deber de residencia — y qué lo cumple
El resumen honesto es acotado e importante: nada de Check Point está «bloqueado». Los gateways aplican la política, las consolas informan y el plano de gestión en la nube es accesible desde el continente. La exposición no es el software; es un despliegue gestionado en la nube que aparca los logs, la telemetría y la política del continente fuera del continente. Corrija dónde residen los datos y la exposición se cierra.
La palanca legal es ejecutar la capa de datos de seguridad dentro del país. Los Quantum Security Gateways on-premise inspeccionan y registran el tráfico localmente; un Security Management Server autoalojado, desplegado sobre infraestructura del continente — o un equivalente con licencia dentro del país o de nube soberana —, almacena los logs y conserva la política sin que nada de ello salga del continente. Volver a apuntar un gateway del continente hacia un tenant de Smart-1 Cloud o del Infinity Portal en el extranjero no es localización y no cumple el deber de almacenamiento; poner en marcha el plano de gestión dentro del país, sí. Cuando un subconjunto de datos pueda cruzar legalmente la frontera, esa transferencia se mantiene minimizada, con consentimiento y respaldada por un mecanismo de transferencia, mientras que cualquier superficie orientada a China situada delante de la plataforma necesita su propio registro ICP.
Esto es un mapa de riesgo, no un veredicto. Si le corresponde un almacenamiento dentro del país, un mecanismo de transferencia, un consentimiento separado, un registro ICP o alguna combinación depende de su entidad, de sus volúmenes de datos, de qué parte del tráfico inspeccionado y de los logs contiene datos personales o sensibles y de quiénes son sus usuarios — concrete los detalles con su asesoría legal antes de decidir dónde reside una sola línea de log.
La vía legal — cartografiar, localizar, entregar
Para operar Check Point legalmente en China continental no necesita abandonarlo. 21YunBox es una capa de cumplimiento, no una migración — y, para una plataforma que ya utiliza, un socio que se sitúa junto a su stack, no un competidor. Son tres movimientos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento para China contrasta sus obligaciones de transferencia transfronteriza según la PIPL, de residencia de datos y de localización de datos (infraestructuras críticas) con su entidad real, sus volúmenes de datos y los datos personales que tocan sus gateways — los logs de tráfico, los datos de eventos, la telemetría de amenazas y la base de políticas —, para que la exposición quede documentada antes de mover nada.
Localizar. Como el riesgo está en dónde residen los datos, ejecutamos la capa de datos de seguridad dentro del país — gateways Quantum on-premise y un Security Management Server autoalojado sobre infraestructura del continente, o un equivalente con licencia dentro del país o de nube soberana —, de modo que los logs, la telemetría y la política que China exige mantener en suelo continental se quedan allí. Localizar significa un despliegue legal dentro del país, nunca una vía de vuelta hacia una nube de gestión en el extranjero; solo cruza la frontera el subconjunto minimizado y legalmente transferible.
Entregar. Para cualquier superficie orientada a China situada delante de la plataforma — la consola de administración, el portal de informes, la página de autoservicio a la que acceden sus operadores del continente —, el 21YunBox Optimizer proporciona una entrega dentro del país y con registro ICP, por delante del stack que ya utiliza. Sin reconstruir, sin una segunda base de código. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión; lo esencial es una vía legal, registrada y dentro del país.
El objetivo es claro: que su despliegue de Check Point funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas de evaluación de seguridad para la exportación de datos de China
Preguntas frecuentes
¿Está Check Point bloqueado en China?
No — esta no es una cuestión de accesibilidad. Los gateways Quantum aplican la política y las consolas de gestión son accesibles a través de la frontera. La cuestión de cumplimiento es dónde quedan almacenados los logs, la telemetría de amenazas y la política de seguridad que concentra Check Point, y sobre qué base legal cruza la frontera cualquier parte de ellos.
¿Tiene Check Point un centro de datos en China continental?
Sus servicios gestionados en la nube Smart-1 Cloud, Infinity Portal y Harmony funcionan desde regiones del extranjero — APAC, Canadá, Europa, India, los Emiratos Árabes Unidos y Estados Unidos —, sin ninguna región en China continental. La vía dentro del país es el despliegue on-premise: gateways Quantum más un Security Management Server autoalojado sobre infraestructura del continente.
¿Puedo ejecutar Check Point de forma conforme para usuarios en China?
Sí. Mantenga la capa de datos de seguridad dentro del país — gateways Quantum on-premise y un Security Management Server autoalojado sobre infraestructura del continente, o un equivalente de nube soberana con licencia —, para que los logs, la telemetría y la política permanezcan en suelo local; registre por ICP cualquier consola de administración o portal de informes orientado a China; y traslade al otro lado de la frontera solo el subconjunto minimizado y legalmente transferible. 21YunBox cartografía, localiza y entrega, y nunca utiliza ni recomienda ninguna forma de elusión.






















