Check Point fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Les passerelles Quantum sur site de Check Point et un Security Management Server auto-hébergé peuvent s'exécuter à l'intérieur de la Chine continentale — le levier légal — tandis que ses services gérés dans le cloud Smart-1 Cloud, Infinity Portal et Harmony sont hébergés à l'étranger sans région en Chine continentale, de sorte que les journaux, la télémétrie de menaces et la politique de sécurité qu'ils concentrent reposent à l'étranger : un transfert transfrontalier au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur l'endroit où vos données de sécurité ont le droit de reposer.
Check Point fonctionne-t-il en Chine ?
Check Point fonctionne en Chine — la question de conformité est de savoir où les données qu'il concentre ont le droit de reposer, non s'il se connecte. Check Point repose sur vos données opérationnelles les plus sensibles : le trafic qu'inspectent ses passerelles, les journaux et la télémétrie de menaces qu'elles collectent, et la politique de sécurité qui décrit l'ensemble de votre parc. Des passerelles Quantum Security Gateways sur site et un Security Management Server auto-hébergé peuvent s'exécuter à l'intérieur de la Chine continentale, gardant ces données sur le sol local — le levier légal. Mais les variantes gérées dans le cloud — Smart-1 Cloud, l'Infinity Portal et les services cloud de Harmony — sont hébergées à l'étranger sans région en Chine continentale, de sorte que les journaux, la télémétrie et la politique collectés en Chine qui s'y trouvent sont un transfert transfrontalier au titre de la PIPL, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume une obligation de localisation des données qu'un cloud à l'étranger ne peut satisfaire.
Aperçu de conformité
- ! L'administration Smart-1 Cloud est hébergée entièrement dans le cloud — aucune région en Chine continentale
- ! Les passerelles détiennent votre trafic, vos journaux, votre télémétrie de menaces et votre politique de sécurité
- ! Les journaux collectés en Chine dans un cloud à l'étranger sont un transfert transfrontalier PIPL (art. 38 à 40)
- ! Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit un stockage sur le territoire qu'un cloud à l'étranger ne peut satisfaire
- ! Une console d'administration ou un portail de reporting tourné vers la Chine nécessite une déclaration ICP sur un hébergement du continent
- ✓ Exécutez des passerelles Quantum sur site et un serveur d'administration auto-hébergé sur le territoire — le levier
Ce que la documentation officielle de Check Point dit de la Chine
| Fait | Source primaire |
|---|---|
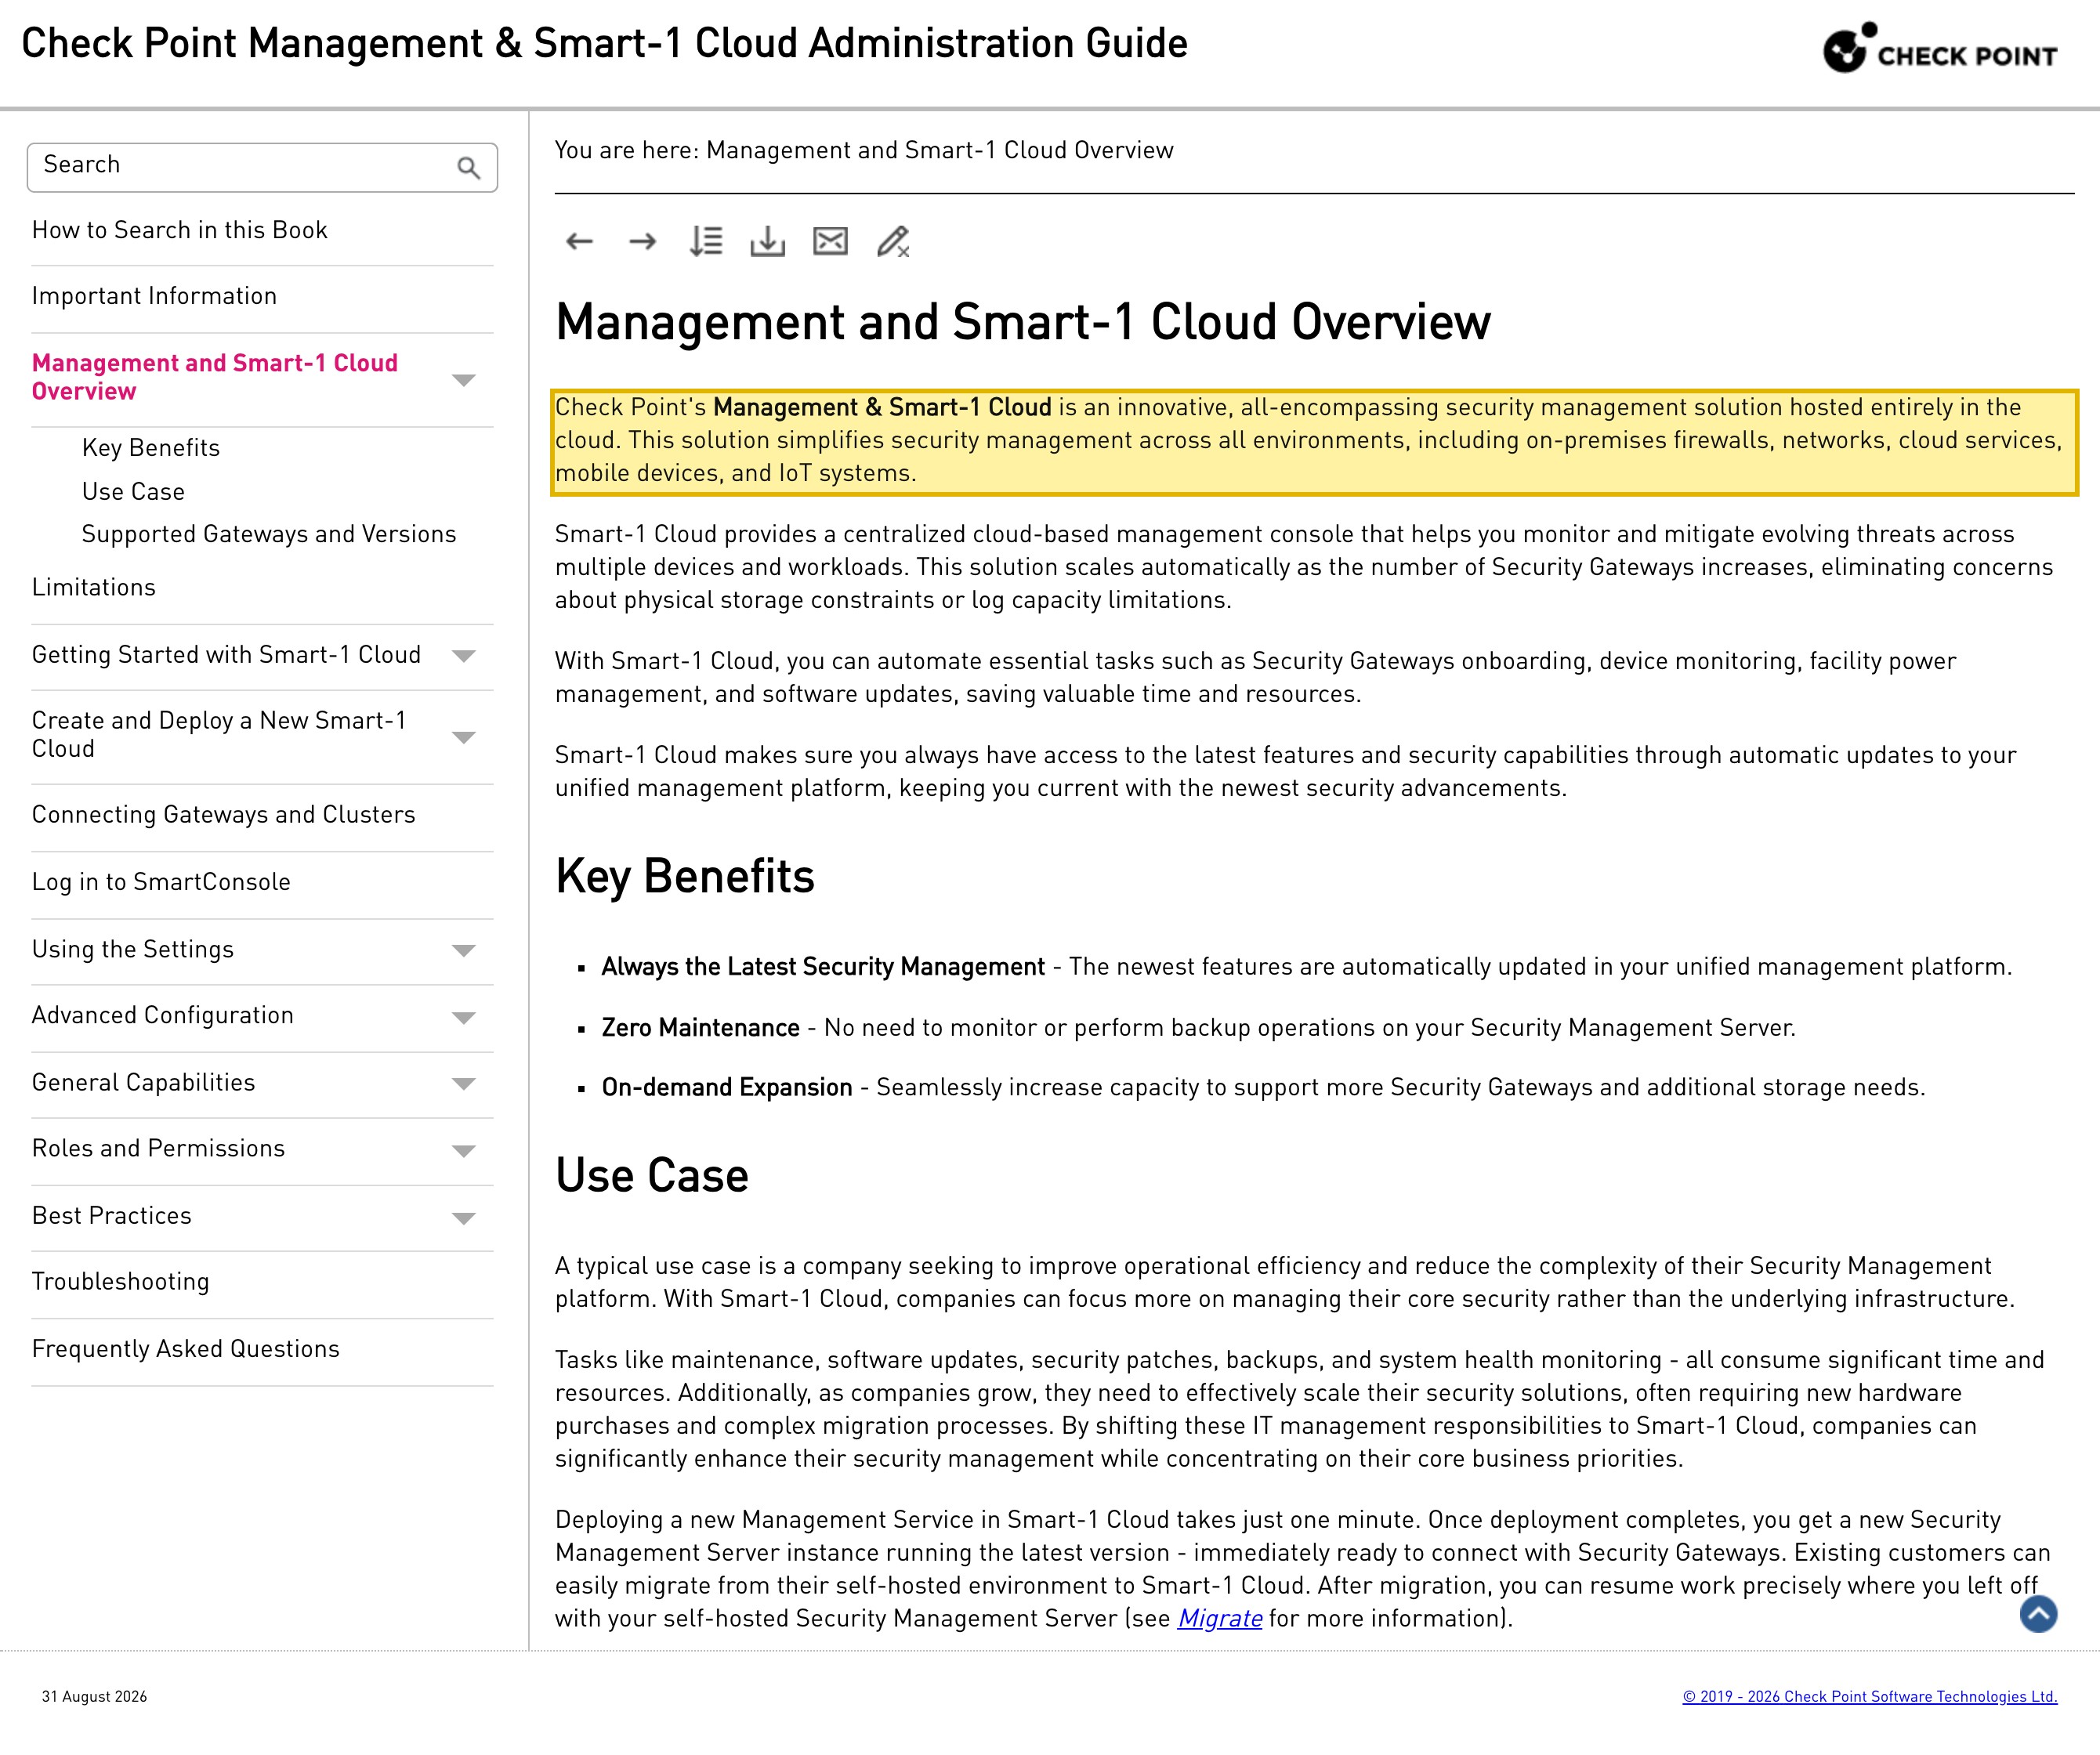
| Check Point décrit Smart-1 Cloud comme une solution de gestion de la sécurité “hosted entirely in the cloud,” et note que les clients existants “migrate from their self-hosted environment to Smart-1 Cloud” — de sorte que la couche d'administration est soit un cloud Check Point à l'étranger, soit un Security Management Server auto-hébergé que vous déployez et exploitez vous-même. | Check Point — Smart-1 Cloud Overview (consulté le 2026-10-14) |
| La FAQ Smart-1 Cloud de Check Point le qualifie de “Software-as-a-Service (SaaS) solution” et indique que “logs from Security Gateways are sent directly to the cloud, where they are processed, stored, and displayed.” Ses régions de connectivité sont l'APAC, le Canada, l'Europe, l'Inde, les Émirats arabes unis et les États-Unis — aucune nommée en Chine continentale. | Check Point — Smart-1 Cloud FAQ (consulté le 2026-10-14) |
| Détenir des journaux, de la télémétrie et une politique collectés en Chine dans un cloud Check Point à l'étranger est un transfert transfrontalier d'informations personnelles au titre de la PIPL — exigeant une information, un consentement distinct là où des données sensibles sont en jeu, et un mécanisme de transfert (articles 38 à 40). | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 |
| Un opérateur d'infrastructure d'information critique ou un responsable à grand volume est soumis à une obligation de stockage sur le territoire qu'un cloud d'administration à l'étranger ne peut satisfaire : les informations personnelles collectées sur le continent doivent y rester (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). | Loi sur la cybersécurité de la RPC, article 39 (anciennement l'article 37) ; PIPL article 40 |
Sources vérifiées par Équipe Conformité 21YunBox le 14 octobre 2026.
Pour une équipe de sécurité au service de la Chine continentale, le premier réflexe est de se demander si les passerelles et les consoles d’administration de Check Point s’atteignent mutuellement à travers la frontière. C’est le cas — Check Point est une infrastructure de sécurité d’entreprise, non un service grand public filtré en périphérie — de sorte que ce n’est pas là que se règle la décision chinoise. La résidence l’est. Check Point repose sur vos données opérationnelles les plus sensibles : le trafic qu’inspectent ses passerelles Quantum Security Gateways, les journaux de connexion et d’événements qu’elles génèrent, la télémétrie de menaces qu’elles collectent, et la politique de sécurité qui, lue de bout en bout, décrit l’ensemble de votre parc — chaque zone, règle, actif et exception. La vraie question est de savoir où ces données ont le droit de venir reposer. Des passerelles Quantum sur site et un Security Management Server auto-hébergé peuvent s’exécuter à l’intérieur de la Chine continentale, les gardant sur le sol local — le levier légal. Mais les variantes gérées dans le cloud de Check Point — Smart-1 Cloud, l’Infinity Portal et les services cloud de Harmony — sont hébergées à l’étranger sans région en Chine continentale, de sorte que les journaux, la télémétrie et la politique qu’elles concentrent reposent à l’étranger. L’ironie qu’un acheteur de sécurité ressent en premier : la plateforme achetée pour défendre le parc devient, dans sa forme gérée dans le cloud, une voie transfrontalière à l’étranger pour la description la plus complète des défenses de ce parc.
Check Point en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Check Point — et au regard du droit chinois |
|---|---|
| Où reposent physiquement les données de sécurité | Les passerelles Quantum Security Gateways sur site et un Security Management Server auto-hébergé reposent là où vous les déployez — le sol du continent compris. La variante gérée dans le cloud, Smart-1 Cloud, est selon les termes de Check Point "hosted entirely in the cloud" ; ses régions de connectivité sont l'APAC, le Canada, l'Europe, l'Inde, les Émirats arabes unis et les États-Unis, aucune nommée en Chine continentale. C'est donc la forme de déploiement, non le logiciel, qui décide si vos journaux et votre politique restent dans le pays. |
| Ce qu'il concentre, et pourquoi la résidence mord | Un déploiement Check Point détient le trafic qu'inspectent ses passerelles, les journaux de connexion et d'événements qu'elles génèrent, la télémétrie de menaces qu'elles collectent, et la politique de sécurité qui cartographie l'ensemble de votre parc. Là où les utilisateurs et les actifs derrière ces données sont en Chine, les adresses IP, noms de compte et identifiants d'appareil sont des informations personnelles au titre de la PIPL ; et là où le trafic inspecté ou les journaux touchent des données sensibles de l'article 28 — financières, de santé ou d'identifiant gouvernemental — les enregistrements peuvent les exposer. Une description complète de la façon dont votre réseau est défendu est, à elle seule, parmi les données opérationnelles les plus sensibles que vous conservez. |
| Vos données du continent dans le cloud | Les journaux, la télémétrie et la politique générés en Chine et détenus dans un cloud Check Point à l'étranger sont un transfert transfrontalier que la PIPL régit : information, un consentement distinct là où des informations personnelles sensibles sont en jeu, et un mécanisme de transfert (PIPL articles 38 à 40). Le responsable de traitement sur la sellette, c'est vous, l'exploitant — non Check Point. |
| Obligation de stockage sur le territoire | Un opérateur d'infrastructure d'information critique ou un responsable à grand volume est soumis à une obligation de stockage sur le territoire qu'un cloud d'administration à l'étranger ne peut satisfaire : les informations personnelles et les données importantes collectées sur le continent doivent y rester (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — l'amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée. |
| Est-ce accessible ? | Traitez l'accessibilité comme la moitié diffusion, non comme la question — les passerelles appliquent sur le territoire et les consoles sont accessibles à travers la frontière. Le levier légal consiste à exécuter la couche de données de sécurité sur le territoire : des passerelles Quantum sur site et un Security Management Server auto-hébergé sur une infrastructure du continent, ou un équivalent souverain agréé. Toute surface tournée vers la Chine devant elles — la console d'administration, un portail de reporting — nécessite une déclaration ICP liée à une ressource d'hébergement sur le continent (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT). |
Où les données reposent réellement
La posture Chine de Check Point est fixée par le déploiement que vous choisissez, non par un test de temps de chargement. La couche d’administration — où les journaux sont stockés et la politique définie — se présente sous deux formes. La forme gérée dans le cloud, Smart-1 Cloud, est décrite dans la propre documentation de Check Point comme une solution de gestion de la sécurité “hosted entirely in the cloud” et comme une “Software-as-a-Service (SaaS) solution,”, le guide d’administration notant que “logs from Security Gateways are sent directly to the cloud, where they are processed, stored, and displayed.” Ses régions de connectivité sont listées comme APAC, Canada, Europe, Inde, Émirats arabes unis et États-Unis — aucune nommée en Chine continentale. Pointez l’administration d’un parc du continent vers Smart-1 Cloud, l’Infinity Portal ou les services cloud de Harmony et les journaux, la télémétrie et la politique viennent reposer à l’étranger ; au titre de la loi sur la protection des informations personnelles, déplacer hors du pays les informations personnelles chinoises qu’ils contiennent est un transfert transfrontalier, et le responsable de traitement, c’est vous.
L’autre forme est l’auto-hébergée, et c’est le levier légal. La documentation de Check Point évoque clairement les clients qui exploitent un “self-hosted Security Management Server” — un logiciel d’administration ou une appliance dédiée que vous déployez et exploitez sur votre propre infrastructure — et note que les passerelles peuvent “remain managed on-premises.” Déployez des passerelles Quantum Security Gateways sur site et un Security Management Server auto-hébergé sur une infrastructure en Chine continentale et les journaux de trafic, la télémétrie de menaces et la politique de sécurité ne quittent jamais le continent. C’est là un véritable levier, non une figure de style : contrairement aux fournisseurs qui ont retiré l’auto-hébergement, Check Point livre et prend toujours en charge un plan d’administration sur site et auto-géré aux côtés de sa version hébergée dans le cloud.
Ce qu’il concentre, ce sont des informations personnelles
Check Point mérite cet examen à cause de ce qu’il concentre. Une plateforme de sécurité réseau ne détient pas une tranche de vos données ; elle détient une description structurée de la façon dont votre parc est défendu — le trafic traversant chaque passerelle, les journaux de qui s’est connecté à quoi, la télémétrie de menaces soulevée contre eux, et une base de politique qui énumère chaque zone, règle, objet et exception. Pris ensemble, c’est une image précise de votre surface d’attaque et de vos contrôles. La concentrer à l’étranger est une préoccupation de sécurité et de secret commercial avant d’être quoi que ce soit d’autre.
Cela devient une préoccupation de protection des données dès l’instant où le parc est en Chine. Les journaux et enregistrements de session nomment des adresses IP, des comptes utilisateurs et des identifiants d’appareil — des informations personnelles au titre de la PIPL dès lors qu’ils décrivent des personnes identifiables — et là où le trafic inspecté ou les données d’événement portent des informations personnelles sensibles de l’article 28, telles que des données financières, de santé ou d’identifiant gouvernemental, les enregistrements peuvent les exposer. C’est l’ironie qu’une équipe de sécurité ressent vivement : la plateforme que vous avez achetée pour protéger le parc devient, si son administration rend compte à un cloud à l’étranger, une voie transfrontalière sortante pour la carte la plus complète des défenses de ce parc.
C’est pourquoi la résidence n’est pas ici une simple bonne pratique. Pour un opérateur d’infrastructure d’information critique, et pour un responsable dont les volumes franchissent les seuils des régulateurs, les informations personnelles et les données importantes collectées sur le continent doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37)). Un cloud d’administration à l’étranger ne peut structurellement satisfaire cette obligation — les données sont, par définition, dans le mauvais pays. Et là où une exportation est autorisée, franchir un seuil de volume ou de sensibilité peut déclencher une évaluation de sécurité pour l’exportation de données menée par la CAC avant que quoi que ce soit n’en sorte légalement.
L’exploiter en mode géré dans le cloud ne satisfait pas l’obligation de résidence — et ce qui la satisfait
Le résumé honnête est étroit et important : rien chez Check Point n’est « bloqué ». Les passerelles appliquent, les consoles rendent compte, et le plan d’administration dans le cloud est accessible depuis le continent. L’exposition n’est pas le logiciel ; c’est un déploiement géré dans le cloud qui gare à l’étranger les journaux, la télémétrie et la politique du continent. Corrigez l’endroit où reposent les données et l’exposition se referme.
Le levier légal consiste à exécuter la couche de données de sécurité sur le territoire. Les passerelles Quantum Security Gateways sur site inspectent et journalisent le trafic localement ; un Security Management Server auto-hébergé, déployé sur une infrastructure du continent — ou un équivalent agréé sur le territoire ou en cloud souverain — stocke les journaux et détient la politique sans qu’aucun de ces éléments ne quitte le continent. Pointer une passerelle du continent vers un tenant Smart-1 Cloud ou Infinity Portal à l’étranger n’est pas de la localisation et ne satisfait pas l’obligation de stockage ; mettre en place le plan d’administration sur le territoire, oui. Là où un sous-ensemble de données peut légalement franchir la frontière, vous gardez ce transfert minimisé, consenti et adossé à un mécanisme de transfert, tandis que toute surface tournée vers la Chine devant la plateforme obtient sa propre déclaration ICP.
Il s’agit d’une image des risques, pas d’un verdict. Devoir un stockage sur le territoire, un mécanisme de transfert, un consentement distinct, une déclaration ICP, ou une combinaison, dépend de votre entité, de vos volumes de données, de la part du trafic inspecté et des journaux qui contient des données personnelles ou sensibles, et de qui sont vos utilisateurs — réglez les détails avec un conseil avant de décider où réside la moindre ligne de journal.
La voie légale — cartographier, localiser, diffuser
Vous n’avez pas à abandonner Check Point pour l’exploiter légalement en Chine continentale. 21YunBox est une couche de conformité, pas une migration — et, pour une plateforme que vous exploitez déjà, un partenaire qui se place aux côtés de votre stack, non un concurrent. Il y a trois mouvements, et ils s’articulent.
Cartographier. Notre équipe conformité Chine lit vos obligations transfrontalières, de résidence des données et de localisation des données (infrastructure d’information critique) au titre de la PIPL au regard de votre entité réelle, de vos volumes de données et de la personne dont vos passerelles touchent les informations personnelles — les journaux de trafic, les enregistrements d’événements, la télémétrie de menaces et la base de politique — de sorte que l’exposition soit écrite avant que quoi que ce soit ne bouge.
Localiser. Parce que le risque est l’endroit où reposent les données, nous exécutons la couche de données de sécurité sur le territoire — des passerelles Quantum sur site et un Security Management Server auto-hébergé sur une infrastructure du continent, ou un équivalent agréé sur le territoire ou en cloud souverain — de sorte que les journaux, la télémétrie et la politique que la Chine impose de garder sur le sol du continent y restent. Localiser signifie un déploiement légal sur le territoire, jamais une voie de retour vers un cloud d’administration à l’étranger ; seul le sous-ensemble minimisé et légalement transférable franchit la frontière.
Diffuser. Pour toute surface tournée vers la Chine devant la plateforme — la console d’administration, le portail de reporting, la page en libre-service que touchent vos opérateurs du continent — le 21YunBox Optimizer fournit une diffusion déclarée (ICP) et sur le territoire, devant le stack que vous exploitez déjà. Sans reconstruction, sans second code. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; tout l’enjeu est une voie légale, déclarée et sur le territoire.
L’objectif est simple : votre déploiement Check Point s’exécute de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
Questions fréquentes
Check Point est-il bloqué en Chine ?
Non — ce n'est pas une question d'accessibilité. Les passerelles Quantum appliquent et les consoles d'administration sont accessibles à travers la frontière. La question de conformité est de savoir où les journaux, la télémétrie de menaces et la politique de sécurité que Check Point concentre viennent reposer, et sur quelle base légale l'un d'eux franchit la frontière.
Check Point a-t-il un centre de données en Chine continentale ?
Ses services gérés dans le cloud Smart-1 Cloud, Infinity Portal et Harmony s'exécutent depuis des régions à l'étranger — APAC, Canada, Europe, Inde, Émirats arabes unis et États-Unis — sans région en Chine continentale nommée. La voie sur le territoire est le déploiement sur site : des passerelles Quantum plus un Security Management Server auto-hébergé sur une infrastructure du continent.
Puis-je exploiter Check Point en conformité pour des utilisateurs en Chine ?
Oui. Gardez la couche de données de sécurité sur le territoire — des passerelles Quantum sur site et un Security Management Server auto-hébergé sur une infrastructure du continent, ou un équivalent en cloud souverain agréé — de sorte que les journaux, la télémétrie et la politique restent sur le sol local ; déclarez (ICP) toute console d'administration ou tout portail de reporting tourné vers la Chine ; et ne déplacez à travers la frontière que le sous-ensemble minimisé et légalement transférable. 21YunBox cartographie, localise et diffuse, et n'utilise ni ne suggère jamais de contournement d'aucune sorte.






















