Funktioniert Check Point in China? Datenresidenz, ICP & Grenzübertritts-Regeln
Check Points On-Premises-Quantum-Gateways und ein selbst gehosteter Security Management Server können innerhalb Festlandchinas laufen — der rechtmäßige Hebel —, während seine cloud-verwalteten Dienste Smart-1 Cloud, Infinity Portal und Harmony offshore gehostet sind, ohne Festlandchina-Region, die Logs, Threat-Telemetrie und Sicherheitsrichtlinie, die sie konzentrieren, ruhen also im Ausland: ein PIPL-Grenztransfer. Ein Compliance-zuerst-Blick darauf, wo Ihre Sicherheitsdaten ruhen dürfen.
Funktioniert Check Point in China?
Check Point läuft in China — die Compliance-Frage ist, wo die Daten, die es konzentriert, ruhen dürfen, nicht ob es sich verbindet. Check Point sitzt auf Ihren sensibelsten operativen Daten: dem Traffic, den seine Gateways inspizieren, den Logs und der Threat-Telemetrie, die sie erheben, und der Sicherheitsrichtlinie, die Ihren gesamten Bestand beschreibt. On-Premises-Quantum-Security-Gateways und ein selbst gehosteter Security Management Server können innerhalb Festlandchinas laufen und diese Daten auf lokalem Boden halten — der rechtmäßige Hebel. Aber die cloud-verwalteten Varianten — Smart-1 Cloud, das Infinity Portal und Harmonys Cloud-Dienste — sind offshore gehostet ohne Festlandchina-Region, in China erhobene Logs, Telemetrie und Richtlinie, dort gehalten, sind also ein Grenztransfer nach PIPL, und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen eine Datenlokalisierungs-Pflicht, die eine Offshore-Cloud nicht erfüllen kann.
Compliance-Momentaufnahme
- ! Smart-1-Cloud-Management ist vollständig in der Cloud gehostet — keine Festlandchina-Region
- ! Gateways halten Ihren Traffic, Ihre Logs, Threat-Telemetrie und Sicherheitsrichtlinie
- ! In China erhobene Logs in einer Offshore-Cloud sind ein PIPL-Grenztransfer (Art. 38-40)
- ! Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet inländische Speicherung, die eine Offshore-Cloud nicht erfüllen kann
- ! Eine auf China ausgerichtete Admin-Konsole oder ein Reporting-Portal braucht eine ICP-Beian auf Festland-Hosting
- ✓ On-Prem-Quantum-Gateways und einen selbst gehosteten Management-Server im Inland betreiben — der Hebel
Was die offizielle Check Point-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
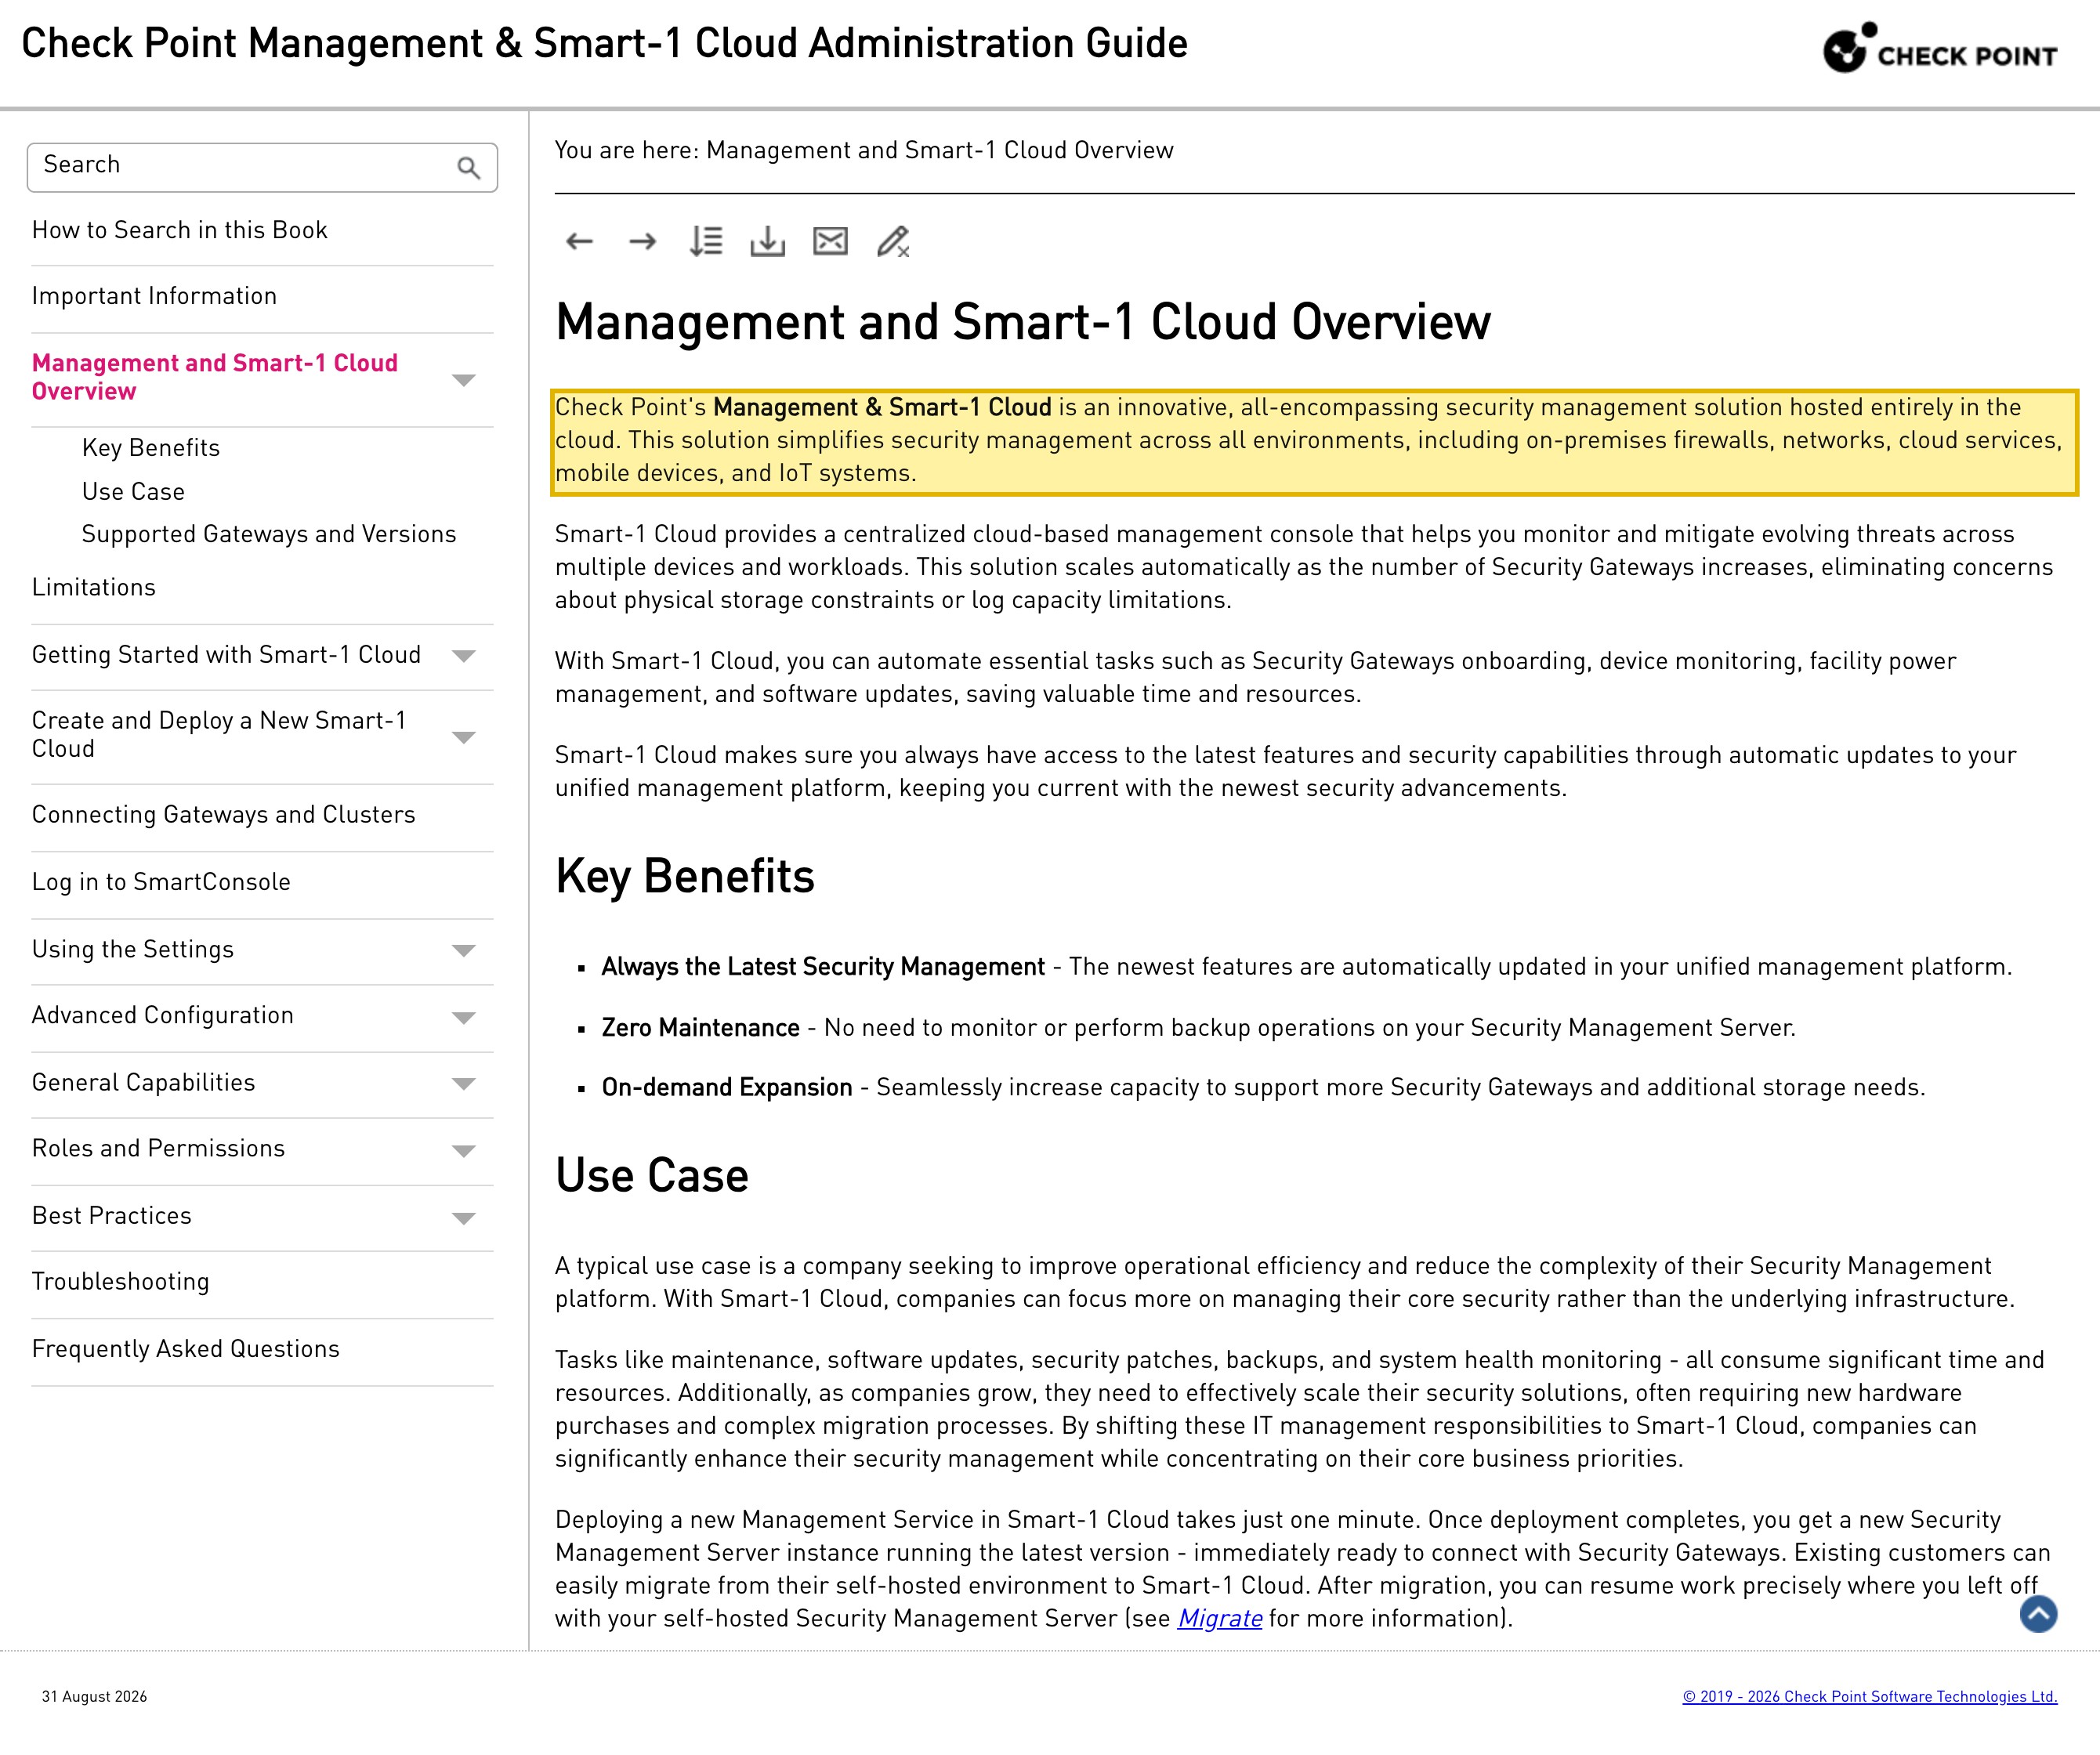
| Check Point beschreibt Smart-1 Cloud als eine Sicherheitsmanagement-Lösung, die "hosted entirely in the cloud" ist, und merkt an, dass bestehende Kunden "migrate from their self-hosted environment to Smart-1 Cloud" — die Management-Schicht ist also entweder eine Offshore-Check-Point-Cloud oder ein selbst gehosteter Security Management Server, den Sie selbst bereitstellen und betreiben. | Check Point — Smart-1 Cloud Overview (abgerufen 2026-10-14) |
| Check Points Smart-1-Cloud-FAQ nennt es eine "Software-as-a-Service (SaaS) solution" und gibt an, dass "logs from Security Gateways are sent directly to the cloud, where they are processed, stored, and displayed". Seine Konnektivitätsregionen sind APAC, Kanada, Europa, Indien, die VAE und die Vereinigten Staaten — keine in Festlandchina genannt. | Check Point — Smart-1 Cloud FAQ (abgerufen 2026-10-14) |
| In China erhobene Logs, Telemetrie und Richtlinie in einer Offshore-Check-Point-Cloud zu halten, ist ein Grenztransfer personenbezogener Daten nach PIPL — er erfordert Mitteilung, eine gesonderte Einwilligung, wo sensible Daten im Spiel sind, und einen Transfermechanismus (Art. 38–40). | Personal Information Protection Law of the PRC, Articles 38–40 |
| Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet eine inländische Speicherpflicht, die eine Offshore-Management-Cloud nicht erfüllen kann: In China erhobene personenbezogene Daten müssen im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). | Cybersecurity Law of the PRC, Article 39 (formerly Article 37); PIPL Article 40 |
Quellen vom 21YunBox Compliance-Team am 14. Oktober 2026 geprüft.
Für ein Sicherheitsteam, das Festlandchina bedient, ist der erste Instinkt zu fragen, ob Check Points Gateways und Management-Konsolen einander über die Grenze erreichen. Sie tun es — Check Point ist Enterprise-Sicherheitsinfrastruktur, kein am Edge gefilterter Verbraucherdienst —, Erreichbarkeit ist also nicht, wo die China-Entscheidung geklärt wird. Residenz ist es. Check Point sitzt auf Ihren sensibelsten operativen Daten: dem Traffic, den seine Quantum Security Gateways inspizieren, den Verbindungs- und Ereignis-Logs, die sie erzeugen, der Threat-Telemetrie, die sie erheben, und der Sicherheitsrichtlinie, die, von Anfang bis Ende gelesen, Ihren gesamten Bestand beschreibt — jede Zone, Regel, jedes Asset und jede Ausnahme. Die eigentliche Frage ist, wo diese Daten zur Ruhe kommen dürfen. On-Premises-Quantum-Gateways und ein selbst gehosteter Security Management Server können innerhalb Festlandchinas laufen und sie auf lokalem Boden halten — der rechtmäßige Hebel. Aber Check Points cloud-verwaltete Varianten — Smart-1 Cloud, das Infinity Portal und Harmonys Cloud-Dienste — sind offshore gehostet, ohne Festlandchina-Region, die Logs, Telemetrie und Richtlinie, die sie konzentrieren, ruhen also im Ausland. Die Ironie, die ein Sicherheitskäufer zuerst spürt: Die Plattform, gekauft, um den Bestand zu verteidigen, wird in ihrer cloud-verwalteten Form zu einem Offshore-Grenzweg für die vollständigste Beschreibung der Verteidigung dieses Bestands.
Check Point in China auf einen Blick
| Worüber es entscheidet | In Check Points eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Sicherheitsdaten physisch ruhen | On-Premises-Quantum-Security-Gateways und ein selbst gehosteter Security Management Server ruhen, wo immer Sie sie bereitstellen — Festland-Boden eingeschlossen. Die cloud-verwaltete Variante, Smart-1 Cloud, ist in Check Points Worten "hosted entirely in the cloud"; ihre Konnektivitätsregionen sind APAC, Kanada, Europa, Indien, die VAE und die Vereinigten Staaten, mit keiner in Festlandchina genannt. Die Deployment-Form, nicht die Software, entscheidet also, ob Ihre Logs und Richtlinie im Land bleiben. |
| Was es konzentriert, und warum Residenz beißt | Ein Check-Point-Deployment hält den Traffic, den seine Gateways inspizieren, die Verbindungs- und Ereignis-Logs, die sie erzeugen, die Threat-Telemetrie, die sie erheben, und die Sicherheitsrichtlinie, die Ihren gesamten Bestand kartiert. Wo die Nutzer und Assets hinter diesen Daten in China sind, sind IP-Adressen, Kontonamen und Geräte-Identifikatoren personenbezogene Daten nach PIPL; und wo inspizierter Traffic oder Logs Art.-28-sensible Daten berühren — Finanz-, Gesundheits- oder Behörden-ID —, können die Datensätze sie offenlegen. Eine vollständige Beschreibung, wie Ihr Netzwerk verteidigt wird, ist für sich allein unter den sensibelsten operativen Daten, die Sie halten. |
| Ihre Festland-Daten in der Cloud | Logs, Telemetrie und Richtlinie, in China erzeugt und in einer Offshore-Check-Point-Cloud gehalten, sind ein Grenztransfer, den PIPL regelt: Mitteilung, eine gesonderte Einwilligung, wo sensible personenbezogene Daten im Spiel sind, und ein Transfermechanismus (PIPL Art. 38–40). Der Verarbeiter am Haken sind Sie, der Betreiber — nicht Check Point. |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet eine inländische Speicherpflicht, die eine Offshore-Management-Cloud nicht erfüllen kann: In China erhobene personenbezogene Daten und wichtige Daten müssen im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, substanziell unverändert. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungs-Hälfte, nicht als die Frage — Gateways setzen im Inland durch und die Konsolen sind über die Grenze erreichbar. Der rechtmäßige Hebel ist, die Sicherheitsdaten-Schicht im Inland zu betreiben: On-Premises-Quantum-Gateways und ein selbst gehosteter Security Management Server auf Festland-Infrastruktur oder ein lizenziertes souveränes Äquivalent. Jede auf China ausgerichtete Oberfläche davor — die Admin-Konsole, ein Reporting-Portal — braucht eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33). |
Wo die Daten tatsächlich ruhen
Check Points China-Haltung wird davon gesetzt, welches Deployment Sie wählen, nicht von einem Ladezeit-Test. Die Management-Schicht — wo Logs gespeichert und Richtlinie definiert werden — kommt in zwei Formen. Die cloud-verwaltete, Smart-1 Cloud, wird in Check Points eigener Dokumentation als eine Sicherheitsmanagement-Lösung beschrieben, die “hosted entirely in the cloud” und eine “Software-as-a-Service (SaaS) solution” ist, wobei der Admin-Leitfaden anmerkt, dass “logs from Security Gateways are sent directly to the cloud, where they are processed, stored, and displayed”. Ihre Konnektivitätsregionen sind gelistet als APAC, Kanada, Europa, Indien, die VAE und die Vereinigten Staaten — keine in Festlandchina genannt. Richten Sie das Management eines Festland-Bestands auf Smart-1 Cloud, das Infinity Portal oder Harmonys Cloud-Dienste, und die Logs, Telemetrie und Richtlinie kommen im Ausland zur Ruhe; nach dem Gesetz zum Schutz personenbezogener Daten ist das Hinausbewegen der China-personenbezogenen-Daten darin aus dem Land ein Grenztransfer, und der verantwortliche Verarbeiter sind Sie.
Die andere Form ist die selbst gehostete, und sie ist der rechtmäßige Hebel. Check Points Dokumentation verweist klar auf Kunden, die einen “self-hosted Security Management Server” betreiben — Management-Software oder eine dedizierte Appliance, die Sie auf Ihrer eigenen Infrastruktur bereitstellen und betreiben —, und merkt an, dass Gateways “remain managed on-premises” können. Stellen Sie On-Premises-Quantum-Security-Gateways und einen selbst gehosteten Security Management Server auf Festlandchina-Infrastruktur bereit, und die Traffic-Logs, Threat-Telemetrie und Sicherheitsrichtlinie verlassen das Festland nie. Das ist hier ein echter Hebel, keine Redewendung: Anders als Anbieter, die Selbst-Hosting eingestellt haben, liefert und unterstützt Check Point weiterhin eine On-Premises-, selbst verwaltete Management-Ebene neben seiner cloud-gehosteten.
Was es konzentriert, sind personenbezogene Daten
Check Point verdient diese Prüfung wegen dem, was es konzentriert. Eine Netzwerk-Sicherheitsplattform hält keinen Ausschnitt Ihrer Daten; sie hält eine strukturierte Beschreibung, wie Ihr Bestand verteidigt wird — den Traffic, der jedes Gateway überquert, die Logs, wer sich womit verbunden hat, die Threat-Telemetrie, die gegen sie erhoben wird, und eine Richtlinienbasis, die jede Zone, Regel, jedes Objekt und jede Ausnahme aufzählt. Zusammengenommen ist das ein präzises Bild Ihrer Angriffsfläche und Ihrer Kontrollen. Es offshore zu konzentrieren, ist ein Sicherheits- und Geschäftsgeheimnis-Anliegen, bevor es irgendetwas anderes ist.
Es wird zu einem Datenschutz-Anliegen in dem Moment, in dem der Bestand in China ist. Logs und Sitzungs-Datensätze nennen IP-Adressen, Nutzerkonten und Geräte-Identifikatoren — personenbezogene Daten nach PIPL, sobald sie identifizierbare Personen beschreiben — und wo inspizierter Traffic oder Ereignisdaten Art.-28-sensible personenbezogene Daten tragen, etwa Finanz-, Gesundheits- oder Behörden-ID-Daten, können die Datensätze sie offenlegen. Das ist die Ironie, die ein Sicherheitsteam scharf spürt: Die Plattform, die Sie kauften, um den Bestand zu schützen, wird, wenn ihr Management an eine Offshore-Cloud berichtet, zu einem ausgehenden Grenzweg für die vollständigste Karte der Verteidigung dieses Bestands.
Deshalb ist Residenz hier nicht bloß gute Praxis. Für einen Betreiber kritischer Informationsinfrastruktur und für einen Verarbeiter, dessen Mengen die Schwellen der Regulierer überschreiten, müssen im Festland erhobene personenbezogene Daten und wichtige Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Eine Offshore-Management-Cloud kann diese Pflicht strukturell nicht erfüllen — die Daten sind per Definition im falschen Land. Und wo ein Export überhaupt erlaubt ist, kann das Überschreiten einer Mengen- oder Sensibilitätsschwelle eine CAC-geführte Datenexport-Sicherheitsbewertung auslösen, bevor irgendetwas davon rechtmäßig geht.
Es cloud-verwaltet zu betreiben, erfüllt die Residenzpflicht nicht — und was es tut
Die ehrliche Zusammenfassung ist schmal und wichtig: Nichts an Check Point ist „gesperrt“. Gateways setzen durch, Konsolen berichten, und die Cloud-Management-Ebene ist aus dem Festland erreichbar. Die Exponierung ist nicht die Software; es ist ein cloud-verwaltetes Deployment, das die Logs, Telemetrie und Richtlinie des Festlands außerhalb des Festlands parkt. Beheben Sie, wo die Daten ruhen, und die Exponierung schließt sich.
Der rechtmäßige Hebel ist, die Sicherheitsdaten-Schicht im Inland zu betreiben. On-Premises-Quantum-Security-Gateways inspizieren und protokollieren Traffic lokal; ein selbst gehosteter Security Management Server, auf Festland-Infrastruktur bereitgestellt — oder ein lizenziertes inländisches oder Souverän-Cloud-Äquivalent —, speichert die Logs und hält die Richtlinie, ohne dass irgendetwas davon das Festland verlässt. Einen Festland-Gateway zurück auf einen Offshore-Smart-1-Cloud- oder -Infinity-Portal-Tenant zu richten, ist keine Lokalisierung und erfüllt die Speicherpflicht nicht; die Management-Ebene im Inland aufzustellen, tut es. Wo eine Teilmenge der Daten rechtmäßig die Grenze überqueren darf, halten Sie diesen Transfer minimiert, eingewilligt und durch einen Transfermechanismus gestützt, während jede auf China ausgerichtete Oberfläche vor der Plattform ihre eigene ICP-Beian verdient.
Dies ist eine Risikokarte, kein Urteil. Ob Sie inländische Speicherung, einen Transfermechanismus, eine gesonderte Einwilligung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Gesellschaft, Ihren Datenmengen, davon, wie viel des inspizierten Traffics und der Logs personenbezogene oder sensible Daten hält, und davon ab, wer Ihre Nutzer sind — klären Sie die Einzelheiten mit Rechtsbeistand, bevor Sie entscheiden, wo eine einzelne Log-Zeile lebt.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie müssen Check Point nicht fallenlassen, um es rechtmäßig für Festlandchina zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und, für eine Plattform, die Sie bereits betreiben, ein Partner, der neben Ihrem Stack sitzt, kein Konkurrent zu ihm. Es gibt drei Züge, und sie fügen sich zusammen.
Kartieren. Unser China-Compliance-Team liest Ihre PIPL-Grenzübertritts-, Datenresidenz- und Datenlokalisierungs-(CII-)Pflichten gegen Ihre tatsächliche Gesellschaft, Ihre Datenmengen und wessen personenbezogene Daten Ihre Gateways berühren — die Traffic-Logs, die Ereignis-Datensätze, die Threat-Telemetrie und die Richtlinienbasis — sodass die Exponierung aufgeschrieben ist, bevor irgendetwas bewegt wird.
Lokalisieren. Weil das Risiko ist, wo die Daten ruhen, betreiben wir die Sicherheitsdaten-Schicht im Inland — On-Premises-Quantum-Gateways und ein selbst gehosteter Security Management Server auf Festland-Infrastruktur oder ein lizenziertes inländisches oder Souverän-Cloud-Äquivalent —, sodass die Logs, Telemetrie und Richtlinie, die China auf Festland-Boden zu halten verlangt, es tun. Lokalisieren bedeutet ein rechtmäßiges inländisches Deployment, nie einen Weg zurück hinaus zu einer Offshore-Management-Cloud; nur die minimierte, rechtmäßig übertragbare Teilmenge überquert je.
Ausliefern. Für jede auf China ausgerichtete Oberfläche vor der Plattform — die Admin-Konsole, das Reporting-Portal, die Self-Service-Seite, die Ihre Festland-Operatoren treffen — liefert der 21YunBox Optimizer ICP-gemeldete, inländische Auslieferung, vor dem Stack, den Sie bereits betreiben. Ohne Neuaufbau, ohne zweite Codebasis. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer; der ganze Sinn ist ein rechtmäßiger, gemeldeter, inländischer Weg.
Das Ziel ist klar: Ihr Check-Point-Deployment läuft legal und rechtskonform für Ihre Nutzer in China.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Maßnahmen zur Datenexport-Sicherheitsbewertung
Häufige Fragen
Ist Check Point in China gesperrt?
Nein — dies ist keine Erreichbarkeitsfrage. Quantum-Gateways setzen durch, und die Management-Konsolen sind über die Grenze erreichbar. Die Compliance-Frage ist, wo die Logs, Threat-Telemetrie und Sicherheitsrichtlinie, die Check Point konzentriert, zur Ruhe kommen und auf welcher Rechtsgrundlage irgendetwas davon die Grenze überquert.
Hat Check Point ein Rechenzentrum in Festlandchina?
Seine cloud-verwalteten Dienste Smart-1 Cloud, Infinity Portal und Harmony laufen von Offshore-Regionen — APAC, Kanada, Europa, Indien, die VAE und die Vereinigten Staaten — ohne genannte Festlandchina-Region. Der inländische Weg ist das On-Premises-Deployment: Quantum-Gateways plus ein selbst gehosteter Security Management Server auf Festland-Infrastruktur.
Kann ich Check Point rechtskonform für Nutzer in China betreiben?
Ja. Halten Sie die Sicherheitsdaten-Schicht im Inland — On-Premises-Quantum-Gateways und ein selbst gehosteter Security Management Server auf Festland-Infrastruktur oder ein lizenziertes Souverän-Cloud-Äquivalent —, sodass Logs, Telemetrie und Richtlinie auf lokalem Boden bleiben; melden Sie ICP für jede auf China ausgerichtete Admin-Konsole oder jedes Reporting-Portal; und bewegen Sie nur die minimierte, rechtmäßig übertragbare Teilmenge über die Grenze. 21YunBox kartiert, lokalisiert und liefert aus und verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.






















