Check Pointは中国本土で使えるか:データの国内保存、ICP、越境ルール
Check PointのオンプレミスのQuantumゲートウェイと自己ホスト型のSecurity Management Serverは中国本土の内側で動かせます——これが合法的なてこです——一方、クラウド管理型のSmart-1 Cloud・Infinity Portal・Harmonyの各サービスは中国本土のリージョンを持たずオフショアにホストされるため、それらが集中させるログ・脅威テレメトリ・セキュリティポリシーは海外に置かれます:PIPLの越境移転です。セキュリティデータがどこに置くことを許されるかを、コンプライアンス起点で読み解きます。
Does Check Point work in China?
Check Pointは中国で動きます——コンプライアンスの問いは、それが集中させるデータをどこに置くことが許されるかであって、接続できるかではありません。Check Pointは貴社の最も機微な運用データの上に座ります:ゲートウェイが検査するトラフィック、収集するログと脅威テレメトリ、そして資産全体を記述するセキュリティポリシー。オンプレミスのQuantum Security Gatewayと自己ホスト型のSecurity Management Serverは中国本土の内側で動かせ、そのデータをローカルの地に保てます——合法的なてこです。しかしクラウド管理型のバリアント——Smart-1 Cloud・Infinity Portal・Harmonyのクラウドサービス——は中国本土のリージョンを持たずオフショアにホスト(英語)されるため、そこに保持される中国収集のログ・テレメトリ・ポリシーはPIPL(英語)の下の越境移転であり、CIIOや大量取扱者にはオフショアのクラウドが満たせないデータ国内保存(英語)の義務です。
コンプライアンス・スナップショット
- ! Smart-1 Cloudの管理は完全にクラウドでホストされる——中国本土のリージョンなし
- ! ゲートウェイは貴社のトラフィック・ログ・脅威テレメトリ・セキュリティポリシーを保持する
- ! オフショアのクラウド内の中国収集ログはPIPLの越境移転(第38〜40条)
- ! CIIOや大量取扱者は、オフショアのクラウドが満たせない国内保存義務を負う
- ! 中国向けの管理コンソールやレポートポータルは、中国本土のホスティング上のICP備案が必要
- ✓ オンプレミスのQuantumゲートウェイと自己ホスト型の管理サーバーを国内で動かす——それがてこ
Check Pointの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
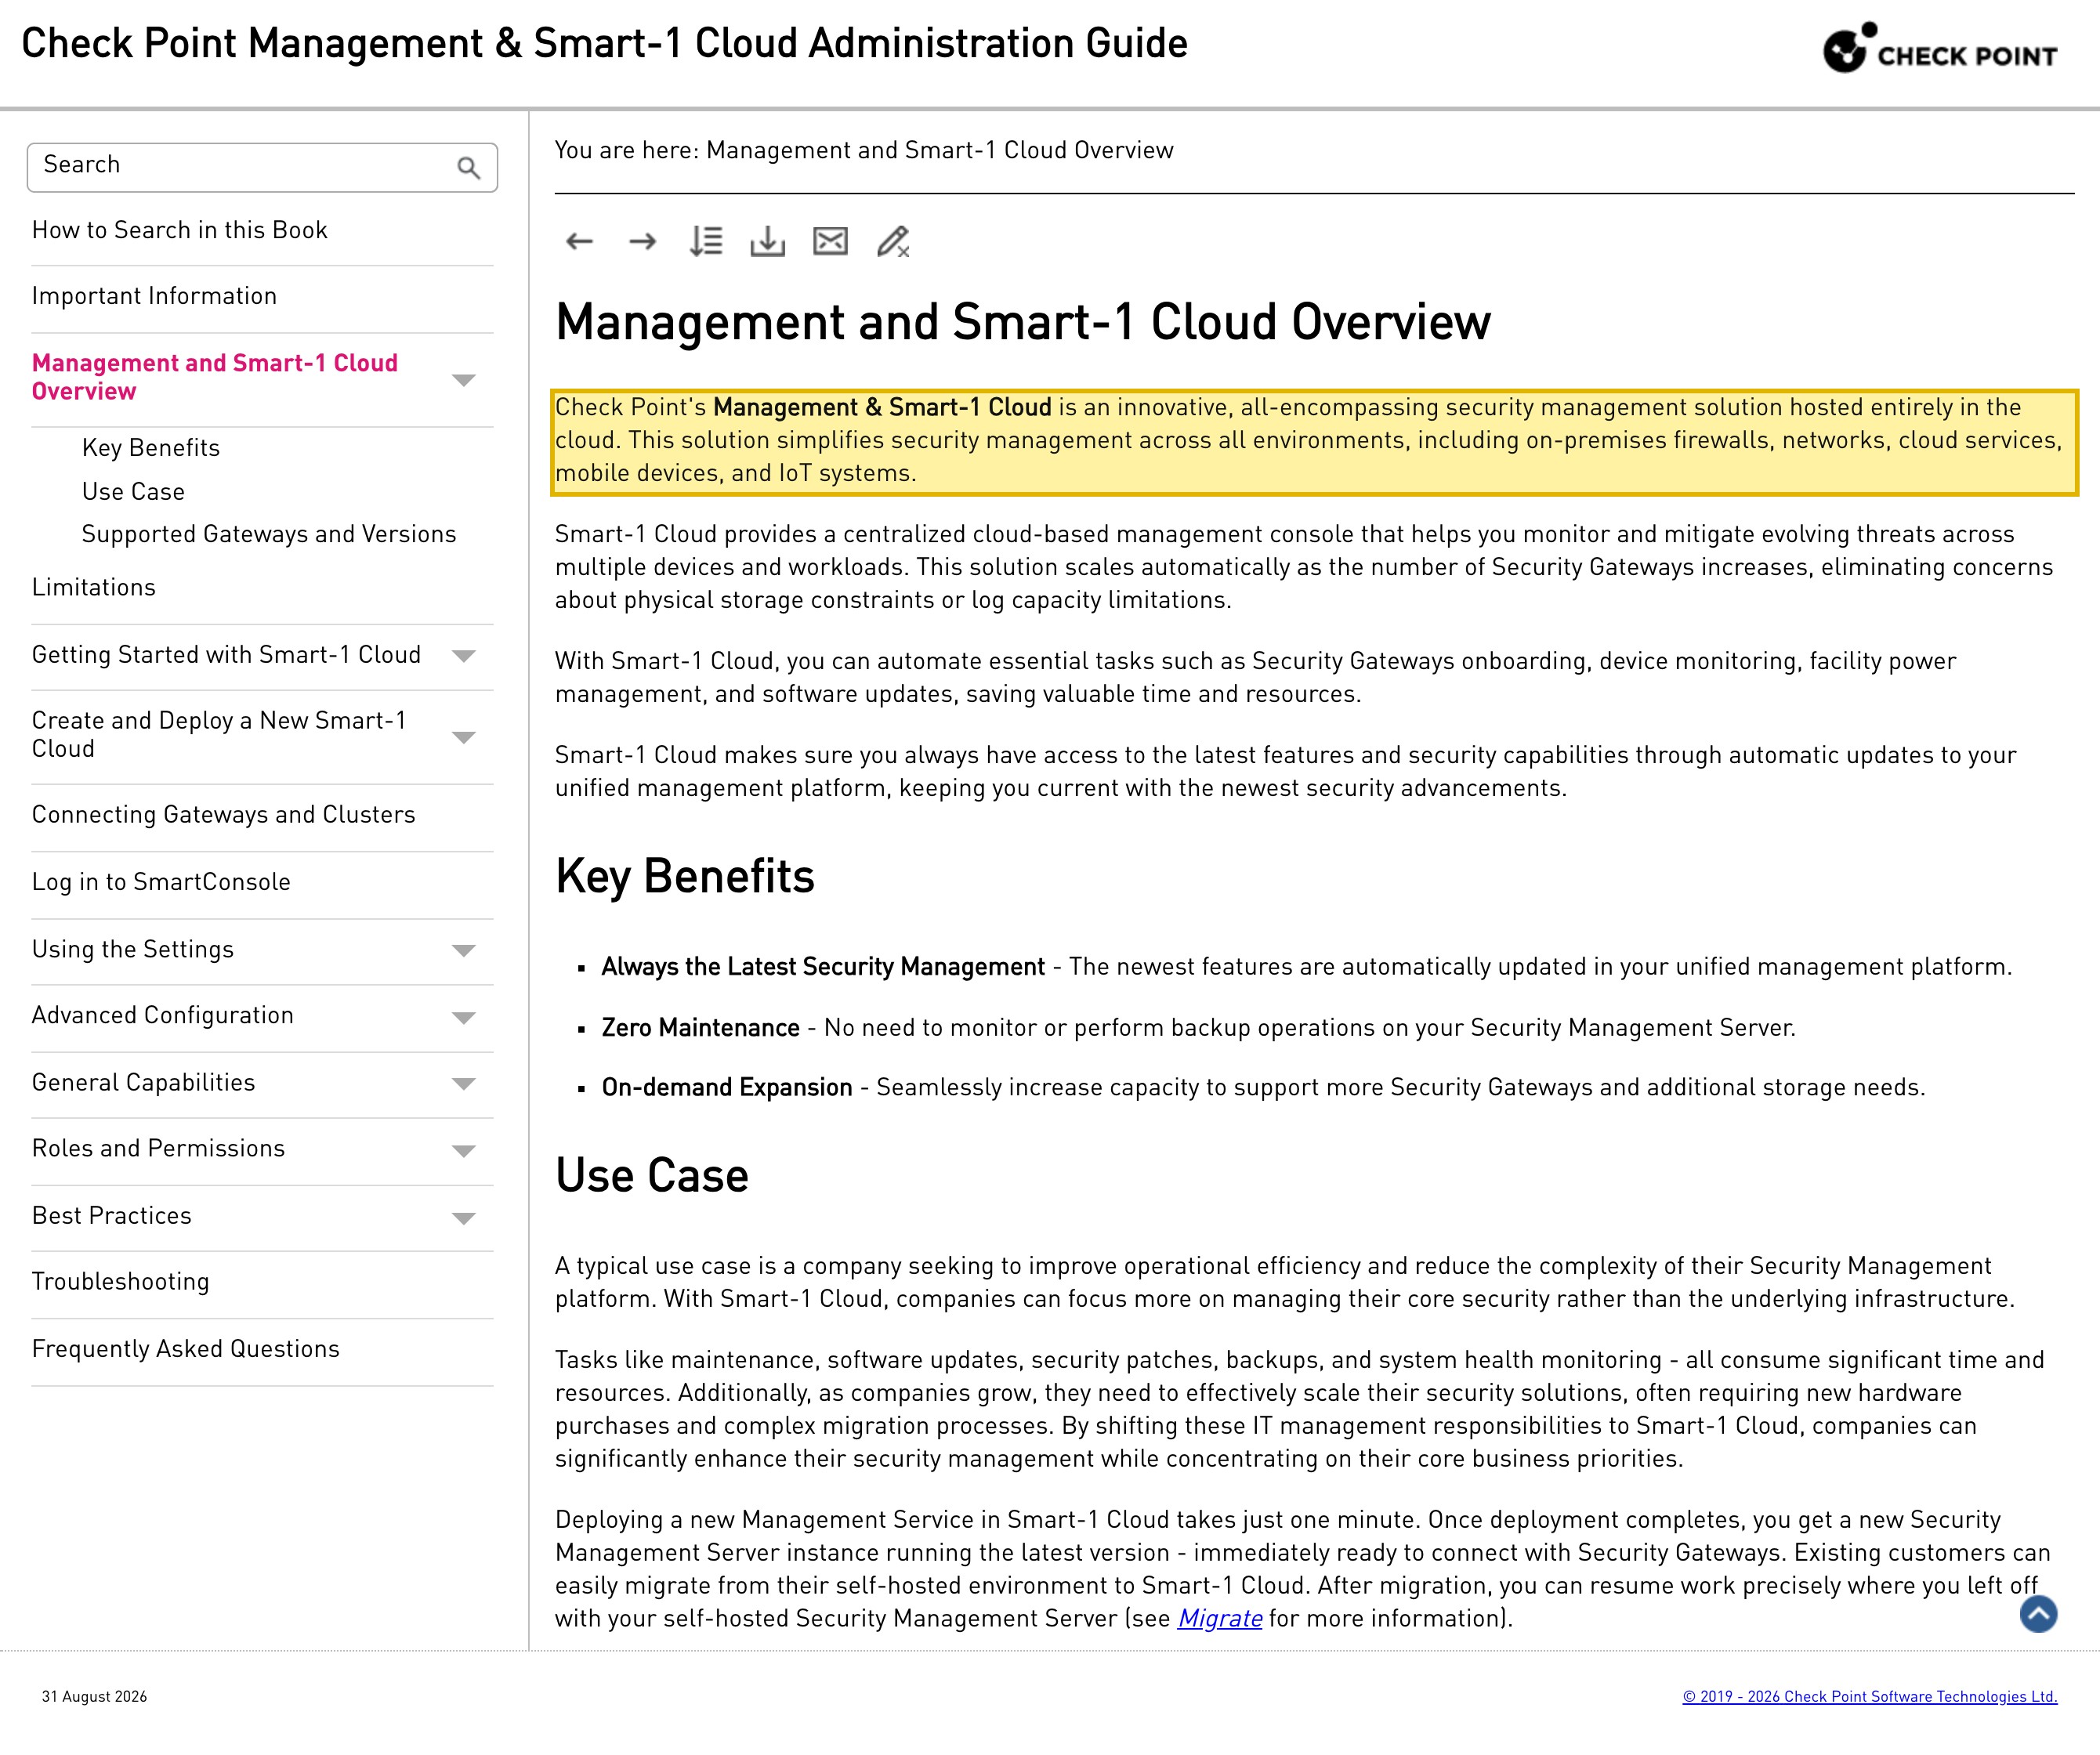
| Check PointはSmart-1 Cloudを"hosted entirely in the cloud"(完全にクラウドでホストされる)セキュリティ管理ソリューションと説明し、既存顧客が"migrate from their self-hosted environment to Smart-1 Cloud"(自己ホスト環境からSmart-1 Cloudへ移行する)と注記する——つまり管理層は、オフショアのCheck Pointクラウドか、貴社自身が導入・運用する自己ホスト型のSecurity Management Serverのいずれかである。 | Check Point — Smart-1 Cloud Overview(2026-10-14 取得) |
| Check PointのSmart-1 CloudのFAQはそれを"Software-as-a-Service (SaaS) solution"(SaaSソリューション)と呼び、"logs from Security Gateways are sent directly to the cloud, where they are processed, stored, and displayed."(Security Gatewayからのログはクラウドへ直接送られ、そこで処理・保存・表示される)と述べる。その接続リージョンはAPAC・カナダ・欧州・インド・UAE・米国で——中国本土には一つも挙げられていない。 | Check Point — Smart-1 Cloud FAQ(2026-10-14 取得) |
| 中国収集のログ・テレメトリ・ポリシーをオフショアのCheck Pointクラウドに保持することは、PIPLの下の個人情報の越境移転である——通知、センシティブデータが関わる場合の個別の同意、そして移転メカニズムのいずれか一つ(第38〜40条)を要する。 | 中華人民共和国個人情報保護法 第38〜40条 |
| 重要情報インフラ運営者または大量取扱者は、オフショアの管理クラウドが満たせない国内保存義務を負う:中国本土で収集した個人情報は中国本土内に留めなければならない(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))。 | 中華人民共和国サイバーセキュリティ法 第39条(旧第37条);PIPL 第40条 |
情報源は21YunBox コンプライアンスチームが2026年10月14日に確認しました。
中国本土に向けて提供するセキュリティチームの最初の本能は、Check Pointのゲートウェイと管理コンソールが国境を越えて互いに到達できるかを問うことです。到達できます——Check Pointはエッジでフィルタされる消費者サービスではなく、企業のセキュリティインフラです——ので、中国の判断は到達性で決まりません。国内保存で決まります。Check Pointは貴社の最も機微な運用データの上に座ります:Quantum Security Gatewayが検査するトラフィック、それらが生成する接続とイベントのログ、収集する脅威テレメトリ、そして端から端まで読めば貴社の資産全体——あらゆるゾーン・ルール・資産・例外——を記述するセキュリティポリシー。本当の問いは、そのデータをどこに置くことが許されるか、です。オンプレミスのQuantumゲートウェイと自己ホスト型のSecurity Management Serverは中国本土の内側で動かせ、それをローカルの地に保てます——これが合法的なてこです。しかしCheck Pointのクラウド管理型のバリアント——Smart-1 Cloud・Infinity Portal・Harmonyのクラウドサービス——は中国本土のリージョンを持たずオフショアにホストされるため、それらが集中させるログ・テレメトリ・ポリシーは海外に置かれます。セキュリティの買い手が最初に感じる皮肉:資産を守るために買ったプラットフォームが、そのクラウド管理型の形では、その資産の防御の最も完全な記述にとってのオフショアの越境経路になるのです。
中国でのCheck Point:ひと目で
| 決め手 | Check Point自身の言葉と、中国の法では |
|---|---|
| セキュリティデータが物理的にどこに置かれるか | オンプレミスのQuantum Security Gatewayと自己ホスト型のSecurity Management Serverは、貴社が導入する場所——中国本土の地を含む——に置かれます。クラウド管理型のバリアントSmart-1 Cloudは、Check Pointの言葉では"hosted entirely in the cloud"(完全にクラウドでホストされる);その接続リージョンはAPAC・カナダ・欧州・インド・UAE・米国で、中国本土には一つも挙げられていません。ですから、ログとポリシーが国内に留まるかを決めるのはソフトウェアではなく、導入の形です。 |
| 何を集中させ、なぜ国内保存が効くか | Check Pointの導入は、ゲートウェイが検査するトラフィック、それらが生成する接続とイベントのログ、収集する脅威テレメトリ、そして資産全体を写すセキュリティポリシーを保持します。そのデータの背後のユーザーと資産が中国にある場合、IPアドレス・アカウント名・デバイス識別子はPIPLの下の個人情報です;そして検査したトラフィックやログが第28条のセンシティブデータ——金融・健康・政府ID——に触れる場合、記録はそれを露出しえます。ネットワークがどう防御されているかの完全な記述は、それ自体で、貴社が保つ最も機微な運用データの一つです。 |
| クラウド内の中国本土のデータ | 中国で生成されオフショアのCheck Pointクラウドに保持されるログ・テレメトリ・ポリシーは、PIPLが規律する越境移転です:通知、センシティブ個人情報が関わる場合の個別の同意、そして移転メカニズムのいずれか一つ(PIPL 第38〜40条)。義務を負う取扱者は、Check Pointではなく運営者である貴社です。 |
| 国内保存義務 | 重要情報インフラ運営者または大量取扱者は、オフショアの管理クラウドが満たせない国内保存義務を負います:中国本土で収集した個人情報と重要データは中国本土内に留めなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))——2026年1月1日施行の2025年改正は、データ国内保存の条番号を第37条から第39条へ振り直し、内容は不変です。 |
| 到達できるか | 到達性は問いではなく配信の半分として扱ってください——ゲートウェイは国内で実施し、コンソールは国境を越えて到達できます。合法的なてこは、セキュリティデータの層を国内で動かすこと:中国本土のインフラ上のオンプレミスのQuantumゲートウェイと自己ホスト型のSecurity Management Server、あるいは認可されたソブリン相当。その前段のあらゆる中国向けの面——管理コンソール、レポートポータル——は、中国本土のホスティングリソースに紐づくICP備案が必要です(国務院令第292号、MIIT令第33号)。 |
データは実際にどこに置かれるか
Check Pointの中国の姿勢は、読み込み時のテストではなく、どの導入を選ぶかで設定されます。管理層——ログが保存されポリシーが定義される場所——は二つの形で来ます。クラウド管理型のものSmart-1 Cloudは、Check Point自身のドキュメントで、“hosted entirely in the cloud”(完全にクラウドでホストされる)セキュリティ管理ソリューションであり”Software-as-a-Service (SaaS) solution”(SaaSソリューション)と説明され、管理ガイドは”logs from Security Gateways are sent directly to the cloud, where they are processed, stored, and displayed.”(Security Gatewayからのログはクラウドへ直接送られ、そこで処理・保存・表示される)と注記します。その接続リージョンはAPAC・カナダ・欧州・インド・UAE・米国と挙げられ——中国本土には一つも挙げられていません。中国本土の資産の管理をSmart-1 Cloud・Infinity Portal・Harmonyのクラウドサービスに向ければ、ログ・テレメトリ・ポリシーは海外に置かれます;個人情報保護法(PIPL)(英語)の下では、それらの中の中国の個人情報を国外へ動かすことは越境移転であり、責任を負う取扱者は貴社です。
もう一つの形は自己ホスト型で、これが合法的なてこです。Check Pointのドキュメントは、顧客が”self-hosted Security Management Server”(自己ホスト型のSecurity Management Server)——貴社自身のインフラに導入・運用する管理ソフトウェアまたは専用アプライアンス——を運用することに率直に触れ、ゲートウェイが”remain managed on-premises”(オンプレミスで管理されたまま)でありうると注記します。中国本土のインフラ上にオンプレミスのQuantum Security Gatewayと自己ホスト型のSecurity Management Serverを導入すれば、トラフィックログ・脅威テレメトリ・セキュリティポリシーは中国本土を一切離れません。これはここでの本物のてこであって、言葉のあやではありません:自己ホストを廃止したベンダーと違い、Check Pointはクラウドホスト型と並んで、オンプレミスの自己管理型の管理プレーンを依然として出荷・サポートしています。
それが集中させるものは個人情報である
Check Pointがこの精査に値するのは、それが集中させるもののためです。ネットワークセキュリティのプラットフォームは、貴社のデータの一片を保持するのではありません;資産がどう防御されているかの構造化された記述——各ゲートウェイを越えるトラフィック、誰が何に接続したかのログ、それらに対して上がる脅威テレメトリ、そしてあらゆるゾーン・ルール・オブジェクト・例外を列挙するポリシーベース——を保持します。まとめると、それは貴社のアタックサーフェスとコントロールの精密な絵です。それをオフショアに集中させることは、何よりもまずセキュリティと営業秘密の懸念です。
資産が中国にある瞬間、それはデータ保護の懸念になります。ログとセッション記録はIPアドレス・ユーザーアカウント・デバイス識別子を名指します——特定可能な人物を記述した瞬間にPIPLの下の個人情報です——そして検査したトラフィックやイベントデータが第28条のセンシティブ個人情報(金融・健康・政府IDなど)を運ぶ場合、記録はそれを露出しえます。それがセキュリティチームが鋭く感じる皮肉です:資産を守るために買ったプラットフォームが、その管理がオフショアのクラウドに報告するなら、その資産の防御の最も完全な地図にとっての外向きの越境経路になるのです。
だからここでの国内保存は単なるベストプラクティスではありません。重要情報インフラ運営者について、そして取扱量が規制当局の閾値を超える取扱者について、中国本土で収集した個人情報と重要データは中国本土内に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))。オフショアの管理クラウドは構造的にその義務を満たせません——データが、定義上、誤った国にあるからです。そして国外移転が認められる場合でも、取扱量や機微性の閾値を超えると、合法的に出る前にCAC主導のデータ越境移転の安全評価(英語)が発動しえます。
クラウド管理型で動かしても国内保存義務は満たせない——では何が満たすのか
正直な要約は、狭く、そして重要です:Check Pointに「ブロックされている」ところは何もありません。ゲートウェイは実施し、コンソールは報告し、クラウド管理プレーンは中国本土から到達できます。リスクはソフトウェアではありません;中国本土のログ・テレメトリ・ポリシーを中国本土の外に置くクラウド管理型の導入です。データがどこに置かれるかを直せば、リスクは閉じます。
合法的なてこは、セキュリティデータの層を国内で動かすことです。オンプレミスのQuantum Security Gatewayはトラフィックをローカルで検査・記録します;中国本土のインフラ上に導入した自己ホスト型のSecurity Management Server——あるいは認可された中国国内またはソブリンクラウド相当——が、そのいずれも中国本土を離れることなくログを保存しポリシーを保持します。中国本土のゲートウェイをオフショアのSmart-1 CloudやInfinity Portalのテナントへ向け戻すことはローカライゼーションではなく、保存義務を満たしません;管理プレーンを国内に立ち上げることが満たします。データの部分集合が合法的に国境を越えうる場合、その移転を最小化・同意取得・移転メカニズム付きに保ち、一方プラットフォームの前段のあらゆる中国向けの面は、それ自体のICP備案を得ます。
これは判定ではなくリスクの見取り図です。国内保存、移転メカニズム、個別の同意、ICP備案、あるいはそれらの組み合わせのどれを負うかは、貴社の法人、取扱データ量、検査したトラフィックとログのうちどれだけが個人情報またはセンシティブデータを保持するか、そしてユーザーが誰かで変わります——一本のログ行がどこに存在するかを決める前に、具体を専門家と詰めてください。
合法的な経路——マップし、ローカライズし、配信する
中国本土向けにCheck Pointを合法に運用するために、Check Pointを手放す必要はありません。21YunBoxは移行ではなく法令適合のオーバーレイであり——既に運用するプラットフォームにとっては、スタックの横に並ぶパートナーであって、競合ではありません。三つの動きがあり、互いにかみ合います。
マップ。 当社の中国コンプライアンスチームが、PIPLの越境・データの国内保存・データローカライゼーション(CII)の義務を、貴社の実際の法人、取扱データ量、そしてゲートウェイが触れる個人情報が誰のものか——トラフィックログ、イベント記録、脅威テレメトリ、ポリシーベース——に照らして読み解きます——何かを動かす前に、リスクを書き出します。
ローカライズ。 リスクはデータの置き場所にあるので、セキュリティデータの層を国内で動かします——中国本土のインフラ上のオンプレミスのQuantumゲートウェイと自己ホスト型のSecurity Management Server、あるいは認可された中国国内またはソブリンクラウド相当——中国が中国本土の地に留めることを求めるログ・テレメトリ・ポリシーがそこに留まるように。ローカライズとは、オフショアの管理クラウドへ戻す経路ではなく、合法的な国内デプロイを意味します;最小化され合法的に移転可能な部分集合だけが越えます。
配信。 プラットフォームの前段のあらゆる中国向けの面——管理コンソール、レポートポータル、中国本土の運用担当者が到達するセルフサービスのページ——には、21YunBox Optimizerが、貴社が既に運用するスタックの前段に、ICP備案済みの中国国内からの配信を提供します。作り直しも、二つ目のコードベースも要りません。21YunBoxはいかなる種類の不正な手段も用いず、推奨もしません。眼目はあくまで、合法・届出済み・中国国内の経路です。
目標は明快です:貴社のCheck Pointの導入が、中国のユーザーに向けて合法かつ法令適合に動くこと。
関連する読み物:
よくあるご質問
Check Pointは中国でブロックされていますか?
いいえ——これは到達性の問いではありません。Quantumゲートウェイは実施し、管理コンソールは国境を越えて到達できます。コンプライアンスの問いは、Check Pointが集中させるログ・脅威テレメトリ・セキュリティポリシーがどこに置かれるか、そしてそのいずれかがどんな法的根拠で国境を越えるか、です。
Check Pointは中国本土にデータセンターを持っていますか?
そのクラウド管理型のSmart-1 Cloud・Infinity Portal・Harmonyの各サービスは、オフショアのリージョン——APAC・カナダ・欧州・インド・UAE・米国——から動き、中国本土のリージョンは挙げられていません。中国国内の経路はオンプレミスの導入です:中国本土のインフラ上のQuantumゲートウェイと自己ホスト型のSecurity Management Server。
中国のユーザー向けにCheck Pointを法令適合に運用できますか?
はい。セキュリティデータの層を国内に保ってください——中国本土のインフラ上のオンプレミスのQuantumゲートウェイと自己ホスト型のSecurity Management Server、あるいは認可されたソブリンクラウド相当——そうすればログ・テレメトリ・ポリシーはローカルの地に留まります;あらゆる中国向けの管理コンソールやレポートポータルはICP備案し;最小化され合法的に移転可能な部分集合だけを国境越しに動かします。21YunBoxはマップし、ローカライズし、配信し、いかなる種類の不正な手段も用いず、推奨もしません。






















