PagerDuty fonctionne-t-il en Chine ? Résidence des données, PIPL et les données de vos intervenants
PagerDuty n'exploite que deux régions de service — les États-Unis et l'UE — sans site en Chine continentale, de sorte que les coordonnées des intervenants et les contenus d'incident qu'il détient pour votre équipe en Chine résident à l'étranger, un transfert transfrontalier d'informations personnelles au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur la porte de la résidence des données, non un test de vitesse.
PagerDuty fonctionne-t-il en Chine ?
Oui — les alertes atteignent les intervenants d'astreinte à l'intérieur de la Chine continentale, mais c'est la moitié facile. PagerDuty n'exploite que deux régions de service, les États-Unis et l'Europe, sans site sur le continent, de sorte que les coordonnées des intervenants et les contenus d'incident qu'il détient pour votre équipe en Chine résident sur des installations AWS à l'étranger — un transfert transfrontalier d'informations personnelles, non un problème de vitesse.
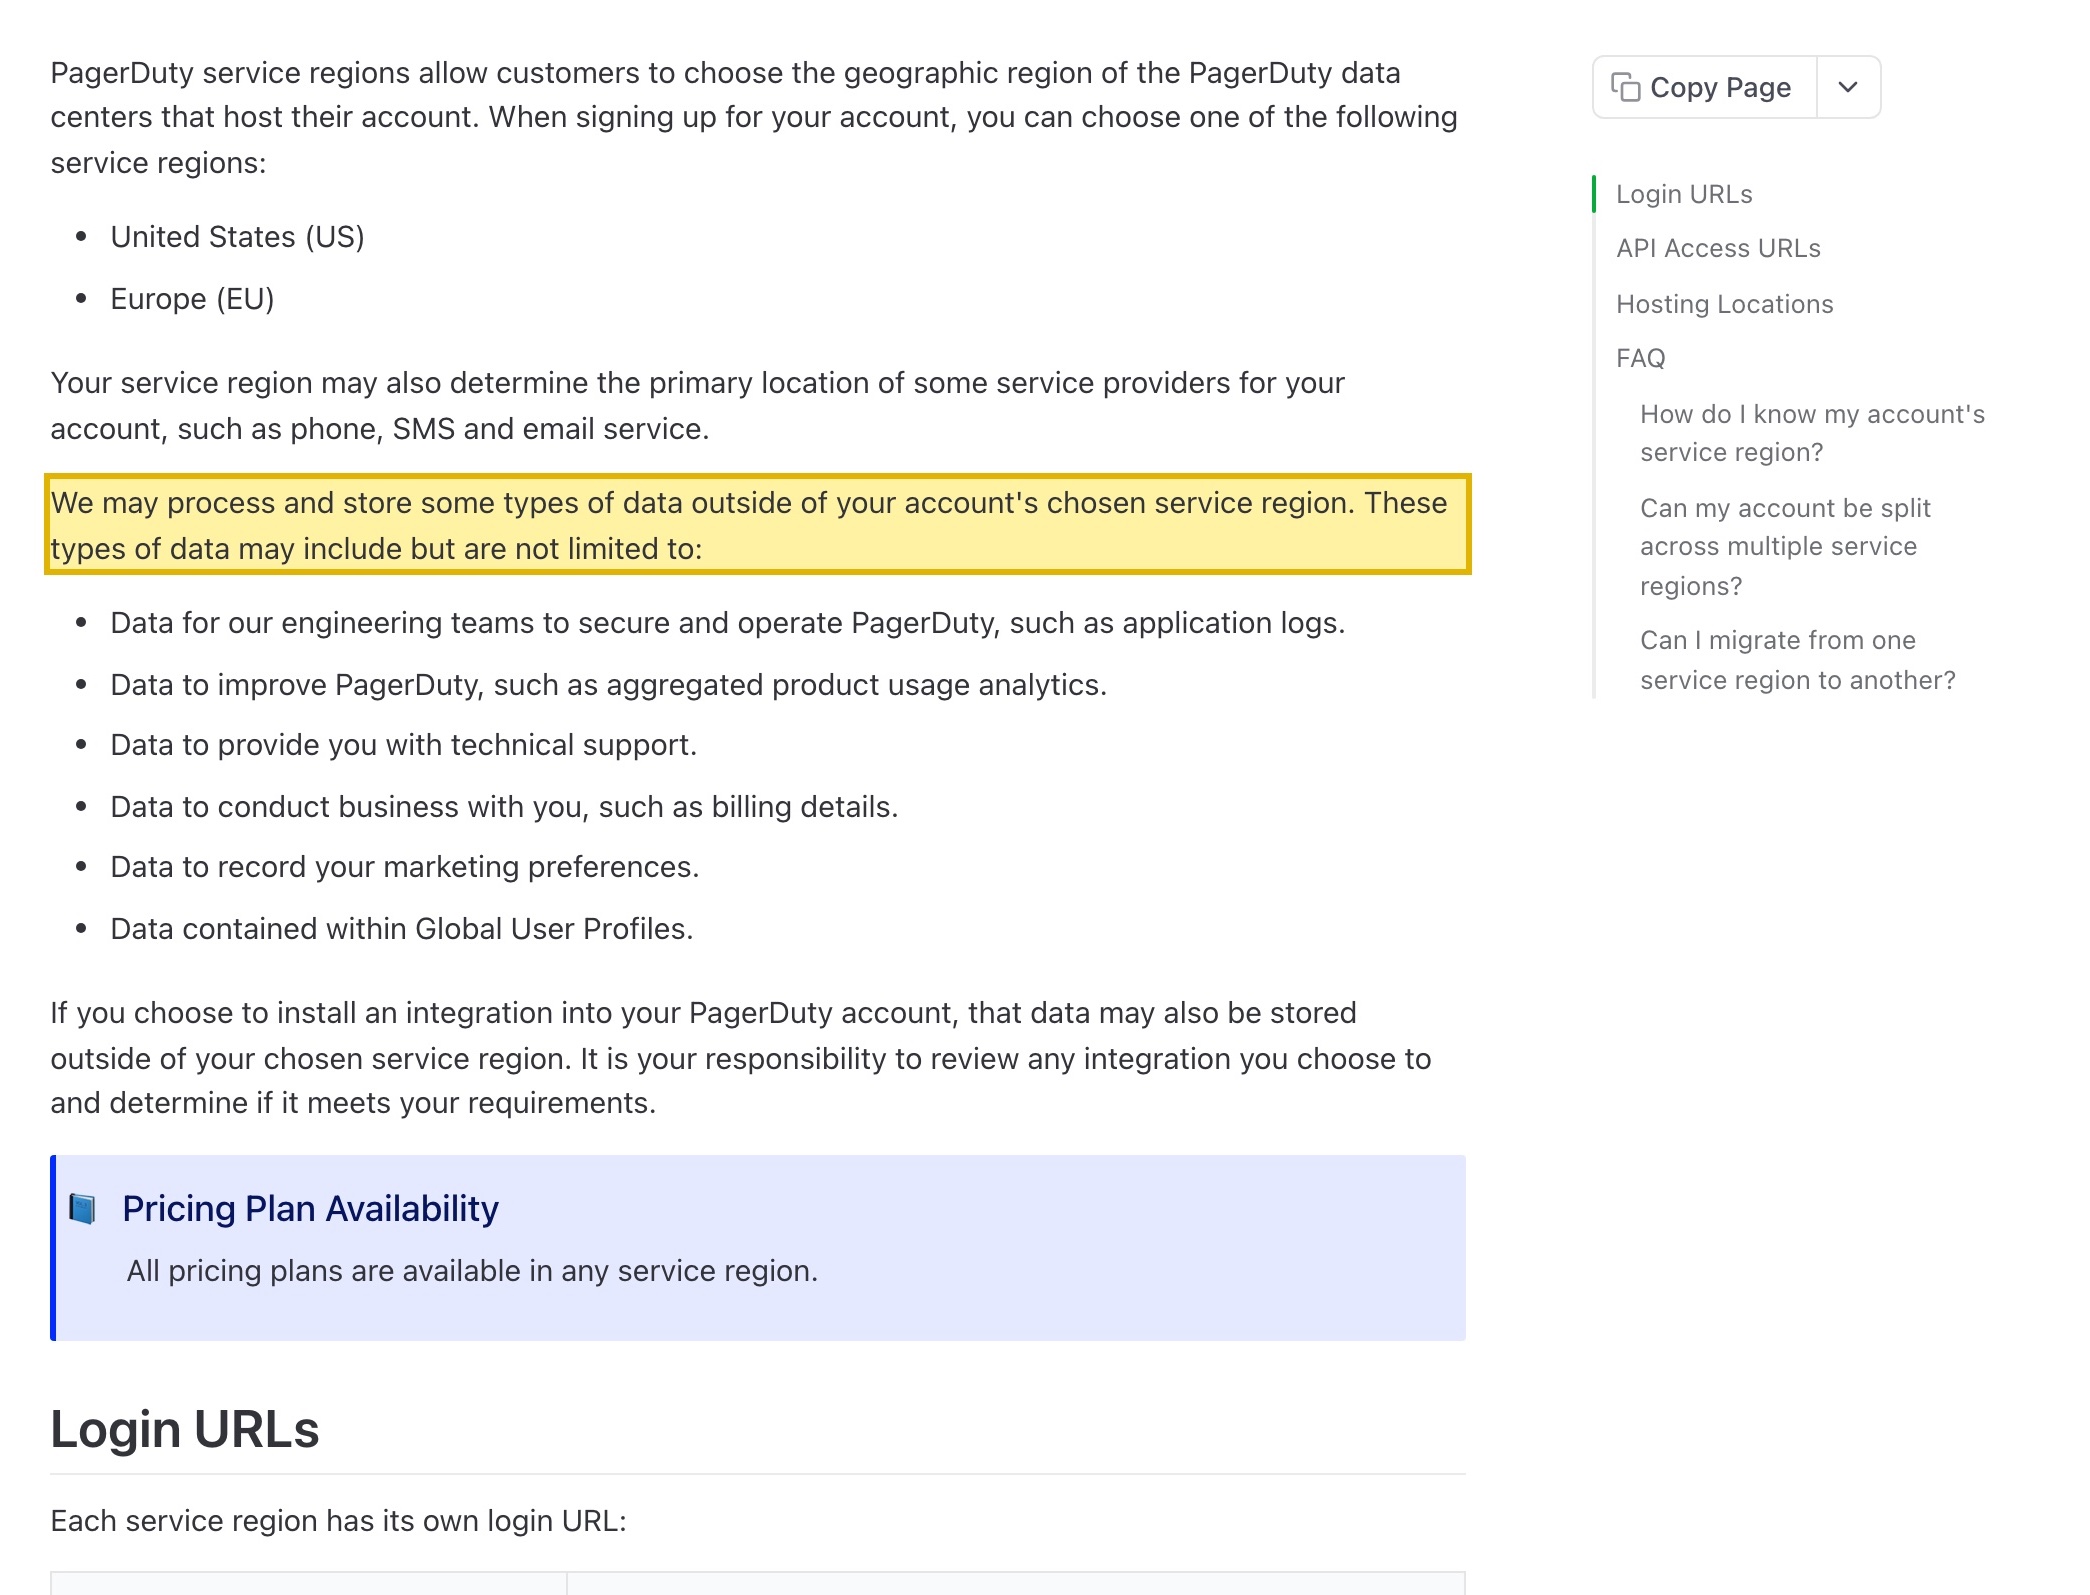
La propre documentation « Service Regions » de PagerDuty n'énumère que deux choix — les États-Unis (AWS US West en Californie du Nord et en Oregon, et US East dans l'Ohio) et l'UE (AWS EU Central à Francfort et EU West en Irlande) — et indique que “We may process and store some types of data outside of your account's chosen service region.” Sa politique de confidentialité indique que PagerDuty collecte des “identifiers and customer records (e.g., name, email address, phone number)” — vos ingénieurs d'astreinte — tandis que les contenus d'alerte et d'événement qui y sont routés peuvent transporter des identifiants d'utilisateur, des IP client et du contexte de requête provenant des systèmes qu'il surveille. Recueillies auprès de personnes et de systèmes du continent et stockées à l'étranger, ces informations personnelles sont un transfert transfrontalier que la PIPL régit (information, consentement distinct et un mécanisme de transfert, articles 38 à 40), et pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, elles doivent être stockées en Chine (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Le tableau ci-dessous reprend les propres termes de PagerDuty et la règle que déclenche chaque ligne.
Il s'agit d'une image des risques, pas d'un verdict — ce qui s'applique dépend de ce que transportent vos contenus, de la part qui en est personnelle, et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Aucune région en Chine continentale — États-Unis ou UE uniquement, de sorte que vos données d'incident et d'intervenant résident à l'étranger
- ! Les noms, numéros de téléphone et e-mails des intervenants sont stockés aux États-Unis ou dans l'UE, non sur le continent
- ! Les contenus d'alerte et d'événement peuvent transporter des identifiants d'utilisateur, des IP client et du contexte de requête à travers la frontière
- ✕ Aucune option de stockage sur le territoire, de sorte que les obligations de résidence PIPL ne peuvent être satisfaites sur PagerDuty
- ✓ L'accessibilité n'est pas l'axe — l'endroit où résident vos données d'intervenant et d'incident l'est
Ce que la documentation officielle de PagerDuty dit de la Chine
| Fait | Source primaire |
|---|---|
| PagerDuty n'exploite que deux régions de service — les États-Unis et l'UE — aucune en Chine continentale. La propre documentation « Service Regions » de PagerDuty indique qu'à l'inscription vous “choose one of the following service regions” et n'énumère que les États-Unis et l'Europe, puis note que “Depending on your service region, PagerDuty could be running from any of the following data centers at any point in time” — AWS US West (Northern California), US West (Oregon) et US East (Ohio) pour les États-Unis, et AWS EU Central (Frankfurt) et EU West (Ireland) pour l'UE. Il n'y a aucune région en Chine continentale à choisir, de sorte que les données d'intervenant et d'incident que PagerDuty détient pour votre équipe en Chine résident à l'étranger. | PagerDuty — Service Regions (support.pagerduty.com), consulté le 2026-10-09 |
| Même la région que vous choisissez n'est pas absolue. PagerDuty indique que “We may process and store some types of data outside of your account's chosen service region,” et que votre région de service “may also determine the primary location of some service providers for your account, such as phone, SMS and email service.” Choisir l'UE n'épingle donc ni chaque catégorie de données ni, de toute façon, le continent — les fournisseurs de téléphonie, de SMS et d'e-mail qui transportent les numéros de vos intervenants suivent la région, et certaines données résident en dehors. | PagerDuty — Service Regions (support.pagerduty.com), consulté le 2026-10-09 |
| Ce que PagerDuty stocke, ce sont des informations personnelles — vos intervenants et vos incidents. La politique de confidentialité de PagerDuty indique “If you interact with our Services, PagerDuty may collect the following categories of PII from you” et énumère “identifiers and customer records (e.g., name, email address, phone number)” — les ingénieurs d'astreinte qu'il appelle. Les contenus d'alerte et d'événement qui y sont routés peuvent aussi transporter des identifiants d'utilisateur, des IP client et du contexte de requête provenant de vos systèmes surveillés. Collectées sur le continent et stockées aux États-Unis ou dans l'UE, ce sont un transfert transfrontalier d'informations personnelles au titre de la PIPL — information, consentement distinct et un mécanisme de transfert (articles 38 à 40), qui pour de plus grands volumes peut signifier une évaluation de sécurité pour l'exportation de données. | PagerDuty — Privacy Policy, en vigueur le 1er septembre 2025 (pagerduty.com), consulté le 2026-10-09 ; PIPL articles 38 à 40 |
| Aucune région sur le continent signifie aucun stockage sur le territoire, et l'ICP est une porte distincte. Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation que les régions US et UE uniquement de PagerDuty ne peuvent satisfaire. La déclaration ICP (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT) se rattache au site ou à l'application publics du continent que vous exploitez, non à PagerDuty en tant que service d'alerte backend. | PagerDuty — Service Regions (support.pagerduty.com), consulté le 2026-10-09 ; PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour un public en Chine continentale, la question à propos de PagerDuty est rarement de savoir si une alerte peut atteindre un téléphone d’astreinte — c’est généralement le cas. La question est de savoir où les données que PagerDuty conserve ont le droit de résider. PagerDuty y répond dans sa propre documentation : il offre deux régions de service, les États-Unis et l’Europe, et n’exploite aucun site en Chine continentale. Ainsi, les fiches d’intervenant qu’il détient — les noms, numéros de téléphone et adresses e-mail qu’il appelle, par SMS et par e-mail lorsque quelque chose casse — et les contenus d’alerte et d’événement qui y sont routés résident sur des installations AWS aux États-Unis ou dans l’UE. Parce que ces fiches sont des informations personnelles, et que les contenus peuvent transporter des identifiants d’utilisateur, des adresses IP client et du contexte de requête tirés des systèmes qu’il surveille, les garder à l’étranger est un transfert transfrontalier que le droit chinois régit. Que le pager sonne est la moitié diffusion ; où résident les données d’intervenant et d’incident est l’exposition.
PagerDuty en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de PagerDuty — et au regard du droit chinois |
|---|---|
| Où il s'exécute | Deux régions de service seulement : les États-Unis et l'Europe. Les comptes US tournent depuis AWS US West (Northern California), US West (Oregon) et US East (Ohio) ; les comptes UE depuis AWS EU Central (Frankfurt) et EU West (Ireland). Aucun n'est en Chine continentale. |
| Pouvez-vous le garder dans la région | “We may process and store some types of data outside of your account's chosen service region,” et votre région “may also determine the primary location of some service providers for your account, such as phone, SMS and email service.” Même le choix de l'UE n'épingle ni chaque catégorie ni le continent. |
| Ce qu'il détient | L'identité et les coordonnées des intervenants — “name, email address, phone number” selon les termes mêmes de PagerDuty — plus les contenus d'alerte et d'événement qui peuvent transporter des identifiants d'utilisateur, des IP client et du contexte de requête provenant de vos systèmes surveillés. |
| Les données de vos utilisateurs en Chine | Les fiches d'intervenant et les données d'événement du continent stockées aux États-Unis ou dans l'UE sont un transfert transfrontalier d'informations personnelles que la PIPL régit ; les opérateurs d'infrastructure d'information critique et les responsables de traitement à grand volume sont soumis à une obligation de stockage sur le territoire que les régions à l'étranger de PagerDuty ne peuvent satisfaire. |
| Est-ce accessible ? | Oui — les alertes sonnent depuis l'intérieur de la Chine. Ce n'est pas une question de vitesse ; l'exposition est l'endroit où résident les données d'intervenant et d'incident, non de savoir si l'alerte arrive. |
Deux régions de service — et aucune n’est sur le continent
La documentation Service Regions de PagerDuty indique qu’à l’inscription vous “choose one of the following service regions,” et n’en énumère que deux : les États-Unis et l’Europe. Elle précise ensuite que “Depending on your service region, PagerDuty could be running from any of the following data centers at any point in time,” nommant AWS US West (Northern California), US West (Oregon) et US East (Ohio) pour les États-Unis, et AWS EU Central (Frankfurt) et EU West (Ireland) pour l’UE. Aucun d’eux ne se situe en Chine continentale, et il n’y a aucune région sur le continent à choisir. PagerDuty avertit aussi que “We may process and store some types of data outside of your account’s chosen service region,” et que votre région “may also determine the primary location of some service providers for your account, such as phone, SMS and email service” — de sorte que même le choix de l’UE n’épingle pas chaque catégorie au même endroit, et aucun de ces endroits n’est le continent. Atteindre PagerDuty n’a jamais été le plus difficile ; garder les données qu’il détient à l’intérieur du pays, si.
Ce que PagerDuty détient, ce sont des informations personnelles — vos intervenants et vos incidents
Le travail de PagerDuty est d’atteindre vite la bonne personne, ce qui signifie qu’il stocke les personnes qu’il atteint. Sa politique de confidentialité indique que “If you interact with our Services, PagerDuty may collect the following categories of PII from you,” et énumère “identifiers and customer records (e.g., name, email address, phone number).” Ce sont vos ingénieurs d’astreinte — leurs noms, leurs numéros de mobile, leurs adresses e-mail — conservés pour que la plateforme puisse les appeler, leur envoyer un SMS et un e-mail. En plus de cela, les contenus d’alerte et d’événement que vous routez dans PagerDuty peuvent transporter des identifiants d’utilisateur, des adresses IP client et du contexte de requête prélevés sur les systèmes qu’il surveille ; le système émetteur décide de la quantité. Le numéro de téléphone d’un seul intervenant est déjà une information personnelle, tout comme l’adresse IP d’un utilisateur du continent qui chemine dans un événement. Au titre de la loi chinoise sur la protection des informations personnelles, déplacer l’un ou l’autre vers une région américaine ou européenne est un transfert transfrontalier — le responsable de traitement (vous, non PagerDuty) doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 40). Selon vos volumes, ce mécanisme peut être une évaluation de sécurité pour l’exportation de données. Les propres conditions RGPD de PagerDuty concèdent le sens du mouvement, avertissant qu’il “may transmit some of your personal data to a country where the data protection laws may not provide” la même protection, “including the United States.”
Aucune région sur le continent, donc aucun stockage sur le territoire — et l’ICP est une porte distincte
La géographie règle deux questions avant même que la performance n’entre en jeu. D’abord, la résidence : si vous êtes opérateur d’infrastructure d’information critique ou responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37) — l’amendement 2025 de la loi sur la cybersécurité, en vigueur le 2026-01-01, a renuméroté la clause de localisation des données de 37 à 39) — une obligation que les régions US et UE uniquement de PagerDuty ne peuvent satisfaire, quelle que soit la façon dont vous les réglez. Ensuite, la licence : un site public réellement servi aux visiteurs du continent depuis l’intérieur de la Chine dépend d’une déclaration ICP (ICP 备案) au titre de l’ordonnance n° 292 du Conseil des affaires de l’État et de l’ordonnance n° 33 du MIIT, et cette déclaration doit se rattacher à une ressource d’hébergement physiquement sur le continent. PagerDuty n’en fournit aucune, de sorte qu’il n’y a rien, chez PagerDuty, à déclarer — la question ICP se rattache au site ou à l’application publics du continent que vous exploitez, non à PagerDuty en tant que service d’alerte backend.
Il s’agit d’une image des risques, pas d’un verdict : devoir un consentement distinct, un mécanisme de transfert, un stockage sur le territoire, une déclaration ICP, ou une combinaison, dépend de ce que transportent vos contenus, de la part qui en est personnelle, de votre rôle de responsable de traitement et de qui sont vos utilisateurs — à régler avec un conseil avant de câbler quoi que ce soit via PagerDuty.
La voie légale — cartographier, localiser, diffuser
Vous continuez à exploiter PagerDuty. Ce qu’une plateforme d’alerte avec seulement des régions US et UE ne peut vous donner, c’est un lieu légal à l’intérieur de la Chine pour les données personnelles d’intervenant et d’incident qu’elle y traite. C’est là qu’intervient notre équipe Chine, en trois étapes. Nous cartographions d’abord votre exposition — quelles données PagerDuty sont des informations personnelles, lesquelles franchissent la frontière, et si votre entité et vos volumes déclenchent un mécanisme de transfert, un stockage sur le territoire ou une déclaration ICP. Nous localisons ce qui ne peut légalement partir, en plaçant le traitement et le stockage sur le territoire sur une base consentie et légale en Chine plutôt que sur une région à l’étranger. Nous diffusons le tout avec une diffusion déclarée (ICP) et sur le territoire — le 21YunBox Optimizer — placée devant le stack que vous exploitez déjà, sans reconstruction ni second code. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; chaque nœud que nous exploitons est légal et déclaré (ICP). Le résultat est une configuration PagerDuty qui continue d’alerter vos intervenants pendant que les données personnelles qui la sous-tendent fonctionnent de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité et la localisation des données
Questions fréquentes
PagerDuty a-t-il un centre de données ou une région en Chine continentale ?
Non. La documentation « Service Regions » de PagerDuty n'offre que deux choix — les États-Unis et l'Europe — et exploite la région États-Unis depuis AWS US West (Northern California), US West (Oregon) et US East (Ohio) et la région UE depuis AWS EU Central (Frankfurt) et EU West (Ireland). Aucune ne se situe en Chine continentale, de sorte que les noms, numéros de téléphone et e-mails des intervenants vers qui il route les alertes, et les contenus d'incident qui le traversent, sont stockés sur des installations AWS à l'étranger.
Est-ce un problème que nos données PagerDuty quittent la Chine ?
Traitez-le comme un risque à évaluer avec un conseil, non comme un oui ou non catégorique. PagerDuty détient des informations personnelles collectées en Chine — les noms, numéros de téléphone et e-mails de vos intervenants, plus les identifiants d'utilisateur et IP client qui peuvent cheminer dans les contenus d'alerte — et les stocke aux États-Unis ou dans l'UE. Au titre de la PIPL, c'est un transfert transfrontalier exigeant une information, un consentement distinct et un mécanisme de transfert, et pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les données doivent être stockées sur le continent. PagerDuty avertit lui-même qu'il “may process and store some types of data outside of your account's chosen service region,” de sorte que même choisir la région UE ne garde pas chaque catégorie au même endroit.
21YunBox peut-il aider à rendre notre configuration PagerDuty conforme en Chine ?
Oui. Notre équipe Chine cartographie votre exposition transfrontalière et de résidence des données au titre de la PIPL pour votre entité, vos volumes de données et vos utilisateurs ; localise le traitement et le stockage sur le territoire qui ne peuvent légalement partir sur une base consentie et légale en Chine ; et met en place la diffusion déclarée (ICP) et sur le territoire qu'exige une présence conforme en Chine — devant le stack que vous exploitez déjà, de sorte que PagerDuty continue d'alerter vos intervenants. 21YunBox n'utilise ni ne suggère jamais de contournement d'aucune sorte. Prenez contact pour traiter votre cas précis.































