Funktioniert PagerDuty in China? Datenresidenz, PIPL und Ihre Responder-Daten
PagerDuty betreibt nur zwei Service-Regionen — die USA und die EU — ohne Standort innerhalb Festlandchinas, sodass die Kontaktdaten der Responder und die Incident-Payloads, die es für Ihr China-Team hält, im Ausland ruhen: ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL. Ein Blick zuerst auf die Compliance: die Tür der Datenresidenz, kein Geschwindigkeitstest.
Funktioniert PagerDuty in China?
Ja — Alarme erreichen diensthabende Responder in Festlandchina, doch das ist die leichte Hälfte. PagerDuty betreibt nur zwei Service-Regionen, die Vereinigten Staaten und Europa, ohne Standort im Festland, sodass die Kontaktdaten der Responder und die Incident-Payloads, die es für Ihr China-Team hält, auf AWS-Anlagen im Ausland ruhen — ein grenzüberschreitender Transfer personenbezogener Daten, kein Geschwindigkeitsproblem.
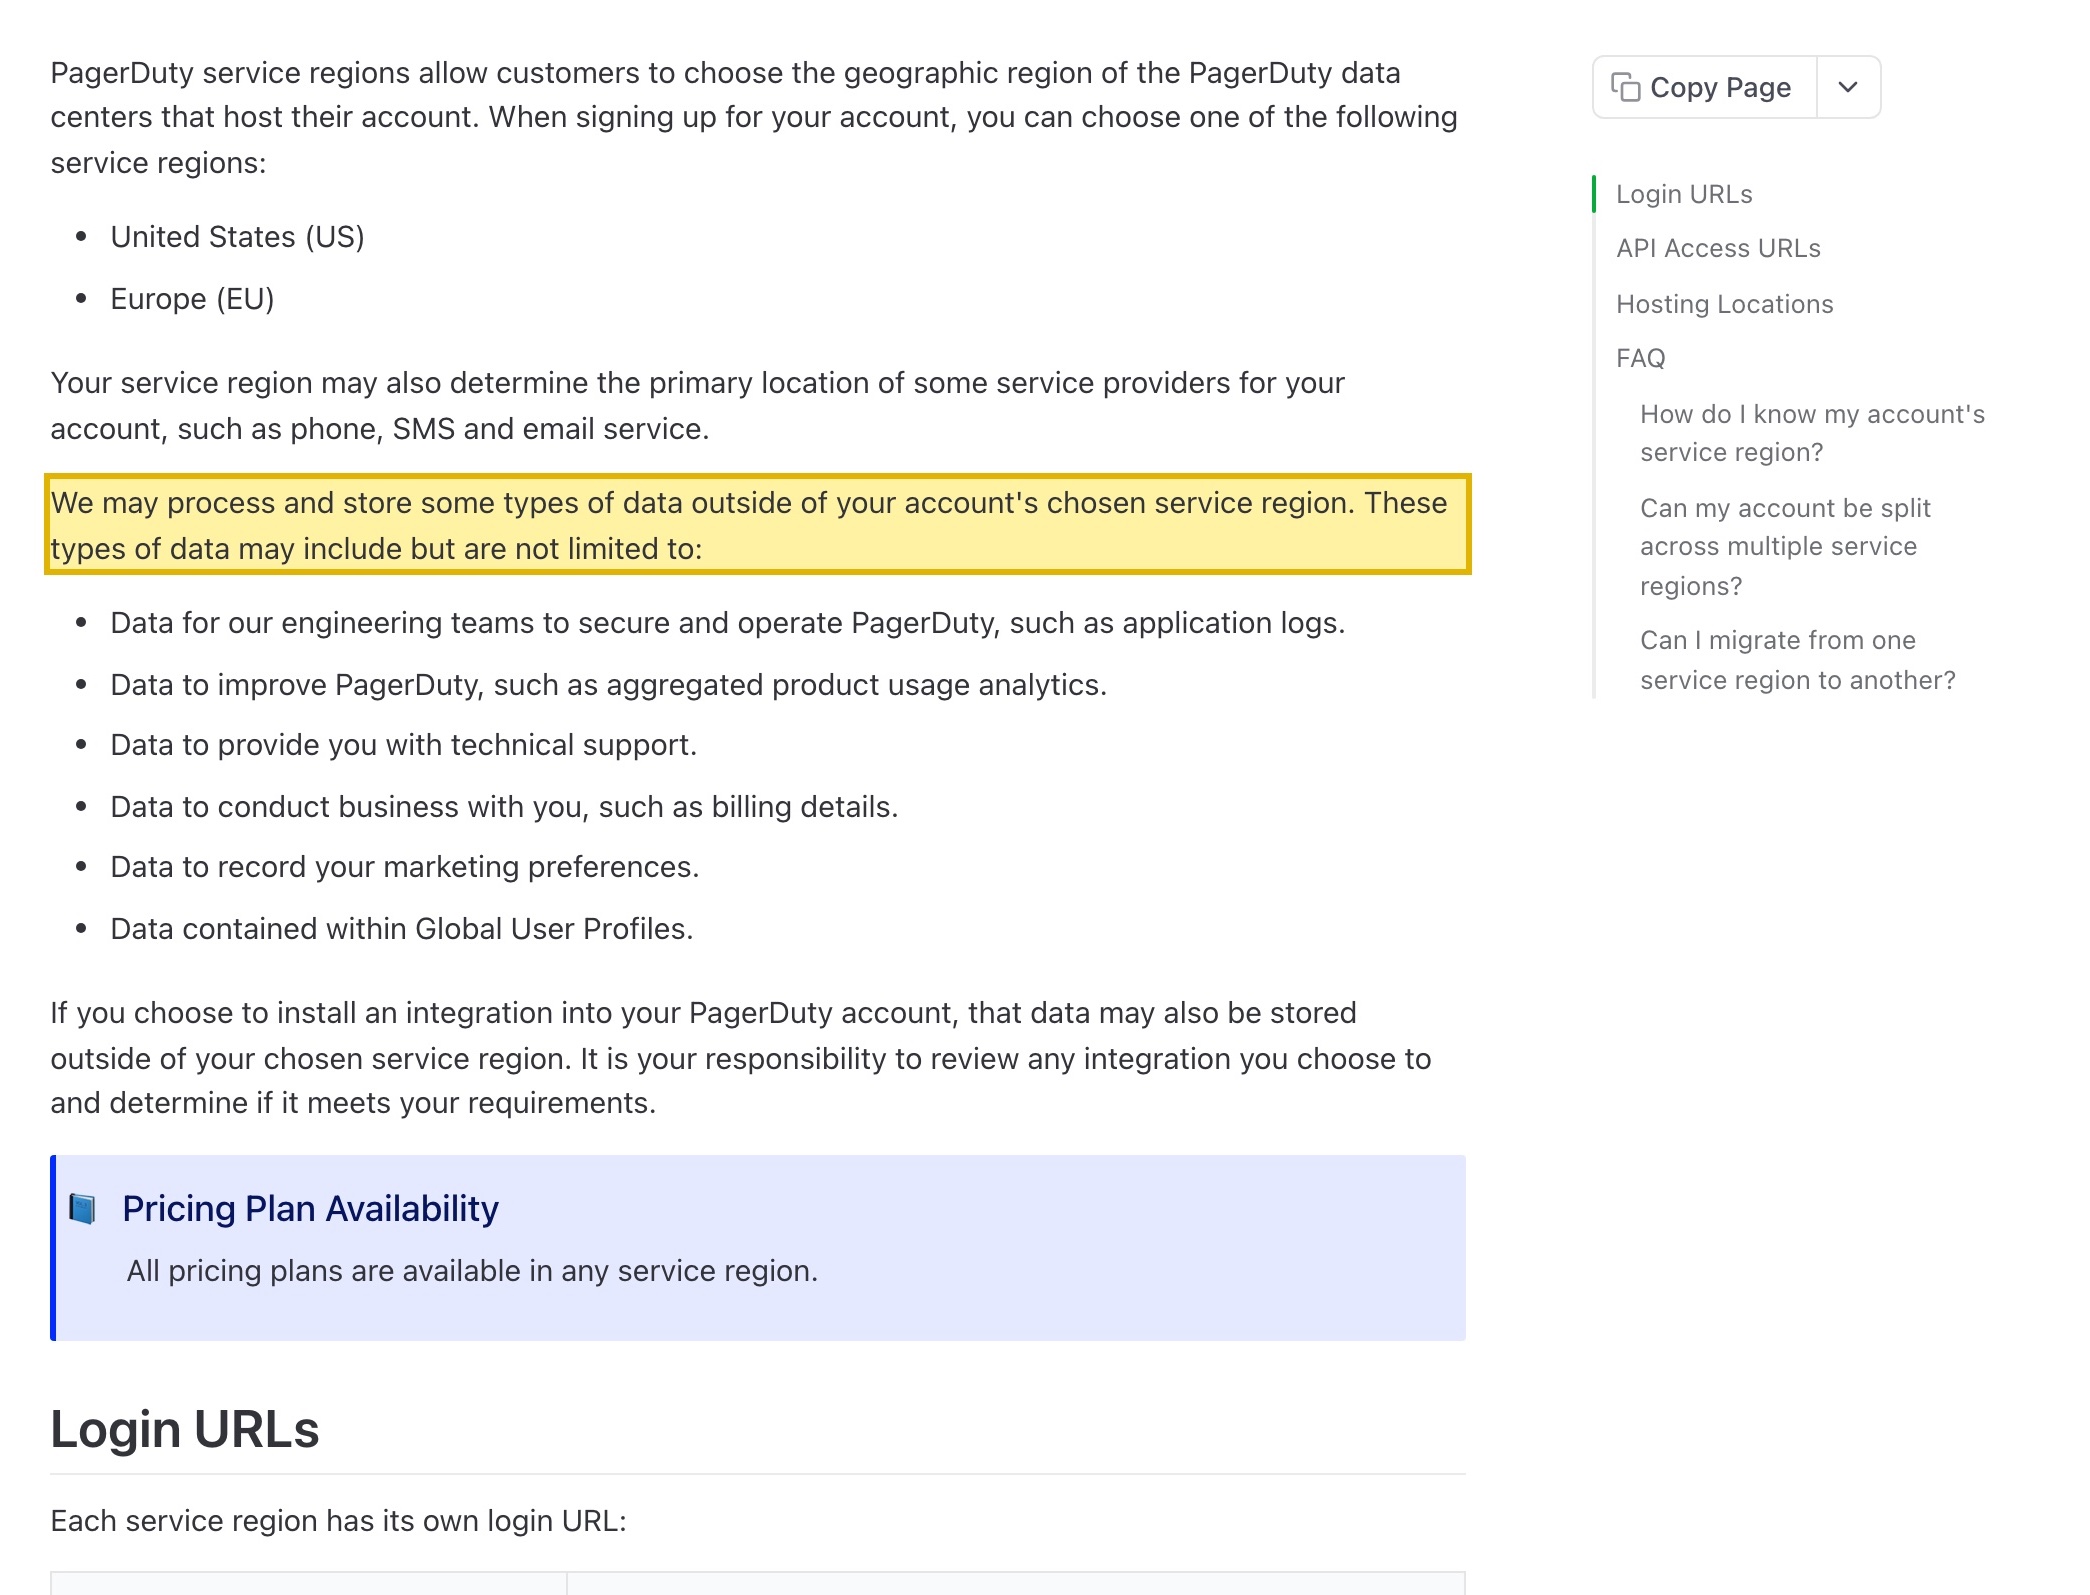
PagerDutys eigene Dokumentation „Service Regions“ listet nur zwei Optionen — die USA (AWS US West in Nordkalifornien und Oregon sowie US East in Ohio) und die EU (AWS EU Central in Frankfurt und EU West in Irland) — und gibt an: „We may process and store some types of data outside of your account's chosen service region“ (Wir können manche Datentypen außerhalb der gewählten Service-Region verarbeiten und speichern). Seine Datenschutzrichtlinie sagt, PagerDuty erhebe „identifiers and customer records (e.g., name, email address, phone number)“ (Identifikatoren und Kundendatensätze, z. B. Name, E-Mail-Adresse, Telefonnummer) — Ihre diensthabenden Ingenieure —, während die Alarm- und Ereignis-Payloads, die durch es geleitet werden, Nutzer-IDs, Client-IPs und Request-Kontext aus den überwachten Systemen tragen können. Von Festland-Menschen und -Systemen erhoben und im Ausland gespeichert, sind diese personenbezogenen Daten ein grenzüberschreitender Transfer, den das PIPL regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40), und für einen CIIO oder Verarbeiter großer Mengen müssen sie in China gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Die Tabelle unten zeigt PagerDutys eigene Worte und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was zutrifft, hängt davon ab, was Ihre Payloads tragen, wie viel personenbezogen ist und wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Keine Region in Festlandchina — nur USA oder EU, sodass Ihre Incident- und Responder-Daten im Ausland ruhen
- ! Namen, Telefonnummern und E-Mail-Adressen der Responder werden in den USA oder der EU gespeichert, nicht im Festland
- ! Alarm- und Ereignis-Payloads können Nutzer-IDs, Client-IPs und Request-Kontext über die Grenze tragen
- ✕ Keine Option zur inländischen Speicherung, sodass sich PIPL-Residenzpflichten auf PagerDuty nicht erfüllen lassen
- ✓ Erreichbarkeit ist nicht die Achse — sondern, wo Ihre Responder- und Incident-Daten ruhen
Was die offizielle PagerDuty-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| PagerDuty betreibt nur zwei Service-Regionen — die USA und die EU — ohne eine in Festlandchina. PagerDutys eigene Dokumentation „Service Regions“ sagt, dass Sie bei der Anmeldung „choose one of the following service regions“ (eine der folgenden Service-Regionen wählen) und listet nur die Vereinigten Staaten und Europa auf, merkt dann an: „Depending on your service region, PagerDuty could be running from any of the following data centers at any point in time“ (Je nach Ihrer Service-Region könnte PagerDuty zu jedem Zeitpunkt aus einem der folgenden Rechenzentren betrieben werden) — AWS US West (Nordkalifornien), US West (Oregon) und US East (Ohio) für die USA und AWS EU Central (Frankfurt) und EU West (Irland) für die EU. Es gibt keine Festland-China-Region zur Wahl, sodass die Responder- und Incident-Daten, die PagerDuty für Ihr China-Team hält, im Ausland ruhen. | PagerDuty — Service Regions (support.pagerduty.com), abgerufen 2026-10-09 |
| Selbst Ihre gewählte Region ist nicht absolut. PagerDuty gibt an: „We may process and store some types of data outside of your account's chosen service region“ (Wir können manche Datentypen außerhalb der gewählten Service-Region verarbeiten und speichern), und Ihre Service-Region „may also determine the primary location of some service providers for your account, such as phone, SMS and email service“ (kann auch den primären Standort mancher Dienstleister für Ihr Konto bestimmen, etwa Telefon-, SMS- und E-Mail-Dienste). Die Wahl der EU fixiert also weder jede Datenkategorie noch ohnehin das Festland — die Telefon-, SMS- und E-Mail-Anbieter, die die Nummern Ihrer Responder tragen, folgen der Region, und manche Daten liegen außerhalb von ihr. | PagerDuty — Service Regions (support.pagerduty.com), abgerufen 2026-10-09 |
| Was PagerDuty speichert, sind personenbezogene Daten — Ihre Responder und Ihre Incidents. PagerDutys Datenschutzrichtlinie sagt: „If you interact with our Services, PagerDuty may collect the following categories of PII from you“ (Wenn Sie mit unseren Diensten interagieren, kann PagerDuty die folgenden Kategorien personenbezogener Daten von Ihnen erheben) und listet „identifiers and customer records (e.g., name, email address, phone number)“ (Identifikatoren und Kundendatensätze, z. B. Name, E-Mail-Adresse, Telefonnummer) auf — die diensthabenden Ingenieure, die es alarmiert. Die Alarm- und Ereignis-Payloads, die durch es geleitet werden, können außerdem Nutzer-IDs, Client-IPs und Request-Kontext aus Ihren überwachten Systemen tragen. Im Festland erhoben und in den USA oder der EU gespeichert, ist das ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL — Mitteilung, gesonderte Einwilligung und ein Transfermechanismus (Art. 38–40), was bei größeren Mengen eine Sicherheitsbewertung des Datenexports bedeuten kann. | PagerDuty — Privacy Policy, gültig ab 1. September 2025 (pagerduty.com), abgerufen 2026-10-09; PIPL Art. 38–40 |
| Keine Festland-Region bedeutet keine inländische Speicherung, und ICP ist eine eigene Tür. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die PagerDutys nur US- und EU-Regionen nicht erfüllen können. Die ICP-Beian (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33) bindet sich an die öffentliche Festland-Website oder App, die Sie betreiben, nicht an PagerDuty als Backend-Alarmierungsdienst. | PagerDuty — Service Regions (support.pagerduty.com), abgerufen 2026-10-09; PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37); Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Publikum in Festlandchina ist die Frage zu PagerDuty selten, ob ein Alarm ein diensthabendes Telefon erreichen kann — das kann er meist. Die Frage ist, wo die Daten, die PagerDuty vorhält, liegen dürfen. PagerDuty beantwortet das in seiner eigenen Dokumentation: Es bietet zwei Service-Regionen, die Vereinigten Staaten und Europa, und betreibt keinen Standort innerhalb Festlandchinas. Die Responder-Datensätze, die es hält — die Namen, Telefonnummern und E-Mail-Adressen, die es anruft, anschreibt und per E-Mail erreicht, wenn etwas kaputtgeht — und die Alarm- und Ereignis-Payloads, die durch es geleitet werden, liegen also auf AWS-Anlagen in den USA oder der EU. Weil diese Datensätze personenbezogene Daten sind und die Payloads Nutzer-IDs, Client-IP-Adressen und Request-Kontext tragen können, die aus den überwachten Systemen gezogen werden, ist es ein grenzüberschreitender Transfer, den Chinas Recht regelt, sie im Ausland zu halten. Ob der Pager brummt, ist die Auslieferungshälfte; wo die Responder- und Incident-Daten ruhen, ist die Exponierung.
PagerDuty in China auf einen Blick
| Worüber es entscheidet | In PagerDutys eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo es läuft | Nur zwei Service-Regionen: die Vereinigten Staaten und Europa. US-Konten laufen aus AWS US West (Nordkalifornien), US West (Oregon) und US East (Ohio); EU-Konten aus AWS EU Central (Frankfurt) und EU West (Irland). Keines liegt in Festlandchina. |
| Lässt es sich in der Region halten | „We may process and store some types of data outside of your account's chosen service region“ (Wir können manche Datentypen außerhalb der gewählten Service-Region verarbeiten und speichern), und Ihre Region „may also determine the primary location of some service providers for your account, such as phone, SMS and email service“ (kann auch den primären Standort mancher Dienstleister für Ihr Konto bestimmen, etwa Telefon-, SMS- und E-Mail-Dienste). Selbst die EU-Wahl fixiert weder jede Kategorie noch das Festland. |
| Was es hält | Responder-Identität und Kontaktdaten — „name, email address, phone number“ (Name, E-Mail-Adresse, Telefonnummer) in PagerDutys eigenen Worten — plus Alarm- und Ereignis-Payloads, die Nutzer-IDs, Client-IPs und Request-Kontext aus Ihren überwachten Systemen tragen können. |
| Die Daten Ihrer China-Nutzer | Responder-Datensätze und Festland-Ereignisdaten, die in den USA oder der EU gespeichert werden, sind ein grenzüberschreitender Transfer personenbezogener Daten, den das PIPL regelt; Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen schulden eine Inland-Speicherpflicht, die PagerDutys Offshore-Regionen nicht erfüllen können. |
| Ist es erreichbar? | Ja — Alarme erreichen von innerhalb Chinas. Das ist keine Geschwindigkeitsfrage; die Exponierung ist, wo die Responder- und Incident-Daten ruhen, nicht, ob der Alarm ankommt. |
Zwei Service-Regionen — und keine liegt im Festland
PagerDutys Dokumentation „Service Regions“ sagt, dass Sie bei der Anmeldung „choose one of the following service regions“ (eine der folgenden Service-Regionen wählen) und listet nur zwei auf: die Vereinigten Staaten und Europa. Dann gibt sie an: „Depending on your service region, PagerDuty could be running from any of the following data centers at any point in time“ (Je nach Ihrer Service-Region könnte PagerDuty zu jedem Zeitpunkt aus einem der folgenden Rechenzentren betrieben werden) und nennt AWS US West (Nordkalifornien), US West (Oregon) und US East (Ohio) für die USA und AWS EU Central (Frankfurt) und EU West (Irland) für die EU. Keines davon liegt in Festlandchina, und es gibt keine Festland-Region zur Wahl. PagerDuty warnt außerdem: „We may process and store some types of data outside of your account’s chosen service region“ (Wir können manche Datentypen außerhalb der gewählten Service-Region verarbeiten und speichern), und Ihre Region „may also determine the primary location of some service providers for your account, such as phone, SMS and email service“ (kann auch den primären Standort mancher Dienstleister bestimmen, etwa Telefon-, SMS- und E-Mail-Dienste) — selbst die EU-Wahl fixiert also nicht jede Kategorie an einem Ort, und keiner dieser Orte ist das Festland. PagerDuty zu erreichen war nie der schwierige Teil; die Daten, die es hält, im Land zu halten, ist es.
Was PagerDuty hält, sind personenbezogene Daten — Ihre Responder und Ihre Incidents
PagerDutys Aufgabe ist es, den richtigen Menschen schnell zu erreichen, was bedeutet, dass es die Menschen speichert, die es erreicht. Seine Datenschutzrichtlinie sagt: „If you interact with our Services, PagerDuty may collect the following categories of PII from you“ (Wenn Sie mit unseren Diensten interagieren, kann PagerDuty die folgenden Kategorien personenbezogener Daten von Ihnen erheben) und listet „identifiers and customer records (e.g., name, email address, phone number)“ (Identifikatoren und Kundendatensätze, z. B. Name, E-Mail-Adresse, Telefonnummer) auf. Das sind Ihre diensthabenden Ingenieure — ihre Namen, ihre Mobilnummern, ihre E-Mail-Adressen —, gehalten, damit die Plattform sie anrufen, anschreiben und per E-Mail erreichen kann. Darüber hinaus können die Alarm- und Ereignis-Payloads, die Sie in PagerDuty leiten, Nutzer-IDs, Client-IP-Adressen und Request-Kontext tragen, die aus den überwachten Systemen gehoben werden; das sendende System entscheidet, wie viel. Die Telefonnummer eines einzelnen Responders ist bereits ein personenbezogenes Datum, und so auch die IP-Adresse eines Festland-Nutzers, die in einem Ereignis mitreist. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist es ein grenzüberschreitender Transfer, irgendetwas davon in eine US- oder EU-Region zu bewegen — der Verarbeiter (Sie, nicht PagerDuty) muss Mitteilung erteilen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (Art. 38–40). Je nach Ihren Mengen kann dieser Mechanismus eine Sicherheitsbewertung des Datenexports sein. PagerDutys eigene DSGVO-Bedingungen räumen die Fließrichtung ein und warnen, es „may transmit some of your personal data to a country where the data protection laws may not provide“ (könne manche Ihrer personenbezogenen Daten in ein Land übertragen, dessen Datenschutzgesetze nicht denselben Schutz bieten), „including the United States“ (einschließlich der Vereinigten Staaten).
Keine Festland-Region, also keine inländische Speicherung — und ICP ist eine eigene Tür
Die Geografie klärt zwei Fragen, bevor die Performance überhaupt ins Bild kommt. Erstens, Residenz: Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Novelle des Cybersicherheitsgesetzes 2025, in Kraft seit 2026-01-01, hat die Datenlokalisierungsklausel von Art. 37 auf Art. 39 umnummeriert) — eine Pflicht, die PagerDutys nur US- und EU-Regionen nicht erfüllen können, wie auch immer Sie sie einstellen. Zweitens, Lizenzierung: Eine öffentlich zugängliche Website, die Festland-Besuchern tatsächlich von innerhalb Chinas ausgeliefert wird, hängt von einer ICP-Beian (ICP 备案) nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33 ab, und diese Meldung muss an eine Hosting-Ressource gebunden sein, die physisch im Festland liegt. PagerDuty bietet keine, es gibt also nichts auf PagerDuty, wogegen sich melden ließe — die ICP-Frage hängt an der öffentlichen Festland-Website oder App, die Sie betreiben, nicht an PagerDuty als Backend-Alarmierungsdienst.
Dies ist eine Risikokarte, kein Urteil: Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, inländische Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt davon ab, was Ihre Payloads tragen, wie viel davon personenbezogen ist, Ihrer Rolle als Verarbeiter und wer Ihre Nutzer sind — am besten mit Rechtsbeistand zu klären, bevor Sie irgendetwas durch PagerDuty verdrahten.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie betreiben PagerDuty weiter. Was eine Alarmierungsplattform mit nur US- und EU-Regionen Ihnen nicht geben kann, ist ein rechtmäßiger Ort innerhalb Chinas für die personenbezogenen Responder- und Incident-Daten, die sie dort verarbeitet. Da kommt unser China-Team ins Spiel, in drei Schritten. Wir kartieren zuerst Ihre Exponierung — welche PagerDuty-Daten personenbezogen sind, welche davon die Grenze überqueren und ob Ihre Gesellschaft und Ihre Mengen einen Transfermechanismus, inländische Speicherung oder eine ICP-Beian auslösen. Wir lokalisieren das, was nicht rechtmäßig ausreisen kann, und bringen die inländische Verarbeitung und Speicherung auf eine China-rechtmäßige, eingewilligte Grundlage statt auf eine Offshore-Region. Wir liefern es mit ICP-gemeldeter, inländischer Auslieferung aus — der 21YunBox Optimizer —, gesetzt vor den Stack, den Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer; jeder Knoten, den wir betreiben, ist rechtmäßig und ICP-gemeldet. Das Ergebnis ist ein PagerDuty-Setup, das Ihre Responder weiter alarmiert, während die personenbezogenen Daten dahinter für Ihre Nutzer in China rechtmäßig und rechtskonform laufen.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Maßnahmen zur Sicherheitsbewertung des Datenexports
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
Häufige Fragen
Hat PagerDuty ein Rechenzentrum oder eine Region in Festlandchina?
Nein. PagerDutys Dokumentation „Service Regions“ bietet nur zwei Optionen — die Vereinigten Staaten und Europa — und betreibt die US-Region aus AWS US West (Nordkalifornien), US West (Oregon) und US East (Ohio) und die EU-Region aus AWS EU Central (Frankfurt) und EU West (Irland). Keine liegt in Festlandchina, sodass die Namen, Telefonnummern und E-Mail-Adressen der Responder, an die es Alarme leitet, und die Incident-Payloads, die durch es laufen, auf AWS-Anlagen im Ausland gespeichert werden.
Ist es ein Problem, dass unsere PagerDuty-Daten China verlassen?
Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, nicht als pauschales Ja oder Nein. PagerDuty hält in China erhobene personenbezogene Daten — die Namen, Telefonnummern und E-Mail-Adressen Ihrer Responder plus Nutzer-IDs und Client-IPs, die in Alarm-Payloads mitreisen können — und speichert sie in den USA oder der EU. Nach PIPL ist das ein grenzüberschreitender Transfer, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus erfordert, und für einen CIIO oder Verarbeiter großer Mengen müssen die Daten im Festland gespeichert werden. PagerDuty selbst warnt, es „may process and store some types of data outside of your account's chosen service region“ (könne manche Datentypen außerhalb der gewählten Service-Region verarbeiten und speichern), sodass selbst die Wahl der EU-Region nicht jede Kategorie an einem Ort hält.
Kann 21YunBox helfen, unser PagerDuty-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kartiert Ihre PIPL-Grenztransfer- und Datenresidenz-Exponierung für Ihre Gesellschaft, Ihre Datenmengen und Ihre Nutzer; lokalisiert die inländische Verarbeitung und Speicherung, die nicht rechtmäßig ausreisen kann, auf eine China-rechtmäßige, eingewilligte Grundlage; und stellt die ICP-gemeldete, inländische Auslieferung bereit, die eine rechtskonforme China-Präsenz braucht — vor dem Stack, den Sie bereits betreiben, sodass PagerDuty Ihre Responder weiter alarmiert. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. Kontakt aufnehmen, um Ihren konkreten Fall durchzugehen.