¿Funciona Tenable en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
Tenable Vulnerability Management (antes Tenable.io) es una consola en la nube alojada en sites regionales — EE. UU., la UE, Asia-Pacífico y otros — sin ninguna región en China continental, de modo que su inventario de activos, sus hallazgos de vulnerabilidades y sus datos de escaneo residen en el extranjero: una transferencia transfronteriza según la PIPL. Nessus y Tenable Security Center, autogestionados, funcionan dentro del país (la palanca legal). Un análisis centrado en el cumplimiento sobre dónde pueden residir sus datos de seguridad.
¿Funciona Tenable en China?
En el eje del cumplimiento, la respuesta depende de dónde residen sus datos de seguridad, no de la accesibilidad: la nube de Tenable Vulnerability Management (antes Tenable.io) no tiene ninguna región en China continental, así que su inventario de activos, sus hallazgos de vulnerabilidades y sus datos de escaneo terminan en el extranjero.
Tenable concentra un mapa preciso y jerarquizado de las debilidades explotables de su parque, la evidencia de escaneo que respalda cada hallazgo y las credenciales usadas en los escaneos autenticados — uno de los datos operativos más sensibles que conserva un equipo de seguridad. Allí donde los activos y los usuarios están en China, eso es información personal, y allí donde los sistemas escaneados contienen datos financieros, de salud o de documentos de identidad oficiales alcanza la información personal sensible del artículo 28, así que comunicarlo a una consola en el extranjero es una transferencia transfronteriza según la PIPL (artículos 38–40). Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes se aplica el deber de almacenamiento dentro del país de la Ley de Ciberseguridad (artículo 39, antes artículo 37), y una nube en el extranjero no puede cumplirlo. La palanca legal: Nessus y Tenable Security Center (antes Tenable.sc) son autogestionados — ejecútelos en infraestructura de China continental y los datos se quedarán dentro del país.
Un mapa de riesgo, no un dictamen — confirme los detalles con asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ No existe ninguna región de China continental que seleccionar para la consola en la nube de Tenable
- ! La nube conserva en el extranjero su inventario de activos, sus hallazgos de vulnerabilidades y sus datos de escaneo
- ! Los activos y usuarios de China en esos datos convierten la residencia en el extranjero en una transferencia según la PIPL
- ! Los operadores críticos y tratantes de grandes volúmenes deben almacenar dentro del país (PIPL 40; CSL artículo 39 (antes 37))
- ! La accesibilidad no es el eje; Nessus y Security Center funcionan on-premise dentro del país
- ✓ 21YunBox cartografía la exposición, opera la capa de escaneo dentro del país y entrega la consola con registro ICP
Lo que la documentación oficial de Tenable dice sobre China
| Hecho | Fuente primaria |
|---|---|
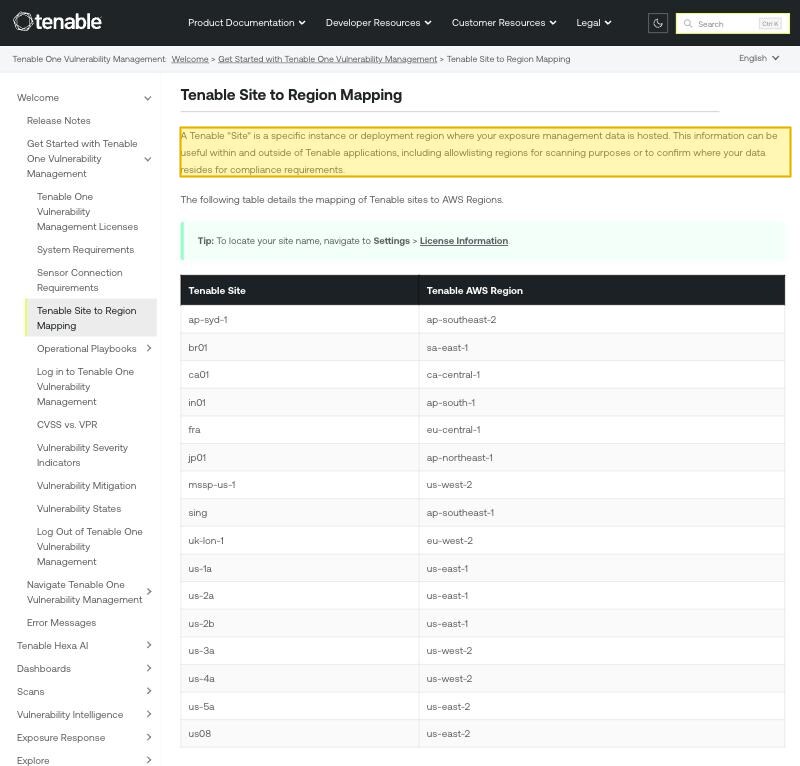
| La nube de Tenable aloja sus datos en un «site» regional, y ninguno está en China continental. La documentación de Tenable define un site como “a specific instance or deployment region where your exposure management data is hosted,” (una instancia o región de despliegue concreta donde se alojan sus datos de gestión de la exposición) y después asigna cada site a una región de AWS de EE. UU., la UE (Fráncfort), el Reino Unido (Londres), Canadá, Japón, Singapur, Sídney, Bombay, São Paulo o Abu Dabi — sin ningún site de China continental que seleccionar, de modo que, para un parque situado en China, el inventario de activos y los hallazgos salen del país para llegar a la consola. | Tenable Docs, «Tenable Site to Region Mapping» (docs.tenable.com), consultado el 2026-10-10 |
| Nessus y Tenable Security Center son autogestionados, así que los datos pueden quedarse dentro del país. Tenable comercializa Nessus bajo “Deploy on Any Platform” y dice que usted “can deploy Nessus on a variety of platforms,” y llama a Tenable Security Center “the leading on-premises solution for vulnerability management,” con “flexible on-premises or hybrid deployment options” para que “your data remains on-premises.” (sus datos permanezcan on-premise). Ejecutados en infraestructura de China continental, mantienen en suelo continental el inventario de activos, el catálogo de debilidades y los datos de escaneo. | Páginas de producto de Tenable, «Nessus» y «Tenable Security Center» (tenable.com), consultado el 2026-10-10 |
| Los datos de activos, vulnerabilidades y escaneos de China enviados a una consola en el extranjero son una transferencia transfronteriza según la PIPL. Cuando esos datos contienen información personal de personas en China, exportarlos a un site de Tenable en el extranjero activa los artículos 38 a 40 de la PIPL: notificación, un consentimiento separado cuando hay información personal sensible de por medio y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. El responsable del tratamiento que responde por ello es el operador, no Tenable. | Ley de Protección de Información Personal de la RPC, artículos 38–40 (cac.gov.cn), consultado el 2026-10-10 |
| Los operadores de infraestructuras críticas y los tratantes de grandes volúmenes tienen un deber de almacenamiento dentro del país que una nube en el extranjero no puede cumplir. La información personal y los datos importantes recogidos en el continente deben almacenarse en el continente, con una evaluación de seguridad antes de cualquier exportación — artículo 39 de la Ley de Ciberseguridad (antes artículo 37) y artículo 40 de la PIPL. La reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37; reforma de 2025, en vigor desde el 2026-01-01); PIPL artículo 40 (cac.gov.cn), consultado el 2026-10-10 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un equipo de seguridad que atiende a China continental, la pregunta sobre Tenable nunca fue si el escáner se instala o si un agente llega a la consola — Nessus se instala donde usted lo coloque, y la nube es accesible a través de la frontera. Tenable es una plataforma de gestión de vulnerabilidades: construye un inventario completo de activos, un catálogo actualizado de las debilidades explotables de cada activo, los datos de escaneo que respaldan cada hallazgo y, en los escaneos autenticados, las credenciales usadas para iniciar sesión y examinar más a fondo. En conjunto, es un mapa preciso de dónde es vulnerable su parque. Así que la verdadera pregunta es de residencia: ¿dónde puede terminar ese mapa? Tenable Vulnerability Management (antes Tenable.io) es una consola en la nube cuyos datos se alojan en un «site» regional, y ninguno de esos sites está en China continental, así que el inventario y los hallazgos residen en el extranjero. Nessus y Tenable Security Center (antes Tenable.sc) son autogestionados — usted los ejecuta en su propia infraestructura, también en suelo continental, y esa es la palanca legal. La ironía que un comprador de seguridad percibe primero: la herramienta adquirida para proteger el parque es en sí misma una vía transfronteriza hacia el extranjero para un catálogo de sus puntos débiles.
Tenable en China de un vistazo
| Qué lo decide | En los propios términos de Tenable — y la ley china |
|---|---|
| Dónde residen físicamente los datos de seguridad | Tenable Vulnerability Management (antes Tenable.io) no tiene una región propia; la tiene su site. La documentación de Tenable define un site como “a specific instance or deployment region where your exposure management data is hosted,” y después asigna cada site a una región de AWS de EE. UU., la UE (Fráncfort), el Reino Unido (Londres), Canadá, Japón, Singapur, Sídney, Bombay, São Paulo o Abu Dabi — ninguno en China continental. Nessus y Tenable Security Center son autogestionados, así que residen donde usted los despliegue, suelo continental incluido. |
| Qué ingiere y por qué importa la residencia | La plataforma concentra un inventario completo de activos, un catálogo de las debilidades explotables de cada activo, los datos de escaneo que respaldan cada hallazgo y las credenciales usadas en los escaneos autenticados. Allí donde esos activos y usuarios están en China, los nombres de dispositivos, las cuentas de usuario y las direcciones de red son información personal conforme a la PIPL; y allí donde los sistemas escaneados contienen datos sensibles del artículo 28 — financieros, de salud o de documentos de identidad oficiales —, los hallazgos y los artefactos de escaneo pueden exponerlos. Un mapa jerarquizado de sus puntos débiles unido a credenciales activas es, por sí solo, uno de los datos operativos más sensibles que conserva. |
| Sus datos del continente en la nube | Los datos de activos, vulnerabilidades y escaneos generados en China y conservados en un site de Tenable en el extranjero son una transferencia transfronteriza que regula la PIPL: notificación, un consentimiento separado cuando hay información personal sensible de por medio y un mecanismo de transferencia (artículos 38 a 40 de la PIPL). El responsable del tratamiento que responde por ello es usted, el operador — no Tenable. |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que un servicio en el extranjero no puede cumplir: la información personal y los datos importantes recogidos en el continente deben permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. |
| ¿Es accesible? | Trate la accesibilidad como la mitad de la entrega, no como la cuestión — los escáneres funcionan bien dentro del país y la nube es accesible a través de la frontera. La palanca legal es operar la recogida y la consola dentro del país: Nessus y Tenable Security Center on-premise en infraestructura del continente, o un equivalente soberano autorizado. Cualquier superficie orientada a China por delante de ellos — la consola de administración, un portal de informes — necesita un registro ICP vinculado a un recurso de alojamiento en el continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT). |
Dónde residen realmente los datos
Tenable Vulnerability Management no tiene una región propia; la tiene el site en el que se aprovisiona su entorno. La propia documentación de Tenable es explícita sobre lo que es un site — “A Tenable ‘Site’ is a specific instance or deployment region where your exposure management data is hosted” (un «site» de Tenable es una instancia o región de despliegue concreta donde se alojan sus datos de gestión de la exposición) — y después asigna cada site a una región de AWS: los sites de EE. UU. a us-east-1, us-west-2 y us-east-2; fra a Fráncfort (eu-central-1); uk-lon-1 a Londres (eu-west-2); ca01 a Canadá (ca-central-1); jp01 a Tokio; sing a Singapur; ap-syd-1 a Sídney; in01 a Bombay; br01 a São Paulo; con Abu Dabi (me-central-1) añadido en 2024. No hay ningún site de China continental en esa lista ni ninguno que seleccionar; la guía de descripción del servicio de Tenable sitúa igualmente la plataforma solo en “AMER, APAC, and EMEA.” Dirija los datos de vulnerabilidades de su organización a cualquiera de ellos y el inventario, los hallazgos y los resultados de escaneo terminarán en el extranjero; conforme a la Ley de Protección de Información Personal, sacar del país la información personal de China que contienen es una transferencia transfronteriza, y el responsable del tratamiento es usted.
Nessus y Tenable Security Center son la otra forma. Nessus es el escáner que usted instala y opera por su cuenta — Tenable lo comercializa bajo el título “Deploy on Any Platform,” y señala que usted “can deploy Nessus on a variety of platforms,” (puede desplegar Nessus en diversas plataformas), y sus resultados residen en el host en el que lo ejecuta. Tenable Security Center (antes Tenable.sc) es la consola que agrega esos datos e informa sobre ellos, y Tenable la llama “the leading on-premises solution for vulnerability management,” (en palabras de Tenable, la solución on-premise de referencia para la gestión de vulnerabilidades), con “flexible on-premises or hybrid deployment options” (opciones flexibles de despliegue on-premise o híbrido) para que “your data remains on-premises.” (sus datos permanezcan on-premise). Ejecute ambos en infraestructura de China continental y el inventario de activos, el catálogo de debilidades y los datos de escaneo nunca saldrán del continente. Esa es la palanca legal, y aquí es auténtica: a diferencia de proveedores que han retirado el autoalojamiento, Tenable sigue vendiendo y dando soporte a una consola on-premise.
Lo que ingiere es información personal
Tenable merece este escrutinio por lo que concentra. Una plataforma de gestión de vulnerabilidades no guarda una parte de sus datos; guarda una descripción estructurada de todo su parque — cada activo que ha descubierto, los sistemas operativos y el software que contienen, las debilidades concretas que encontró y la evidencia de escaneo que respalda cada una. En los escaneos autenticados también guarda, o gestiona, las credenciales usadas para iniciar sesión. En conjunto, es un mapa preciso y jerarquizado de dónde tendría éxito un atacante, unido a algunas de las llaves para llegar allí. Concentrar eso en el extranjero es una preocupación de seguridad y de secreto comercial antes que cualquier otra cosa.
Se convierte en una cuestión de protección de datos en el momento en que el parque está en China. Los registros de activos nombran hosts, cuentas de usuario, direcciones de correo electrónico y ubicaciones de red — información personal conforme a la PIPL en cuanto describen a personas identificables —, y allí donde los sistemas escaneados contienen información personal sensible del artículo 28, como datos financieros, de salud o de documentos de identidad oficiales, los hallazgos y los artefactos pueden exponerla. Esa es la ironía que un equipo de seguridad percibe con fuerza: la plataforma que adquirió para proteger el parque se convierte, si informa a una nube en el extranjero, en una vía transfronteriza de salida para un catálogo de los puntos débiles de ese parque.
Por eso la residencia aquí no es una simple buena práctica. Para un operador de infraestructuras de información críticas, y para un tratante cuyos volúmenes superan los umbrales de los reguladores, la información personal y los datos importantes recogidos en el continente deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Una nube de gestión de vulnerabilidades en el extranjero no puede, por su propia estructura, cumplir ese deber — los datos están, por definición, en el país equivocado. Y cuando una exportación está permitida, superar un umbral de volumen o de sensibilidad puede activar una evaluación de seguridad para la exportación de datos dirigida por la CAC antes de que nada salga legalmente.
Operarlo en una nube sin región en China no cumple el deber de residencia — y qué sí lo cumple
El resumen honesto es acotado e importante: nada de Tenable está «bloqueado». Nessus escanea, Security Center genera informes y la consola en la nube es accesible desde el continente. La exposición no está en el software; está en un despliegue gestionado que aparca fuera del continente el inventario de activos, los hallazgos y los datos de escaneo del continente. Corrija dónde residen los datos y la exposición se cierra.
La palanca legal es operar la recogida y la consola dentro del país. Nessus en infraestructura del continente recoge los datos de escaneo localmente; Tenable Security Center, desplegado on-premise dentro del país — o un equivalente autorizado dentro del país o en nube soberana —, los agrega e informa sobre ellos sin que el inventario ni los hallazgos salgan del continente. Apuntar un escáner del continente a un site de Tenable en el extranjero no es localizar y no cumple el deber de almacenamiento; poner en marcha la capa de datos dentro del país, sí. Allí donde un subconjunto de datos pueda cruzar legalmente la frontera, usted mantiene esa transferencia minimizada, con consentimiento y respaldada por un mecanismo de transferencia, mientras que cualquier superficie orientada a China por delante de la plataforma obtiene su propio registro ICP.
Esto es un mapa de riesgo, no un veredicto. Si usted debe almacenamiento dentro del país, un mecanismo de transferencia, un consentimiento separado, un registro ICP o alguna combinación depende de su entidad, de sus volúmenes de datos, de cuánto del parque escaneado contiene datos personales o sensibles y de quiénes son sus usuarios — concrete los detalles con asesoría legal antes de decidir dónde reside un solo resultado de escaneo.
La vía legal — cartografiar, localizar, entregar
No tiene que abandonar Tenable para operarlo legalmente en China continental. 21YunBox es una capa (overlay) conforme, no una migración — y, para una plataforma que ya utiliza, un socio que trabaja junto a su stack, no un competidor. Son tres pasos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento en China contrasta sus obligaciones de transferencia transfronteriza según la PIPL, de residencia de datos y de localización de datos (infraestructuras críticas) con su entidad real, sus volúmenes de datos y la información personal de quién tocan sus escaneos — los registros de activos, los hallazgos, los artefactos de escaneo y las credenciales —, de modo que la exposición quede por escrito antes de mover nada.
Localizar. Como el riesgo está en dónde residen los datos, operamos dentro del país la capa de datos de gestión de vulnerabilidades — Nessus y un Tenable Security Center on-premise en infraestructura del continente, o un equivalente autorizado dentro del país o en nube soberana —, de modo que el inventario, los hallazgos y los datos de escaneo que China exige mantener en suelo continental se queden allí. Localizar significa un despliegue legal dentro del país, nunca una conexión de vuelta hacia un site en el extranjero; solo cruza el subconjunto minimizado y legalmente transferible.
Entregar. Para cualquier superficie orientada a China por delante de la plataforma — la consola de administración, el portal de informes, la página de autoservicio a la que acceden sus operadores del continente — el 21YunBox Optimizer ofrece una entrega dentro del país con registro ICP, por delante del stack que ya utiliza. Sin reconstruir y sin una segunda base de código. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión. Todo el sentido es una vía legal, registrada y dentro del país.
El objetivo es claro: que su despliegue de Tenable funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas de evaluación de seguridad para la exportación de datos de China
Preguntas frecuentes
¿Está Tenable bloqueado en China?
No. Nessus se instala y funciona donde usted lo coloque, Tenable Security Center funciona on-premise y la consola en la nube es accesible a través de la frontera, así que el acceso es directo. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión. La pregunta decisiva no es un bloqueo, sino la residencia: Tenable Vulnerability Management (antes Tenable.io) no tiene ninguna región en China continental, así que su inventario de activos y sus hallazgos terminan en el extranjero. Confirme los detalles con asesoría legal.
¿Dónde almacena la nube de Tenable mis datos de vulnerabilidades?
En un «site» regional que la documentación de Tenable define como la región de despliegue donde se alojan sus datos de gestión de la exposición, asignado a una región de AWS — EE. UU., Fráncfort, Londres, Canadá, Tokio, Singapur, Sídney, Bombay, São Paulo o Abu Dabi. Ninguno está en China continental, y no hay ningún site de China que seleccionar, así que cualquier información personal contenida en esos datos se transfiere fuera del país — una transferencia transfronteriza según la PIPL (artículos 38–40).
¿Cuál es la forma legal de operar Tenable para un parque en China continental?
Mantener la capa de datos dentro del país. Como Nessus y Tenable Security Center (antes Tenable.sc) son autogestionados, puede ejecutarlos en infraestructura de China continental — o en un equivalente autorizado dentro del país o en nube soberana — para que el inventario, los hallazgos y los datos de escaneo se queden en suelo continental, y entregar cualquier consola o portal orientado a China sobre infraestructura dentro del país con registro ICP. Apuntar un escáner del continente a un site en el extranjero no es localizar. Si usted debe almacenamiento dentro del país, un mecanismo de transferencia o un registro ICP depende de su entidad y de sus volúmenes de datos, así que confírmelo con asesoría legal.






















