Tenable fonctionne-t-il en Chine ? Résidence des données, localisation et transfert transfrontalier PIPL
Tenable Vulnerability Management (anciennement Tenable.io) est une console cloud hébergée dans des sites régionaux — États-Unis, Europe, Asie-Pacifique et d'autres — sans aucune région en Chine continentale, de sorte que votre inventaire d'actifs, vos résultats de vulnérabilités et vos données de scan reposent à l'étranger : un transfert transfrontalier au titre de la PIPL. Nessus et Tenable Security Center, auto-gérés, s'exécutent sur le territoire (le levier légal). Un regard axé sur la conformité sur l'endroit où vos données de sécurité ont le droit de reposer.
Tenable fonctionne-t-il en Chine ?
Sur l'axe de la conformité, la réponse dépend de l'endroit où reposent vos données de sécurité, non à la joignabilité : le cloud Tenable Vulnerability Management (anciennement Tenable.io) n'a aucune région en Chine continentale, de sorte que votre inventaire d'actifs, vos résultats de vulnérabilités et vos données de scan viennent reposer à l'étranger.
Tenable concentre une carte précise et hiérarchisée des faiblesses exploitables de votre parc, la preuve de scan derrière chaque résultat et les identifiants utilisés pour les scans authentifiés — parmi les données opérationnelles les plus sensibles que détient une équipe de sécurité. Là où les actifs et utilisateurs sont en Chine, ce sont des informations personnelles, et là où les systèmes scannés portent des données financières, de santé ou d'identifiant d'État, cela atteint les informations personnelles sensibles de l'article 28 ; en rendre compte à une console à l'étranger est donc un transfert transfrontalier PIPL (articles 38 à 40). Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'obligation de stockage sur le territoire de la loi sur la cybersécurité s'applique (article 39, anciennement l'article 37) et un cloud à l'étranger ne peut la satisfaire. Le levier légal : Nessus et Tenable Security Center (anciennement Tenable.sc) sont auto-gérés — exécutez-les sur une infrastructure de Chine continentale et les données restent sur le territoire.
Une cartographie des risques, pas une décision — confirmez les spécificités avec un conseil juridique. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Aucune région en Chine continentale n'existe à sélectionner pour la console cloud Tenable
- ! Le cloud conserve votre inventaire d'actifs, vos résultats de vulnérabilités et vos données de scan à l'étranger
- ! Les actifs et utilisateurs chinois présents dans ces données font de la résidence à l'étranger un transfert PIPL
- ! Les OIIC / responsables à grand volume doivent le stockage sur le territoire (PIPL art. 40 ; CSL art. 39, anciennement l'art. 37)
- ! La joignabilité n'est pas l'axe ; Nessus et Security Center tournent sur site, sur le territoire
- ✓ 21YunBox cartographie l'exposition, exécute la couche de scan sur le territoire, diffuse la console via ICP
Ce que la documentation officielle de Tenable dit de la Chine
| Fait | Source primaire |
|---|---|
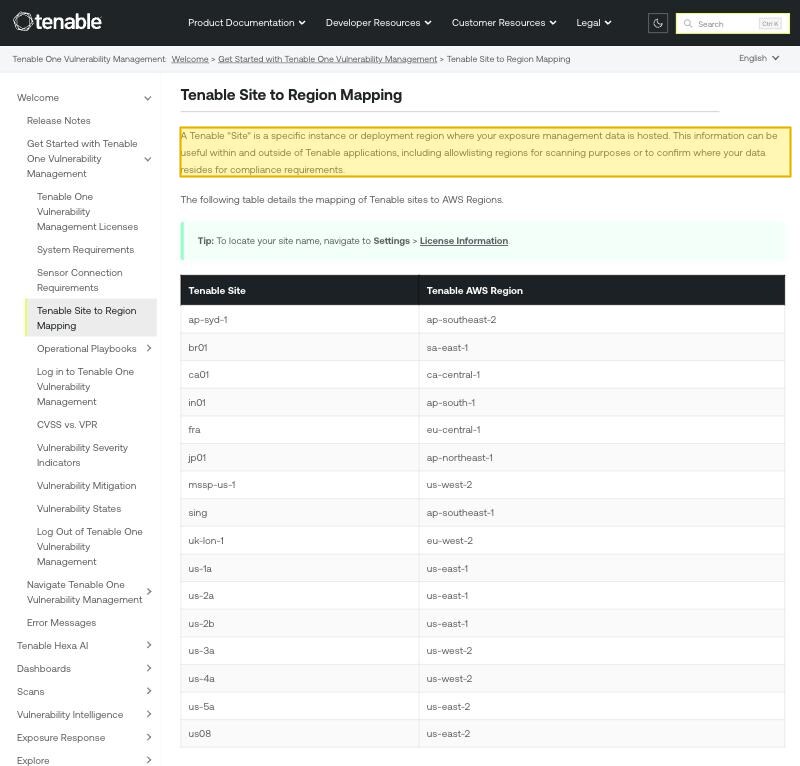
| Le cloud de Tenable héberge vos données dans un « site » régional, et aucun ne se trouve en Chine continentale. La documentation de Tenable définit un site comme “a specific instance or deployment region where your exposure management data is hosted,” puis rattache chaque site à une région AWS aux États-Unis, en UE (Francfort), au Royaume-Uni (Londres), au Canada, au Japon, à Singapour, à Sydney, à Mumbai, à São Paulo ou à Abou Dabi — sans aucun site en Chine continentale à sélectionner, de sorte que, pour un parc basé en Chine, l'inventaire d'actifs et les résultats quittent le pays pour atteindre la console. | Tenable Docs, « Tenable Site to Region Mapping » (docs.tenable.com), consulté le 2026-10-10 |
| Nessus et Tenable Security Center sont auto-gérés, de sorte que les données peuvent rester sur le territoire. Tenable commercialise Nessus sous l'intitulé “Deploy on Any Platform” et indique que vous “can deploy Nessus on a variety of platforms,” et il appelle Tenable Security Center “the leading on-premises solution for vulnerability management,” avec des “flexible on-premises or hybrid deployment options” de sorte que “your data remains on-premises.” Exécutés sur une infrastructure de Chine continentale, ils gardent l'inventaire d'actifs, le catalogue des faiblesses et les données de scan sur le sol du continent. | Pages produit de Tenable, « Nessus » et « Tenable Security Center » (tenable.com), consulté le 2026-10-10 |
| Les données d'actifs, de vulnérabilités et de scan chinoises envoyées à une console à l'étranger constituent un transfert transfrontalier PIPL. Là où ces données portent les informations personnelles de personnes en Chine, les exporter vers un site Tenable à l'étranger déclenche les articles 38 à 40 de la PIPL : information, un consentement distinct là où des informations personnelles sensibles sont concernées, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Le responsable qui porte l'obligation, c'est l'opérateur, pas Tenable. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn), consulté le 2026-10-10 |
| Les OIIC et les responsables à grand volume portent une obligation de stockage sur le territoire qu'un cloud à l'étranger ne peut satisfaire. Les informations personnelles et les données importantes collectées sur le continent doivent y être stockées, avec une évaluation de sécurité avant tout export — loi sur la cybersécurité, article 39 (anciennement l'article 37) et article 40 de la PIPL. L'amendement de 2025 à la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données (anciennement l'article 37, désormais l'article 39), sans en changer le fond. | Loi sur la cybersécurité de la RPC, article 39 (amendement de 2025, en vigueur le 2026-01-01) ; article 40 de la PIPL (cac.gov.cn), consulté le 2026-10-10 |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour une équipe de sécurité au service de la Chine continentale, la question à propos de Tenable n’a jamais été de savoir si le scanner s’installe ni si un agent atteint la console — Nessus s’installe partout où vous le déposez, et le cloud est joignable depuis l’autre côté de la frontière. Tenable est une plateforme de gestion des vulnérabilités : elle construit un inventaire d’actifs complet, un catalogue à jour des faiblesses exploitables de chaque actif, les données de scan derrière chaque résultat et, pour les scans authentifiés, les identifiants utilisés pour se connecter et regarder plus en profondeur. Pris ensemble, c’est une carte précise des endroits où votre parc est vulnérable. La vraie question est donc une question de résidence : où cette carte a-t-elle le droit de venir reposer ? Tenable Vulnerability Management (anciennement Tenable.io) est une console cloud dont les données sont hébergées dans un « site » régional, et aucun de ces sites ne se trouve en Chine continentale, de sorte que l’inventaire et les résultats reposent à l’étranger. Nessus et Tenable Security Center (anciennement Tenable.sc) sont auto-gérés — vous les exécutez sur votre propre infrastructure, y compris sur le sol du continent, ce qui est le levier légal. L’ironie qu’un acheteur de sécurité ressent en premier : l’outil acheté pour protéger le parc est lui-même une voie transfrontalière à l’étranger pour un catalogue de ses points faibles.
Tenable en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de Tenable — et le droit chinois |
|---|---|
| Où reposent physiquement les données de sécurité | Tenable Vulnerability Management (anciennement Tenable.io) n'a pas de région propre ; votre site, lui, en a une. La documentation de Tenable définit un site comme “a specific instance or deployment region where your exposure management data is hosted,” puis rattache chaque site à une région AWS aux États-Unis, en UE (Francfort), au Royaume-Uni (Londres), au Canada, au Japon, à Singapour, à Sydney, à Mumbai, à São Paulo ou à Abou Dabi — aucune en Chine continentale. Nessus et Tenable Security Center sont auto-gérés, et reposent donc là où vous les déployez, sol du continent compris. |
| Ce qu'il ingère, et pourquoi la résidence mord | La plateforme concentre un inventaire d'actifs complet, un catalogue des faiblesses exploitables de chaque actif, les données de scan derrière chaque résultat et les identifiants utilisés pour les scans authentifiés. Là où ces actifs et utilisateurs sont en Chine, les noms d'appareils, comptes d'utilisateurs et adresses réseau sont des informations personnelles au titre de la PIPL ; et là où les systèmes scannés détiennent des données sensibles de l'article 28 — financières, de santé ou identifiants d'État — les résultats et artefacts de scan peuvent les exposer. Une carte hiérarchisée de vos points faibles couplée à des identifiants actifs est, à elle seule, parmi les données opérationnelles les plus sensibles que vous conservez. |
| Vos données du continent dans le cloud | Les données d'actifs, de vulnérabilités et de scan générées en Chine et conservées dans un site Tenable à l'étranger constituent un transfert transfrontalier que la PIPL régit : information, consentement distinct là où des informations personnelles sensibles sont concernées, et un mécanisme de transfert (articles 38 à 40 de la PIPL). Le responsable qui porte l'obligation, c'est vous, l'opérateur — pas Tenable. |
| Obligation de stockage sur le territoire | Un opérateur d'infrastructure d'information critique ou un responsable à grand volume porte une obligation de stockage sur le territoire qu'un service à l'étranger ne peut satisfaire : les informations personnelles et les données importantes collectées sur le continent doivent y rester (article 40 de la PIPL ; loi sur la cybersécurité, article 39 (anciennement l'article 37)) — l'amendement de 2025 à la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données (anciennement l'article 37, désormais l'article 39), sans en changer le fond. |
| Est-il joignable ? | Traitez la joignabilité comme la moitié diffusion, pas comme la question — les scanners tournent très bien sur le territoire et le cloud est joignable depuis l'autre côté de la frontière. Le levier légal consiste à exécuter la collecte et la console sur le territoire : Nessus et un Tenable Security Center sur site sur une infrastructure du continent, ou un équivalent souverain agréé. Toute surface tournée vers la Chine placée devant eux — la console d'administration, un portail de reporting — a besoin d'une déclaration ICP rattachée à une ressource d'hébergement sur le continent (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT). |
Où les données reposent réellement
Tenable Vulnerability Management n’a pas de région propre ; c’est le site dans lequel votre environnement est provisionné qui en a une. La propre documentation de Tenable est explicite sur ce qu’est un site — “A Tenable “Site” is a specific instance or deployment region where your exposure management data is hosted” — puis rattache chaque site à une région AWS : les sites américains à us-east-1, us-west-2 et us-east-2 ; fra à Francfort (eu-central-1) ; uk-lon-1 à Londres (eu-west-2) ; ca01 au Canada (ca-central-1) ; jp01 à Tokyo ; sing à Singapour ; ap-syd-1 à Sydney ; in01 à Mumbai ; br01 à São Paulo ; avec Abou Dabi (me-central-1) ajouté en 2024. Il n’y a sur cette liste aucun site en Chine continentale, et aucun à sélectionner ; le guide de description de service de Tenable place lui aussi la plateforme uniquement sur “AMER, APAC, and EMEA.” Dirigez les données de vulnérabilités de votre organisation vers l’une quelconque de ces régions et l’inventaire, les résultats et les résultats de scan viennent reposer à l’étranger ; au titre de la loi sur la protection des informations personnelles, faire sortir du pays les informations personnelles chinoises qu’ils contiennent est un transfert transfrontalier, et le responsable qui en répond, c’est vous.
Nessus et Tenable Security Center sont l’autre forme. Nessus est le scanner que vous installez et exploitez vous-même — Tenable le présente sous l’intitulé “Deploy on Any Platform,” notant que vous “can deploy Nessus on a variety of platforms,” et ses résultats vivent sur l’hôte où vous l’exécutez. Tenable Security Center (anciennement Tenable.sc) est la console qui agrège ces données et en rend compte, et Tenable l’appelle “the leading on-premises solution for vulnerability management,” avec des “flexible on-premises or hybrid deployment options” de sorte que “your data remains on-premises.” Exécutez les deux sur une infrastructure de Chine continentale et l’inventaire d’actifs, le catalogue des faiblesses et les données de scan ne quittent jamais le continent. C’est le levier légal, et il en est un, bien réel, ici : contrairement aux éditeurs qui ont abandonné l’auto-hébergement, Tenable vend et prend toujours en charge une console sur site.
Ce qu’il ingère, ce sont des informations personnelles
Tenable mérite cet examen à cause de ce qu’il concentre. Une plateforme de gestion des vulnérabilités ne détient pas une tranche de vos données ; elle détient une description structurée de l’ensemble de votre parc — chaque actif qu’elle a découvert, les systèmes d’exploitation et logiciels qui y tournent, les faiblesses précises qu’elle a trouvées et la preuve de scan derrière chacune. Pour les scans authentifiés, elle détient aussi, ou intermédie, les identifiants utilisés pour se connecter. Pris ensemble, c’est une carte précise et hiérarchisée des endroits où un attaquant réussirait, couplée à une partie des clés pour y parvenir. Concentrer cela à l’étranger est un enjeu de sécurité et de secret d’affaires avant d’être quoi que ce soit d’autre.
Cela en devient un enjeu de protection des données dès l’instant où le parc est en Chine. Les enregistrements d’actifs nomment des hôtes, des comptes d’utilisateurs, des adresses e-mail et des emplacements réseau — des informations personnelles au titre de la PIPL dès lors qu’ils décrivent des personnes identifiables — et là où les systèmes scannés portent des informations personnelles sensibles de l’article 28, telles que des données financières, de santé ou d’identifiant d’État, les résultats et artefacts peuvent les exposer. C’est l’ironie qu’une équipe de sécurité ressent vivement : la plateforme achetée pour protéger le parc devient, si elle rend compte à un cloud à l’étranger, une voie sortante transfrontalière pour un catalogue des points faibles de ce parc.
C’est pourquoi la résidence n’est pas ici une simple bonne pratique. Pour un opérateur d’infrastructure d’information critique, et pour un responsable dont les volumes franchissent les seuils des régulateurs, les informations personnelles et les données importantes collectées sur le continent doivent y être stockées (article 40 de la PIPL ; loi sur la cybersécurité, article 39 (anciennement l’article 37)). Un cloud de gestion des vulnérabilités à l’étranger ne peut, par construction, satisfaire cette obligation — les données sont, par définition, dans le mauvais pays. Et là où un export est permis, franchir un seuil de volume ou de sensibilité peut déclencher une évaluation de sécurité des exports de données menée par la CAC avant que quoi que ce soit n’en sorte légalement.
L’exécuter sur un cloud sans région en Chine ne satisfait pas l’obligation de résidence — et ce qui la satisfait
Le résumé honnête est étroit et important : rien chez Tenable n’est « bloqué ». Nessus scanne, Security Center rend compte, et la console cloud est joignable depuis le continent. L’exposition, ce n’est pas le logiciel ; c’est un déploiement géré qui gare l’inventaire d’actifs, les résultats et les données de scan du continent hors du continent. Réglez l’endroit où reposent les données et l’exposition se referme.
Le levier légal consiste à exécuter la collecte et la console sur le territoire. Nessus sur une infrastructure du continent recueille les données de scan localement ; Tenable Security Center, déployé sur site sur le territoire — ou un équivalent agréé sur le territoire ou sur cloud souverain — les agrège et en rend compte sans que l’inventaire ni les résultats quittent le continent. Diriger un scanner du continent vers un site Tenable à l’étranger n’est pas de la localisation et ne satisfait pas l’obligation de stockage ; mettre en place la couche de données sur le territoire, si. Là où un sous-ensemble de données peut légalement franchir la frontière, vous gardez ce transfert minimisé, consenti et adossé à un mécanisme de transfert, tandis que toute surface tournée vers la Chine placée devant la plateforme mérite sa propre déclaration ICP.
Ceci est une cartographie des risques, pas un verdict. Savoir si vous devez un stockage sur le territoire, un mécanisme de transfert, un consentement distinct, une déclaration ICP, ou une combinaison de tout cela, dépend de votre entité, de vos volumes de données, de la part du parc scanné qui détient des données personnelles ou sensibles, et de qui sont vos utilisateurs — réglez les spécificités avec un conseil juridique avant de décider où vit un seul résultat de scan.
La voie légale — cartographier, localiser, diffuser
Vous n’avez pas à abandonner Tenable pour l’exécuter légalement en Chine continentale. 21YunBox est une surcouche conforme, pas une migration — et, pour une plateforme que vous exploitez déjà, un partenaire qui se place à côté de votre stack, non un concurrent de celui-ci. Il y a trois mouvements, et ils s’emboîtent.
Cartographier. Notre équipe de conformité Chine lit vos obligations PIPL transfrontalières, de résidence et de localisation des données (CII) au regard de votre entité réelle, de vos volumes de données et des personnes dont vos scans touchent les informations personnelles — les enregistrements d’actifs, les résultats, les artefacts de scan et les identifiants — pour que l’exposition soit écrite noir sur blanc avant que quoi que ce soit ne bouge.
Localiser. Parce que le risque dépend de l’endroit où reposent les données, nous exécutons la couche de données de gestion des vulnérabilités sur le territoire — Nessus et un Tenable Security Center sur site sur une infrastructure du continent, ou un équivalent agréé sur le territoire ou sur cloud souverain — pour que l’inventaire, les résultats et les données de scan que la Chine exige de garder sur son sol y restent effectivement. Localiser signifie un déploiement légal sur le territoire, jamais une voie cachée qui renverrait vers un site à l’étranger ; seul le sous-ensemble minimisé et légalement transférable franchit un jour la frontière.
Diffuser. Pour toute surface tournée vers la Chine placée devant la plateforme — la console d’administration, le portail de reporting, la page en libre-service que vos opérateurs du continent sollicitent — l’Optimizer 21YunBox assure une diffusion sur le territoire, à déclaration ICP, devant le stack que vous exploitez déjà. Sans reconstruction, sans second code source. 21YunBox n’emploie ni ne suggère aucune forme de contournement ; tout l’intérêt est une voie légale, déclarée, sur le territoire.
Le but est clair : votre déploiement Tenable tourne légalement et en conformité pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Les mesures chinoises d’évaluation de sécurité des exports de données
Questions fréquentes
Tenable est-il bloqué en Chine ?
Non. Nessus s'installe et s'exécute partout où vous le déposez, Tenable Security Center tourne sur site, et la console cloud est joignable depuis l'autre côté de la frontière, de sorte que l'accès est direct et que 21YunBox n'emploie ni ne suggère aucune forme de contournement. La question décisive n'est pas un blocage ; c'est la résidence : Tenable Vulnerability Management (anciennement Tenable.io) n'a aucune région en Chine continentale, de sorte que votre inventaire d'actifs et vos résultats viennent reposer à l'étranger. Confirmez les spécificités avec un conseil juridique.
Où le cloud Tenable stocke-t-il mes données de vulnérabilités ?
Dans un « site » régional que la documentation de Tenable définit comme la région de déploiement où vos données de gestion de l'exposition sont hébergées, rattaché à une région AWS — États-Unis, Francfort, Londres, Canada, Tokyo, Singapour, Sydney, Mumbai, São Paulo ou Abou Dabi. Aucun ne se trouve en Chine continentale, et il n'y a aucun site chinois à sélectionner, de sorte que toute information personnelle contenue dans ces données est transférée hors du pays — un transfert transfrontalier PIPL (articles 38 à 40).
Quelle est la façon légale d'exécuter Tenable pour un parc en Chine continentale ?
Gardez la couche de données sur le territoire. Parce que Nessus et Tenable Security Center (anciennement Tenable.sc) sont auto-gérés, vous pouvez les exécuter sur une infrastructure de Chine continentale — ou un équivalent agréé sur le territoire ou sur cloud souverain — pour que l'inventaire, les résultats et les données de scan restent sur le sol du continent, et diffuser toute console ou portail tourné vers la Chine via une infrastructure sur le territoire, à déclaration ICP. Diriger un scanner du continent vers un site à l'étranger n'est pas de la localisation. Savoir si vous devez un stockage sur le territoire, un mécanisme de transfert ou une déclaration ICP dépend de votre entité et de vos volumes de données ; confirmez-le donc avec un conseil juridique.






















