Funktioniert Tenable in China? Datenresidenz, Lokalisierung & PIPL-Grenztransfer
Tenable Vulnerability Management (vormals Tenable.io) ist eine Cloud-Konsole, gehostet in regionalen Sites — USA, EU, APAC und mehr — ohne Festland-China-Region, Ihr Asset-Inventar, Ihre Schwachstellen-Befunde und Scan-Daten ruhen also offshore: ein PIPL-Grenztransfer. Selbstverwaltetes Nessus und Tenable Security Center laufen im Land (der rechtmäßige Hebel). Ein Blick zuerst auf die Compliance: wo Ihre Sicherheitsdaten ruhen dürfen.
Funktioniert Tenable in China?
Auf der Compliance-Achse dreht sich die Antwort darum, wo Ihre Sicherheitsdaten ruhen, nicht um Erreichbarkeit: Die Tenable-Vulnerability-Management-Cloud (vormals Tenable.io) hat keine Festland-China-Region, Ihr Asset-Inventar, Ihre Schwachstellen-Befunde und Scan-Daten kommen also offshore zur Ruhe.
Tenable verdichtet eine präzise, gerankte Karte der ausnutzbaren Schwächen Ihres Bestands, die Scan-Belege hinter jedem Befund und die Zugangsdaten, die für authentifizierte Scans genutzt werden — unter den sensibelsten Betriebsdaten, die ein Sicherheitsteam hält. Wo die Assets und Nutzer in China sind, ist das personenbezogene Information, und wo die gescannten Systeme Finanz-, Gesundheits- oder Behörden-ID-Daten tragen, erreicht es sensible personenbezogene Information nach Art. 28, es an eine Offshore-Konsole zu berichten, ist also ein PIPL-Grenztransfer (Art. 38–40). Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen gilt die inländische Speicherpflicht des Cybersicherheitsgesetzes (Art. 39, vormals Art. 37), und eine Offshore-Cloud kann sie nicht erfüllen. Der rechtmäßige Hebel: Nessus und Tenable Security Center (vormals Tenable.sc) sind selbstverwaltet — betreiben Sie sie auf Festland-China-Infrastruktur, und die Daten bleiben im Land.
Eine Risikokarte, kein Richtspruch — bestätigen Sie die Einzelheiten mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festland-China-Region existiert zum Wählen für die Tenable-Cloud-Konsole
- ! Die Cloud hält Ihr Asset-Inventar, Schwachstellen-Befunde und Scan-Daten offshore
- ! China-Assets und -Nutzer in diesen Daten machen Offshore-Residenz zu einem PIPL-Transfer
- ! CIIO/Verarbeiter großer Mengen schulden inländische Speicherung (PIPL 40; CSL 39, vormals 37)
- ! Erreichbarkeit ist nicht die Achse; Nessus und Security Center laufen vor Ort im Land
- ✓ 21YunBox kartiert die Exponierung, betreibt die Scan-Schicht im Land, liefert die Konsole per ICP aus
Was die offizielle Tenable-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
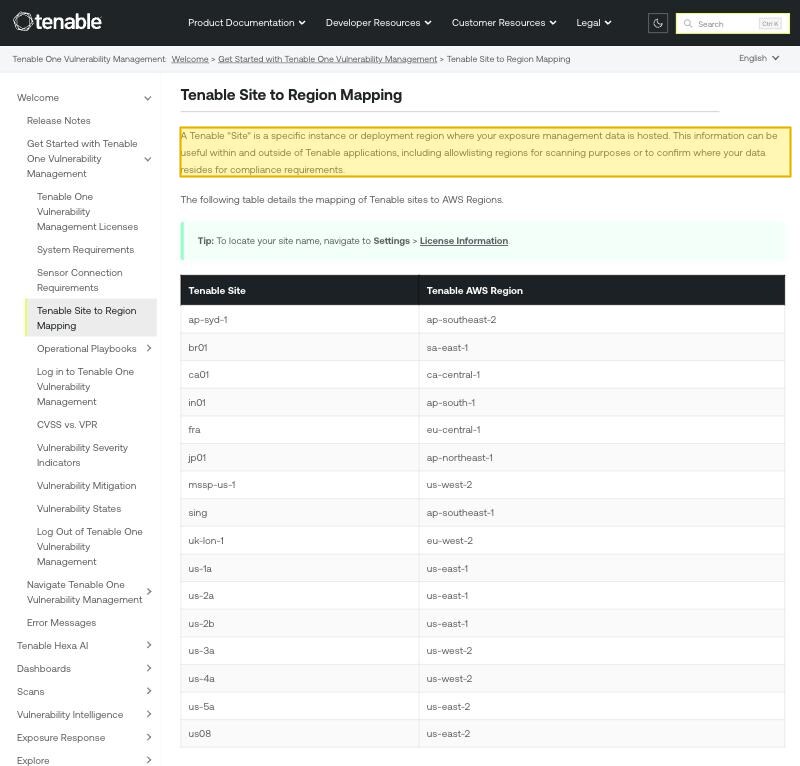
| Tenables Cloud hostet Ihre Daten in einer regionalen „site,“ und keine ist in Festlandchina. Tenables Dokumentation definiert eine Site als „a specific instance or deployment region where your exposure management data is hosted,“ und ordnet dann jede Site einer AWS-Region in den USA, der EU (Frankfurt), Großbritannien (London), Kanada, Japan, Singapur, Sydney, Mumbai, São Paulo oder Abu Dhabi zu — ohne Festland-China-Site zum Wählen, für einen in China ansässigen Bestand verlassen das Asset-Inventar und die Befunde also das Land, um die Konsole zu erreichen. | Tenable Docs, "Tenable Site to Region Mapping" (docs.tenable.com), retrieved 2026-10-10 |
| Nessus und Tenable Security Center sind selbstverwaltet, die Daten können also im Land bleiben. Tenable vermarktet Nessus unter „Deploy on Any Platform“ und sagt, Sie „can deploy Nessus on a variety of platforms,“ und es nennt Tenable Security Center „the leading on-premises solution for vulnerability management,“ mit „flexible on-premises or hybrid deployment options,“ sodass „your data remains on-premises.“ Auf Festland-China-Infrastruktur betrieben, halten sie das Asset-Inventar, den Schwächen-Katalog und die Scan-Daten auf Festland-Boden. | Tenable product pages, "Nessus" and "Tenable Security Center" (tenable.com), retrieved 2026-10-10 |
| China-Asset-, -Schwachstellen- und -Scan-Daten, die an eine Offshore-Konsole gesendet werden, sind ein PIPL-Grenztransfer. Wo diese Daten die personenbezogene Information von Menschen in China tragen, löst ihr Export an eine Tenable-Site im Ausland PIPL Art. 38–40 aus: Mitteilung, eine gesonderte Einwilligung, wo sensible personenbezogene Information betroffen ist, und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Der Verarbeiter, der in der Pflicht steht, ist der Betreiber, nicht Tenable. | Personal Information Protection Law of the PRC, Articles 38–40 (cac.gov.cn), retrieved 2026-10-10 |
| CIIOs und Verarbeiter großer Mengen schulden eine inländische Speicherpflicht, die eine Offshore-Cloud nicht erfüllen kann. Im Festland gesammelte personenbezogene Information und wichtige Daten müssen im Festland gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export — Cybersicherheitsgesetz Art. 39 (vormals Art. 37) und PIPL Art. 40. Die Cybersicherheitsgesetz-Novelle 2025, in Kraft 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, Inhalt unverändert. | Cybersecurity Law of the PRC, Article 39 (2025 amendment, in force 2026-01-01); PIPL Article 40 (cac.gov.cn), retrieved 2026-10-10 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Sicherheitsteam, das Festlandchina bedient, war die Frage zu Tenable nie, ob der Scanner installiert oder ob ein Agent die Konsole erreicht — Nessus installiert überall, wo Sie es hinsetzen, und die Cloud ist über die Grenze erreichbar. Tenable ist eine Vulnerability-Management-Plattform: Es baut ein vollständiges Asset-Inventar, einen laufenden Katalog der ausnutzbaren Schwächen jedes Assets, die Scan-Daten hinter jedem Befund und, für authentifizierte Scans, die Zugangsdaten, mit denen man sich anmeldet und tiefer schaut. Zusammengenommen ist das eine präzise Karte, wo Ihr Bestand weich ist. Die eigentliche Frage ist also eine Residenz-Frage: Wo darf diese Karte zur Ruhe kommen? Tenable Vulnerability Management (vormals Tenable.io) ist eine Cloud-Konsole, deren Daten in einer regionalen „Site“ gehostet werden, und keine dieser Sites ist in Festlandchina, das Inventar und die Befunde ruhen also offshore. Nessus und Tenable Security Center (vormals Tenable.sc) sind selbstverwaltet — Sie betreiben sie auf Ihrer eigenen Infrastruktur, einschließlich Festland-Boden, was der rechtmäßige Hebel ist. Die Ironie, die ein Sicherheitskäufer zuerst spürt: Das Werkzeug, das gekauft wurde, um den Bestand zu schützen, ist selbst ein grenzüberschreitender Offshore-Weg für einen Katalog seiner Schwachpunkte.
Tenable in China auf einen Blick
| Was es entscheidet | In Tenables eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Sicherheitsdaten physisch ruhen | Tenable Vulnerability Management (vormals Tenable.io) hat keine eigene Region; Ihre Site hat eine. Tenables Dokumentation definiert eine Site als „a specific instance or deployment region where your exposure management data is hosted,“ und ordnet dann jede Site einer AWS-Region in den USA, der EU (Frankfurt), Großbritannien (London), Kanada, Japan, Singapur, Sydney, Mumbai, São Paulo oder Abu Dhabi zu — keine in Festlandchina. Nessus und Tenable Security Center sind selbstverwaltet, sie ruhen also, wo immer Sie sie bereitstellen, Festland-Boden eingeschlossen. |
| Was es aufnimmt, und warum Residenz greift | Die Plattform verdichtet ein vollständiges Asset-Inventar, einen Katalog der ausnutzbaren Schwächen jedes Assets, die Scan-Daten hinter jedem Befund und die Zugangsdaten, die für authentifizierte Scans genutzt werden. Wo diese Assets und Nutzer in China sind, sind Gerätenamen, Nutzerkonten und Netzwerkadressen personenbezogene Information nach PIPL; und wo die gescannten Systeme sensible Daten nach Art. 28 halten — Finanz-, Gesundheits- oder Behörden-ID-Daten — können die Befunde und Scan-Artefakte sie offenlegen. Eine gerankte Karte Ihrer Schwachpunkte, gepaart mit Live-Zugangsdaten, ist für sich genommen unter den sensibelsten Betriebsdaten, die Sie halten. |
| Ihre Festland-Daten in der Cloud | Asset-, Schwachstellen- und Scan-Daten, die in China erzeugt und in einer Offshore-Tenable-Site gehalten werden, sind ein grenzüberschreitender Transfer, den PIPL regiert: Mitteilung, eine gesonderte Einwilligung, wo sensible personenbezogene Information betroffen ist, und ein Transfermechanismus (PIPL Art. 38–40). Der Verarbeiter, der in der Pflicht steht, sind Sie, der Betreiber — nicht Tenable. |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet eine inländische Speicherpflicht, die ein Offshore-Dienst nicht erfüllen kann: Im Festland gesammelte personenbezogene Information und wichtige Daten müssen im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — die Cybersicherheitsgesetz-Novelle 2025, in Kraft 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, Inhalt unverändert. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungs-Hälfte, nicht die Frage — die Scanner laufen problemlos im Land und die Cloud ist über die Grenze erreichbar. Der rechtmäßige Hebel ist, die Erfassung und Konsole im Land zu betreiben: Nessus und ein vor Ort betriebenes Tenable Security Center auf Festland-Infrastruktur, oder ein lizenziertes Sovereign-Äquivalent. Jede China-gerichtete Oberfläche davor — die Admin-Konsole, ein Reporting-Portal — braucht eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource (State Council Order No. 292; MIIT Order No. 33). |
Wo die Daten tatsächlich ruhen
Tenable Vulnerability Management hat keine eigene Region; die Site, in die Ihre Umgebung bereitgestellt wird, hat eine. Tenables eigene Dokumentation ist explizit, was eine Site ist — „A Tenable ‘Site’ is a specific instance or deployment region where your exposure management data is hosted“ — und ordnet dann jede Site einer AWS-Region zu: die US-Sites zu us-east-1, us-west-2 und us-east-2; fra zu Frankfurt (eu-central-1); uk-lon-1 zu London (eu-west-2); ca01 zu Kanada (ca-central-1); jp01 zu Tokio; sing zu Singapur; ap-syd-1 zu Sydney; in01 zu Mumbai; br01 zu São Paulo; mit Abu Dhabi (me-central-1), 2024 hinzugefügt. Es gibt keine Festland-China-Site auf dieser Liste und keine zu wählen; Tenables Service-Description-Leitfaden platziert die Plattform ebenso nur über „AMER, APAC, and EMEA.“ Richten Sie die Schwachstellendaten Ihrer Organisation auf irgendeine davon, und das Inventar, die Befunde und Scan-Ergebnisse kommen im Ausland zur Ruhe; nach dem Gesetz zum Schutz personenbezogener Informationen ist es ein grenzüberschreitender Transfer, die darin enthaltene personenbezogene China-Information außer Landes zu bewegen, und der verantwortliche Verarbeiter sind Sie.
Nessus und Tenable Security Center sind die andere Gestalt. Nessus ist der Scanner, den Sie selbst installieren und betreiben — Tenable vermarktet es unter der Überschrift „Deploy on Any Platform,“ und merkt an, Sie „can deploy Nessus on a variety of platforms,“ und seine Ergebnisse leben auf dem Host, auf dem Sie es betreiben. Tenable Security Center (vormals Tenable.sc) ist die Konsole, die diese Daten aggregiert und darüber berichtet, und Tenable nennt es „the leading on-premises solution for vulnerability management,“ mit „flexible on-premises or hybrid deployment options,“ sodass „your data remains on-premises.“ Betreiben Sie beide auf Festland-China-Infrastruktur, und das Asset-Inventar, der Schwächen-Katalog und die Scan-Daten verlassen das Festland nie. Das ist der rechtmäßige Hebel, und er ist hier ein echter: Anders als Anbieter, die Self-Hosting eingestellt haben, verkauft und unterstützt Tenable weiterhin eine On-Premises-Konsole.
Was es aufnimmt, ist personenbezogene Information
Tenable verdient diese Prüfung wegen dem, was es verdichtet. Eine Vulnerability-Management-Plattform hält nicht eine Scheibe Ihrer Daten; sie hält eine strukturierte Beschreibung Ihres ganzen Bestands — jedes Asset, das sie entdeckt hat, die Betriebssysteme und die Software darauf, die konkreten Schwächen, die sie fand, und die Scan-Belege hinter jeder. Für authentifizierte Scans hält oder vermittelt sie zudem die Zugangsdaten, mit denen man sich anmeldet. Zusammengenommen ist das eine präzise, gerankte Karte, wo ein Angreifer erfolgreich wäre, gepaart mit einigen der Schlüssel, um dorthin zu gelangen. Das offshore zu verdichten, ist zuerst ein Sicherheits- und Geschäftsgeheimnis-Anliegen, bevor es irgendetwas anderes ist.
Es wird zu einem Datenschutz-Anliegen in dem Moment, in dem der Bestand in China ist. Asset-Datensätze benennen Hosts, Nutzerkonten, E-Mail-Adressen und Netzwerkstandorte — personenbezogene Information nach PIPL, sobald sie identifizierbare Menschen beschreiben — und wo die gescannten Systeme sensible personenbezogene Information nach Art. 28 tragen, etwa Finanz-, Gesundheits- oder Behörden-ID-Daten, können die Befunde und Artefakte sie offenlegen. Das ist die Ironie, die ein Sicherheitsteam scharf spürt: Die Plattform, die Sie kauften, um den Bestand zu schützen, wird, wenn sie an eine Offshore-Cloud berichtet, ein ausgehender grenzüberschreitender Weg für einen Katalog der Schwachpunkte dieses Bestands.
Deshalb ist Residenz hier nicht bloß gute Praxis. Für einen Betreiber kritischer Informationsinfrastruktur und für einen Verarbeiter, dessen Mengen die Schwellen der Regulierer überschreiten, müssen im Festland gesammelte personenbezogene Information und wichtige Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Eine Offshore-Vulnerability-Management-Cloud kann diese Pflicht strukturell nicht erfüllen — die Daten sind per Definition im falschen Land. Und wo ein Export überhaupt erlaubt ist, kann das Überschreiten einer Mengen- oder Sensibilitätsschwelle eine CAC-geführte Datenexport-Sicherheitsbewertung auslösen, bevor irgendetwas davon rechtmäßig abfließt.
Es auf einer Cloud ohne China-Region zu betreiben, erfüllt die Residenzpflicht nicht — und was sie erfüllt
Die ehrliche Zusammenfassung ist eng und wichtig: Nichts an Tenable ist „gesperrt“. Nessus scannt, Security Center berichtet, und die Cloud-Konsole ist aus dem Festland erreichbar. Die Exponierung ist nicht die Software; es ist eine verwaltete Bereitstellung, die das Asset-Inventar, die Befunde und Scan-Daten des Festlands außerhalb des Festlands parkt. Beheben Sie, wo die Daten ruhen, und die Exponierung schließt sich.
Der rechtmäßige Hebel ist, die Erfassung und die Konsole im Land zu betreiben. Nessus auf Festland-Infrastruktur sammelt die Scan-Daten lokal; Tenable Security Center, vor Ort im Land bereitgestellt — oder ein lizenziertes inländisches oder Sovereign-Cloud-Äquivalent — aggregiert und berichtet darüber, ohne dass das Inventar oder die Befunde das Festland verlassen. Einen Festland-Scanner zurück auf eine Offshore-Tenable-Site zu richten, ist keine Lokalisierung und erfüllt die Speicherpflicht nicht; die Datenschicht im Land aufzustellen, schon. Wo eine Teilmenge der Daten rechtmäßig die Grenze überqueren darf, halten Sie diesen Transfer minimiert, eingewilligt und durch einen Transfermechanismus gestützt, während jede China-gerichtete Oberfläche vor der Plattform ihre eigene ICP-Beian verdient.
Dies ist eine Risikokarte, kein Urteil. Ob Sie inländische Speicherung, einen Transfermechanismus, eine gesonderte Einwilligung, eine ICP-Beian oder eine Kombination schulden, dreht sich um Ihre Gesellschaft, Ihre Datenmengen, wie viel des gescannten Bestands personenbezogene oder sensible Daten hält, und wer Ihre Nutzer sind — klären Sie die Einzelheiten mit Rechtsbeistand, bevor Sie entscheiden, wo ein einzelnes Scan-Ergebnis lebt.
Der rechtmäßige Weg — kartieren, lokalisieren, liefern
Sie müssen Tenable nicht aufgeben, um es rechtmäßig für Festlandchina zu betreiben. 21YunBox ist eine Compliance-Overlay, keine Migration — und, für eine Plattform, die Sie bereits betreiben, ein Partner, der neben Ihrem Stack sitzt, kein Wettbewerber dazu. Es gibt drei Züge, und sie passen zusammen.
Kartieren. Unser China-Compliance-Team liest Ihre PIPL-Grenz-, Datenresidenz- und Datenlokalisierungs-(CII-)Pflichten gegen Ihre tatsächliche Gesellschaft, Ihre Datenmengen und wessen personenbezogene Information Ihre Scans berühren — die Asset-Datensätze, die Befunde, die Scan-Artefakte und die Zugangsdaten — sodass die Exponierung niedergeschrieben ist, bevor irgendetwas sich bewegt.
Lokalisieren. Weil das Risiko ist, wo die Daten ruhen, betreiben wir die Vulnerability-Management-Datenschicht im Land — Nessus und ein vor Ort betriebenes Tenable Security Center auf Festland-Infrastruktur, oder ein lizenziertes inländisches oder Sovereign-Cloud-Äquivalent — sodass das Inventar, die Befunde und Scan-Daten, die China auf Festland-Boden behalten verlangt, es auch tun. Lokalisieren heißt eine rechtmäßige inländische Bereitstellung, nie eine Umleitung zurück zu einer Offshore-Site; nur die minimierte, rechtmäßig übertragbare Teilmenge überquert je.
Liefern. Für jede China-gerichtete Oberfläche vor der Plattform — die Admin-Konsole, das Reporting-Portal, die Self-Service-Seite, die Ihre Festland-Betreiber ansteuern — stellt der 21YunBox Optimizer ICP-gemeldete, inländische Auslieferung bereit, vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, keine zweite Codebasis. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung; der ganze Sinn ist ein rechtmäßiger, gemeldeter, inländischer Weg.
Das Ziel ist schlicht: Ihre Tenable-Bereitstellung läuft rechtmäßig und rechtskonform für Ihre Nutzer in China.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Wie man eine ICP-Beian für China erhält
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Datenexport-Sicherheitsbewertungs-Maßnahmen
Häufige Fragen
Ist Tenable in China gesperrt?
Nein. Nessus installiert und läuft überall, wo Sie es hinsetzen, Tenable Security Center läuft vor Ort, und die Cloud-Konsole ist über die Grenze erreichbar, der Zugang ist also direkt und 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung. Die entscheidende Frage ist keine Sperre; es ist Residenz: Tenable Vulnerability Management (vormals Tenable.io) hat keine Festland-China-Region, Ihr Asset-Inventar und Ihre Befunde kommen also offshore zur Ruhe. Bestätigen Sie die Einzelheiten mit Rechtsbeistand.
Wo speichert die Tenable-Cloud meine Schwachstellendaten?
In einer regionalen „site,“ die Tenables Dokumentation als die Bereitstellungsregion definiert, in der Ihre Exposure-Management-Daten gehostet werden, zugeordnet zu einer AWS-Region — USA, Frankfurt, London, Kanada, Tokio, Singapur, Sydney, Mumbai, São Paulo oder Abu Dhabi. Keine ist in Festlandchina, und es gibt keine China-Site zum Wählen, jede personenbezogene Information in diesen Daten wird also außer Landes transferiert — ein PIPL-Grenztransfer (Art. 38–40).
Was ist der rechtmäßige Weg, Tenable für einen Festlandchina-Bestand zu betreiben?
Halten Sie die Datenschicht im Land. Weil Nessus und Tenable Security Center (vormals Tenable.sc) selbstverwaltet sind, können Sie sie auf Festland-China-Infrastruktur betreiben — oder einem lizenzierten inländischen oder Sovereign-Cloud-Äquivalent — sodass das Inventar, die Befunde und Scan-Daten auf Festland-Boden bleiben, und jede China-gerichtete Konsole oder Portal über ICP-gemeldete, inländische Infrastruktur ausliefern. Einen Festland-Scanner zurück auf eine Offshore-Site zu richten, ist keine Lokalisierung. Ob Sie inländische Speicherung, einen Transfermechanismus oder eine ICP-Beian schulden, dreht sich um Ihre Gesellschaft und Datenmengen, bestätigen Sie es also mit Rechtsbeistand.






















