Tenableは中国本土で使えるか:データの国内保存、ローカライゼーション、PIPL越境移転
Tenable Vulnerability Management(旧Tenable.io)は、米国・EU・APACなどのリージョナルサイトでホストされるクラウドコンソールで、中国本土リージョンはありません。そのため資産インベントリ・脆弱性の検出結果・スキャンデータはオフショアに置かれます:PIPLの越境移転です。セルフホストのNessusとTenable Security Centerは中国国内で動かせます(合法なレバー)。セキュリティデータをどこに置くことが許されるかを、コンプライアンス起点で読み解きます。
Tenableは中国本土で使えるか
コンプライアンスの軸では、答えは到達性ではなくセキュリティデータがどこに置かれるかで決まります:Tenable Vulnerability Management(旧Tenable.io)のクラウドには中国本土リージョンがないため、資産インベントリ・脆弱性の検出結果・スキャンデータはオフショアに置かれます。
Tenableは、資産の悪用可能な弱点の精密でランク付けされた地図、各検出結果の背後のスキャンの証拠、認証スキャンに使う認証情報を集約します——セキュリティチームが保持する最もセンシティブな運用データの一つです。資産と利用者が中国にあるところではそれは個人情報であり、スキャン対象のシステムが金融・健康・政府IDのデータを保持するところでは第28条のセンシティブ個人情報に達するため、それをオフショアのコンソールにレポートすることはPIPLの越境移転(第38〜40条)です。重要情報インフラ運営者や大量取扱者には、サイバーセキュリティ法(英語)の国内保存義務(第39条、旧第37条)が適用され、オフショアのクラウドには満たせません。合法なレバー:NessusとTenable Security Center(旧Tenable.sc)はセルフホストです——中国本土のインフラで動かせば、データは国内に留まります。
これは判定ではなくリスクの見取り図です——具体的な事項は専門家と確認してください。当社の中国チームが貴社のリスクを整理します →
コンプライアンス・スナップショット
- ✕ 選択できる中国本土リージョンはTenableのクラウドコンソールに存在しない
- ! クラウドは資産インベントリ・脆弱性の検出結果・スキャンデータをオフショアに保持する
- ! そのデータの中の中国の資産と利用者が、オフショアの国内保存をPIPLの移転にする
- ! CIIO/大量取扱者は国内保存を負う(PIPL第40条、CSL第39条(旧第37条))
- ! 到達性は軸ではない。NessusとSecurity Centerは中国国内でオンプレミスで動く
- ✓ 21YunBoxがリスクを整理し、スキャンレイヤーを国内で動かし、コンソールをICPで配信
Tenableの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
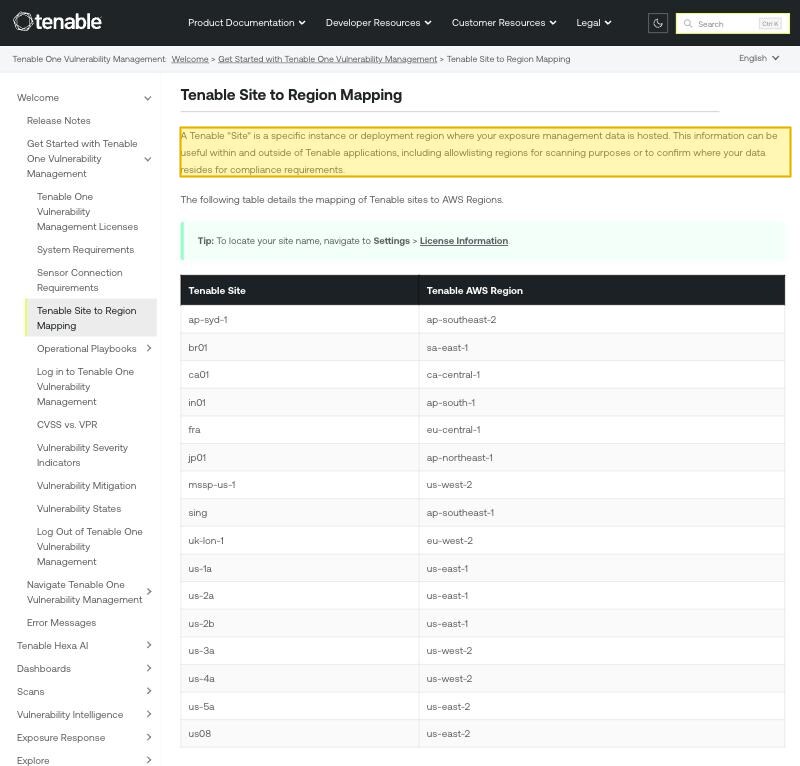
| Tenableのクラウドは、データをリージョナルな「サイト」にホストし、そのいずれも中国本土にはありません。Tenableのドキュメントはサイトを「エクスポージャー管理データがホストされる特定のインスタンスまたはデプロイのリージョン」と定義し、すべてのサイトを米国・EU(フランクフルト)・英国(ロンドン)・カナダ・日本・シンガポール・シドニー・ムンバイ・サンパウロ・アブダビのAWSリージョンにマップします——選択できる中国本土サイトはないため、中国拠点の資産にとって資産インベントリと検出結果は国外に出てコンソールに届きます。 | Tenable Docs「Tenable Site to Region Mapping」(docs.tenable.com)、2026-10-10 取得 |
| NessusとTenable Security Centerはセルフホストなので、データを国内に留められます。TenableはNessusを「Deploy on Any Platform」の見出しで売り出し「Nessusをさまざまなプラットフォームにデプロイできる」とし、Tenable Security Centerを「脆弱性管理のための主要なオンプレミスソリューション」と呼び、「柔軟なオンプレミスまたはハイブリッドのデプロイの選択肢」で「貴社のデータはオンプレミスに留まる」とします。中国本土のインフラで動かせば、資産インベントリ・弱点の目録・スキャンデータは本土の地に留まります。 | Tenable 製品ページ「Nessus」「Tenable Security Center」(tenable.com)、2026-10-10 取得 |
| オフショアのコンソールに送られる中国の資産・脆弱性・スキャンのデータは、PIPLの越境移転です。そのデータが中国にいる人の個人情報を運ぶところでは、それを国外のTenableサイトに持ち出すことはPIPL第38〜40条を発動します:通知、センシティブ個人情報が関わる場合の個別の同意、移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証。責任を負う取扱者はTenableではなく運営者です。 | 中華人民共和国個人情報保護法 第38〜40条(cac.gov.cn)、2026-10-10 取得 |
| CIIOと大量取扱者は、オフショアのクラウドには満たせない国内保存の義務を負います。本土で収集した個人情報と重要データは本土に保存しなければならず、持ち出し前には安全評価が必要です——サイバーセキュリティ法 第39条(旧第37条)(英語)とPIPL第40条。2026年1月1日施行の2025年同法改正が、データ国内保存の条文を第37条から第39条へ繰り下げました。実質は不変です。 | 中華人民共和国サイバーセキュリティ法 第39条(2025年改正、2026-01-01 施行);PIPL第40条(cac.gov.cn)、2026-10-10 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土の利用者に向けるセキュリティチームにとって、Tenableについての問いは、スキャナがインストールできるか、エージェントがコンソールに到達できるかではありませんでした——Nessusは置いた場所どこにでもインストールでき、クラウドは国境を越えて到達できます。Tenableは脆弱性管理のプラットフォームです:完全な資産インベントリ、各資産の悪用可能な弱点の走る目録、すべての検出結果の背後にあるスキャンデータ、そして認証スキャンのためにログインしてより深く見るために使う認証情報を構築します。それらを合わせると、貴社の資産のどこが脆いかの精密な地図になります。したがって本当の問いは国内保存の問いです:その地図をどこに置くことが許されるか?Tenable Vulnerability Management(旧Tenable.io)は、データがリージョナルな「サイト」にホストされるクラウドコンソールで、そのサイトのいずれも中国本土にはないため、インベントリと検出結果はオフショアに置かれます。NessusとTenable Security Center(旧Tenable.sc)はセルフホストです——自前のインフラ(本土の地を含む)で動かせ、それが合法なレバーです。セキュリティの購買者がまず感じる皮肉:資産を守るために買ったツールが、それ自身、その弱点の目録のオフショアへの越境経路なのです。
中国でのTenable:ひと目で
| 決め手 | Tenable自身の言葉と、中国の法では |
|---|---|
| セキュリティデータが物理的にどこに置かれるか | Tenable Vulnerability Management(旧Tenable.io)はそれ自身のリージョンを持たない。持つのは貴社のサイト。Tenableのドキュメントはサイトを「エクスポージャー管理データがホストされる特定のインスタンスまたはデプロイのリージョン」と定義し、すべてのサイトを米国・EU(フランクフルト)・英国(ロンドン)・カナダ・日本・シンガポール・シドニー・ムンバイ・サンパウロ・アブダビのAWSリージョンにマップする——中国本土には一つもない。NessusとTenable Security Centerはセルフホストなので、貴社がデプロイした場所に置かれる——本土の地を含む。 |
| 何を取り込み、なぜ国内保存が効くか | プラットフォームは、完全な資産インベントリ、各資産の悪用可能な弱点の目録、すべての検出結果の背後のスキャンデータ、認証スキャンに使う認証情報を集約する。それらの資産と利用者が中国にあるところでは、デバイス名・ユーザーアカウント・ネットワークアドレスはPIPLの下での個人情報であり、スキャン対象のシステムが第28条のセンシティブデータ——金融・健康・政府ID——を保持するところでは、検出結果とスキャンのアーティファクトがそれを露出しうる。弱点のランク付けされた地図と、生きた認証情報の組み合わせは、それ自体で、貴社が保持する最もセンシティブな運用データの一つ。 |
| クラウド上の本土データ | 中国で生成され、オフショアのTenableサイトに保持される資産・脆弱性・スキャンのデータは、PIPLが規律する越境移転:通知、センシティブ個人情報が関わる場合の個別の同意、移転メカニズムのいずれか一つ(PIPL第38〜40条(英語))。責任を負う取扱者はTenableではなく、運営者である貴社。 |
| 国内保存の義務 | 重要情報インフラ運営者または大量取扱者は、オフショアのサービスには満たせない国内保存の義務を負う:本土で収集した個人情報と重要データは本土に留めなければならない(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))——2026年1月1日施行の2025年同法改正が、データ国内保存の条文を第37条から第39条へ繰り下げた。実質は不変。 |
| 到達できるか? | 到達性は問いではなく配信の半分と捉える——スキャナは国内で問題なく動き、クラウドは国境を越えて到達できる。合法なレバーは、収集とコンソールを国内で動かすこと:本土のインフラ上のNessusとオンプレミスのTenable Security Center、または許可を持つソブリンの同等物。その前段にある中国向けのあらゆる表面——管理コンソール、レポートポータル——は、本土のホスティングリソースに紐づくICP備案を必要とする(国務院令第292号、MIIT令第33号)。 |
データが実際にどこに置かれるか
Tenable Vulnerability Managementはそれ自身のリージョンを持たず、持つのは貴社の環境がプロビジョニングされるサイトです。Tenable自身のドキュメントはサイトが何かを明示します——「Tenableの『サイト』とは、エクスポージャー管理データがホストされる特定のインスタンスまたはデプロイのリージョンである」——そして各サイトをAWSリージョンにマップします:米国サイトは us-east-1・us-west-2・us-east-2、fra はフランクフルト(eu-central-1)、uk-lon-1 はロンドン(eu-west-2)、ca01 はカナダ(ca-central-1)、jp01 は東京、sing はシンガポール、ap-syd-1 はシドニー、in01 はムンバイ、br01 はサンパウロ、そして2024年に追加されたアブダビ(me-central-1)。そのリストに中国本土のサイトはなく、選択できるものもありません。Tenableのサービス説明のガイドも同様に、プラットフォームを 「AMER、APAC、EMEA」 にわたってのみ置きます。貴社の組織の脆弱性データをそれらのいずれかに向ければ、インベントリ・検出結果・スキャン結果は国外に置かれます。個人情報保護法(PIPL)の下で、その中にある中国の個人情報を国外に移すことは越境移転であり、責任を負う取扱者は貴社です。
NessusとTenable Security Centerはもう一つの形です。Nessusは、貴社自身がインストールし運用するスキャナで——Tenableは 「Deploy on Any Platform」 の見出しで売り出し、「Nessusをさまざまなプラットフォームにデプロイできる」 とし、その結果は貴社が動かすホスト上に置かれます。Tenable Security Center(旧Tenable.sc)は、そのデータを集約しレポートするコンソールで、Tenableはそれを 「脆弱性管理のための主要なオンプレミスソリューション」 と呼び、「柔軟なオンプレミスまたはハイブリッドのデプロイの選択肢」 によって 「貴社のデータはオンプレミスに留まる」 とします。両方を中国本土のインフラで動かせば、資産インベントリ・弱点の目録・スキャンデータは本土を離れません。それが合法なレバーであり、ここでは本物のレバーです:セルフホストを引退させたベンダーとは違い、Tenableは今もオンプレミスのコンソールを販売・サポートしています。
取り込むものは個人情報である
Tenableがこの精査に値するのは、それが集約するものゆえです。脆弱性管理のプラットフォームは、貴社のデータの一片を保持するのではなく、資産全体の構造化された記述を保持します——発見したすべての資産、その上のOSとソフトウェア、見つけた具体的な弱点、そしてそれぞれの背後のスキャンの証拠。認証スキャンについては、ログインに使う認証情報も保持または仲介します。合わせると、攻撃者が成功するのはどこかの精密でランク付けされた地図と、そこへ至る鍵の一部です。それをオフショアに集約することは、何よりもまずセキュリティと営業秘密の懸念です。
それがデータ保護の懸念になるのは、資産が中国にある瞬間です。資産の記録はホスト名・ユーザーアカウント・メールアドレス・ネットワークの場所を挙げます——識別可能な人を描けばPIPLの下での個人情報です——そしてスキャン対象のシステムが第28条の センシティブ 個人情報(金融・健康・政府IDのデータなど)を保持するところでは、検出結果とアーティファクトがそれを露出しうります。それがセキュリティチームが鋭く感じる皮肉です:資産を守るために買ったプラットフォームが、オフショアのクラウドにレポートするなら、その資産の弱点の目録の外向きの越境経路になるのです。
だからこそ、ここでの国内保存は単なる良い慣行ではありません。重要情報インフラ運営者にとって、そして規制当局の閾値を超える取扱量の取扱者にとって、本土で収集した個人情報と重要データは本土に保存しなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))。オフショアの脆弱性管理クラウドは、構造上その義務を満たせません——データは定義上、誤った国にあるからです。そして持ち出しがそもそも認められるところでも、量または機微性の閾値を超えると、何かが合法に国外へ出る前にCAC主導のデータ越境安全評価(英語)が発動しうります。
中国リージョンのないクラウドで動かしても国内保存義務は満たせない——では何が満たすか
率直な要約は、狭いが重要です:Tenableについて「ブロックされている」ものは何もありません。Nessusはスキャンし、Security Centerはレポートし、クラウドコンソールは本土から到達できます。リスクはソフトウェアではありません。本土の資産インベントリ・検出結果・スキャンデータを本土の外に駐める、マネージドのデプロイです。データがどこに置かれるかを直せば、リスクは閉じます。
合法なレバーは、収集とコンソールを国内で動かすことです。本土のインフラ上のNessusがスキャンデータをローカルに集め、オンプレミスで国内にデプロイされたTenable Security Center——または許可を持つ中国国内もしくはソブリンクラウドの同等物——が、インベントリや検出結果を本土から出すことなくそれを集約しレポートします。本土のスキャナをオフショアのTenableサイトに向け直すことは国内化ではなく、保存義務を満たしません。データレイヤーを国内に立ち上げることが、それを満たします。データの一部が合法に国境を越えてよいところでは、その移転を最小化し、同意を得て、移転メカニズムで裏づけ、一方でプラットフォームの前段にある中国向けのあらゆる表面は、それ自身のICP備案を得ます。
これは判定ではなくリスクの見取り図です。国内保存、移転メカニズム、個別の同意、ICP備案、あるいはその組み合わせを負うかは、貴社の法人、データ量、スキャン対象の資産のうちどれだけが個人情報・センシティブデータを保持するか、そして利用者が誰かで変わります——1件のスキャン結果がどこに置かれるかを決める前に、専門家と確定させてください。
合法な経路——map・localize・deliver
Tenableを捨てなくても、中国本土向けに合法に運用できます。21YunBoxは移行ではなくコンプライアンスのオーバーレイであり——すでに運用中のプラットフォームにとっては、スタックの傍らに寄り添うパートナーで、その競合ではありません。3つの動きがあり、互いにかみ合います。
Map(整理)。 当社の中国コンプライアンスチームが、貴社の実際の法人、データ量、スキャンが誰の個人情報に触れるか——資産の記録、検出結果、スキャンのアーティファクト、認証情報——に照らして、PIPLの越境・データ国内保存・データローカライゼーション(CII)の義務を読み解きます。何かが動く前に、リスクが書き出されます。
Localize(国内化)。 リスクはデータがどこに置かれるかなので、脆弱性管理のデータレイヤーを国内で動かします——本土のインフラ上のNessusとオンプレミスのTenable Security Center、または許可を持つ中国国内もしくはソブリンクラウドの同等物——その結果、中国が本土の地に留めることを求めるインベントリ・検出結果・スキャンデータは留まります。ここでの国内化とは合法な中国国内のデプロイであって、オフショアのサイトへ戻す仕組みでは決してありません。最小化され合法に移転可能な部分集合だけが越境します。
Deliver(配信)。 プラットフォームの前段にある中国向けのあらゆる表面——管理コンソール、レポートポータル、本土の運用者が開くセルフサービスのページ——に対し、21YunBox Optimizerが、すでに運用中のスタックの前段に、ICP備案済みの中国国内からの配信を提供します。作り直しも、二つ目のコードベースもありません。21YunBoxはいかなる回避的手段も用いず、また推奨しません。その眼目はまさに、合法で、備案済みで、中国国内の経路です。
目標は明快です:貴社のTenableのデプロイが、中国の利用者に対して合法かつ法令適合に動くことです。
関連する読み物:
よくあるご質問
Tenableは中国でブロックされていますか?
いいえ。Nessusは置いた場所どこにでもインストールして動き、Tenable Security Centerはオンプレミスで動き、クラウドコンソールは国境を越えて到達できます。したがってアクセスは直接であり、21YunBoxはいかなる回避的手段も用いず、また推奨しません。決め手はブロックではなく国内保存です:Tenable Vulnerability Management(旧Tenable.io)には中国本土リージョンがないため、資産インベントリと検出結果はオフショアに置かれます。具体的な事項は専門家と確認してください。
Tenableのクラウドは脆弱性データをどこに保存しますか?
Tenableのドキュメントがエクスポージャー管理データのホストされるデプロイのリージョンと定義する、リージョナルな「サイト」に——AWSリージョンにマップされます:米国・フランクフルト・ロンドン・カナダ・東京・シンガポール・シドニー・ムンバイ・サンパウロ・アブダビ。いずれも中国本土にはなく、選択できる中国サイトもないため、そのデータの中の個人情報は国外に移転されます——PIPLの越境移転(第38〜40条)です。
中国本土の資産のためにTenableを合法に運用する方法は?
データレイヤーを国内に保つことです。NessusとTenable Security Center(旧Tenable.sc)はセルフホストなので、中国本土のインフラ——または許可を持つ中国国内もしくはソブリンクラウドの同等物——で動かせ、インベントリ・検出結果・スキャンデータを本土の地に留め、中国向けのあらゆるコンソールやポータルをICP備案済みの中国国内のインフラ上で配信できます。本土のスキャナをオフショアのサイトに向け直すことは国内化ではありません。国内保存、移転メカニズム、ICP備案を負うかは、貴社の法人とデータ量で変わるため、専門家と確認してください。






















